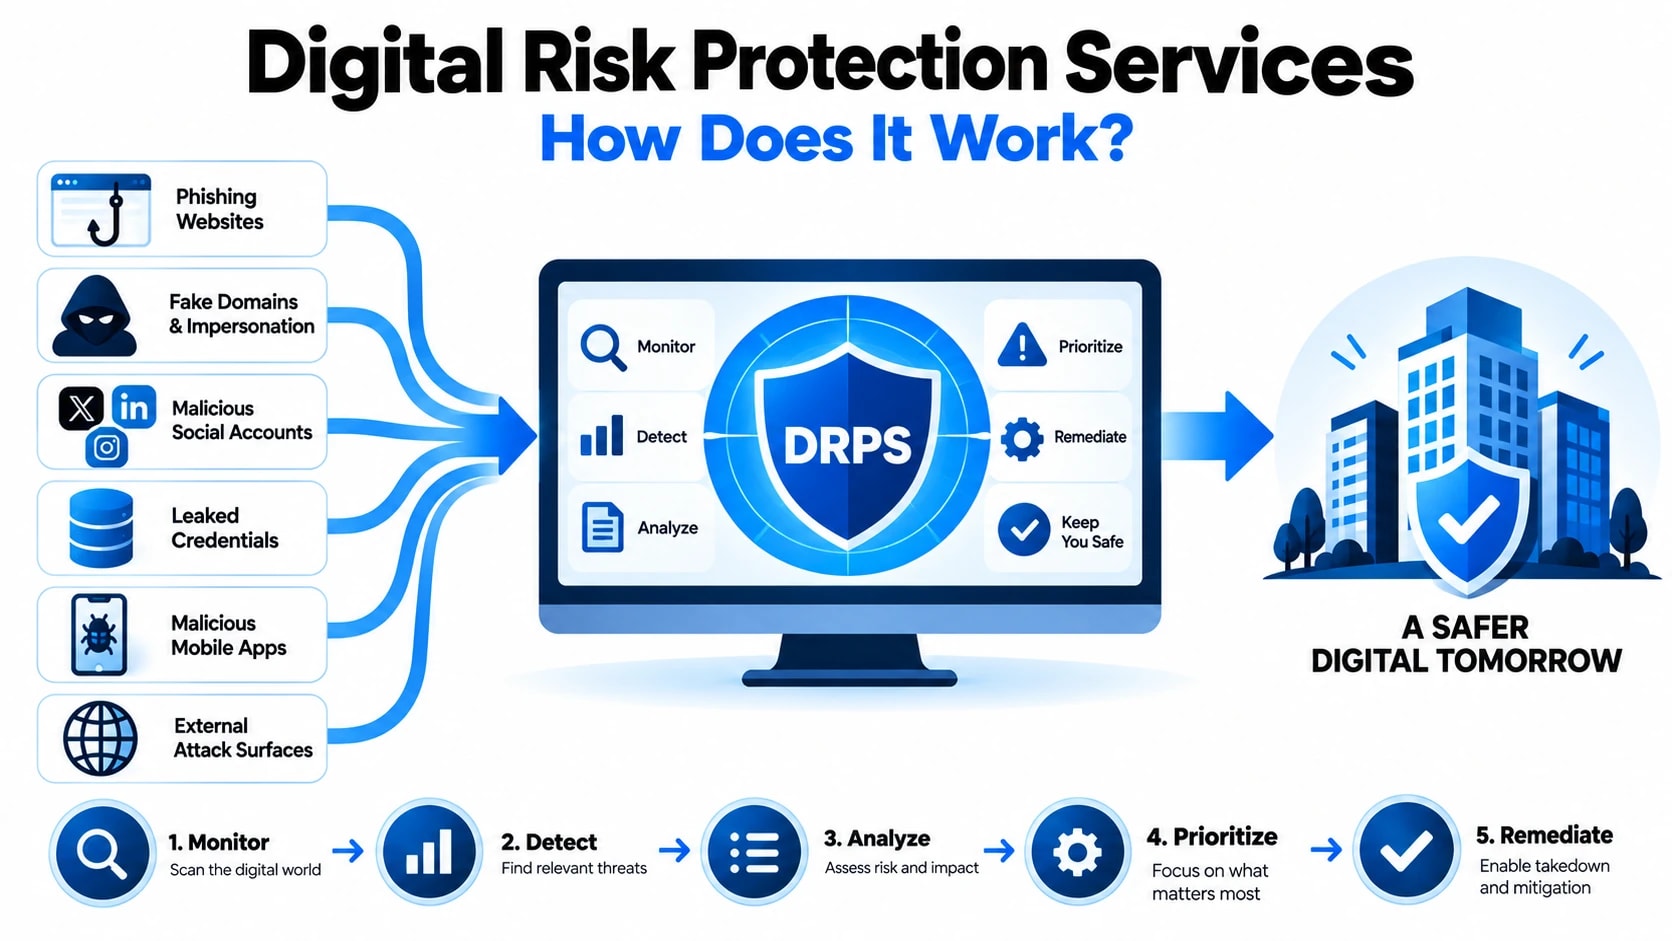
Digital Risk Protection Services (DRPS) arbeiten weit über die Grenzen der herkömmlichen Perimetersicherheit hinaus und überwachen das offene Web, das Dark Web und die technische Infrastruktur auf Anzeichen dafür, dass Ihr Unternehmen angegriffen, nachgeahmt oder aktiv ausgenutzt wird. Im Gegensatz zu reaktiven Sicherheitskontrollen, die auf Bedrohungen reagieren, nachdem diese in Ihre Umgebung eindringen, fungiert DRPS als kontinuierliche externe Überwachungsebene und wandelt Milliarden unstrukturierter Datenpunkte in priorisierte Warnungen um, auf die Ihr Sicherheitsteam sofort reagieren kann. Das Verständnis der technischen Mechanismen hinter diesem Prozess ist für jedes Unternehmen, das beurteilt, ob diese Dienste zu seiner Bedrohungslage passen, von entscheidender Bedeutung.
Was digitale Risikoschutzdienste tatsächlich überwachen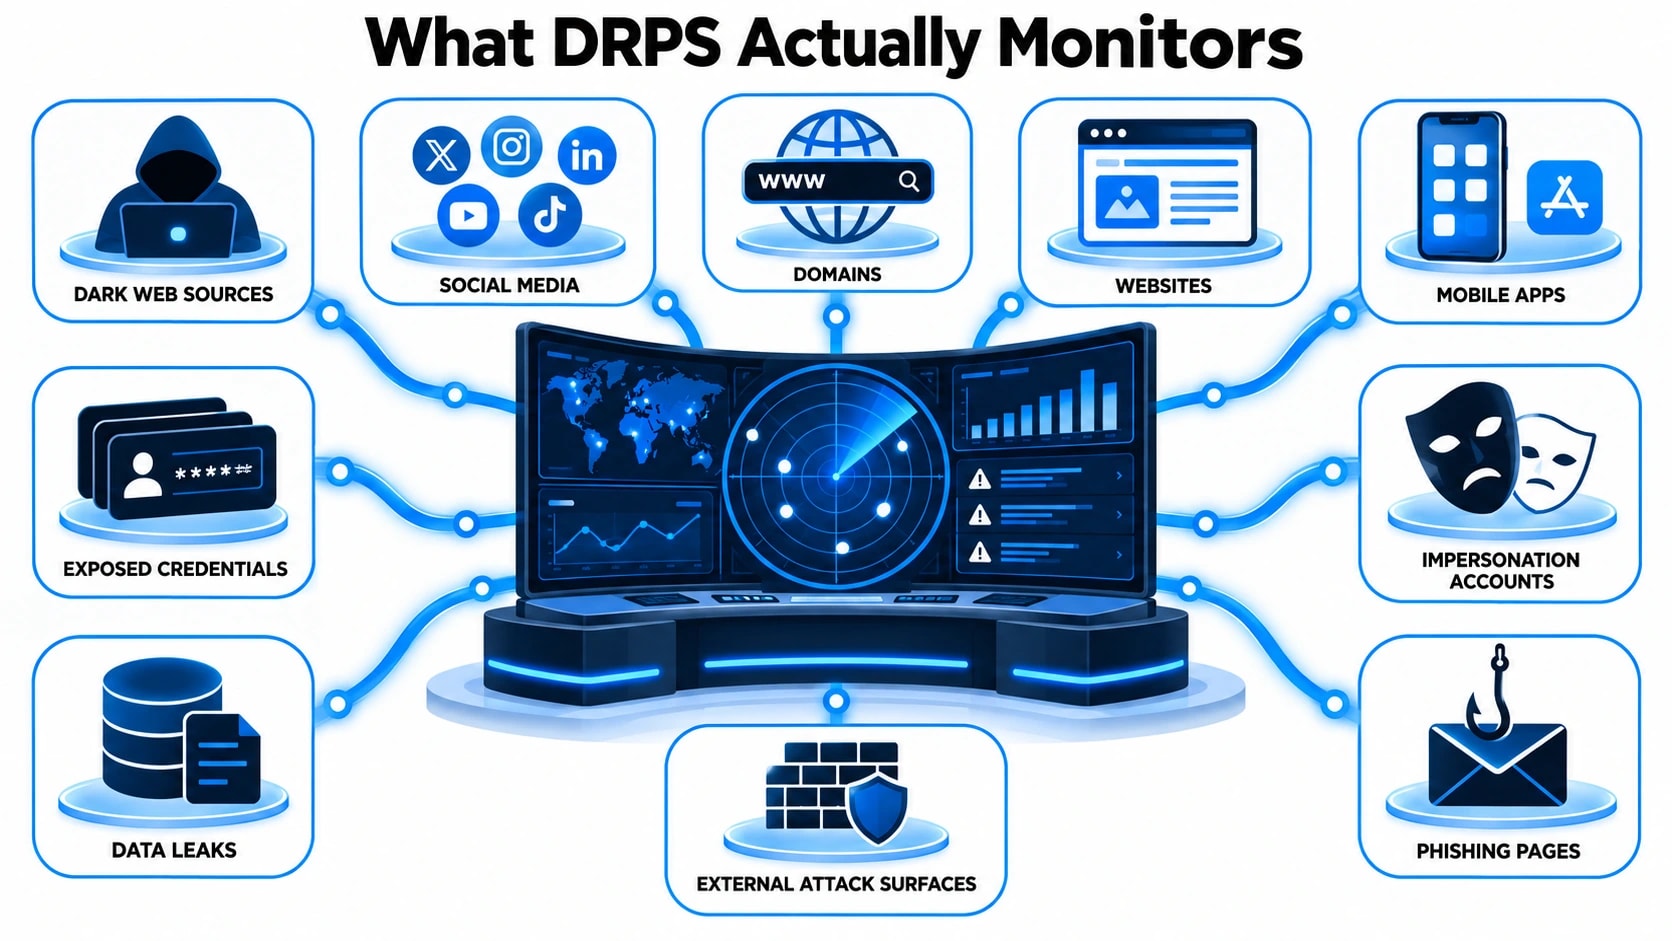
Der Überwachungsumfang einer ausgereiften DRPS-Plattform ist bewusst breit angelegt, da Bedrohungsakteure über Dutzende verschiedener Kanäle gleichzeitig agieren. Durch die Beschränkung der Sammlung auf eine einzige Quelle entstehen blinde Flecken, die Angreifer ausnutzen können. Ein ordnungsgemäß konfigurierter Dienst erfasst Daten aus mehreren unterschiedlichen Kategorien.
Oberflächenweb und indizierte Inhalteumfasst Markenerwähnungen auf Nachrichtenseiten, Paste-Sites, Foren, Code-Repositories wie GitHub und GitLab, Jobbörsen und Social-Media-Plattformen. Angreifer legen häufig Anmeldeinformationen, interne Architekturdetails oder vertrauliche Dokumente durch versehentliche öffentliche Commits oder Datenlecks Dritter offen, die in indizierten Suchergebnissen auftauchen, lange bevor eine Zielorganisation sie intern entdeckt.
Dark Web und geschlossene Forenerfordern eine spezielle Sammlungsinfrastruktur, da Inhalte nicht von herkömmlichen Suchmaschinen indiziert werden. Diese Ebene umfasst Tor-basierte Marktplätze, private Ransomware-Gang-Foren, nur auf Einladung zugängliche Telegram-Kanäle und IRC-Netzwerke, in denen gestohlene Zugangsdaten, Zugangslisten und geplante Angriffskampagnen beworben und gehandelt werden. Die Überwachung ist hier technisch anspruchsvoll, da viele Foren für den Zugriff authentifizierte Konten, Reputationswerte oder Einladungsbestätigungen erfordern.
Technische InfrastruktursignaleDecken Sie die externe Angriffsfläche direkt ab, einschließlich neu registrierter Domänen, die Ihre Marke verfälschen oder fälschen, SSL-Zertifikattransparenzprotokolle, die betrügerische Zertifikate aufdecken, die in Ihrem Namen ausgestellt wurden, falsch konfigurierte Cloud-Speicher-Buckets, offengelegte API-Endpunkte und BGP-Routing-Anomalien, die auf IP-Hijacking-Versuche hinweisen können. Diese Daten werden größtenteils maschinell generiert und erfordern eine automatisierte Analyse im großen Maßstab.
Feeds zur Offenlegung von Anmeldeinformationenaggregieren Daten aus Zusammenstellungen von Verstößen, Stealer-Malware-Protokollen und Kombinationslisten, die über kriminelle Netzwerke zirkulieren. Diese Feeds werden mit Ihren überwachten Domänen und E-Mail-Mustern abgeglichen, um Mitarbeiter- oder Kundenanmeldeinformationen zu identifizieren, die aktiv zum Verkauf stehen oder bereits verteilt wurden.
Überwachung physischer und exekutiver Bedrohungenerweitert den Schutz auf namentlich genannte Personen innerhalb einer Organisation und verfolgt bedrohliche Äußerungen, Doxxing-Versuche und gezieltePhishingKit-Infrastruktur, die auf Führungsidentitäten basiert. Dies ist besonders relevant für Organisationen in den Bereichen Finanzdienstleistungen, kritische Infrastruktur und staatliche Auftragsvergabe.
Um Digital Risk Protection Services zu verstehen: Wie funktioniert es? Es ist hilfreich, zu vergleichen, was Sie in den Daten sehen und welche Maßnahmen Sie als Nächstes ergreifen müssen.
Die technische Erkennungspipeline: Von Rohdaten zu umsetzbaren Warnungen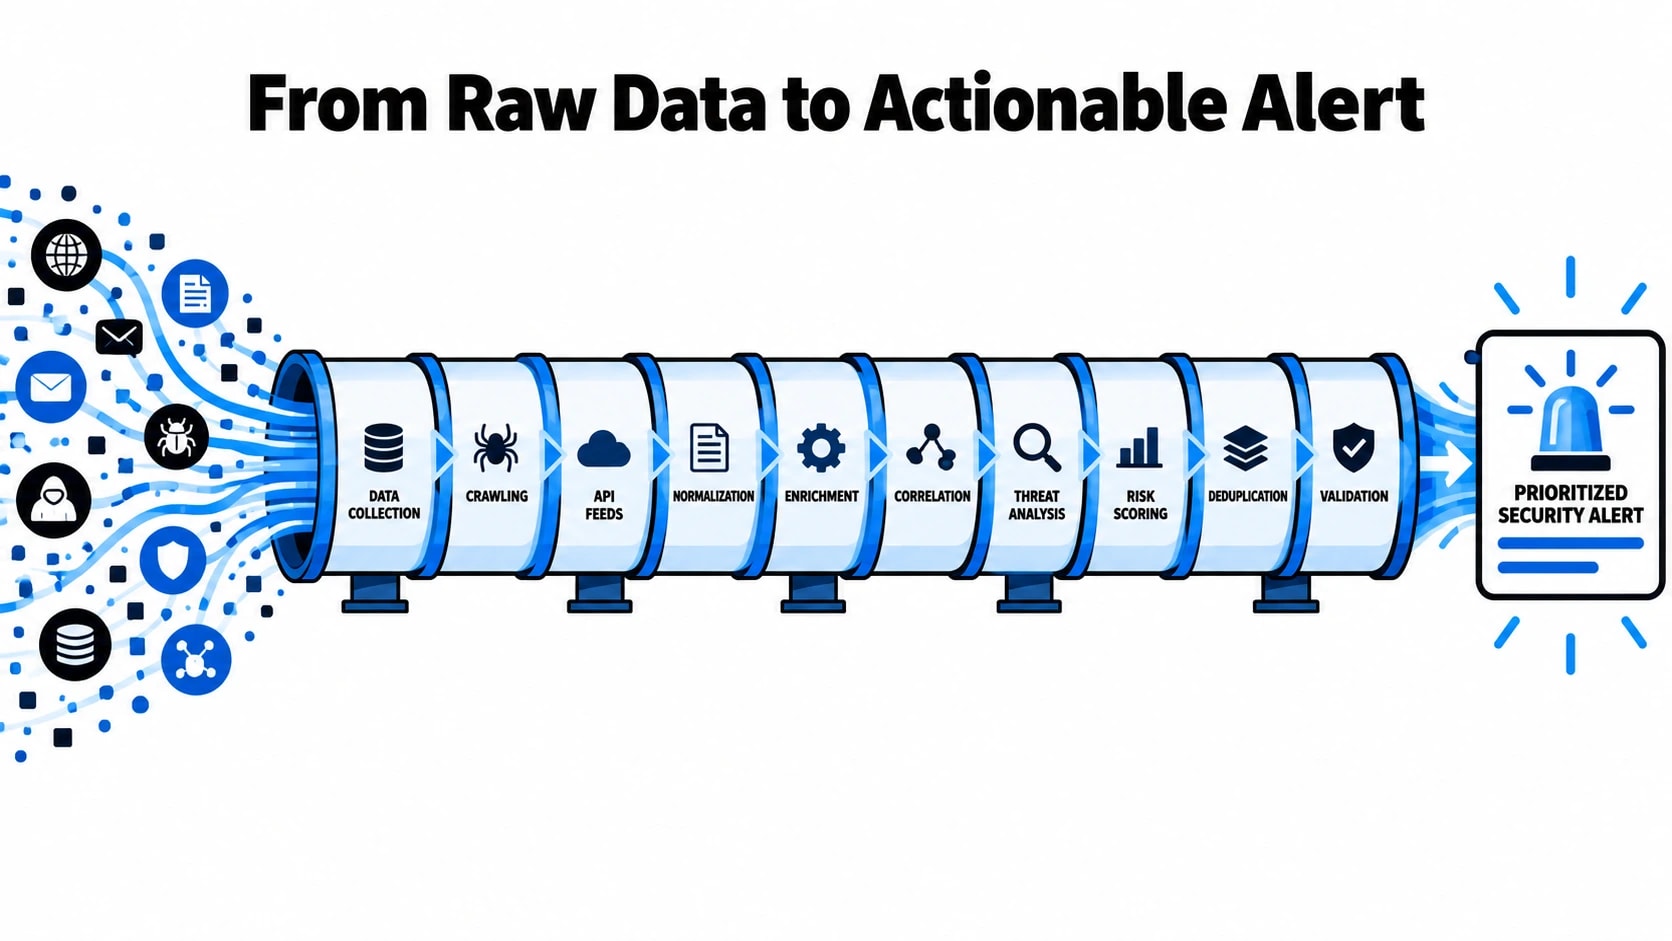
Ohne eine strukturierte Pipeline, die Rauschen filtert, Signale mit Kontext anreichert und Ergebnisse zur richtigen Zeit an die richtigen Teams weiterleitet, sind rohe Bedrohungsdaten betrieblich nutzlos. Die Erkennungspipeline einer ausgereiften DRPS-Plattform durchläuft normalerweise fünf miteinander verbundene Phasen.
Stufe 1: Sammlung und Einnahme.Automatisierte Crawler, API-Integrationen, menschliche Intelligenz (HUMINT) aus von Analysten zugänglichen Foren und proprietäre Sensornetzwerke speisen Rohdaten in eine zentrale Aufnahmeebene ein. In diesem Stadium ist die Lautstärke enorm und die Signaldichte gering. Die Erfassung muss kontinuierlich erfolgen, da die Aktivität von Bedrohungsakteuren keinem vorhersehbaren Zeitplan folgt und eine Anmeldeinformationsliste, die um 2:00 Uhr morgens in einem Forum erscheint, möglicherweise innerhalb weniger Stunden bearbeitet wird.
Stufe 2: Normalisierung und Deduplizierung.Die aufgenommenen Daten kommen in inkonsistenten Formaten, Sprachen und Strukturen an. NLP-Pipelines (Natural Language Processing) normalisieren Text, maschinelle Übersetzung verarbeitet fremdsprachige Quellen und Deduplizierungslogik verhindert, dass derselbe Beitrag oder Datensatz doppelte Warnungen generiert. Strukturierte Datenschemata kennzeichnen jeden Datensatz mit Quelltyp, Zeitstempel, geografischen Indikatoren und Konfidenzwert.
Stufe 3: Entitätsextraktion und Asset-Matching.Die normalisierten Daten werden mit einem vom Kunden definierten Asset-Inventar abgeglichen, das Domänen, IP-Bereiche, Markenschlüsselwörter, Namen von Führungskräften, Produktnamen und E-Mail-Domänenmuster umfasst. Entitätsextraktionsmodelle identifizieren relevante Erwähnungen und bewerten sie anhand der Asset-Prioritätsstufen. Eine Erwähnung Ihrer primären Unternehmensdomäne in einer Dark-Web-Anmeldeinformationsliste hat einen höheren Rang als die Erwähnung einer Tochtermarke in einem Surface-Web-Forumsbeitrag.
Stufe 4: Anreicherung und Kontextschichtung.Abgeglichene Datensätze werden mit zusätzlichem technischen Kontext angereichert. Eine markierte Domain wird nach WHOIS-Verlauf, DNS-Einträgen, Hosting-Infrastruktur und SSL-Zertifikatsdaten abgefragt. Ein Anmeldedatensatz wird mit Datenbanken bekannter Verstöße abgeglichen, um festzustellen, ob er Teil einer neuen Offenlegung oder einer recycelten Zusammenstellung ist. Profile von Bedrohungsakteuren, die mit dem Quellforum oder Marktplatz verknüpft sind, werden, sofern verfügbar, angehängt und bieten einen Zuordnungskontext, der die Bewertung des Schweregrads beeinflusst.
Stufe 5: Priorisierung, Alarmierung und Fallerstellung.Angereicherte Ergebnisse werden anhand einer Kombination aus Asset-Kritikalität, Bedrohungsakteurfähigkeit, Datensensibilität und potenziellen geschäftlichen Auswirkungen bewertet. Warnungen mit hoher Priorität werden sofort überweitergeleitet SIEMIntegrationen, Ticketing-Systeme oder direkte Analystenbenachrichtigung, während Ergebnisse mit geringerem Vertrauen zur regelmäßigen Überprüfung durch Analysten in die Warteschlange gestellt werden. Dieses abgestufte Routing unterscheidet ein funktionsfähiges DRPS von einem Alarmflut-Tool, das Sicherheitsteams überlastet.
]]>Bedrohungskategorien, die DRPS erkennen soll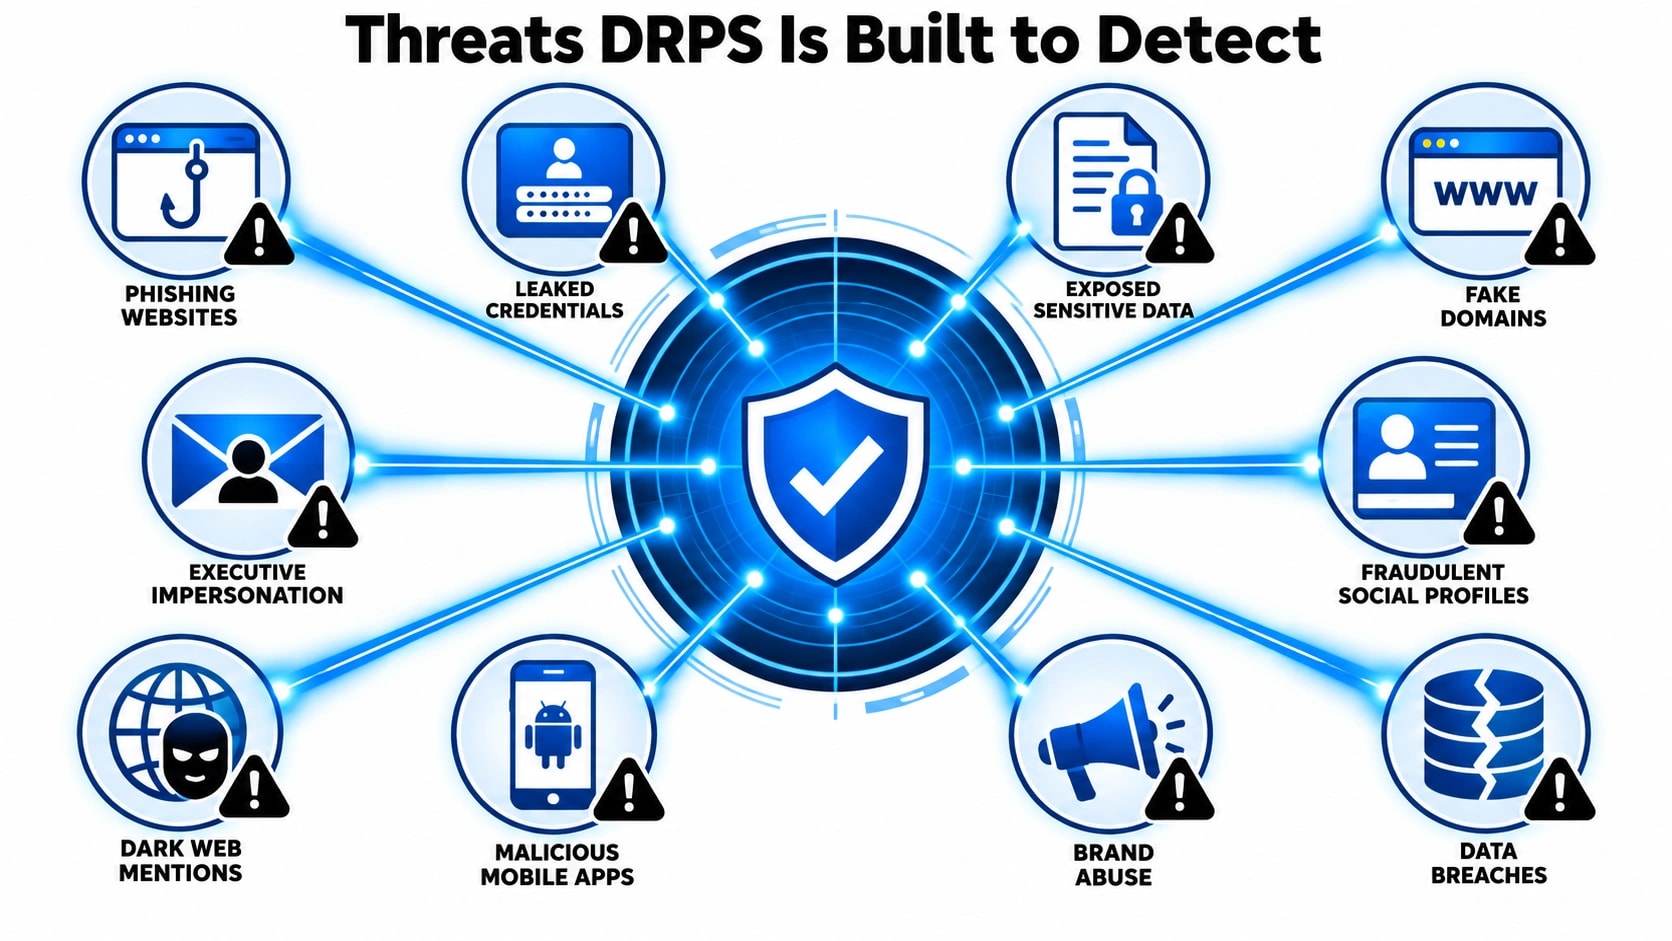
Digitale Risikoschutzdienste basieren auf einer definierten Taxonomie externer Bedrohungen, die jeweils unterschiedliche Erkennungslogiken und Reaktionsabläufe erfordern. Die am weitesten verbreitete Kategorie ist Markenmissbrauch, zu dem typosquatte Domains, gefälschte Social-Media-Profile, die sich als Führungskräfte oder offizielle Konten ausgeben, sowie die unbefugte Verwendung von Logos und Marken in Phishing-Kits gehören. Diese Angriffe sind oft das erste Anzeichen dafür, dass ein Bedrohungsakteur eine Organisation als profitables Ziel identifiziert hat. Ohne gleichzeitige automatische Überwachung aller Domain-Registrare, sozialen Plattformen und App-Stores können diese Bedrohungen wochenlang andauern, bevor sie jemand bemerkt.
Die Offenlegung von Daten ist eine weitere wichtige Kategorie und umfasst durchgesickerte Zugangsdaten auf Paste-Sites, unbeabsichtigtes Verschieben von Quellcode in öffentliche Repositories und das Auftauchen von Mitarbeiterdaten in Sicherheitsforen. Diese Art der Offenlegung ist besonders gefährlich, da sie nachgelagerte Angriffsmöglichkeiten schafft. Ein einziger Satz gültiger Zugangsdaten, der in einem Dark-Web-Forum veröffentlicht wird, kann Kontoübernahmen, Lateralmigration und Datendiebstahl ermöglichen, oft bevor die betroffene Organisation überhaupt weiß, dass die Daten im Umlauf sind. DRPS-Plattformen indizieren diese Quellen kontinuierlich und korrelieren die Ergebnisse mit dem bekannten digitalen Fußabdruck des Kunden, sodass Warnungen eher spezifisch als allgemein sind.
Über Identitätsdiebstahl und Datenlecks hinaus deckt DRPS auch Aktivitäten von Bedrohungsakteuren ab, die direkt auf das Unternehmen abzielen. Dazu gehören Erwähnungen in geschlossenen Foren, in denen die Angriffsplanung besprochen werden kann, Verkaufsangebote für internen Zugriff oder gestohlene Daten sowie Frühindikatoren für koordinierte Kampagnen. Die folgenden Kategorien geben einen strukturierten Überblick darüber, was die meisten DRPS-Plattformen der Unternehmensklasse abdecken sollen:
- Marken- und Domainmissbrauch:Tippfehler, Phishing-Seiten, gefälschte mobile Apps, unbefugte Markennutzung
- Anmeldeinformationen und Datenoffenlegung:Durchgesickerte Anmeldungen, PII auf Paste-Sites, offengelegte API-Schlüssel oder Token, Code-Repository-Lecks
- Bedrohungen für Führungskräfte und VIPs:Offenlegung personenbezogener Daten, Nachahmung von Führungsqualitäten, gezielte Betrugsversuche
- Dark-Web-Intelligenz:Forum-Chatter, Zugriff auf Broker-Listen, Angriff auf Ransomware-Gruppen, Auktionen für gestohlene Daten
- Drittpartei- und Lieferkettenrisiko:Kompromittierte Anbieteranmeldedaten, Missbrauch von Partnerdomänen, Indikatoren für Lieferantenverstöße
DRPS-Bereitstellungsmodelle und Leistungsvergleich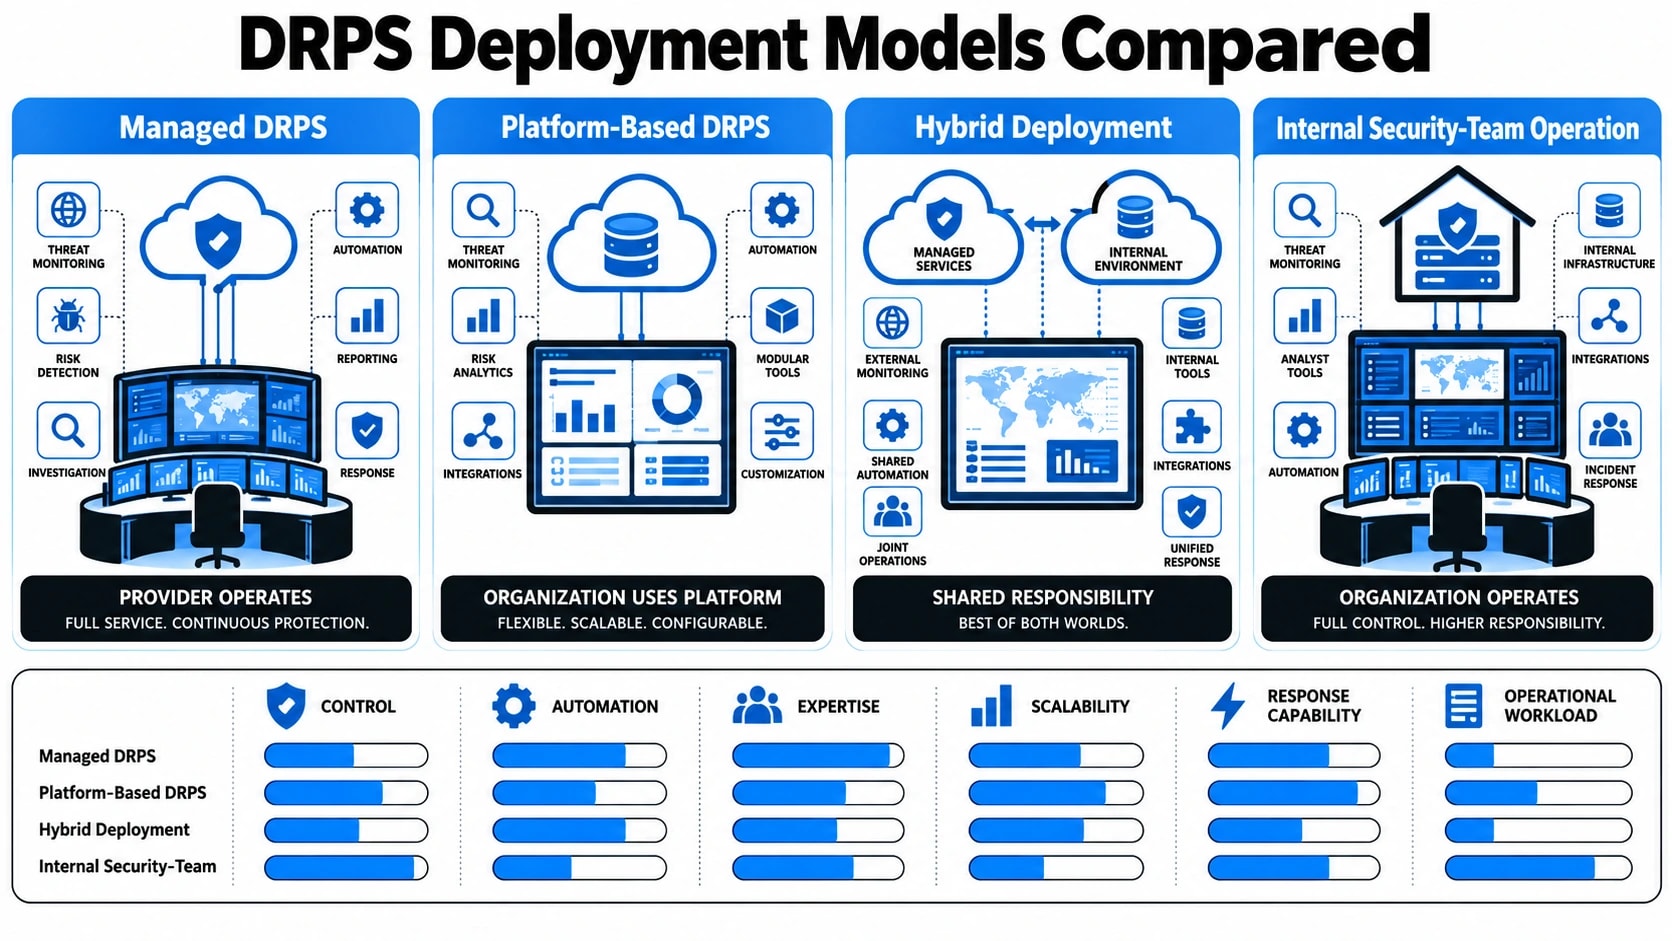
Organisationen, die den Schutz vor digitalen Risiken bewerten, haben drei primäre Bereitstellungsoptionen: vollständig verwalteter Service, reine Plattform (Self-Service) oder ein Hybridmodell, das Tools mit Analystenunterstützung kombiniert. Jedes Modell bringt unterschiedliche Kompromisse hinsichtlich Geschwindigkeit, Analysetiefe und internem Ressourcenbedarf mit sich. Vollständig verwaltetes DRPS wird in der Regel von einem Sicherheitsbetriebsanbieter bereitgestellt und umfasst menschliche Analysten, die im Auftrag des Kunden Warnungen selektieren, den Kontext untersuchen und Deaktivierungsanfragen verwalten. Dieses Modell eignet sich für Organisationen ohne eigene interne Threat-Intelligence-Funktion.
Das reine Plattformmodell ermöglicht internen Sicherheitsteams direkten Zugriff auf Überwachungs-Dashboards, Roh-Feeds und Alarmierungs-Workflows, erfordert jedoch, dass diese Teams die Untersuchung und Reaktion selbst durchführen. Dies funktioniert gut für ausgereifte Sicherheitsprogramme mit vorhandenen Threat-Intelligence-Analysten, kann jedoch zu Alarmmüdigkeit führen, wenn die Plattform nicht richtig auf die spezifischen Vermögenswerte und das Risikoprofil des Unternehmens abgestimmt ist. Das Hybridmodell versucht, beides in Einklang zu bringen, indem es eine Basis automatisierter Überwachung mit optionaler Analysteneskalation für Ergebnisse mit hoher Priorität bietet.
| Fähigkeit | Vollständig verwaltet | Nur Plattform | Hybrid |
|---|---|---|---|
| Überwachungsabdeckung rund um die Uhr | Ja | Hängt vom Team ab | Ja (automatisiert) |
| Triage menschlicher Analytiker | Ja | Nein | Auf Eskalation |
| Takedown-Management | Im Lieferumfang enthalten | Handbuch | Teilweise |
| Dark-Web-Intelligenz | Umfangreiche Abdeckung | Begrenzt | Mäßig |
| Interner Ressourcenbedarf | Niedrig | Hoch | Mittel |
| Anpassungsflexibilität | Mäßig | Hoch | Hoch |
Der Deaktivierungs- und Sanierungs-Workflow erklärt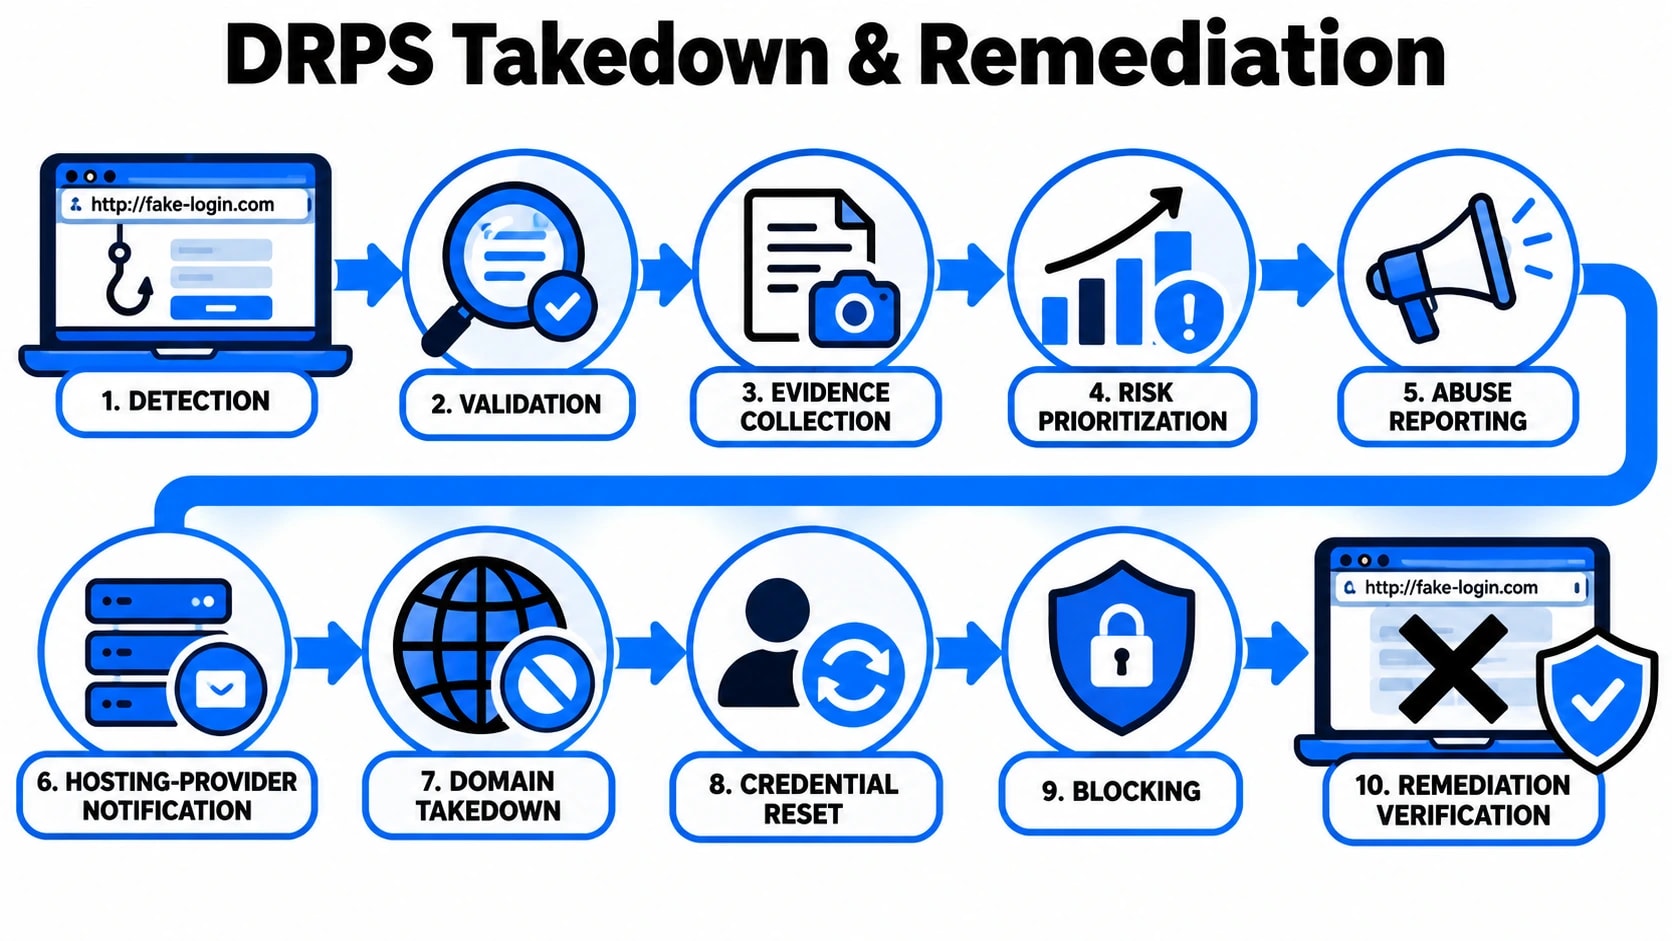
Die Erkennung ist nur dann sinnvoll, wenn sie zu messbaren Maßnahmen führt, und im Deaktivierungs-Workflow liefert DRPS seinen unmittelbarsten operativen Wert. Wenn eine Phishing-Website, ein betrügerisches Social-Media-Konto oder eine bösartige mobile App bestätigt wird, beginnt der Behebungsprozess mit der Beweiserhebung. Screenshots, WHOIS-Datensätze, Hosting-Daten und Verkehrsindikatoren werden in einer strukturierten Falldatei zusammengestellt. Diese Dokumentation ist von entscheidender Bedeutung, da Registrare, Hosting-Anbieter und Plattform-Vertrauens- und Sicherheitsteams alle bestimmte Beweisformate benötigen, bevor sie auf Entfernungsanfragen reagieren.
Von dort aus wird der Deaktivierungsantrag an die entsprechende Partei weitergeleitet. Bei Phishing-Domains bedeutet dies in der Regel, dass Sie sich an das Missbrauchsteam des Hosting-Anbieters wenden, sie an Sperrlisten wie Google Safe Browsing und Branchen-Missbrauchs-Feeds senden und gleichzeitig den Registrar benachrichtigen. Für Social-Media-Imitationen werden plattformspezifische Meldemechanismen genutzt, oft ergänzt durch direkte Eskalationskanäle, die verwaltete DRPS-Anbieter über etablierte Missbrauchsbeziehungen mit großen Plattformen unterhalten. Die durchschnittlichen Deaktivierungszeiten variieren erheblich je nach Plattform und Bedrohungstyp:
- Phishing-Domänen:4 bis 48 Stunden, abhängig von der Reaktionsfähigkeit des Hosting-Anbieters
- Fake-Profile in den sozialen Medien:24 bis 72 Stunden über Standard-Reporting, schneller mit Eskalationskanälen
- Betrügerische mobile Apps:3 bis 7 Tage für die Überprüfung der Entfernung aus dem App Store
- Beiträge im Dark-Web-Forum:Eine Deaktivierung ist normalerweise nicht möglich, die Schadensbegrenzung konzentriert sich auf die Überwachung und das Zurücksetzen von Anmeldeinformationen
Nachdem eine Deaktivierung abgeschlossen ist, hört der Behebungsworkflow hier nicht auf. Die Überwachung nach der Entfernung wird angewendet, um die Neuregistrierung ähnlicher Domänen oder die Neuerstellung betrügerischer Konten zu erkennen, was eine gängige Taktik hartnäckiger Bedrohungsakteure ist. Intern fließt der Vorfall in Aktualisierungen des Asset-Inventars ein, und wenn Anmeldeinformationen im Spiel waren, werden erzwungene Passwortzurücksetzungen und Sitzungsungültigmachungen empfohlen. Dieser geschlossene Prozess unterscheidet die reaktive Reaktion auf Vorfälle von einem strukturierten externen Bedrohungsmanagementprogramm und ist ein zentraler Bestandteil dessen, was ausgereifte Anbieter wie Cyberlad in ihreintegrieren SOC-Integrierte Bereitstellung von Bedrohungsinformationen.
Integration von DRPS in Ihren vorhandenen Sicherheits-Stack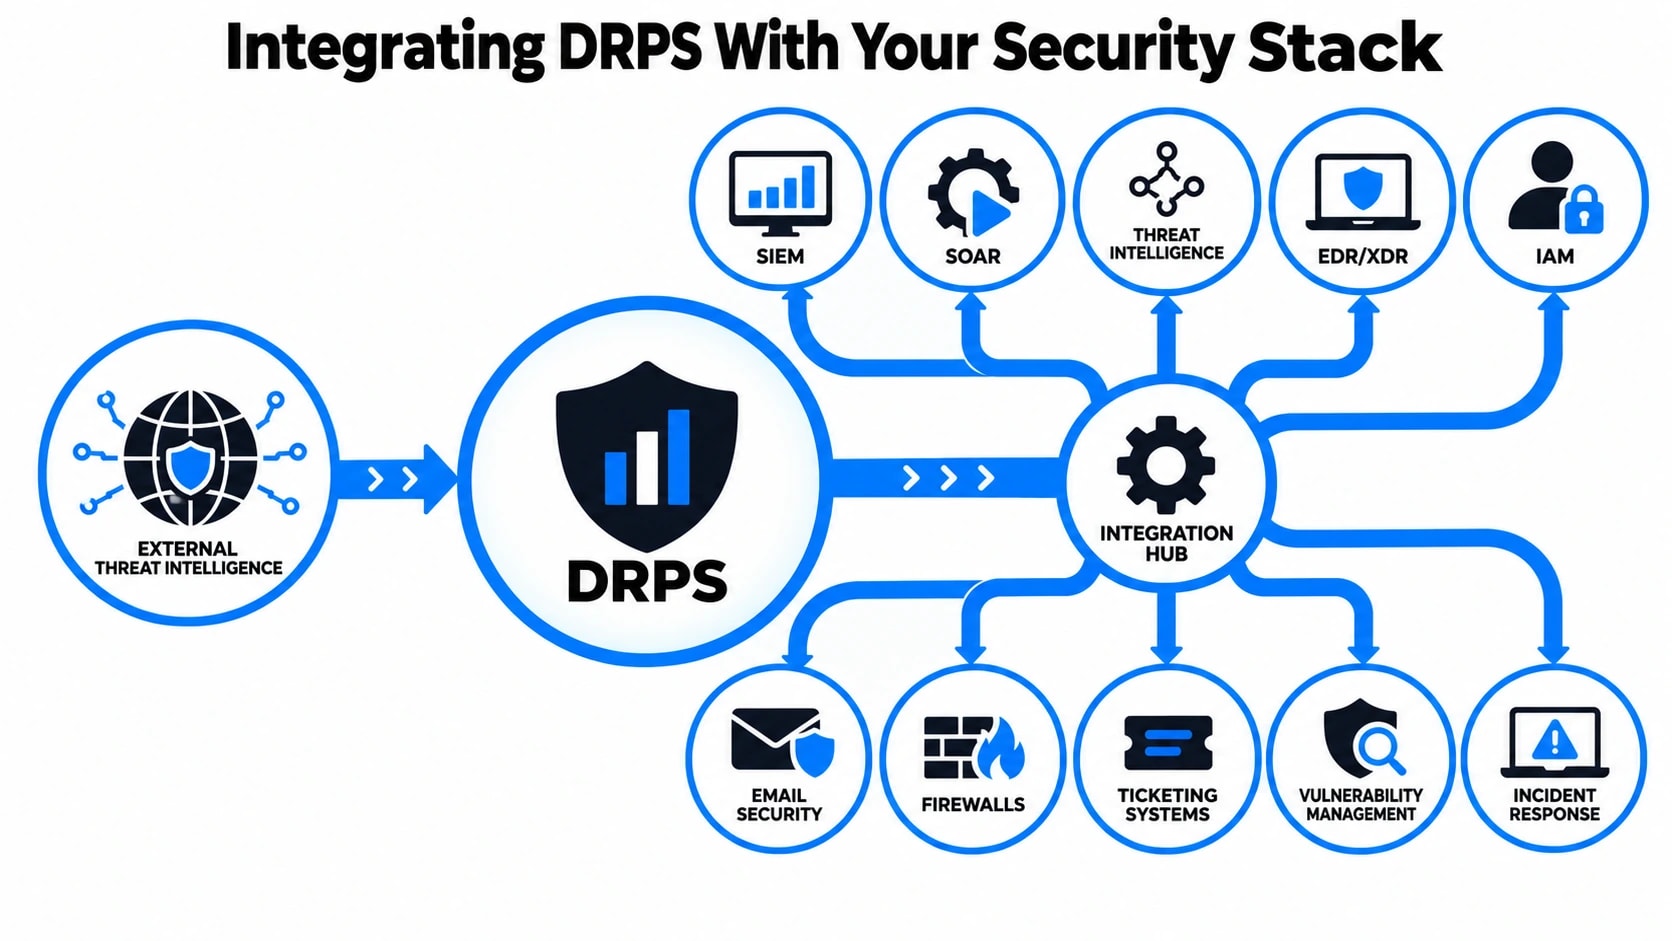
Die Dienste zum Schutz vor digitalen Risiken arbeiten nicht isoliert. Ihr Wert vervielfacht sich erheblich, wenn sie in die Tools und Prozesse einfließen, die Ihr Sicherheitsteam bereits verwendet. Eine DRPS-Plattform, die nicht mit Ihren SIEM-, SOAR- oder Threat-Intelligence-Feeds verbunden ist, erzeugt Alarmgeräusche ohne betrieblichen Nutzen.
Eine effektive Integration deckt normalerweise mehrere Ebenen Ihrer vorhandenen Infrastruktur ab:
- SIEM-Integration:DRPS-Plattformen übertragen strukturierte Warnungen, angereichert mit Kontext wie Akteurszuordnung, Konfidenzwerten und Asset-Mapping, direkt in Ihr Sicherheitsinformations- und Ereignismanagementsystem. Dadurch können Analysten externe Bedrohungssignale mit internen Protokolldaten korrelieren.
- SOAR-Playbook-Auslösung:Wenn eine DRPS-Warnung einen definierten Schwellenwert erreicht, kann sie automatisch ein Reaktions-Playbook auslösen. Beispielsweise kann eine bestätigte Offenlegung von Anmeldeinformationen ohne manuelles Eingreifen einen Workflow zum erzwungenen Zurücksetzen des Passworts auslösen.
- Erweiterung der Threat Intelligence Platform (TIP):Aus der DRPS-Überwachung ermittelte Kompromittierungsindikatoren wie Phishing-Domänen, bösartige IP-Adressen und Angreifer-Infrastruktur fließen zur Blockierung und Korrelation direkt in Ihren TIP ein.
- Ticketing und Fallmanagement:Warnungen werden in nachverfolgten Vorfällen innerhalb von Plattformen wie ServiceNow oder Jira umgesetzt und bieten Teams einen klaren Prüfpfad für Abhilfemaßnahmen.
- Identitäts- und Zugriffsverwaltungssysteme (IAM):Offengelegte Anmeldeinformationen, die durch Dark-Web-Überwachung identifiziert werden, können automatisch Kontosperrungen oder Multi-Faktor-Authentifizierungsherausforderungen auslösen.
Die folgende Tabelle zeigt, wie DRPS-Daten jeden Integrationspunkt bereichern:
| Integrationsziel | Gelieferte DRPS-Daten | Betriebsergebnis |
|---|---|---|
| SIEM | Angereicherte Warnungen mit Akteurskontext | Schnellere Triage und weniger Fehlalarme |
| STEIGEN | Strukturierte Bedrohungsereignisse mit Schweregradbewertungen | Automatisierte Antwort-Playbook-Aktivierung |
| TIPP | IOCs: Domänen, IPs, Hashes | Proaktives Blockieren über Netzwerkkontrollen hinweg |
| ICH BIN | Offengelegte Anmeldedatensätze | Automatisierte Kontosperrung oder MFA-Durchsetzung |
| Ticketsystem | Vorfalldaten mit Anleitung zur Behebung | Verfolgte, überprüfbare Reaktionsabläufe |
Wenn DRPS korrekt in Ihren Stack integriert ist, ist die Sichtbarkeit externer Bedrohungen nicht mehr nur eine Berichtsaufgabe, sondern wird zu einer echten Betriebskontrolle.
Messung der DRPS-Wirksamkeit: Wichtige Kennzahlen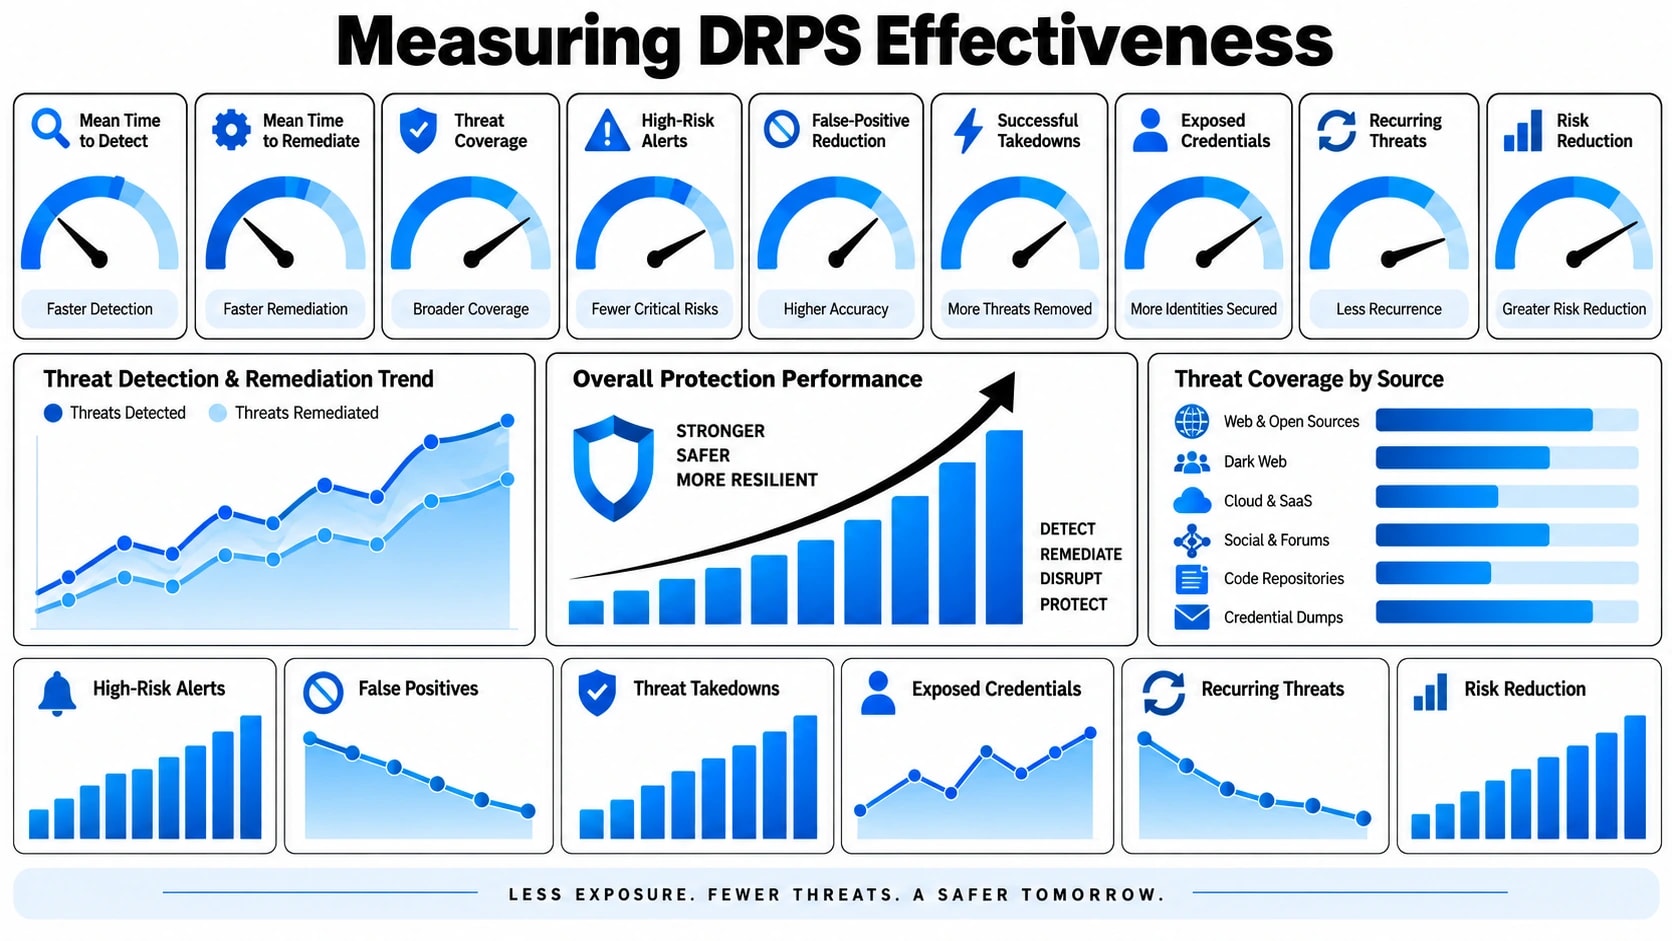
Der Kauf einer DRPS-Plattform ist nur der erste Schritt. Um zu verstehen, ob es Ihre Exposition tatsächlich verringert, sind klare, messbare Kriterien erforderlich. Viele Unternehmen haben hier Schwierigkeiten, weil sie Aktivitätskennzahlen und nicht Ergebniskennzahlen verfolgen. Die Menge der generierten Warnungen sagt Ihnen nur sehr wenig. Entscheidend ist, was nach der Entdeckung passiert.
Die zu verfolgenden Metriken lassen sich in drei Kategorien einteilen:
- Erkennungsgeschwindigkeit:Wie schnell erkennt die Plattform eine Bedrohung, nachdem sie von außen auftritt? Bei Phishing-Domains kann die Zeitspanne zwischen der Domain-Registrierung und dem ersten Opferkontakt weniger als 24 Stunden betragen. Die mittlere Erkennungszeit (MTTD) sollte in Stunden und nicht in Tagen gemessen werden.
- Erfolgsquote bei der Deaktivierung:Wie viel Prozent der gemeldeten Phishing-Seiten, betrügerischen Social-Media-Profile und rechtsverletzenden Inhalte werden erfolgreich entfernt? Eine hohe Falsch-Positiv-Rate bei Deaktivierungsanfragen schadet den Beziehungen zu Registraren und Hosting-Anbietern und verlangsamt zukünftige Entfernungen.
- Abdeckungsumfang:Überwacht die Plattform alle relevanten Oberflächenbereiche, einschließlich des Clear Web, Dark-Web-Foren, Paste-Sites, Code-Repositories und Social-Media-Kanäle, die für Ihre Branche spezifisch sind?
- Alarmtreue:Wie hoch ist der Anteil der Warnungen, die ein Eingreifen des Analysten erfordern, anstatt als Lärm abgetan zu werden? Eine starke DRPS-Plattform sollte High-Fidelity-Signale mit angehängtem Kontext liefern und keine Rohdaten-Dumps.
- Risikominderung im Laufe der Zeit:Ist die Anzahl der aktiven externen Bedrohungen für Ihr Unternehmen von Quartal zu Quartal rückläufig? Dies ist der ultimative Maßstab für die Programmreife.
- Mittlere Sanierungszeit (MTTR):Wie lange dauert es von der ersten Erkennung bis zur bestätigten Lösung? Dies kombiniert Plattformgeschwindigkeit, Analysteneffizienz und Zeitpläne für die Deaktivierung durch Dritte.
Die vierteljährliche Überprüfung dieser Kennzahlen ermöglicht es Ihrem Team, Lücken in der Abdeckung zu identifizieren, Überwachungsprioritäten anzupassen und den Programmwert für die Führung zu demonstrieren, ohne sich auf anekdotische Beweise zu verlassen.
Wer braucht DRPS und wann sollte es priorisiert werden?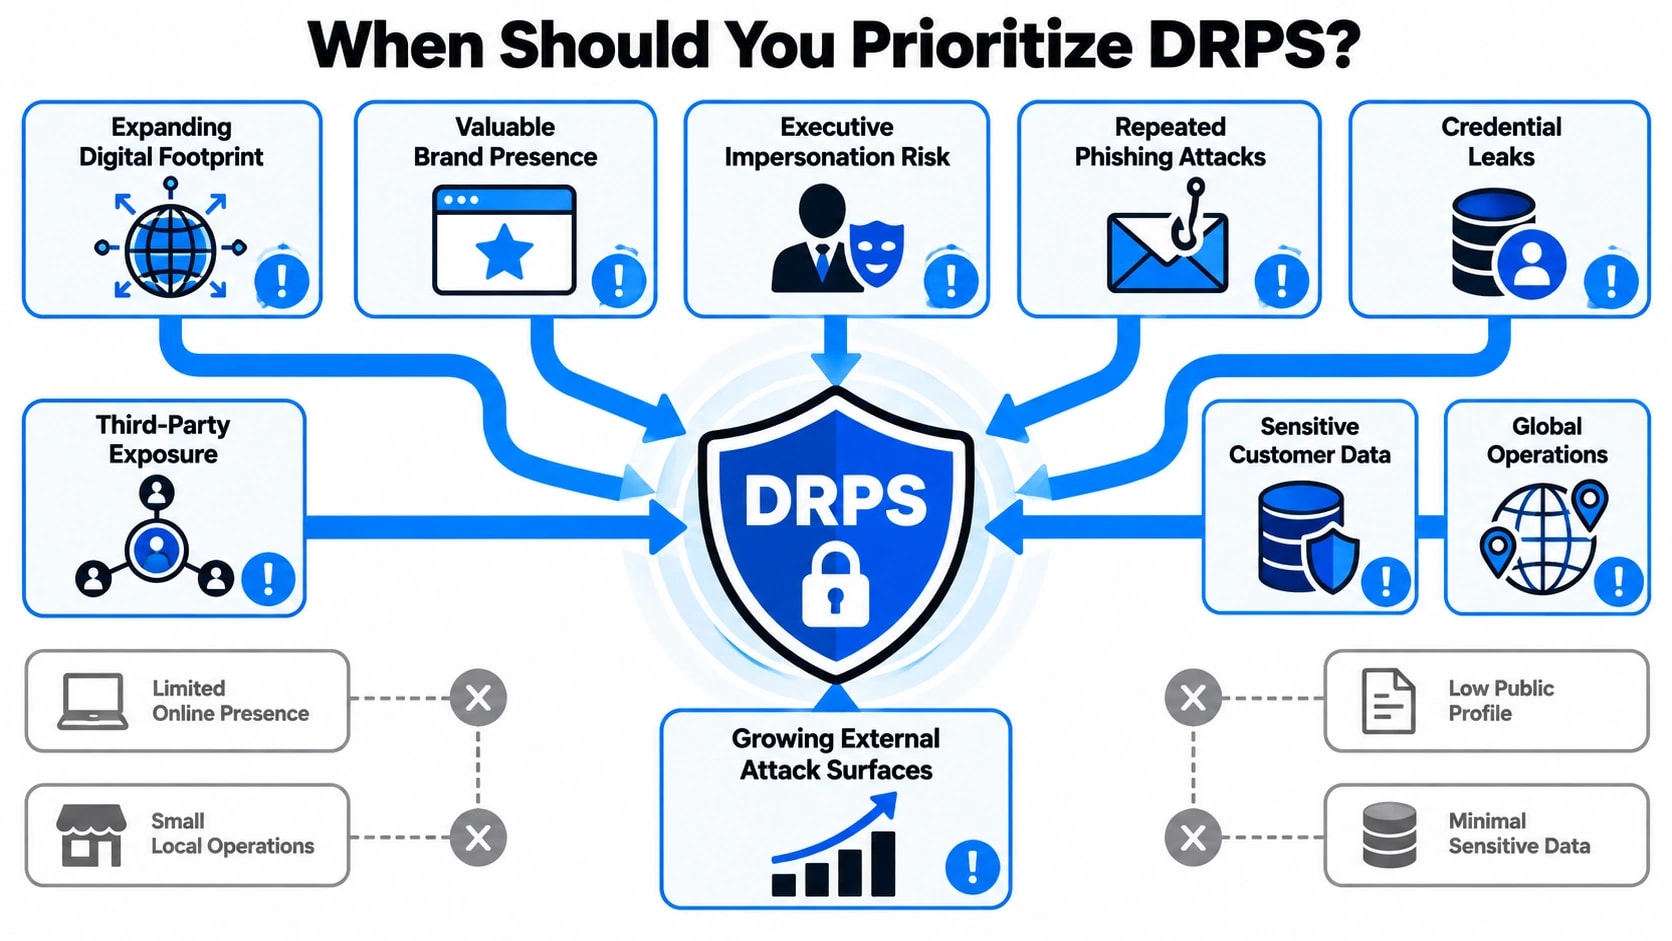
Der Schutz vor digitalen Risiken ist nicht nur ein Anliegen großer Unternehmen. Jedes Unternehmen mit einer öffentlich zugänglichen Marke, Kundendaten oder einer Online-Präsenz birgt externe digitale Risiken. Die Frage ist nicht, ob es Bedrohungen gibt, sondern ob Sie die nötige Sichtbarkeit haben, um sie zu erkennen, bevor sie Schaden anrichten.
Bestimmte Profile geben an, dass DRPS in der Prioritätenliste nach oben rücken sollte:
- Finanzdienstleistungsunternehmen:Hochwertige Ziele für den Diebstahl von Zugangsdaten, Banking-Trojaner und betrügerische App-Imitationen. Regulatorische Verpflichtungen rund um den Kundenschutz erhöhen die Dringlichkeit zusätzlich.
- Einzelhändler und E-Commerce-Marken:Markenmissbrauch durch gefälschte Schaufenster und gefälschte Produkteinträge führt sowohl zu Umsatzeinbußen als auch zu einem Verlust des Kundenvertrauens.
- Gesundheitsorganisationen:Patientendaten erzielen auf kriminellen Marktplätzen hohe Preise. Die Dark-Web-Überwachung auf durchgesickerte Datensätze ist angesichts der Meldepflichten bei Verstößen eine nahezu obligatorische Kontrolle.
- Technologieunternehmen:Das Durchsickern von Quellcode durch öffentliche Repositorys und Mitarbeitergeräte macht proprietäre Systeme offen und führt zu Risiken in der Lieferkette.
- Regierung und kritische Infrastruktur:Im Visier nationalstaatlicher Akteure und Hacktivistengruppen, oft mit langer Verweildauer, bevor sie öffentlich bekannt werden.
- Jede Organisation nach dem Verstoß:Nach einem Sicherheitsvorfall sollte die externe Überwachung als unmittelbare Priorität behandelt werden, um die Aktivitäten der Bedrohungsakteure im Zusammenhang mit der Sicherheitsverletzung zu verfolgen und Folgeangriffe zu erkennen.
Unternehmen, deren Sicherheitsreife am Anfang steht, stellen möglicherweise fest, dass ein verwalteter DRPS-Service, der von einem erfahrenen Anbieter bereitgestellt wird, eine schnellere Wertschöpfung bietet als der Aufbau interner Fähigkeiten von Grund auf. Die Kombination aus spezialisierten Tools und Analystenexpertise schließt Lücken, die interne Teams mit den vorhandenen Ressourcen oft nicht schließen können.
Abschluss
Digital Risk Protection Services beseitigen einen grundlegenden blinden Fleck in herkömmlichen Sicherheitsprogrammen: die Bedrohungen, die völlig außerhalb Ihrer kontrollierten Umgebung entstehen, wachsen und ausgeführt werden. Von der Offenlegung von Anmeldeinformationen in Dark-Web-Foren bis hin zur Phishing-Infrastruktur rund um Ihre Marke – die Angriffsfläche, die sich jenseits Ihrer Firewall befindet, ist real, aktiv und wächst. DRPS bietet die erforderlichen Erfassungs-, Analyse- und Reaktionsfähigkeiten, um auf diese Bedrohungen zu reagieren, bevor sie Ihre Kunden, Mitarbeiter oder Systeme erreichen. Bei Integration in Ihre bestehenden Sicherheitsabläufe wandelt es externe Bedrohungsdaten in messbare, betriebliche Risikominderung um.
Wenn Ihr Unternehmen derzeit keinen strukturierten Einblick in das hat, was Bedrohungsakteure online über Sie sagen, aufbauen oder verkaufen, lohnt es sich, diese Lücke jetzt zu schließen, anstatt erst nach einem Vorfall das Problem zu verstärken. Das Team von Cyberlad arbeitet mit Organisationen zusammen, um Programme zum Schutz vor digitalen Risiken zu entwickeln, bereitzustellen und zu implementieren, die zu ihrem spezifischen Bedrohungsprofil und Sicherheitsreifegrad passen. Der Beginn einer externen Expositionsbeurteilung ist ein praktischer erster Schritt, um genau zu verstehen, was Ihnen derzeit fehlt.
Häufig gestellte Fragen
Wie unterscheidet sich DRPS von einem herkömmlichen Threat-Intelligence-Feed?
Threat-Intelligence-Feeds liefern Rohindikatoren wie bösartige IPs und Domänen. DRPS geht noch einen Schritt weiter, indem es Bedrohungen überwacht, die für Ihr Unternehmen spezifisch sind, wie z. B. Markenmissbrauch, durchgesickerte Zugangsdaten und gezielte Angriffe, und arbeitet dann aktiv daran, diese Bedrohungen durch Beseitigung und von Analysten geleitete Reaktionsmaßnahmen zu beheben.
Wie lange dauert es, bis nach der Bereitstellung einer DRPS-Plattform Ergebnisse sichtbar sind?
Die meisten Organisationen erhalten innerhalb der ersten ein bis zwei Wochen umsetzbare Warnungen, wenn die Plattform Ihre überwachten Assets indiziert. Die Überwachung von Dark Web- und Paste-Sites kann dazu führen, dass historische Enthüllungen fast sofort ans Licht kommen. Die ordnungsgemäße Etablierung der vollständigen Betriebsreife, einschließlich integrierter Reaktionsabläufe, dauert in der Regel 60 bis 90 Tage.
Kann DRPS bei Compliance-Anforderungen helfen?
Ja. DRPS unterstützt die Einhaltung von Frameworks, die eine externe Bedrohungsüberwachung, die Identifizierung von Datenschutzverletzungen und die Dokumentation von Vorfallreaktionen erfordern. Vorschriften wie DSGVO, PCI DSS und HIPAA profitieren alle von der Überwachung von Anmeldedaten, der Erkennung von Verstößen und den Audit-Trail-Funktionen, die ein ausgereiftes DRPS-Programm bietet.
Funktioniert DRPS für kleine und mittlere Unternehmen oder nur für Unternehmen?
DRPS ist in jeder Größe relevant. Kleinere Organisationen geraten häufig gerade deshalb ins Visier, weil ihnen die Sichtbarkeit nach außen fehlt. Verwaltete DRPS-Dienste machen die Funktion zugänglich, ohne dass ein großes internes Sicherheitsteam erforderlich ist, und bieten mittelständischen Unternehmen die gleichen Erkennungs- und Beseitigungsvorteile, die größere Unternehmen durch spezielle interne Programme erhalten.
Was passiert, wenn eine Deaktivierungsanforderung fehlschlägt oder von einem Hosting-Anbieter ignoriert wird?
Wenn ein Hosting-Anbieter nicht antwortet oder eine Deaktivierung ablehnt, eskalieren DRPS-Anbieter über alternative Kanäle, einschließlich Missbrauchskontakten von Domain-Registratoren, vorgelagerten ISPs und in einigen Fällen rechtlichen Hinweisverfahren. Während die Eskalation andauert, werden parallele technische Kontrollen angewendet, beispielsweise das Blockieren der bösartigen Infrastruktur auf Netzwerkebene.