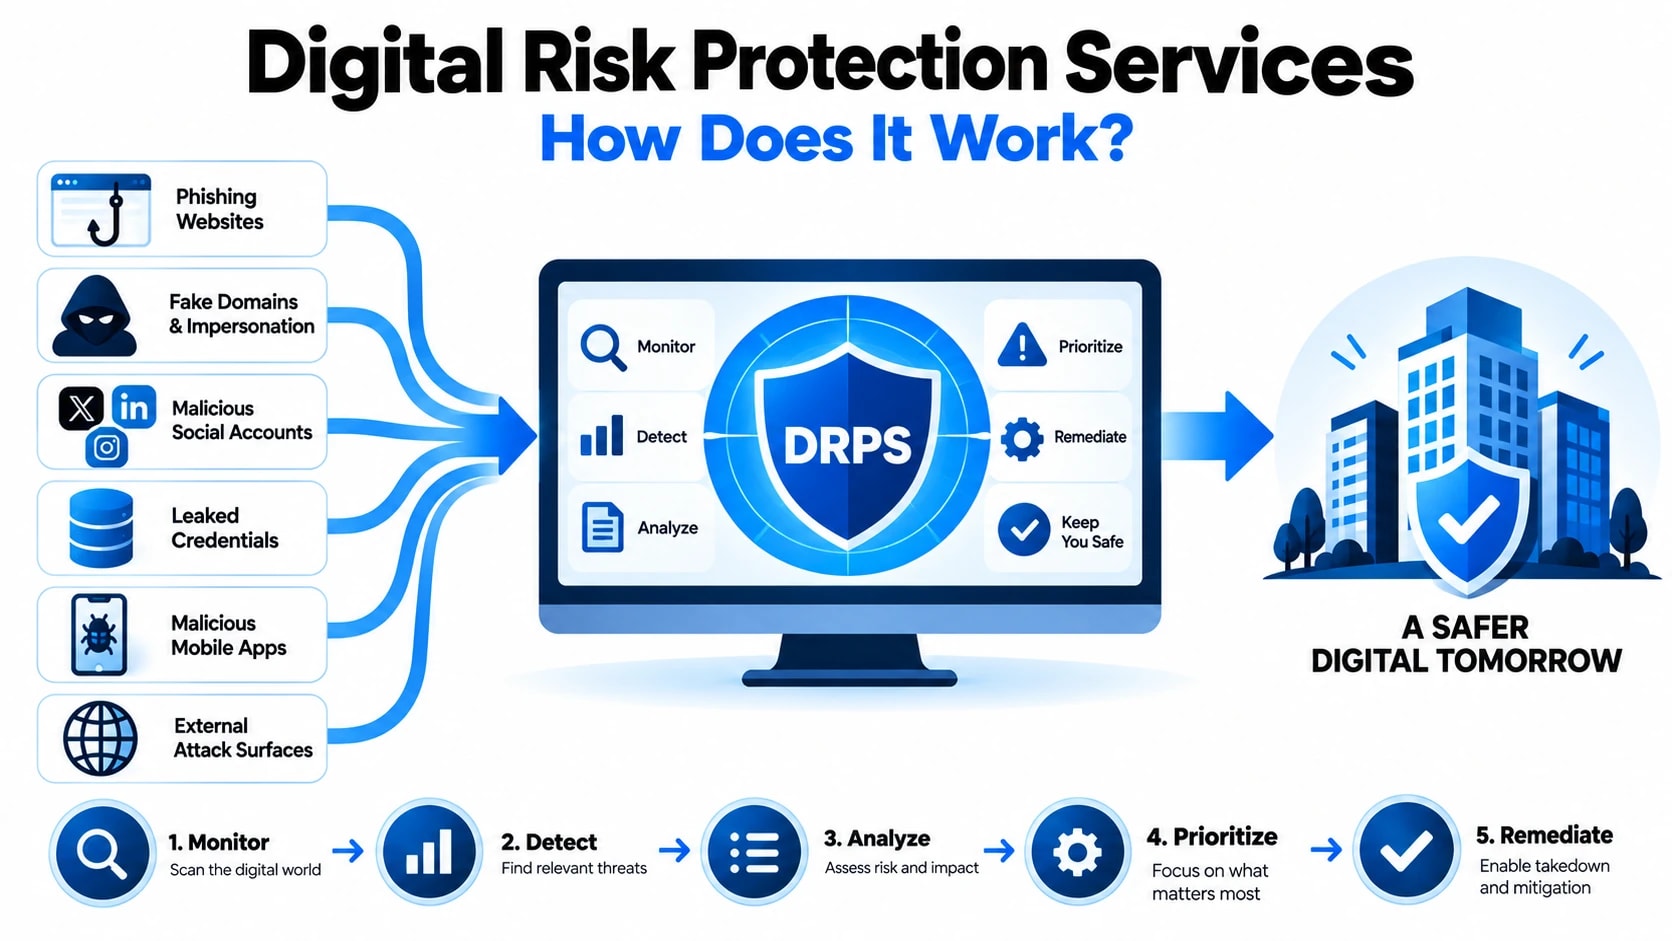
Οι υπηρεσίες προστασίας ψηφιακών κινδύνων (DRPS) λειτουργούν πολύ έξω από τα όρια της παραδοσιακής περιμετρικής ασφάλειας, παρακολουθώντας τον ανοιχτό ιστό, τον σκοτεινό ιστό και την τεχνική υποδομή για ενδείξεις ότι ο οργανισμός σας στοχεύεται, πλαστοπροσωπείται ή εκμεταλλεύεται ενεργά. Σε αντίθεση με τους αντιδραστικούς ελέγχους ασφαλείας που ανταποκρίνονται σε απειλές αφού παραβιάσουν το περιβάλλον σας, το DRPS λειτουργεί ως ένα συνεχές εξωτερικό επίπεδο επιτήρησης, μετατρέποντας δισεκατομμύρια μη δομημένα σημεία δεδομένων σε προειδοποιήσεις με προτεραιότητα που μπορεί να ενεργήσει άμεσα η ομάδα ασφαλείας σας. Η κατανόηση της τεχνικής μηχανικής πίσω από αυτή τη διαδικασία είναι κρίσιμη για κάθε οργανισμό που αξιολογεί εάν αυτές οι υπηρεσίες ταιριάζουν με τη στάση απειλής τους.
Τι παρακολουθούν πραγματικά οι υπηρεσίες προστασίας ψηφιακών κινδύνων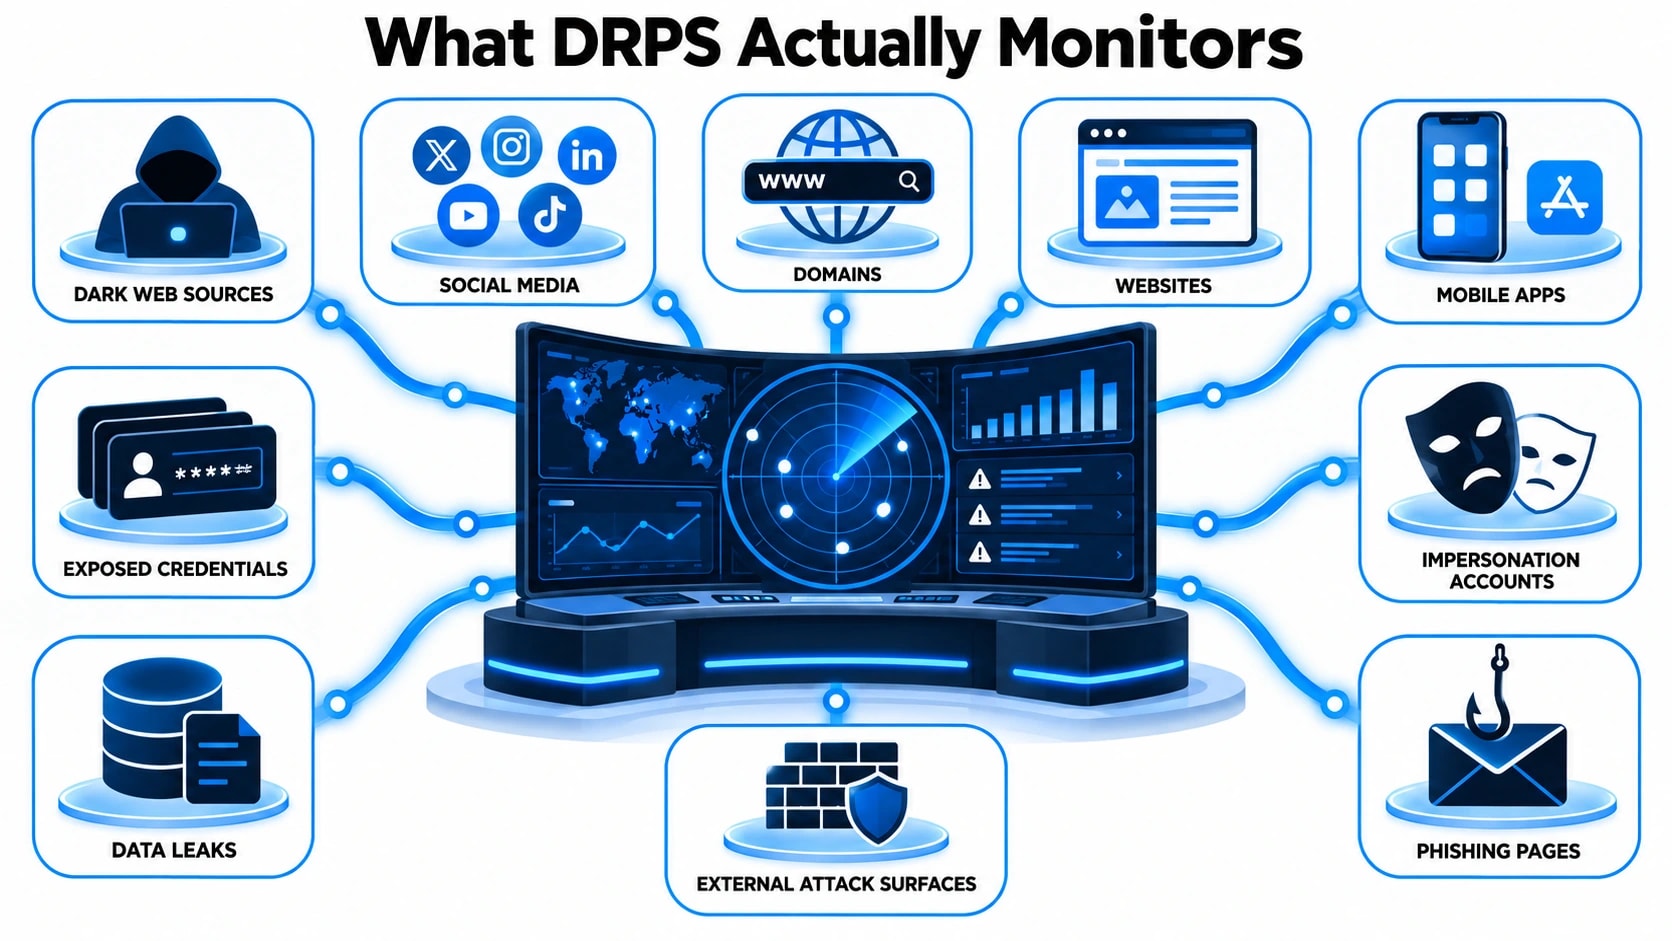
Το πεδίο παρακολούθησης μιας ώριμης πλατφόρμας DRPS είναι σκόπιμα ευρύ, επειδή οι φορείς απειλών λειτουργούν σε δεκάδες διαφορετικά κανάλια ταυτόχρονα. Ο περιορισμός της συλλογής σε μία μόνο πηγή δημιουργεί τυφλά σημεία που θα εκμεταλλευτούν οι αντίπαλοι. Μια σωστά διαμορφωμένη υπηρεσία απορροφά δεδομένα σε διάφορες διαφορετικές κατηγορίες.
Επιφανειακός ιστός και περιεχόμενο ευρετηρίουπεριλαμβάνει αναφορές επωνυμίας σε ιστότοπους ειδήσεων, ιστότοπους επικόλλησης, φόρουμ, αποθετήρια κώδικα όπως το GitHub και το GitLab, πίνακες εργασίας και πλατφόρμες μέσων κοινωνικής δικτύωσης. Οι εισβολείς συχνά εκθέτουν διαπιστευτήρια, λεπτομέρειες εσωτερικής αρχιτεκτονικής ή ευαίσθητα έγγραφα μέσω τυχαίων δημόσιων δεσμεύσεων ή διαρροών δεδομένων τρίτων που εμφανίζονται στα ευρετηριασμένα αποτελέσματα αναζήτησης πολύ πριν ο οργανισμός-στόχος τα ανακαλύψει εσωτερικά.
Dark web και κλειστά φόρουμαπαιτούν εξειδικευμένη υποδομή συλλογής επειδή το περιεχόμενο δεν ευρετηριάζεται από τις συμβατικές μηχανές αναζήτησης. Αυτό το επίπεδο καλύπτει αγορές που βασίζονται σε Tor, ιδιωτικά φόρουμ συμμοριών ransomware, κανάλια Telegram μόνο με πρόσκληση και δίκτυα IRC όπου διαφημίζονται και ανταλλάσσονται κλεμμένα διαπιστευτήρια, καταχωρίσεις πρόσβασης και προγραμματισμένες καμπάνιες επιθέσεων. Η παρακολούθηση εδώ είναι τεχνικά απαιτητική επειδή πολλά φόρουμ απαιτούν πιστοποιημένους λογαριασμούς, βαθμολογίες φήμης ή βεβαίωση πρόσκλησης για πρόσβαση.
Σήματα τεχνικής υποδομήςκαλύπτετε απευθείας την εξωτερική επιφάνεια επίθεσης, συμπεριλαμβανομένων νέων καταχωρημένων τομέων που τυπογραφούν ή παραπλανούν την επωνυμία σας, αρχεία καταγραφής διαφάνειας πιστοποιητικών SSL που αποκαλύπτουν δόλια πιστοποιητικά που εκδόθηκαν στο όνομά σας, εσφαλμένα διαμορφωμένους κάδους αποθήκευσης cloud, εκτεθειμένα τελικά σημεία API και ανωμαλίες δρομολόγησης BGP που μπορεί να υποδεικνύουν απόπειρες παραβίασης IP. Αυτά τα δεδομένα παράγονται σε μεγάλο βαθμό από μηχανή και απαιτούν αυτοματοποιημένη ανάλυση σε κλίμακα.
Τροφοδοσίες έκθεσης διαπιστευτηρίωνσυγκεντρώνει δεδομένα από συλλογές παραβίασης, αρχεία καταγραφής κακόβουλου λογισμικού κλοπής και συνδυαστικές λίστες που κυκλοφορούν μέσω εγκληματικών δικτύων. Αυτές οι ροές διασταυρώνονται με τους παρακολουθούμενους τομείς σας και τα μοτίβα email για τον εντοπισμό διαπιστευτηρίων εργαζομένων ή πελατών που είναι ενεργά προς πώληση ή έχουν ήδη διανεμηθεί.
Παρακολούθηση φυσικών και εκτελεστικών απειλώνεπεκτείνει την προστασία σε κατονομαζόμενα άτομα μέσα σε έναν οργανισμό, παρακολουθώντας απειλητική γλώσσα, απόπειρες doxxing και στοχευμένεςphishingυποδομή κιτ που χτίστηκε γύρω από τις ταυτότητες στελεχών. Αυτό είναι ιδιαίτερα σημαντικό για οργανισμούς χρηματοοικονομικών υπηρεσιών, υποδομών ζωτικής σημασίας και κρατικών συμβάσεων.
Για να κατανοήσετε τις Υπηρεσίες Ψηφιακής Προστασίας Κινδύνων: Πώς λειτουργεί;, σας βοηθά να συγκρίνετε τι βλέπετε στα δεδομένα και ποια ενέργεια πρέπει να κάνετε στη συνέχεια.
The Technical Detection Pipeline: From Raw Data to Actionable Alert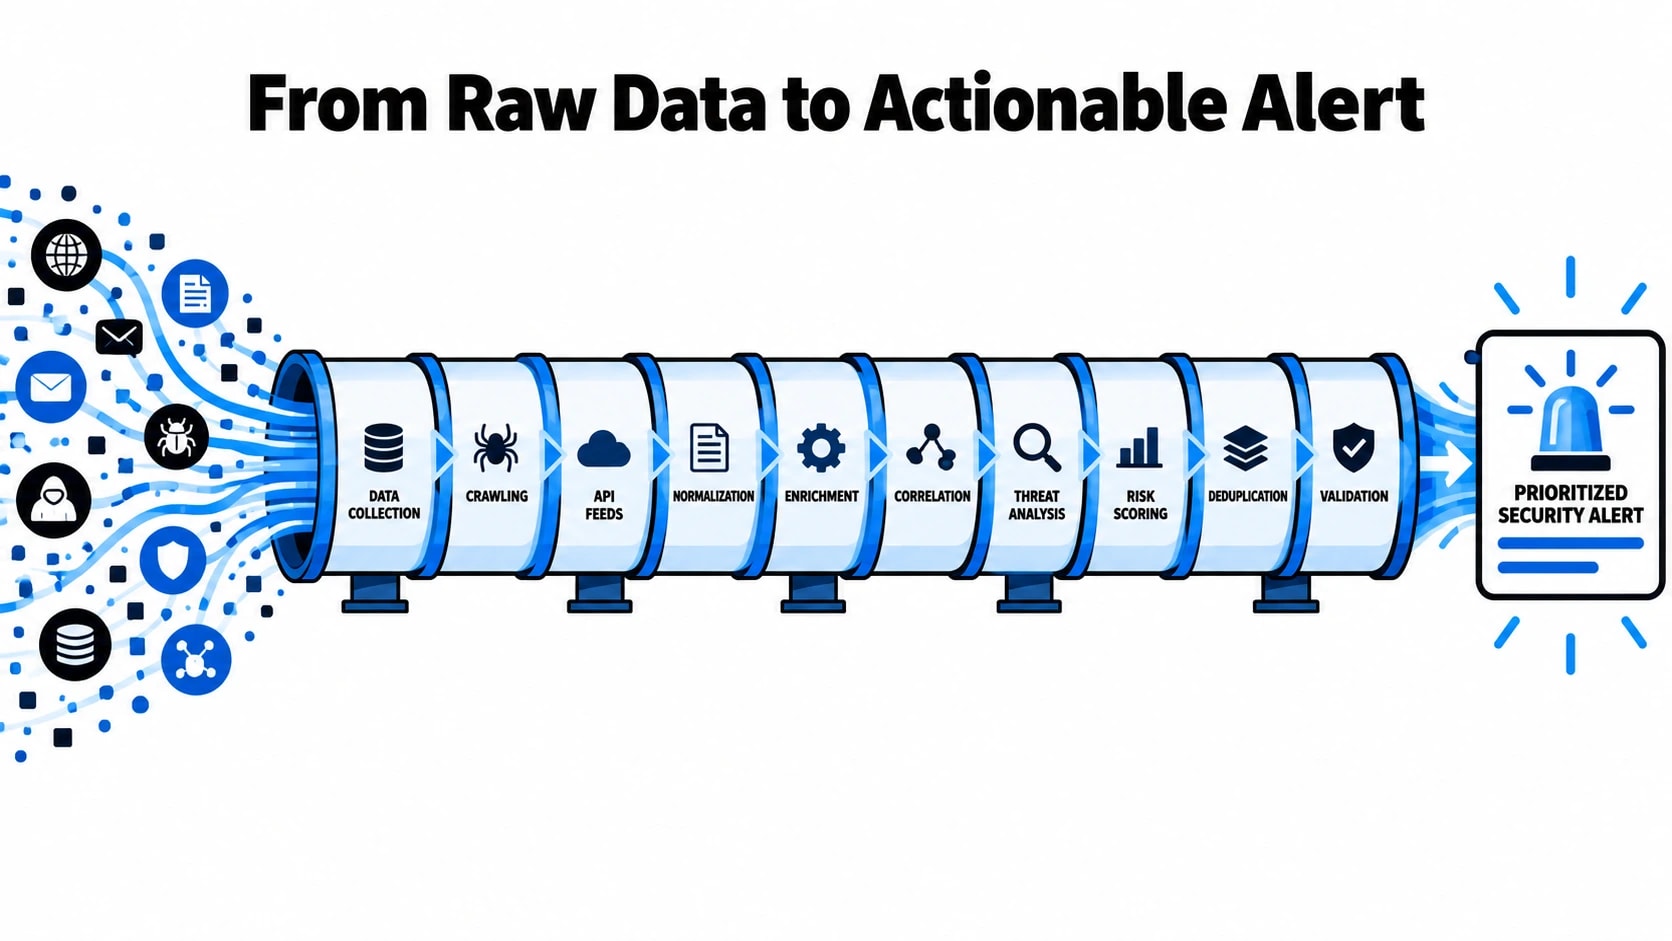
Τα ακατέργαστα δεδομένα απειλών είναι επιχειρησιακά άχρηστα χωρίς έναν δομημένο αγωγό που φιλτράρει το θόρυβο, εμπλουτίζει τα σήματα με το πλαίσιο και δρομολογεί τα ευρήματα στις κατάλληλες ομάδες τη σωστή στιγμή. Ο αγωγός ανίχνευσης σε μια ώριμη πλατφόρμα DRPS συνήθως κινείται μέσα από πέντε διασυνδεδεμένα στάδια.
Στάδιο 1: Συλλογή και κατάποση.Αυτοματοποιημένα προγράμματα ανίχνευσης, ενσωματώσεις API, ανθρώπινη νοημοσύνη (HUMINT) από φόρουμ στα οποία έχουν πρόσβαση οι αναλυτές και ιδιόκτητα δίκτυα αισθητήρων τροφοδοτούν ακατέργαστα δεδομένα σε ένα κεντρικό επίπεδο απορρόφησης. Σε αυτό το στάδιο, η ένταση είναι τεράστια και η πυκνότητα του σήματος χαμηλή. Η συλλογή πρέπει να είναι συνεχής, επειδή η δραστηριότητα του παράγοντα απειλής δεν ακολουθεί προβλέψιμο χρονοδιάγραμμα και μια καταχώριση διαπιστευτηρίων που εμφανίζεται σε ένα φόρουμ στις 2:00 π.μ. μπορεί να γίνει εντός ωρών.
Στάδιο 2: Κανονικοποίηση και αποδιπλασιασμός.Τα δεδομένα που απορροφώνται φτάνουν σε ασυνεπείς μορφές, γλώσσες και δομές. Οι αγωγοί επεξεργασίας φυσικής γλώσσας (NLP) κανονικοποιούν το κείμενο, η μηχανική μετάφραση χειρίζεται πηγές ξένων γλωσσών και η λογική αφαίρεσης διπλότυπων εμποδίζει την ίδια ανάρτηση ή εγγραφή να δημιουργήσει διπλές ειδοποιήσεις. Τα σχήματα δομημένων δεδομένων επισημαίνουν κάθε εγγραφή με τον τύπο πηγής, τη χρονική σήμανση, τους γεωγραφικούς δείκτες και τη βαθμολογία εμπιστοσύνης.
Στάδιο 3: Εξαγωγή οντοτήτων και αντιστοίχιση περιουσιακών στοιχείων.Τα κανονικοποιημένα δεδομένα σαρώνονται σε ένα απόθεμα περιουσιακών στοιχείων που ορίζεται από τον πελάτη που περιλαμβάνει τομείς, εύρη IP, λέξεις-κλειδιά επωνυμίας, ονόματα στελεχών, ονόματα προϊόντων και μοτίβα τομέα ηλεκτρονικού ταχυδρομείου. Τα μοντέλα εξαγωγής οντοτήτων προσδιορίζουν τις σχετικές αναφορές και τις βαθμολογούν σε επίπεδα προτεραιότητας περιουσιακών στοιχείων. Η αναφορά του κύριου εταιρικού σας τομέα σε μια καταχώριση διαπιστευτηρίων σκοτεινού ιστού κατατάσσεται υψηλότερα από την αναφορά μιας θυγατρικής επωνυμίας σε μια ανάρτηση φόρουμ ιστού επιφάνειας.
Στάδιο 4: Εμπλουτισμός και διαστρωμάτωση περιβάλλοντος.Τα αντιστοιχισμένα αρχεία εμπλουτίζονται με πρόσθετο τεχνικό πλαίσιο. Ένας τομέας με σημαία ζητείται για το ιστορικό WHOIS, τις εγγραφές DNS, την υποδομή φιλοξενίας και τα δεδομένα πιστοποιητικού SSL. Ένα αρχείο διαπιστευτηρίων ελέγχεται έναντι γνωστών βάσεων δεδομένων παραβίασης για να προσδιοριστεί εάν αποτελεί μέρος μιας νέας έκθεσης ή μιας ανακυκλωμένης συλλογής. Τα προφίλ ηθοποιών απειλών που σχετίζονται με το φόρουμ πηγής ή την αγορά επισυνάπτονται όπου είναι διαθέσιμα, παρέχοντας πλαίσιο απόδοσης που επηρεάζει τη βαθμολογία σοβαρότητας.
Στάδιο 5: Καθορισμός προτεραιοτήτων, ειδοποίηση και δημιουργία υποθέσεων.Τα εμπλουτισμένα ευρήματα βαθμολογούνται χρησιμοποιώντας έναν συνδυασμό κρισιμότητας περιουσιακών στοιχείων, ικανότητας παράγοντα απειλής, ευαισθησίας δεδομένων και δυνητικού επιχειρηματικού αντίκτυπου. Οι ειδοποιήσεις υψηλής προτεραιότητας δρομολογούνται αμέσως μέσωSIEMενσωματώσεις, συστήματα έκδοσης εισιτηρίων ή άμεση ειδοποίηση αναλυτών, ενώ τα ευρήματα χαμηλότερης εμπιστοσύνης βρίσκονται στην ουρά για περιοδικό έλεγχο αναλυτών. Αυτή η κλιμακωτή δρομολόγηση είναι που διαχωρίζει ένα λειτουργικό DRPS από ένα εργαλείο προειδοποίησης-πλημμύρας που καίει τις ομάδες ασφαλείας.
]]>Κατηγορίες απειλών Το DRPS έχει σχεδιαστεί για ανίχνευση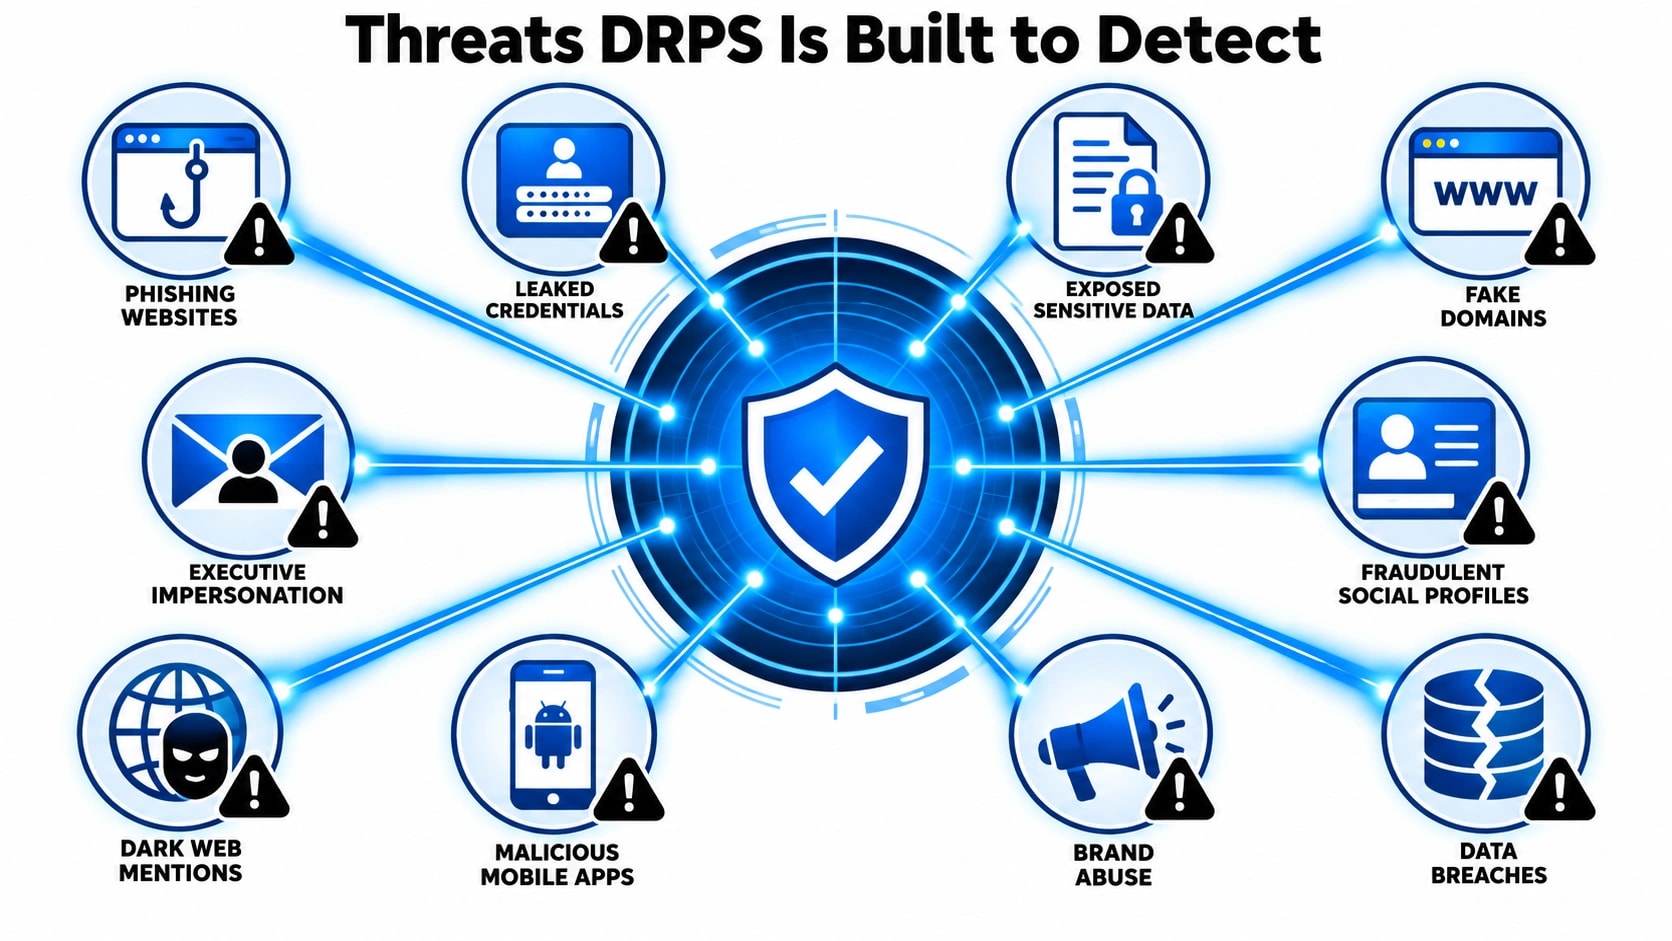
Οι υπηρεσίες προστασίας ψηφιακών κινδύνων είναι δομημένες γύρω από μια καθορισμένη ταξινόμηση εξωτερικών απειλών, καθεμία από τις οποίες απαιτεί διαφορετική λογική ανίχνευσης και ροές εργασίας απόκρισης. Η πιο διαδεδομένη κατηγορία είναι η κατάχρηση επωνυμίας, η οποία περιλαμβάνει τομείς που έχουν καταστραφεί τυπογραφικά, πλαστά προφίλ μέσων κοινωνικής δικτύωσης που υποδύονται στελέχη ή επίσημους λογαριασμούς και μη εξουσιοδοτημένη χρήση λογότυπων και εμπορικών σημάτων σε κιτ phishing. Αυτές οι επιθέσεις είναι συχνά το πρώτο σημάδι ότι ένας παράγοντας απειλής έχει προσδιορίσει έναν οργανισμό ως κερδοφόρο στόχο. Χωρίς αυτοματοποιημένη παρακολούθηση σε καταχωρητές τομέων, πλατφόρμες κοινωνικής δικτύωσης και καταστήματα εφαρμογών ταυτόχρονα, αυτές οι απειλές μπορούν να επιμείνουν για εβδομάδες προτού τ��ς παρατηρήσει κάποιος.
Η έκθεση δεδομένων είναι μια άλλη σημαντική κατηγορία, που καλύπτει διαπιστευτήρια που διέρρευσαν σε ιστότοπους επικόλλησης, πηγαίο κώδικα που προωθήθηκε κατά λάθος σε δημόσια αποθετήρια και δεδομένα εργαζομένων που εμφανίζονται σε φόρουμ παραβίασης. Αυτός ο τύπος έκθεσης είναι ιδιαίτερα επικίνδυνος επειδή δημιουργεί ευκαιρίες κατάντη επίθεσης. Ένα ενιαίο σύνολο έγκυρων διαπιστευτηρίων που δημοσιεύονται σε ένα σκοτεινό φόρουμ ιστού μπορεί να επιτρέψει την ανάληψη λογαριασμού, την πλευρική μετακίνηση και την κλοπή δεδομένων, συχνά προτού ακόμη ο επηρεαζόμενος οργανισμός καταλάβει ότι τα δεδομένα κυκλοφορούν. Οι πλατφόρμες DRPS ευρετηριάζουν συνεχώς αυτές τις πηγές και συσχετίζουν τα ευρήματα με το γνωστό ψηφιακό αποτύπωμα του πελάτη, επομένως οι ειδοποιήσεις είναι συγκεκριμένες και όχι γενικές.
Πέρα από την πλαστοπροσωπία και τις διαρροές δεδομένων, το DRPS καλύπτει επίσης τη δραστηριότητα του παράγοντα απειλής που στοχεύει απευθείας τον οργανισμό. Αυτό περιλαμβάνει αναφορές σε κλειστά φόρουμ όπου μπορεί να συζητηθεί ο σχεδιασμός επιθέσεων, καταχωρίσεις εκπτώσεων για εσωτερική πρόσβαση ή κλεμμένα δεδομένα και πρώιμους δείκτες συντονισμένων καμπανιών. Οι παρακάτω κατηγορίες παρέχουν μια δομημένη εικόνα του τι αναμένεται να καλύπτουν οι περισσότερες πλατφόρμες DRPS εταιρικής ποιότητας:
- Κατάχρηση επωνυμίας και τομέα:Τυπογραφικές καταλήψεις, σελίδες phishing, ψεύτικες εφαρμογές για κινητά, μη εξουσιοδοτημένη χρήση εμπορικών σημάτων
- Έκθεση διαπιστευτηρίων και δεδομένων:Διαρροές συνδέσεων, PII σε ιστότοπους επικόλλησης, εκτεθειμένα κλειδιά ή διακριτικά API, διαρροές αποθετηρίου κώδικα
- Εκτελεστικές και VIP απειλές:Έκθεση προσωπικών δεδομένων, πλαστοπροσωπία ηγεσίας, στοχευμένα προγράμματα απάτης
- Νοημοσύνη του σκοτεινού ιστού:Συζητήσεις στο φόρουμ, πρόσβαση σε καταχωρίσεις μεσιτών, στόχευση ομάδων ransomware, δημοπρασίες κλεμμένων δεδομένων
- Κίνδυνος τρίτων και εφοδιαστικής αλυσίδας:Παραβιασμένα διαπιστευτήρια προμηθευτή, κατάχρηση τομέα συνεργατών, δείκτες παραβίασης προμηθευτών
Μοντέλα ανάπτυξης DRPS και σύγκριση δυνατοτήτων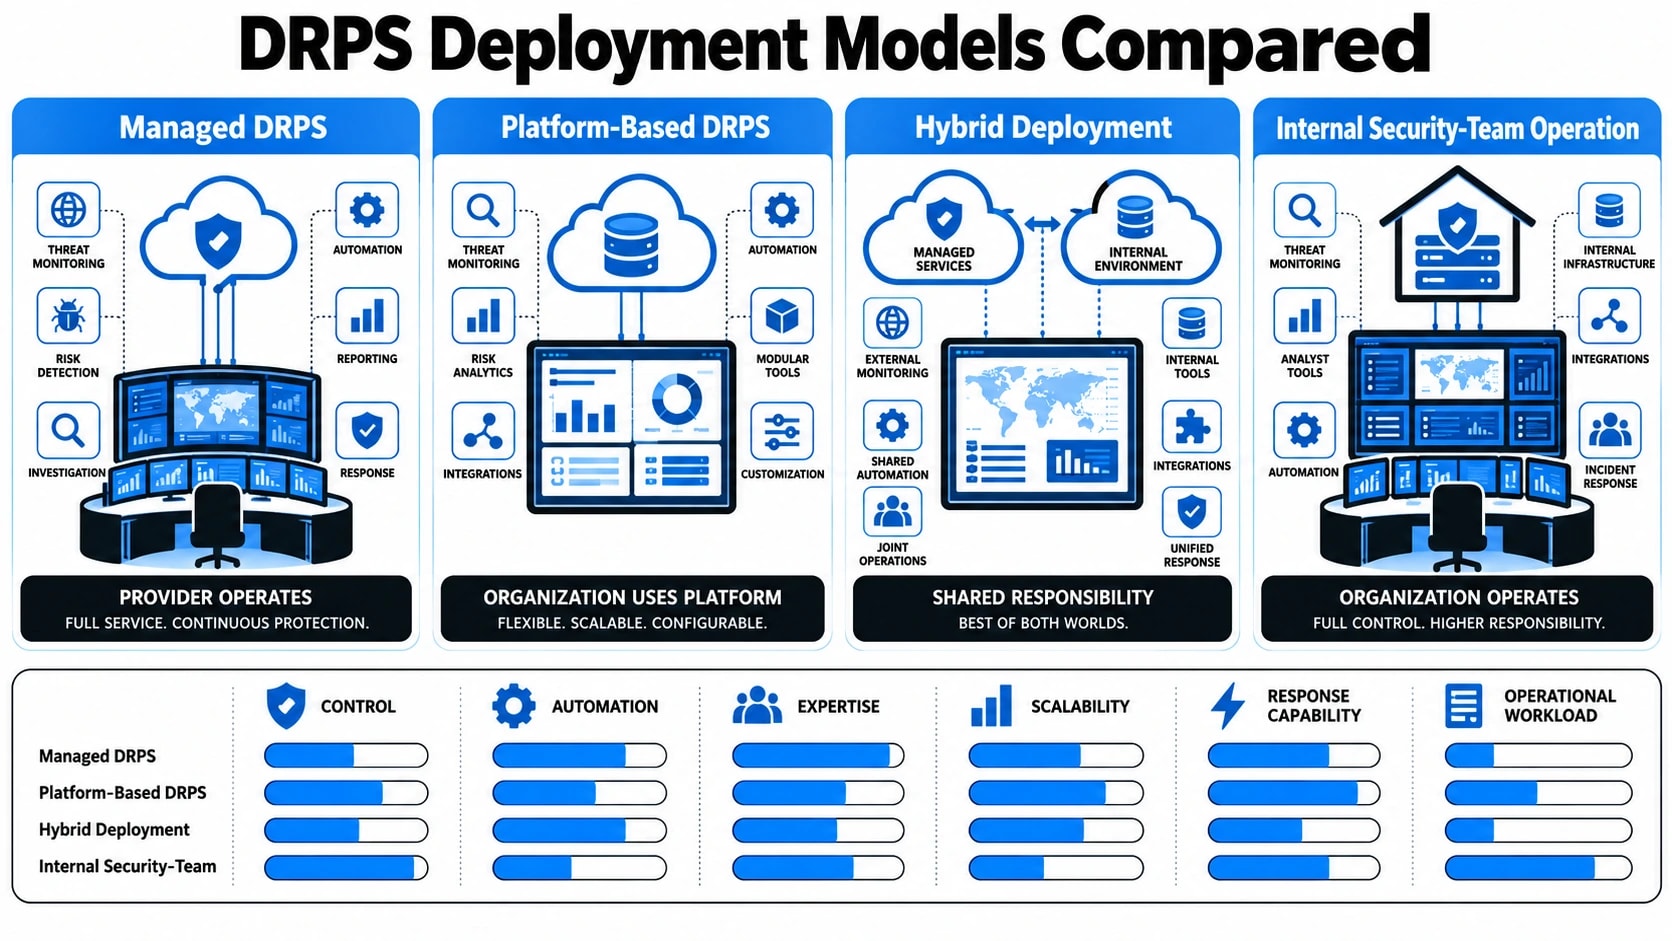
Οι οργανισμοί που αξιολογούν την προστασία ψηφιακού κινδύνου έχουν τρεις κύριες επιλογές ανάπτυξης: πλήρως διαχειριζόμενη υπηρεσία, μόνο για πλατφόρμα (self-service) ή ένα υβριδικό μοντέλο που συνδυάζει εργαλεία με υποστήριξη αναλυτών. Κάθε μοντέλο έχει διαφορετικούς συμβιβασμούς όσον αφορά την ταχύτητα, το βάθος ανάλυσης και τις απαιτήσεις εσωτερικών πόρων. Το πλήρως διαχειριζόμενο DRPS συνήθως παραδίδεται μέσω ενός παρόχου λειτουργιών ασφαλείας και περιλαμβάνει ανθρώπινους αναλυτές που διαλέγουν ειδοποιήσεις, διερευνούν το πλαίσιο και διαχειρίζονται αιτήματα κατάργησης για λογαριασμό του πελάτη. Αυτό το μοντέλο ταιριάζει σε οργανισμούς χωρίς αποκλειστική λειτουργία πληροφοριών απειλών εσωτερικά.
Το μοντέλο μόνο για πλατφόρμα παρέχει στις εσωτερικές ομάδες ασφαλείας άμεση πρόσβαση σε πίνακες εργαλείων παρακολούθησης, ακατέργαστες τροφοδοσίες και ροές εργασιών ειδοποίησης, αλλά απαιτεί από αυτές τις ομάδες να χειρίζονται την έρευνα και να απαντούν οι ίδιες. Αυτό λειτουργεί καλά για ώριμα προγράμματα ασφαλείας με υπάρχοντες αναλυτές πληροφοριών απειλών, αλλά μπορεί να οδηγήσει σε κούραση σε εγρήγορση εάν η πλατφόρμα δεν είναι σωστά συντονισμένη στα συγκεκριμένα περιουσιακά στοιχεία και το προφίλ κινδύνου του οργανισμού. Το υβριδικό μοντέλο επιχειρεί να εξισορροπήσει και τα δύο, προσφέροντας μια βασική γραμμή αυτοματοποιημένης παρακολούθησης με προαιρετική κλιμάκωση αναλυτών για ευρήματα υψηλής προτεραιότητας.
| Δυνατότητα | Πλήρης διαχείριση | Μόνο πλατφόρμα | Υβρίδιο |
|---|---|---|---|
| Κάλυψη παρακολούθησης 24/7 | Ναι | Εξαρτάται από την ομάδα | Ναι (αυτόματη) |
| Human analyst triage | Ναι | Όχι | Επί κλιμάκωσης |
| Διαχείριση κατάργησης | Περιλαμβάνεται | Εγχειρίδιο | Μερική |
| Νοημοσύνη του σκοτεινού ιστού | Βαθιά κάλυψη | Περιορισμένη | Μέτρια |
| Απαιτήσεις εσωτερικών πόρων | Χαμηλό | Υψηλό | Μεσαίο |
| Ευελιξία προσαρμογής | Μέτρια | Υψηλό | Υψηλό |
Επεξήγηση της ροής εργασιών κατάργησης και αποκατάστασης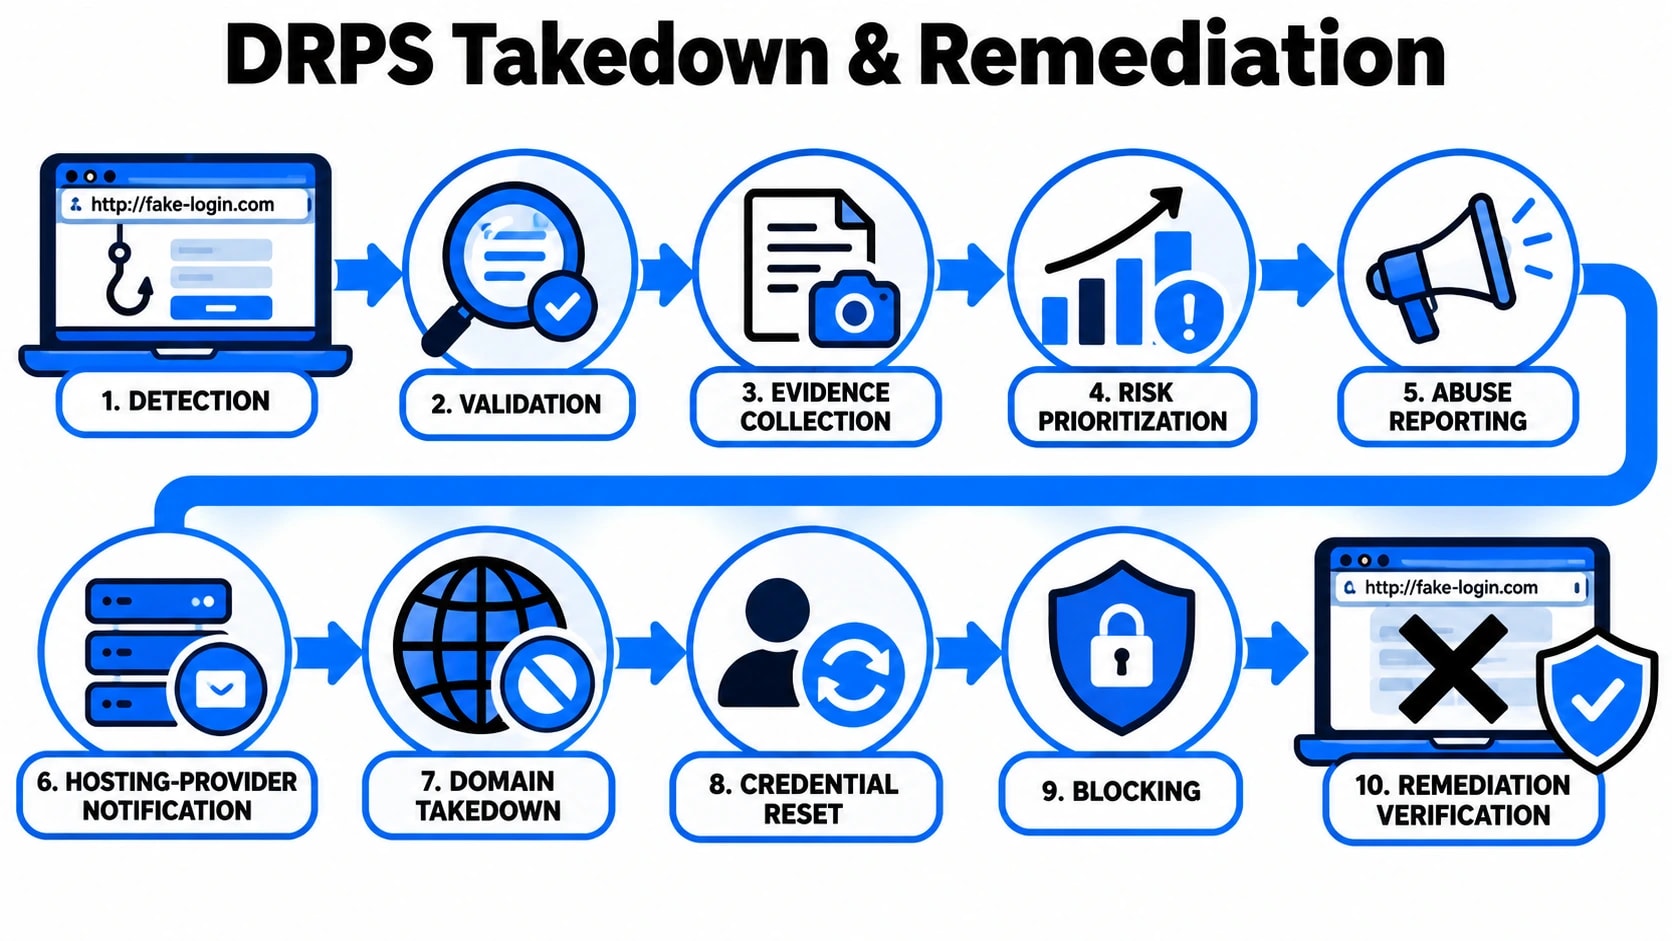
Η ανίχνευση είναι χρήσιμη μόνο εάν οδηγεί σε μετρήσιμη ενέργεια και η ροή εργασιών κατάργησης είναι εκεί όπου το DRPS αποδίδει την πιο άμεση λειτουργική του αξία. Όταν επιβεβαιωθεί ένας ιστότοπος phishing, ένας δόλιος λογαριασμός μέσων κοινωνικής δικτύωσης ή μια κακόβουλη εφαρμογή για κινητά, η διαδικασία αποκατάστασης ξεκινά με τη συλλογή αποδεικτικών στοιχείων. Στιγμιότυπα οθόνης, εγγραφές WHOIS, δεδομένα φιλοξενίας και δείκτες κυκλοφορίας συγκεντρώνονται σε ένα δομημένο αρχείο υπόθεσης. Αυτή η τεκμηρίωση είναι κρίσιμης σημασίας, επειδή οι καταχωρητές, οι πάροχοι φιλοξενίας και οι ομάδες εμπιστοσύνης και ασφάλειας της πλατφόρμας απαιτούν συγκεκριμένες μορφές αποδεικτικών στοιχείων πριν ενεργήσουν σε αιτήματα κατάργησης.
Από εκεί, το αίτημα κατάργησης δρομολογείται στο κατάλληλο μέρος. Για τομείς ηλεκτρονικού ψαρέματος, αυτό σημαίνει συνήθως επικοινωνία με την ομάδα κατάχρησης του παρόχου φιλοξενίας, υποβολή σε λίστες αποκλεισμού, όπως ροές κατάχρησης της Ασφαλούς περιήγησης Google και του κλάδου, και παράλληλα ειδοποίηση του καταχωρητή. Για την πλαστοπροσωπία μέσων κοινωνικής δικτύωσης, χρησιμοποιούνται μηχανισμοί αναφοράς για συγκεκριμένη πλατφόρμα, οι οποίοι συχνά συμπληρώνονται από κανάλια άμεσης κλιμάκωσης που διατηρούν οι διαχειριζόμενοι πάροχοι DRPS με μεγάλες πλατφόρμες μέσω καθιερωμένων σχέσεων κατάχρησης. Οι μέσοι χρόνοι κατάργησης ποικίλλουν σημαντικά ανά πλατφόρμα και τύπο απειλής:
- Τομείς ηλεκτρονικού ψαρέματος:4 έως 48 ώρες ανάλογα με την ανταπόκριση του παρόχου φιλοξενίας
- Ψεύτικα προφίλ στα μέσα κοινωνικής δικτύωσης:24 έως 72 ώρες μέσω τυπικής αναφοράς, πιο γρήγορα με κανάλια κλιμάκωσης
- Δόλιες εφαρμογές για κινητά:3 έως 7 ημέρες για έλεγχο κατάργησης καταστήματος εφαρμογών
- Σκοτεινές αναρτήσεις φόρουμ ιστού:Η κατάργηση δεν είναι συνήθως δυνατή, ο μετριασμός επικεντρώνεται στην παρακολούθηση και στις επαναφορές διαπιστευτηρίων
Μετά την ολοκλήρωση μιας κατάργησης, η ροή εργασιών αποκατάστασης δεν σταματά εκεί. Η παρακολούθηση μετά την αφαίρεση εφαρμόζεται για τον εντοπισμό επανεγγραφής παρόμοιων τομέων ή εκ νέου δημιουργίας δόλιων λογαριασμών, η οποία είναι μια κοινή τακτική που χρησιμοποιείται από επίμονους παράγοντες απειλών. Εσωτερικά, το συμβάν τροφοδοτείται με ενημερώσεις αποθέματος στοιχείων και, εάν εμπλέκονται διαπιστευτήρια, συνιστάται η αναγκαστική επαναφορά κωδικού πρόσβασης και η ακύρωση της περιόδου λειτουργίας. Αυτή η διαδικασία κλειστού βρόχου είναι αυτό που διαχωρίζει την αντιδραστική απόκριση περιστατικού από ένα δομημένο πρόγραμμα διαχείρισης εξωτερικών απειλών και είναι ένα βασικό μέρος αυτού που ενσωματώνουν ώριμοι πάροχοι όπως η Cyberlad στοSOC- ολοκληρωμένη παράδοση πληροφοριών απειλών.
Ενσωμάτωση DRPS με την υπάρχουσα στοίβα ασφαλείας σας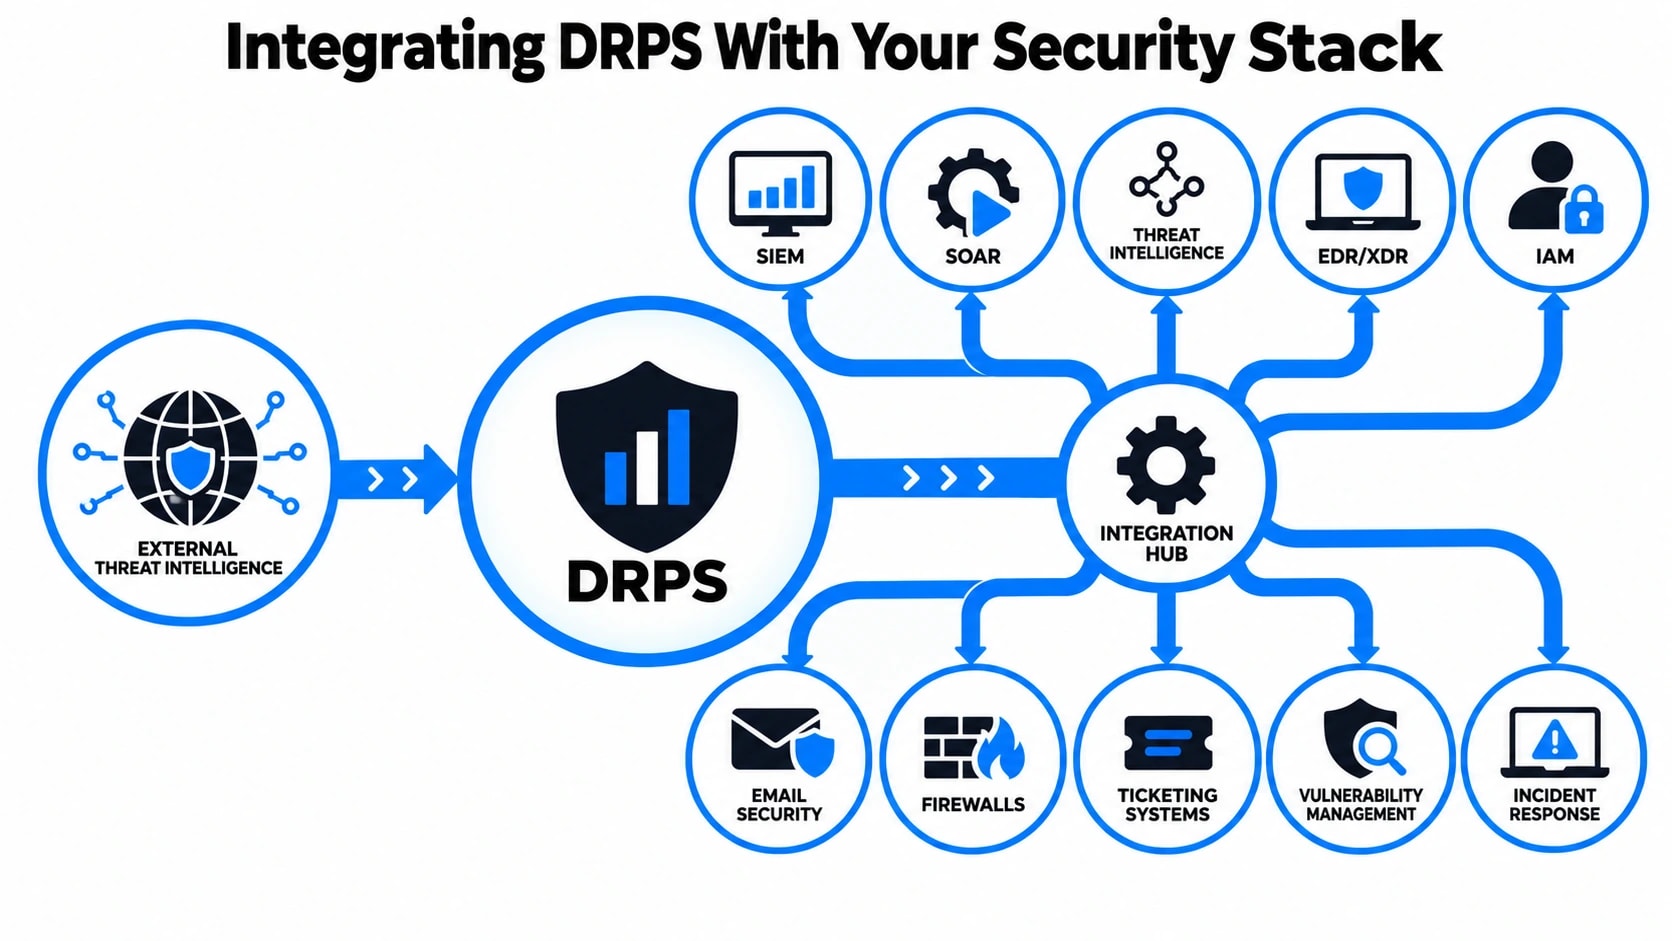
Οι Υπηρεσίες Ψηφιακής Προστασίας Κινδύνων δεν λειτουργούν μεμονωμένα. Η αξία τους πολλαπλασιάζεται σημαντικά όταν τροφοδοτούν τα εργαλεία και τις διαδικασίες που χρησιμοποιεί ήδη η ομάδα ασφαλείας σας. Μια πλατφόρμα DRPS που βρίσκεται αποσυνδεδεμένη από τις ροές πληροφοριών SIEM, SOAR ή απειλών δημιουργεί θόρυβο συναγερμού χωρίς λειτουργικό όφελος.
Η αποτελεσματική ενοποίηση συνήθως καλύπτει πολλά επίπεδα της υπάρχουσας υποδομής σας:
- Ενσωμάτωση SIEM:Οι πλατφόρμες DRPS προωθούν δομημένες ειδοποιήσεις, εμπλουτισμένες με πλαίσιο όπως απόδοση ηθοποιών, βαθμολογίες εμπιστοσύνης και χαρτογράφηση στοιχείων, απευθείας στο σύστημα πληροφοριών ασφαλείας και διαχείρισης συμβάντων. Αυτό επιτρέπει στους αναλυτές να συσχετίζουν εξωτερικά σήματα απειλής με εσωτερικά δεδομένα καταγραφής.
- SOAR playbook triggering:Όταν μια ειδοποίηση DRPS πληροί ένα καθορισμένο όριο, μπορεί να ενεργοποιήσει αυτόματα έναν κατάλογο απόκρισης. Για παράδειγμα, μια επιβεβαιωμένη έκθεση διαπιστευτηρίων μπορεί να ξεκινήσει μια ροή εργασιών αναγκαστικής επαναφοράς κωδικού πρόσβασης χωρίς μη αυτόματη παρέμβαση.
- Εμπλουτισμός πλατφόρμας πληροφοριών απειλών (TIP):Οι δείκτες συμβιβασμού που προέρχονται από την παρακολούθηση DRPS, όπως τομείς phishing, κακόβουλες διευθύνσεις IP και υποδομές εισβολέων, τροφοδοτούνται απευθείας στο TIP σας για αποκλεισμό και συσχέτιση.
- Εισιτήρια και διαχείριση υπόθεσης:Οι ειδοποιήσεις μεταφράζονται σε παρακολουθούμενα συμβάντα μέσα σε πλατφόρμες όπως το ServiceNow ή το Jira, δίνοντας στις ομάδες μια σαφή διαδρομή ελέγχου για ενέργειες αποκατάστασης.
- Συστήματα διαχείρισης ταυτότητας και πρόσβασης (IAM):Τα εκτεθειμένα διαπιστευτήρια που προσδιορίζονται μέσω της παρακολούθησης του σκοτεινού ιστού μπορούν να προκαλέσουν αυτόματα κλείδωμα λογαριασμού ή προκλήσεις ελέγχου ταυτότητας πολλαπλών παραγόντων.
Ο παρακάτω πίνακας περιγράφει πώς τα δεδομένα DRPS εμπλουτίζουν κάθε σημείο ενσωμάτωσης:
| Στόχος ενσωμάτωσης | Παρεχόμενα δεδομένα DRPS | Λειτουργικό Αποτέλεσμα |
|---|---|---|
| SIEM | Εμπλουτισμένες ειδοποιήσεις με πλαίσιο ηθοποιών | Ταχύτερη διαλογή και μειωμένα ψευδώς θετικά |
| ΑΥΞΗΣΗ | Δομημένα συμβάντα απειλής με βαθμολογίες σοβαρότητας | Ενεργοποίηση βιβλίου αυτοματοποιημένης απόκρισης |
| ΣΥΜΒΟΥΛΗ | IOC: τομείς, IP, κατακερματισμοί | Προληπτικός αποκλεισμός μεταξύ των στοιχείων ελέγχου δικτύου |
| ΙΑΜ | Εκτεθειμένα αρχεία διαπιστευτηρίων | Αυτοματοποιημένο κλείδωμα λογαριασμού ή επιβολή MFA |
| Σύστημα έκδοσης εισιτηρίων | Δεδομένα συμβάντων με καθοδήγηση αποκατάστασης | Ροές εργασιών απόκρισης παρακολουθούμενες, ελεγχόμενες |
Όταν το DRPS είναι σωστά συνδεδεμένο στη στοίβα σας, η ορατότητα εξωτερικής απειλής παύει να αποτελεί άσκηση αναφοράς και γίνεται ζωντανός λειτουργικός έλεγχος.
Μέτρηση της αποτελεσματικότητας DRPS: Μετρικές που έχουν σημασία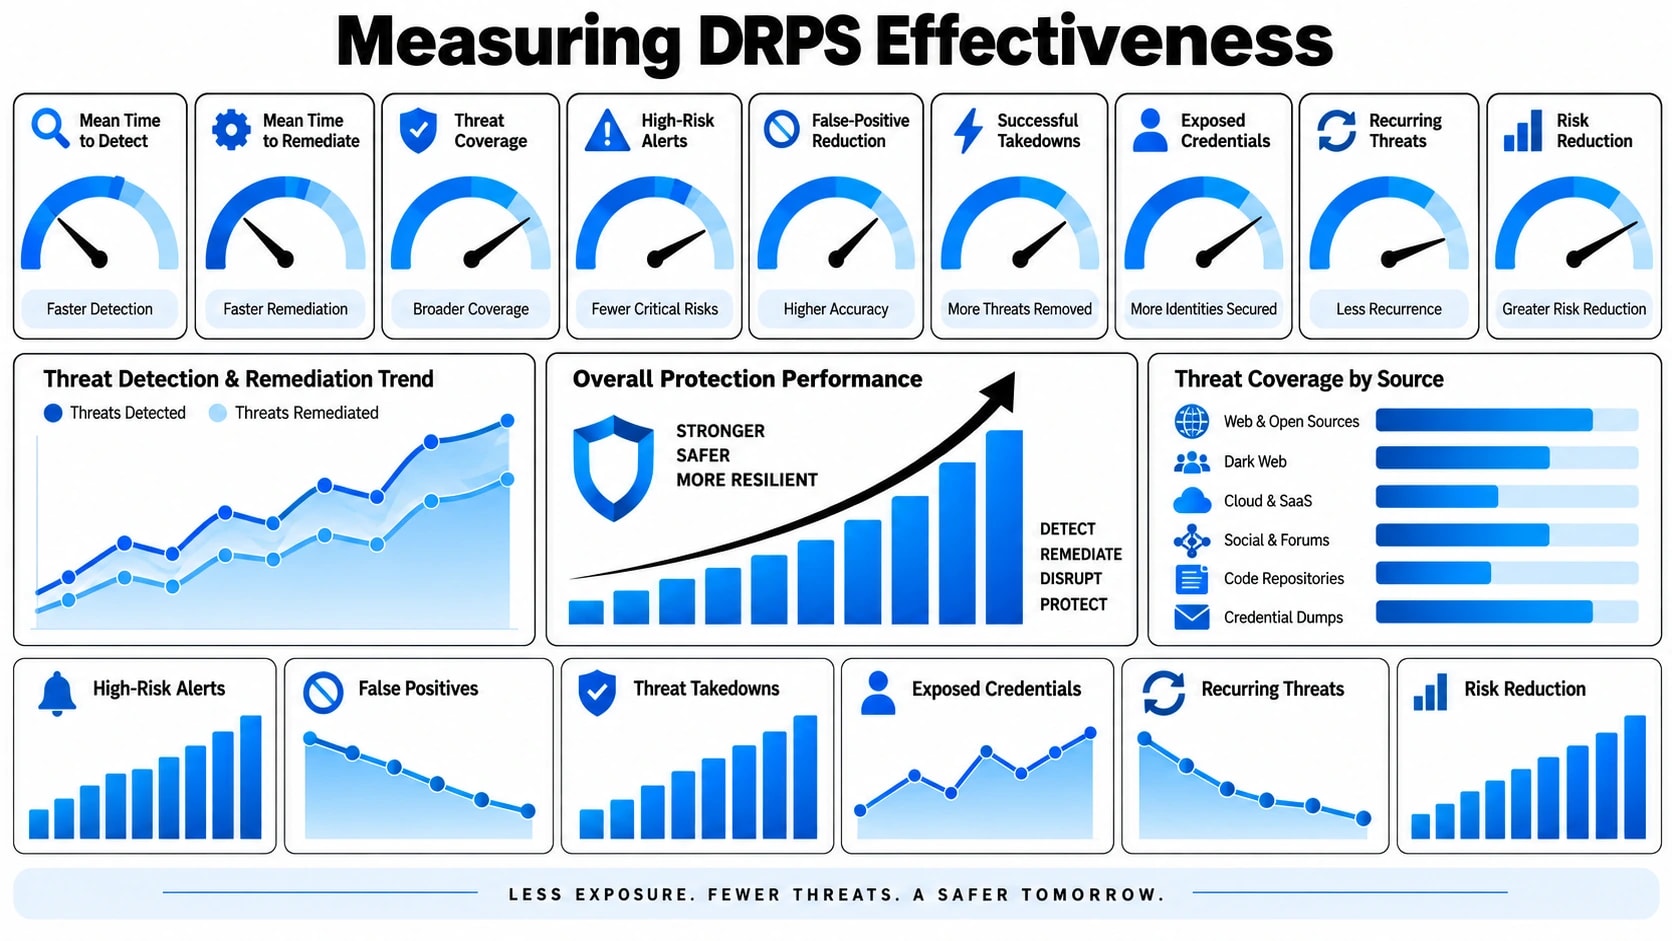
Η αγορά μιας πλατφόρμας DRPS είναι μόνο το πρώτο βήμα. Για να καταλάβετε εάν πράγματι μειώνει την έκθεσή σας απαιτεί σαφή, μετρήσιμα κριτήρια. Πολλοί οργανισμοί δυσκολεύονται εδώ επειδή παρακολουθούν μετρήσεις δραστηριότητας και όχι μετρήσεις αποτελεσμάτων. Ο όγκος των ειδοποιήσεων που δημιουργείται σας λέει πολύ λίγα. Αυτό που έχει σημασία είναι τι συμβαίνει μετά τον εντοπισμό.
Οι μετρήσεις που αξίζει να παρακολουθούνται εμπίπτουν σε τρεις κατηγορίες:
- Ταχύτητα ανίχνευσης:Πόσο γρήγορα η πλατφόρμα εμφανίζει μια απειλή αφού εμφανιστεί εξωτερικά; Για τομείς ηλεκτρονικού ψαρέματος, το παράθυρο μεταξύ της εγγραφής τομέα και της πρώτης επαφής με το θύμα μπορεί να είναι μικρότερο από 24 ώρες. Ο μέσος χρόνος ανίχνευσης (MTTD) θα πρέπει να μετράται σε ώρες και όχι σε ημέρες.
- Ποσοστό επιτυχίας κατάργησης:Ποιο ποσοστό των αναφερόμενων ιστότοπων ηλεκτρονικού ψαρέματος, των δόλιων προφίλ μέσων κοινωνικής δικτύωσης και του περιεχομένου παραβίασης καταργήθηκαν με επιτυχία; Ένα υψηλό ποσοστό ψευδώς θετικών αιτημάτων κατάργησης βλάπτει τις σχέσεις με τους καταχωρητές και τους παρόχους φιλοξενίας, επιβραδύνοντας τις μελλοντικές καταργήσεις.
- Εύρος κάλυψης:Η πλατφόρμα παρακολουθεί όλες τις σχετικές επιφάνειες, συμπεριλαμβανομένου του καθαρού ιστού, των φόρουμ σκοτεινού ιστού, των τοποθεσιών επικόλλησης, των αποθετηρίων κώδικα και των καναλιών μέσων κοινωνικής δικτύωσης ειδικά για τον κλάδο σας;
- Πιστότητα ειδοποίησης:Ποιο είναι το ποσοστό των ειδοποιήσεων που απαιτούν την ενέργεια του αναλυτή έναντι της απόρριψης ως θορύβου; Μια ισχυρή πλατφόρμα DRPS θα πρέπει να παρέχει σήματα υψηλής πιστότητας με προσαρτημένο περιβάλλον, όχι απόρριψη ακατέργαστων δεδομένων.
- Μείωση κινδύνου με την πάροδο του χρόνου:Ο αριθμός των ενεργών εξωτερικών απειλών κατά του οργανισμού σας παρουσιάζει πτωτική τάση ανά τρίμηνο; Αυτό είναι το απόλυτο μέτρο ωριμότητας του προγράμματος.
- Μέσος χρόνος αποκατάστασης (MTTR):Πόσος χρόνος χρειάζεται από την αρχική ανίχνευση έως την επιβεβαιωμένη ανάλυση; Αυτό συνδυάζει ταχύτητα πλατφόρμας, αποτελεσματικότητα αναλυτών και χρονοδιαγράμματα κατάργησης τρίτων.
Η επανεξέταση αυτών των μετρήσεων ανά τρίμηνο επιτρέπει στην ομάδα σας να εντοπίζει κενά στην κάλυψη, να προσαρμόζει τις προτεραιότητες παρακολούθησης και να επιδεικνύει την αξία του προγράμματος για την ηγεσία χωρίς να βασίζεται σε ανέκδοτα στοιχεία.
Ποιος χρειάζεται το DRPS και πότε να το δώσει προτεραιότητα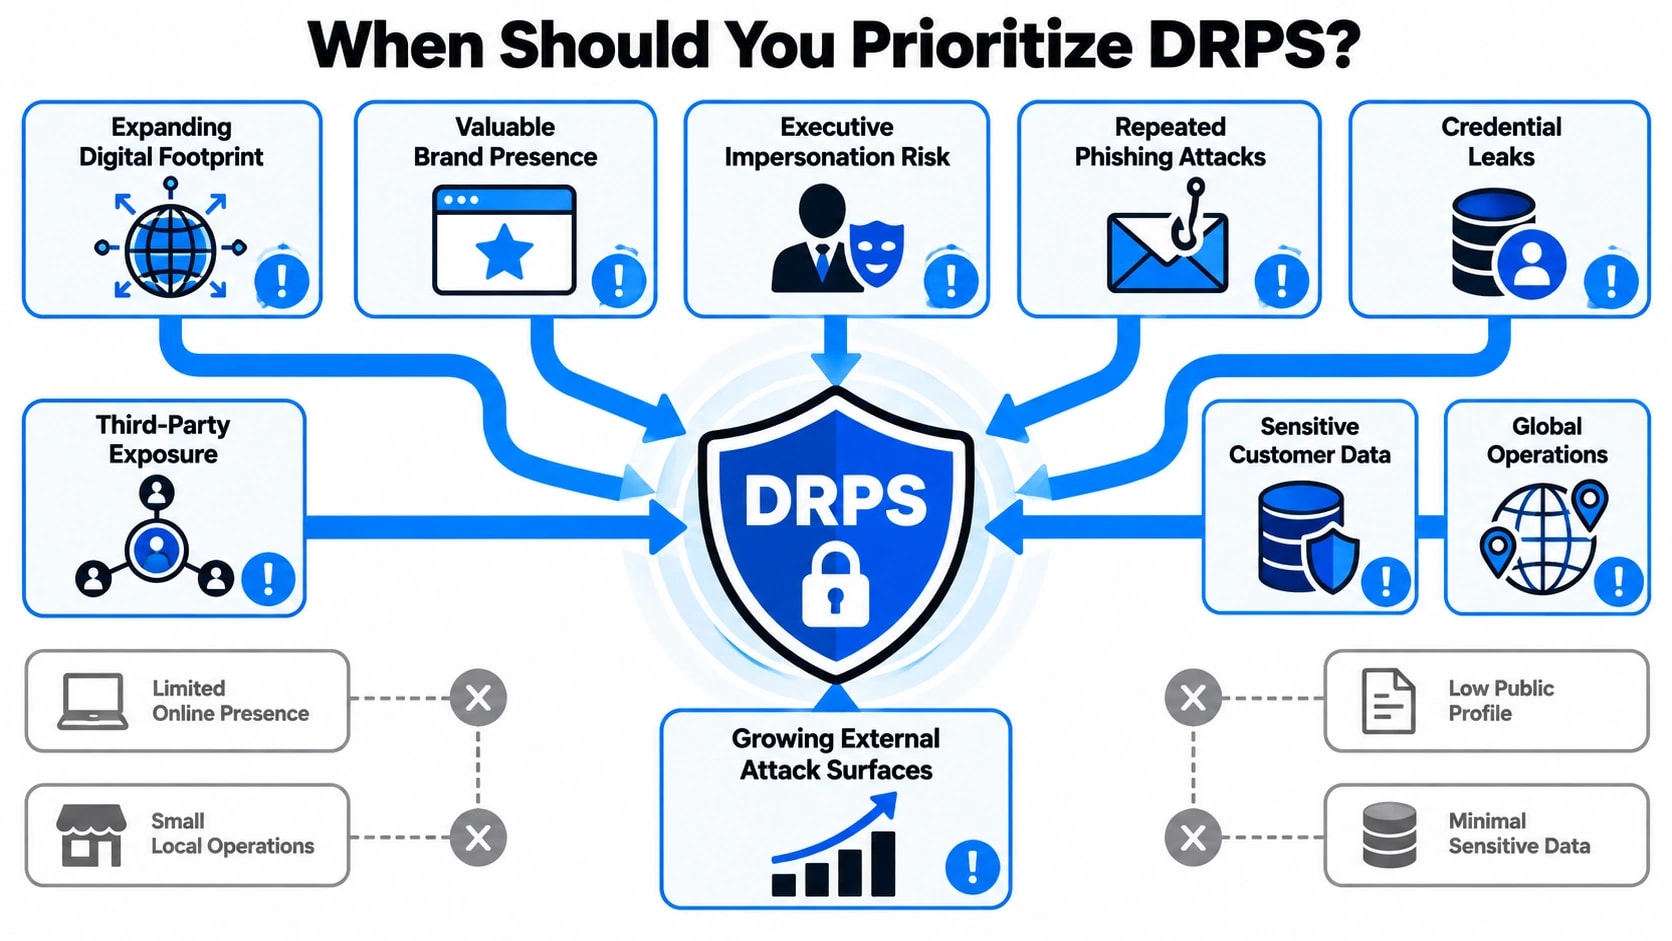
Η προστασία του ψηφιακού κινδύνου δεν είναι αποκλειστικά μεγάλη επιχείρηση. Οποιοσδήποτε οργανισμός με δημόσια επωνυμία, δεδομένα πελατών ή παρουσία στο διαδίκτυο φέρει εξωτερικό ψηφιακό κίνδυνο. Το ερώτημα δεν είναι αν υπάρχουν απειλές, αλλά αν έχετε την ορατότητα να τις πιάσετε πριν προκαλέσουν ζημιά.
Ορισμένα προφίλ υποδεικνύουν ότι το DRPS θα πρέπει να ανέβει στη λίστα προτεραιότητας:
- Εταιρείες χρηματοοικονομικών υπηρεσιών:Στόχοι υψηλής αξίας για κλοπή διαπιστευτηρίων, τραπεζικά trojans και δόλια πλαστοπροσωπία εφαρμογών. Οι ρυθμιστικές υποχρεώσεις σχετικά με την προστασία των πελατών προσθέτουν περαιτέρω επείγουσα ανάγκη.
- Έμποροι λιανικής και μάρκες ηλεκτρονικού εμπορίου:Η πλαστοπροσωπία της επωνυμίας μέσω ψεύτικων βιτρινών και πλαστών καταχωρίσεων προϊόντων αντιπροσωπεύει τόσο απώλεια εσόδων όσο και διάβρωση της εμπιστοσύνης των πελατών.
- Οργανισμοί υγειονομικής περίθαλψης:Τα δεδομένα ασθενών επιβάλλουν υψηλές τιμές στις εγκληματικές αγορές. Η παρακολούθηση του σκοτεινού ιστού για αρχεία που έχουν διαρρεύσει είναι ένας σχεδόν υποχρεωτικός έλεγχος δεδομένων των απαιτήσεων ειδοποίησης παραβίασης.
- Εταιρείες τεχνολογίας:Η διαρροή πηγαίου κώδικα μέσω δημόσιων αποθετηρίων και συσκευών εργαζομένων εκθέτει τα ιδιόκτητα συστήματα και δημιουργεί κινδύνους στην εφοδιαστική αλυσίδα.
- Κυβέρνηση και υποδομές ζωτικής σημασίας:Στοχεύονται από παράγοντες του έθνους-κράτους και ομάδες χακτιβιστών, συχνά με μεγάλους χρόνους παραμονής πριν από τη δημόσια έκθεση.
- Οποιοσδήποτε οργανισμός μετά την παραβίαση:Μετά από ένα περιστατικό ασφαλείας, η εξωτερική παρακολούθηση θα πρέπει να αντιμετωπίζεται ως άμεση προτεραιότητα για την παρακολούθηση της δραστηριότητας του παράγοντα απειλής που αναφέρεται στην παραβίαση και στις επακόλουθες επιθέσεις.
Οι οργανισμοί που βρίσκονται νωρίτερα στο ταξίδι ωριμότητας ασφάλειας μπορεί να διαπιστώσουν ότι μια διαχειριζόμενη υπηρεσία DRPS, που παρέχεται από έναν έμπειρο πάροχο, προσφέρει ταχύτερο χρόνο στην αξία από την ανάπτυξη εσωτερικής ικανότητας από την αρχή. Ο συνδυασμός εξειδικευμένων εργαλείων και τεχνογνωσίας αναλυτών κλείνει τα κενά που οι εσωτερικές ομάδες συχνά δεν μπορούν να καλύψουν με τους υπάρχοντες πόρους.
Σύναψη
Οι Υπηρεσίες Ψηφιακής Προστασίας Κινδύνων αντιμετωπίζουν ένα θεμελιώδες τυφλό σημείο στα παραδοσιακά προγράμματα ασφάλειας: τις απειλές που σχηματίζονται, αναπτύσσονται και εκτελούνται εντελώς έξω από το ελεγχόμενο περιβάλλον σας. Από την έκθεση διαπιστευτηρίων σε φόρουμ σκοτεινού ιστού έως την υποδομή ηλεκτρονικού ψαρέματος που έχει δημιουργηθεί γύρω από την επωνυμία σας, η επιφάνεια επίθεσης που υπάρχει πέρα από το τείχος προστασίας σας είναι πραγματική, ενεργή και επεκτείνεται. Το DRPS παρέχει τη δυνατότητα συλλογής, ανάλυσης και απόκρισης που απαιτείται για την αντιμετώπιση αυτών των απειλών προτού φτάσουν στους πελάτες, τους υπαλλήλους ή τα συστήματά σας. Όταν ενσωματώνεται με τις υπάρχουσες λειτουργίες ασφαλείας σας, μετατρέπει τα δεδομένα εξωτερικών απειλών σε μετρήσιμη μείωση λειτουργικού κινδύνου.
Εάν ο οργανισμός σας δεν έχει επί του παρόντος δομημένη ορατότητα σχετικά με το τι λένε, κατασκευάζουν ή πωλούν οι παράγοντες απειλών για εσάς στο διαδίκτυο, αυτό το χάσμα αξίζει να κλείσετε τώρα και όχι αφού ένα περιστατικό επιβάλει το ζήτημα. Η ομάδα της Cyberlad συνεργάζεται με οργανισμούς για την ανάπτυξη, την ανάπτυξη και τη λειτουργία προγραμμάτων ψηφιακής προστασίας κινδύνου που ταιριάζουν στο συγκεκριμένο προφίλ απειλών και την ωριμότητα ασφαλείας τους. Το να ξεκινήσετε με μια αξιολόγηση εξωτερικής έκθεσης είναι ένα πρακτικό πρώτο βήμα προς την κατανόηση του τι ακριβώς σας λείπει αυτήν τη στιγμή.
Συχνές Ερωτήσεις
Σε τι διαφέρει το DRPS από μια παραδοσιακή ροή πληροφοριών απειλών;
Οι τροφοδοσίες πληροφοριών απειλών παρέχουν πρωτογενείς δείκτες όπως κακόβουλες IP και τομείς. Το DRPS προχωρά περαιτέρω παρακολουθώντας για απειλές ειδικά για τον οργανισμό σας, όπως πλαστοπροσωπία επωνυμίας, διαπιστευμένα διαπιστευτήρια και στοχευμένες επιθέσεις, και στη συνέχεια εργάζεται ενεργά για την αποκατάσταση αυτών των απειλών μέσω καταργήσεων και ενεργειών απόκρισης καθοδηγούμενων από αναλυτές.
Πόσος χρόνος χρειάζεται για να δείτε αποτελέσματα μετά την ανάπτυξη μιας πλατφόρμας DRPS;
Οι περισσότεροι οργανισμοί αρχίζουν να λαμβάνουν ειδοποιήσεις με δυνατότητα δράσης μέσα στις πρώτες μία έως δύο εβδομάδες, καθώς η πλατφόρμα ευρετηριάζει τα στοιχεία που παρακολουθείτε. Η παρακολούθηση τοποθεσιών Dark Web και επικόλλησης ενδέχεται να εμφανίσει ιστορικές εκθέσεις σχεδόν αμέσως. Η πλήρης λειτουργική ωριμότητα, συμπεριλαμβανομένων των ολοκληρωμένων ροών εργασιών απόκρισης, απαιτεί συνήθως 60 έως 90 ημέρες για να καθοριστεί σωστά.
Μπορεί το DRPS να βοηθήσει με τις απαιτήσεις συμμόρφωσης;
Ναί. Το DRPS υποστηρίζει τη συμμόρφωση με πλαίσια που απαιτούν παρακολούθηση εξωτερικών απειλών, αναγνώριση παραβίασης δεδομένων και τεκμηρίωση απόκρισης συμβάντων. Οι κανονισμοί που περιλαμβάνουν το GDPR, το PCI DSS και το HIPAA επωφελούνται από την παρακολούθηση διαπιστευτηρίων, την ανίχνευση παραβίασης και τις δυνατότητες διαδρομής ελέγχου που παρέχει ένα ώριμο πρόγραμμα DRPS.
Το DRPS λειτουργεί για μικρές και μεσαίες επιχειρήσεις ή μόνο για επιχειρήσεις;
Το DRPS είναι σχετικό σε οποιοδήποτε μέγεθος. Οι μικρότεροι οργανισμοί στοχοποιούνται συχνά ακριβώς επειδή δεν έχουν εξωτερική ορατότητα. Οι διαχειριζόμενες υπηρεσίες DRPS καθιστούν τη δυνατότητα προσβάσιμη χωρίς να απαιτείται μεγάλη ομάδα εσωτερικής ασφάλειας, παρέχοντας στις εταιρείες μεσαίας αγοράς τα ίδια οφέλη εντοπισμού και κατάργησης που λαμβάνουν οι μεγαλύτερες επιχειρήσεις από ειδικά εσωτερικά προγράμματα.
Τι συμβαίνει εάν ένα αίτημα κατάργησης αποτύχει ή αγνοηθεί από έναν πάροχο φιλοξενίας;
Όταν ένας πάροχος φιλοξενίας δεν ανταποκρίνεται ή αρνείται την κατάργηση, οι πάροχοι DRPS κλιμακώνονται μέσω εναλλακτικών καναλιών, συμπεριλαμβανομένων των επαφών κατάχρησης καταχωρητών τομέα, των ανοδικών ISP και, σε ορισμένες περιπτώσεις, των διαδικασιών νομικής ειδοποίησης. Παράλληλοι τεχνικοί έλεγχοι, όπως ο αποκλεισμός της κακόβουλης υποδομής στο επίπεδο δικτύου, εφαρμόζονται όσο συνεχίζεται η κλιμάκωση.