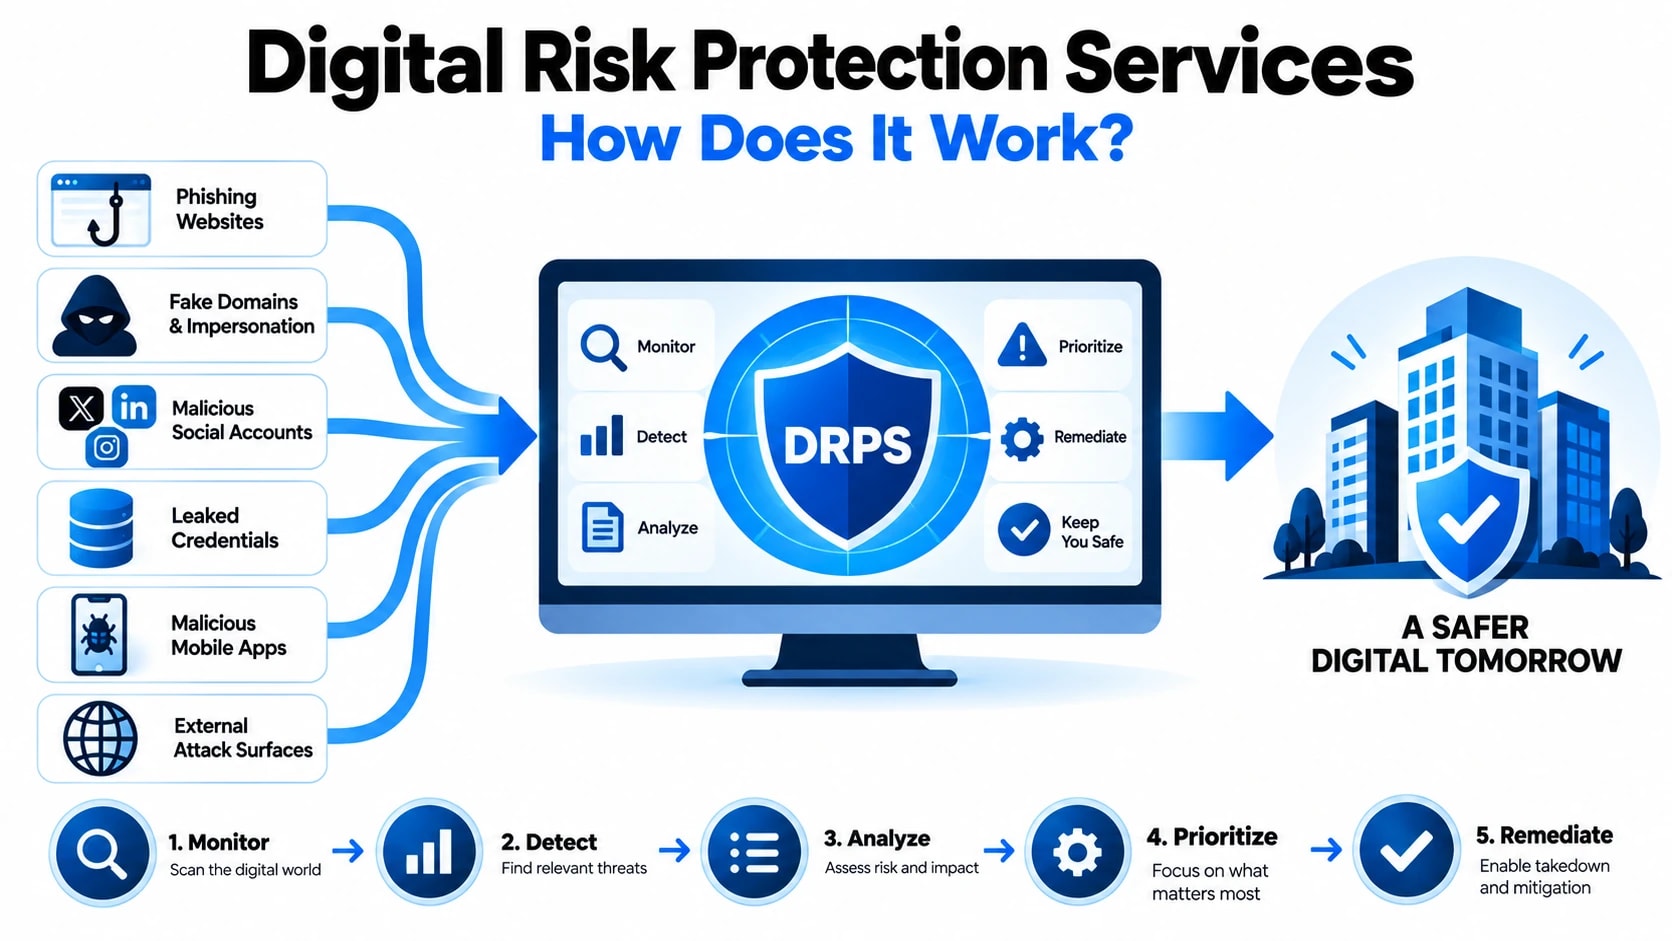
Los servicios de protección de riesgos digitales (DRPS) operan mucho más allá de los límites de la seguridad perimetral tradicional, monitoreando la web abierta, la web oscura y la infraestructura técnica en busca de señales de que su organización está siendo atacada, suplantada o explotada activamente. A diferencia de los controles de seguridad reactivos que responden a las amenazas después de que violan su entorno, DRPS funciona como una capa de vigilancia externa continua, convirtiendo miles de millones de puntos de datos no estructurados en advertencias priorizadas sobre las que su equipo de seguridad puede actuar de inmediato. Comprender la mecánica técnica detrás de ese proceso es fundamental para que cualquier organización evalúe si estos servicios se ajustan a su postura ante las amenazas.
Qué monitorean realmente los servicios de protección de riesgos digitales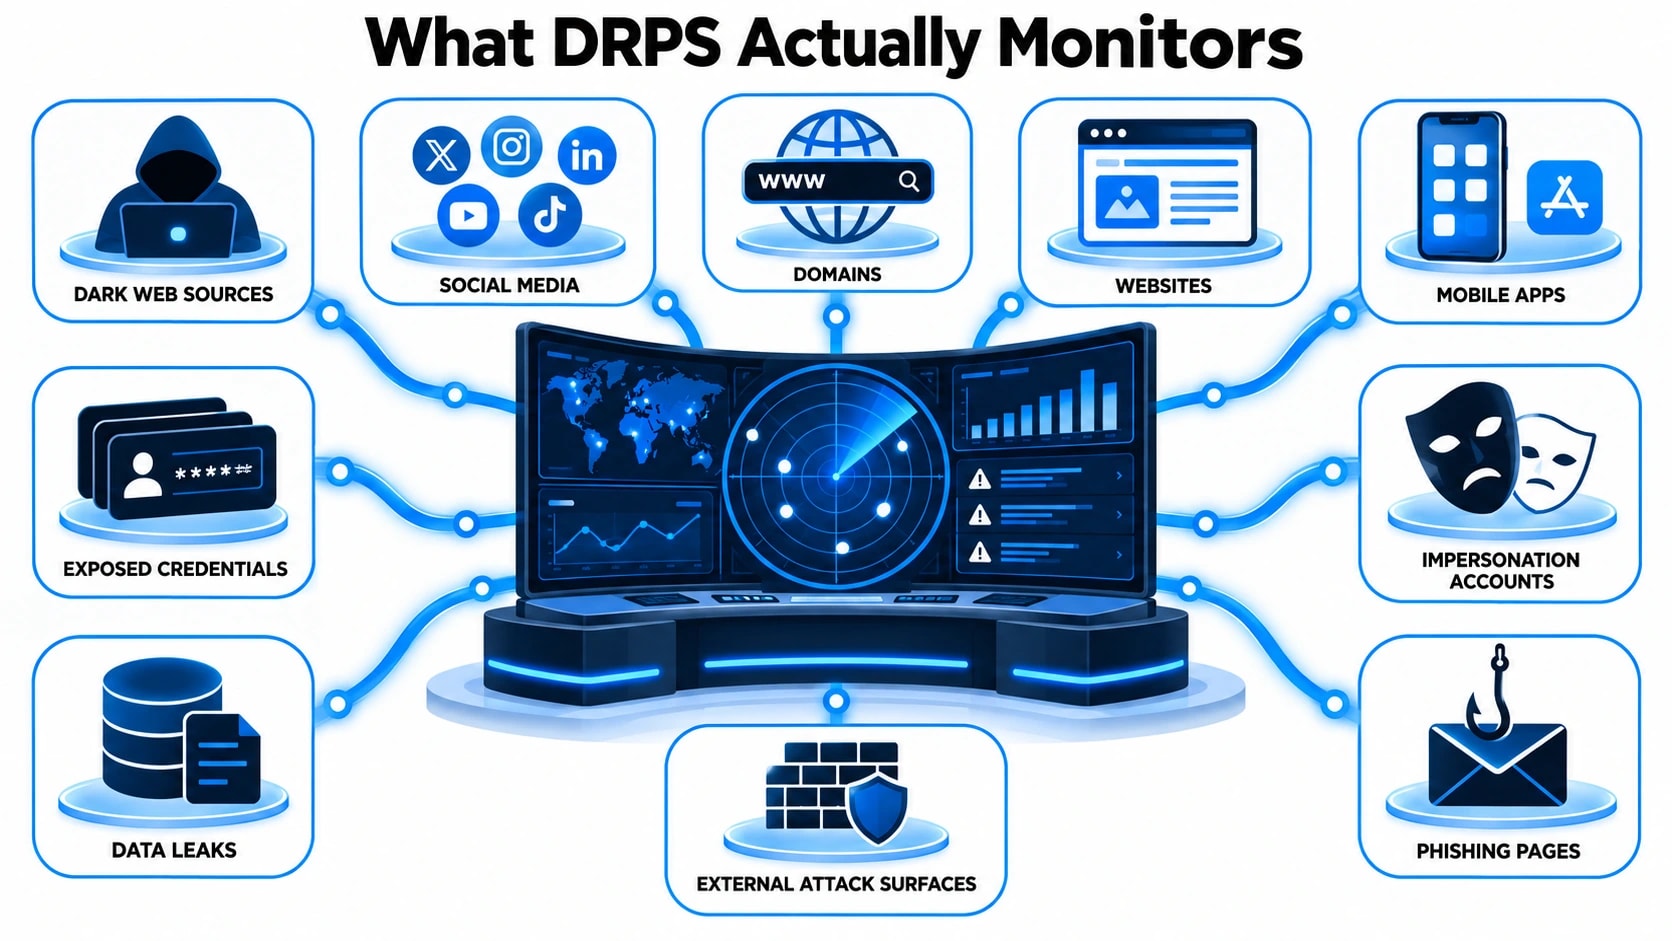
El alcance del monitoreo de una plataforma DRPS madura es deliberadamente amplio porque los actores de amenazas operan a través de docenas de canales distintos simultáneamente. Restringir la recopilación a una única fuente crea puntos ciegos que los adversarios explotarán. Un servicio configurado correctamente ingiere datos de varias categorías distintas.
Web de superficie y contenido indexadoincluye menciones de marca en sitios de noticias, sitios de pegado, foros, repositorios de código como GitHub y GitLab, bolsas de trabajo y plataformas de redes sociales. Los atacantes frecuentemente exponen credenciales, detalles de la arquitectura interna o documentos confidenciales a través de confirmaciones públicas accidentales o filtraciones de datos de terceros que aparecen en los resultados de búsqueda indexados mucho antes de que una organización objetivo los descubra internamente.
Web oscura y foros cerradosRequieren una infraestructura de recopilación especializada porque el contenido no está indexado por los motores de búsqueda convencionales. Esta capa cubre mercados basados en Tor, foros privados de pandillas de ransomware, canales de Telegram solo por invitación y redes IRC donde se anuncian y comercializan credenciales robadas, listados de acceso y campañas de ataque planificadas. El monitoreo aquí es técnicamente exigente porque muchos foros requieren cuentas autenticadas, puntajes de reputación o confirmación de invitación para acceder.
Señales de infraestructura técnica.cubren directamente la superficie de ataque externo, incluidos dominios recién registrados que escriben incorrectamente o falsifican su marca, registros de transparencia de certificados SSL que revelan certificados fraudulentos emitidos a su nombre, depósitos de almacenamiento en la nube mal configurados, puntos finales API expuestos y anomalías de enrutamiento BGP que pueden indicar intentos de secuestro de IP. Estos datos se generan en gran medida por máquinas y requieren un análisis automatizado a escala.
Feeds de exposición de credencialesagrega datos de compilaciones de violaciones, registros de malware ladrón y listas combinadas que circulan a través de redes criminales. Estos feeds se comparan con sus dominios monitoreados y patrones de correo electrónico para identificar las credenciales de empleados o clientes que están activamente a la venta o que ya se han distribuido.
Monitoreo de amenazas físicas y ejecutivasextiende la protección a personas identificadas dentro de una organización, rastreando lenguaje amenazante, intentos de doxxing y objetivosphishinginfraestructura de kit construida alrededor de identidades ejecutivas. Esto es particularmente relevante para organizaciones de servicios financieros, infraestructura crítica y contratación gubernamental.
Para comprender los servicios de protección de riesgos digitales: ¿cómo funcionan?, es útil comparar lo que ve en los datos y qué acción debe tomar a continuación.
El proceso de detección técnica: de los datos sin procesar a la alerta procesable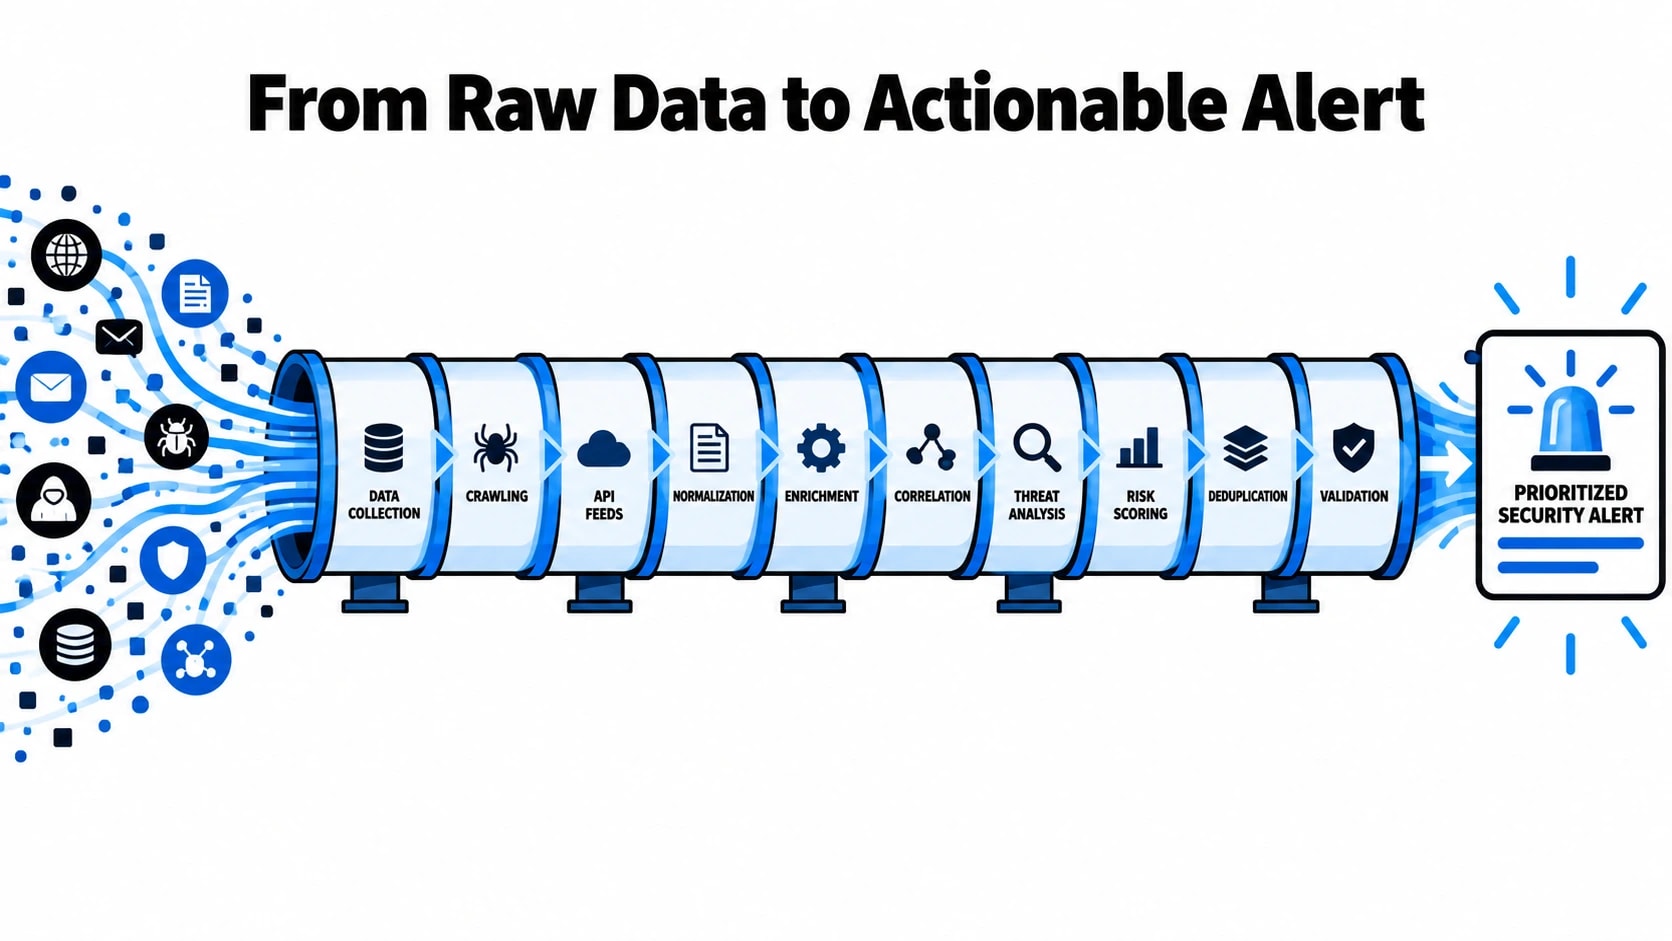
Los datos sin procesar sobre amenazas son operativamente inútiles sin un canal estructurado que filtre el ruido, enriquezca las señales con contexto y enrute los hallazgos a los equipos adecuados en el momento adecuado. El proceso de detección en una plataforma DRPS madura normalmente pasa por cinco etapas interconectadas.
Etapa 1: Recolección e ingestión.Los rastreadores automatizados, las integraciones de API, la inteligencia humana (HUMINT) de foros a los que acceden analistas y las redes de sensores patentadas alimentan datos sin procesar en una capa de ingesta centralizada. En esta etapa, el volumen es enorme y la densidad de la señal es baja. La recopilación debe ser continua porque la actividad de los actores de amenazas no sigue un cronograma predecible y una lista de credenciales que aparece en un foro a las 2:00 a. m. puede actuar sobre ella en cuestión de horas.
Etapa 2: Normalización y deduplicación.Los datos ingeridos llegan en formatos, idiomas y estructuras inconsistentes. Los canales de procesamiento del lenguaje natural (NLP) normalizan el texto, la traducción automática maneja fuentes en idiomas extranjeros y la lógica de deduplicación evita que la misma publicación o registro genere alertas duplicadas. Los esquemas de datos estructurados etiquetan cada registro con el tipo de fuente, la marca de tiempo, los indicadores geográficos y la puntuación de confianza.
Etapa 3: Extracción de entidades y calce de activos.Los datos normalizados se analizan con respecto a un inventario de activos definido por el cliente que incluye dominios, rangos de IP, palabras clave de marca, nombres de ejecutivos, nombres de productos y patrones de dominio de correo electrónico. Los modelos de extracción de entidades identifican menciones relevantes y las califican según niveles de prioridad de activos. Una mención de su dominio corporativo principal en una lista de credenciales de la web oscura tiene una clasificación más alta que una mención de una marca subsidiaria en una publicación de un foro web superficial.
Etapa 4: Enriquecimiento y estratificación de contexto.Los registros coincidentes se enriquecen con contexto técnico adicional. Se consulta un dominio marcado para conocer el historial de WHOIS, los registros DNS, la infraestructura de alojamiento y los datos del certificado SSL. Un registro de credenciales se compara con bases de datos de violaciones conocidas para determinar si es parte de una nueva exposición o de una compilación reciclada. Los perfiles de actores de amenazas asociados con el foro o mercado de origen se adjuntan cuando están disponibles, lo que proporciona un contexto de atribución que influye en la puntuación de gravedad.
Etapa 5: Priorización, alerta y creación de casos.Los hallazgos enriquecidos se califican utilizando una combinación de criticidad de los activos, capacidad del actor de amenazas, sensibilidad de los datos y posible impacto comercial. Las alertas de alta prioridad se envían inmediatamente a través deSIEMintegraciones, sistemas de emisión de tickets o notificación directa a los analistas, mientras que los hallazgos de menor confianza se ponen en cola para la revisión periódica de los analistas. Este enrutamiento por niveles es lo que separa un DRPS funcional de una herramienta que inunda de alertas y agota a los equipos de seguridad.
]]>Categorías de amenazas que DRPS está diseñado para detectar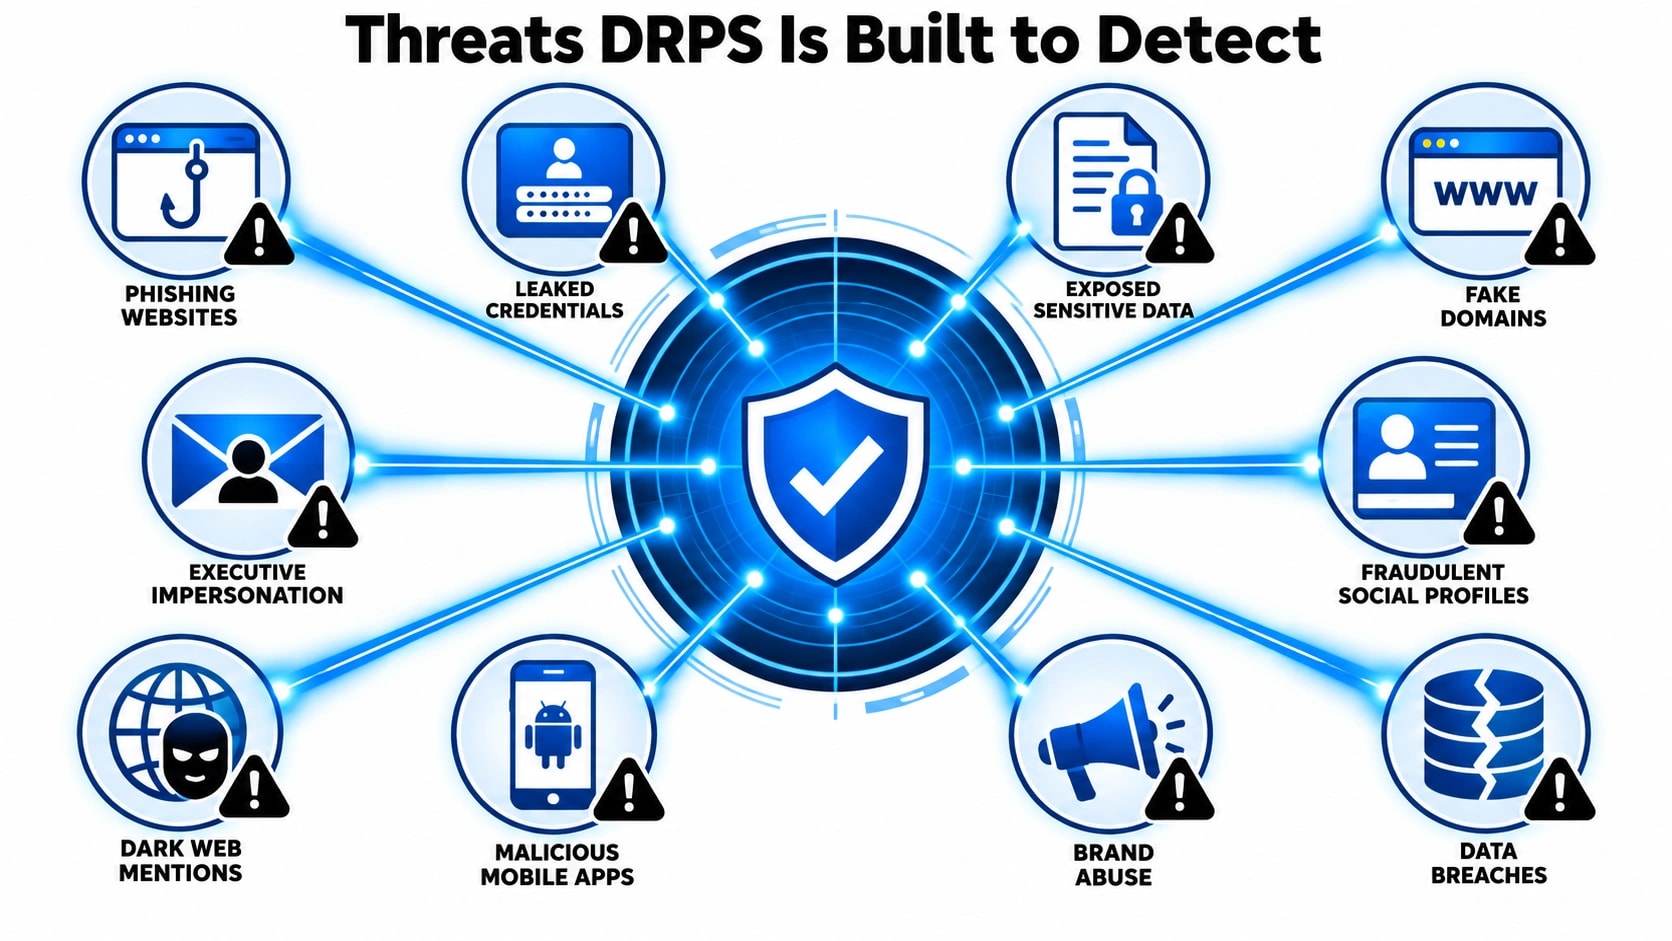
Los servicios de protección de riesgos digitales se basan en una taxonomía definida de amenazas externas, cada una de las cuales requiere una lógica de detección y flujos de trabajo de respuesta diferentes. La categoría más frecuente es el abuso de marca, que incluye dominios con errores tipográficos, perfiles falsos de redes sociales que se hacen pasar por ejecutivos o cuentas oficiales y el uso no autorizado de logotipos y marcas comerciales en kits de phishing. Estos ataques suelen ser la primera señal de que un actor de amenazas ha identificado una organización como un objetivo rentable. Sin un monitoreo automatizado entre registradores de dominios, plataformas sociales y tiendas de aplicaciones simultáneamente, estas amenazas pueden persistir durante semanas antes de que alguien las note.
La exposición de datos es otra categoría importante, que abarca credenciales filtradas en sitios pegados, código fuente enviado accidentalmente a repositorios públicos y datos de empleados que aparecen en foros sobre violaciones. Este tipo de exposición es particularmente peligroso porque crea oportunidades de ataque posteriores. Un único conjunto de credenciales válidas publicadas en un foro de la web oscura puede permitir la apropiación de cuentas, el movimiento lateral y el robo de datos, a menudo antes de que la organización afectada sepa que los datos están circulando. Las plataformas DRPS indexan continuamente estas fuentes y correlacionan los hallazgos con la huella digital conocida del cliente, por lo que las alertas son específicas y no genéricas.
Más allá de la suplantación de identidad y la filtración de datos, DRPS también cubre la actividad de los actores de amenazas dirigida directamente a la organización. Esto incluye menciones en foros cerrados donde se puede discutir la planificación de ataques, listados de venta de acceso interno o datos robados e indicadores tempranos de campañas coordinadas. Las categorías siguientes ofrecen una visión estructurada de lo que se espera que cubran la mayoría de las plataformas DRPS de nivel empresarial:
- Abuso de marca y dominio:Typosquatting, páginas de phishing, aplicaciones móviles falsas, uso no autorizado de marcas
- Exposición de credenciales y datos:Inicios de sesión filtrados, PII en sitios pegados, claves o tokens API expuestos, filtraciones de repositorios de códigos
- Amenazas a ejecutivos y VIP:Exposición de datos personales, suplantación de dirigentes, esquemas de fraude dirigidos
- Inteligencia de la web oscura:Charla en foros, listados de corredores de acceso, segmentación de grupos de ransomware, subastas de datos robados
- Riesgo de terceros y de la cadena de suministro:Credenciales de proveedores comprometidas, abuso de dominio de socios, indicadores de incumplimiento de proveedores
Comparación de capacidades y modelos de implementación de DRPS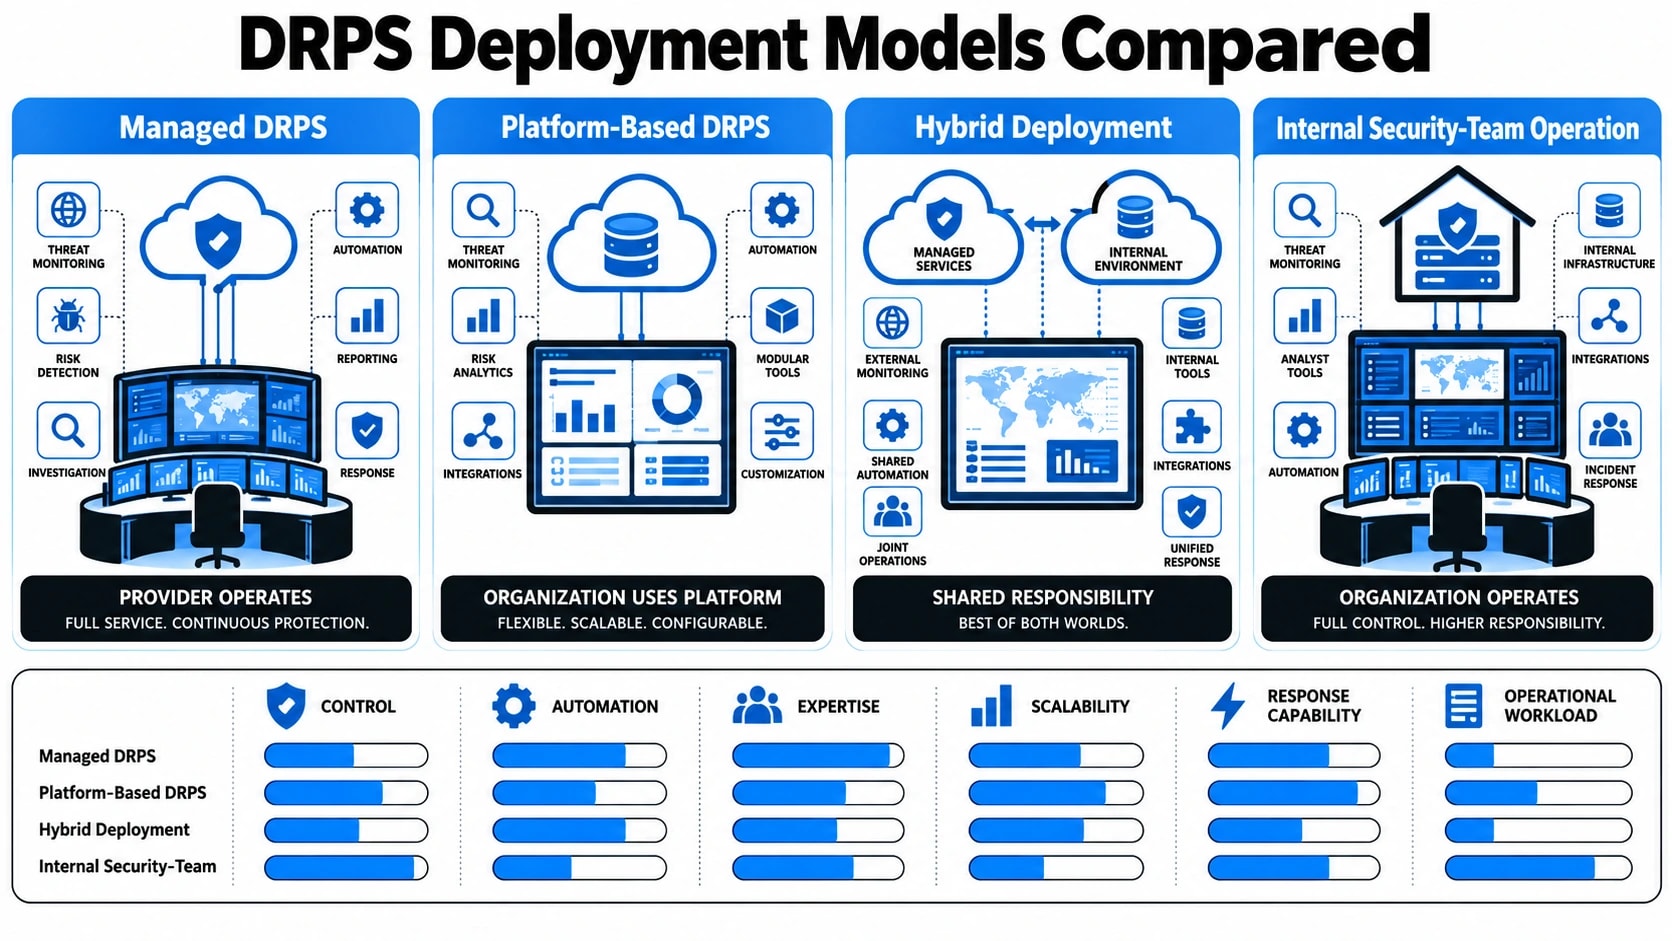
Las organizaciones que evalúan la protección contra riesgos digitales tienen tres opciones de implementación principales: servicio totalmente administrado, solo plataforma (autoservicio) o un modelo híbrido que combina herramientas con soporte de analistas. Cada modelo conlleva diferentes compensaciones en términos de velocidad, profundidad de análisis y requisitos de recursos internos. El DRPS totalmente administrado generalmente se entrega a través de un proveedor de operaciones de seguridad e incluye analistas humanos que clasifican las alertas, investigan el contexto y administran las solicitudes de eliminación en nombre del cliente. Este modelo se adapta a organizaciones que no cuentan internamente con una función de inteligencia de amenazas dedicada.
El modelo de plataforma exclusiva brinda a los equipos de seguridad internos acceso directo a paneles de monitoreo, fuentes sin procesar y flujos de trabajo de alertas, pero requiere que esos equipos manejen la investigación y la respuesta ellos mismos. Esto funciona bien para programas de seguridad maduros con analistas de inteligencia de amenazas existentes, pero puede generar fatiga en las alertas si la plataforma no está adecuadamente adaptada a los activos específicos y al perfil de riesgo de la organización. El modelo híbrido intenta equilibrar ambos, ofreciendo una base de monitoreo automatizado con escalamiento opcional de analistas para hallazgos de alta prioridad.
| Capacidad | Totalmente gestionado | Solo plataforma | Híbrido |
|---|---|---|---|
| Cobertura de monitoreo 24 horas al día, 7 días a la semana | Sí | Depende del equipo | Sí (automatizado) |
| Triaje de analistas humanos | Sí | No | En escalada |
| Gestión de derribos | Incluido | manuales | Parcial |
| Inteligencia de la web oscura | Cobertura profunda | Limitado | Moderado |
| Necesidad de recursos internos | Bajo | Alto | Medio |
| Flexibilidad de personalización | Moderado | Alto | Alto |
Explicación del flujo de trabajo de eliminación y remediación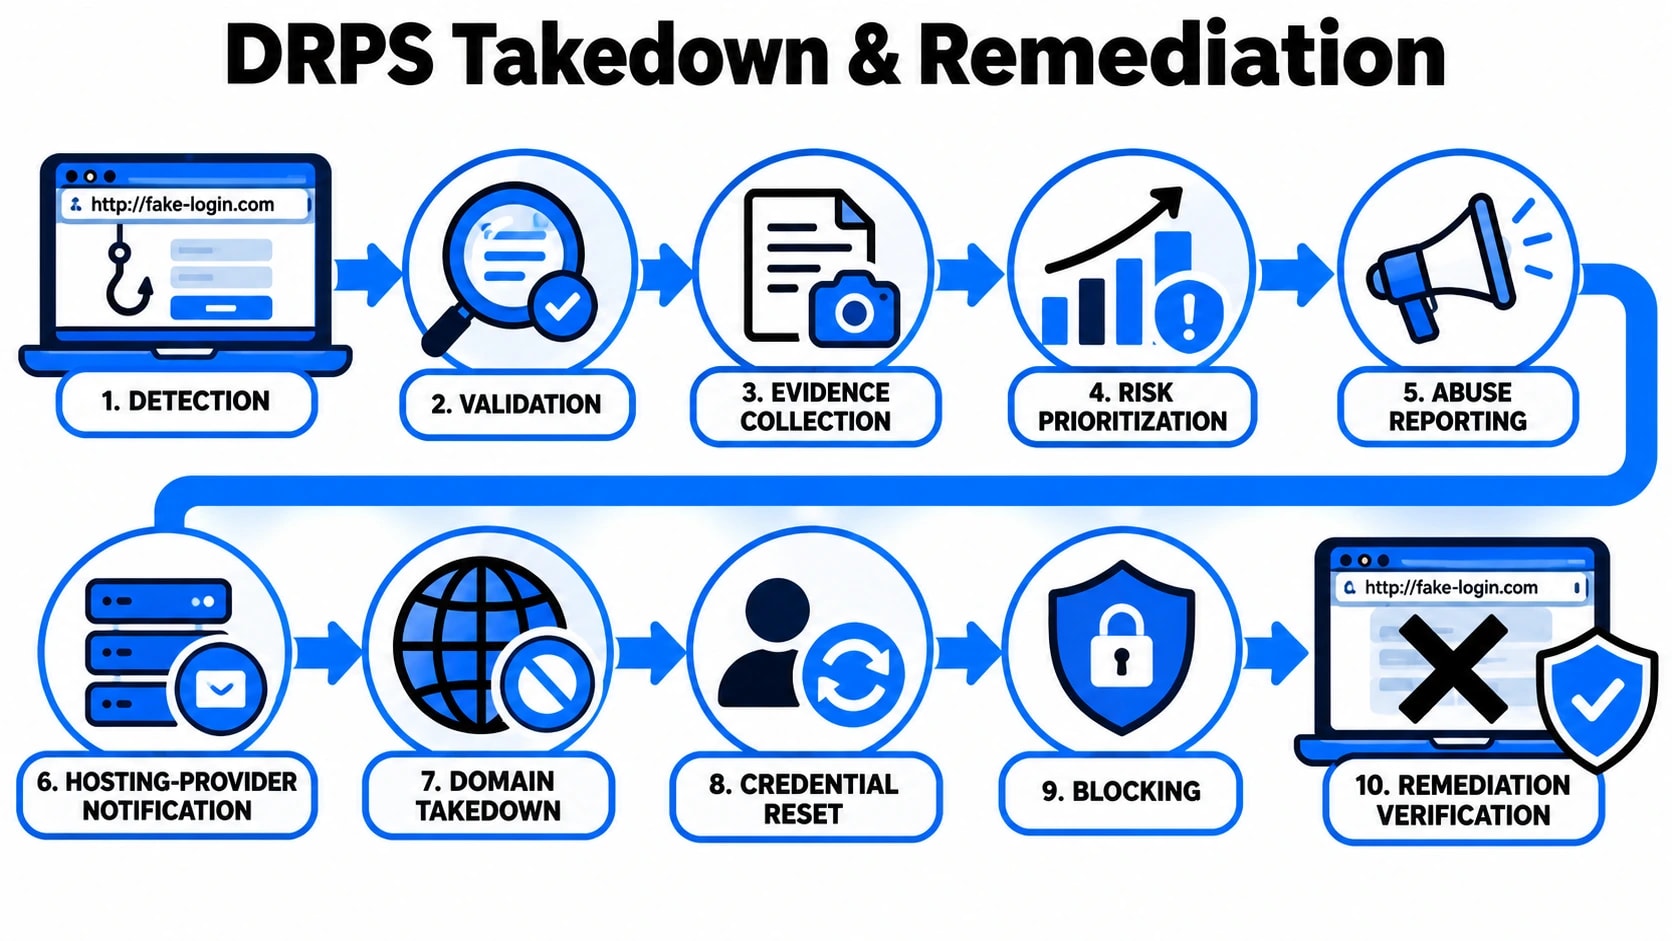
La detección solo es útil si conduce a una acción mensurable, y el flujo de trabajo de eliminación es donde DRPS ofrece su valor operativo más directo. Cuando se confirma un sitio de phishing, una cuenta fraudulenta de redes sociales o una aplicación móvil maliciosa, el proceso de reparación comienza con la recopilación de pruebas. Las capturas de pantalla, los registros de WHOIS, los datos de alojamiento y los indicadores de tráfico se compilan en un expediente de caso estructurado. Esta documentación es fundamental porque los registradores, los proveedores de alojamiento y los equipos de seguridad y confianza de la plataforma requieren formatos de evidencia específicos antes de actuar sobre las solicitudes de eliminación.
A partir de ahí, la solicitud de eliminación se envía a la parte correspondiente. Para los dominios de phishing, esto generalmente significa comunicarse con el equipo de abuso del proveedor de alojamiento, enviarlo a listas de bloqueo como Google Safe Browsing y feeds de abuso de la industria y, en paralelo, notificar al registrador. Para la suplantación de identidad en las redes sociales, se utilizan mecanismos de denuncia específicos de la plataforma, a menudo complementados con canales de escalada directa que los proveedores de DRPS gestionados mantienen con las principales plataformas a través de relaciones de abuso establecidas. Los tiempos promedio de eliminación varían significativamente según la plataforma y el tipo de amenaza:
- Dominios de phishing:De 4 a 48 horas dependiendo de la capacidad de respuesta del proveedor de alojamiento
- Perfiles falsos en redes sociales:De 24 a 72 horas a través de informes estándar, más rápido con canales de escalamiento
- Aplicaciones móviles fraudulentas:De 3 a 7 días para la revisión de eliminación de la tienda de aplicaciones
- Publicaciones en el foro de la web oscura:Por lo general, la eliminación no es posible; la mitigación se centra en el monitoreo y el restablecimiento de credenciales.
Una vez completada una eliminación, el flujo de trabajo de reparación no termina ahí. El monitoreo posterior a la eliminación se aplica para detectar el nuevo registro de dominios similares o la recreación de cuentas fraudulentas, que es una táctica común utilizada por los actores de amenazas persistentes. Internamente, el incidente influye en las actualizaciones del inventario de activos y, si hay credenciales involucradas, se recomienda forzar el restablecimiento de contraseñas y la invalidación de la sesión. Este proceso de circuito cerrado es lo que separa la respuesta reactiva a incidentes de un programa estructurado de gestión de amenazas externas, y es una parte central de lo que proveedores maduros como Cyberlad incorporan en susSOC-entrega integrada de inteligencia sobre amenazas.
Integración de DRPS con su pila de seguridad existente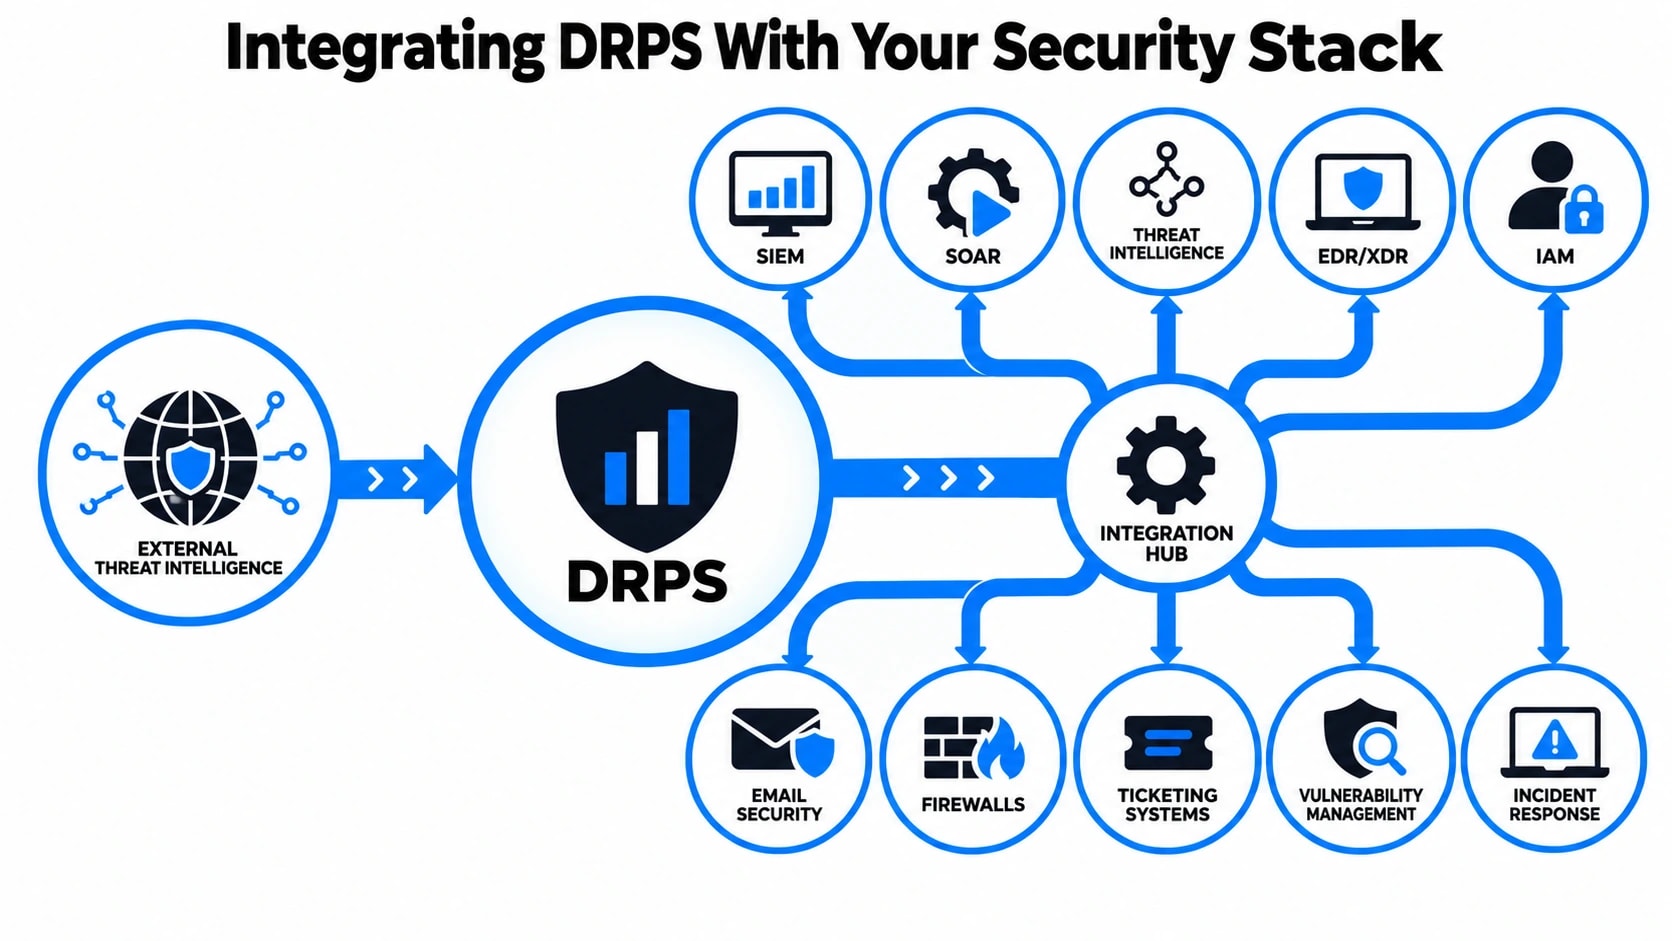
Los Servicios de Protección de Riesgos Digitales no operan de forma aislada. Su valor se multiplica significativamente cuando se incorporan a las herramientas y procesos que su equipo de seguridad ya utiliza. Una plataforma DRPS que permanece desconectada de sus fuentes SIEM, SOAR o de inteligencia de amenazas genera ruido de alerta sin beneficio operativo.
La integración efectiva normalmente cubre varias capas de su infraestructura existente:
- Integración SIEM:Las plataformas DRPS envían alertas estructuradas, enriquecidas con contexto como atribución de actores, puntuaciones de confianza y mapeo de activos, directamente a su sistema de gestión de eventos e información de seguridad. Esto permite a los analistas correlacionar señales de amenazas externas con datos de registros internos.
- Activación del libro de jugadas SOAR:Cuando una alerta DRPS alcanza un umbral definido, puede activar automáticamente un manual de respuesta. Por ejemplo, una exposición de credenciales confirmada puede iniciar un flujo de trabajo de restablecimiento forzado de contraseña sin intervención manual.
- Enriquecimiento de la plataforma de inteligencia de amenazas (TIP):Los indicadores de compromiso extraídos del monitoreo DRPS, como dominios de phishing, IP maliciosas e infraestructura de atacantes, se alimentan directamente en su TIP para su bloqueo y correlación.
- Emisión de entradas y gestión de casos:Las alertas se traducen en incidentes rastreados dentro de plataformas como ServiceNow o Jira, lo que brinda a los equipos un seguimiento de auditoría claro para las acciones correctivas.
- Sistemas de gestión de identidades y accesos (IAM):Las credenciales expuestas identificadas a través del monitoreo de la web oscura pueden desencadenar automáticamente bloqueos de cuentas o desafíos de autenticación multifactor.
La siguiente tabla describe cómo los datos de DRPS enriquecen cada punto de integración:
| Objetivo de integración | Datos DRPS suministrados | Resultado operativo |
|---|---|---|
| SIEM | Alertas enriquecidas con contexto de actor | Triaje más rápido y reducción de falsos positivos |
| ELEVARSE | Eventos de amenazas estructurados con puntuaciones de gravedad | Activación del manual de respuestas automatizadas |
| CONSEJO | IOC: dominios, IP, hashes | Bloqueo proactivo entre controles de red |
| YO AMO | Registros de credenciales expuestos | Bloqueo automatizado de cuentas o aplicación de MFA |
| Sistema de emisión de billetes | Datos de incidentes con orientación de remediación | Flujos de trabajo de respuesta auditables y con seguimiento |
Cuando DRPS está conectado correctamente a su pila, la visibilidad de las amenazas externas deja de ser un ejercicio de informes y se convierte en un control operativo en vivo.
Medición de la eficacia del DRPS: métricas que importan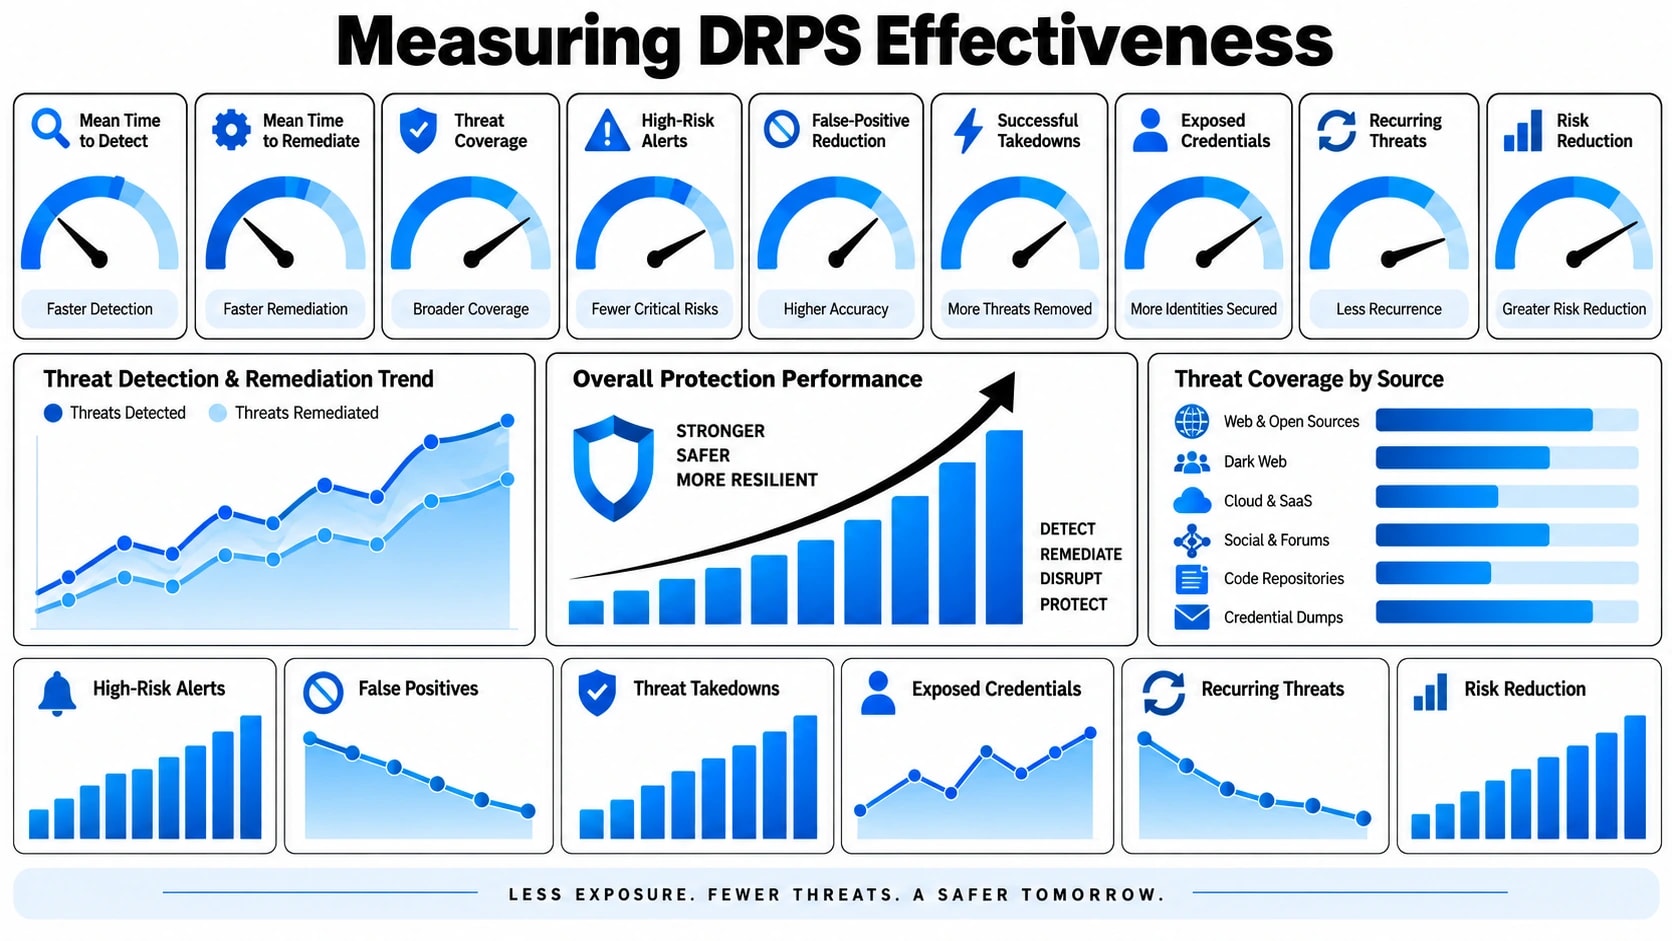
Comprar una plataforma DRPS es sólo el primer paso. Comprender si realmente está reduciendo su exposición requiere criterios claros y mensurables. Muchas organizaciones luchan aquí porque rastrean métricas de actividad en lugar de métricas de resultados. El volumen de alertas generadas dice muy poco. Lo que importa es lo que sucede después de la detección.
Las métricas que vale la pena seguir se dividen en tres categorías:
- Velocidad de detección:¿Con qué rapidez la plataforma revela una amenaza después de que aparece externamente? Para dominios de phishing, el período entre el registro del dominio y el primer contacto con la víctima puede ser inferior a 24 horas. El tiempo medio de detección (MTTD) debe medirse en horas, no en días.
- Tasa de éxito de eliminación:¿Qué porcentaje de sitios de phishing, perfiles de redes sociales fraudulentos y contenido infractor denunciados se eliminan con éxito? Una alta tasa de falsos positivos en las solicitudes de eliminación daña las relaciones con los registradores y proveedores de alojamiento, lo que ralentiza futuras eliminaciones.
- Amplitud de cobertura:¿La plataforma monitorea todas las áreas relevantes, incluida la web clara, los foros de la web oscura, los sitios para pegar, los repositorios de códigos y los canales de redes sociales específicos de su industria?
- Fidelidad de alerta:¿Qué proporción de alertas requieren la acción del analista en lugar de ser descartadas como ruido? Una plataforma DRPS sólida debería ofrecer señales de alta fidelidad con contexto adjunto, no volcados de datos sin procesar.
- Reducción del riesgo a lo largo del tiempo:¿El número de amenazas externas activas contra su organización tiene una tendencia a la baja trimestre tras trimestre? Esta es la medida definitiva de la madurez del programa.
- Tiempo medio de remediación (MTTR):¿Cuánto tiempo pasa desde la detección inicial hasta la resolución confirmada? Esto combina la velocidad de la plataforma, la eficiencia de los analistas y los plazos de eliminación de terceros.
Revisar estas métricas trimestralmente le permite a su equipo identificar brechas en la cobertura, ajustar las prioridades de monitoreo y demostrar el valor del programa al liderazgo sin depender de evidencia anecdótica.
Quién necesita DRPS y cuándo priorizarlo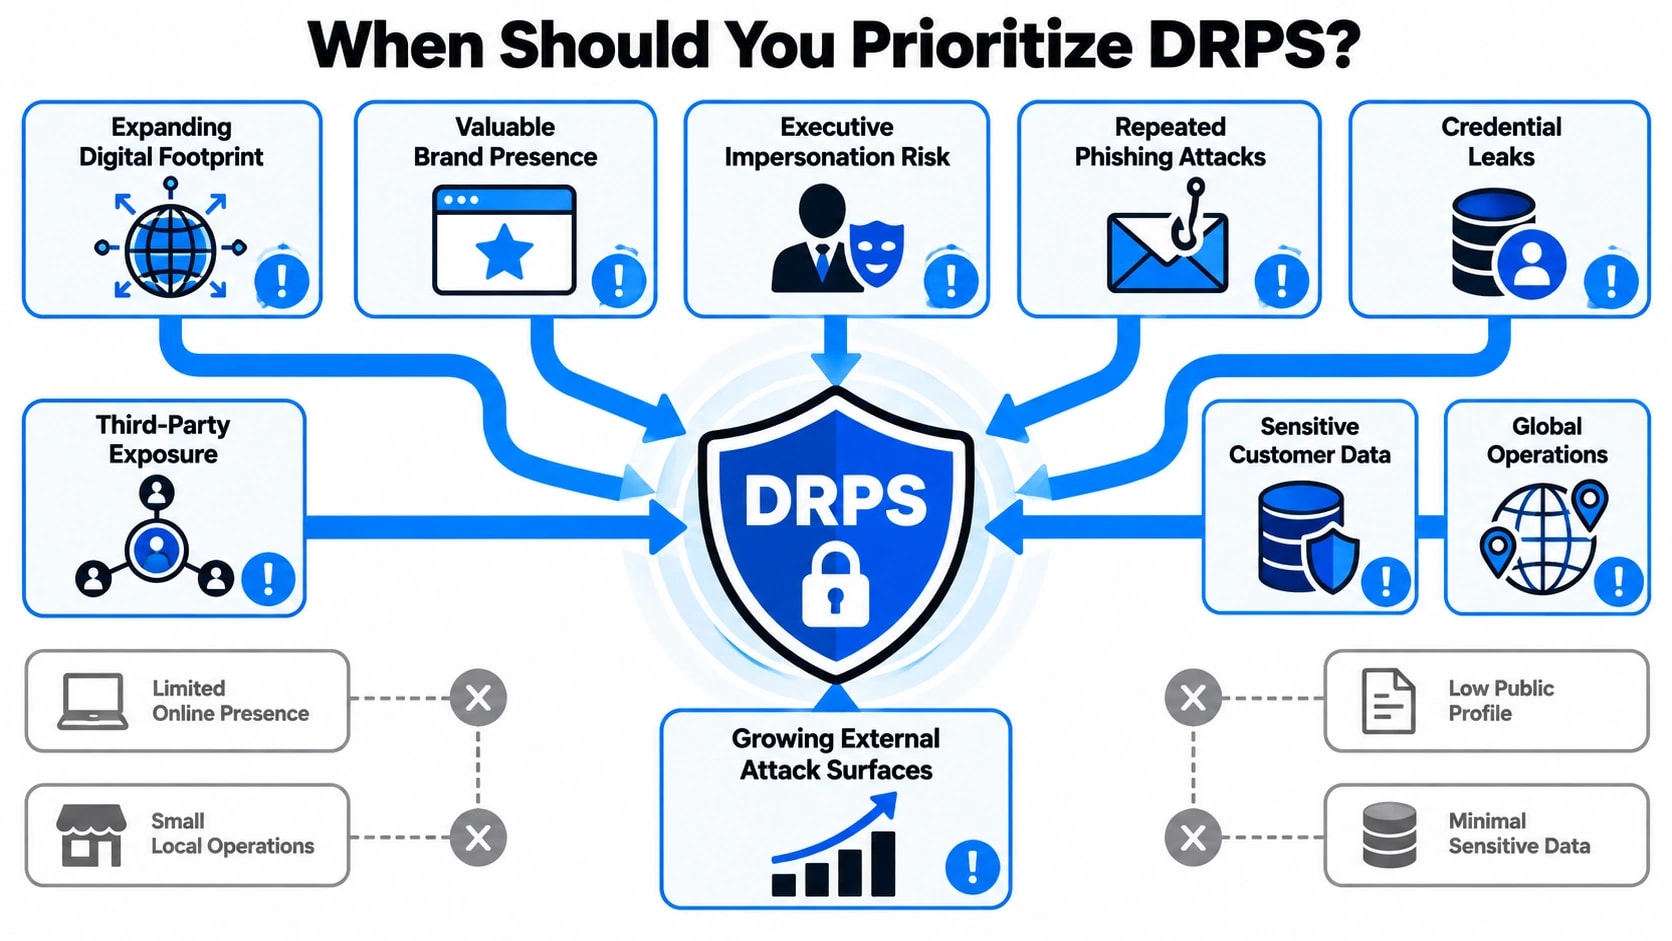
La protección de riesgos digitales no es una preocupación exclusiva de las grandes empresas. Cualquier organización con una marca pública, datos de clientes o presencia en línea conlleva un riesgo digital externo. La cuestión no es si existen amenazas, sino si se tiene la visibilidad necesaria para detectarlas antes de que causen daños.
Ciertos perfiles indican que DRPS debería ascender en la lista de prioridades:
- Empresas de servicios financieros:Objetivos de alto valor para robo de credenciales, troyanos bancarios y suplantación de aplicaciones fraudulentas. Las obligaciones regulatorias en torno a la protección del cliente añaden mayor urgencia.
- Minoristas y marcas de comercio electrónico:La suplantación de marcas a través de escaparates falsos y listados de productos falsificados representa tanto una pérdida de ingresos como una erosión de la confianza de los clientes.
- Organizaciones sanitarias:Los datos de los pacientes cobran precios elevados en los mercados criminales. El monitoreo de registros filtrados en la web oscura es un control casi obligatorio dados los requisitos de notificación de infracciones.
- Empresas de tecnología:La fuga de código fuente a través de repositorios públicos y dispositivos de los empleados expone los sistemas propietarios y crea riesgos en la cadena de suministro.
- Gobierno e infraestructura crítica:Atacado por actores de estados-nación y grupos hacktivistas, a menudo con largos períodos de permanencia antes de la exposición pública.
- Cualquier organización posterior a la infracción:Después de un incidente de seguridad, el monitoreo externo debe considerarse una prioridad inmediata para rastrear la actividad de los actores de amenazas que hacen referencia a la infracción y detectar ataques posteriores.
Las organizaciones que se encuentran en una etapa más temprana de su camino hacia la madurez de la seguridad pueden descubrir que un servicio DRPS administrado, brindado por un proveedor experimentado, ofrece un tiempo de obtención de valor más rápido que desarrollar capacidad interna desde cero. La combinación de herramientas especializadas y experiencia de analistas cierra brechas que los equipos internos a menudo no pueden cubrir con los recursos existentes.
Conclusión
Los servicios de protección de riesgos digitales abordan un punto ciego fundamental en los programas de seguridad tradicionales: las amenazas que se forman, crecen y se ejecutan completamente fuera de su entorno controlado. Desde la exposición de credenciales en foros de la dark web hasta la infraestructura de phishing creada en torno a su marca, la superficie de ataque que existe más allá de su firewall es real, activa y en expansión. DRPS proporciona la capacidad de recopilación, análisis y respuesta necesaria para actuar ante esas amenazas antes de que lleguen a sus clientes, empleados o sistemas. Cuando se integra con sus operaciones de seguridad existentes, transforma los datos de amenazas externas en una reducción del riesgo operativo mensurable.
Si su organización actualmente no tiene una visibilidad estructurada de lo que los actores de amenazas dicen, construyen o venden sobre usted en línea, vale la pena cerrar esa brecha ahora y no después de que un incidente fuerce el problema. El equipo de Cyberlad trabaja con organizaciones para analizar, implementar y poner en funcionamiento programas de protección contra riesgos digitales que se ajusten a su perfil de amenazas específico y madurez de seguridad. Comenzar con una evaluación de exposición externa es un primer paso práctico para comprender exactamente lo que se está perdiendo actualmente.
Preguntas frecuentes
¿En qué se diferencia DRPS de una fuente de inteligencia sobre amenazas tradicional?
Las fuentes de inteligencia sobre amenazas proporcionan indicadores brutos, como direcciones IP y dominios maliciosos. DRPS va más allá al monitorear amenazas específicas de su organización, como suplantación de marca, credenciales filtradas y conversaciones sobre ataques dirigidos, y luego trabaja activamente para remediar esas amenazas mediante eliminaciones y acciones de respuesta guiadas por analistas.
¿Cuánto tiempo se tarda en ver resultados después de implementar una plataforma DRPS?
La mayoría de las organizaciones comienzan a recibir alertas procesables dentro de la primera o dos semanas a medida que la plataforma indexa sus activos monitoreados. La monitorización de la web oscura y de los sitios pegados puede revelar exposiciones históricas casi de inmediato. La madurez operativa total, incluidos los flujos de trabajo de respuesta integrados, suele tardar entre 60 y 90 días en establecerse correctamente.
¿Puede DRPS ayudar con los requisitos de cumplimiento?
Sí. DRPS respalda el cumplimiento de marcos que requieren monitoreo de amenazas externas, identificación de violaciones de datos y documentación de respuesta a incidentes. Las regulaciones, incluidas GDPR, PCI DSS e HIPAA, se benefician de las capacidades de monitoreo de credenciales, detección de infracciones y seguimiento de auditoría que proporciona un programa DRPS maduro.
¿DRPS funciona para pequeñas y medianas empresas, o solo para empresas?
DRPS es relevante en cualquier tamaño. Las organizaciones más pequeñas suelen ser el blanco de ataques precisamente porque carecen de visibilidad externa. Los servicios DRPS administrados hacen que la capacidad sea accesible sin requerir un gran equipo de seguridad interno, brindando a las empresas medianas los mismos beneficios de detección y eliminación que las empresas más grandes reciben de los programas internos dedicados.
¿Qué sucede si una solicitud de eliminación falla o un proveedor de alojamiento la ignora?
Cuando un proveedor de alojamiento no responde o rechaza una eliminación, los proveedores de DRPS escalan a través de canales alternativos, incluidos contactos de abuso de registradores de dominio, ISP ascendentes y, en algunos casos, procesos de notificación legal. Mientras continúa la escalada, se aplican controles técnicos paralelos, como el bloqueo de la infraestructura maliciosa en la capa de red.