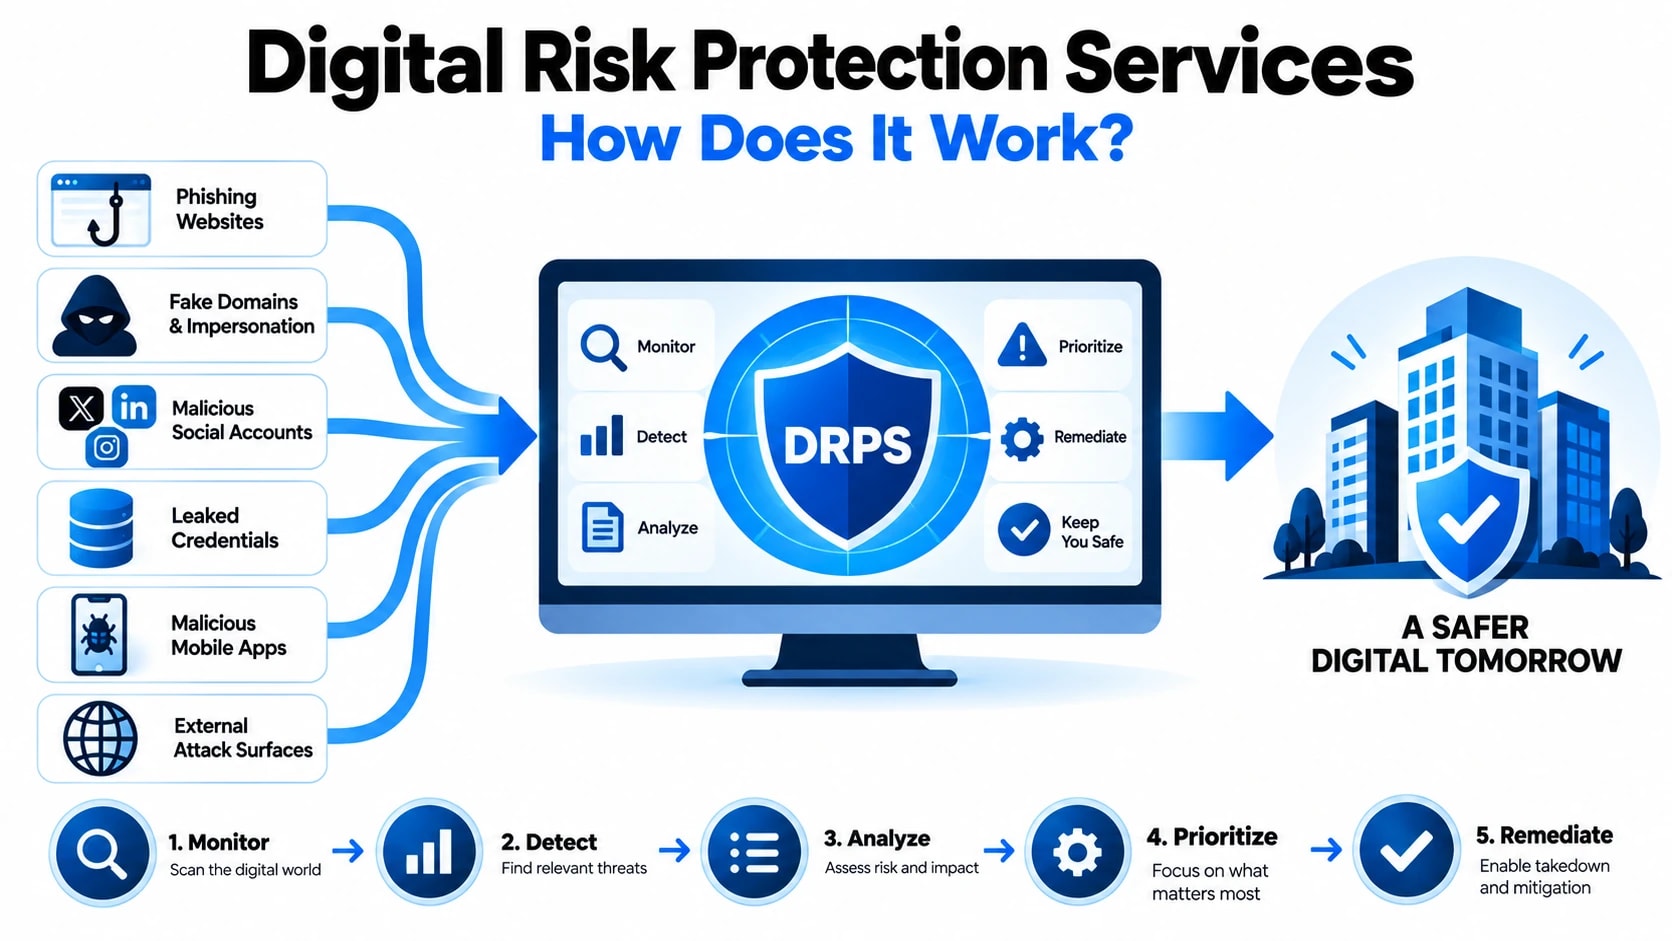
Les services de protection contre les risques numériques (DRPS) fonctionnent bien au-delà des limites de la sécurité périmétrique traditionnelle, surveillant le Web ouvert, le Web sombre et l'infrastructure technique à la recherche de signaux indiquant que votre organisation est ciblée, usurpée ou activement exploitée. Contrairement aux contrôles de sécurité réactifs qui répondent aux menaces après qu'elles aient violé votre environnement, le DRPS fonctionne comme une couche de surveillance externe continue, convertissant des milliards de points de données non structurés en avertissements prioritaires sur lesquels votre équipe de sécurité peut agir immédiatement. Comprendre les mécanismes techniques derrière ce processus est essentiel pour toute organisation évaluant si ces services correspondent à leur posture de menace.
Ce que les services de protection contre les risques numériques surveillent réellement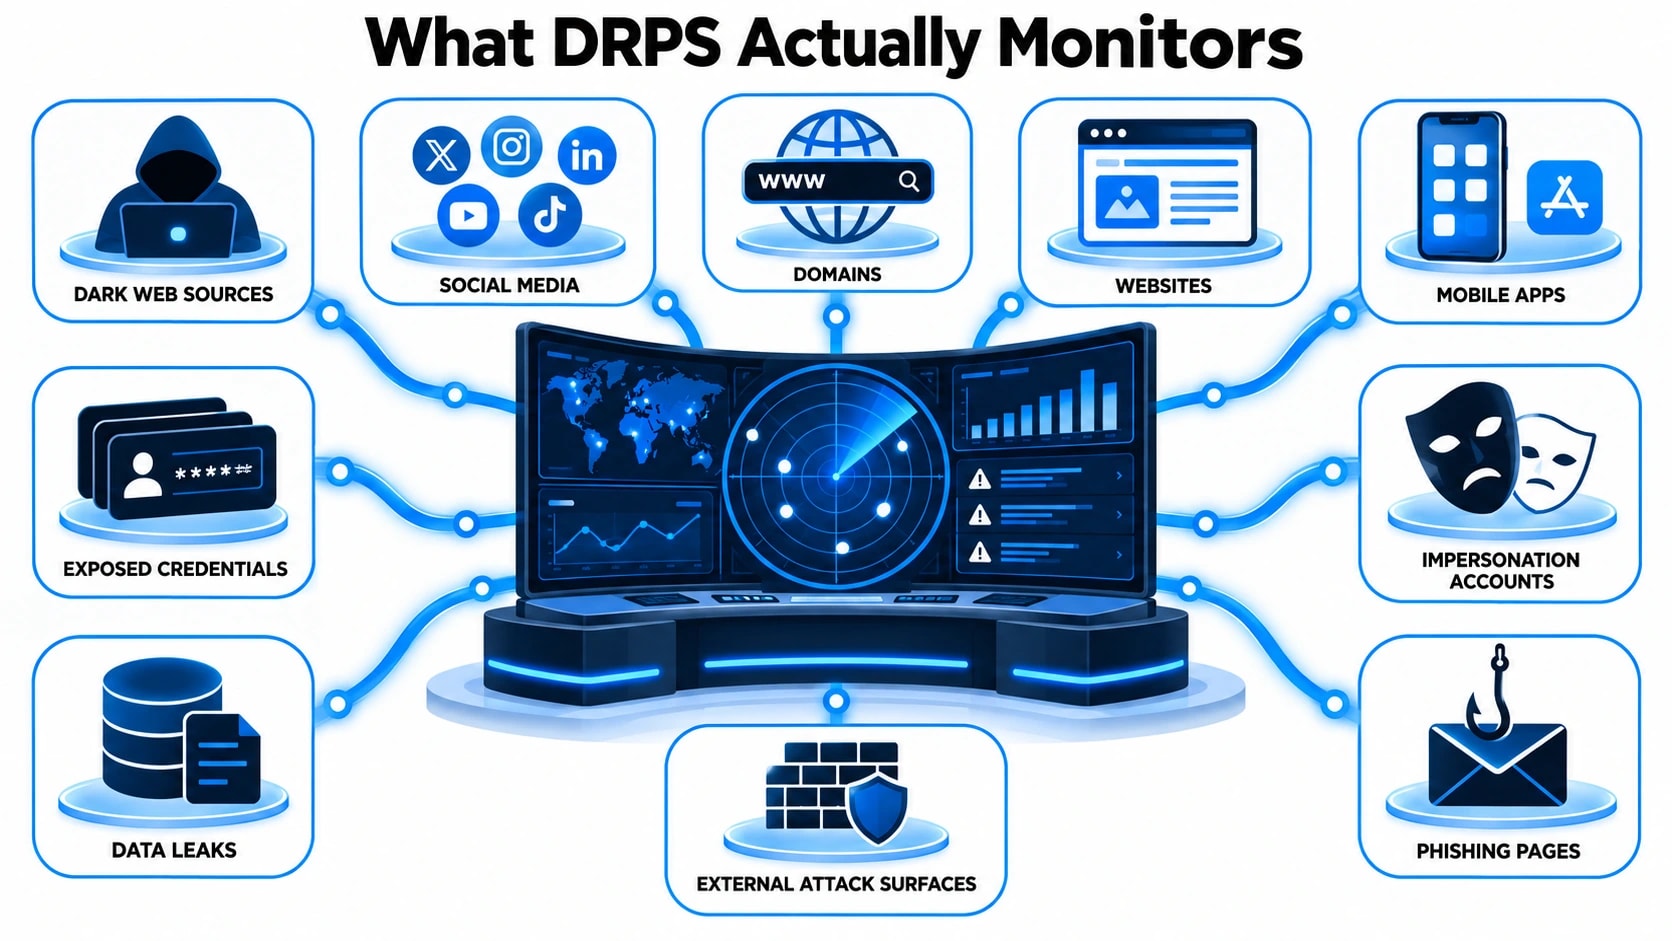
La portée de surveillance d’une plate-forme DRPS mature est délibérément large, car les acteurs de la menace opèrent simultanément sur des dizaines de canaux distincts. Restreindre la collecte à une seule source crée des angles morts que les adversaires exploiteront. Un service correctement configuré ingère des données dans plusieurs catégories distinctes.
Surface Web et contenu indexéinclut des mentions de marque sur les sites d'actualités, les sites de collage, les forums, les référentiels de code comme GitHub et GitLab, les sites d'emploi et les plateformes de médias sociaux. Les attaquants exposent fréquemment les informations d'identification, les détails de l'architecture interne ou les documents sensibles via des validations publiques accidentelles ou des fuites de données tierces qui apparaissent dans les résultats de recherche indexés bien avant qu'une organisation cible ne les découvre en interne.
Dark web et forums fermésnécessitent une infrastructure de collecte spécialisée car le contenu n’est pas indexé par les moteurs de recherche conventionnels. Cette couche couvre les marchés basés sur Tor, les forums privés de gangs de ransomwares, les canaux Telegram sur invitation uniquement et les réseaux IRC où les informations d'identification volées, les listes d'accès et les campagnes d'attaque planifiées sont annoncées et échangées. La surveillance ici est techniquement exigeante car de nombreux forums nécessitent des comptes authentifiés, des scores de réputation ou une invitation à garantir l'accès.
Signaux d’infrastructure techniquecouvrent directement la surface d'attaque externe, y compris les domaines nouvellement enregistrés qui typosquattent ou usurpent votre marque, les journaux de transparence des certificats SSL qui révèlent des certificats frauduleux émis en votre nom, des compartiments de stockage cloud mal configurés, des points de terminaison d'API exposés et des anomalies de routage BGP qui peuvent indiquer des tentatives de piratage IP. Ces données sont en grande partie générées par des machines et nécessitent une analyse automatisée à grande échelle.
Flux d’exposition des informations d’identificationregroupez les données provenant de compilations de violations, de journaux de logiciels malveillants et de listes combinées qui circulent via les réseaux criminels. Ces flux sont comparés à vos domaines surveillés et à vos modèles de courrier électronique pour identifier les informations d'identification des employés ou des clients qui sont activement à vendre ou ont déjà été distribuées.
Surveillance des menaces physiques et exécutivesétend la protection aux individus nommés au sein d'une organisation, en suivant les propos menaçants, les tentatives de doxxing et leshameçonnageinfrastructure de kit construite autour des identités des dirigeants. Cela est particulièrement pertinent pour les organisations du secteur des services financiers, des infrastructures critiques et des marchés publics.
Pour comprendre les services de protection contre les risques numériques : comment ça marche ?, il est utile de comparer ce que vous voyez dans les données et les mesures que vous devez prendre ensuite.
Le pipeline de détection technique : des données brutes à l'alerte exploitable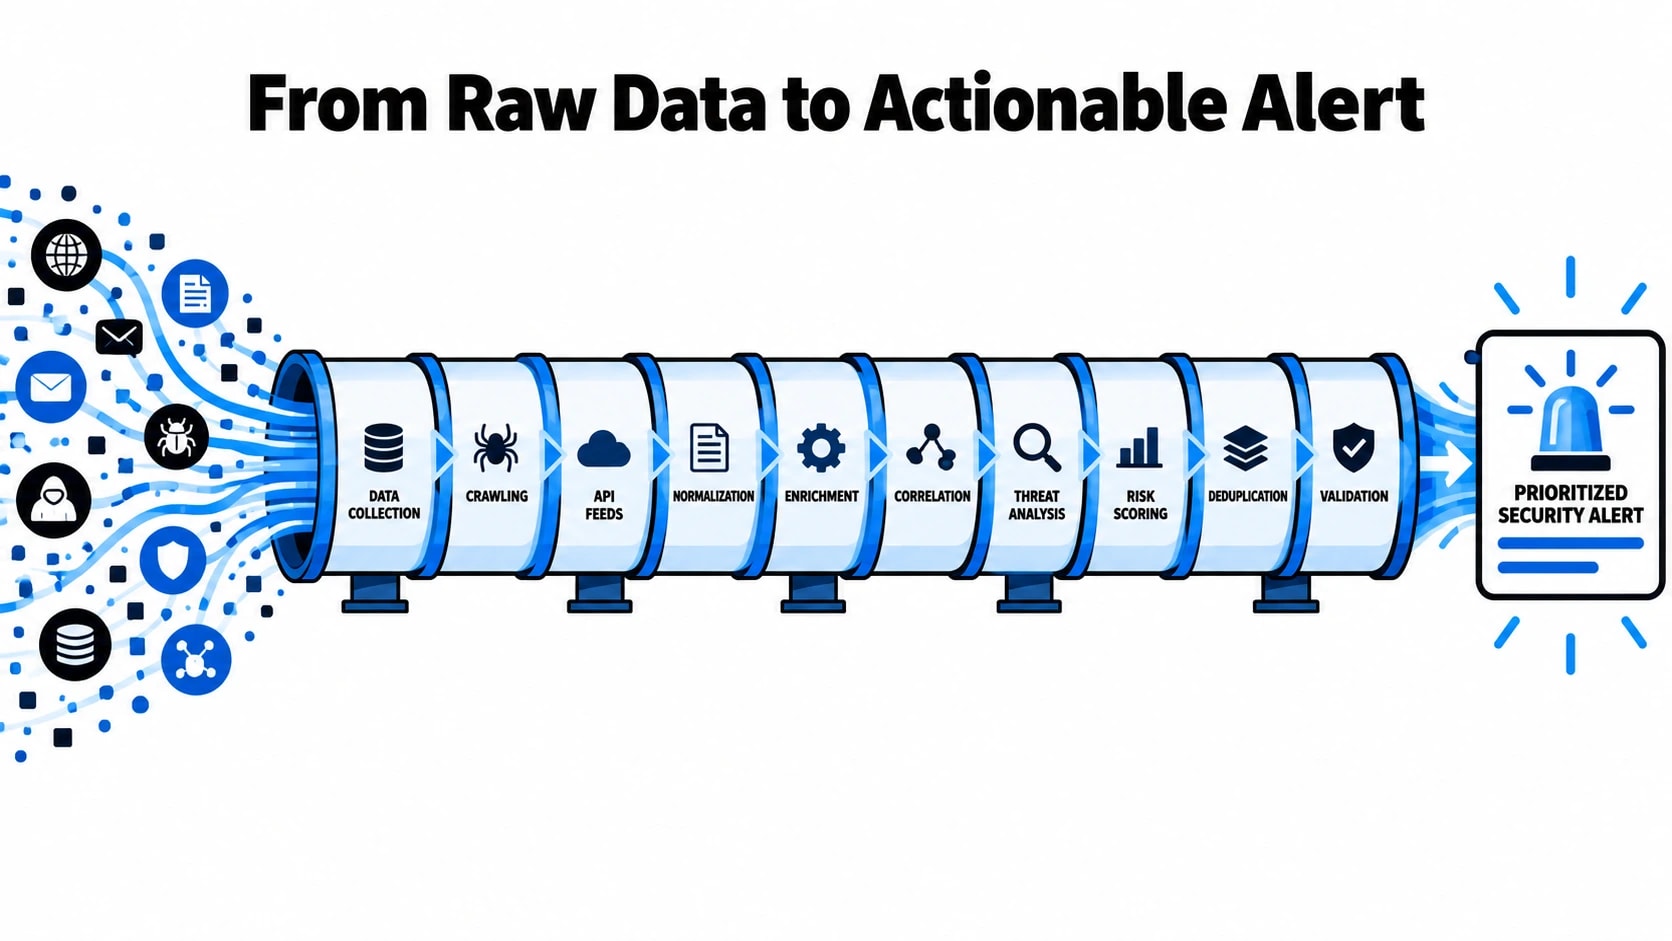
Les données brutes sur les menaces sont inutiles sur le plan opérationnel sans un pipeline structuré qui filtre le bruit, enrichit les signaux avec du contexte et achemine les résultats vers les bonnes équipes au bon moment. Le pipeline de détection dans une plate-forme DRPS mature passe généralement par cinq étapes interconnectées.
Étape 1 : Collecte et ingestion.Les robots d'exploration automatisés, les intégrations d'API, l'intelligence humaine (HUMINT) provenant de forums accessibles aux analystes et les réseaux de capteurs propriétaires alimentent les données brutes dans une couche d'ingestion centralisée. A ce stade, le volume est énorme et la densité du signal est faible. La collecte doit être continue, car l'activité des acteurs malveillants ne suit aucun calendrier prévisible et une liste d'informations d'identification qui apparaît sur un forum à 2 heures du matin peut donner lieu à des mesures en quelques heures.
Étape 2 : normalisation et déduplication.Les données ingérées arrivent dans des formats, des langages et des structures incohérents. Les pipelines de traitement du langage naturel (NLP) normalisent le texte, la traduction automatique gère les sources en langues étrangères et la logique de déduplication empêche la même publication ou le même enregistrement de générer des alertes en double. Les schémas de données structurés marquent chaque enregistrement avec le type de source, l'horodatage, les indicateurs géographiques et le score de confiance.
Étape 3 : Extraction des entités et mise en correspondance des actifs.Les données normalisées sont analysées par rapport à un inventaire d'actifs défini par le client qui comprend des domaines, des plages IP, des mots-clés de marque, des noms de dirigeants, des noms de produits et des modèles de domaines de messagerie. Les modèles d'extraction d'entités identifient les mentions pertinentes et les évaluent par rapport aux niveaux de priorité des actifs. Une mention de votre domaine d'entreprise principal dans une liste d'informations d'identification du Dark Web est mieux classée qu'une mention d'une marque filiale dans un message de forum Web de surface.
Étape 4 : Enrichissement et superposition de contexte.Les enregistrements correspondants sont enrichis d’un contexte technique supplémentaire. Un domaine marqué est interrogé pour l'historique WHOIS, les enregistrements DNS, l'infrastructure d'hébergement et les données du certificat SSL. Un enregistrement d'informations d'identification est comparé aux bases de données de violations connues pour déterminer s'il fait partie d'une nouvelle exposition ou d'une compilation recyclée. Les profils des acteurs menaçants associés au forum ou au marché source sont ajoutés lorsqu'ils sont disponibles, fournissant ainsi un contexte d'attribution qui influence le score de gravité.
Étape 5 : hiérarchisation, alerte et création de cas.Les résultats enrichis sont notés en combinant la criticité des actifs, la capacité des acteurs menaçants, la sensibilité des données et l’impact potentiel sur l’entreprise. Les alertes hautement prioritaires sont immédiatement acheminées viaSIEMintégrations, systèmes de tickets ou notification directe aux analystes, tandis que les résultats moins fiables sont mis en file d'attente pour un examen périodique par les analystes. Ce routage à plusieurs niveaux est ce qui sépare un DRPS fonctionnel d'un outil d'inondation d'alertes qui épuise les équipes de sécurité.
]]>Catégories de menaces DRPS est conçu pour détecter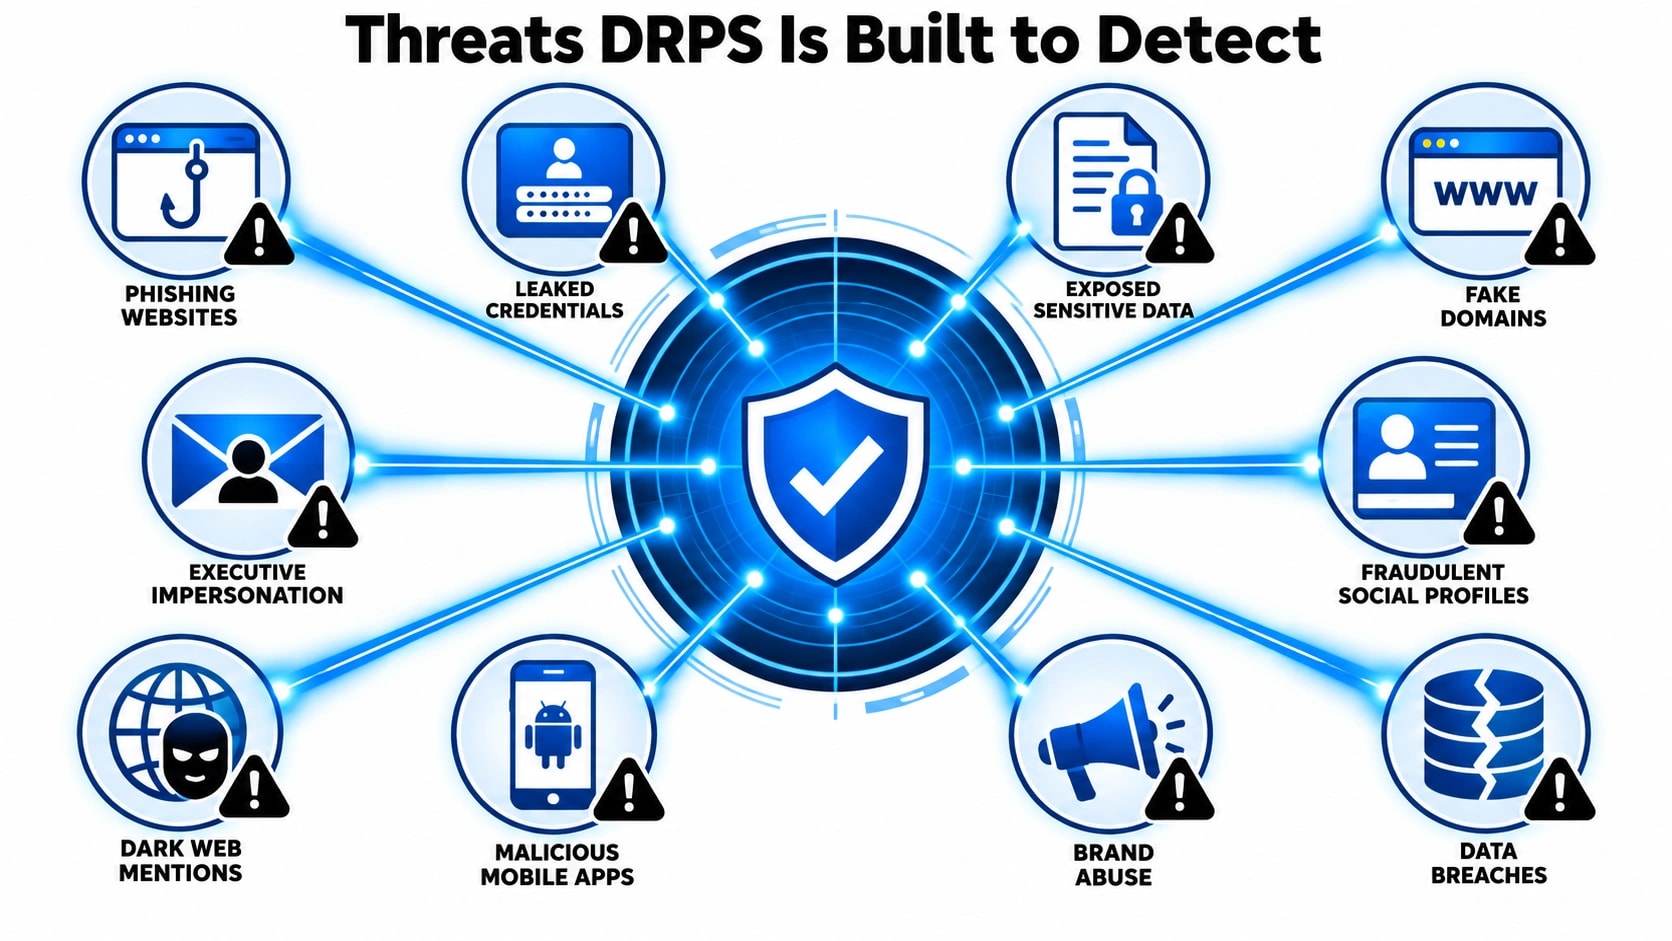
Les services de protection contre les risques numériques s'articulent autour d'une taxonomie définie de menaces externes, chacune nécessitant une logique de détection et des workflows de réponse différents. La catégorie la plus répandue est celle des abus de marque, qui comprend les domaines typosquattés, les faux profils de réseaux sociaux se faisant passer pour des dirigeants ou des comptes officiels, et l'utilisation non autorisée de logos et de marques dans des kits de phishing. Ces attaques sont souvent le premier signe qu’un acteur malveillant a identifié une organisation comme une cible rentable. Sans surveillance automatisée simultanée des bureaux d'enregistrement de domaines, des plateformes sociales et des magasins d'applications, ces menaces peuvent persister pendant des semaines avant que quiconque ne les remarque.
L'exposition des données est une autre catégorie majeure, couvrant les fuites d'informations d'identification sur les sites de collage, le code source accidentellement poussé vers des référentiels publics et les données des employés apparaissant sur les forums de violation. Ce type d'exposition est particulièrement dangereux car il crée des opportunités d'attaque en aval. Un seul ensemble d’informations d’identification valides publiées sur un forum du Dark Web peut permettre le piratage de comptes, les mouvements latéraux et le vol de données, souvent avant même que l’organisation concernée ne sache que les données circulent. Les plates-formes DRPS indexent en permanence ces sources et corrèlent les résultats avec l'empreinte numérique connue du client, de sorte que les alertes sont spécifiques plutôt que génériques.
Au-delà de l’usurpation d’identité et des fuites de données, le DRPS couvre également les activités des acteurs menaçants ciblant directement l’organisation. Cela inclut les mentions dans des forums fermés où la planification d'attaques peut être discutée, les listes de vente d'accès interne ou de données volées, et les premiers indicateurs de campagnes coordonnées. Les catégories ci-dessous donnent une vue structurée de ce que la plupart des plates-formes DRPS d'entreprise devraient couvrir :
- Abus de marque et de domaine :Typosquatting, pages de phishing, fausses applications mobiles, utilisation non autorisée de marques
- Exposition des informations d’identification et des données :Fuites de connexions, informations personnelles sur les sites de collage, clés ou jetons API exposés, fuites du référentiel de code
- Menaces de dirigeants et de VIP :Exposition de données personnelles, usurpation d’identité de dirigeants, stratagèmes frauduleux ciblés
- Intelligence du Web sombre :Discussions sur les forums, accès aux listes de courtiers, ciblage de groupes de ransomwares, enchères de données volées
- Risque tiers et chaîne d’approvisionnement :Identifiants de fournisseur compromis, abus de domaine de partenaire, indicateurs de violation de fournisseur
Modèles de déploiement DRPS et comparaison des capacités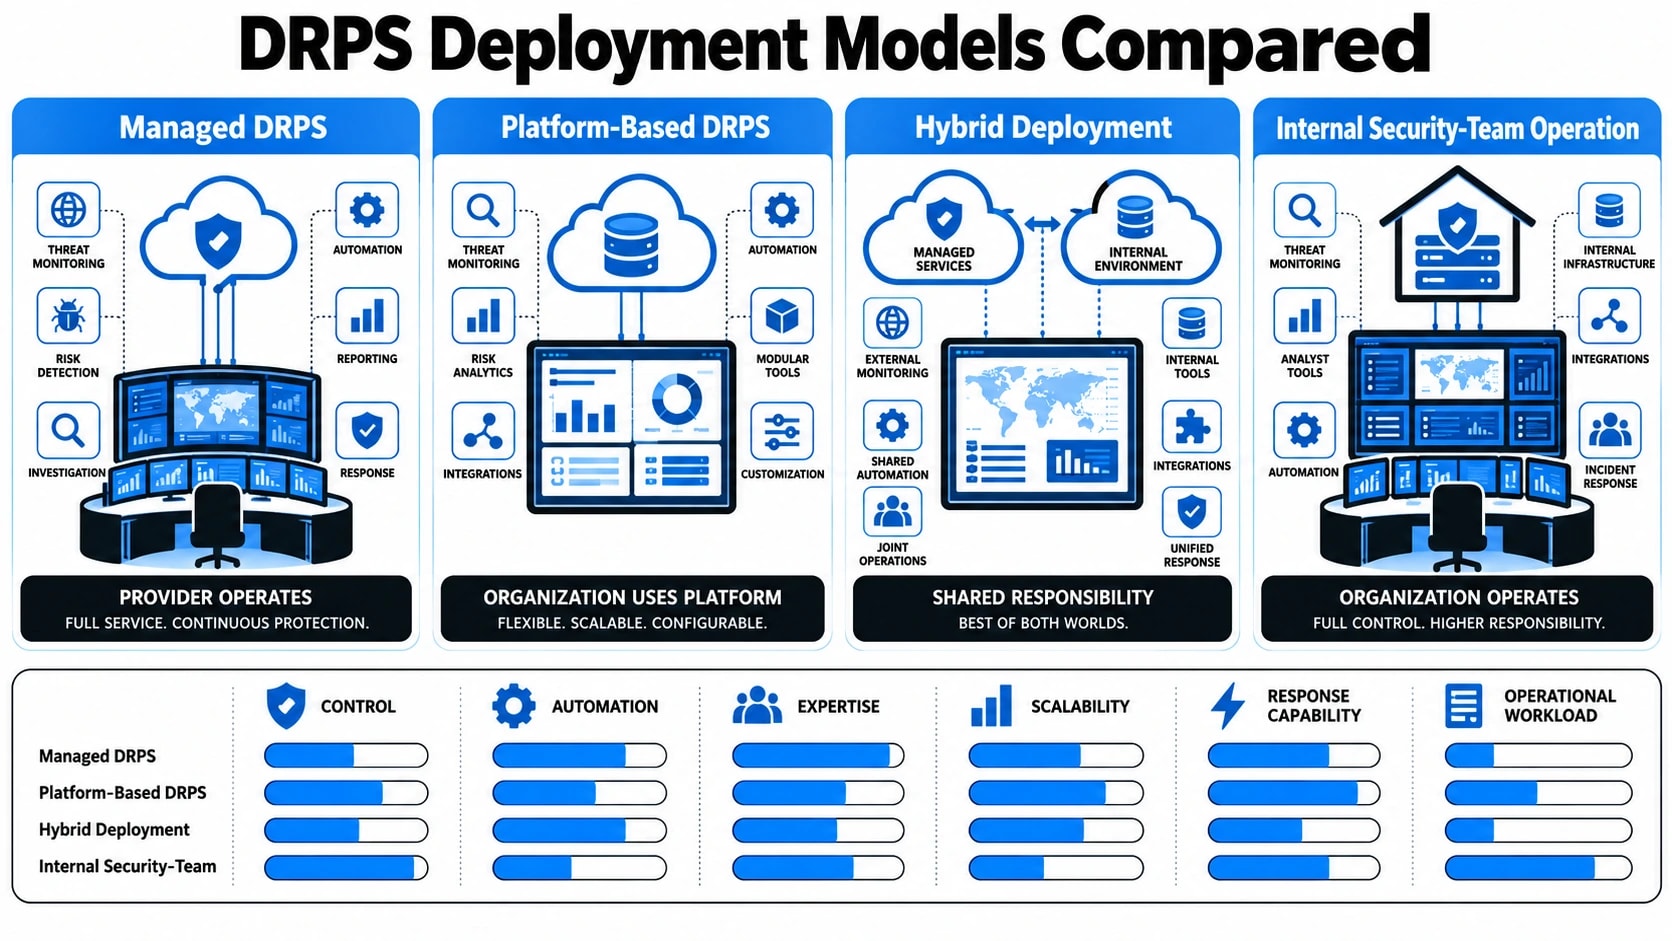
Les organisations évaluant la protection contre les risques numériques disposent de trois options de déploiement principales : un service entièrement géré, une plateforme uniquement (libre-service) ou un modèle hybride combinant des outils et le support d'analystes. Chaque modèle comporte des compromis différents en termes de vitesse, de profondeur d'analyse et de besoins en ressources internes. Le DRPS entièrement géré est généralement fourni par un fournisseur d'opérations de sécurité et inclut des analystes humains qui trient les alertes, étudient le contexte et gèrent les demandes de retrait pour le compte du client. Ce modèle convient aux organisations ne disposant pas d’une fonction interne dédiée au renseignement sur les menaces.
Le modèle de plate-forme uniquement donne aux équipes de sécurité internes un accès direct aux tableaux de bord de surveillance, aux flux bruts et aux flux de travail d'alerte, mais nécessite que ces équipes gèrent elles-mêmes les enquêtes et les réponses. Cela fonctionne bien pour les programmes de sécurité matures avec des analystes de renseignement sur les menaces existants, mais peut conduire à une lassitude des alertes si la plate-forme n'est pas correctement adaptée aux actifs spécifiques et au profil de risque de l'organisation. Le modèle hybride tente d’équilibrer les deux, en offrant une base de surveillance automatisée avec une remontée facultative par les analystes pour les résultats hautement prioritaires.
| Capacité | Entièrement géré | Plateforme uniquement | Hybride |
|---|---|---|---|
| Couverture de surveillance 24h/24 et 7j/7 | Oui | Cela dépend de l'équipe | Oui (automatisé) |
| Triage des analystes humains | Oui | Non | En escalade |
| Gestion du retrait | Inclus | Manuel | Partielle |
| Intelligence du Web sombre | Couverture profonde | Limité | Modéré |
| Besoin en ressources internes | Faible | Élevé | Moyen |
| Flexibilité de personnalisation | Modéré | Élevé | Élevé |
Le workflow de retrait et de correction expliqué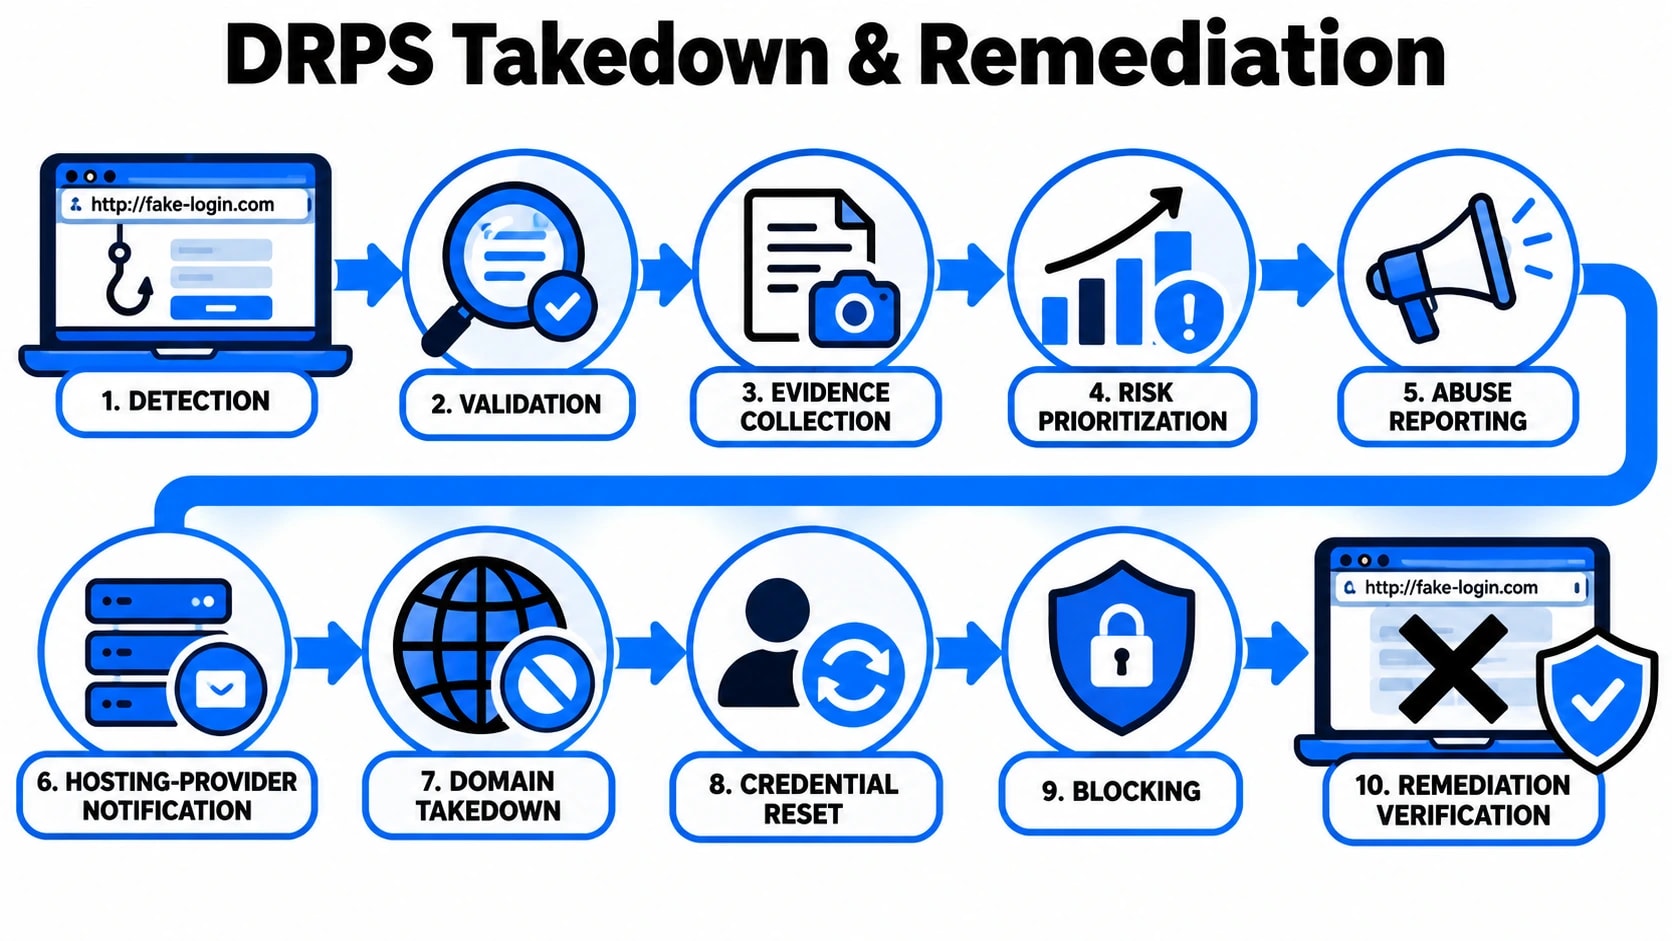
La détection n'est utile que si elle conduit à une action mesurable, et c'est dans le workflow de retrait que le DRPS apporte sa valeur opérationnelle la plus directe. Lorsqu'un site de phishing, un compte de réseau social frauduleux ou une application mobile malveillante est confirmé, le processus de correction commence par la collecte de preuves. Les captures d'écran, les enregistrements WHOIS, les données d'hébergement et les indicateurs de trafic sont compilés dans un dossier structuré. Cette documentation est essentielle car les bureaux d'enregistrement, les fournisseurs d'hébergement et les équipes de confiance et de sécurité de la plateforme ont tous besoin de formats de preuves spécifiques avant de donner suite aux demandes de suppression.
À partir de là, la demande de retrait est acheminée vers la partie appropriée. Pour les domaines de phishing, cela signifie généralement contacter l'équipe chargée des abus du fournisseur d'hébergement, se soumettre à des listes de blocage telles que Google Safe Browsing et les flux d'abus du secteur, et en parallèle informer le registraire. Pour l’usurpation d’identité sur les réseaux sociaux, des mécanismes de signalement spécifiques à la plateforme sont utilisés, souvent complétés par des canaux de remontée d’informations directs que les fournisseurs de DRPS gérés entretiennent avec les principales plateformes via des relations d’abus établies. Les délais moyens de retrait varient considérablement selon la plate-forme et le type de menace :
- Domaines de phishing :4 à 48 heures selon la réactivité de l'hébergeur
- Faux profils sur les réseaux sociaux :24 à 72 heures via le reporting standard, plus rapide avec les canaux d'escalade
- Applications mobiles frauduleuses :3 à 7 jours pour l'examen de la suppression de l'App Store
- Messages du forum Web sombre :Le retrait n'est généralement pas possible, l'atténuation est axée sur la surveillance et la réinitialisation des informations d'identification.
Une fois le retrait terminé, le workflow de correction ne s'arrête pas là. La surveillance post-suppression est appliquée pour détecter le réenregistrement de domaines similaires ou la recréation de comptes frauduleux, ce qui est une tactique courante utilisée par les auteurs de menaces persistantes. En interne, l'incident alimente les mises à jour de l'inventaire des actifs, et si des informations d'identification étaient impliquées, des réinitialisations forcées du mot de passe et une invalidation de session sont recommandées. Ce processus en boucle fermée est ce qui sépare la réponse réactive aux incidents d'un programme structuré de gestion des menaces externes, et il constitue un élément essentiel de ce que des fournisseurs matures comme Cyberlad intègrent dans leurSOC-fourniture intégrée de renseignements sur les menaces.
Intégration de DRPS à votre pile de sécurité existante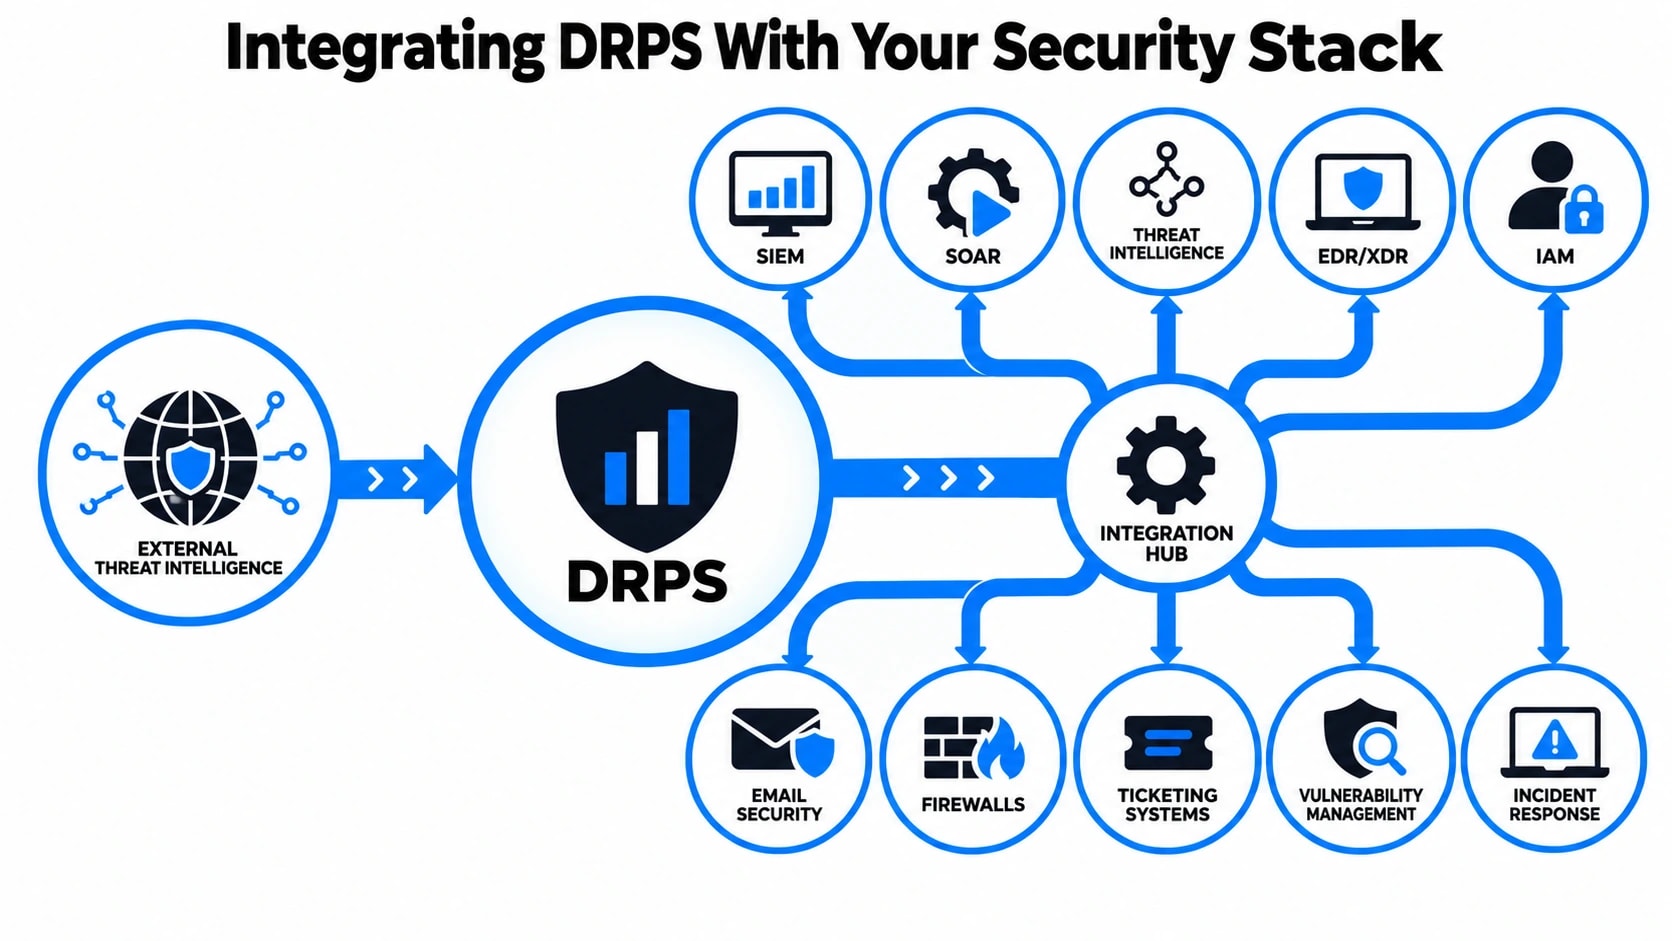
Les services de protection contre les risques numériques ne fonctionnent pas de manière isolée. Leur valeur est considérablement multipliée lorsqu’ils alimentent les outils et processus que votre équipe de sécurité utilise déjà. Une plate-forme DRPS déconnectée de vos flux SIEM, SOAR ou de renseignements sur les menaces crée un bruit d'alerte sans avantage opérationnel.
Une intégration efficace couvre généralement plusieurs couches de votre infrastructure existante :
- Intégration SIEM :Les plates-formes DRPS envoient des alertes structurées, enrichies de contextes tels que l'attribution des acteurs, les scores de confiance et la cartographie des actifs, directement dans votre système de gestion des informations et des événements de sécurité. Cela permet aux analystes de corréler les signaux de menaces externes avec les données des journaux internes.
- Déclenchement du playbook SOAR :Lorsqu'une alerte DRPS atteint un seuil défini, elle peut automatiquement déclencher un playbook de réponse. Par exemple, une exposition confirmée d’identifiants peut lancer un flux de travail de réinitialisation forcée du mot de passe sans intervention manuelle.
- Enrichissement de la plateforme de renseignements sur les menaces (TIP) :Les indicateurs de compromission issus de la surveillance DRPS, tels que les domaines de phishing, les adresses IP malveillantes et l'infrastructure des attaquants, alimentent directement votre TIP à des fins de blocage et de corrélation.
- Billetterie et gestion des dossiers :Les alertes se traduisent par un suivi des incidents au sein de plateformes telles que ServiceNow ou Jira, offrant ainsi aux équipes une piste d'audit claire pour les actions correctives.
- Systèmes de gestion des identités et des accès (IAM):Les informations d’identification exposées identifiées grâce à la surveillance du Dark Web peuvent déclencher automatiquement des verrouillages de compte ou des défis d’authentification multifacteur.
Le tableau suivant décrit comment les données DRPS enrichissent chaque point d'intégration :
| Cible d'intégration | Données DRPS fournies | Résultat opérationnel |
|---|---|---|
| SIEM | Alertes enrichies avec le contexte de l'acteur | Triage plus rapide et réduction des faux positifs |
| S'ENVERSER | Événements de menace structurés avec scores de gravité | Activation du playbook de réponse automatisée |
| CONSEIL | IOC : domaines, IP, hachages | Blocage proactif sur les contrôles du réseau |
| IAM | Dossiers de compétences exposés | Verrouillage automatisé du compte ou application de la MFA |
| Système de billetterie | Données d'incident avec conseils de remédiation | Flux de travail de réponse suivis et vérifiables |
Lorsque DRPS est correctement connecté à votre pile, la visibilité des menaces externes cesse d'être un exercice de reporting et devient un contrôle opérationnel en direct.
Mesurer l'efficacité du DRPS : des mesures qui comptent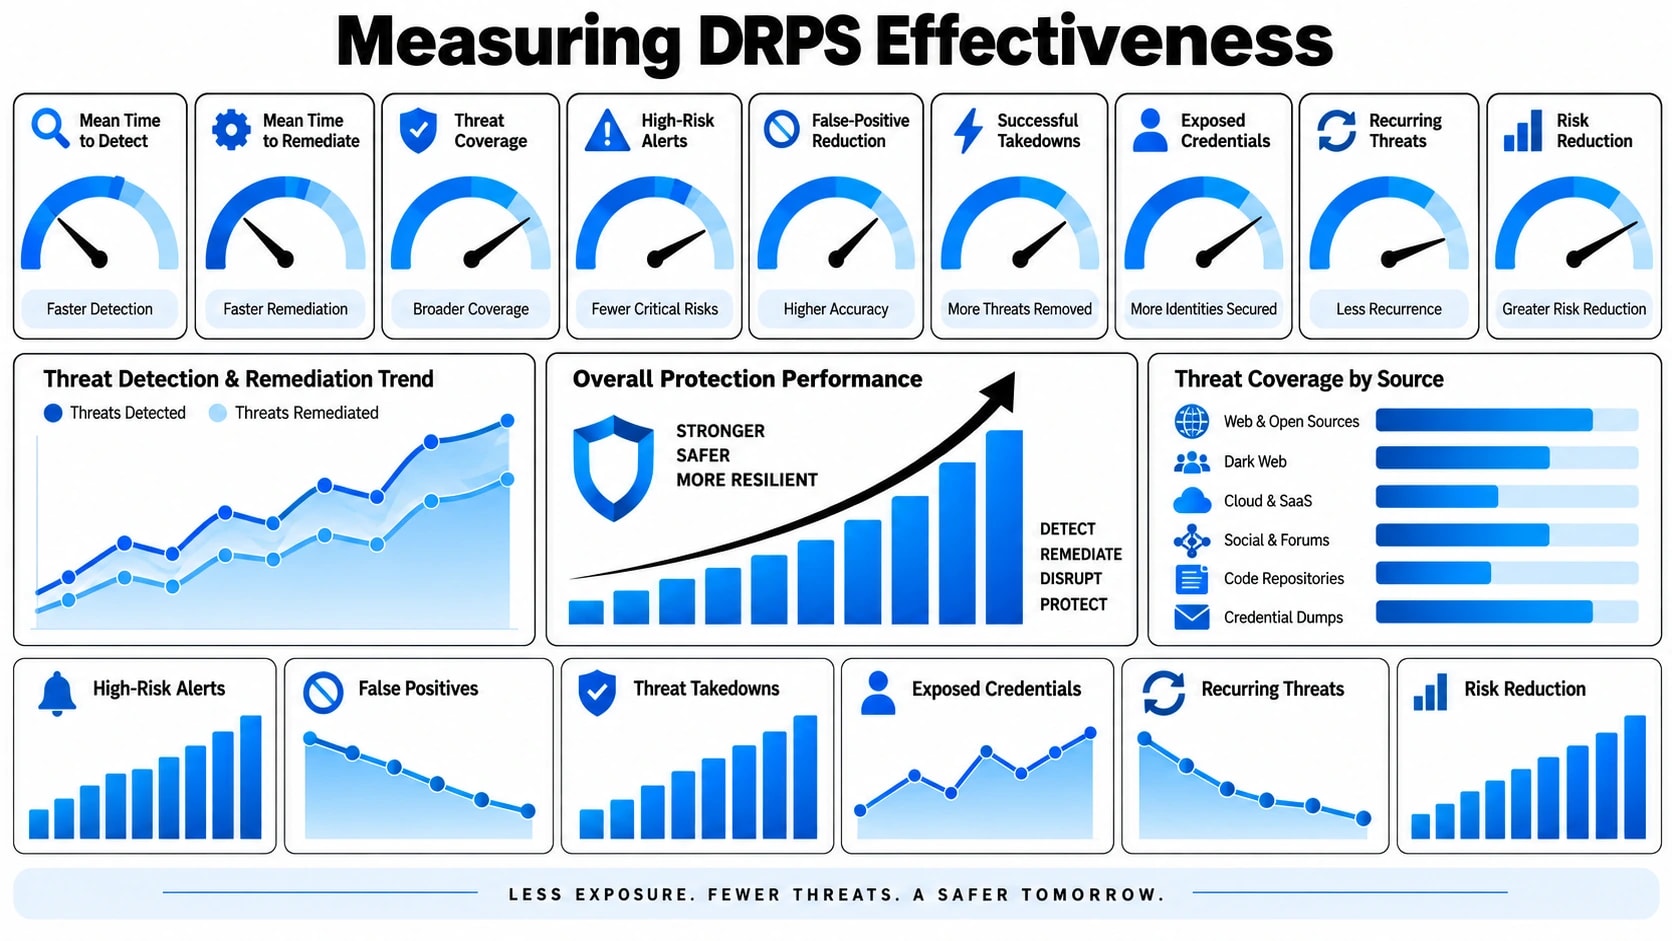
L'achat d'une plateforme DRPS n'est que la première étape. Comprendre si cela réduit réellement votre exposition nécessite des critères clairs et mesurables. De nombreuses organisations ont du mal à suivre les mesures d'activité plutôt que les mesures de résultats. Le volume d’alertes générées vous en dit très peu. Ce qui compte, c'est ce qui se passe après la détection.
Les mesures qui méritent d'être suivies se répartissent en trois catégories :
- Vitesse de détection :À quelle vitesse la plateforme fait-elle apparaître une menace après son apparition en externe ? Pour les domaines de phishing, le délai entre l'enregistrement du domaine et le premier contact avec la victime peut être inférieur à 24 heures. Le temps moyen de détection (MTTD) doit être mesuré en heures et non en jours.
- Taux de réussite du retrait :Quel pourcentage de sites de phishing signalés, de profils de réseaux sociaux frauduleux et de contenus illicites sont supprimés avec succès ? Un taux élevé de faux positifs sur les demandes de retrait nuit aux relations avec les bureaux d’enregistrement et les fournisseurs d’hébergement, ralentissant ainsi les futurs retraits.
- Etendue de la couverture :La plate-forme surveille-t-elle toutes les surfaces pertinentes, notamment le Web clair, les forums du Web sombre, les sites de collage, les référentiels de code et les canaux de médias sociaux spécifiques à votre secteur ?
- Fidélité de l'alerte :Quelle proportion d’alertes nécessitent une action d’analyste plutôt que d’être rejetées comme du bruit ? Une plate-forme DRPS solide doit fournir des signaux haute fidélité avec un contexte attaché, et non des vidages de données brutes.
- Réduction des risques au fil du temps :Le nombre de menaces externes actives contre votre organisation tend-il à diminuer d’un trimestre à l’autre ? Il s’agit de la mesure ultime de la maturité du programme.
- Temps moyen de correction (MTTR) :Combien de temps faut-il entre la détection initiale et la résolution confirmée ? Cela combine la vitesse de la plateforme, l’efficacité des analystes et les délais de retrait par des tiers.
L'examen de ces mesures chaque trimestre permet à votre équipe d'identifier les lacunes dans la couverture, d'ajuster les priorités de surveillance et de démontrer la valeur du programme aux dirigeants sans s'appuyer sur des preuves anecdotiques.
Qui a besoin de DRPS et quand en donner la priorité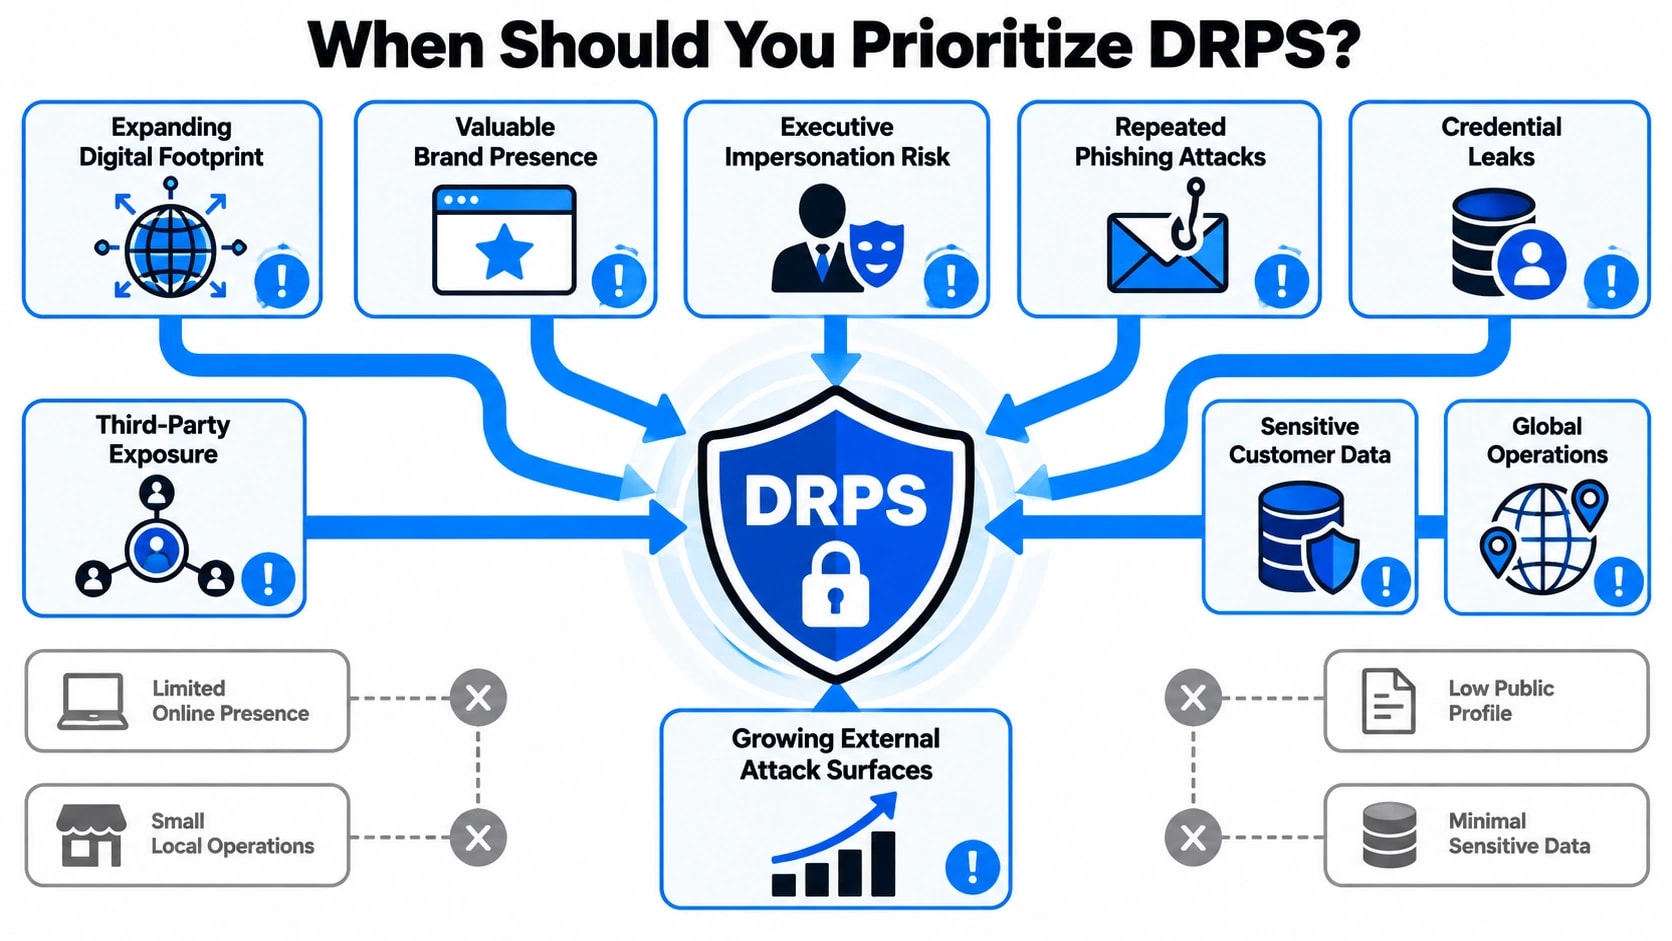
La protection contre les risques numériques n’est pas exclusivement une préoccupation des grandes entreprises. Toute organisation disposant d’une marque destinée au public, de données clients ou d’une présence en ligne comporte un risque numérique externe. La question n’est pas de savoir si les menaces existent mais si vous avez la visibilité nécessaire pour les détecter avant qu’elles ne causent des dégâts.
Certains profils indiquent que DRPS devrait remonter dans la liste des priorités :
- Entreprises de services financiers :Cibles de grande valeur pour le vol d’identifiants, les chevaux de Troie bancaires et l’usurpation d’identité frauduleuse d’applications. Les obligations réglementaires concernant la protection des clients ajoutent encore plus d’urgence.
- Détaillants et marques de commerce électronique :L'usurpation d'identité de marque via de fausses vitrines et des listes de produits contrefaits représente à la fois une perte de revenus et une érosion de la confiance des clients.
- Organisations de santé :Les données des patients coûtent cher sur les marchés criminels. La surveillance du Dark Web pour les enregistrements divulgués est un contrôle quasi obligatoire compte tenu des exigences de notification des violations.
- Entreprises technologiques :Les fuites de code source via les référentiels publics et les appareils des employés exposent les systèmes propriétaires et créent des risques pour la chaîne d'approvisionnement.
- Gouvernement et infrastructures critiques :Ciblé par des acteurs étatiques et des groupes hacktivistes, avec souvent de longs délais d’attente avant d’être révélés au public.
- Toute organisation après une violation :À la suite d’un incident de sécurité, la surveillance externe doit être traitée comme une priorité immédiate pour suivre l’activité des acteurs malveillants faisant référence à la violation et détecter les attaques ultérieures.
Les organisations qui sont en avance dans leur parcours de maturité en matière de sécurité peuvent constater qu'un service DRPS géré, fourni par un fournisseur expérimenté, offre un délai de rentabilisation plus rapide que la création de capacités internes à partir de zéro. La combinaison d'outils spécialisés et de l'expertise des analystes comble les lacunes que les équipes internes ne peuvent souvent pas combler avec les ressources existantes.
Conclusion
Les services de protection contre les risques numériques s'attaquent à un angle mort fondamental des programmes de sécurité traditionnels : les menaces qui se forment, se développent et s'exécutent entièrement en dehors de votre environnement contrôlé. De l’exposition des informations d’identification sur les forums du Dark Web à l’infrastructure de phishing construite autour de votre marque, la surface d’attaque qui existe au-delà de votre pare-feu est réelle, active et en expansion. DRPS fournit la capacité de collecte, d'analyse et de réponse nécessaire pour agir contre ces menaces avant qu'elles n'atteignent vos clients, employés ou systèmes. Lorsqu'il est intégré à vos opérations de sécurité existantes, il transforme les données sur les menaces externes en réduction des risques opérationnels mesurable.
Si votre organisation ne dispose actuellement d’aucune visibilité structurée sur ce que les acteurs de la menace disent, construisent ou vendent à votre sujet en ligne, il vaut la peine de combler cette lacune maintenant plutôt qu’après qu’un incident ait forcé le problème. L'équipe de Cyberlad travaille avec les organisations pour définir, déployer et opérationnaliser des programmes de protection contre les risques numériques qui correspondent à leur profil de menace spécifique et à leur maturité en matière de sécurité. Commencer une évaluation de l’exposition externe est une première étape pratique pour comprendre exactement ce qui vous manque actuellement.
Foire aux questions
En quoi le DRPS est-il différent d’un flux de renseignements sur les menaces traditionnel ?
Les flux de renseignements sur les menaces fournissent des indicateurs bruts tels que les adresses IP et les domaines malveillants. DRPS va plus loin en surveillant les menaces spécifiques à votre organisation, telles que l'usurpation d'identité de marque, les fuites d'informations d'identification et les discussions sur les attaques ciblées, puis s'efforce activement de remédier à ces menaces par le biais de retraits et d'actions de réponse guidées par des analystes.
Combien de temps faut-il pour voir les résultats après le déploiement d'une plateforme DRPS ?
La plupart des organisations commencent à recevoir des alertes exploitables dans un délai d'une à deux semaines, à mesure que la plateforme indexe vos actifs surveillés. La surveillance du Dark Web et des sites de collage peut faire apparaître des expositions historiques presque immédiatement. La pleine maturité opérationnelle, y compris les flux de travail de réponse intégrés, prend généralement entre 60 et 90 jours pour être correctement établie.
DRPS peut-il contribuer au respect des exigences de conformité ?
Oui. DRPS prend en charge la conformité aux cadres qui nécessitent une surveillance externe des menaces, l'identification des violations de données et une documentation de réponse aux incidents. Les réglementations telles que le RGPD, la PCI DSS et la HIPAA bénéficient toutes des capacités de surveillance des informations d'identification, de détection des violations et de piste d'audit fournies par un programme DRPS mature.
DRPS fonctionne-t-il pour les petites et moyennes entreprises, ou uniquement pour les entreprises ?
DRPS est pertinent quelle que soit la taille. Les petites organisations sont souvent ciblées précisément parce qu’elles manquent de visibilité externe. Les services DRPS gérés rendent cette fonctionnalité accessible sans nécessiter une grande équipe de sécurité interne, offrant ainsi aux entreprises de taille moyenne les mêmes avantages en matière de détection et de retrait que les grandes entreprises bénéficient des programmes internes dédiés.
Que se passe-t-il si une demande de retrait échoue ou est ignorée par un fournisseur d'hébergement ?
Lorsqu'un fournisseur d'hébergement ne répond pas ou refuse un retrait, les fournisseurs de DRPS s'adressent à d'autres canaux, notamment aux contacts abusifs du registraire de domaine, aux FAI en amont et, dans certains cas, aux processus de notification légale. Des contrôles techniques parallèles, tels que le blocage de l'infrastructure malveillante au niveau de la couche réseau, sont appliqués pendant que l'escalade se poursuit.