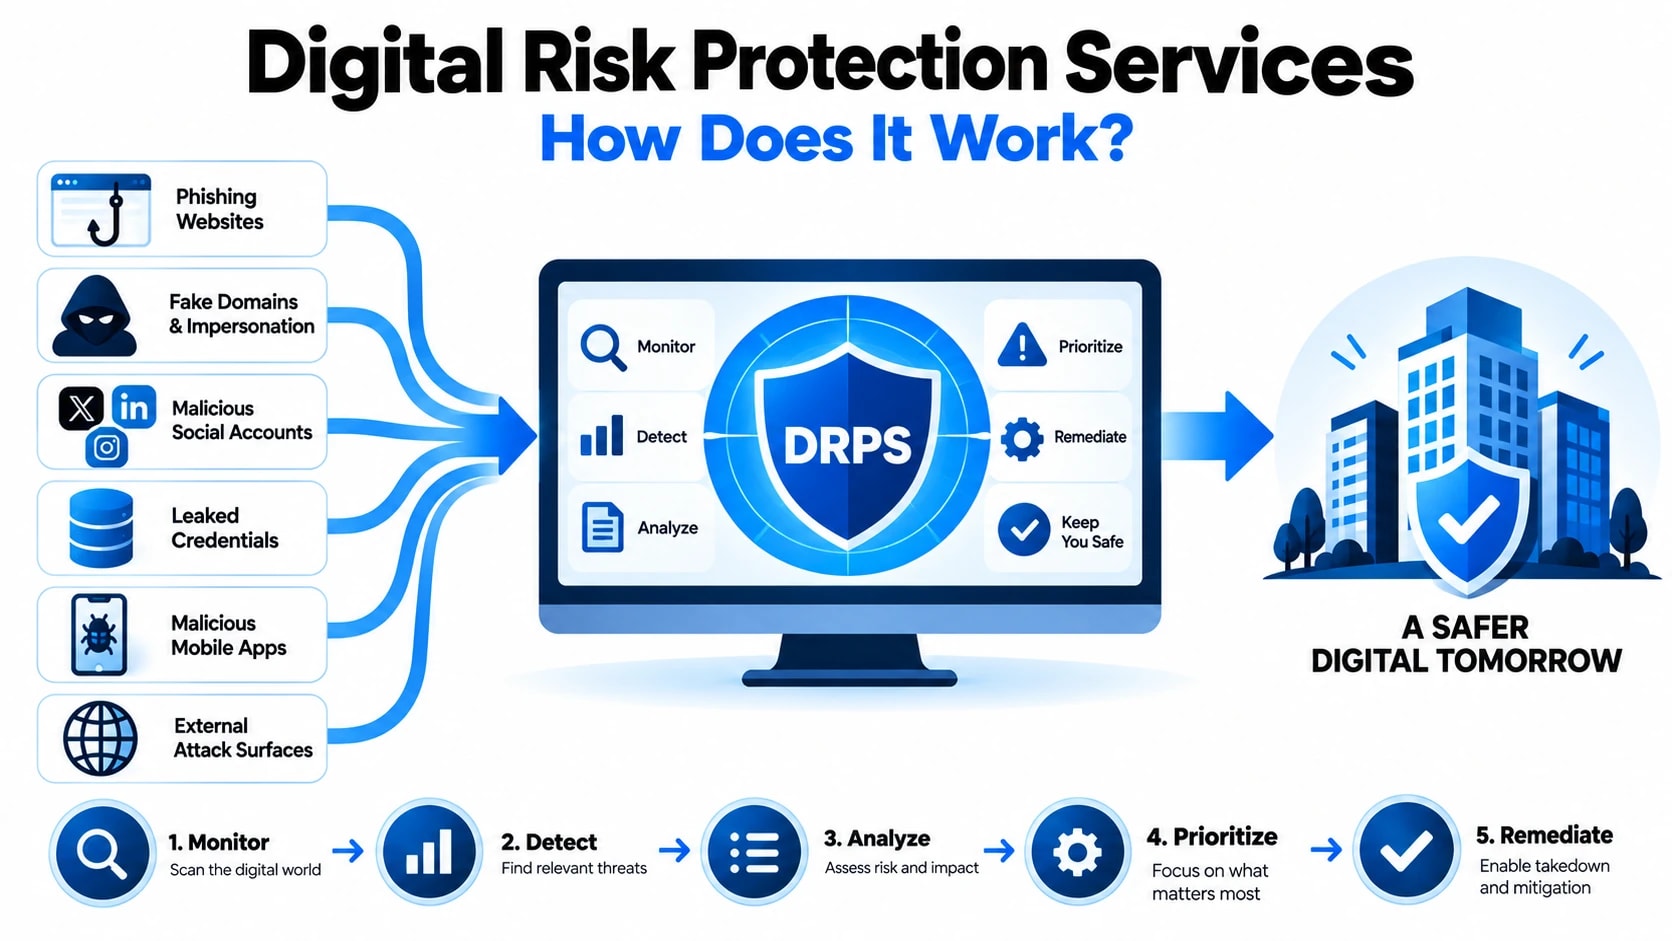
डिजिटल जोखिम सुरक्षा सेवाएं (डीआरपीएस) पारंपरिक परिधि सुरक्षा की सीमाओं के बाहर अच्छी तरह से काम करती हैं, खुले वेब, डार्क वेब और तकनीकी बुनियादी ढांचे की निगरानी करके उन संकेतों की निगरानी करती हैं जो आपके संगठन को लक्षित, प्रतिरूपित या सक्रिय रूप से शोषण किया जा रहा है। प्रतिक्रियाशील सुरक्षा नियंत्रणों के विपरीत, जो आपके वातावरण का उल्लंघन करने के बाद खतरों का जवाब देते हैं, डीआरपीएस एक निरंतर बाहरी निगरानी परत के रूप में कार्य करता है, जो अरबों असंरचित डेटा बिंदुओं को प्राथमिकता वाली चेतावनियों में परिवर्तित करता है, जिस पर आपकी सुरक्षा टीम तुरंत कार्रवाई कर सकती है। उस प्रक्रिया के पीछे की तकनीकी यांत्रिकी को समझना किसी भी संगठन के लिए यह मूल्यांकन करना महत्वपूर्ण है कि क्या ये सेवाएँ उनके खतरे की स्थिति में फिट बैठती हैं।
डिजिटल जोखिम सुरक्षा सेवाएँ वास्तव में किसकी निगरानी करती हैं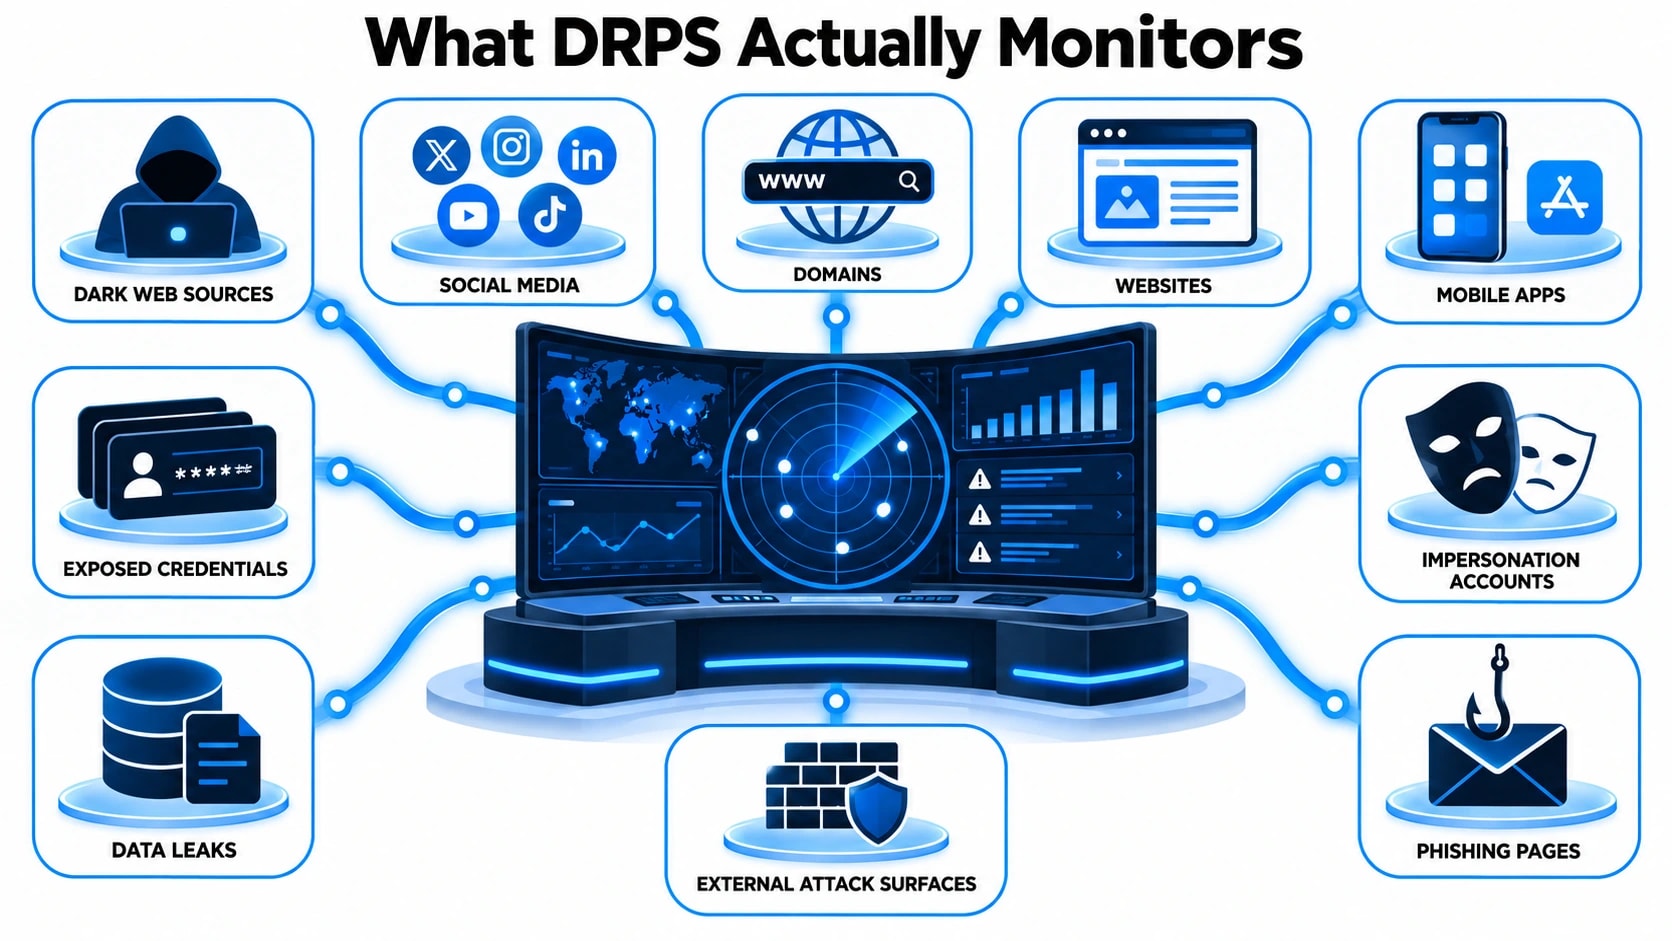
एक परिपक्व डीआरपीएस प्लेटफ़ॉर्म की निगरानी का दायरा जानबूझकर व्यापक है क्योंकि खतरे वाले कलाकार एक साथ दर्जनों अलग-अलग चैनलों पर काम करते हैं। संग्रह को एक ही स्रोत तक सीमित करने से अंधे धब्बे पैदा हो जाते हैं जिनका विरोधी फायदा उठा सकते हैं। एक उचित रूप से कॉन्फ़िगर की गई सेवा कई अलग-अलग श्रेणियों में डेटा ग्रहण करती है।
सतही वेब और अनुक्रमित सामग्रीइसमें समाचार साइटों, पेस्ट साइटों, फ़ोरम, GitHub और GitLab जैसे कोड रिपॉजिटरी, जॉब बोर्ड और सोशल मीडिया प्लेटफ़ॉर्म पर ब्रांड उल्लेख शामिल हैं। हमलावर अक्सर आकस्मिक सार्वजनिक प्रतिबद्धताओं या तीसरे पक्ष के डेटा लीक के माध्यम से क्रेडेंशियल्स, आंतरिक वास्तुकला विवरण, या संवेदनशील दस्तावेज़ों को उजागर करते हैं जो लक्षित संगठन द्वारा आंतरिक रूप से खोजे जाने से बहुत पहले अनुक्रमित खोज परिणामों में सामने आते हैं।
डार्क वेब और बंद फ़ोरमविशेष संग्रह अवसंरचना की आवश्यकता होती है क्योंकि सामग्री पारंपरिक खोज इंजनों द्वारा अनुक्रमित नहीं की जाती है। यह परत टोर-आधारित बाज़ारों, निजी रैंसमवेयर गिरोह फ़ोरम, केवल-आमंत्रित टेलीग्राम चैनल और आईआरसी नेटवर्क को कवर करती है जहां चोरी की गई साख, एक्सेस लिस्टिंग और नियोजित हमले अभियानों का विज्ञापन और व्यापार किया जाता है। यहां निगरानी करना तकनीकी रूप से कठिन है क्योंकि कई मंचों तक पहुंचने के लिए प्रमाणित खातों, प्रतिष्ठा स्कोर या निमंत्रण वाउचिंग की आवश्यकता होती है।
तकनीकी बुनियादी ढांचे के संकेतबाहरी हमले की सतह को सीधे कवर करें, जिसमें नए पंजीकृत डोमेन शामिल हैं जो टाइपोस्क्वाट या आपके ब्रांड को खराब करते हैं, एसएसएल प्रमाणपत्र पारदर्शिता लॉग जो आपके नाम पर जारी किए गए धोखाधड़ी प्रमाणपत्रों को प्रकट करते हैं, गलत कॉन्फ़िगर किए गए क्लाउड स्टोरेज बकेट, उजागर एपीआई एंडपॉइंट और बीजीपी रूटिंग विसंगतियां जो आईपी अपहरण के प्रयासों का संकेत दे सकती हैं। यह डेटा काफी हद तक मशीन से तैयार किया गया है और इसके लिए बड़े पैमाने पर स्वचालित विश्लेषण की आवश्यकता होती है।
क्रेडेंशियल एक्सपोज़र फ़ीडउल्लंघन संकलनों, चोरी करने वाले मैलवेयर लॉग और आपराधिक नेटवर्क के माध्यम से प्रसारित होने वाली कॉम्बो सूचियों से एकत्रित डेटा। इन फ़ीड्स को आपके मॉनिटर किए गए डोमेन और ईमेल पैटर्न के विरुद्ध कर्मचारी या ग्राहक क्रेडेंशियल्स की पहचान करने के लिए क्रॉस-रेफ़र किया जाता है जो सक्रिय रूप से बिक्री के लिए हैं या पहले ही वितरित किए जा चुके हैं।
शारीरिक और कार्यकारी खतरे की निगरानीकिसी संगठन के भीतर नामित व्यक्तियों को सुरक्षा प्रदान करता है, धमकी भरी भाषा, डॉक्सिंग प्रयासों और लक्षितपर नज़र रखता है फ़िशिंगकार्यकारी पहचान के इर्द-गिर्द निर्मित किट अवसंरचना। यह वित्तीय सेवाओं, महत्वपूर्ण बुनियादी ढांचे और सरकारी अनुबंध वाले संगठनों के लिए विशेष रूप से प्रासंगिक है।
डिजिटल जोखिम सुरक्षा सेवाओं को समझने के लिए: यह कैसे काम करती है?, यह तुलना करने में मदद करता है कि आप डेटा में क्या देखते हैं और आपको आगे क्या कार्रवाई करने की आवश्यकता है।
टेक्निकल डिटेक्शन पाइपलाइन: रॉ डेटा से एक्शनेबल अलर्ट तक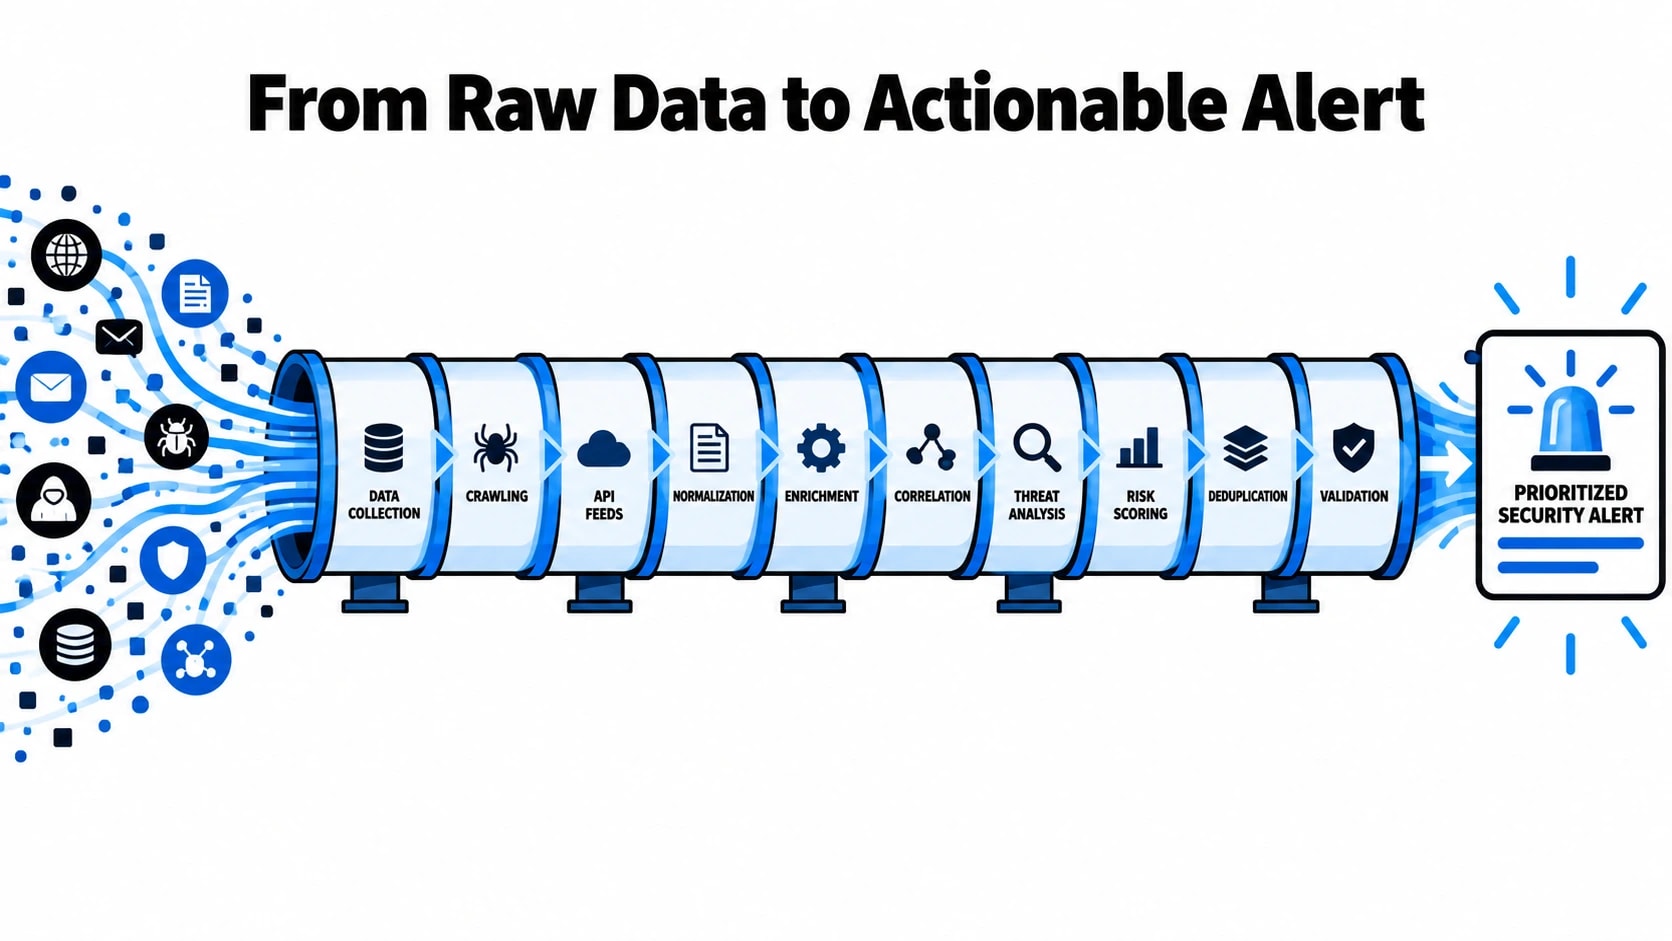
कच्चा खतरा डेटा एक संरचित पाइपलाइन के बिना परिचालन रूप से बेकार है जो शोर को फ़िल्टर करता है, संदर्भ के साथ संकेतों को समृद्ध करता है, और सही समय पर सही टीमों को निष्कर्ष भेजता है। एक परिपक्व डीआरपीएस प्लेटफ़ॉर्म में डिटेक्शन पाइपलाइन आम तौर पर पांच परस्पर जुड़े चरणों से होकर गुजरती है।
चरण 1: संग्रह और अंतर्ग्रहण।स्वचालित क्रॉलर, एपीआई एकीकरण, विश्लेषक-पहुँच वाले मंचों से मानव बुद्धिमत्ता (HUMINT), और मालिकाना सेंसर नेटवर्क कच्चे डेटा को एक केंद्रीकृत अंतर्ग्रहण परत में फ़ीड करते हैं। इस स्तर पर, वॉल्यूम बहुत अधिक है और सिग्नल घनत्व कम है। संग्रह निरंतर होना चाहिए क्योंकि धमकी देने वाले अभिनेता की गतिविधि किसी पूर्वानुमेय कार्यक्रम का पालन नहीं करती है, और एक क्रेडेंशियल सूची जो 2:00 पूर्वाह्न पर एक मंच पर दिखाई देती है, उस पर कुछ घंटों के भीतर कार्रवाई की जा सकती है।
चरण 2: सामान्यीकरण और डिडुप्लीकेशन।अंतर्ग्रहण डेटा असंगत स्वरूपों, भाषाओं और संरचनाओं में आता है। प्राकृतिक भाषा प्रसंस्करण (एनएलपी) पाइपलाइन पाठ को सामान्य बनाती है, मशीनी अनुवाद विदेशी भाषा स्रोतों को संभालता है, और डिडुप्लीकेशन लॉजिक उसी पोस्ट या रिकॉर्ड को डुप्लिकेट अलर्ट उत्पन्न करने से रोकता है। संरचित डेटा स्कीमा प्रत्येक रिकॉर्ड को स्रोत प्रकार, टाइमस्टैम्प, भौगोलिक संकेतक और आत्मविश्वास स्कोर के साथ टैग करते हैं।
चरण 3: इकाई निष्कर्षण और परिसंपत्ति मिलान।सामान्यीकृत डेटा को ग्राहक-परिभाषित परिसंपत्ति सूची के विरुद्ध स्कैन किया जाता है जिसमें डोमेन, आईपी रेंज, ब्रांड कीवर्ड, कार्यकारी नाम, उत्पाद नाम और ईमेल डोमेन पैटर्न शामिल होते हैं। इकाई निष्कर्षण मॉडल प्रासंगिक उल्लेखों की पहचान करते हैं और उन्हें परिसंपत्ति प्राथमिकता स्तरों के विरुद्ध स्कोर करते हैं। डार्क वेब क्रेडेंशियल लिस्टिंग में आपके प्राथमिक कॉर्पोरेट डोमेन का उल्लेख किसी सरफेस वेब फ़ोरम पोस्ट में सहायक ब्रांड के उल्लेख से अधिक होता है।
चरण 4: संवर्धन और संदर्भ स्तरीकरण।मिलान किए गए रिकॉर्ड अतिरिक्त तकनीकी संदर्भ से समृद्ध होते हैं। एक ध्वजांकित डोमेन से WHOIS इतिहास, DNS रिकॉर्ड, होस्टिंग इंफ्रास्ट्रक्चर और SSL प्रमाणपत्र डेटा के लिए पूछताछ की जाती है। यह निर्धारित करने के लिए ज्ञात उल्लंघन डेटाबेस के विरुद्ध एक क्रेडेंशियल रिकॉर्ड की जाँच की जाती है कि क्या यह एक नए एक्सपोज़र या पुनर्नवीनीकरण संकलन का हिस्सा है। स्रोत फ़ोरम या मार्केटप्लेस से जुड़े ख़तरे वाले अभिनेता के प्रोफ़ाइल को जहां उपलब्ध हो, संलग्न किया जाता है, जिससे एट्रिब्यूशन संदर्भ प्रदान किया जाता है जो गंभीरता स्कोरिंग को प्रभावित करता है।
चरण 5: प्राथमिकता देना, सचेत क���ना और मामला बनाना।परिसंपत्ति की गंभीरता, खतरा पैदा करने वाले की क्षमता, डेटा संवेदनशीलता और संभावित व्यावसायिक प्रभाव के संयोजन का उपयोग करके समृद्ध निष्कर्ष निकाले जाते हैं। उच्च-प्राथमिकता वाले अलर्ट तुरंतके माध्यम से रूट किए जाते हैं सिएमएकीकरण, टिकटिंग सिस्टम, या प्रत्यक्ष विश्लेषक अधिसूचना, जबकि कम-विश्वास वाले निष्कर्षों को आवधिक विश्लेषक समीक्षा के लिए कतारबद्ध किया जाता है। यह स्तरीय रूटिंग एक कार्यात्मक डीआरपीएस को अलर्ट-फ्लडिंग टूल से अलग करती है जो सुरक्षा टीमों को जला देती है।
]]>ख़तरे की श्रेणियों का पता लगाने के लिए डीआरपीएस को डिज़ाइन किया गया है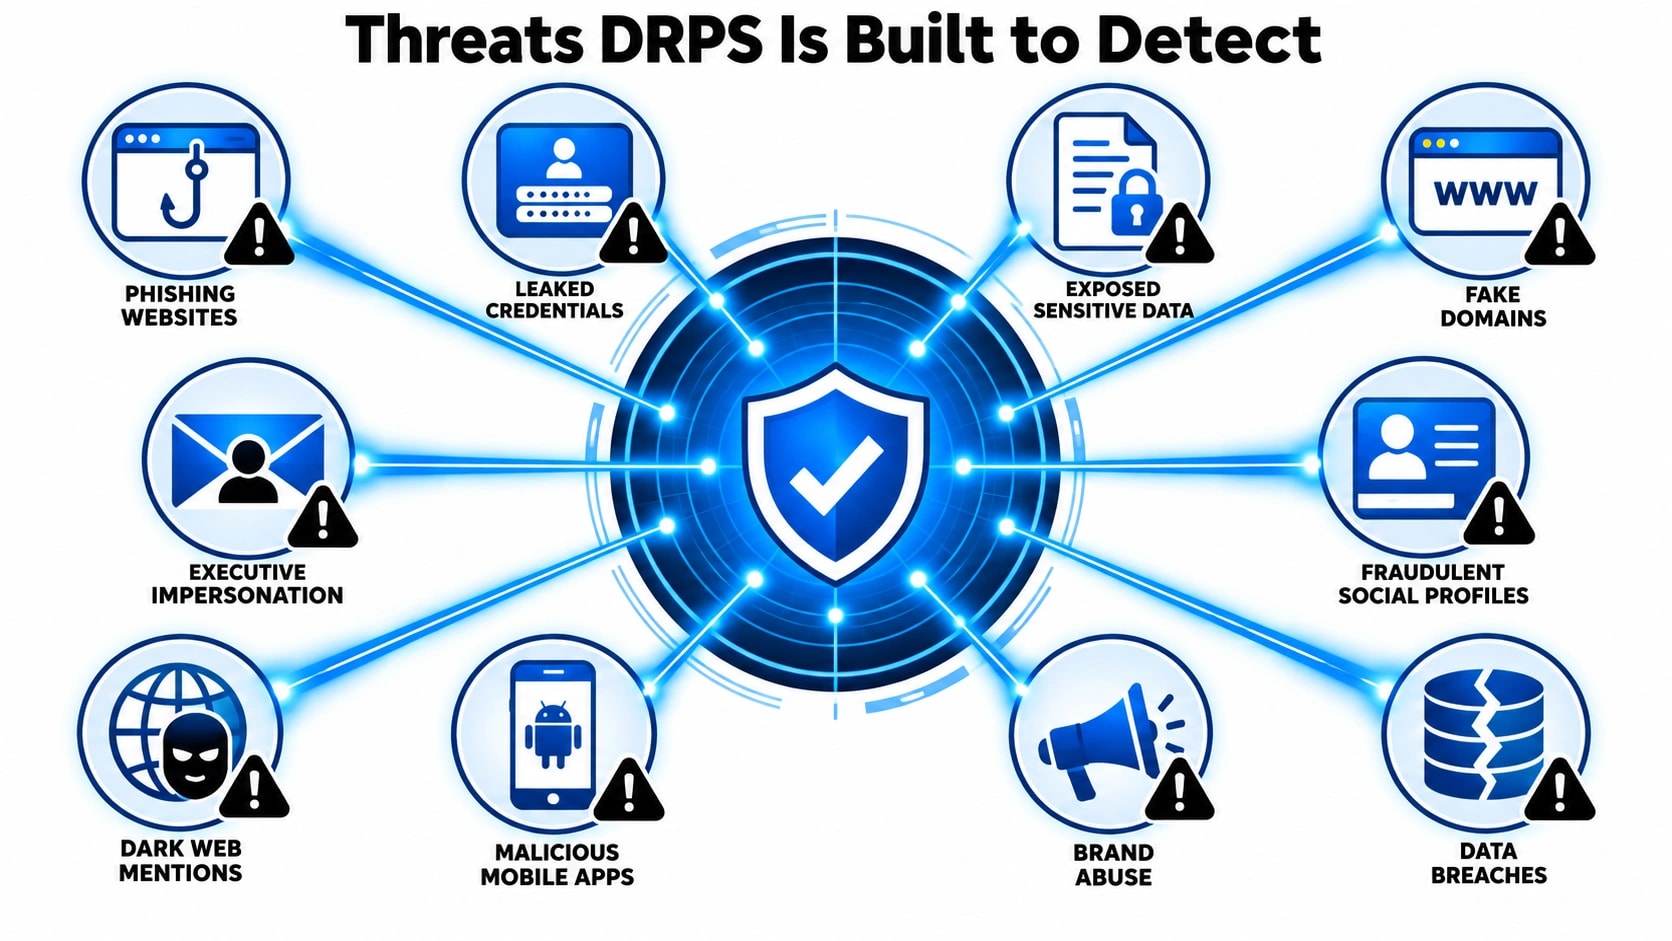
डिजिटल जोखिम सुरक्षा सेवाएँ बाहरी खतरों की एक परिभाषित वर्गीकरण के आसपास बनाई गई हैं, जिनमें से प्रत्येक के लिए अलग-अलग पहचान तर्क और प्रतिक्रिया वर्कफ़्लो की आवश्यकता होती है। सबसे प्रचलित श्रेणी ब्रांड दुरुपयोग है, जिसमें टाइपोस्क्वाटेड डोमेन, अधिकारियों या आधिकारिक खातों का प्रतिरूपण करने वाली फर्जी सोशल मीडिया प्रोफाइल और फ़िशिंग किट में लोगो और ट्रेडमार्क का अनधिकृत उपयोग शामिल है। ये हमले अक्सर पहला संकेत होते हैं कि किसी धमकी देने वाले ने किसी संगठन को एक लाभदायक लक्ष्य के रूप में पहचाना है। डोमेन रजिस्ट्रार, सोशल प्लेटफ़ॉर्म और ऐप स्टोर पर एक साथ स्वचाल��त निगरानी के बिना, ये खतरे किसी के नोटिस करने से पहले हफ्तों तक बने रह सकते हैं।
डेटा एक्सपोज़र एक अन्य प्रमुख श्रेणी है, जिसमें पेस्ट साइटों पर लीक हुए क्रेडेंशियल्स, गलती से सार्वजनिक रिपॉजिटरी में धकेल दिए गए स्रोत कोड और ब्रीच फ़ोरम पर दिखाई देने वाले कर्मचारी डेटा शामिल हैं। इस प्रकार का प्रदर्शन विशेष रूप से खतरनाक है क्योंकि यह डाउनस्ट्रीम हमले के अवसर पैदा करता है। डार्क वेब फ़ोरम पर पोस्ट किए गए वैध क्रेडेंशियल्स का एक सेट खाता अधिग्रहण, पार्श्व आंदोलन और डेटा चोरी को सक्षम कर सकता है, अक्सर प्रभावित संगठन को पता चलने से पहले ही डेटा प्रसारित हो रहा है। डीआरपीएस प्लेटफ़ॉर्म लगातार इन स्रोतों को अनुक्रमित करते हैं और ग्राहक के ज्ञात डिज��टल फ़ुटप्रिंट के विरुद्ध निष्कर्षों को सहसंबंधित करते हैं, इसलिए अलर्ट सामान्य के बजाय विशिष्ट होते हैं।
प्रतिरूपण और डेटा लीक के अलावा, डीआरपीएस सीधे संगठन को लक्षित करने वाले खतरे वाले अभिनेता की गतिविधि को भी कवर करता है। इसमें बंद मंचों में उल्लेख शामिल हैं जहां हमले की योजना पर चर्चा की जा सकती है, आंतरिक पहुंच या चोरी किए गए डेटा के लिए बिक्री लिस्टिंग, और समन्वित अभियानों के शुरुआती संकेतक। नीचे दी गई श्रेणियां इस बात का एक संरचित दृश्य देती हैं कि अधिकांश एंटरप्राइज़-ग्रेड डीआरपीएस प्लेटफार्मों से क्या कवर होने की उम्मीद की जाती है:
- ब्रांड और डोमेन का दुरुपयोग:टाइपिंग, फ़िशिंग पेज, नकली मोबाइल ऐप्स, अनधिकृत ट्रेडमार्क उपयोग
- क्रेडेंशियल और डेटा एक्सपोज़र:ल���क हुए लॉगिन, पेस्ट साइटों पर पीआईआई, उजागर एपीआई कुंजी या टोकन, कोड रिपॉजिटरी लीक
- कार्यकारी और वीआईपी धमकियाँ:व्यक्तिगत डेटा का प्रदर्शन, नेतृत्व का प्रतिरूपण, लक्षित धोखाधड़ी योजनाएं
- डार्क वेब इंटेलिजेंस:फ़ोरम चैटर, एक्सेस ब्रोकर लिस्टिंग, रैंसमवेयर समूह लक्ष्यीकरण, चोरी की गई डेटा नीलामी
- तृतीय-पक्ष और आपूर्ति श्रृंखला जोखिम:विक्रेता की साख से समझौता, भागीदार डोमेन का दुरुपयोग, आपूर्तिकर्ता उल्लंघन संकेतक
डीआरपीएस परिनियोजन मॉडल और क्षमता तुलना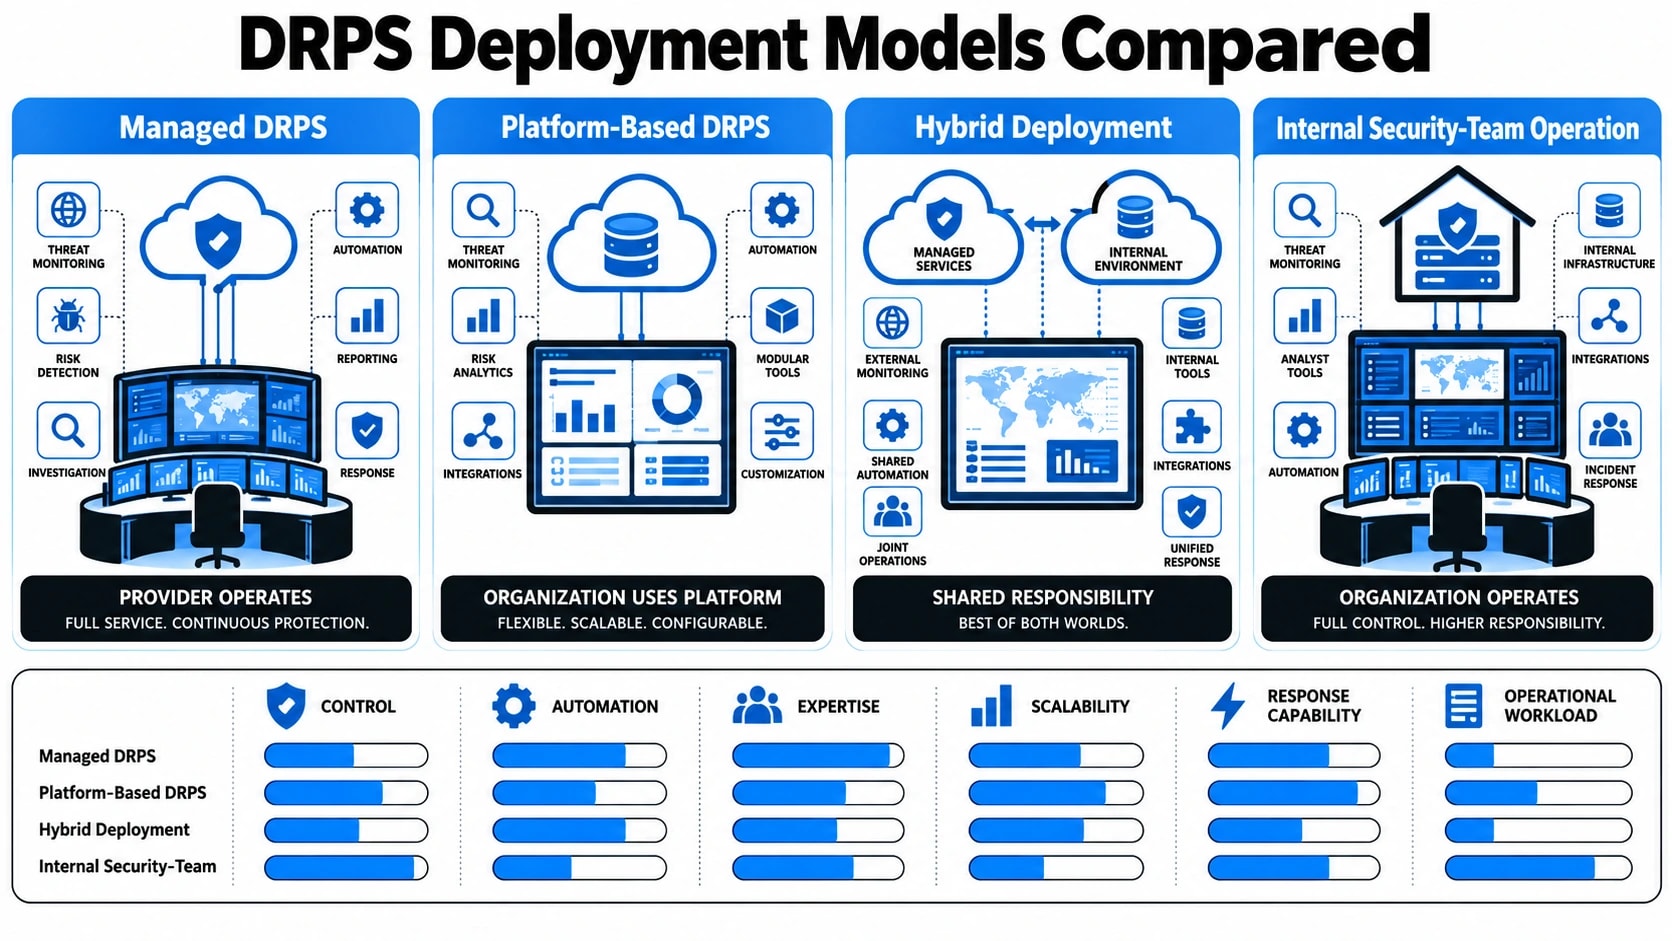
डिजिटल जोखिम सुरक्षा का मूल्यांकन करने वाले संगठनों के पास तीन प्राथमिक तैनाती विकल्प हैं: पूरी तरह से प्रबंधित सेवा, केवल-प्लेटफ़ॉर्म (स्वयं-सेवा), या एक हाइब्रिड मॉडल जो विश्लेषक समर्थन के साथ टूलींग को जोड़ता है। प्रत्येक मॉडल गति, विश्लेषण की गहराई और आंतरिक संसाधन आवश्यकताओं के संदर्भ में अलग-अलग ट्रेडऑफ़ रखता है। पूरी तरह से प्रबंधित डीआरपीएस आम तौर पर एक सुरक्षा संचालन प्रदाता के माध्यम से वितरित किया जाता है और इसमें मानव विश्लेषक शामिल होते हैं जो अलर्ट का परीक्षण करते हैं, संदर्भ की जांच करते हैं और क्लाइंट की ओर से निष्कासन अनुरोधों का प्रबंधन करते हैं। यह मॉडल आंतरिक रूप से समर्पित ख़तरे की ख़ुफ़िया कार्यप्रणाली के बिना संगठनों के लिए उपयुक्त है।
प्लेटफ़ॉर्म-ओनली मॉडल इन-हाउस सुरक्षा टीमों को डैशबोर्ड, कच्चे फ़ीड और अलर्टिंग वर्कफ़्लो की निगरानी तक सीधी पहुंच प्रदान करता है, लेकिन उन टीमों को जांच और प्रतिक्रिया स्वयं संभालने की आवश्यकता होती है। यह मौजूदा खतरे के खुफिया विश्लेषकों के साथ परिपक्व सुरक्षा कार्यक्रमों के लिए अच्छी तरह से काम करता है, लेकिन अगर प्लेटफॉर्म को संगठन की विशिष्ट संपत्तियों और जोखिम प्रोफ़ाइल के साथ ठीक से ट्यून नहीं किया गया है, तो अलर्ट में थकान हो सकती है। हाइब्रिड मॉडल उच्च प्राथमिकता वाले निष्कर्षों के लिए वैकल्पिक विश्लेषक वृद्धि के साथ स्वचालित निगरानी की आधार रेखा की पेशक�� करते हुए दोनों को संतुलित करने का प्रयास करता है।
| क्षमता | पूरी तरह से प्रबंधित | केवल प्लेटफार्म | हाइब्रिड |
|---|---|---|---|
| 24/7 निगरानी कवरेज | हाँ | टीम पर निर्भर करता है | हाँ (स्वचालित) |
| मानव विश्लेषक ट्राइएज | हाँ | नहीं | बढ़ने पर |
| टेकडाउन प्रबंधन | शामिल | मैनुअल | आंशिक |
| डार्क वेब इंटेलिजेंस | गहन कवरेज | सीमित | मध्यम |
| आंतरिक संसाधन आवश्यकता | निम्न | उच्च | मध्यम |
| अनुकूलन लचीलापन | मध्यम | उच्च | उच्च |
टेकडाउन और रेमेडिएशन वर्कफ़्लो की व्याख्या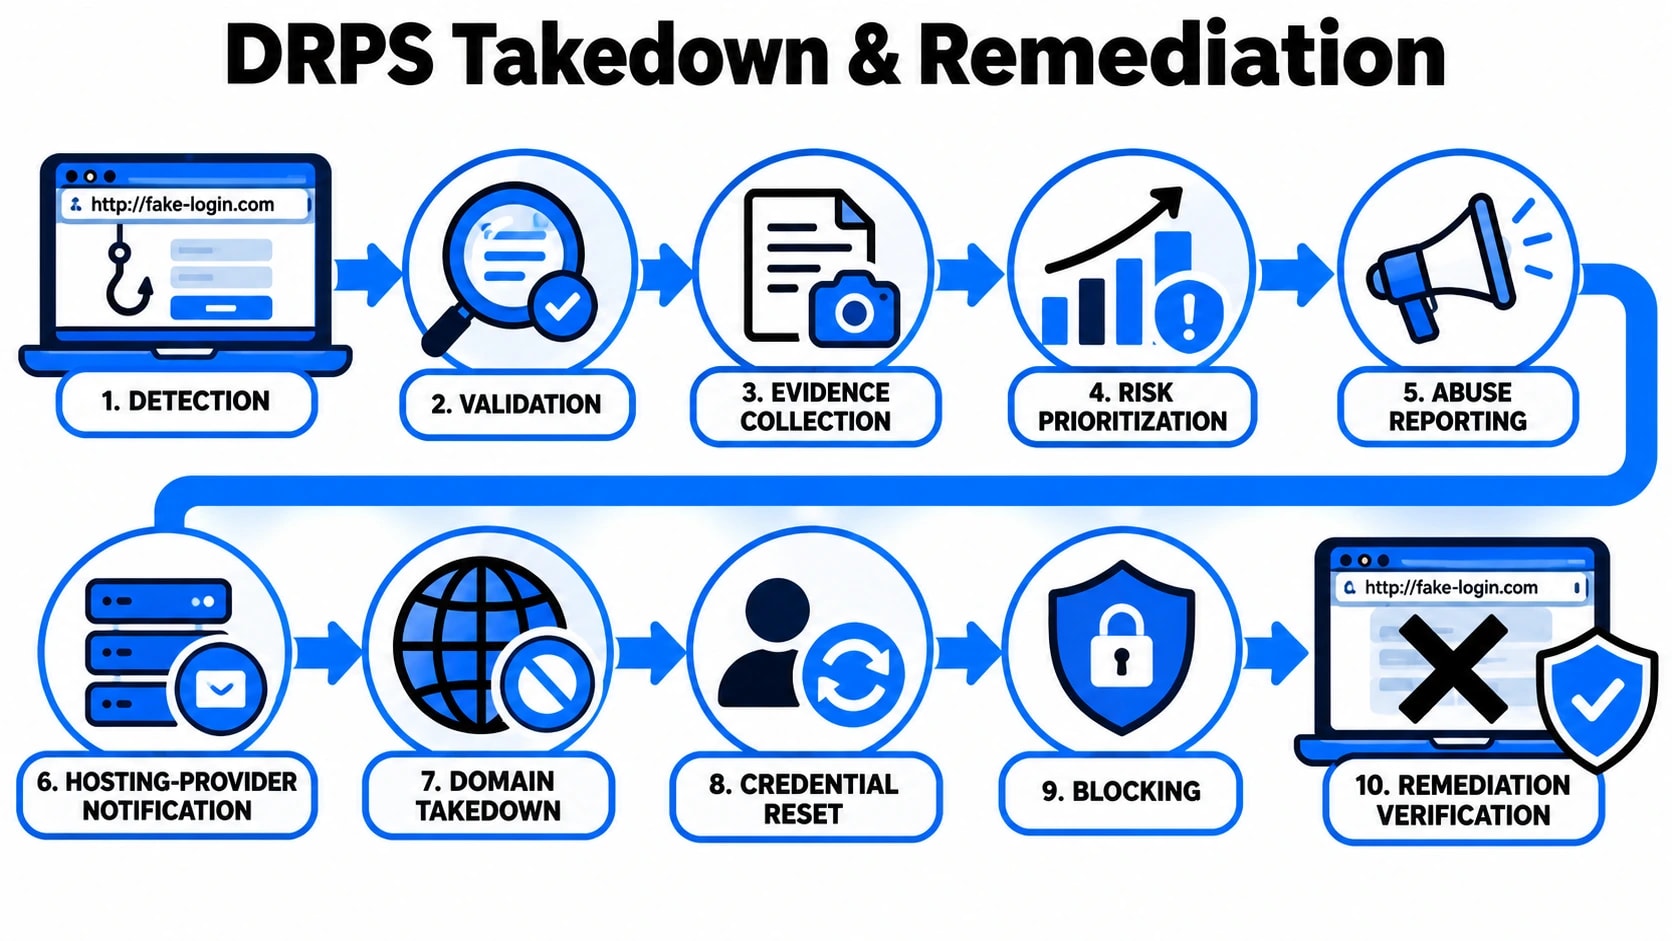
पता लगाना केवल तभी उपयोगी होता है जब यह मापने योग्य कार्रवाई की ओर ले जाता है, और टेकडाउन वर्कफ़्लो वह जगह है जहां डीआरपीएस अपना सबसे प्रत्यक्ष परिचालन मूल्य प्रदान करता है। जब किसी फ़िशिंग साइट, धोखाधड़ी वाले सोशल मीडिया अकाउंट या दुर्भावनापूर्ण मोबाइल ऐप की पुष्टि हो जाती है, तो निवारण प्रक्रिया साक्ष्य संग्रह के साथ शुरू होती है। स्क्रीनशॉट, WHOIS रिकॉर्ड, होस्टिंग डेटा और ट्रैफ़िक संकेतक एक संरचित केस फ़ाइल में संकलित किए जाते हैं। यह दस्तावेज़ महत्वपूर्ण है क्योंकि रजिस्ट्रार, होस्टिंग प्रदाता, और प्लेटफ़ॉर्म ट्रस्ट और सुरक्षा टीमों को निष्कासन अनुरोधों पर कार��रवाई करने से पहले विशिष्ट साक्ष्य प्रारूपों की आवश्यकता होती है।
वहां से, निष्कासन अनुरोध उपयुक्त पार्टी को भेज दिया जाता है। फ़िशिंग डोमेन के लिए इसका मतलब आम तौर पर होस्टिंग प्रदाता की दुरुपयोग टीम से संपर्क करना, Google सुरक्षित ब्राउज़िंग और उद्योग दुरुपयोग फ़ीड जैसे ब्लॉकलिस्ट को सबमिट करना और समानांतर में रजिस्ट्रार को सूचित करना है। सोशल मीडिया प्रतिरूपण के लिए, प्लेटफ़ॉर्म-विशिष्ट रिपोर्टिंग तंत्र का उपयोग किया जाता है, जिसे अक्सर प्रत्यक्ष वृद्धि चैनलों द्वारा पूरक किया जाता है जो प्रबंधित डीआरपीएस प्रदाता स्थापित दुरुपयोग संबंधों के माध्यम से प्रमुख प्लेटफार्मों के साथ बनाए रखते हैं। औसत टेकडाउन समय प्लेटफ़ॉर्म और खतरे के प्रकार के अनुसार काफी भिन्न होता है:
- फ़िशिंग डोमेन:होस्टिंग प्रदाता की प्रतिक्रिया के आधार पर 4 से 48 घंटे
- सोशल मीडिया फर्जी प्रोफाइल:मानक रिपोर्टिंग के माध्यम से 24 से 72 घंटे, वृद्धि चैनलों के साथ तेज़
- धोखाधड़ी करने वाले मोबाइल ऐप्स:ऐप स्टोर हटाने की समीक्षा के लिए 3 से 7 दिन
- डार्क वेब फ़ोरम पोस्ट:निष्कासन आमतौर पर संभव नहीं है, शमन निगरानी और क्रेडेंशियल रीसेट पर केंद्रित है
निष्कासन पूरा होने के बाद, सुधारात्मक कार्यप्रवाह यहीं नहीं रुकता। समान डोमेन के पुन: पंजीकरण या धोखाधड़ी वाले खातों के पुन: निर्माण का पता लगाने के लिए पोस्ट-रिमूवल मॉनिटरिंग लागू की जाती है, जो लगातार धमकी देने वाले अभिनेताओं द्वारा उपयोग की जाने वाली एक सामान्य रणनीति है। आंतरिक रूप से, घटना एसेट इन्वेंट्री अपडेट में फीड होती है, और यदि क्रेडेंशियल शामिल थे, तो जबरन पासवर्ड रीसेट और सत्र अमान्य करने की सिफारिश की जाती है। यह बंद-लूप प्रक्रिया एक संरचित बाहरी खतरा प्रबंधन कार्यक्रम से प्रतिक्रियाशील घटना प्रतिक्रिया को अलग करती है, और यह साइबरलैड जैसे परिपक्व प्रद��ताओं का एक मुख्य हिस्सा है जो उनकेसमाज-एकीकृत ख़तरे की ख़ुफ़िया डिलीवरी।
आपके मौजूदा सुरक्षा स्टैक के साथ डीआरपीएस को एकीकृत करना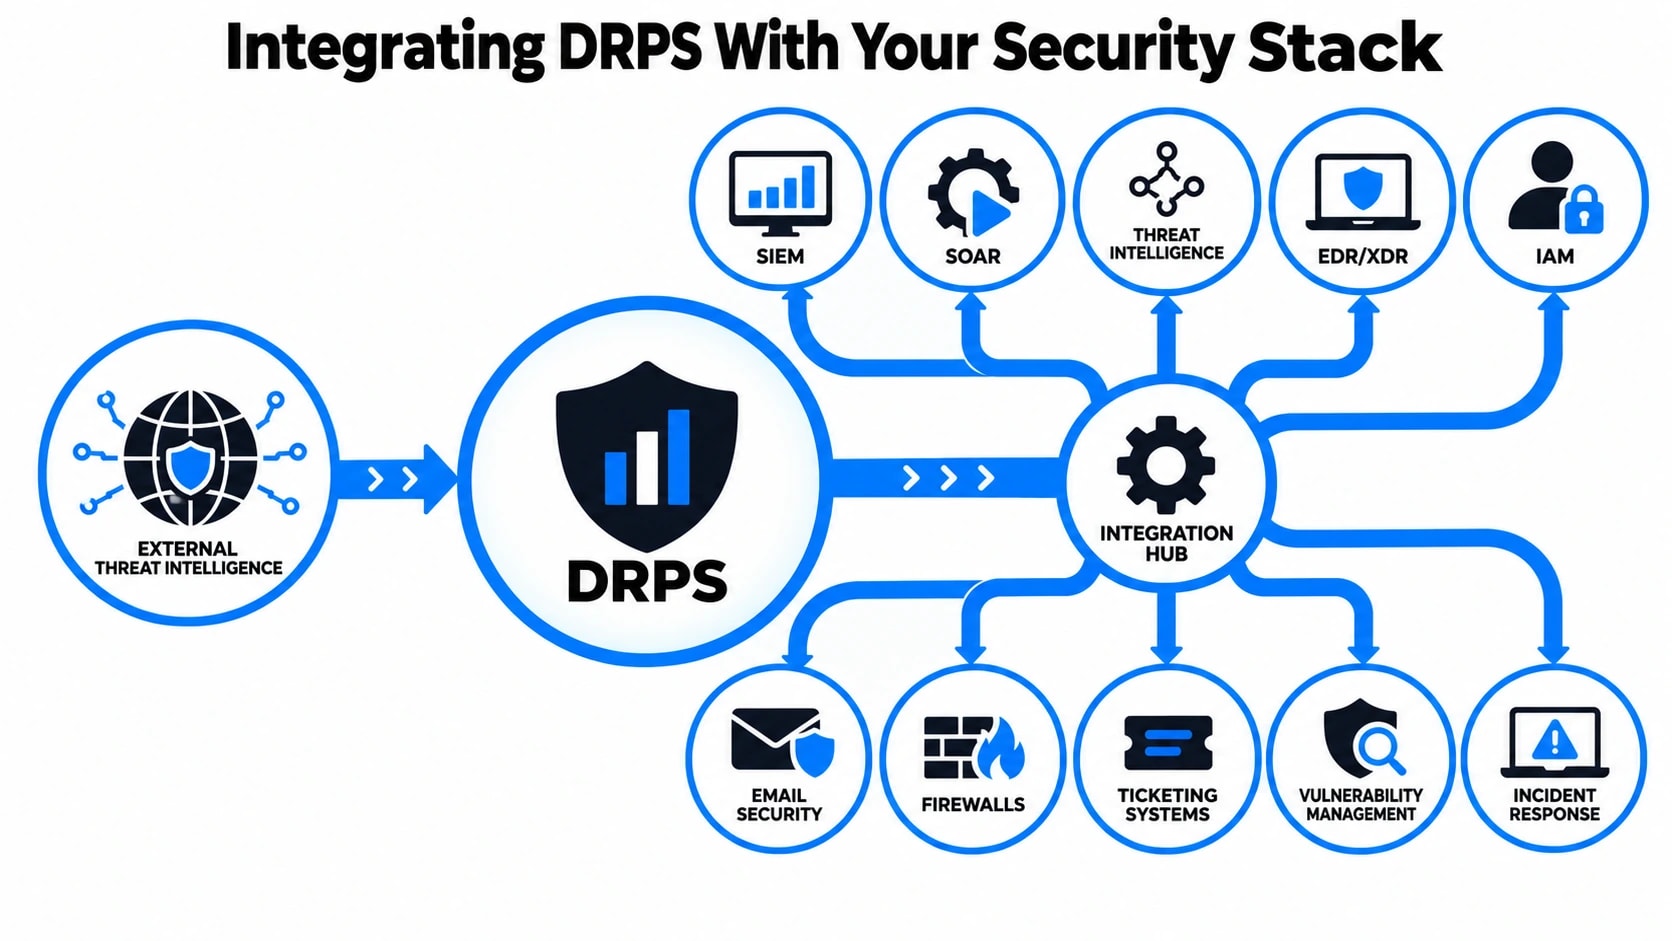
डिजिटल जोखिम सुरक्षा सेवाएँ अलगाव में काम नहीं करती हैं। जब वे आपकी सुरक्षा टीम द्वारा पहले से उपयोग किए जाने वाले टूल और प्रक्रियाओं में फ़ीड करते हैं तो उनका मूल्य काफी बढ़ जाता है। एक डीआरपीएस प्लेटफ़ॉर्म जो आपके एसआईईएम, एसओएआर, या खतरे की खुफिया फ़ीड से डिस्कनेक्ट हो जाता है, परिचालन लाभ के बिना अलर्ट शोर पैदा करता है।
प्रभावी एकीकरण आम तौर पर आपके मौजूदा बुनियादी ढांचे की कई परतों को कवर करता है:
- सिएम एकीकरण:डीआरपीएस प्लेटफ़ॉर्म अभिनेता एट्रिब्यूशन, कॉन्फिडेंस स्कोर और एसेट मैपिंग जैसे संदर्भ से समृद्ध संरचित अलर्ट को सीधे आपकी सुरक्षा जानकारी और इवेंट मैनेजमेंट सिस्टम में भेजता है। यह विश्लेषकों को आंतरिक लॉग डेटा के साथ बाहरी खतरे के संकेतों को सहसंबंधित करने की अनुमति देता है।
- SOAR प्लेबुक ट्रिगरिंग:जब डीआरपीएस अलर्ट एक निर्धारित सीमा को पूरा करता है, तो यह स्वचालित रूप से एक प्रतिक्रिया प्लेबुक को ट्रिगर कर सकता है। उदाहरण के लिए, एक पुष्टिकृत क्रेडेंशियल एक्सपोज़र मैन्युअल हस्तक्षेप के बिना एक मजबूर पासवर्ड रीसेट वर्कफ़्लो को शुरू कर सकता है।
- ख़तरा ख़ुफ़ि��ा प्लेटफ़ॉर्म (टीआईपी) संवर्धन:डीआरपीएस निगरानी से निकाले गए समझौते के संकेतक, जैसे फ़िशिंग डोमेन, दुर्भावनापूर्ण आईपी और हमलावर बुनियादी ढांचे, अवरोधन और सहसंबंध के लिए सीधे आपके टीआईपी में फ़ीड करते हैं।
- टिकटिंग और केस प्रबंधन:अलर्ट सर्विसनाउ या जिरा जैसे प्लेटफार्मों के अंदर ट्रैक की गई घटनाओं में तब्दील हो जाते हैं, जिससे टीमों को सुधारात्मक कार्रवाइयों के लिए एक स्पष्ट ऑडिट ट्रेल मिलता है।
- पहचान और पहुंच प्रबंधन (आईएएम) सिस्टम:डार्क वेब मॉनिटरिंग के माध्यम से पहचाने गए उजागर क्रेडेंशियल स्वचालित रूप से खाता लॉकडाउन या बहु-कारक प्रमाणीकरण चुनौतियों को ट्रिगर कर सकते हैं।
निम्नलिख���त तालिका बताती है कि डीआरपीएस डेटा प्रत्येक एकीकरण बिंदु को कैसे समृद्ध करता है:
| एकीकरण लक्ष्य | डीआरपीएस डेटा आपूर्ति | परिचालन परिणाम |
|---|---|---|
| सिएम | अभिनेता संदर्भ के साथ समृद्ध अलर्ट | तेज़ ट्राइएज और झूठी सकारात्मकता में कमी |
| ऊंची उड़ान | गंभीरता स्कोर के साथ संरचित खतरे की घटनाएं | स्वचालित प्रतिक्रिया प्लेबुक सक्रियण |
| टिप | आईओसी: डोमेन, आईपी, हैश | नेटवर्क नियंत्रणों पर सक्रिय अवरोधन |
| आईएएम | उजागर क्रेडेंशियल रिकॉर्ड | स्वचालित खाता लॉकडाउन या एमएफए प्रवर्तन |
| टिकट प्रणाली | निवारण मार्गदर्शन के साथ घटना डेटा | ट्रैक किए गए, श्रव्य प्रतिक्रिया कार्यप्रवाह |
जब डीआरपीएस को आपके स्टैक में सही ढंग से जोड़ा जाता है, तो बाहरी खतरे की दृश्यता एक रिपोर्टिंग अभ्यास नहीं रह जाती है और एक लाइव परिचालन नियंत्रण बन जाती है।
डीआरपीएस प्रभावशीलता को मापना: मेट्रिक्स जो मायने रखते हैं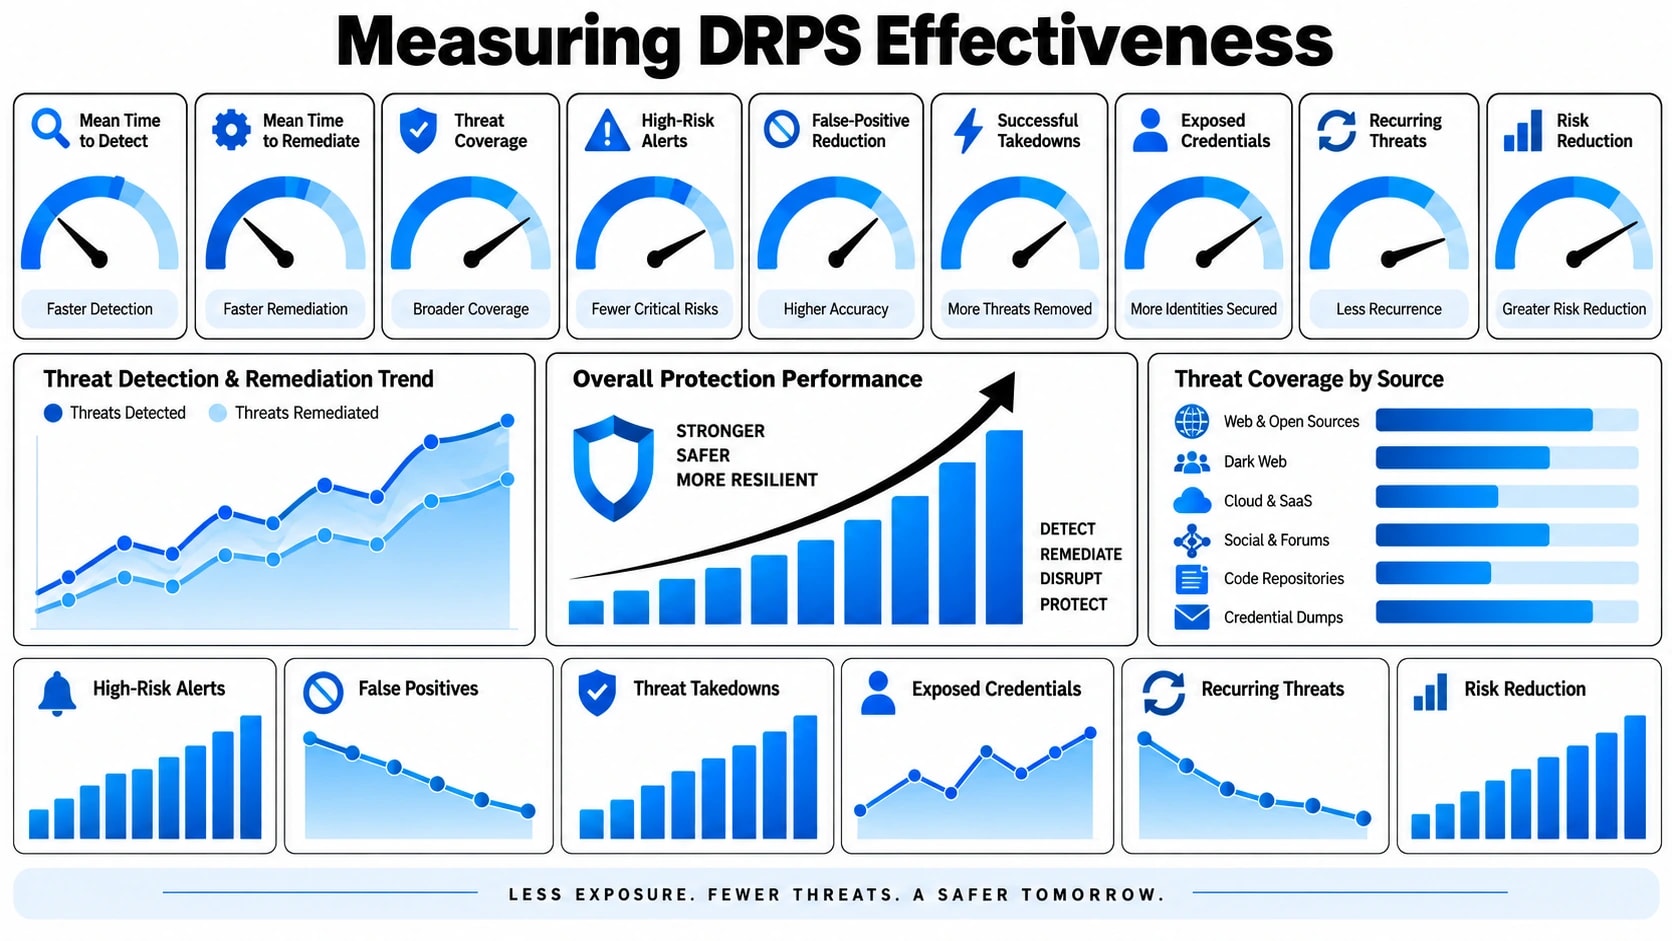
डीआरपीएस प्लेटफ़ॉर्म ख़रीदना केवल पहला कदम है। यह समझने के लिए कि क्या यह वास्तव में आपके जोखिम को कम कर रहा है, स्पष्ट, मापने योग्य मानदंडों की आवश्यकता है। कई संगठन यहां संघर्ष करते हैं क्योंकि वे परिणाम मेट्रिक्स के बजाय गतिविधि मेट्रिक्स को ट्रैक करते हैं। उत्पन्न अलर्ट की मात्रा आपको बहुत कम बताती है। महत्वपूर्ण यह है कि पता चलने के बाद क्या होता ह���।
ट्रैकिंग लायक मेट्रिक्स तीन श्रेणियों में आते हैं:
- पता लगाने की गति:किसी खतरे के बाहरी रूप से प्रकट होने के बाद प्लेटफ़ॉर्म कितनी जल्दी सामने आता है? फ़िशिंग डोमेन के लिए, डोमेन पंजीकरण और पहले पीड़ित संपर्क के बीच की अवधि 24 घंटे से कम हो सकती है। पता लगाने का औसत समय (एमटीटीडी) घंटों में मापा जाना चाहिए, दिनों में नहीं।
- टेकडाउन सफलता दर:रिपोर्ट की गई फ़िशिंग साइटों, धोखाधड़ी वाली सोशल मीडिया प्रोफ़ाइलों और उल्लंघनकारी सामग्री में से कितने प्रतिशत को सफलतापूर्वक हटा दिया गया है? निष्कासन अनुरोधों पर उच्च झूठी सकारात्मक दर रजिस्ट्रार और होस्टिंग प्रदाताओं के साथ संबंधों को नुकसान पहुंचाती है, जिससे भविष्य में निष्कासन धीमा हो जाता ��ै।
- कवरेज चौड़ाई:क्या प्लेटफ़ॉर्म आपके उद्योग के लिए स्पष्ट वेब, डार्क वेब फ़ोरम, पेस्ट साइट्स, कोड रिपॉजिटरी और सोशल मीडिया चैनलों सहित सभी प्रासंगिक सतह क्षेत्रों की निगरानी कर रहा है?
- चेतावनी निष्ठा:शोर के रूप में खारिज किए जाने के मुकाबले किस अनुपात में अलर्ट के लिए विश्लेषक कार्रवाई की आवश्यकता होती है? एक मजबूत डीआरपीएस प्लेटफॉर्म को संदर्भ के साथ उच्च-निष्ठा संकेत देना चाहिए, न कि कच्चे डेटा डंप के साथ।
- समय के साथ जोखिम में कमी:क्या आपके संगठन के विरुद्ध सक्रिय बाहरी खतरों की संख्या तिमाही दर तिमाही नीचे की ओर बढ़ रही है? यह कार्यक्रम की परिपक्वता का अंतिम माप है।
- उपाय करने का औसत समय (MTTR):आरंभिक पता लगाने से लेकर पुष्टि किए गए समाधान तक कितना समय लगता है? यह प्लेटफ़ॉर्म गति, विश्लेषक दक्षता और तृतीय-पक्ष निष्कासन समयसीमा को जोड़ती है।
इन मेट्रिक्स की त्रैमासिक समीक्षा करने से आपकी टीम को कवरेज में अंतराल की पहचान करने, निगरानी प्राथमिकताओं को समायोजित करने और वास्तविक साक्ष्य पर भरोसा किए बिना नेतृत्व के लिए कार्यक्रम मूल्य प्रदर्शित करने की अनुमति मिलती है।
किसे डीआरपीएस की आवश्यकता है और इसे कब प्राथमिकता देनी है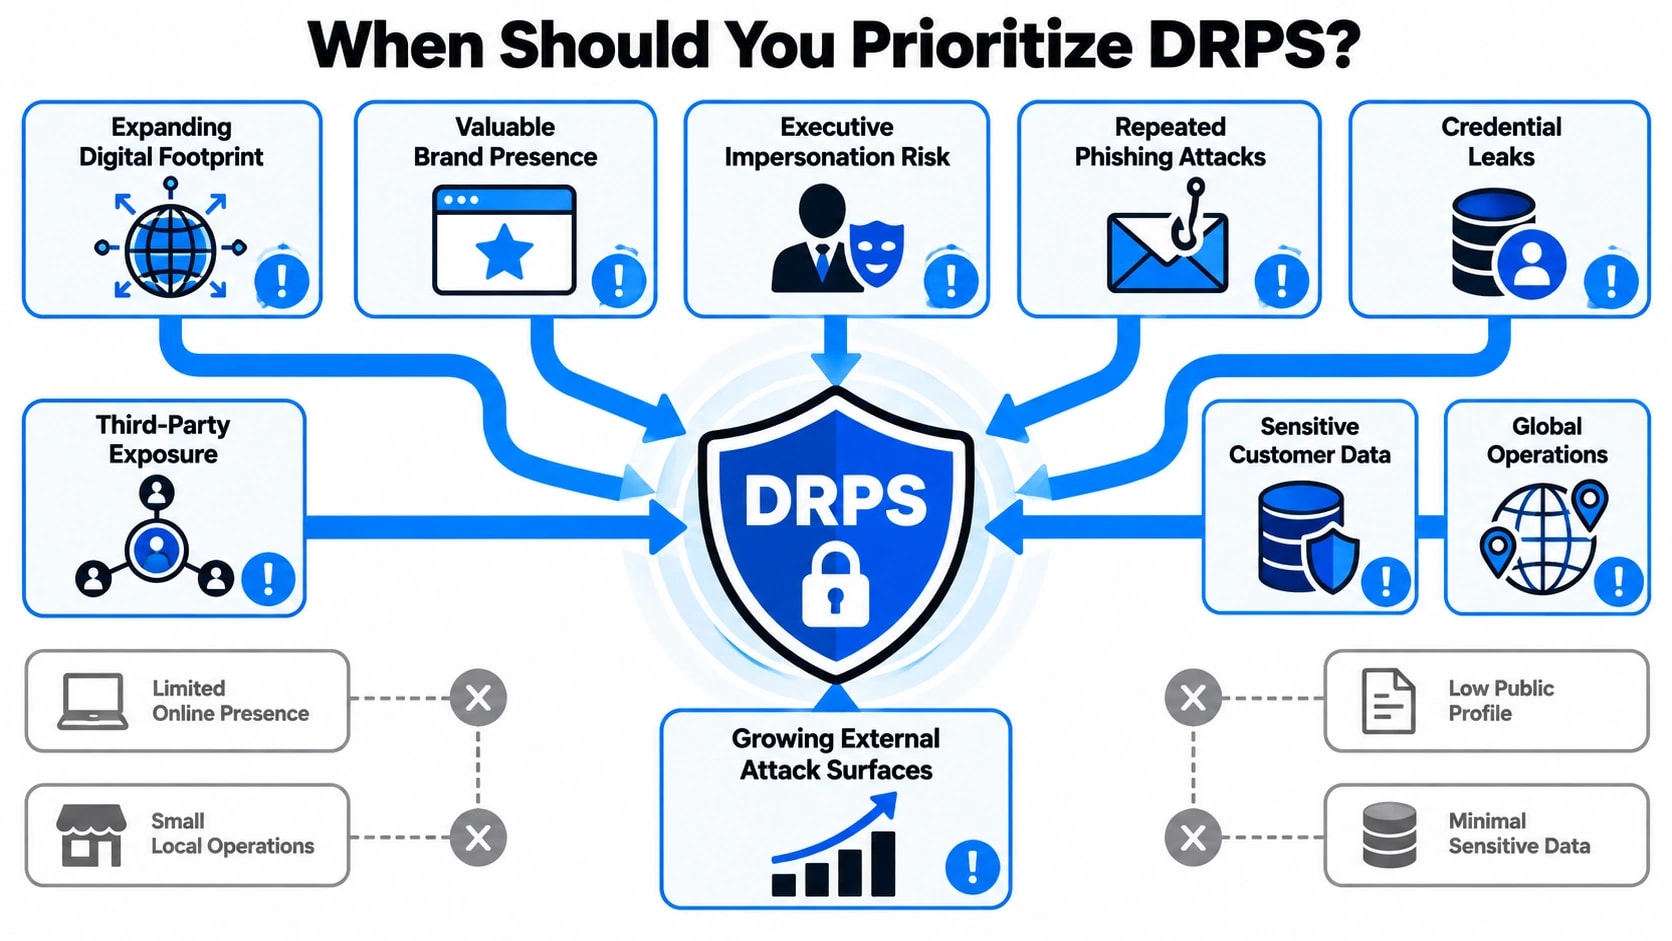
डिजिटल जोखिम संरक्षण विशेष रूप से एक बड़े उद्यम की चिंता नहीं है। सार्वजनिक-सामना वाले ब्रांड, ग्राहक डेटा या ऑनलाइन उपस्थिति वाला कोई भी संगठन बाहरी डिजिटल जोखिम वहन करता है। सवाल यह नहीं है कि खतरे मौजूद हैं या नहीं, बल्कि सवाल यह है कि क्या आपके पास नुकसान पहुंचाने से पहले उन्हें पकड़ने की दृश्यता है।
कुछ प्रोफ़ाइल संकेत करती हैं कि डीआरपीएस को प्राथमिकता सूची में ऊपर जाना चाहिए:
- वित्तीय सेवा फर्म:क्रेडेंशियल चोरी, बैंकिंग ट्रोजन और धोखाधड़ी वाले ऐप प्रतिरूपण के लिए उच्च-मूल्य वाले लक्ष्य। ग्राहक सुरक्षा से संबंधित विनियामक दायित्व और भी तात्कालिकता बढ़ाते हैं।
- खुदरा विक्रेता और ई-कॉमर्स ब्रांड:नकली स्टोरफ्रंट और नकली उत्पाद लिस्टिंग के माध्यम से ब्रांड प्रतिरूपण राजस्व हानि और ग्राहक विश्वास में कमी दोनों का प्रतिनिधित्व करता है।
- स्वास्थ्य सेवा संगठन:आपराधिक बाज़ारों में मरीज़ के डेटा की ऊंची कीमत होती है। उल्लंघन अधिसूचना आवश्यकताओं को देखते हुए लीक हुए रिकॉर्ड के लिए डार्क वेब निगरानी एक अनिवार्य नियंत्रण है।
- प्रौद्योगिकी कंपनियाँ:सार्वजनिक रिपॉजिटरी और कर्मचारी उपकरणों के माध्यम से स्रोत कोड का रिसाव मालिकाना प्रणालियों को उजागर करता है और आपूर्ति श्रृंखला जोखिम पैदा करता है।
- सरकार और महत्वपूर्ण बुनियादी ढाँचा:राष्ट्र-राज्य अभिनेताओं और हैक्टिविस्ट समूहों द्वारा लक्षित, अक्सर सार्वजनिक प्रदर्शन से पहले लंबे समय तक रुकना पड़ता है।
- उल्लंघन के बाद कोई भी संगठन:किसी सुरक्षा घटना के बाद, उल्लंघन को संदर्भित करने वाले खतरे वाले अभिनेता की गतिविधि को ट्रैक करने और अनुवर्ती हमलों को पकड़ने के लिए बाहरी निगरानी को तत्काल प्राथमिकता के रूप में माना जाना चाहिए।
जो संगठन अपनी सुरक्षा परिपक्वता यात्रा में पहले हैं, वे पा सकते हैं कि एक अनुभवी प्रदाता द्वारा प्रदान की गई प्रबंधित डीआरपीएस सेवा, शुरू से आंतरिक क्षमता के निर्माण की तुलना में तेजी से मूल्य प्रदान करती है। विशिष्ट टूलींग और विश्लेषक विशेषज्ञता का संयोजन उन कमियों को दूर करता है जिन्हें आंतरिक टीमें अक्सर मौजूदा संसाधनों से कवर नहीं कर पाती हैं।
निष्कर्ष
डिजिटल जोखिम सुरक्षा सेवाएँ पारंपरिक सुरक्षा कार्यक्रमों में एक मूलभूत अंध स्थान को संबोधित करती हैं: वे खतरे जो पूरी तरह से आपके नियंत्रित वातावरण के बाहर बनते हैं, बढ़ते हैं और निष्पादित होते हैं। डार्क वेब फ़ोरम पर क्रेडेंशियल एक्सपोज़र से लेकर आपके ब्रांड के आसपास निर्मित फ़िशिंग इंफ्रास्ट्रक्चर तक, आपके फ़ायरवॉल से परे मौजूद हमले की सतह वास्तविक, सक्रिय और विस्तारित है। डीआरपीएस आपके ग्राहकों, कर्मचारियों या सिस्टम तक पहुंचने से पहले उन खतरों पर कार्रवाई करने के लिए आवश्यक संग्रह, विश्लेषण और प्रतिक्रिया क्षमता प्रदान करता है। जब आपके मौजूदा सुरक्षा संचालन के साथ एकीकृत किया जाता है, तो यह बाहरी खतरे के डेटा को मापने योग्य, परिचालन जोखिम में कमी में बदल देता है।
यदि आपके संगठन के पास वर्तमान में इस बात की कोई संरचित दृश्यता नहीं है कि धमकी देने वाले कलाकार आपके बारे में क्या कह रहे हैं, निर्माण कर रहे हैं, या ऑनलाइन बेच रहे हैं, तो यह अंतर किसी घटना के बाद इस मुद्दे को उठाने के बजाय अब बंद करने लायक है। साइबरलैड की टीम डिजिटल जोखिम सुरक्षा कार्यक्रमों के दायरे, तैनाती और संचालन के लिए संगठनों के साथ काम करती है जो उनके विशिष्ट खतरे प्रोफ़ाइल और सुरक्षा परिपक्वता के अनुरूप होते हैं। बाहरी एक्सपोज़र मूल्यांकन के साथ शुरुआत करना यह समझने की दिशा में एक व्यावहारिक पहला कदम है कि आप वर्तमान में क्या खो रहे हैं।
अक्सर पूछे जाने वाले प्���श्न
डीआरपीएस पारंपरिक ख़तरे की ख़ुफ़िया फ़ीड से किस प्रकार भिन्न है?
ख़तरे की ख़ुफ़िया फ़ीड दुर्भावनापूर्ण आईपी और डोमेन जैसे कच्चे संकेतक प्रदान करती है। डीआरपीएस आपके संगठन के लिए विशिष्ट खतरों, जैसे ब्रांड प्रतिरूपण, लीक क्रेडेंशियल और लक्षित हमले की बातचीत की निगरानी करके आगे बढ़ता है, और फिर निष्कासन और विश्लेषक-निर्देशित प्रतिक्रिया कार्रवाइयों के माध्यम से उन खतरों को दूर करने के लिए सक्रिय रूप से काम करता है।
डीआरपीएस प्लेटफ़ॉर्म तैनात करने के बाद परिणाम देखने में कितना समय लगता है?
अधिकांश संगठनों को पहले एक से दो सप्ताह के भीतर कार्रवाई योग्य अलर्ट मिलना शुरू हो जाता है क्योंकि प्लेटफ़ॉर्म आपकी निगरानी की गई संपत्तियों को अनुक्रमित करता है। डार्क वेब और पेस्ट साइट मॉनिटरिंग से ऐतिहासिक खुलासे लगभग तुरंत हो सकते हैं। एकीकृत प्रतिक्रिया वर्कफ़्लो सहित पूर्ण परिचालन परिपक्वता को ठीक से स्थापित होने में आमतौर पर 60 से 90 दिन लगते हैं।
क्या डीआरपीएस अनुपालन आवश्यकताओं में मदद कर सकता है?
हाँ। डीआरपीएस उन रूपरेखाओं के अनुपालन का समर्थन करता है जिनके लिए बाहरी खतरे की निगरानी, डेटा उल्लंघन पहचान और घटना प्रतिक्रिया दस्तावेज़ीकरण की आवश्यकता होती है। जीडीपीआर, पीसीआई डीएसएस और एचआईपीएए सहित सभी विनियम क्रेडेंशियल मॉनिटरिंग, उल्लंघन का पता लगाने और ऑडिट ट्रेल क्षमताओं से लाभान्वित होते हैं जो एक परिपक्व डीआरपीएस कार्यक्रम प्रदान करता है।
क्या डीआरपीएस छोटे और मध्यम आकार के व्यवसायों या केवल उद्यमों के लिए काम करता है?
डीआरपीएस किसी भी आकार में प्रासंगिक है। छोटे संगठनों को अक्सर सटीक रूप से लक्षित किया जाता है क्योंकि उनमें बाहरी दृश्यता का अभाव होता है। प्रबंधित डीआरपीएस सेवाएं एक बड़ी आंतरिक सुरक्षा टीम की आवश्यकता के बिना क्षमता को सुलभ बनाती हैं, जिससे मध्य-बाज़ार की कंपनियों को वही पहचान और निष्कासन लाभ मिलते हैं जो बड़े उद्यमों को समर्पित इन-हाउस कार्यक्रमों से मिलते हैं।
यदि निष्कासन अनुरोध विफल हो जाता है या होस्टिंग प्रदाता द्वारा अनदेखा कर दिया जाता है तो क्या होता है?
जब कोई होस्टिंग प्रदाता जवाब नहीं देता है या हटाने से इनकार कर देता है, तो डीआरपीएस प्रदाता वैकल्पिक चैनलों के माध्यम से आगे बढ़ते हैं, जिसमें डोमेन रजिस्ट्रार दुरुपयोग संपर्क, अपस्ट्रीम आईएसपी और कुछ मामलों में कानूनी नोटिस प्रक्रियाएं शामिल हैं। समानांतर तकनीकी नियंत्रण, जैसे कि नेटवर्क स्तर पर दुर्भावनापूर्ण बुनियादी ढांचे को अवरुद्ध करना, वृद्धि जारी रहने पर लागू किया जाता है।