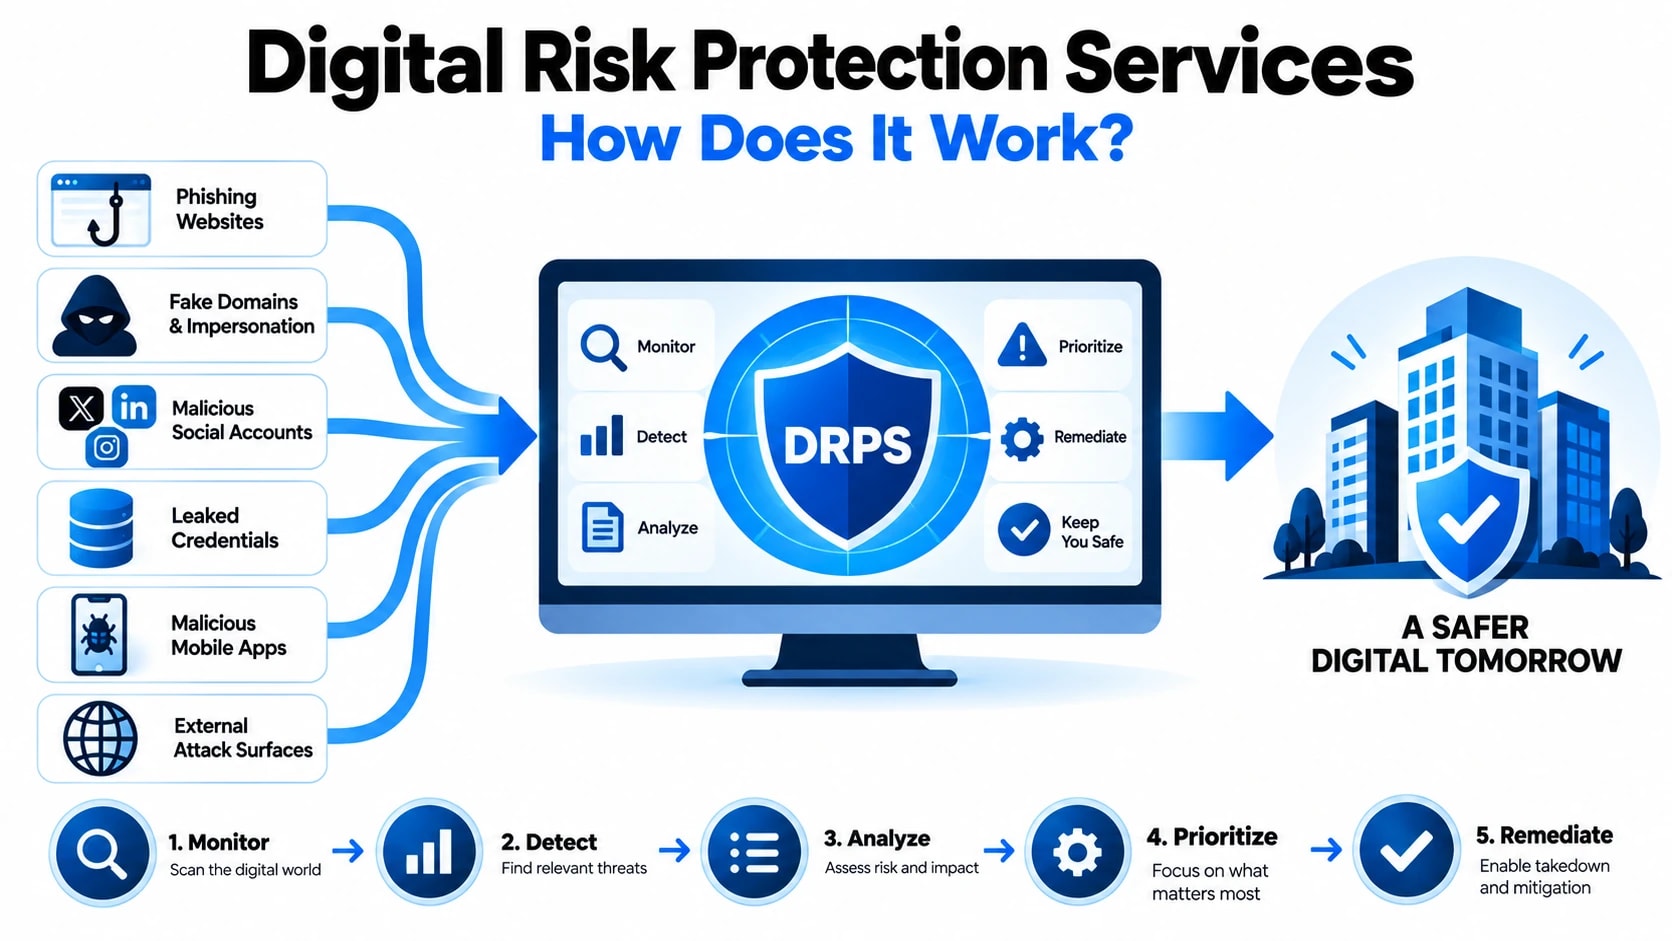
I servizi di protezione dai rischi digitali (DRPS) operano ben al di fuori dei confini della tradizionale sicurezza perimetrale, monitorando il web aperto, il web oscuro e l'infrastruttura tecnica per rilevare segnali che la tua organizzazione viene presa di mira, impersonificata o sfruttata attivamente. A differenza dei controlli di sicurezza reattivi che rispondono alle minacce dopo che hanno violato l'ambiente, DRPS funziona come un livello di sorveglianza esterna continua, convertendo miliardi di punti dati non strutturati in avvisi con priorità su cui il tuo team di sicurezza può agire immediatamente. Comprendere i meccanismi tecnici alla base di tale processo è fondamentale per qualsiasi organizzazione che valuti se questi servizi si adattano alla propria posizione di minaccia.
Cosa monitorano effettivamente i servizi di protezione dai rischi digitali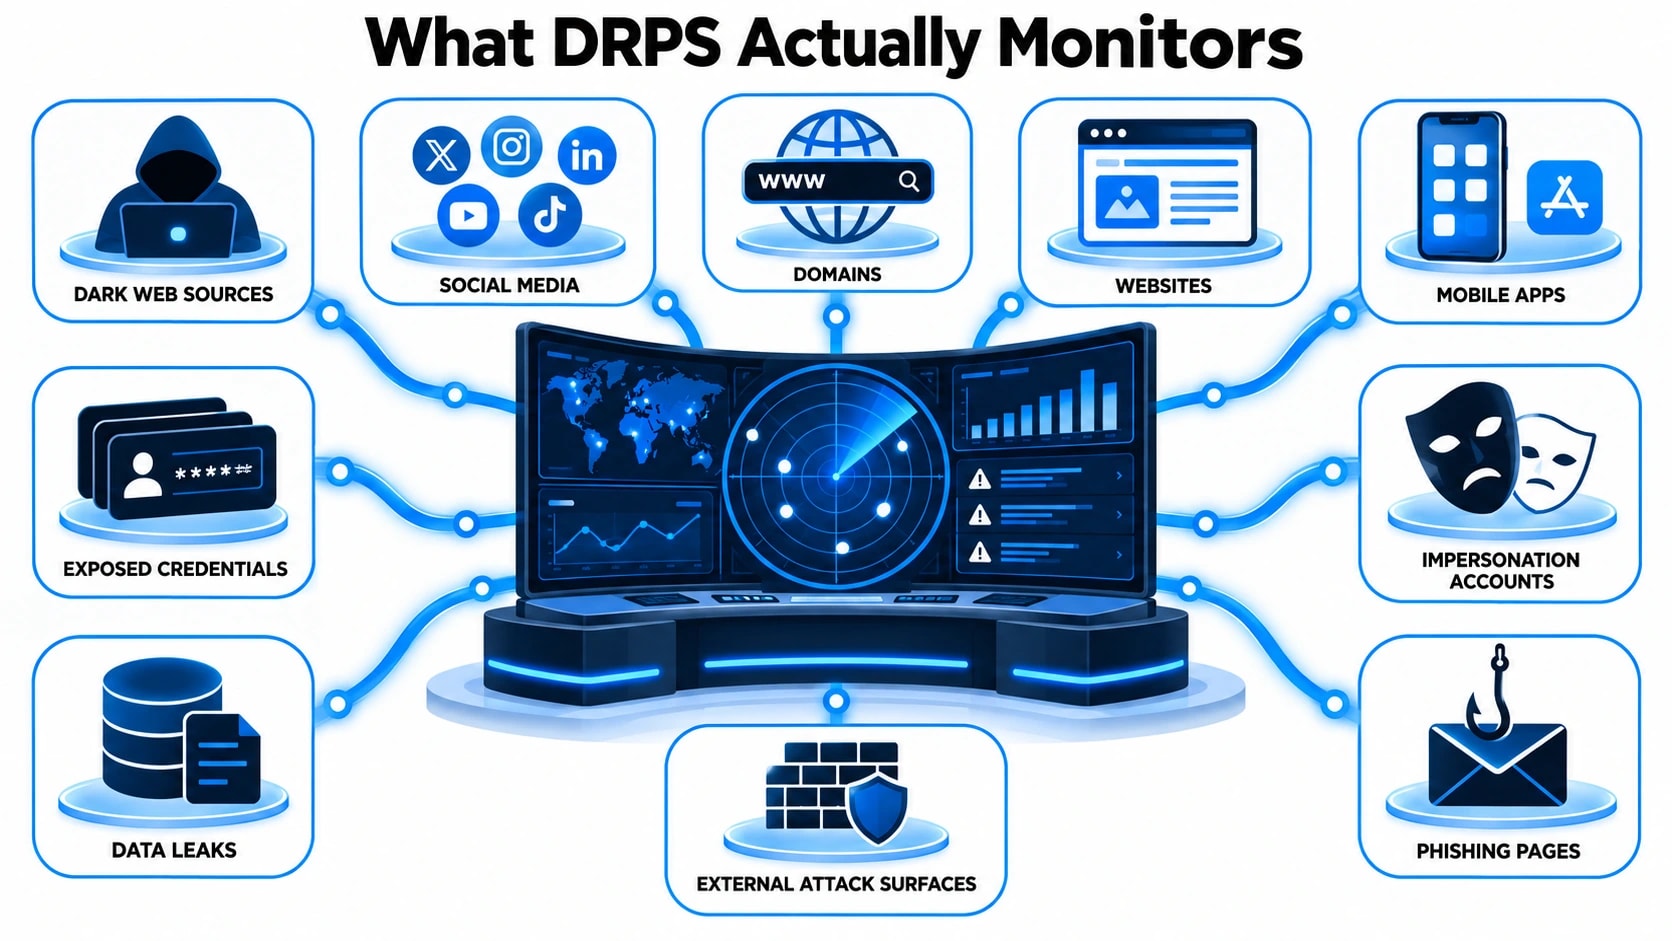
L’ambito di monitoraggio di una piattaforma DRPS matura è volutamente ampio perché gli autori delle minacce operano simultaneamente su dozzine di canali distinti. Limitare la raccolta a un'unica fonte crea punti ciechi che gli avversari potranno sfruttare. Un servizio configurato correttamente inserisce i dati in diverse categorie distinte.
Web di superficie e contenuto indicizzatoinclude menzioni del marchio su siti di notizie, siti di incolla, forum, repository di codici come GitHub e GitLab, bacheche di lavoro e piattaforme di social media. Gli aggressori spesso espongono credenziali, dettagli dell'architettura interna o documenti sensibili attraverso commit pubblici accidentali o fughe di dati di terze parti che emergono nei risultati di ricerca indicizzati molto prima che un'organizzazione presa di mira li scopra internamente.
Dark web e forum chiusirichiedono un'infrastruttura di raccolta specializzata perché il contenuto non è indicizzato dai motori di ricerca convenzionali. Questo livello copre i mercati basati su Tor, i forum privati di gruppi di ransomware, i canali Telegram solo su invito e le reti IRC in cui vengono pubblicizzate e scambiate credenziali rubate, elenchi di accesso e campagne di attacco pianificate. Il monitoraggio qui è tecnicamente impegnativo perché molti forum richiedono account autenticati, punteggi di reputazione o garanzie di invito per l'accesso.
Segnali dell'infrastruttura tecnicacoprire direttamente la superficie di attacco esterna, inclusi i domini appena registrati che eseguono typosquat o spoofing del tuo marchio, registri di trasparenza dei certificati SSL che rivelano certificati fraudolenti emessi a tuo nome, bucket di archiviazione cloud configurati in modo errato, endpoint API esposti e anomalie di routing BGP che potrebbero indicare tentativi di dirottamento IP. Questi dati sono in gran parte generati dalla macchina e richiedono l'analisi automatizzata su larga scala.
Feed di esposizione delle credenzialidati aggregati provenienti da raccolte di violazioni, registri di malware stealer ed elenchi di combo che circolano attraverso reti criminali. Questi feed vengono incrociati con i domini monitorati e i modelli di posta elettronica per identificare le credenziali dei dipendenti o dei clienti che sono attivamente in vendita o che sono già state distribuite.
Monitoraggio delle minacce fisiche ed esecutiveestende la protezione a individui nominati all'interno di un'organizzazione, monitorando linguaggio minaccioso, tentativi di doxxing emirati phishinginfrastruttura di kit costruita attorno alle identità esecutive. Ciò è particolarmente rilevante per le organizzazioni che operano nei servizi finanziari, nelle infrastrutture critiche e negli appalti pubblici.
Per comprendere i servizi di protezione dai rischi digitali: come funzionano?, è utile confrontare ciò che vedi nei dati e quali azioni devi intraprendere successivamente.
La pipeline di rilevamento tecnico: dai dati grezzi all'avviso utilizzabile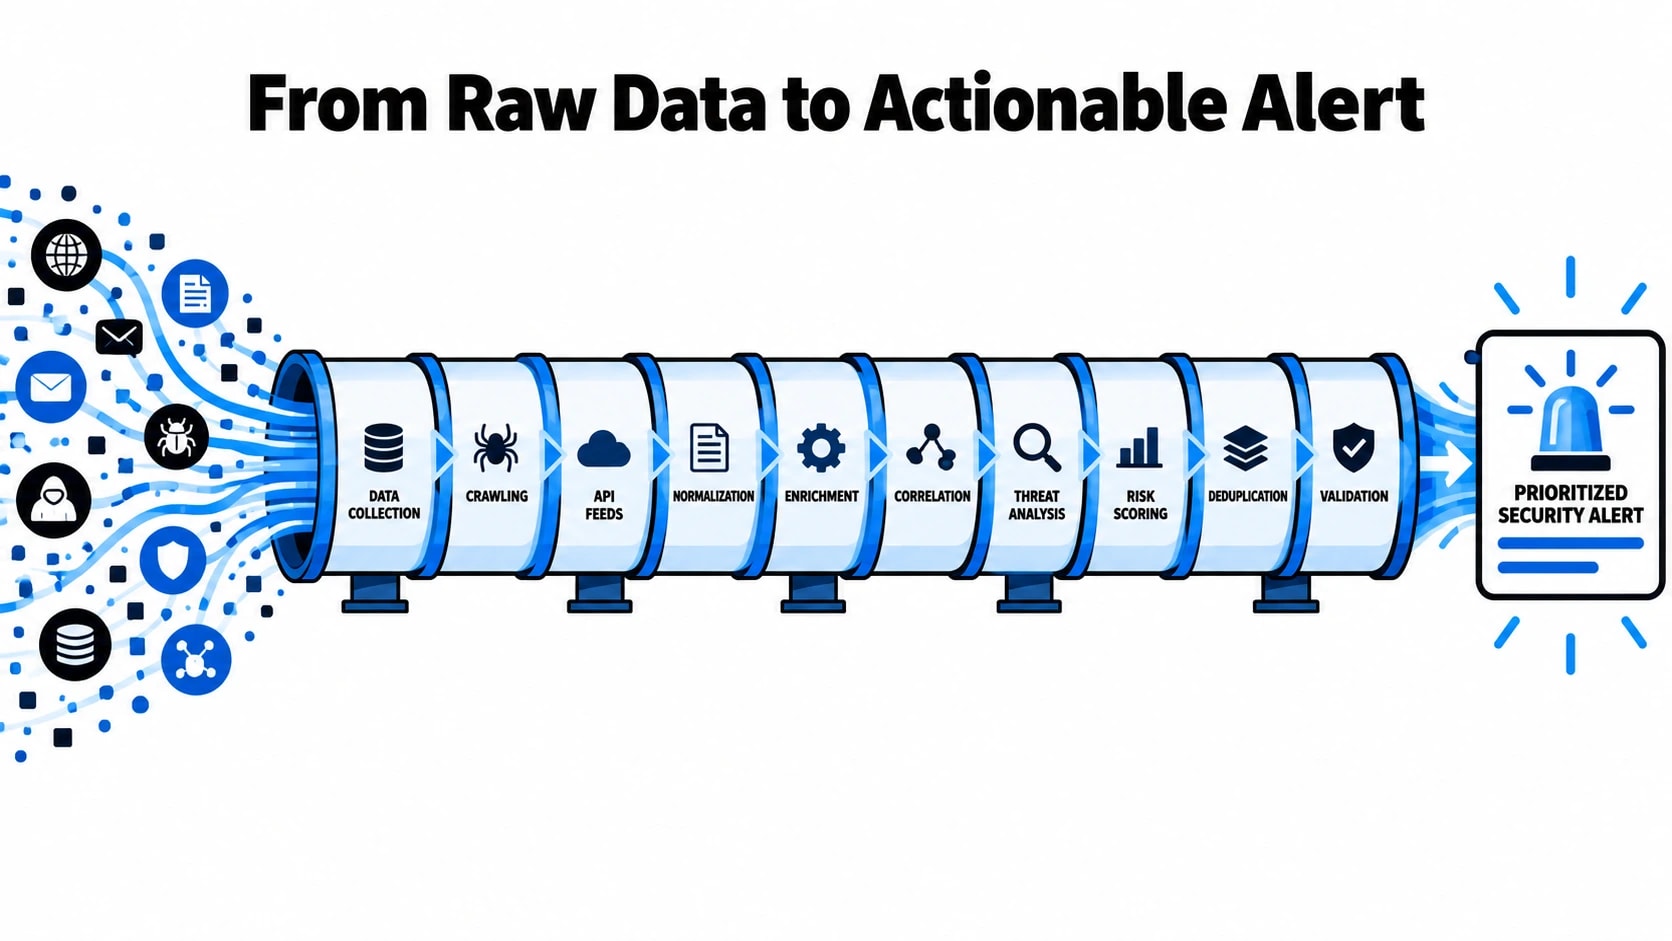
I dati grezzi sulle minacce sono inutili dal punto di vista operativo senza una pipeline strutturata che filtri il rumore, arricchisca i segnali con il contesto e inoltri i risultati ai team giusti al momento giusto. La pipeline di rilevamento in una piattaforma DRPS matura si muove tipicamente attraverso cinque fasi interconnesse.
Fase 1: raccolta e ingestione.Crawler automatizzati, integrazioni API, intelligenza umana (HUMINT) da forum a cui accedono gli analisti e reti di sensori proprietari inseriscono i dati grezzi in un livello di acquisizione centralizzato. In questa fase, il volume è enorme e la densità del segnale è bassa. La raccolta deve essere continua perché l'attività degli autori delle minacce non segue una pianificazione prevedibile e un elenco di credenziali visualizzato su un forum alle 2:00 del mattino può essere preso in considerazione entro poche ore.
Fase 2: normalizzazione e deduplica.I dati acquisiti arrivano in formati, linguaggi e strutture incoerenti. Le pipeline di elaborazione del linguaggio naturale (NLP) normalizzano il testo, la traduzione automatica gestisce le fonti in lingua straniera e la logica di deduplicazione impedisce allo stesso post o record di generare avvisi duplicati. Gli schemi di dati strutturati contrassegnano ogni record con tipo di origine, timestamp, indicatori geografici e punteggio di confidenza.
Fase 3: estrazione delle entità e corrispondenza delle risorse.I dati normalizzati vengono analizzati rispetto a un inventario di risorse definito dal cliente che include domini, intervalli IP, parole chiave del marchio, nomi di dirigenti, nomi di prodotti e modelli di domini di posta elettronica. I modelli di estrazione delle entità identificano le menzioni rilevanti e le assegnano un punteggio rispetto ai livelli di priorità delle risorse. Una menzione del tuo dominio aziendale principale in un elenco di credenziali del dark web ha un posizionamento più elevato rispetto alla menzione di un marchio sussidiario in un post sul forum del web di superficie.
Fase 4: Arricchimento e stratificazione del contesto.I record abbinati vengono arricchiti con ulteriore contesto tecnico. A un dominio contrassegnato vengono interrogate la cronologia WHOIS, i record DNS, l'infrastruttura di hosting e i dati del certificato SSL. Un record di credenziali viene confrontato con i database delle violazioni note per determinare se fa parte di una nuova esposizione o di una compilazione riciclata. I profili degli autori delle minacce associati al forum o al marketplace di origine vengono aggiunti, ove disponibili, fornendo un contesto di attribuzione che influenza il punteggio di gravità.
Fase 5: definizione delle priorità, avvisi e creazione del caso.I risultati arricchiti vengono valutati utilizzando una combinazione di criticità delle risorse, capacità degli attori delle minacce, sensibilità dei dati e potenziale impatto aziendale. Gli avvisi ad alta priorità vengono instradati immediatamente tramiteSIEMintegrazioni, sistemi di ticketing o notifiche dirette agli analisti, mentre i risultati con minore affidabilità vengono messi in coda per la revisione periodica degli analisti. Questo routing a più livelli è ciò che separa un DRPS funzionale da uno strumento di allarmi che brucia i team di sicurezza.
]]>Categorie di minacce DRPS è progettato per rilevare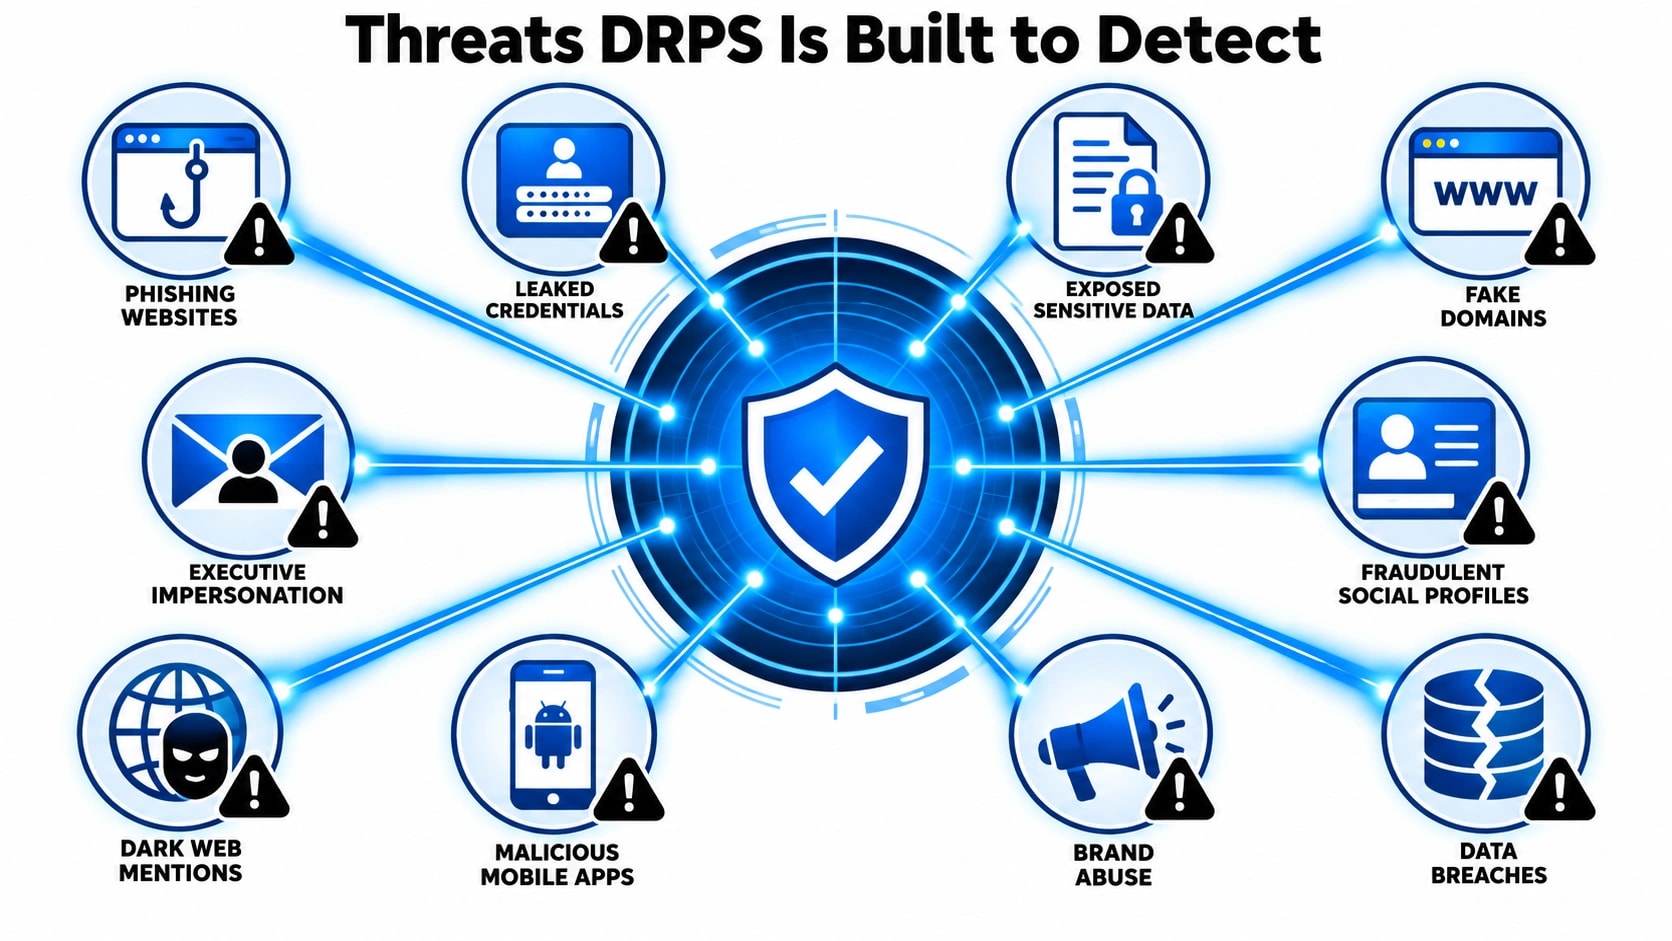
I servizi di protezione dai rischi digitali sono costruiti attorno a una tassonomia definita di minacce esterne, ciascuna delle quali richiede logiche di rilevamento e flussi di lavoro di risposta diversi. La categoria più diffusa è l'abuso del marchio, che comprende domini con errori di battitura, profili di social media falsi che si spacciano per dirigenti o account ufficiali e uso non autorizzato di loghi e marchi nei kit di phishing. Questi attacchi sono spesso il primo segnale che un autore di minacce ha identificato un’organizzazione come un obiettivo redditizio. Senza il monitoraggio automatico simultaneo di registrar di domini, piattaforme social e app store, queste minacce possono persistere per settimane prima che qualcuno le noti.
L'esposizione dei dati è un'altra categoria importante, che comprende credenziali trapelate su siti incollati, codice sorgente inviato accidentalmente a repository pubblici e dati dei dipendenti visualizzati nei forum di violazione. Questo tipo di esposizione è particolarmente pericolosa perché crea opportunità di attacco a valle. Un singolo set di credenziali valide pubblicate su un forum del dark web può consentire la presa di account, lo spostamento laterale e il furto di dati, spesso prima ancora che l’organizzazione interessata si accorga che i dati stanno circolando. Le piattaforme DRPS indicizzano continuamente queste fonti e correlano i risultati con l'impronta digitale nota del cliente, quindi gli avvisi sono specifici piuttosto che generici.
Oltre al furto d'identità e alle fughe di dati, il DRPS copre anche l'attività degli autori di minacce che prendono di mira direttamente l'organizzazione. Ciò include menzioni in forum chiusi in cui è possibile discutere la pianificazione degli attacchi, elenchi di vendita per accesso interno o dati rubati e indicatori precoci di campagne coordinate. Le categorie seguenti forniscono una visione strutturata di ciò che dovrebbe coprire la maggior parte delle piattaforme DRPS di livello aziendale:
- Abuso di marchio e dominio:Typosquatting, pagine di phishing, app mobili false, utilizzo non autorizzato dei marchi
- Credenziali ed esposizione dei dati:Accessi trapelati, informazioni personali su siti incollati, chiavi API o token esposti, perdite di repository di codici
- Minacce ai dirigenti e ai VIP:Esposizione dei dati personali, impersonificazione della leadership, schemi di frode mirata
- Intelligenza del web oscuro:Chiacchiere nei forum, accesso a elenchi di broker, targeting di gruppi di ransomware, aste di dati rubati
- Rischio terzi e catena di fornitura:Credenziali del fornitore compromesse, abuso del dominio del partner, indicatori di violazione del fornitore
Modelli di distribuzione DRPS e confronto delle capacità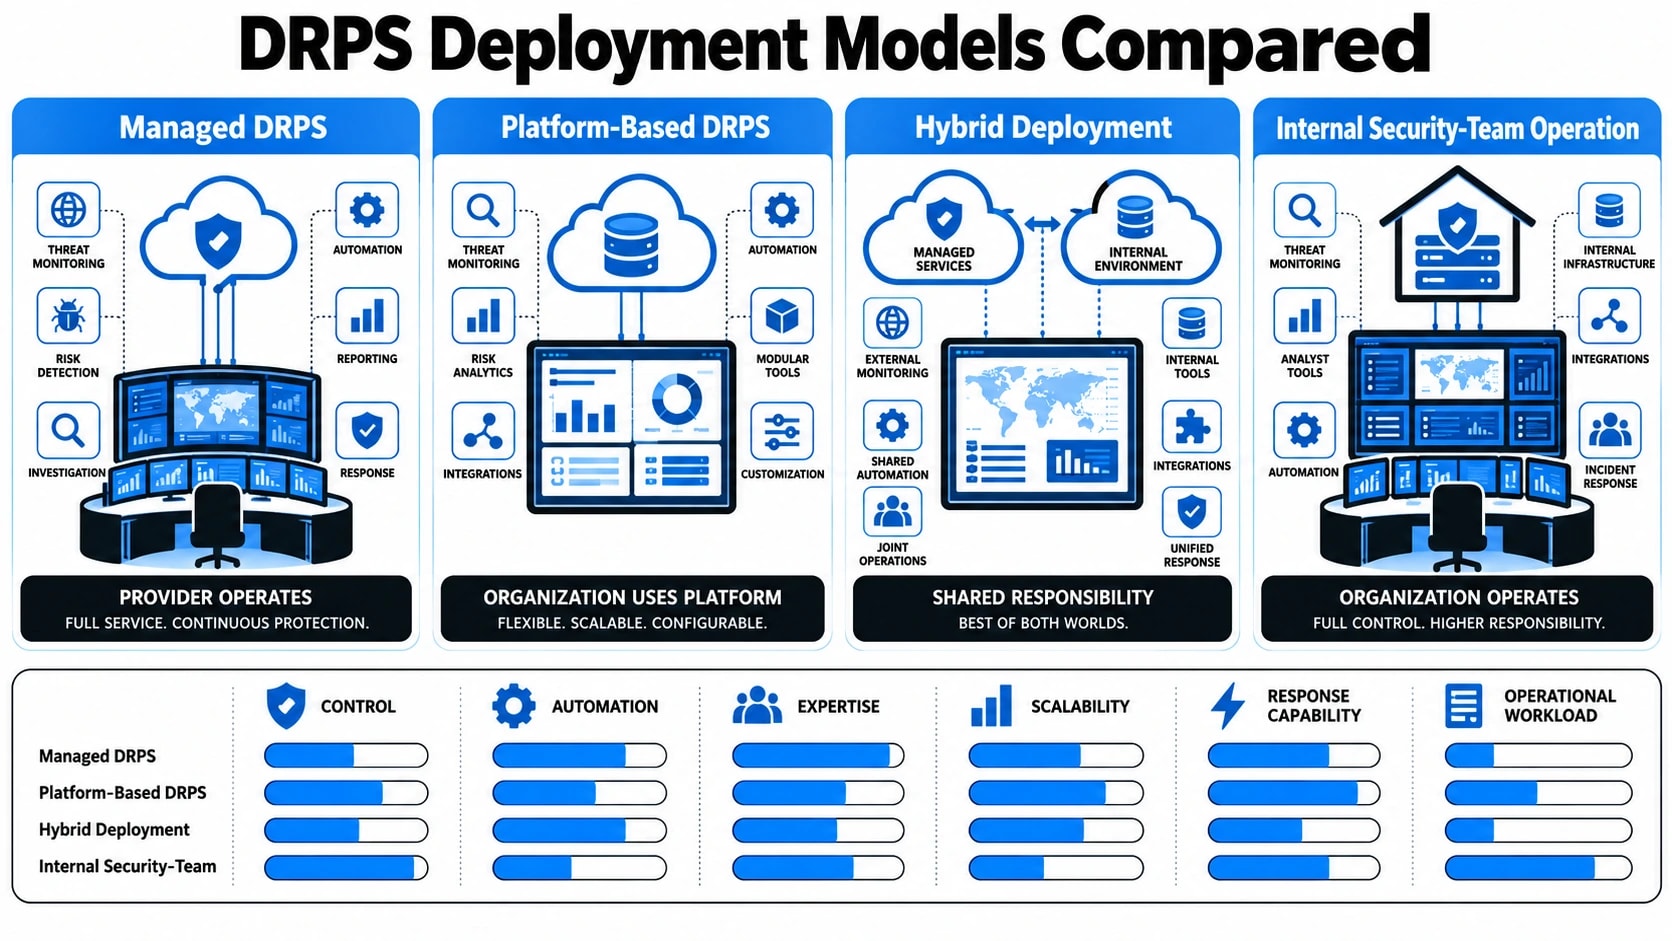
Le organizzazioni che valutano la protezione dai rischi digitali hanno tre opzioni di implementazione principali: servizio completamente gestito, solo piattaforma (self-service) o un modello ibrido che combina gli strumenti con il supporto degli analisti. Ciascun modello comporta diversi compromessi in termini di velocità, profondità di analisi e requisiti di risorse interne. Il DRPS completamente gestito viene in genere fornito tramite un fornitore di operazioni di sicurezza e include analisti umani che valutano gli avvisi, indagano sul contesto e gestiscono le richieste di rimozione per conto del cliente. Questo modello è adatto alle organizzazioni che non dispongono internamente di una funzione dedicata di intelligence sulle minacce.
Il modello basato esclusivamente sulla piattaforma offre ai team di sicurezza interni l’accesso diretto al monitoraggio di dashboard, feed grezzi e flussi di lavoro di avviso, ma richiede che tali team gestiscano autonomamente le indagini e la risposta. Ciò funziona bene per programmi di sicurezza maturi con analisti di intelligence sulle minacce esistenti, ma può portare a un affaticamento degli avvisi se la piattaforma non è adeguatamente sintonizzata sulle risorse e sul profilo di rischio specifici dell'organizzazione. Il modello ibrido tenta di bilanciare entrambi, offrendo una base di monitoraggio automatizzato con escalation facoltativa da parte degli analisti per i risultati ad alta priorità.
| Capacità | Completamente gestito | Solo piattaforma | Ibrido |
|---|---|---|---|
| Copertura del monitoraggio 24 ore su 24, 7 giorni su 7 | Sì | Dipende dalla squadra | Sì (automatizzato) |
| Triage dell'analista umano | Sì | No | In escalation |
| Gestione rimozione | Incluso | Manuale | Parziale |
| Intelligenza del web oscuro | Copertura profonda | Limitato | Moderato |
| Fabbisogno di risorse interne | Basso | Alto | Medio |
| Flessibilità di personalizzazione | Moderato | Alto | Alto |
Spiegazione del flusso di lavoro di rimozione e riparazione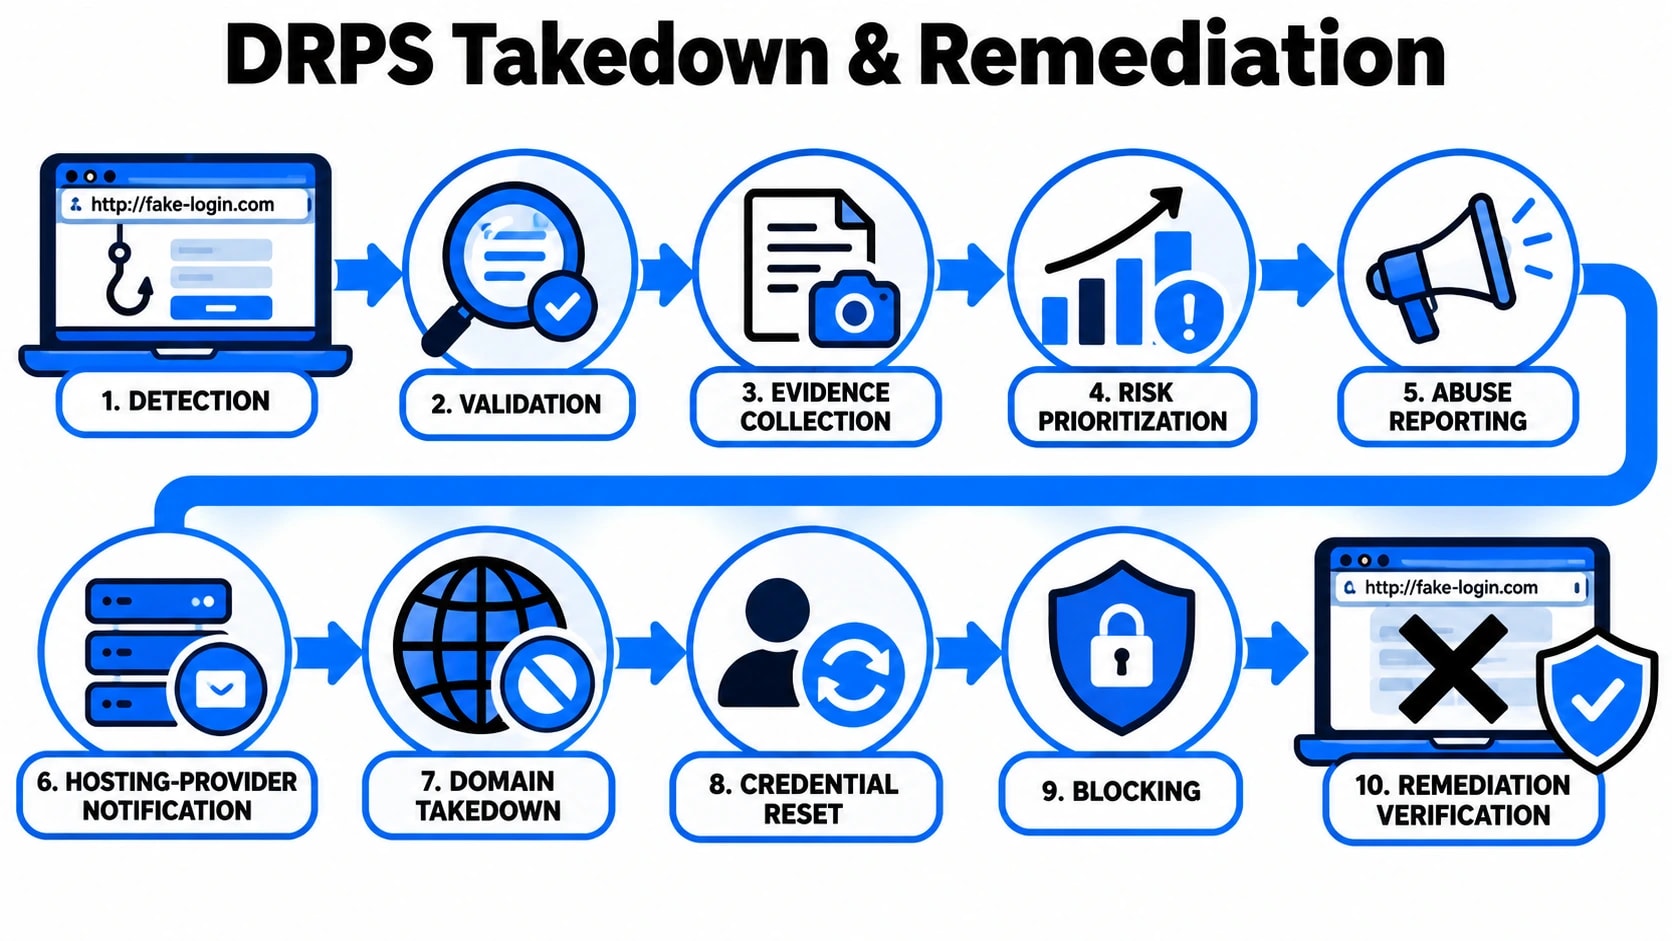
Il rilevamento è utile solo se porta a un’azione misurabile e il flusso di lavoro di rimozione è il luogo in cui DRPS fornisce il suo valore operativo più diretto. Quando viene confermato un sito di phishing, un account di social media fraudolento o un'app mobile dannosa, il processo di risoluzione inizia con la raccolta delle prove. Schermate, record WHOIS, dati di hosting e indicatori di traffico vengono compilati in un file del caso strutturato. Questa documentazione è fondamentale perché i registrar, i provider di hosting e i team di fiducia e sicurezza della piattaforma richiedono tutti formati di prove specifici prima di agire sulle richieste di rimozione.
Da lì, la richiesta di rimozione viene indirizzata alla parte appropriata. Per i domini di phishing ciò significa in genere contattare il team di abusi del provider di hosting, inviarli a liste di blocco come Navigazione sicura di Google e feed di abusi del settore e avvisare parallelamente il registrar. Per l’impersonificazione sui social media vengono utilizzati meccanismi di segnalazione specifici della piattaforma, spesso integrati da canali di escalation diretti che i fornitori di DRPS gestiti mantengono con le principali piattaforme attraverso rapporti di abuso consolidati. I tempi medi di rimozione variano in modo significativo in base alla piattaforma e al tipo di minaccia:
- Domini di phishing:Da 4 a 48 ore a seconda della reattività del provider di hosting
- Profili falsi sui social media:Da 24 a 72 ore tramite reporting standard, più veloce con i canali di escalation
- App mobili fraudolente:Da 3 a 7 giorni per la verifica della rimozione dell'app store
- Post del forum sul dark web:La rimozione in genere non è possibile, la mitigazione si concentra sul monitoraggio e sulla reimpostazione delle credenziali
Una volta completata la rimozione, il flusso di lavoro di riparazione non si ferma qui. Il monitoraggio post-rimozione viene applicato per rilevare la nuova registrazione di domini simili o la ricreazione di account fraudolenti, che è una tattica comune utilizzata dagli autori di minacce persistenti. Internamente, l'incidente si inserisce negli aggiornamenti dell'inventario delle risorse e, se sono coinvolte le credenziali, si consiglia di forzare la reimpostazione della password e l'invalidazione della sessione. Questo processo a circuito chiuso è ciò che separa la risposta reattiva agli incidenti da un programma strutturato di gestione delle minacce esterne ed è una parte fondamentale di ciò che fornitori maturi come Cyberlad integrano nei loroSOC-fornitura integrata di informazioni sulle minacce.
Integrazione di DRPS con lo stack di sicurezza esistente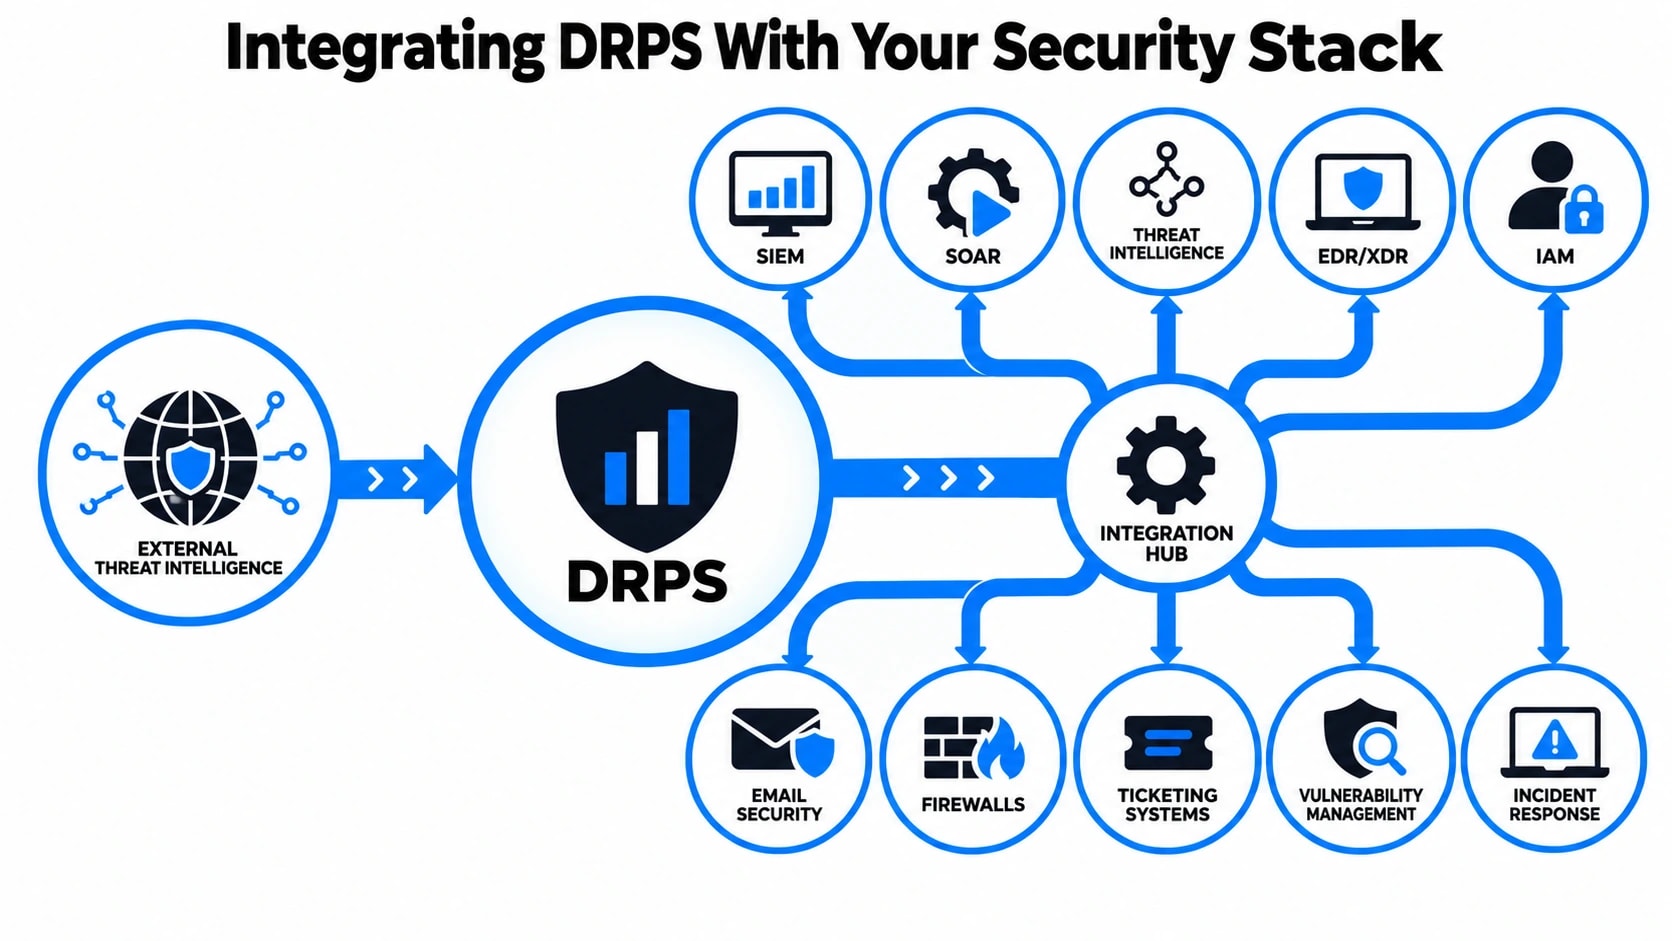
I servizi di protezione dai rischi digitali non operano in modo isolato. Il loro valore si moltiplica in modo significativo quando si inseriscono negli strumenti e nei processi già utilizzati dal team di sicurezza. Una piattaforma DRPS disconnessa dai feed SIEM, SOAR o di intelligence sulle minacce crea rumore di avviso senza vantaggi operativi.
Un'integrazione efficace in genere copre diversi livelli dell'infrastruttura esistente:
- Integrazione SIEM:Le piattaforme DRPS inseriscono avvisi strutturati, arricchiti con contesto come l'attribuzione degli attori, i punteggi di confidenza e la mappatura delle risorse, direttamente nel tuo sistema di gestione delle informazioni e degli eventi sulla sicurezza. Ciò consente agli analisti di correlare i segnali di minaccia esterna con i dati di registro interni.
- Attivazione del playbook SOAR:Quando un avviso DRPS raggiunge una soglia definita, può attivare automaticamente un playbook di risposta. Ad esempio, un'esposizione delle credenziali confermata può avviare un flusso di lavoro di reimpostazione forzata della password senza intervento manuale.
- Arricchimento della piattaforma di intelligence sulle minacce (TIP):Gli indicatori di compromissione estratti dal monitoraggio DRPS, come domini di phishing, IP dannosi e infrastruttura degli aggressori, vengono inseriti direttamente nel tuo TIP per il blocco e la correlazione.
- Ticketing e gestione dei casi:Gli avvisi si traducono in incidenti monitorati all'interno di piattaforme come ServiceNow o Jira, offrendo ai team un chiaro percorso di controllo per le azioni correttive.
- Sistemi di gestione delle identità e degli accessi (IAM):Le credenziali esposte identificate attraverso il monitoraggio del dark web possono attivare automaticamente il blocco degli account o le sfide di autenticazione a più fattori.
La tabella seguente illustra il modo in cui i dati DRPS arricchiscono ciascun punto di integrazione:
| Obiettivo integrazione | Dati DRPS forniti | Risultato operativo |
|---|---|---|
| SIEM | Avvisi arricchiti con il contesto dell'attore | Triage più rapido e riduzione dei falsi positivi |
| SALITA | Eventi di minaccia strutturati con punteggi di gravità | Attivazione del playbook con risposta automatica |
| CONSIGLIO | IOC: domini, IP, hash | Blocco proattivo attraverso i controlli di rete |
| SONO | Record delle credenziali esposte | Blocco automatico dell'account o applicazione dell'AMF |
| Sistema di biglietteria | Dati sull'incidente con guida alla risoluzione | Flussi di lavoro di risposta tracciati e verificabili |
Quando DRPS è collegato correttamente al tuo stack, la visibilità delle minacce esterne smette di essere un esercizio di reporting e diventa un controllo operativo in tempo reale.
Misurare l'efficacia del DRPS: i parametri che contano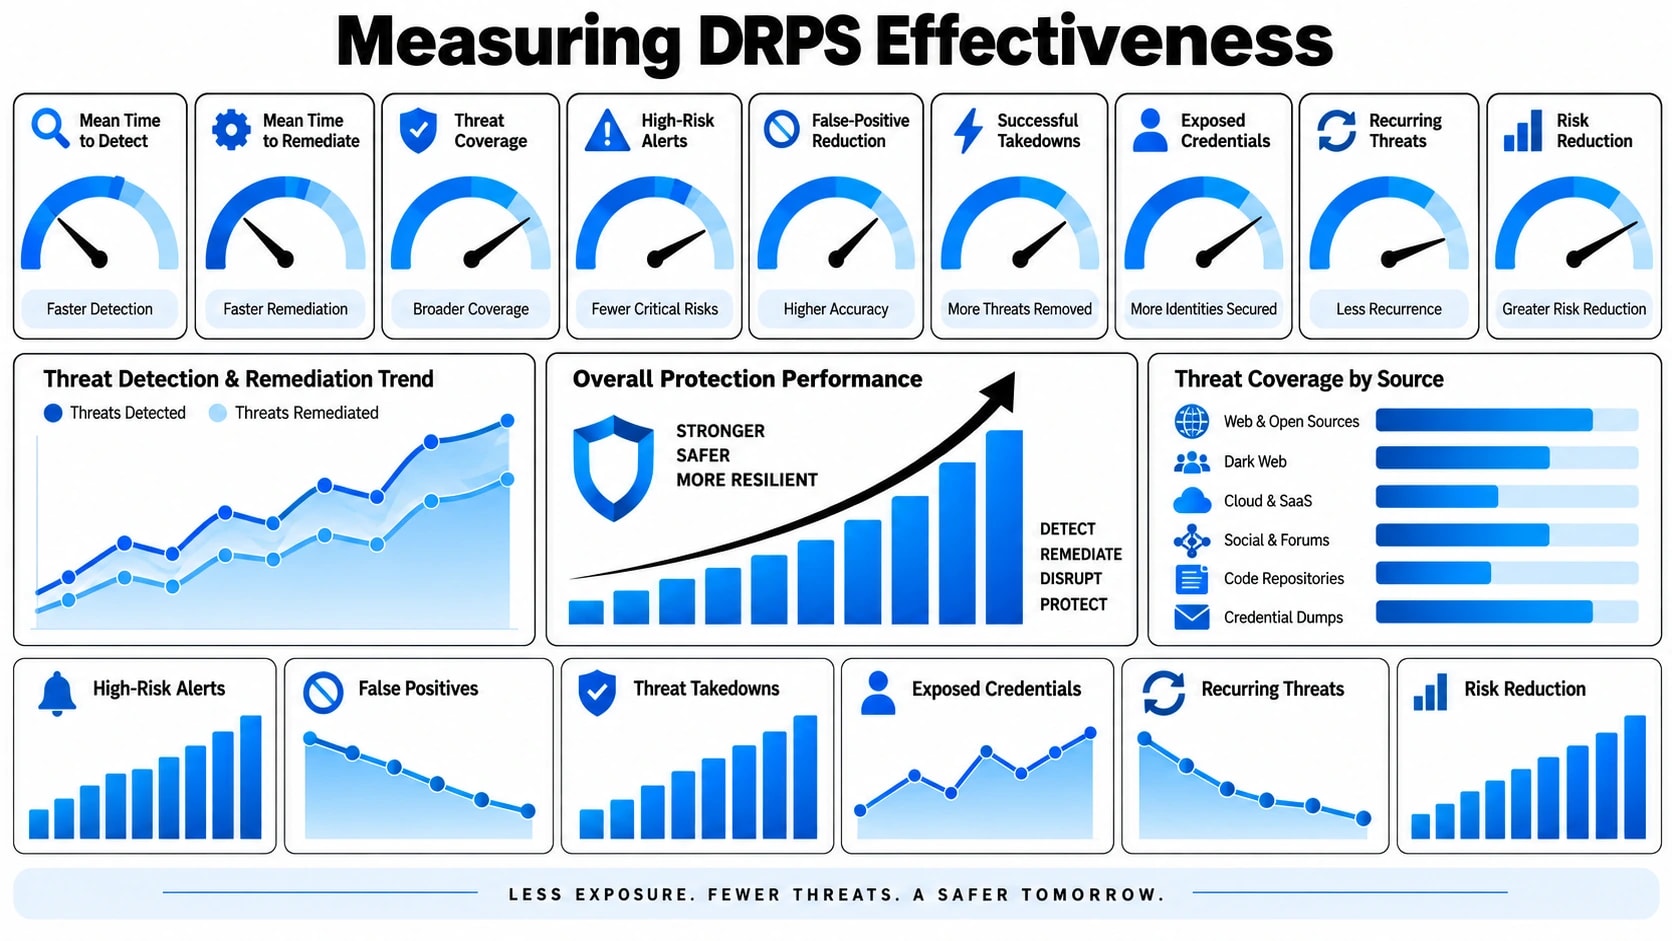
L'acquisto di una piattaforma DRPS è solo il primo passo. Capire se si sta effettivamente riducendo la propria esposizione richiede criteri chiari e misurabili. Molte organizzazioni hanno difficoltà in questo senso perché tengono traccia delle metriche delle attività piuttosto che delle metriche dei risultati. Il volume degli avvisi generati ti dice molto poco. Ciò che conta è ciò che accade dopo il rilevamento.
Le metriche che vale la pena monitorare rientrano in tre categorie:
- Velocità di rilevamento:Con quale rapidità la piattaforma fa emergere una minaccia dopo che è apparsa esternamente? Per i domini di phishing, l'intervallo tra la registrazione del dominio e il primo contatto con la vittima può durare meno di 24 ore. Il tempo medio di rilevamento (MTTD) dovrebbe essere misurato in ore, non in giorni.
- Tasso di successo delle eliminazioni:Quale percentuale di siti di phishing segnalati, profili di social media fraudolenti e contenuti illeciti vengono rimossi con successo? Un elevato tasso di falsi positivi sulle richieste di rimozione danneggia i rapporti con registrar e provider di hosting, rallentando le future rimozioni.
- Ampiezza di copertura:La piattaforma monitora tutte le aree di superficie rilevanti, inclusi il web trasparente, i forum del web oscuro, i siti di incollaggio, i repository di codici e i canali di social media specifici per il tuo settore?
- Fedeltà degli avvisi:Qual è la percentuale di avvisi che richiedono l'intervento dell'analista rispetto a quelli che vengono liquidati come rumore? Una solida piattaforma DRPS dovrebbe fornire segnali ad alta fedeltà con contesto allegato, non dump di dati grezzi.
- Riduzione del rischio nel tempo:Il numero di minacce esterne attive contro la tua organizzazione tende a diminuire trimestre dopo trimestre? Questa è la misura definitiva della maturità del programma.
- Tempo medio di riparazione (MTTR):Quanto tempo è necessario dal rilevamento iniziale alla risoluzione confermata? Ciò combina la velocità della piattaforma, l'efficienza degli analisti e le tempistiche di rimozione da parte di terze parti.
La revisione trimestrale di questi parametri consente al tuo team di identificare le lacune nella copertura, adattare le priorità di monitoraggio e dimostrare il valore del programma alla leadership senza fare affidamento su prove aneddotiche.
Chi ha bisogno del DRPS e quando dargli la priorità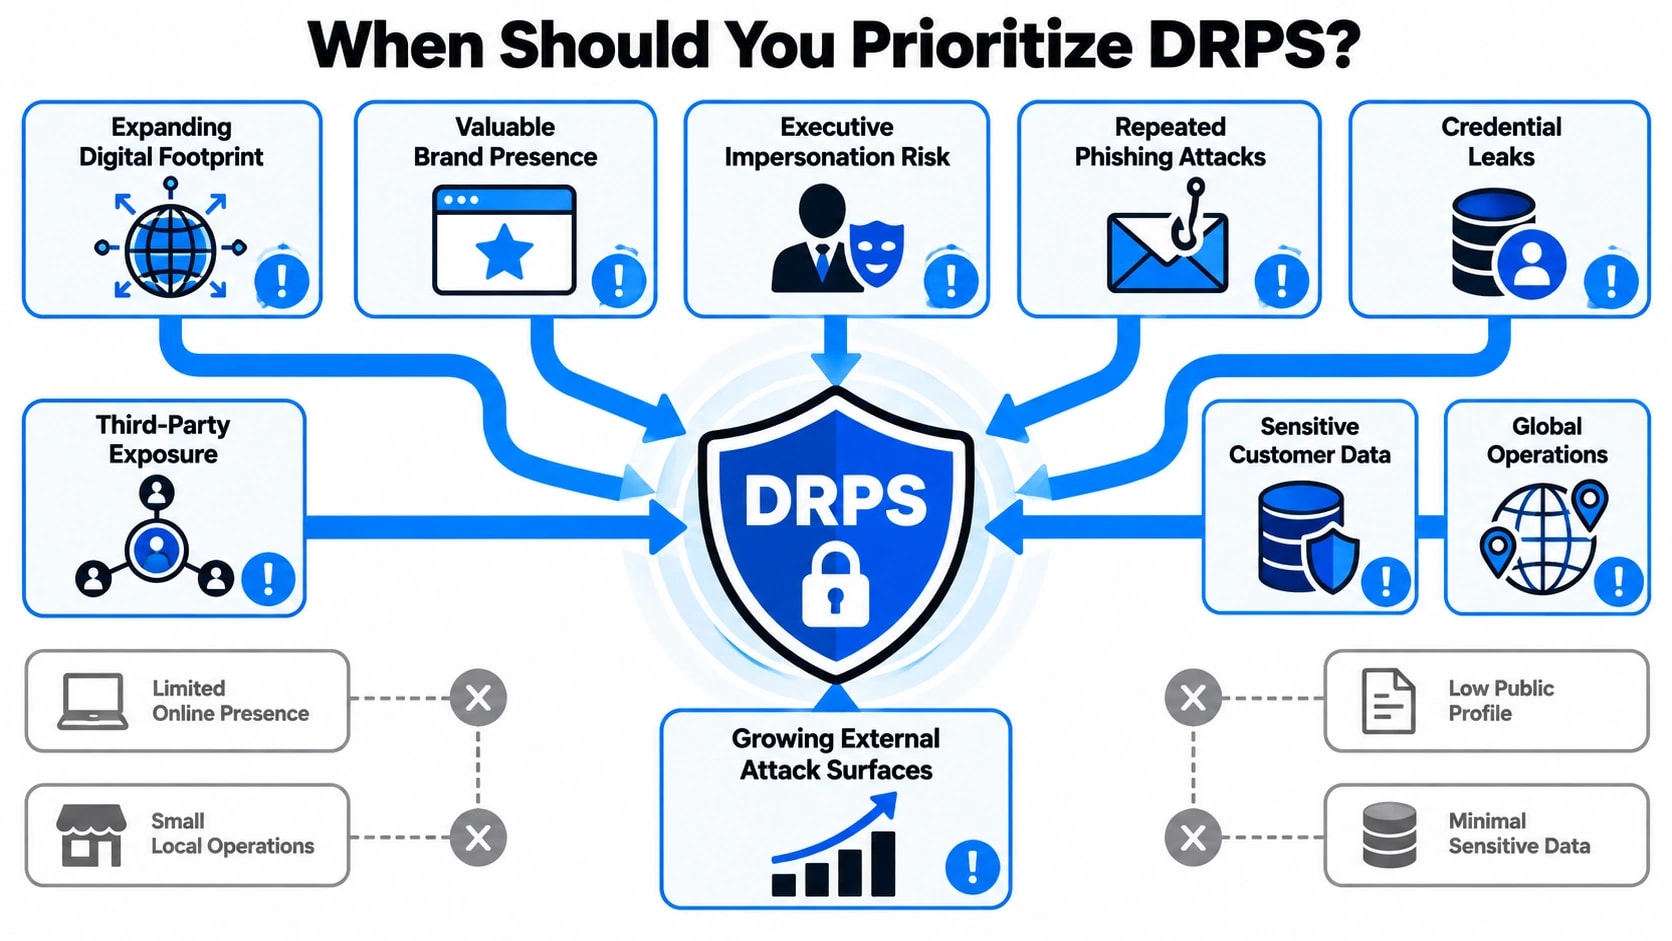
La protezione dai rischi digitali non è una preoccupazione esclusiva delle grandi imprese. Qualsiasi organizzazione con un marchio rivolto al pubblico, dati dei clienti o presenza online comporta rischi digitali esterni. La questione non è se le minacce esistano, ma se si abbia la visibilità necessaria per individuarle prima che causino danni.
Alcuni profili indicano che DRPS dovrebbe salire nella lista delle priorità:
- Imprese di servizi finanziari:Obiettivi di alto valore per furto di credenziali, trojan bancari e imitazione di app fraudolente. Gli obblighi normativi in materia di protezione dei clienti aggiungono ulteriore urgenza.
- Rivenditori e marchi di e-commerce:L'impersonificazione del marchio attraverso vetrine false ed elenchi di prodotti contraffatti rappresenta sia una perdita di entrate che un'erosione della fiducia dei clienti.
- Organizzazioni sanitarie:I dati dei pazienti impongono prezzi elevati sui mercati criminali. Il monitoraggio del dark web per i record trapelati è un controllo quasi obbligatorio dati i requisiti di notifica delle violazioni.
- Imprese tecnologiche:La fuga di codice sorgente attraverso archivi pubblici e dispositivi dei dipendenti espone i sistemi proprietari e crea rischi nella catena di fornitura.
- Governo e infrastrutture critiche:Presi di mira da attori statali e gruppi di hacktivisti, spesso con lunghi tempi di permanenza prima dell'esposizione pubblica.
- Qualsiasi organizzazione post-violazione:A seguito di un incidente di sicurezza, il monitoraggio esterno dovrebbe essere considerato una priorità immediata per monitorare l’attività degli autori delle minacce che fanno riferimento alla violazione e individuare gli attacchi successivi.
Le organizzazioni che si trovano all'inizio del loro percorso verso la maturità della sicurezza potrebbero scoprire che un servizio DRPS gestito, fornito da un fornitore esperto, offre un time-to-value più rapido rispetto alla creazione di capacità interne da zero. La combinazione di strumenti specializzati e competenze degli analisti colma le lacune che i team interni spesso non riescono a colmare con le risorse esistenti.
Conclusione
I servizi di protezione dai rischi digitali risolvono un punto cieco fondamentale nei programmi di sicurezza tradizionali: le minacce che si formano, crescono e vengono eseguite interamente al di fuori del tuo ambiente controllato. Dall'esposizione delle credenziali sui forum del dark web all'infrastruttura di phishing costruita attorno al tuo marchio, la superficie di attacco che esiste oltre il tuo firewall è reale, attiva e in espansione. DRPS fornisce la capacità di raccolta, analisi e risposta necessaria per agire su tali minacce prima che raggiungano clienti, dipendenti o sistemi. Se integrato con le operazioni di sicurezza esistenti, trasforma i dati sulle minacce esterne in una riduzione del rischio operativo misurabile.
Se la tua organizzazione attualmente non ha una visibilità strutturata su ciò che gli attori delle minacce dicono, costruiscono o vendono su di te online, vale la pena colmare questa lacuna ora piuttosto che dopo che un incidente ha sollevato il problema. Il team di Cyberlad collabora con le organizzazioni per definire, implementare e rendere operativi programmi di protezione dai rischi digitali che si adattino al loro specifico profilo di minaccia e alla maturità della sicurezza. Iniziare con una valutazione dell’esposizione esterna è un primo passo pratico verso la comprensione esatta di ciò che ti manca attualmente.
Domande frequenti
In che modo DRPS è diverso da un tradizionale feed di intelligence sulle minacce?
I feed di intelligence sulle minacce forniscono indicatori grezzi come IP e domini dannosi. DRPS va oltre monitorando le minacce specifiche per la tua organizzazione, come impersonificazione del marchio, credenziali trapelate e comunicazioni di attacchi mirati, quindi lavora attivamente per porre rimedio a tali minacce attraverso rimozioni e azioni di risposta guidate dagli analisti.
Quanto tempo è necessario per vedere i risultati dopo l'implementazione di una piattaforma DRPS?
La maggior parte delle organizzazioni inizia a ricevere avvisi utili entro le prime due settimane non appena la piattaforma indicizza le risorse monitorate. Il monitoraggio del dark web e dei siti incollati può far emergere esposizioni storiche quasi immediatamente. La piena maturità operativa, compresi i flussi di lavoro di risposta integrati, richiede in genere dai 60 ai 90 giorni per essere stabilita correttamente.
DRPS può aiutare con i requisiti di conformità?
SÌ. DRPS supporta la conformità con i framework che richiedono il monitoraggio delle minacce esterne, l'identificazione delle violazioni dei dati e la documentazione della risposta agli incidenti. Le normative, tra cui GDPR, PCI DSS e HIPAA, beneficiano tutte delle funzionalità di monitoraggio delle credenziali, rilevamento delle violazioni e audit trail fornite da un programma DRPS maturo.
DRPS funziona per le piccole e medie imprese o solo per le imprese?
Il DRPS è rilevante a qualsiasi dimensione. Le organizzazioni più piccole vengono spesso prese di mira proprio perché non hanno visibilità esterna. I servizi DRPS gestiti rendono la funzionalità accessibile senza richiedere un grande team di sicurezza interno, offrendo alle aziende di medie dimensioni gli stessi vantaggi di rilevamento e rimozione che le aziende più grandi ricevono da programmi interni dedicati.
Cosa succede se una richiesta di rimozione fallisce o viene ignorata da un provider di hosting?
Quando un provider di hosting non risponde o rifiuta una rimozione, i fornitori di DRPS si intensificano attraverso canali alternativi, inclusi contatti di abuso del registrar di domini, ISP upstream e in alcuni casi processi di notifica legale. Mentre l'escalation continua, vengono applicati controlli tecnici paralleli, come il blocco dell'infrastruttura dannosa a livello di rete.