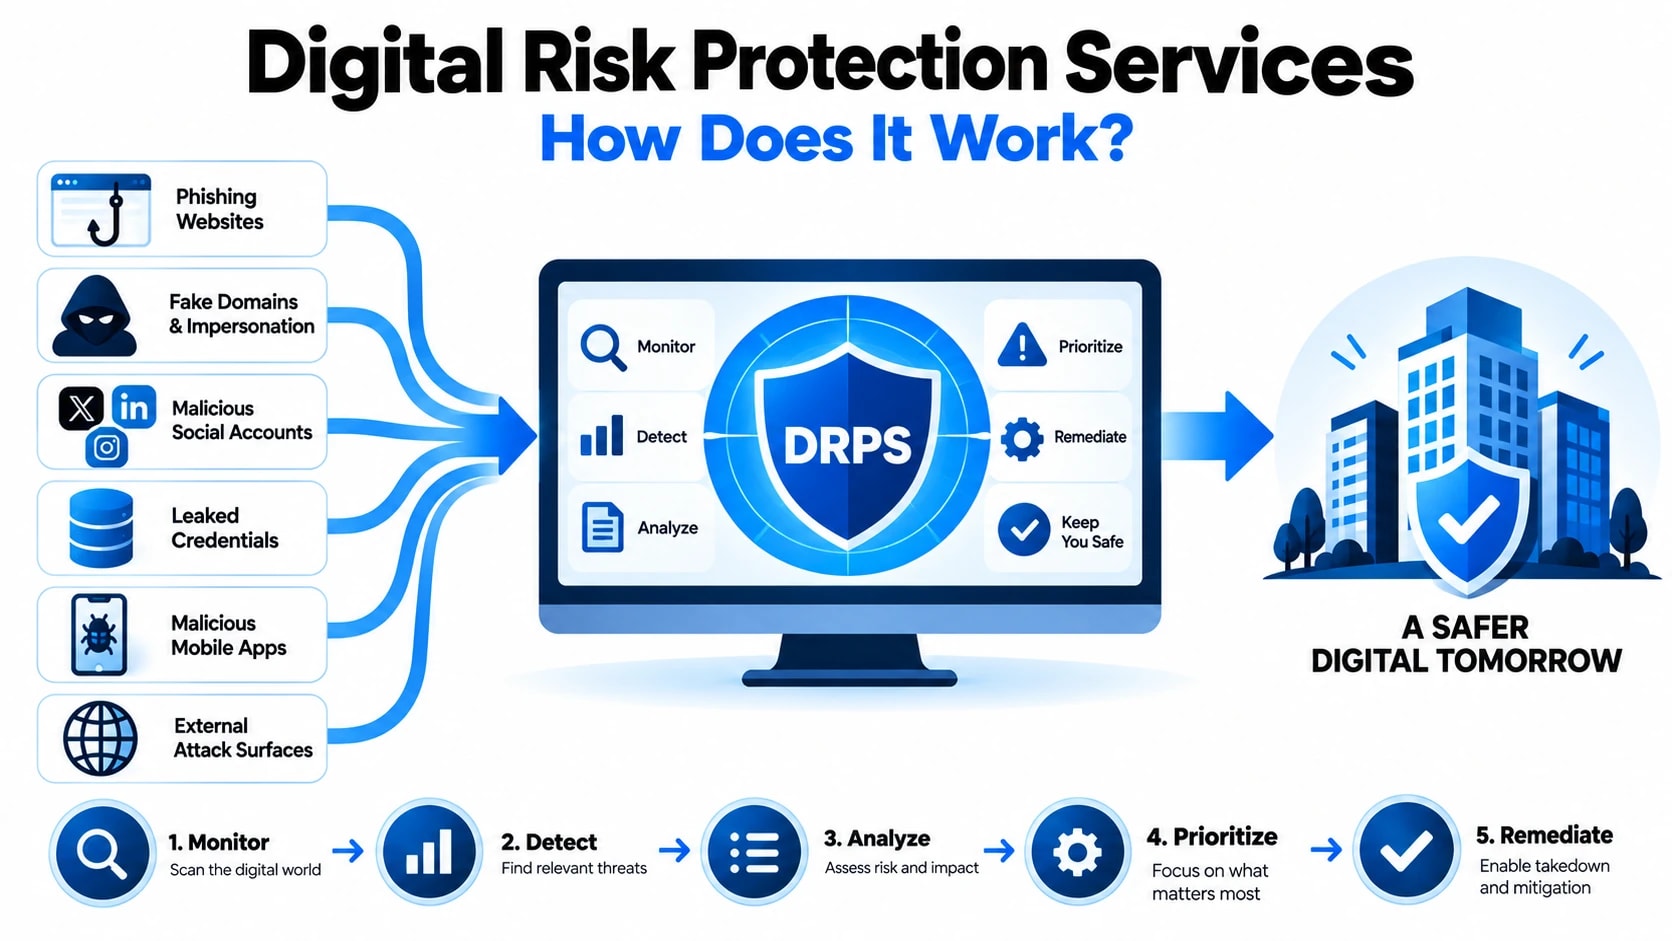
Digital Risk Protection Services (DRPS) opereren ruim buiten de grenzen van de traditionele perimeterbeveiliging en monitoren het open web, het dark web en de technische infrastructuur op signalen dat uw organisatie het doelwit is, wordt nagebootst of actief wordt uitgebuit. In tegenstelling tot reactieve beveiligingscontroles die reageren op bedreigingen nadat deze uw omgeving hebben geschonden, functioneert DRPS als een continue externe bewakingslaag, die miljarden ongestructureerde datapunten omzet in geprioriteerde waarschuwingen waar uw beveiligingsteam onmiddellijk op kan reageren. Het begrijpen van de technische mechanismen achter dat proces is van cruciaal belang voor elke organisatie die evalueert of deze services passen bij hun dreigingshouding.
Wat digitale risicobeschermingsdiensten feitelijk monitoren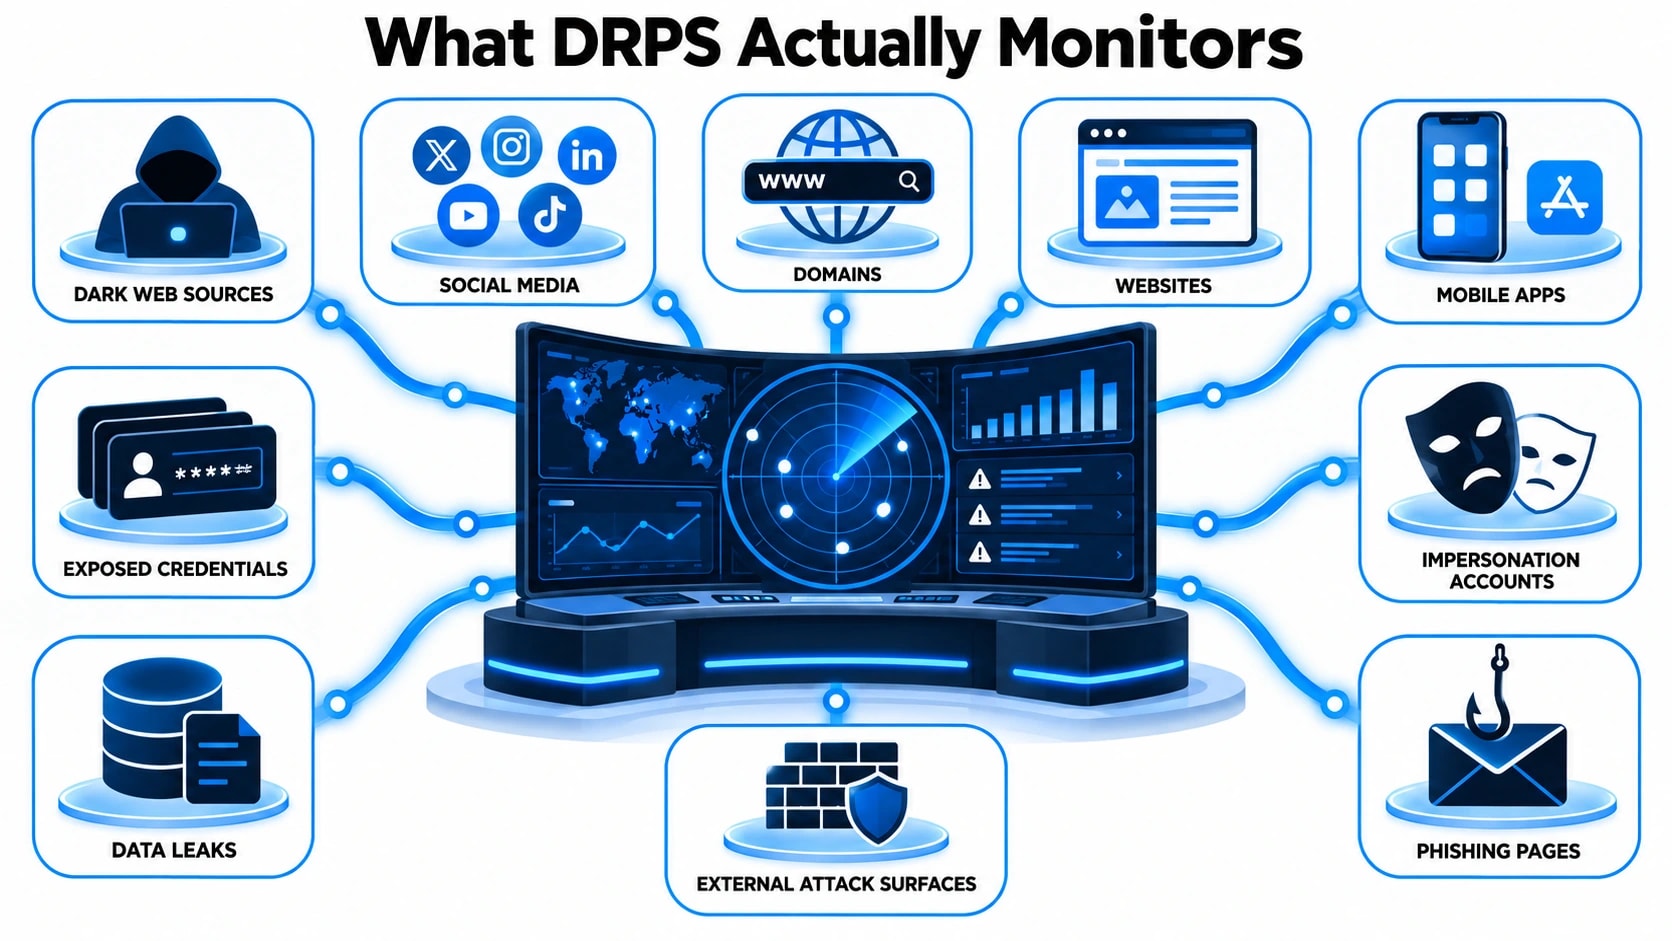
Het monitoringbereik van een volwassen DRPS-platform is bewust breed omdat dreigingsactoren tegelijkertijd via tientallen verschillende kanalen opereren. Het beperken van de verzameling tot één enkele bron creëert blinde vlekken die tegenstanders zullen uitbuiten. Een goed geconfigureerde service neemt gegevens op uit verschillende categorieën.
Surface web en geïndexeerde inhoudomvat merkvermeldingen op nieuwssites, plaksites, forums, codeopslagplaatsen zoals GitHub en GitLab, vacaturesites en sociale-mediaplatforms. Aanvallers maken vaak inloggegevens, interne architectuurdetails of gevoelige documenten openbaar via onbedoelde openbare commits of datalekken van derden die in geïndexeerde zoekresultaten naar voren komen lang voordat een doelorganisatie deze intern ontdekt.
Darkweb en gesloten forumsvereisen een gespecialiseerde verzamelinfrastructuur omdat de inhoud niet door conventionele zoekmachines wordt geïndexeerd. Deze laag omvat op Tor gebaseerde marktplaatsen, particuliere ransomware-bendeforums, Telegram-kanalen die alleen op uitnodiging toegankelijk zijn en IRC-netwerken waar gestolen inloggegevens, toegangslijsten en geplande aanvalscampagnes worden geadverteerd en verhandeld. Het monitoren hiervan is technisch veeleisend omdat veel forums geauthenticeerde accounts, reputatiescores of uitnodigingsbevestigingen vereisen om toegang te krijgen.
Signalen van technische infrastructuurdekking van het externe aanvalsoppervlak rechtstreeks, inclusief nieuw geregistreerde domeinen die uw merk typosquat of spoofen, SSL-certificaattransparantielogboeken die frauduleuze certificaten onthullen die op uw naam zijn uitgegeven, verkeerd geconfigureerde cloudopslagbuckets, blootgestelde API-eindpunten en BGP-routeringsafwijkingen die kunnen wijzen op pogingen tot IP-kaping. Deze gegevens worden grotendeels door machines gegenereerd en vereisen geautomatiseerde parsering op schaal.
Feeds voor blootstelling aan inloggegevensverzamel gegevens uit compilaties van inbreuken, logboeken van stealer-malware en combinatielijsten die via criminele netwerken circuleren. Deze feeds worden vergeleken met uw gecontroleerde domeinen en e-mailpatronen om werknemers- of klantreferenties te identificeren die actief te koop zijn of al zijn gedistribueerd.
Fysieke en uitvoerende dreigingsmonitoringbreidt de bescherming uit naar met name genoemde personen binnen een organisatie, waarbij bedreigend taalgebruik, doxxing-pogingen en gerichteworden gevolgd phishingkit-infrastructuur opgebouwd rond uitvoerende identiteiten. Dit is met name relevant voor organisaties in de financiële dienstverlening, kritieke infrastructuur en overheidscontracten.
Om Digital Risk Protection Services te begrijpen: hoe werkt het?, helpt het om te vergelijken wat u in de gegevens ziet en welke actie u vervolgens moet ondernemen.
De pijplijn voor technische detectie: van onbewerkte gegevens tot bruikbare waarschuwingen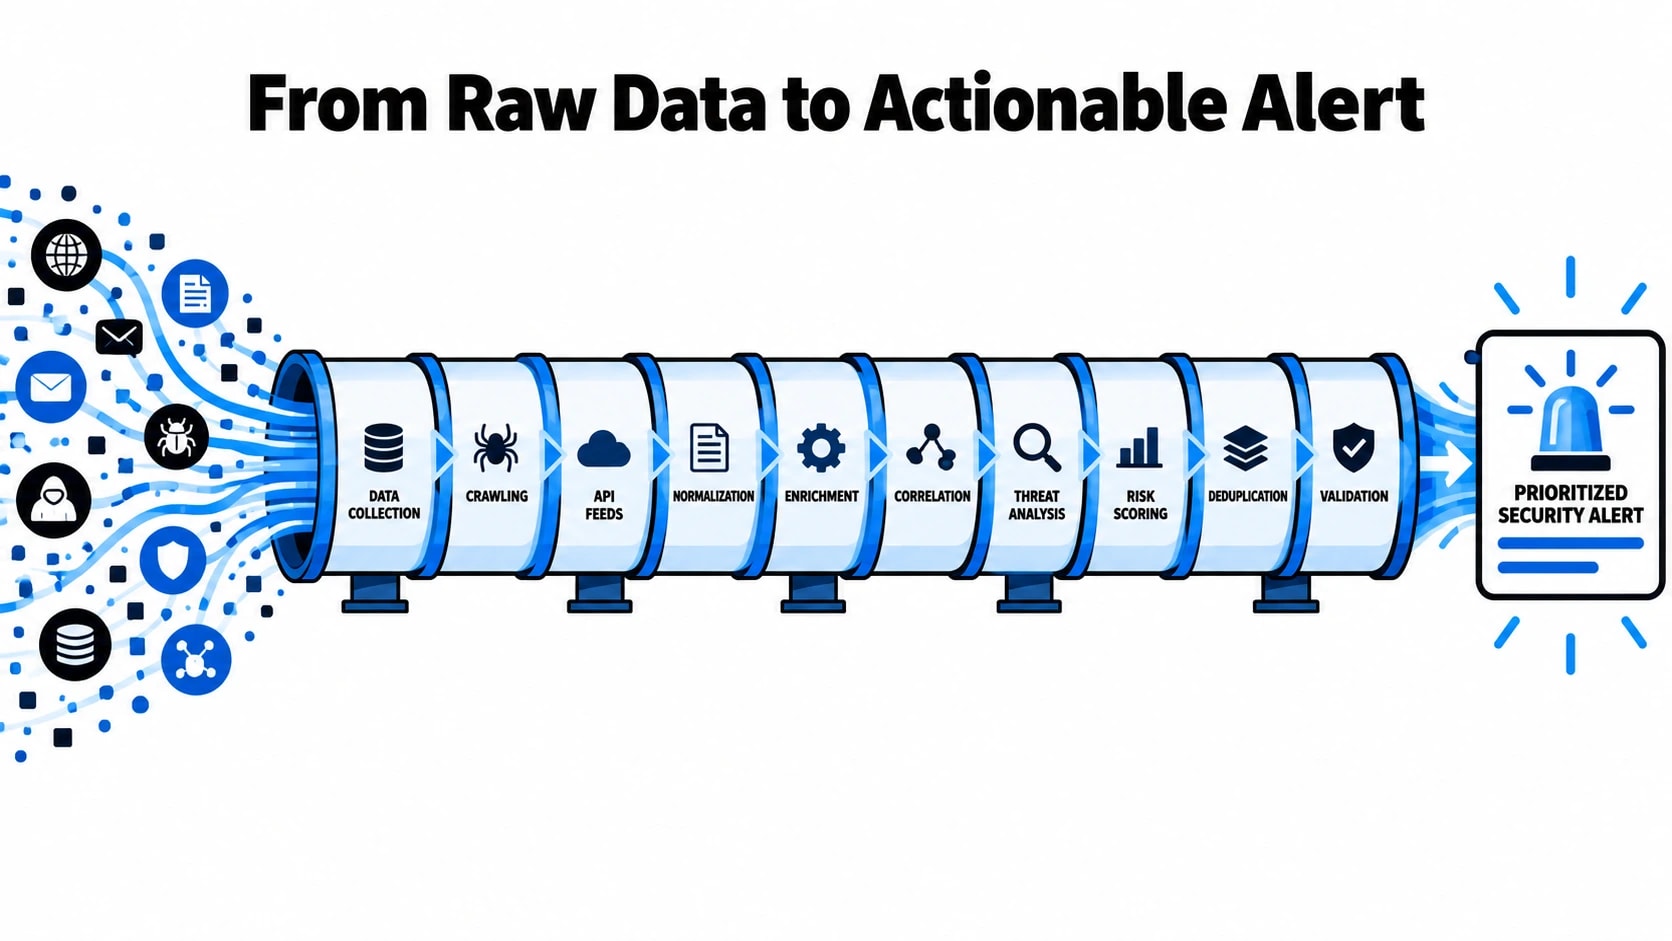
Ruwe dreigingsgegevens zijn operationeel nutteloos zonder een gestructureerde pijplijn die ruis filtert, signalen verrijkt met context en bevindingen op het juiste moment naar de juiste teams stuurt. De detectiepijplijn in een volwassen DRPS-platform doorloopt doorgaans vijf onderling verbonden fasen.
Fase 1: Verzameling en inname.Geautomatiseerde crawlers, API-integraties, menselijke intelligentie (HUMINT) van door analisten toegankelijke forums en eigen sensornetwerken voeden ruwe gegevens in een gecentraliseerde opnamelaag. In dit stadium is het volume enorm en de signaaldichtheid laag. Het verzamelen moet continu plaatsvinden, omdat de activiteiten van bedreigingsactoren geen voorspelbaar schema volgen, en er binnen enkele uren actie kan worden ondernomen op een vermelding van inloggegevens die om 02.00 uur op een forum verschijnt.
Fase 2: Normalisatie en deduplicatie.Opgenomen gegevens arriveren in inconsistente formaten, talen en structuren. Pijplijnen voor natuurlijke taalverwerking (NLP) normaliseren tekst, automatische vertalingen verwerken bronnen in vreemde talen en deduplicatielogica voorkomt dat hetzelfde bericht of record dubbele waarschuwingen genereert. Gestructureerde gegevensschema's taggen elke record met brontype, tijdstempel, geografische indicatoren en betrouwbaarheidsscore.
Fase 3: Extractie van entiteiten en matching van activa.De genormaliseerde gegevens worden gescand aan de hand van een door de klant gedefinieerde activa-inventaris die domeinen, IP-bereiken, merkzoekwoorden, namen van leidinggevenden, productnamen en e-maildomeinpatronen omvat. Modellen voor entiteitsextractie identificeren relevante vermeldingen en scoren deze op basis van activaprioriteitsniveaus. Een vermelding van uw primaire bedrijfsdomein in een vermelding op het dark web scoort hoger dan een vermelding van een dochteronderneming in een post op een forum op het internet.
Fase 4: Verrijking en contextgelaagdheid.Gematchte records worden verrijkt met aanvullende technische context. Bij een gemarkeerd domein wordt gevraagd naar de WHOIS-geschiedenis, DNS-records, hostinginfrastructuur en SSL-certificaatgegevens. Een referentierecord wordt gecontroleerd aan de hand van bekende inbreukdatabases om te bepalen of het deel uitmaakt van een nieuwe blootstelling of een gerecyclede compilatie. Profielen van bedreigingsactoren die aan het bronforum of de bronmarktplaats zijn gekoppeld, worden waar beschikbaar toegevoegd, waardoor attributiecontext wordt geboden die de ernstscore beïnvloedt.
Fase 5: Prioritering, waarschuwingen en casecreatie.Verrijkte bevindingen worden gescoord op basis van een combinatie van de kriticiteit van activa, het vermogen van bedreigingsactoren, gegevensgevoeligheid en potentiële zakelijke impact. Waarschuwingen met hoge prioriteit worden onmiddellijk doorgestuurd viaSIEMintegraties, ticketingsystemen of directe analistenmeldingen, terwijl bevindingen met een lager vertrouwen in de wachtrij staan voor periodieke beoordeling door analisten. Deze gelaagde routering is wat een functionele DRPS scheidt van een tool die waarschuwingen overspoelt die beveiligingsteams uitbrandt.
]]>Bedreigingscategorieën DRPS is ontworpen om te detecteren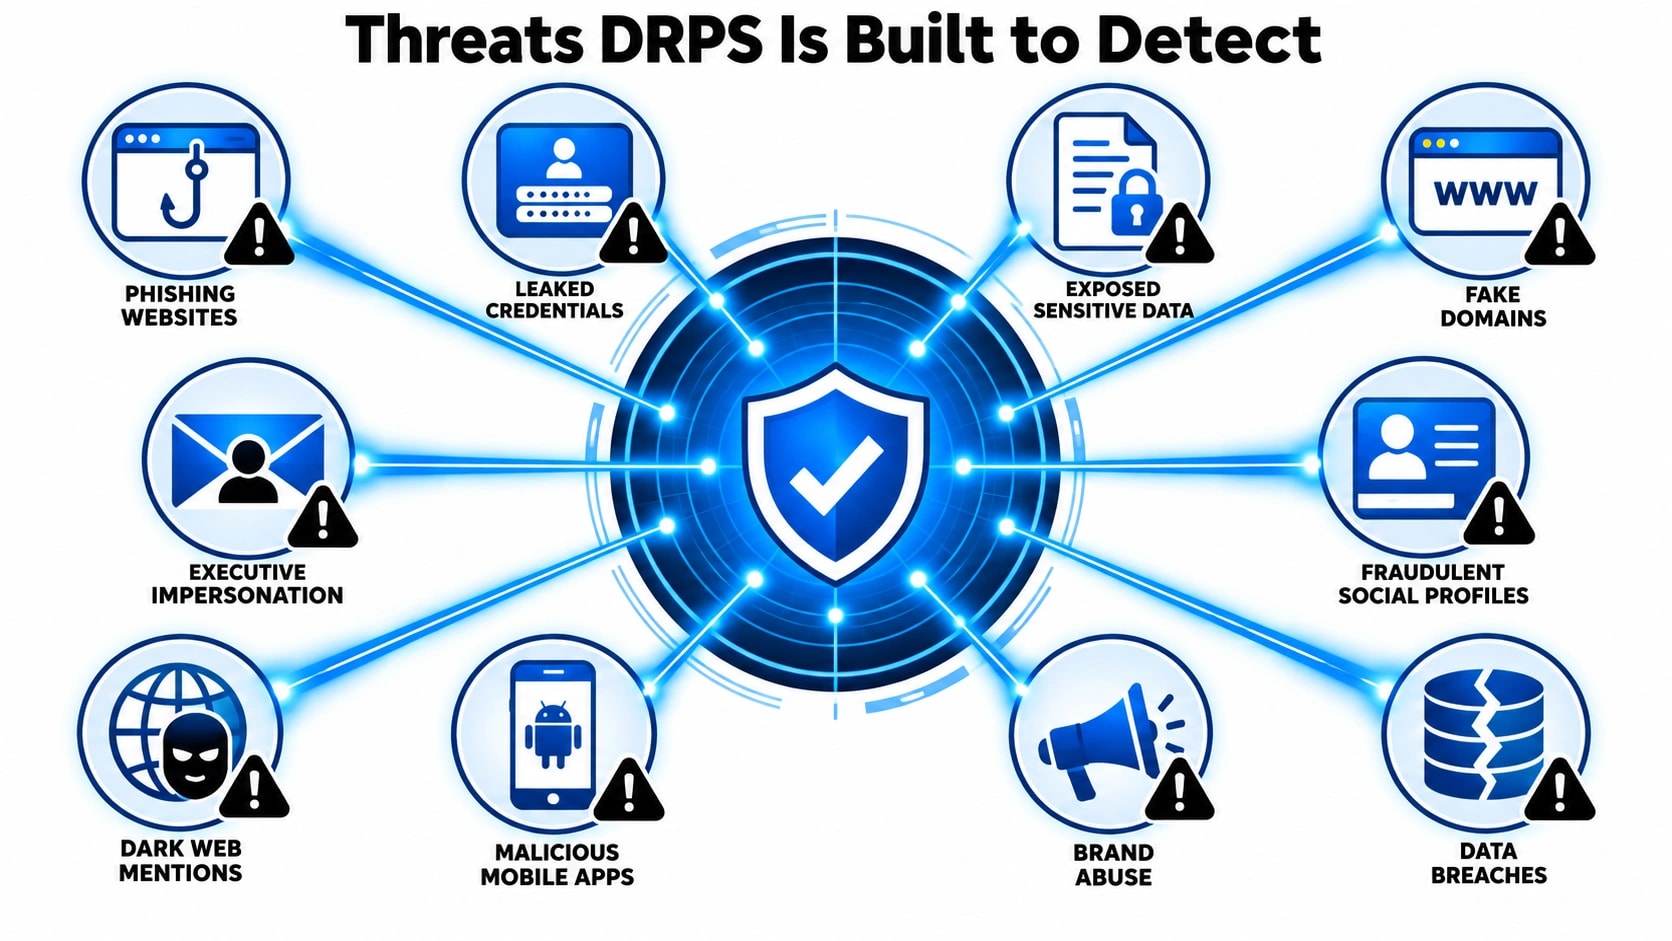
Digitale risicobeschermingsdiensten zijn opgebouwd rond een gedefinieerde taxonomie van externe bedreigingen, die elk een andere detectielogica en responsworkflows vereisen. De meest voorkomende categorie is merkmisbruik, waaronder getypte domeinen, valse sociale-mediaprofielen die zich voordoen als managers of officiële accounts, en ongeoorloofd gebruik van logo's en handelsmerken in phishing-kits. Deze aanvallen zijn vaak het eerste teken dat een bedreigingsacteur een organisatie als winstgevend doelwit heeft geïdentificeerd. Zonder geautomatiseerde monitoring van domeinregistreerders, sociale platforms en appstores tegelijk kunnen deze bedreigingen wekenlang aanhouden voordat iemand ze opmerkt.
Gegevensblootstelling is een andere belangrijke categorie, waaronder gelekte inloggegevens op plaksites, broncode die per ongeluk naar openbare opslagplaatsen wordt gepusht en werknemersgegevens die op inbreukforums verschijnen. Dit soort blootstelling is bijzonder gevaarlijk omdat het stroomafwaartse aanvalsmogelijkheden creëert. Een enkele set geldige inloggegevens die op een dark web-forum wordt geplaatst, kan accountovername, zijdelingse verplaatsing en gegevensdiefstal mogelijk maken, vaak voordat de getroffen organisatie zelfs maar weet dat de gegevens circuleren. DRPS-platforms indexeren deze bronnen voortdurend en correleren bevindingen met de bekende digitale voetafdruk van de klant, zodat waarschuwingen specifiek zijn in plaats van algemeen.
Naast nabootsing van identiteit en datalekken omvat DRPS ook activiteiten van bedreigingsactoren die zich rechtstreeks op de organisatie richten. Dit omvat vermeldingen in gesloten forums waar aanvalsplanning kan worden besproken, verkooplijsten voor interne toegang of gestolen gegevens, en vroege indicatoren van gecoördineerde campagnes. De onderstaande categorieën geven een gestructureerd beeld van wat de meeste DRPS-platforms op ondernemingsniveau naar verwachting zullen omvatten:
- Merk- en domeinmisbruik:Typosquatting, phishing-pagina's, nep-mobiele apps, ongeoorloofd gebruik van handelsmerken
- Referentie- en gegevensblootstelling:Gelekte logins, PII op plaksites, blootgestelde API-sleutels of tokens, lekken in de coderepository
- Leidinggevende en VIP-bedreigingen:Blootstelling van persoonlijke gegevens, nabootsing van leiderschap, gerichte fraudeplannen
- Darkweb-intelligentie:Forumgebabbel, toegang tot makelaarslijsten, ransomware-groepstargeting, veilingen van gestolen gegevens
- Risico van derden en toeleveringsketen:Gecompromitteerde inloggegevens van leveranciers, misbruik van partnerdomeinen, indicatoren voor inbreuken op leveranciers
DRPS-implementatiemodellen en mogelijkhedenvergelijking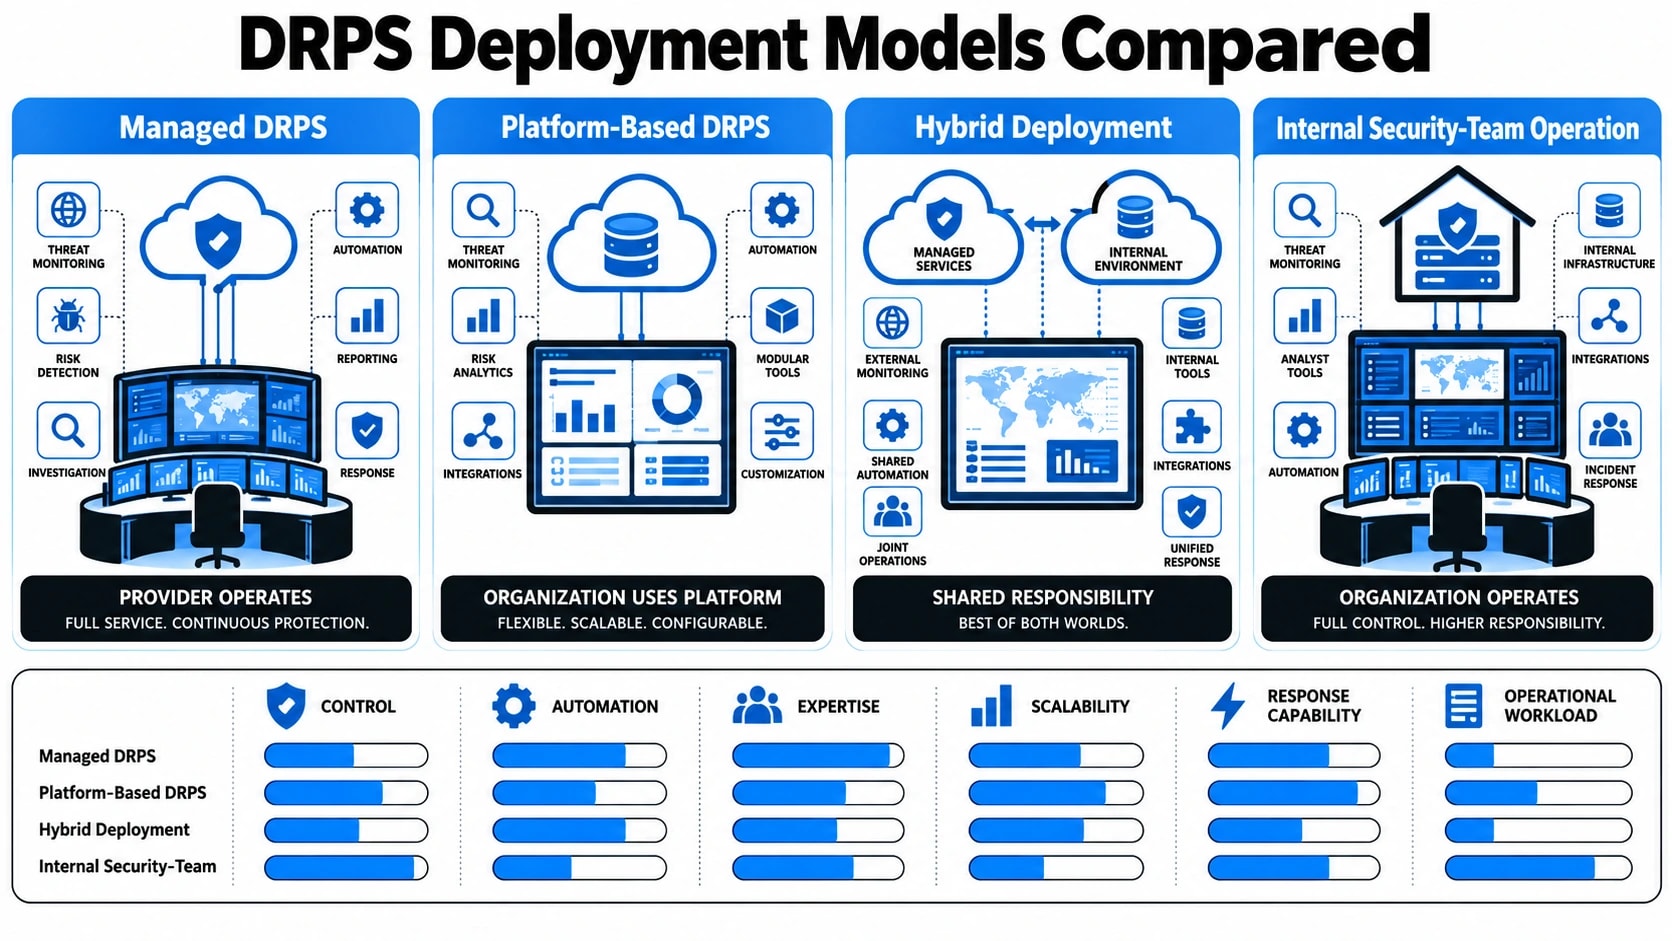
Organisaties die digitale risicobescherming evalueren, hebben drie primaire implementatieopties: volledig beheerde service, alleen platform (selfservice) of een hybride model dat tooling combineert met ondersteuning van analisten. Elk model heeft verschillende afwegingen in termen van snelheid, diepgang van de analyse en interne resourcevereisten. Volledig beheerde DRPS wordt doorgaans geleverd via een leverancier van beveiligingsactiviteiten en omvat menselijke analisten die namens de klant waarschuwingen beoordelen, de context onderzoeken en verwijderingsverzoeken beheren. Dit model is geschikt voor organisaties die intern geen specifieke dreigingsinformatiefunctie hebben.
Het platform-only model geeft interne beveiligingsteams directe toegang tot monitoringdashboards, onbewerkte feeds en waarschuwingsworkflows, maar vereist dat deze teams zelf het onderzoek en de respons afhandelen. Dit werkt goed voor volwassen beveiligingsprogramma's met bestaande analisten van bedreigingsinformatie, maar kan leiden tot alertheid als het platform niet goed is afgestemd op de specifieke activa en het risicoprofiel van de organisatie. Het hybride model probeert beide in evenwicht te brengen en biedt een basislijn van geautomatiseerde monitoring met optionele escalatie van analisten voor bevindingen met hoge prioriteit.
| Vermogen | Volledig beheerd | Alleen platform | Hybride |
|---|---|---|---|
| 24/7 monitoringdekking | Ja | Afhankelijk van team | Ja (geautomatiseerd) |
| Triage van menselijke analisten | Ja | Nee | Bij escalatie |
| Takedownbeheer | Inclusief | Handmatig | Gedeeltelijk |
| Darkweb-intelligentie | Diepe dekking | Beperkt | Matig |
| Interne resourcevereiste | Laag | Hoog | Middel |
| Flexibiliteit op maat | Matig | Hoog | Hoog |
De takedown- en herstelworkflow uitgelegd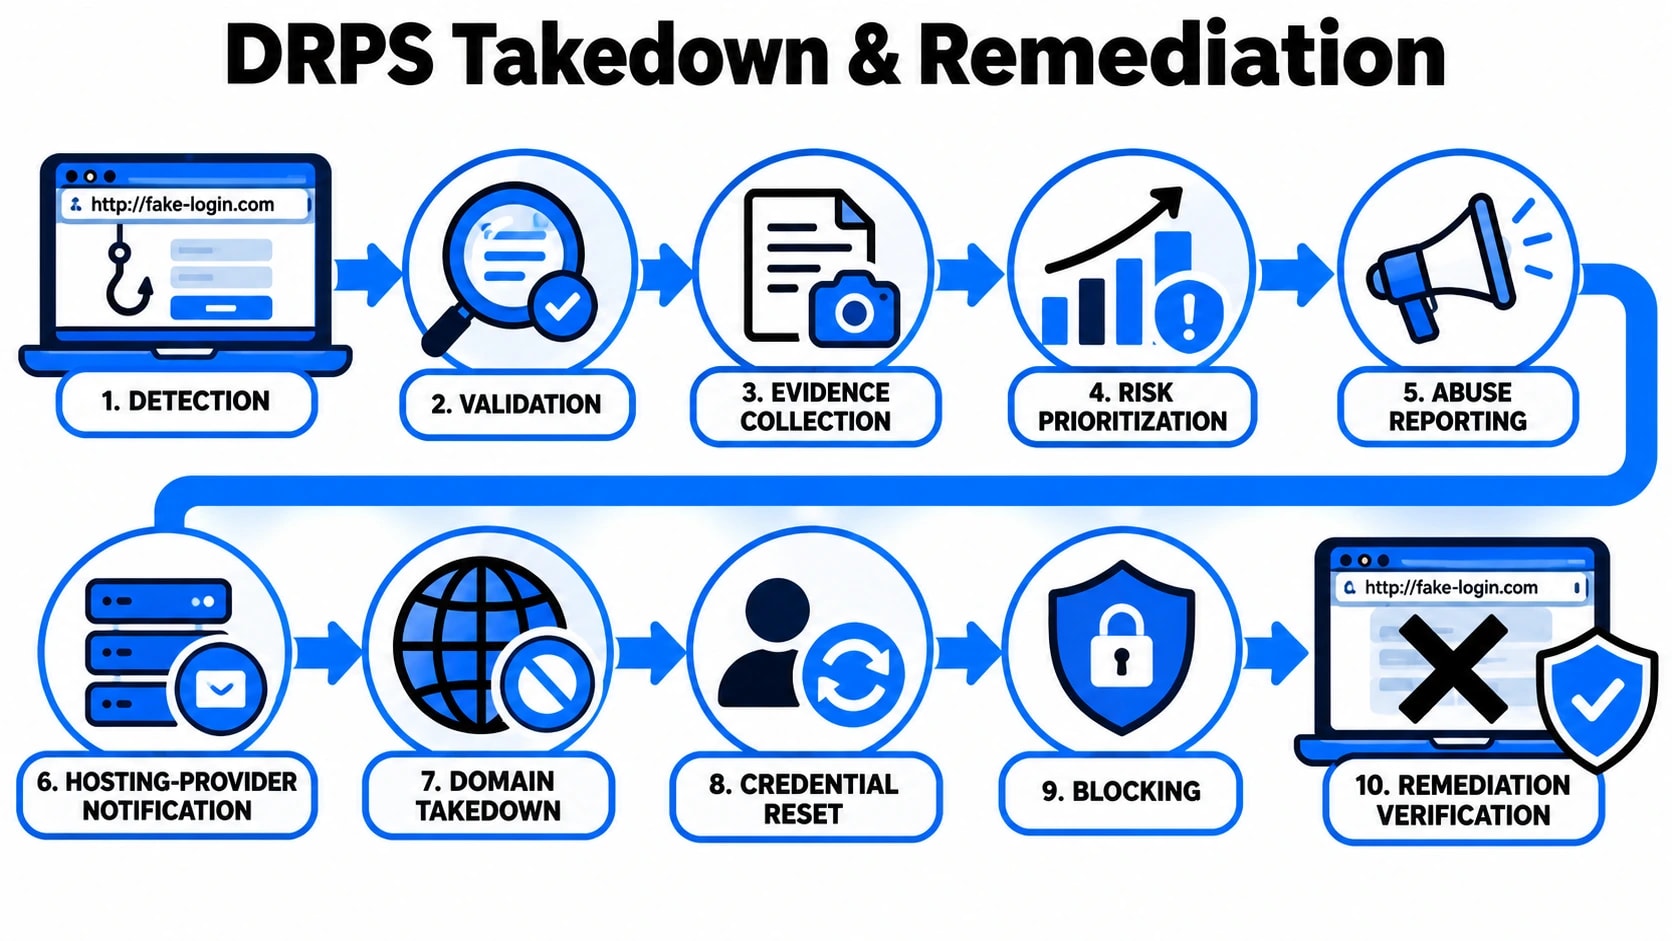
Detectie is alleen nuttig als het tot meetbare actie leidt, en in de takedown-workflow levert DRPS de meest directe operationele waarde op. Wanneer een phishingsite, frauduleus sociale-media-account of kwaadaardige mobiele app wordt bevestigd, begint het herstelproces met het verzamelen van bewijsmateriaal. Screenshots, WHOIS-records, hostinggegevens en verkeersindicatoren worden verzameld in een gestructureerd dossier. Deze documentatie is van cruciaal belang omdat registrars, hostingproviders en platformvertrouwens- en -veiligheidsteams allemaal specifieke bewijsformaten nodig hebben voordat ze op verwijderingsverzoeken reageren.
Van daaruit wordt het verwijderingsverzoek doorgestuurd naar de juiste partij. Voor phishing-domeinen betekent dit doorgaans dat u contact moet opnemen met het misbruikteam van de hostingprovider, dat u zich moet aanmelden bij blokkeerlijsten zoals Google Safe Browsing en misbruikfeeds uit de sector, en tegelijkertijd de registrar op de hoogte moet stellen. Voor nabootsing van sociale media worden platformspecifieke rapportagemechanismen gebruikt, vaak aangevuld met directe escalatiekanalen die beheerde DRPS-aanbieders onderhouden met grote platforms via gevestigde misbruikrelaties. De gemiddelde verwijderingstijden variëren aanzienlijk per platform en type bedreiging:
- Phishing-domeinen:4 tot 48 uur, afhankelijk van de responsiviteit van de hostingprovider
- Nepprofielen op sociale media:24 tot 72 uur via standaardrapportage, sneller met escalatiekanalen
- Frauduleuze mobiele apps:3 tot 7 dagen voor beoordeling van verwijdering van de app store
- Berichten op het dark web-forum:Verwijdering is doorgaans niet mogelijk. De beperking is gericht op monitoring en het opnieuw instellen van inloggegevens
Nadat een verwijdering is voltooid, stopt de herstelworkflow daar niet. Monitoring na verwijdering wordt toegepast om herregistratie van vergelijkbare domeinen of het opnieuw aanmaken van frauduleuze accounts te detecteren, wat een veelgebruikte tactiek is die wordt gebruikt door hardnekkige bedreigingsactoren. Intern wordt het incident meegenomen in updates van de asset-inventaris, en als er inloggegevens bij betrokken zijn, worden geforceerde wachtwoordresets en sessie-invalidatie aanbevolen. Dit gesloten proces is wat de reactieve respons op incidenten scheidt van een gestructureerd programma voor extern dreigingsbeheer, en het is een kernonderdeel van wat volwassen providers zoals Cyberlad inbouwen in hunSOC-geïntegreerde levering van inlichtingen over dreigingen.
DRPS integreren met uw bestaande beveiligingsstack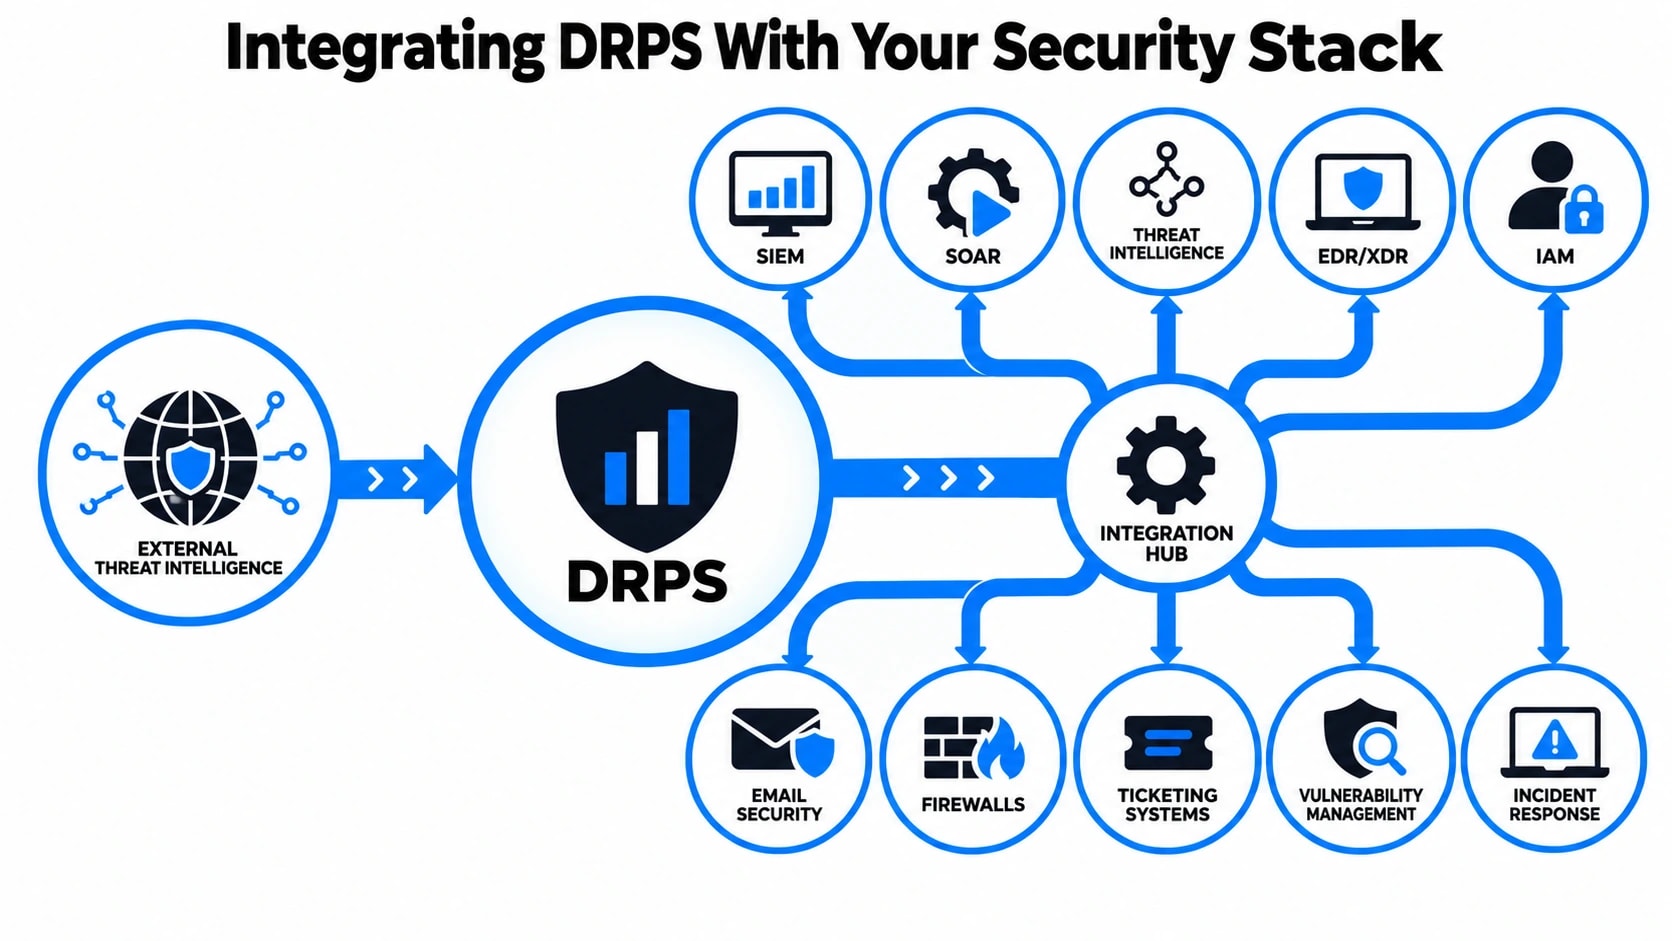
Digital Risk Protection Services opereren niet op zichzelf. Hun waarde vermenigvuldigt aanzienlijk wanneer ze worden geïntegreerd in de tools en processen die uw beveiligingsteam al gebruikt. Een DRPS-platform dat los staat van uw SIEM-, SOAR- of bedreigingsinformatiefeeds creëert waarschuwingsgeluid zonder operationeel voordeel.
Effectieve integratie omvat doorgaans meerdere lagen van uw bestaande infrastructuur:
- SIEM-integratie:DRPS-platforms sturen gestructureerde waarschuwingen, verrijkt met context zoals actorattributie, betrouwbaarheidsscores en asset mapping, rechtstreeks naar uw beveiligingsinformatie- en gebeurtenisbeheersysteem. Hierdoor kunnen analisten externe dreigingssignalen correleren met interne loggegevens.
- SOAR-playbook-triggering:Wanneer een DRPS-waarschuwing een gedefinieerde drempelwaarde bereikt, kan deze automatisch een responsplaybook activeren. Een bevestigde blootstelling aan inloggegevens kan bijvoorbeeld een geforceerde wachtwoordreset-workflow in gang zetten zonder handmatige tussenkomst.
- Verrijking van het Threat Intelligence Platform (TIP):Indicatoren van compromissen die voortkomen uit DRPS-monitoring, zoals phishing-domeinen, kwaadaardige IP-adressen en de infrastructuur van aanvallers, worden rechtstreeks in uw TIP ingevoerd voor blokkering en correlatie.
- Ticketverkoop en casebeheer:Waarschuwingen vertalen zich in bijgehouden incidenten binnen platforms zoals ServiceNow of Jira, waardoor teams een duidelijk audittraject krijgen voor herstelacties.
- Systemen voor identiteits- en toegangsbeheer (IAM):Blootgestelde inloggegevens die via dark web-monitoring worden geïdentificeerd, kunnen automatisch accountvergrendelingen of multi-factor authenticatie-uitdagingen activeren.
De volgende tabel laat zien hoe DRPS-gegevens elk integratiepunt verrijken:
| Integratiedoel | DRPS-gegevens geleverd | Operationeel resultaat |
|---|---|---|
| SIEM | Verrijkte waarschuwingen met actorcontext | Snellere triage en minder valse positieven |
| STIJGEN | Gestructureerde bedreigingsgebeurtenissen met ernstscores | Geautomatiseerde activering van het respons-playbook |
| TIP | IOC's: domeinen, IP's, hashes | Proactieve blokkering via netwerkcontroles |
| IAM | Blootgestelde referentierecords | Geautomatiseerde accountvergrendeling of MFA-handhaving |
| Ticketsysteem | Incidentgegevens met begeleiding bij herstel | Bijgehouden, controleerbare responsworkflows |
Wanneer DRPS op de juiste manier in uw stack is aangesloten, is de zichtbaarheid van externe bedreigingen niet langer een rapportageoefening, maar een live operationele controle.
De effectiviteit van DRPS meten: statistieken die er toe doen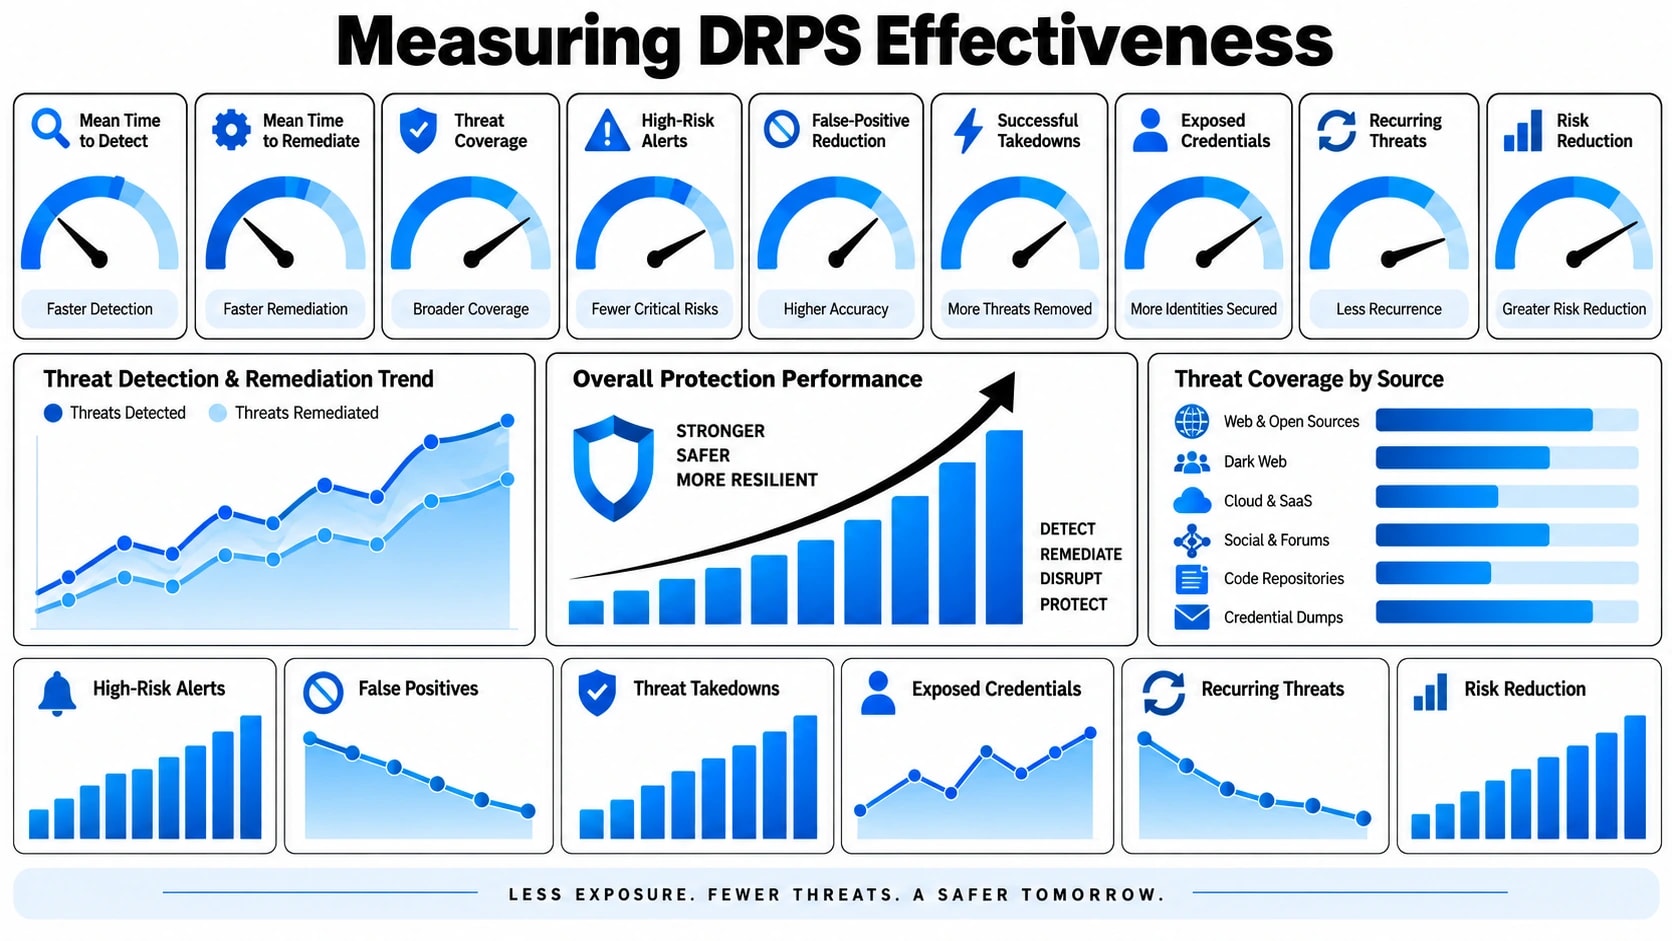
Het kopen van een DRPS-platform is slechts de eerste stap. Om te begrijpen of uw blootstelling daadwerkelijk wordt verminderd, zijn duidelijke, meetbare criteria nodig. Veel organisaties hebben hier moeite mee omdat ze activiteitenstatistieken volgen in plaats van resultaatstatistieken. Het volume van de gegenereerde waarschuwingen vertelt u heel weinig. Waar het om gaat is wat er gebeurt na detectie.
De statistieken die het volgen waard zijn, vallen in drie categorieën:
- Detectiesnelheid:Hoe snel brengt het platform een bedreiging aan het licht nadat deze extern is verschenen? Voor phishing-domeinen kan de periode tussen domeinregistratie en het eerste slachtoffercontact minder dan 24 uur bedragen. De gemiddelde tijd tot detectie (MTTD) moet worden gemeten in uren, niet in dagen.
- Slagingspercentage verwijdering:Welk percentage van de gemelde phishingsites, frauduleuze sociale-mediaprofielen en inbreukmakende inhoud wordt met succes verwijderd? Een hoog percentage fout-positieve verwijderingsverzoeken schaadt de relaties met registrars en hostingproviders, waardoor toekomstige verwijderingen worden vertraagd.
- Dekkingsbreedte:Houdt het platform toezicht op alle relevante oppervlakten, waaronder het clear web, dark web-forums, plaksites, coderepository's en sociale-mediakanalen die specifiek zijn voor uw branche?
- Waarschuwingsgetrouwheid:Welk deel van de waarschuwingen vereist actie van analisten en wordt afgedaan als ruis? Een sterk DRPS-platform moet hifi-signalen leveren met bijbehorende context, en geen dumps van onbewerkte gegevens.
- Risicoreductie in de loop van de tijd:Neigt het aantal actieve externe bedreigingen tegen uw organisatie kwartaal na kwartaal naar beneden? Dit is de ultieme maatstaf voor de volwassenheid van het programma.
- Gemiddelde hersteltijd (MTTR):Hoe lang duurt het vanaf de eerste detectie tot de bevestigde oplossing? Dit combineert platformsnelheid, efficiëntie van analisten en verwijderingstijdlijnen van derden.
Door deze statistieken elk kwartaal te beoordelen, kan uw team lacunes in de dekking identificeren, de monitoringprioriteiten aanpassen en de programmawaarde voor leiderschap aantonen zonder te vertrouwen op anekdotisch bewijs.
Wie heeft DRPS nodig en wanneer moet er prioriteit aan worden gegeven?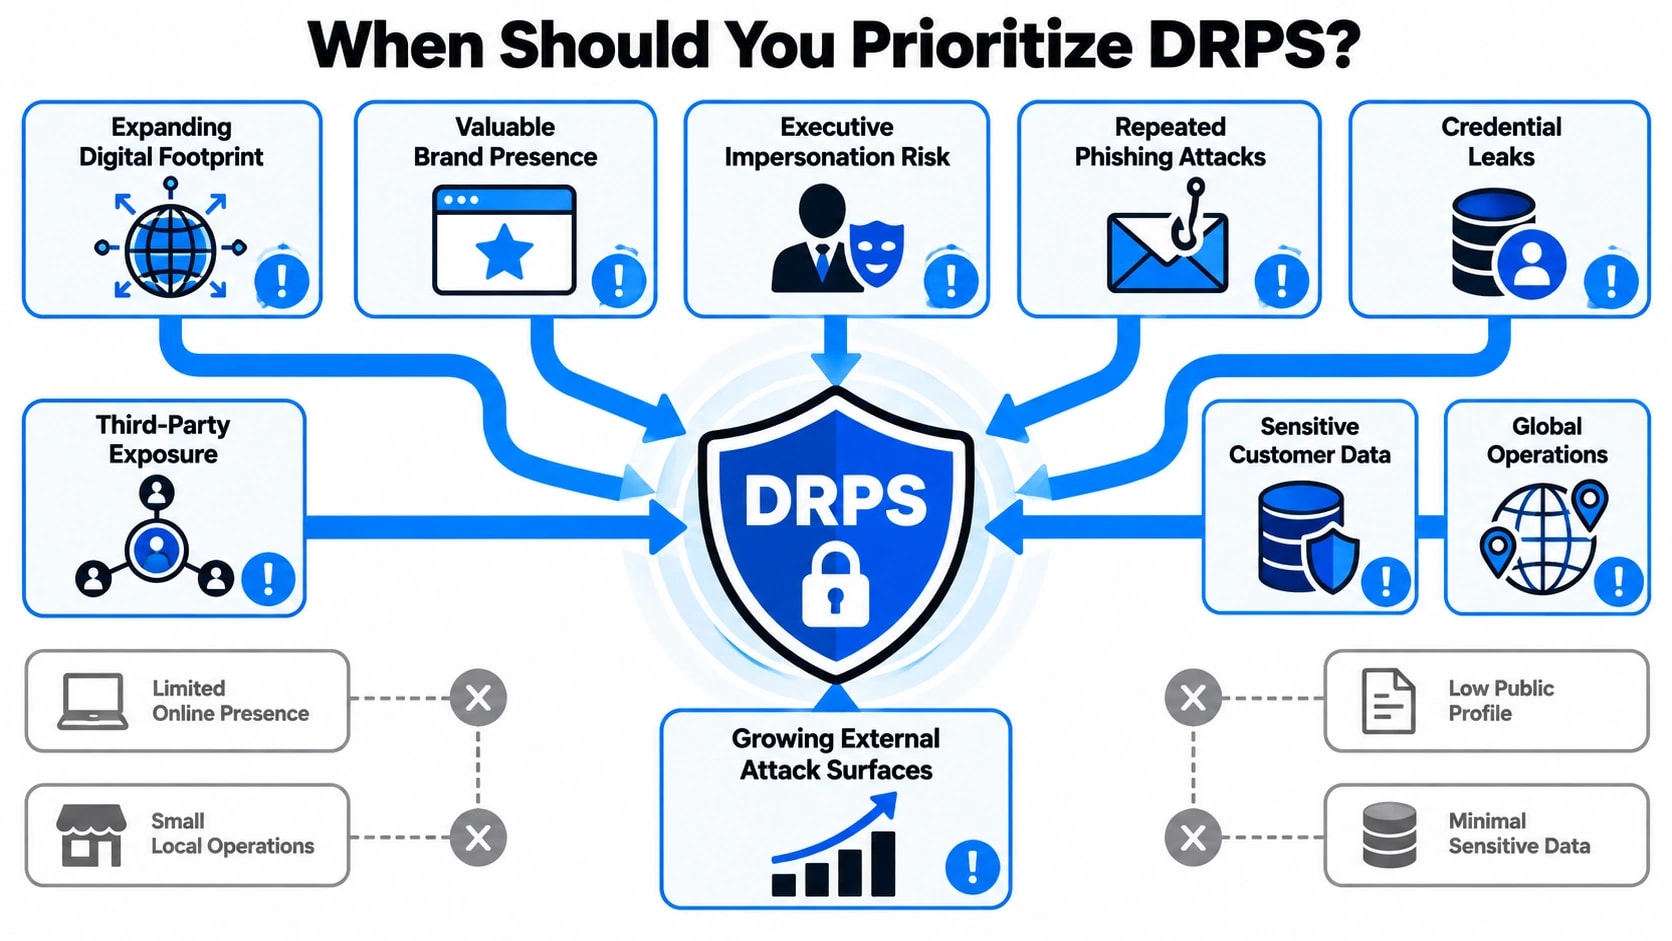
Bescherming van digitale risico's is niet uitsluitend een zaak van grote ondernemingen. Elke organisatie met een publiekelijk merk, klantgegevens of online aanwezigheid draagt externe digitale risico's. De vraag is niet of er bedreigingen bestaan, maar of u de zichtbaarheid heeft om ze op te vangen voordat ze schade veroorzaken.
Bepaalde profielen geven aan dat DRPS hoger op de prioriteitenlijst zou moeten komen:
- Financiële dienstverleners:Hoogwaardige doelen voor diefstal van inloggegevens, banktrojans en frauduleuze nabootsing van apps. Regelgevende verplichtingen rond klantbescherming zorgen voor nog meer urgentie.
- Retailers en e-commercemerken:Het nabootsen van merken via valse winkelpuien en vermeldingen van nagemaakte producten betekent zowel omzetverlies als erosie van het klantenvertrouwen.
- Zorgorganisaties:Patiëntgegevens vragen om hoge prijzen op criminele marktplaatsen. Darkweb-monitoring op gelekte gegevens is een vrijwel verplichte controle gezien de vereisten voor melding van inbreuken.
- Technologiebedrijven:Het lekken van broncodes via openbare opslagplaatsen en apparaten van werknemers brengt bedrijfseigen systemen bloot en creëert risico's voor de toeleveringsketen.
- Overheid en kritieke infrastructuur:Gericht op nationale actoren en hacktivistische groepen, vaak met lange verblijftijden voordat ze publiekelijk bekend worden.
- Elke organisatie na de inbreuk:Na een beveiligingsincident moet externe monitoring als een onmiddellijke prioriteit worden beschouwd om de activiteiten van bedreigingsactoren die verband houden met de inbreuk te volgen en vervolgaanvallen op te vangen.
Organisaties die zich al eerder in hun volwassenheidstraject op het gebied van beveiliging bevinden, kunnen merken dat een beheerde DRPS-service, geleverd door een ervaren provider, een snellere time-to-value biedt dan het vanaf het begin opbouwen van interne capaciteit. De combinatie van gespecialiseerde tools en expertise van analisten dicht gaten die interne teams vaak niet kunnen dichten met bestaande middelen.
Conclusie
Digital Risk Protection Services pakken een fundamentele blinde vlek in traditionele beveiligingsprogramma's aan: de bedreigingen die zich geheel buiten uw gecontroleerde omgeving vormen, groeien en uitvoeren. Van het blootleggen van inloggegevens op dark web-forums tot de phishing-infrastructuur die rond uw merk is opgebouwd: het aanvalsoppervlak buiten uw firewall is reëel, actief en breidt zich uit. DRPS biedt de verzamelings-, analyse- en responsmogelijkheden die nodig zijn om op deze bedreigingen te reageren voordat ze uw klanten, werknemers of systemen bereiken. Wanneer het wordt geïntegreerd met uw bestaande beveiligingsactiviteiten, worden externe dreigingsgegevens omgezet in meetbare, operationele risicoreductie.
Als uw organisatie momenteel geen gestructureerd inzicht heeft in wat dreigingsactoren online over u zeggen, bouwen of verkopen, is het de moeite waard om die kloof nu te dichten in plaats van nadat een incident het probleem heeft veroorzaakt. Het team van Cyberlad werkt samen met organisaties om programma's voor digitale risicobescherming te reiken, in te zetten en te implementeren die passen bij hun specifieke dreigingsprofiel en volwassenheid van de beveiliging. Aan de slag gaan met een externe blootstellingsbeoordeling is een praktische eerste stap om precies te begrijpen wat u momenteel mist.
Veelgestelde vragen
Hoe verschilt DRPS van een traditionele feed met bedreigingsinformatie?
Bedreigingsinformatiefeeds leveren ruwe indicatoren zoals kwaadaardige IP-adressen en domeinen. DRPS gaat nog verder door te monitoren op bedreigingen die specifiek zijn voor uw organisatie, zoals merknabootsing, gelekte inloggegevens en gerichte aanvalsgesprekken, en werkt vervolgens actief aan het verhelpen van deze bedreigingen door middel van verwijderingen en door analisten geleide responsacties.
Hoe lang duurt het voordat u resultaat ziet na de implementatie van een DRPS-platform?
De meeste organisaties ontvangen binnen de eerste één tot twee weken actiegerichte waarschuwingen terwijl het platform uw bewaakte assets indexeert. Monitoring van darkweb- en pastasites kan vrijwel onmiddellijk historische blootstelling aan het licht brengen. Het duurt doorgaans 60 tot 90 dagen voordat de volledige operationele volwassenheid, inclusief geïntegreerde responsworkflows, goed tot stand is gekomen.
Kan DRPS helpen met compliance-eisen?
Ja. DRPS ondersteunt de naleving van raamwerken die monitoring van externe bedreigingen, identificatie van datalekken en documentatie van incidentrespons vereisen. Regelgeving, waaronder GDPR, PCI DSS en HIPAA, profiteren allemaal van de mogelijkheden voor referentiemonitoring, inbreukdetectie en audittrails die een volwassen DRPS-programma biedt.
Werkt DRPS voor kleine en middelgrote bedrijven, of alleen voor ondernemingen?
DRPS is relevant op elk formaat. Kleinere organisaties zijn vaak het doelwit, juist omdat ze geen externe zichtbaarheid hebben. Beheerde DRPS-services maken de mogelijkheid toegankelijk zonder dat er een groot intern beveiligingsteam nodig is, waardoor middelgrote bedrijven dezelfde detectie- en verwijderingsvoordelen krijgen die grotere ondernemingen ontvangen van speciale interne programma's.
Wat gebeurt er als een verwijderingsverzoek mislukt of wordt genegeerd door een hostingprovider?
Wanneer een hostingprovider niet reageert of een verwijdering weigert, escaleren DRPS-providers via alternatieve kanalen, waaronder misbruikcontacten van domeinregistreerders, upstream-ISP's en in sommige gevallen juridische kennisgevingsprocedures. Parallelle technische controles, zoals het blokkeren van de kwaadaardige infrastructuur op de netwerklaag, worden toegepast terwijl de escalatie voortduurt.