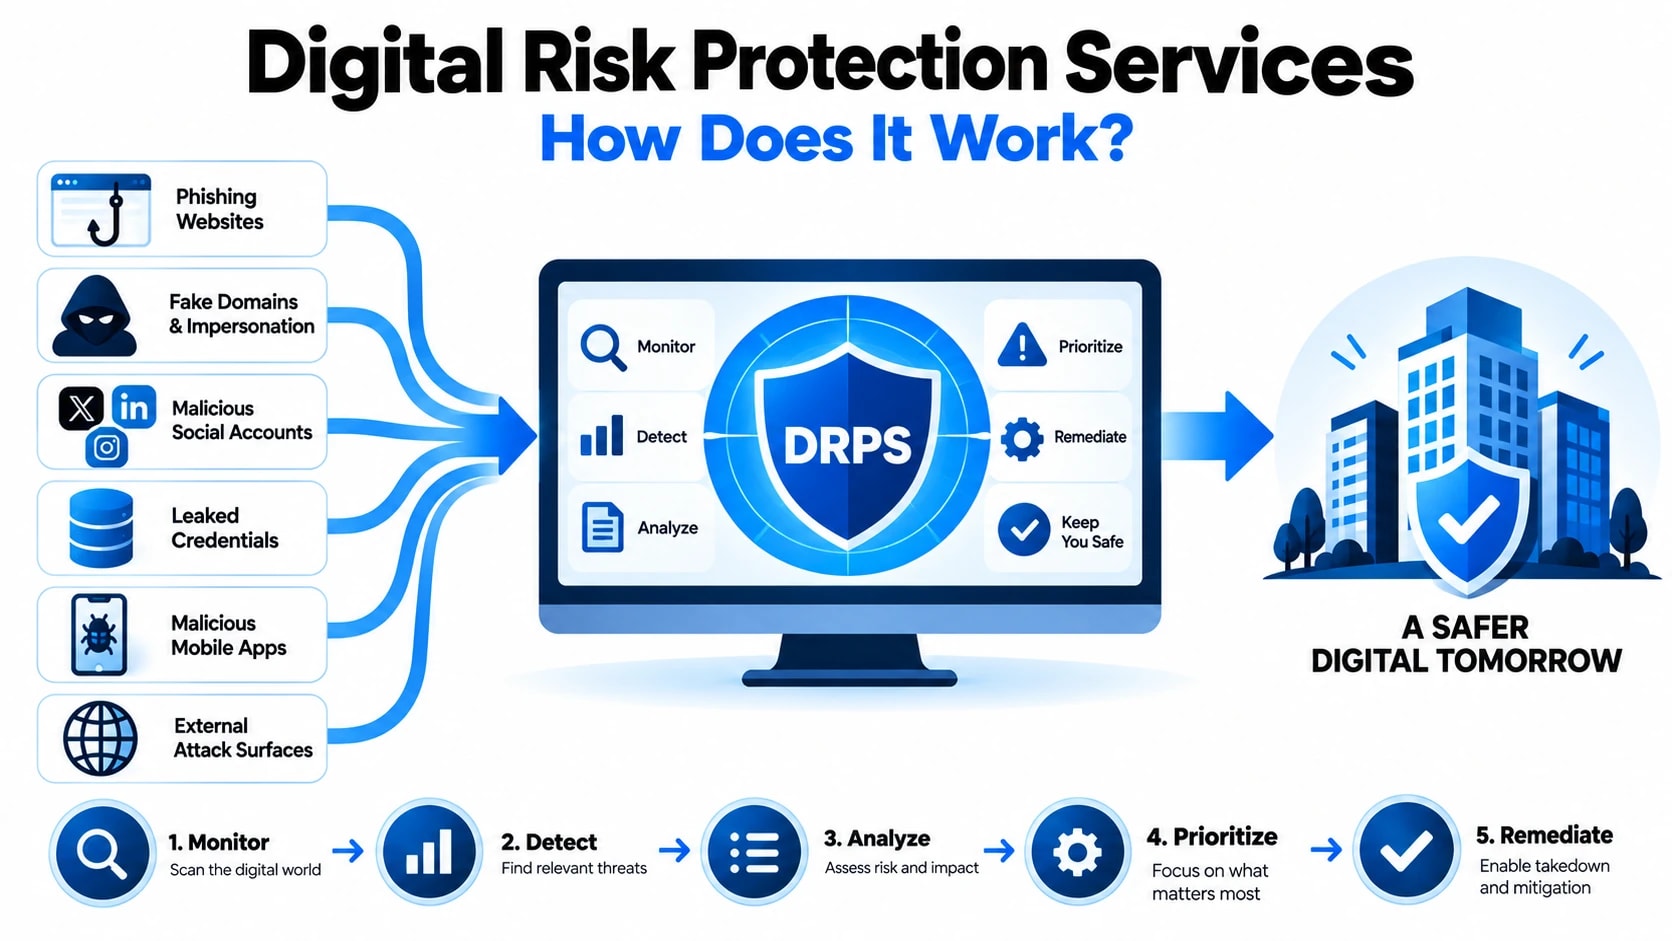
Os serviços digitais de proteção contra riscos (DRPS) operam bem fora dos limites da segurança de perímetro tradicional, monitorando a web aberta, a dark web e a infraestrutura técnica em busca de sinais de que sua organização está sendo alvo, personificada ou ativamente explorada. Ao contrário dos controles de segurança reativos que respondem às ameaças após elas violarem seu ambiente, o DRPS funciona como uma camada de vigilância externa contínua, convertendo bilhões de pontos de dados não estruturados em avisos priorizados sobre os quais sua equipe de segurança pode agir imediatamente. Compreender a mecânica técnica por trás desse processo é fundamental para qualquer organização que avalie se esses serviços se adequam à sua postura de ameaça.
O que os serviços de proteção contra riscos digitais realmente monitoram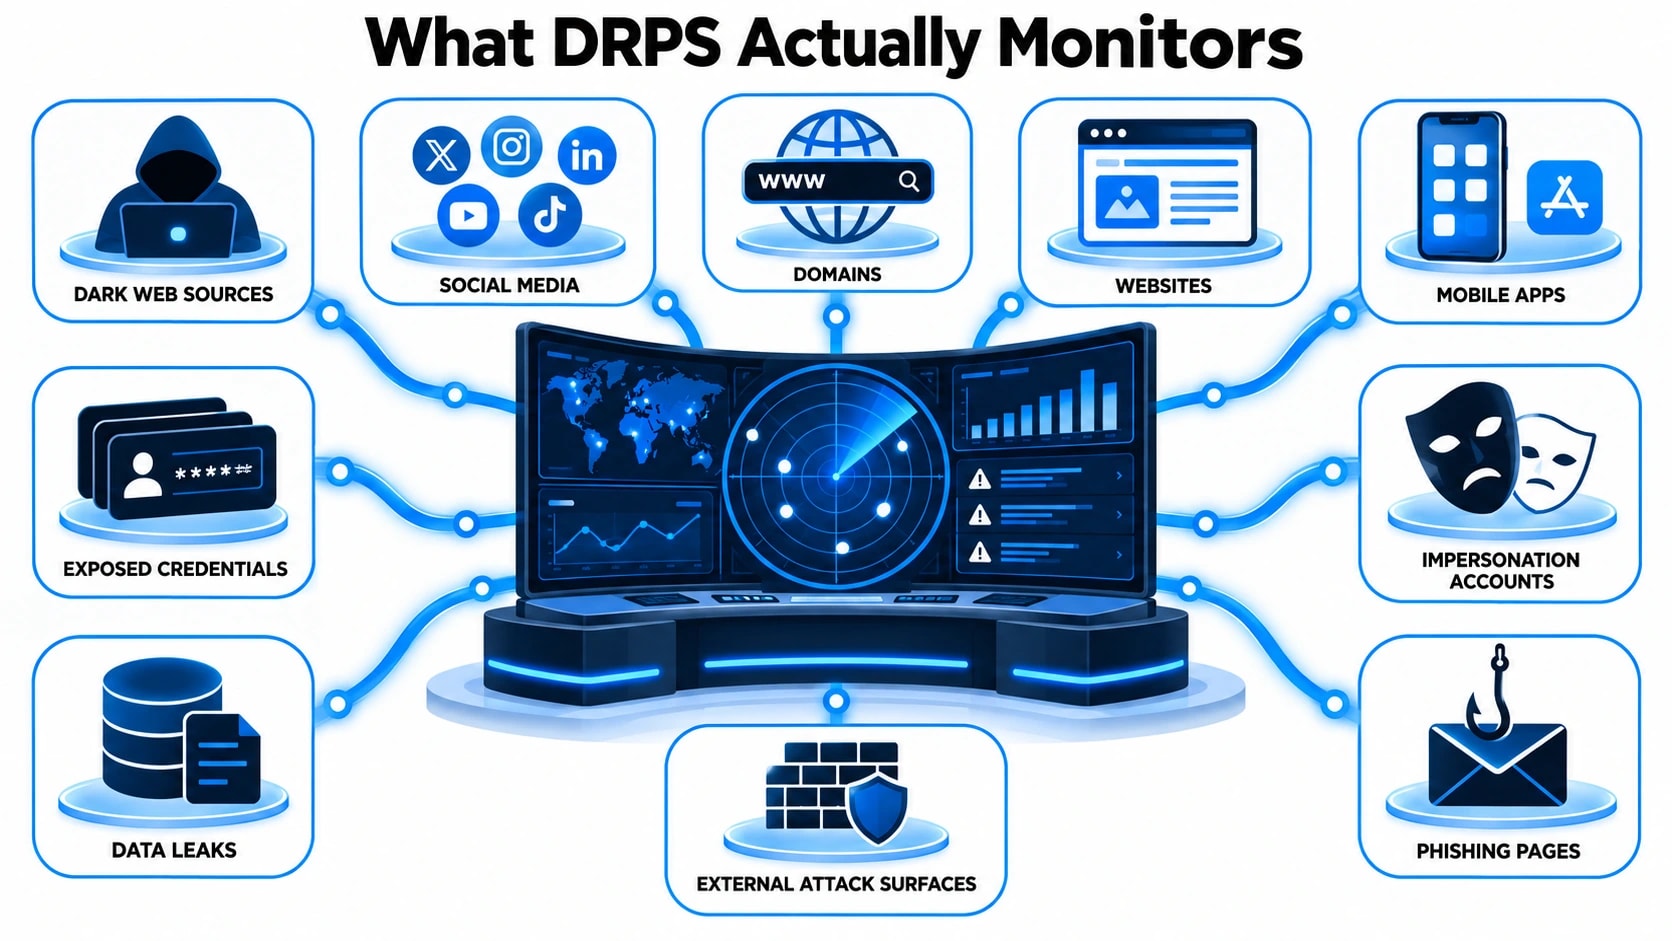
O escopo de monitoramento de uma plataforma DRPS madura é deliberadamente amplo porque os agentes de ameaças operam simultaneamente em dezenas de canais distintos. Restringir a coleta a uma única fonte cria pontos cegos que os adversários explorarão. Um serviço configurado corretamente ingere dados em diversas categorias distintas.
Surface Web e conteúdo indexadoinclui menções à marca em sites de notícias, sites de colagem, fóruns, repositórios de código como GitHub e GitLab, quadros de empregos e plataformas de mídia social. Os invasores frequentemente expõem credenciais, detalhes de arquitetura interna ou documentos confidenciais por meio de confirmações públicas acidentais ou vazamentos de dados de terceiros que aparecem em resultados de pesquisa indexados muito antes de uma organização-alvo os descobrir internamente.
Dark web e fóruns fechadosexigem infraestrutura de coleta especializada porque o conteúdo não é indexado por mecanismos de busca convencionais. Esta camada cobre mercados baseados em Tor, fóruns privados de gangues de ransomware, canais de Telegram somente para convidados e redes de IRC onde credenciais roubadas, listas de acesso e campanhas de ataque planejadas são anunciadas e negociadas. O monitoramento aqui é tecnicamente exigente porque muitos fóruns exigem contas autenticadas, pontuações de reputação ou convites para acesso.
Sinais de infraestrutura técnicacobrem diretamente a superfície de ataque externo, incluindo domínios recém-registrados que fazem typosquat ou falsificam sua marca, registros de transparência de certificados SSL que revelam certificados fraudulentos emitidos em seu nome, buckets de armazenamento em nuvem configurados incorretamente, endpoints de API expostos e anomalias de roteamento BGP que podem indicar tentativas de sequestro de IP. Esses dados são em grande parte gerados por máquinas e requerem análise automatizada em grande escala.
Feeds de exposição de credenciaisagregar dados de compilações de violações, registros de malwares ladrões e listas combinadas que circulam por redes criminosas. Esses feeds têm referência cruzada com seus domínios monitorados e padrões de e-mail para identificar credenciais de funcionários ou clientes que estão ativamente à venda ou que já foram distribuídas.
Monitorização de ameaças físicas e executivasestende a proteção a indivíduos nomeados dentro de uma organização, rastreando linguagem ameaçadora, tentativas de doxxing e ataques direcionadosphishinginfraestrutura de kit construída em torno de identidades executivas. Isto é particularmente relevante para organizações de serviços financeiros, infraestruturas críticas e contratos governamentais.
Para entender os serviços de proteção contra riscos digitais: como funcionam?, é útil comparar o que você vê nos dados e qual ação você precisa tomar em seguida.
O pipeline de detecção técnica: dos dados brutos ao alerta acionável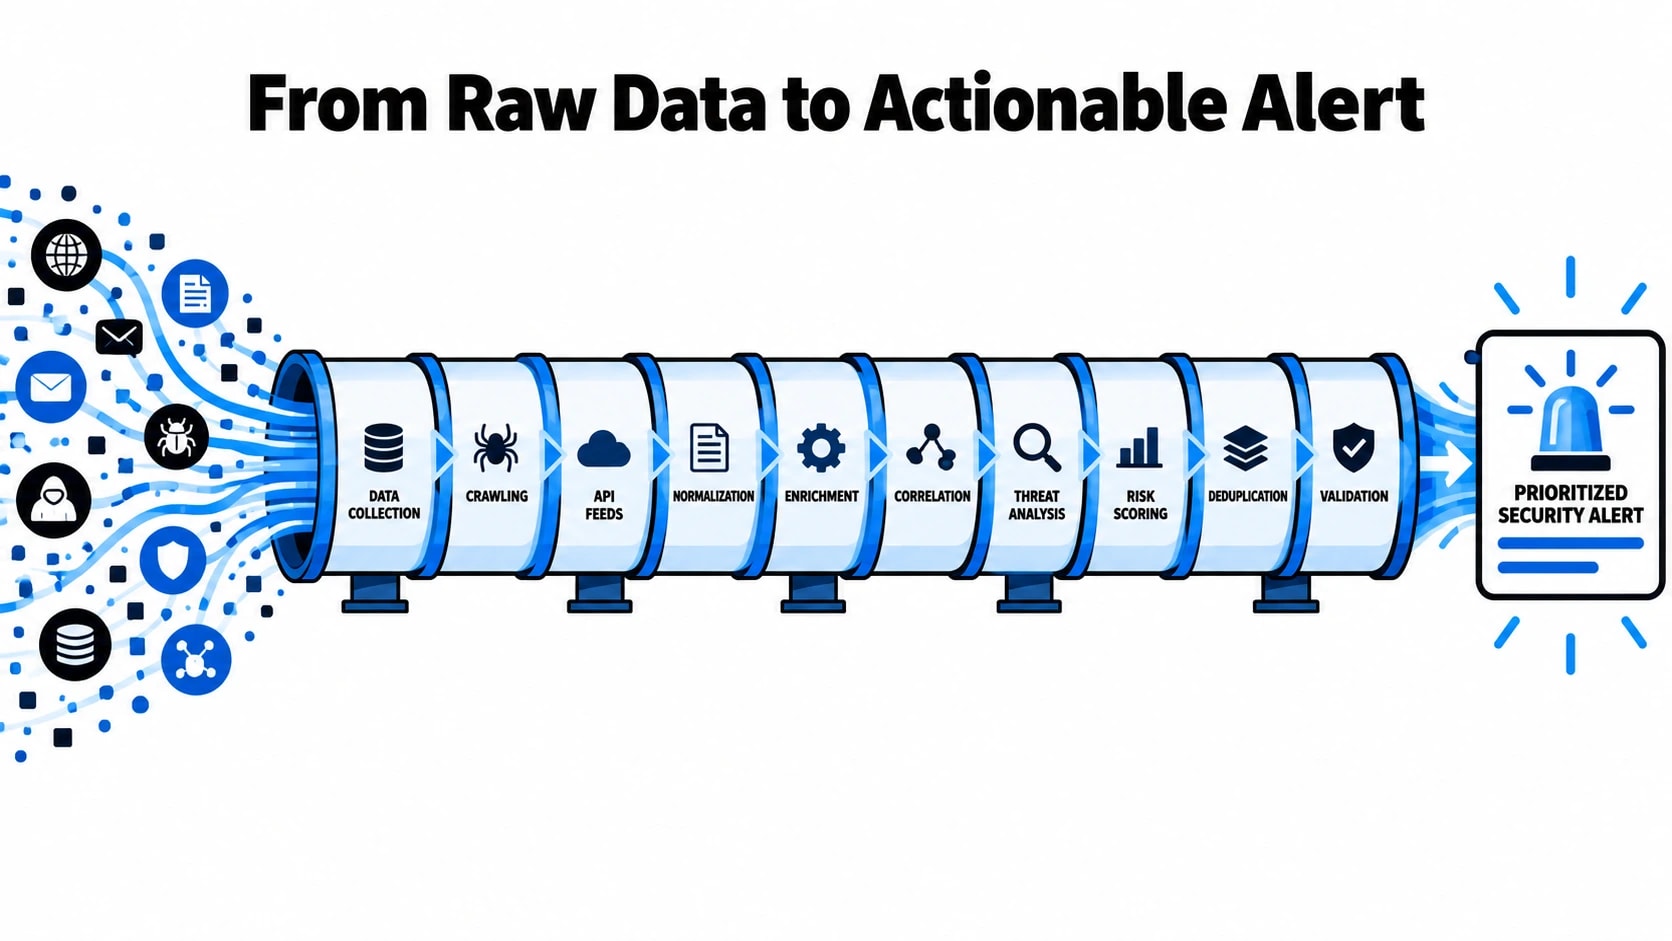
Os dados brutos de ameaças são operacionalmente inúteis sem um pipeline estruturado que filtre o ruído, enriqueça os sinais com contexto e encaminhe as descobertas para as equipes certas no momento certo. O pipeline de detecção em uma plataforma DRPS madura normalmente passa por cinco estágios interconectados.
Etapa 1: Coleta e ingestão.Rastreadores automatizados, integrações de API, inteligência humana (HUMINT) de fóruns acessados por analistas e redes de sensores proprietárias alimentam dados brutos em uma camada de ingestão centralizada. Nesta fase, o volume é enorme e a densidade do sinal é baixa. A coleta deve ser contínua porque a atividade dos agentes da ameaça não segue um cronograma previsível, e uma listagem de credenciais que aparece em um fórum às 2h pode ser executada em poucas horas.
Estágio 2: Normalização e desduplicação.Os dados assimilados chegam em formatos, linguagens e estruturas inconsistentes. Os pipelines de processamento de linguagem natural (PNL) normalizam o texto, a tradução automática lida com fontes em idiomas estrangeiros e a lógica de desduplicação evita que a mesma postagem ou registro gere alertas duplicados. Esquemas de dados estruturados marcam cada registro com tipo de fonte, carimbo de data/hora, indicadores geográficos e pontuação de confiança.
Etapa 3: Extração de entidades e correspondência de ativos.Os dados normalizados são verificados em um inventário de ativos definido pelo cliente que inclui domínios, intervalos de IP, palavras-chave de marca, nomes de executivos, nomes de produtos e padrões de domínio de e-mail. Os modelos de extração de entidades identificam menções relevantes e as pontuam em relação aos níveis de prioridade de ativos. Uma menção ao seu domínio corporativo principal em uma lista de credenciais da dark web tem uma classificação mais elevada do que uma menção a uma marca subsidiária em uma postagem no fórum da web superficial.
Etapa 4: Enriquecimento e camadas de contexto.Os registros correspondentes são enriquecidos com contexto técnico adicional. Um domínio sinalizado é consultado quanto ao histórico WHOIS, registros DNS, infraestrutura de hospedagem e dados de certificado SSL. Um registro de credencial é verificado em bancos de dados de violações conhecidas para determinar se faz parte de uma nova exposição ou de uma compilação reciclada. Os perfis dos atores da ameaça associados ao fórum ou mercado de origem são anexados quando disponíveis, fornecendo um contexto de atribuição que influencia a pontuação de gravidade.
Etapa 5: Priorização, alertas e criação de casos.As descobertas aprimoradas são pontuadas usando uma combinação de criticidade dos ativos, capacidade do agente de ameaça, sensibilidade dos dados e impacto potencial nos negócios. Alertas de alta prioridade são roteados imediatamente através deSIEMintegrações, sistemas de tickets ou notificação direta ao analista, enquanto as descobertas de menor confiança são enfileiradas para revisão periódica do analista. Esse roteamento em camadas é o que separa um DRPS funcional de uma ferramenta de inundação de alertas que esgota as equipes de segurança.
]]>Categorias de ameaças que o DRPS foi projetado para detectar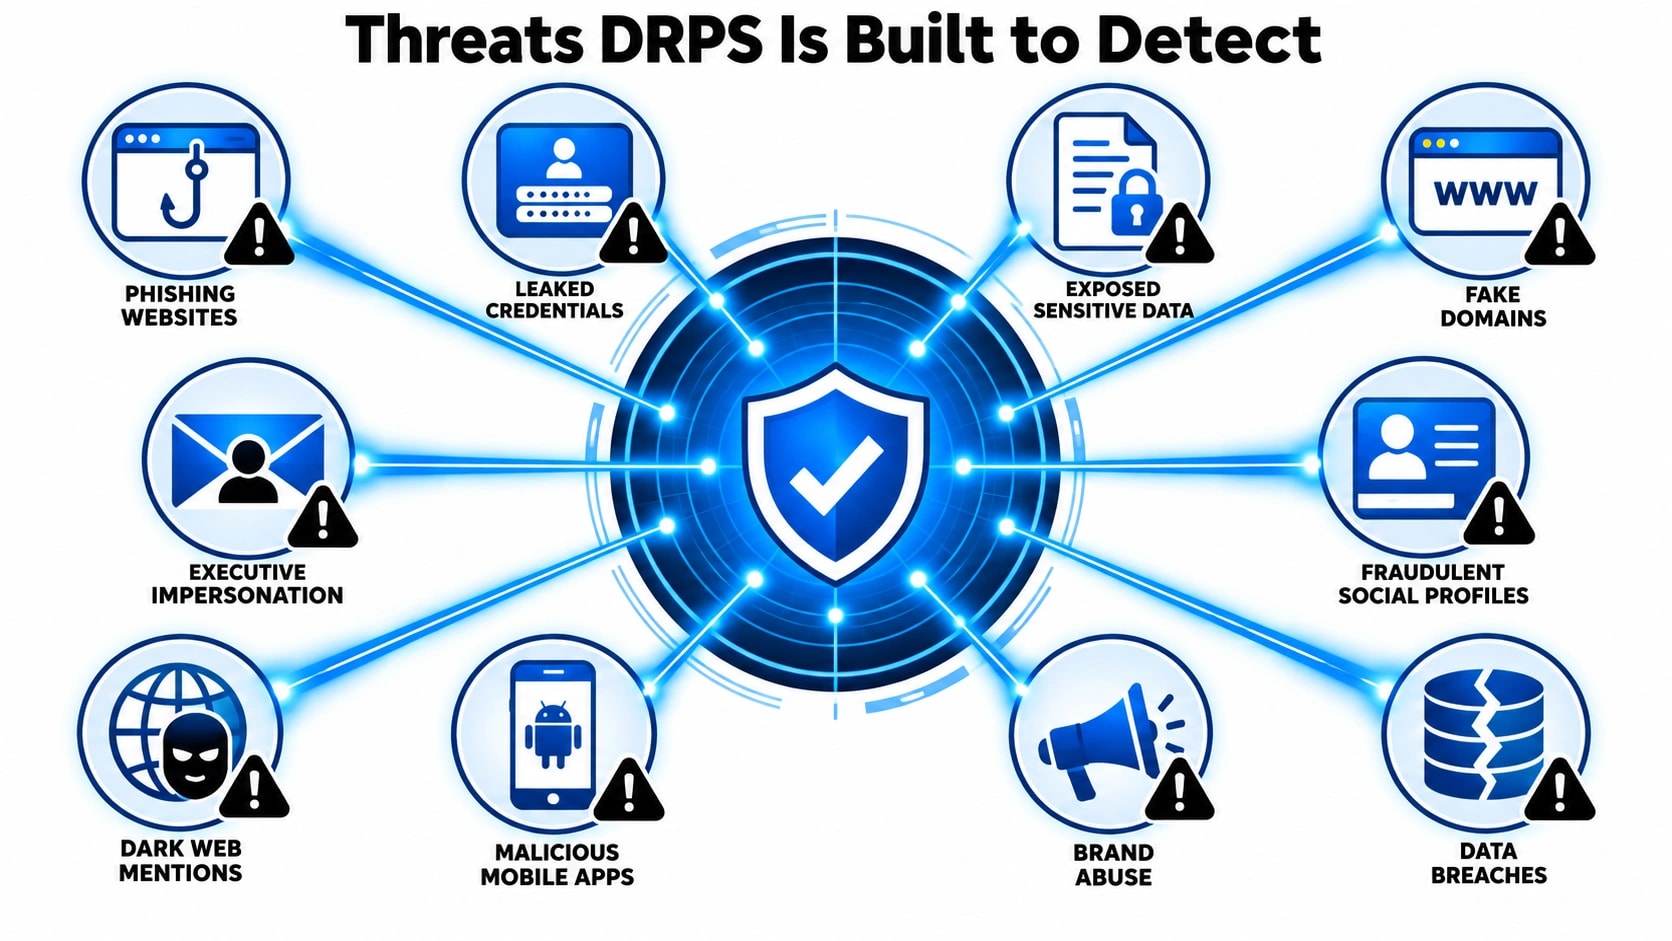
Os serviços digitais de proteção contra riscos são construídos em torno de uma taxonomia definida de ameaças externas, cada uma exigindo diferentes lógicas de detecção e fluxos de trabalho de resposta. A categoria mais prevalente é o abuso de marca, que inclui domínios de typosquatting, perfis falsos de mídia social que se fazem passar por executivos ou contas oficiais e uso não autorizado de logotipos e marcas registradas em kits de phishing. Esses ataques costumam ser o primeiro sinal de que um agente de ameaça identificou uma organização como um alvo lucrativo. Sem monitoramento automatizado em registradores de domínio, plataformas sociais e lojas de aplicativos simultaneamente, essas ameaças podem persistir por semanas antes que alguém as perceba.
A exposição de dados é outra categoria importante, abrangendo credenciais vazadas em sites colados, código-fonte enviado acidentalmente para repositórios públicos e dados de funcionários que aparecem em fóruns de violação. Este tipo de exposição é particularmente perigoso porque cria oportunidades de ataque a jusante. Um único conjunto de credenciais válidas publicado em um fórum da dark web pode permitir o controle de contas, a movimentação lateral e o roubo de dados, muitas vezes antes mesmo que a organização afetada saiba que os dados estão circulando. As plataformas DRPS indexam continuamente essas fontes e correlacionam as descobertas com a pegada digital conhecida do cliente, de modo que os alertas sejam específicos e não genéricos.
Além da falsificação de identidade e do vazamento de dados, o DRPS também cobre atividades de agentes de ameaças que visam diretamente a organização. Isso inclui menções em fóruns fechados onde o planejamento de ataques pode ser discutido, listagens de vendas para acesso interno ou dados roubados e indicadores antecipados de campanhas coordenadas. As categorias abaixo fornecem uma visão estruturada do que se espera que a maioria das plataformas DRPS de nível empresarial cubra:
- Abuso de marca e domínio:Typosquatting, páginas de phishing, aplicações móveis falsas, utilização não autorizada de marcas comerciais
- Credencial e exposição de dados:Logins vazados, PII em sites colados, chaves ou tokens de API expostos, vazamentos de repositório de código
- Ameaças executivas e VIP:Exposição de dados pessoais, personificação de liderança, esquemas de fraude direcionados
- Inteligência da dark web:Conversas no fórum, acesso a listagens de corretores, segmentação de grupos de ransomware, leilões de dados roubados
- Risco de terceiros e da cadeia de abastecimento:Credenciais de fornecedores comprometidas, abuso de domínio de parceiros, indicadores de violação de fornecedores
Modelos de implantação DRPS e comparação de capacidades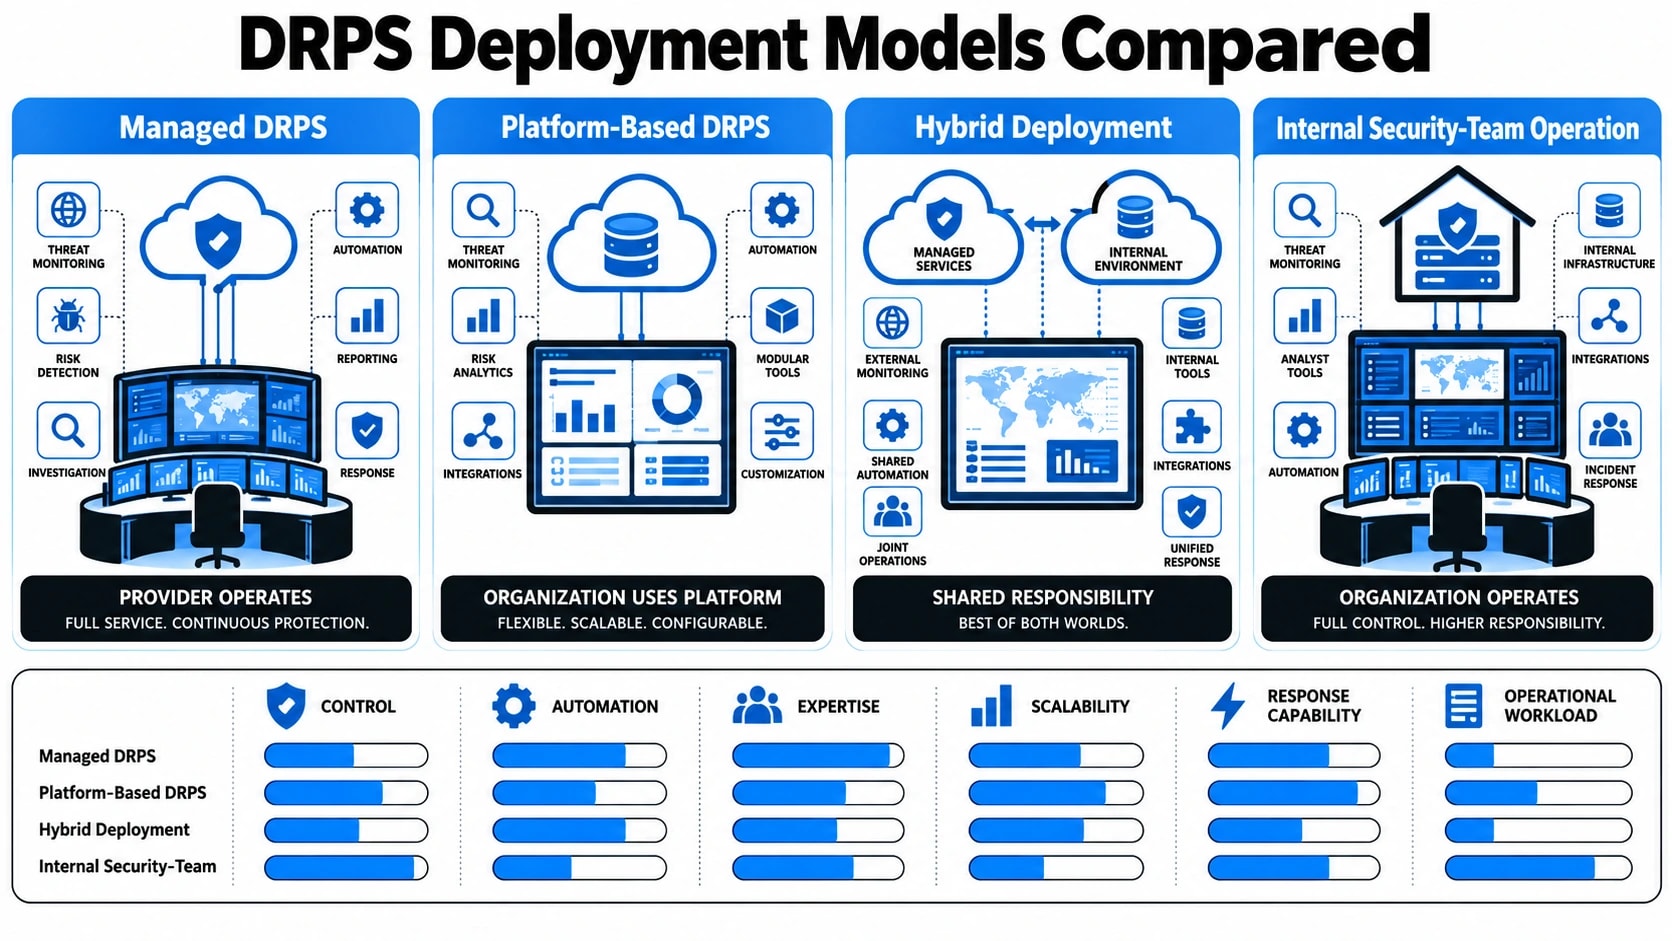
As organizações que avaliam a proteção contra riscos digitais têm três opções principais de implantação: serviço totalmente gerenciado, somente plataforma (autoatendimento) ou um modelo híbrido que combina ferramentas com suporte de analistas. Cada modelo traz diferentes compensações em termos de velocidade, profundidade de análise e requisitos de recursos internos. O DRPS totalmente gerenciado normalmente é fornecido por meio de um provedor de operações de segurança e inclui analistas humanos que fazem a triagem de alertas, investigam o contexto e gerenciam solicitações de remoção em nome do cliente. Este modelo é adequado para organizações sem uma função interna dedicada de inteligência contra ameaças.
O modelo somente de plataforma dá às equipes de segurança internas acesso direto a painéis de monitoramento, feeds brutos e fluxos de trabalho de alerta, mas exige que essas equipes lidem com a investigação e a resposta por conta própria. Isso funciona bem para programas de segurança maduros com analistas de inteligência de ameaças existentes, mas pode levar à fadiga de alertas se a plataforma não estiver devidamente ajustada aos ativos e ao perfil de risco específicos da organização. O modelo híbrido tenta equilibrar ambos, oferecendo uma linha de base de monitoramento automatizado com escalonamento opcional de analistas para descobertas de alta prioridade.
| Capacidade | Totalmente gerenciado | Somente plataforma | Híbrido |
|---|---|---|---|
| Cobertura de monitoramento 24 horas por dia, 7 dias por semana | Sim | Depende da equipe | Sim (automatizado) |
| Triagem de analista humano | Sim | Não | Em escalada |
| Gestão de remoções | Incluído | Manual | Parcial |
| Inteligência da dark web | Cobertura profunda | Limitado | Moderado |
| Necessidade de recursos internos | Baixo | Alto | Médio |
| Flexibilidade de personalização | Moderado | Alto | Alto |
O fluxo de trabalho de remoção e correção explicado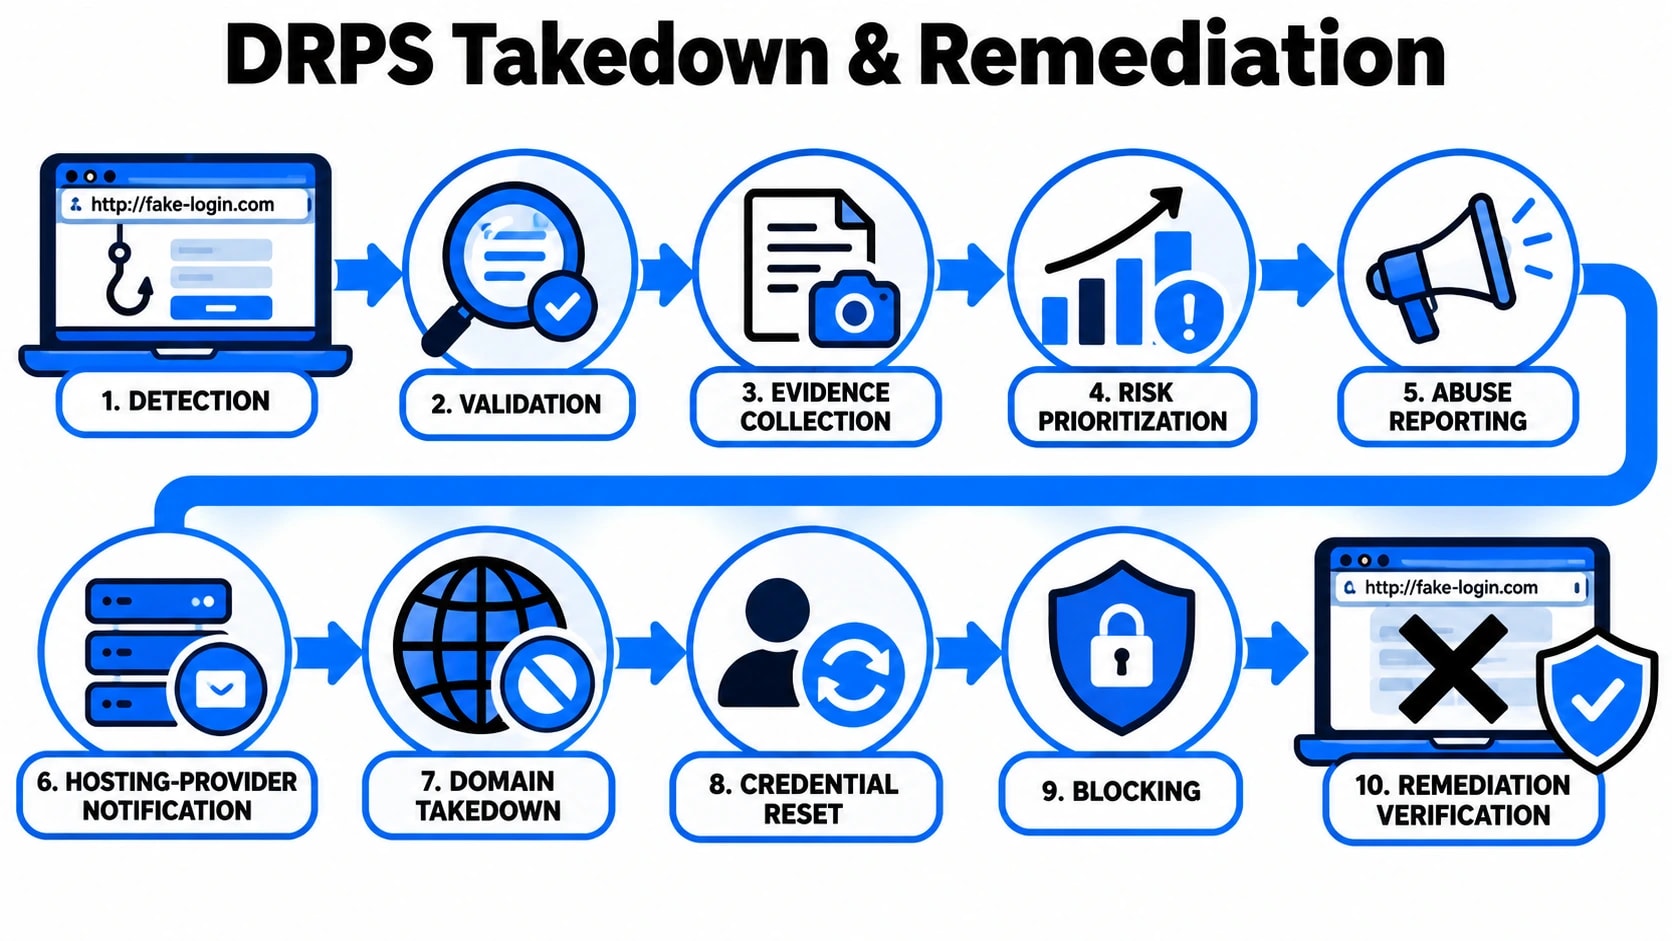
A detecção só é útil se levar a ações mensuráveis, e é no fluxo de trabalho de remoção que o DRPS entrega seu valor operacional mais direto. Quando um site de phishing, uma conta fraudulenta de mídia social ou um aplicativo móvel malicioso é confirmado, o processo de remediação começa com a coleta de evidências. Capturas de tela, registros WHOIS, dados de hospedagem e indicadores de tráfego são compilados em um arquivo de caso estruturado. Essa documentação é crítica porque registradores, provedores de hospedagem e equipes de confiança e segurança de plataforma exigem formatos de evidências específicos antes de agir em solicitações de remoção.
A partir daí, a solicitação de remoção é encaminhada para a parte apropriada. Para domínios de phishing, isso normalmente significa entrar em contato com a equipe de abuso do provedor de hospedagem, submeter-se a listas de bloqueio como a Navegação segura do Google e feeds de abuso do setor e, paralelamente, notificar o registrador. Para a representação nas redes sociais, são utilizados mecanismos de denúncia específicos da plataforma, muitas vezes complementados por canais de escalonamento direto que os fornecedores de DRPS geridos mantêm com as principais plataformas através de relações de abuso estabelecidas. O tempo médio de remoção varia significativamente de acordo com a plataforma e o tipo de ameaça:
- Domínios de phishing:4 a 48 horas dependendo da capacidade de resposta do provedor de hospedagem
- Perfis falsos nas redes sociais:24 a 72 horas por meio de relatórios padrão, mais rápido com canais de escalonamento
- Aplicativos móveis fraudulentos:3 a 7 dias para análise de remoção da app store
- Postagens no fórum da dark web:A remoção normalmente não é possível, a mitigação se concentra no monitoramento e nas redefinições de credenciais
Após a conclusão de uma remoção, o fluxo de trabalho de correção não para por aí. O monitoramento pós-remoção é aplicado para detectar o novo registro de domínios semelhantes ou a recriação de contas fraudulentas, que é uma tática comum usada por agentes de ameaças persistentes. Internamente, o incidente alimenta atualizações de inventário de ativos e, se houver credenciais envolvidas, são recomendadas redefinições forçadas de senha e invalidação de sessão. Esse processo de ciclo fechado é o que separa a resposta reativa a incidentes de um programa estruturado de gerenciamento de ameaças externas e é uma parte essencial do que provedores maduros como a Cyberlad incorporam em seusSOC-fornecimento integrado de inteligência contra ameaças.
Integrando DRPS com sua pilha de segurança existente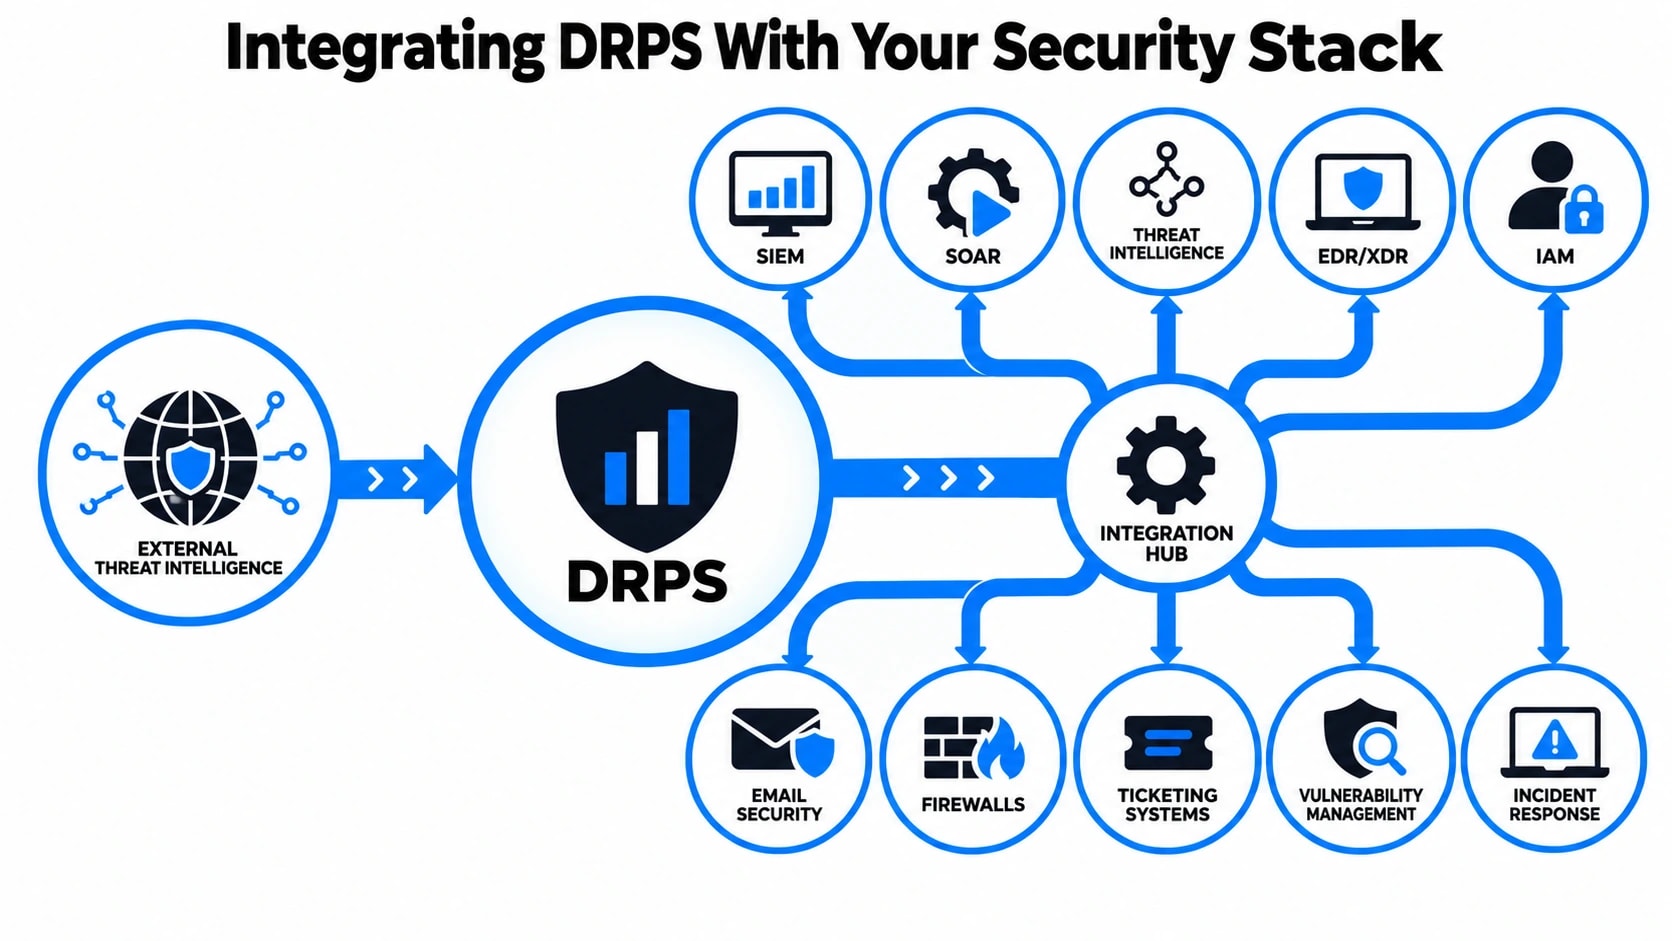
Os serviços de proteção contra riscos digitais não operam isoladamente. Seu valor se multiplica significativamente quando eles são inseridos nas ferramentas e processos que sua equipe de segurança já usa. Uma plataforma DRPS desconectada de seus feeds de SIEM, SOAR ou de inteligência de ameaças cria ruído de alerta sem benefício operacional.
A integração eficaz normalmente cobre várias camadas da sua infraestrutura existente:
- Integração SIEM:As plataformas DRPS enviam alertas estruturados, enriquecidos com contexto como atribuição de atores, pontuações de confiança e mapeamento de ativos, diretamente em seu sistema de informações de segurança e gerenciamento de eventos. Isso permite que os analistas correlacionem sinais de ameaças externas com dados de log internos.
- Acionamento do manual SOAR:Quando um alerta DRPS atinge um limite definido, ele pode acionar automaticamente um manual de resposta. Por exemplo, uma exposição de credencial confirmada pode iniciar um fluxo de trabalho de redefinição forçada de senha sem intervenção manual.
- Enriquecimento da plataforma de inteligência de ameaças (TIP):Indicadores de comprometimento extraídos do monitoramento DRPS, como domínios de phishing, IPs maliciosos e infraestrutura do invasor, alimentam diretamente seu TIP para bloqueio e correlação.
- Bilhetagem e gestão de casos:Os alertas se traduzem em incidentes rastreados em plataformas como ServiceNow ou Jira, proporcionando às equipes uma trilha de auditoria clara para ações de correção.
- Sistemas de gestão de identidade e acesso (IAM):Credenciais expostas identificadas por meio do monitoramento da dark web podem desencadear bloqueios de contas ou desafios de autenticação multifatorial automaticamente.
A tabela a seguir descreve como os dados DRPS enriquecem cada ponto de integração:
| Meta de Integração | Dados DRPS fornecidos | Resultado Operacional |
|---|---|---|
| SIEM | Alertas enriquecidos com contexto do ator | Triagem mais rápida e redução de falsos positivos |
| VOAR | Eventos de ameaças estruturados com pontuações de gravidade | Ativação do playbook de resposta automatizada |
| DICA | IOCs: domínios, IPs, hashes | Bloqueio proativo em controles de rede |
| EU SOU | Registros de credenciais expostos | Bloqueio automatizado de contas ou aplicação de MFA |
| Sistema de bilhética | Dados de incidentes com orientações para remediação | Fluxos de trabalho de resposta monitorados e auditáveis |
Quando o DRPS está conectado corretamente à sua pilha, a visibilidade de ameaças externas deixa de ser um exercício de relatório e se torna um controle operacional em tempo real.
Medindo a eficácia do DRPS: métricas que importam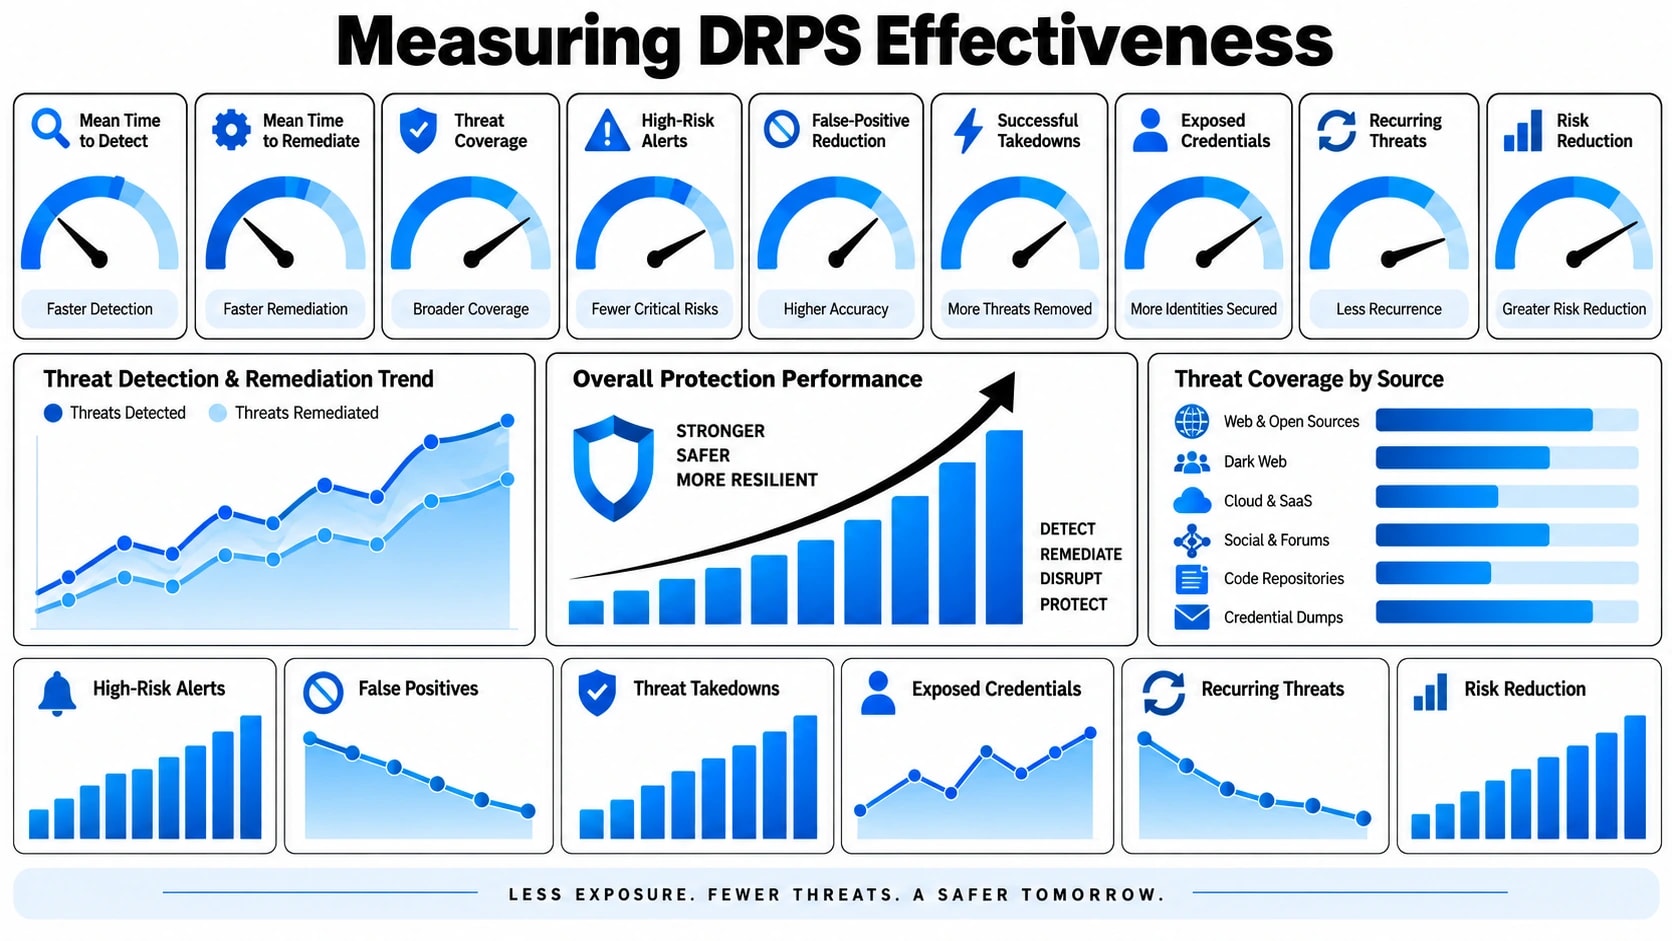
Comprar uma plataforma DRPS é apenas o primeiro passo. Compreender se está realmente a reduzir a sua exposição requer critérios claros e mensuráveis. Muitas organizações enfrentam dificuldades aqui porque monitoram métricas de atividades em vez de métricas de resultados. O volume de alertas gerados diz muito pouco. O que importa é o que acontece após a detecção.
As métricas que vale a pena acompanhar se enquadram em três categorias:
- Velocidade de detecção:Com que rapidez a plataforma revela uma ameaça depois que ela aparece externamente? Para domínios de phishing, o intervalo entre o registro do domínio e o contato da primeira vítima pode ser inferior a 24 horas. O tempo médio para detecção (MTTD) deve ser medido em horas, não em dias.
- Taxa de sucesso de remoção:Qual porcentagem de sites de phishing, perfis fraudulentos de mídia social e conteúdo infrator denunciados são removidos com sucesso? Uma alta taxa de falsos positivos em solicitações de remoção prejudica o relacionamento com registradores e provedores de hospedagem, retardando remoções futuras.
- Amplitude de cobertura:A plataforma está monitorando todas as áreas de superfície relevantes, incluindo clear web, fóruns dark web, sites de colagem, repositórios de código e canais de mídia social específicos para o seu setor?
- Fidelidade do alerta:Que proporção de alertas exige ação do analista em vez de serem descartados como ruído? Uma plataforma DRPS forte deve fornecer sinais de alta fidelidade com contexto anexado, e não despejos de dados brutos.
- Redução do risco ao longo do tempo:O número de ameaças externas ativas contra a sua organização está diminuindo trimestre após trimestre? Esta é a medida definitiva da maturidade do programa.
- Tempo médio para remediar (MTTR):Quanto tempo leva desde a detecção inicial até a resolução confirmada? Isso combina velocidade da plataforma, eficiência do analista e cronogramas de remoção de terceiros.
A revisão trimestral dessas métricas permite que sua equipe identifique lacunas na cobertura, ajuste as prioridades de monitoramento e demonstre o valor do programa à liderança sem depender de evidências anedóticas.
Quem precisa de DRPS e quando priorizá-lo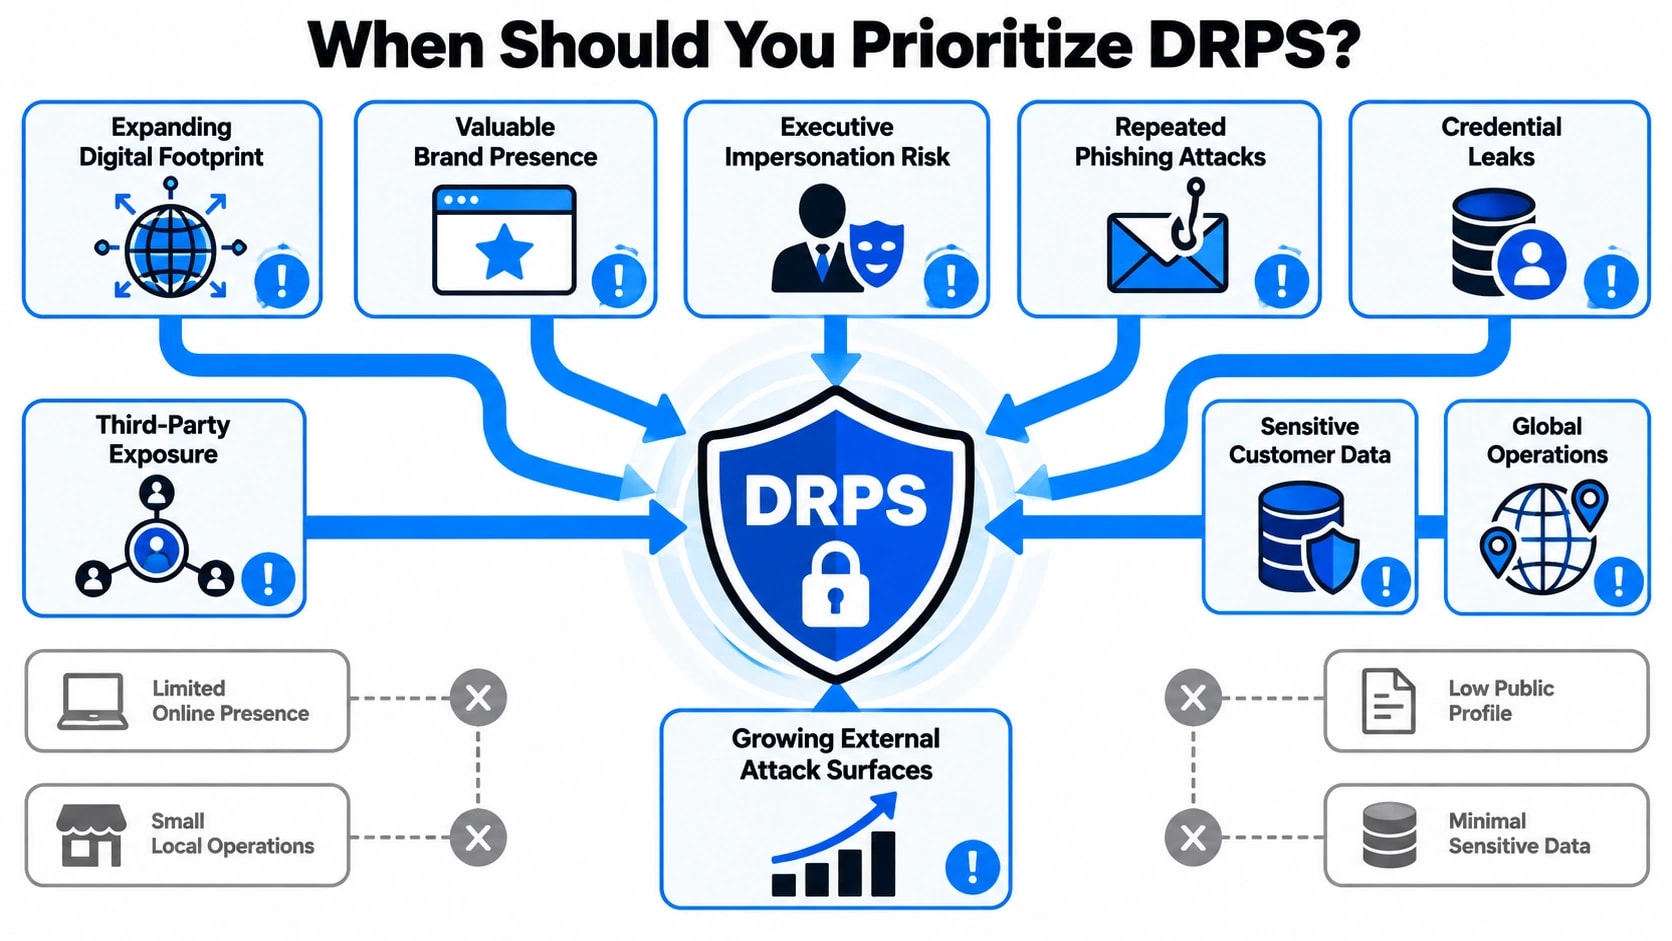
A proteção contra riscos digitais não é uma preocupação exclusiva das grandes empresas. Qualquer organização com uma marca voltada ao público, dados de clientes ou presença online acarreta riscos digitais externos. A questão não é se as ameaças existem, mas se você tem visibilidade para capturá-las antes que causem danos.
Certos perfis indicam que o DRPS deve subir na lista de prioridades:
- Empresas de serviços financeiros:Alvos de alto valor para roubo de credenciais, trojans bancários e falsificação de identidade de aplicativos. As obrigações regulamentares em torno da proteção do cliente acrescentam ainda mais urgência.
- Varejistas e marcas de comércio eletrônico:A personificação da marca através de vitrines falsas e listagens de produtos falsificados representa perda de receita e erosão da confiança do cliente.
- Organizações de saúde:Os dados dos pacientes geram preços elevados nos mercados criminosos. O monitoramento da Dark Web para registros vazados é um controle quase obrigatório, dados os requisitos de notificação de violação.
- Empresas de tecnologia:O vazamento de código-fonte através de repositórios públicos e dispositivos de funcionários expõe sistemas proprietários e cria riscos na cadeia de suprimentos.
- Governo e infraestrutura crítica:Alvejado por atores estatais e grupos hacktivistas, muitas vezes com longos períodos de permanência antes da exposição pública.
- Qualquer organização pós-violação:Após um incidente de segurança, o monitoramento externo deve ser tratado como uma prioridade imediata para rastrear a atividade dos atores da ameaça que faz referência à violação e detectar ataques subsequentes.
As organizações que estão no início de sua jornada de maturidade de segurança podem descobrir que um serviço DRPS gerenciado, fornecido por um provedor experiente, oferece retorno mais rápido do que construir capacidade interna do zero. A combinação de ferramentas especializadas e experiência de analistas preenche lacunas que as equipes internas muitas vezes não conseguem cobrir com os recursos existentes.
Conclusão
Os serviços de proteção contra riscos digitais abordam um ponto cego fundamental nos programas de segurança tradicionais: as ameaças que se formam, crescem e são executadas inteiramente fora do seu ambiente controlado. Da exposição de credenciais em fóruns da dark web à infraestrutura de phishing construída em torno da sua marca, a superfície de ataque que existe além do seu firewall é real, ativa e em expansão. O DRPS fornece a capacidade de coleta, análise e resposta necessária para agir sobre essas ameaças antes que elas atinjam seus clientes, funcionários ou sistemas. Quando integrado às suas operações de segurança existentes, ele transforma dados de ameaças externas em redução mensurável de riscos operacionais.
Se sua organização atualmente não tem visibilidade estruturada sobre o que os atores da ameaça estão dizendo, construindo ou vendendo sobre você on-line, vale a pena fechar essa lacuna agora, e não depois que um incidente forçar o problema. A equipe da Cyberlad trabalha com organizações para definir o escopo, implantar e operacionalizar programas de proteção contra riscos digitais que se ajustem ao seu perfil de ameaça específico e maturidade de segurança. Começar com uma avaliação de exposição externa é um primeiro passo prático para entender exatamente o que está faltando no momento.
Perguntas Frequentes
Qual a diferença entre o DRPS e um feed de inteligência de ameaças tradicional?
Os feeds de inteligência de ameaças fornecem indicadores brutos, como IPs e domínios maliciosos. O DRPS vai além, monitorando ameaças específicas à sua organização, como falsificação de identidade de marca, vazamento de credenciais e conversas sobre ataques direcionados, e então trabalha ativamente para remediar essas ameaças por meio de remoções e ações de resposta orientadas por analistas.
Quanto tempo leva para ver os resultados após a implantação de uma plataforma DRPS?
A maioria das organizações começa a receber alertas acionáveis nas primeiras duas semanas, à medida que a plataforma indexa seus ativos monitorados. O monitoramento de dark web e sites colados pode revelar exposições históricas quase imediatamente. A maturidade operacional total, incluindo fluxos de trabalho de resposta integrados, normalmente leva de 60 a 90 dias para ser estabelecida adequadamente.
O DRPS pode ajudar com os requisitos de conformidade?
Sim. O DRPS oferece suporte à conformidade com estruturas que exigem monitoramento de ameaças externas, identificação de violação de dados e documentação de resposta a incidentes. Regulamentações incluindo GDPR, PCI DSS e HIPAA se beneficiam do monitoramento de credenciais, detecção de violações e recursos de trilha de auditoria que um programa DRPS maduro oferece.
O DRPS funciona para pequenas e médias empresas ou apenas para empresas?
DRPS é relevante em qualquer tamanho. As organizações mais pequenas são frequentemente visadas precisamente porque lhes falta visibilidade externa. Os serviços gerenciados de DRPS tornam o recurso acessível sem a necessidade de uma grande equipe de segurança interna, proporcionando às empresas de médio porte os mesmos benefícios de detecção e remoção que as empresas maiores recebem de programas internos dedicados.
O que acontece se uma solicitação de remoção falhar ou for ignorada por um provedor de hospedagem?
Quando um provedor de hospedagem não responde ou recusa uma remoção, os provedores de DRPS escalam através de canais alternativos, incluindo contatos de abuso de registradores de domínio, ISPs upstream e, em alguns casos, processos de notificação legal. Controles técnicos paralelos, como o bloqueio da infraestrutura maliciosa na camada de rede, são aplicados enquanto o escalonamento continua.