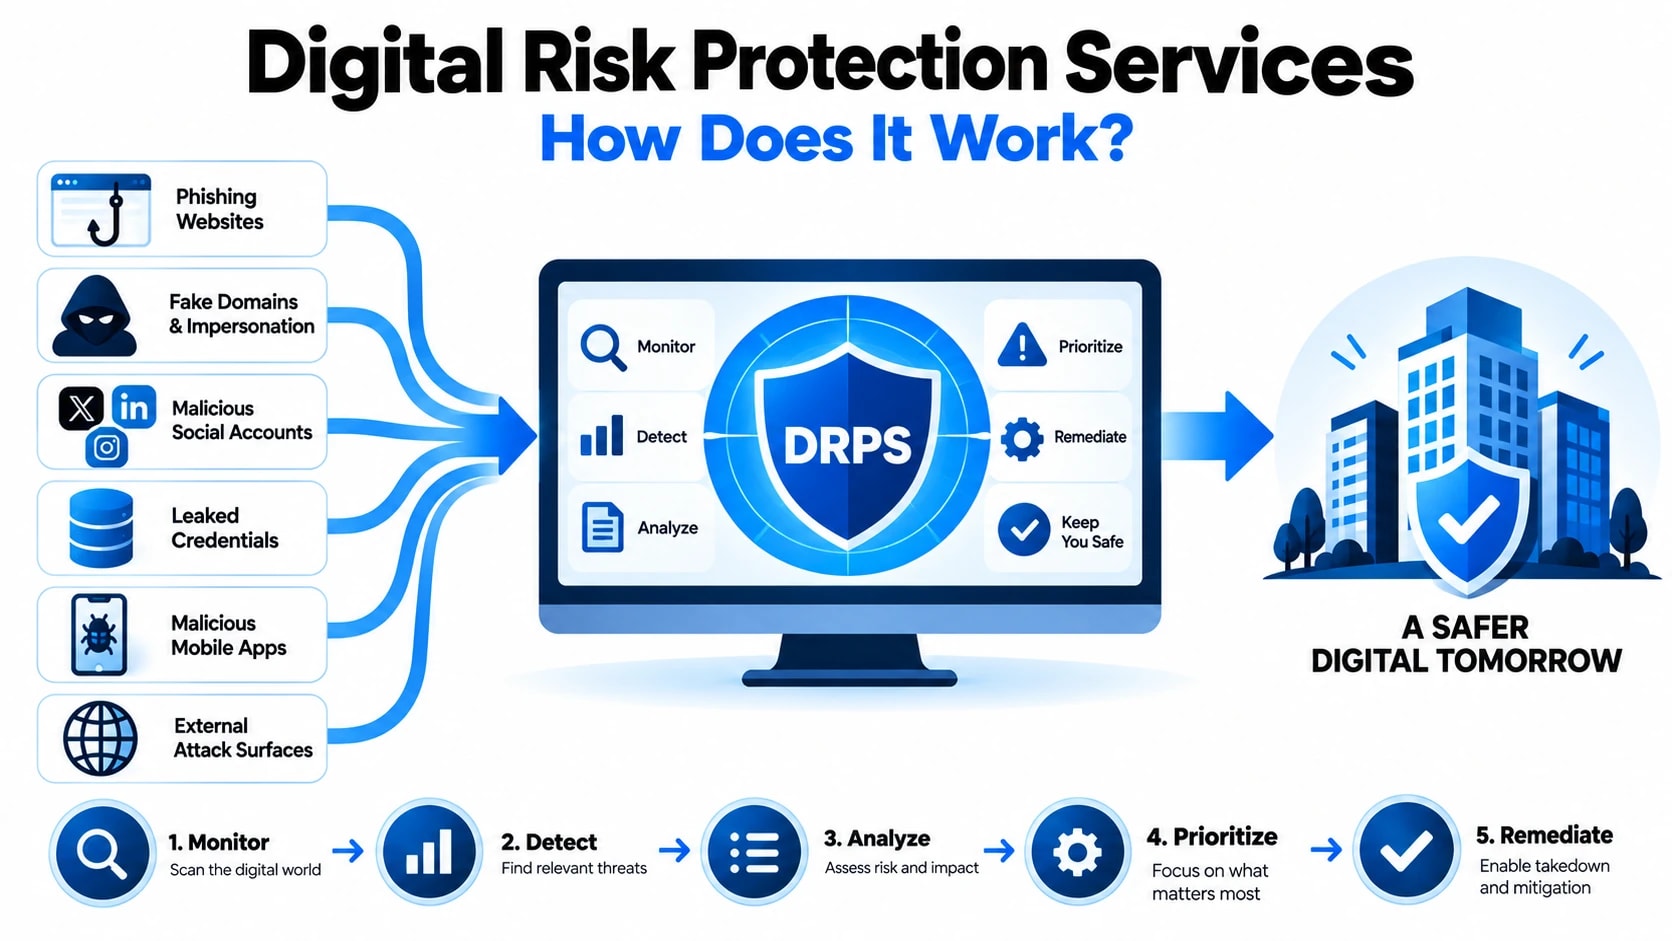
Serviciile digitale de protecție a riscurilor (DRPS) funcționează în afara granițelor securității perimetrului tradițional, monitorizând web-ul deschis, dark web și infrastructura tehnică pentru semnale că organizația dvs. este vizată, uzurpată sau exploatată activ. Spre deosebire de controalele reactive de securitate care răspund la amenințări după ce acestea vă încalcă mediul, DRPS funcționează ca un strat de supraveghere externă continuă, transformând miliarde de puncte de date nestructurate în avertismente prioritare asupra cărora echipa dvs. de securitate poate acționa imediat. Înțelegerea mecanismelor tehnice din spatele acestui proces este esențială pentru orice organizație care evaluează dacă aceste servicii se potrivesc poziției lor de amenințare.
Ce monitorizează de fapt serviciile digitale de protecție a riscurilor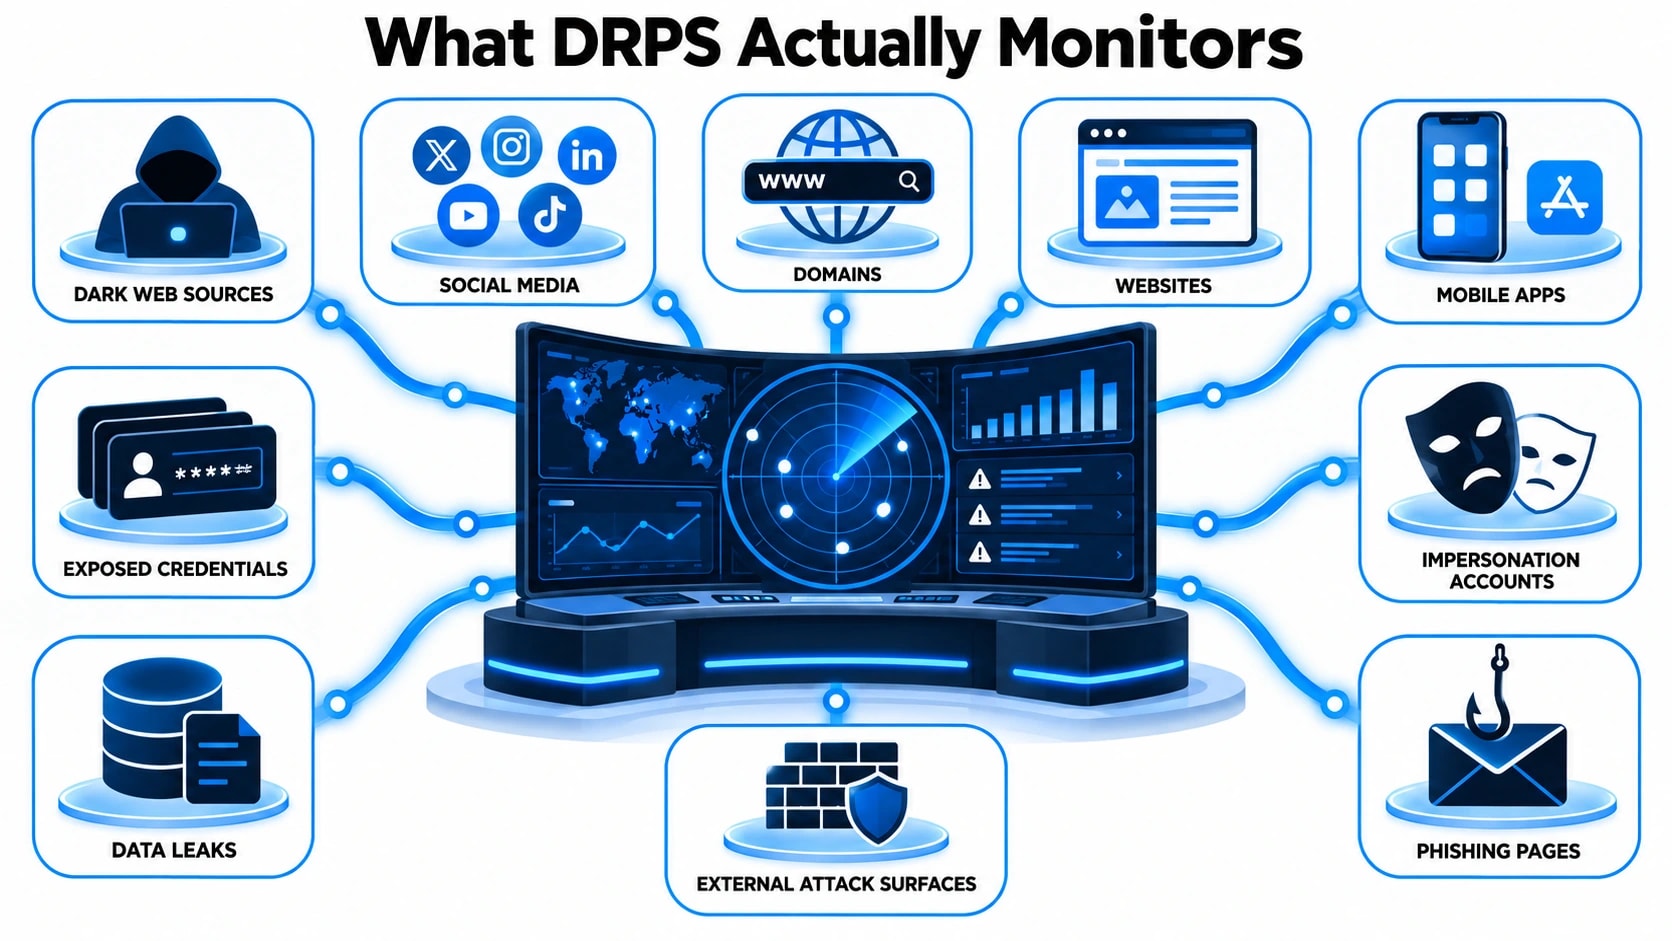
Sfera de monitorizare a unei platforme DRPS mature este în mod deliberat larg, deoarece actorii amenințărilor operează simultan pe zeci de canale distincte. Restricționarea colectării la o singură sursă creează puncte moarte pe care adversarii le vor exploata. Un serviciu configurat corespunzător ingerează date din mai multe categorii distincte.
Web de suprafață și conținut indexatinclude mențiuni de marcă pe site-uri de știri, site-uri de lipire, forumuri, depozite de coduri precum GitHub și GitLab, forumuri de locuri de muncă și platforme de social media. Atacatorii expun frecvent acreditările, detaliile arhitecturii interne sau documentele sensibile prin comiteri publice accidentale sau scurgeri de date terță parte care apar în rezultatele căutării indexate cu mult înainte ca o organizație țintă să le descopere intern.
Dark web și forumuri închisenecesită o infrastructură de colectare specializată, deoarece conținutul nu este indexat de motoarele de căutare convenționale. Acest strat acoperă piețele bazate pe Tor, forumurile private de bande de ransomware, canalele Telegram numai pe invitație și rețelele IRC unde acreditările furate, listele de acces și campaniile de atac planificate sunt promovate și comercializate. Monitorizarea aici este solicitantă din punct de vedere tehnic, deoarece multe forumuri necesită conturi autentificate, scoruri de reputație sau certificat de invitație pentru a accesa.
Semnale de infrastructură tehnicăacoperă direct suprafața de atac extern, inclusiv domeniile nou înregistrate care typosquat sau falsifică marca dvs., jurnalele de transparență a certificatelor SSL care dezvăluie certificate frauduloase emise în numele dvs., compartimente de stocare în cloud configurate greșit, puncte finale API expuse și anomalii de rutare BGP care pot indica încercări de deturnare a IP. Aceste date sunt în mare parte generate de mașină și necesită o analiză automată la scară.
Fluxuri de expunere a acreditărilorcumulați datele din compilații de încălcări, jurnalele de malware de furt și listele combinate care circulă prin rețelele criminale. Aceste feeduri sunt comparate cu domeniile și modelele de e-mail monitorizate pentru a identifica acreditările angajaților sau clienților care sunt în mod activ de vânzare sau au fost deja distribuite.
Monitorizarea amenințărilor fizice și executiveextinde protecția persoanelor numite din cadrul unei organizații, urmărind limbajul amenințător, încercările de doxxing și vizațiphishinginfrastructură de kit construită în jurul identităților executive. Acest lucru este deosebit de relevant pentru organizațiile din servicii financiare, infrastructură critică și contractare guvernamentală.
Pentru a înțelege Digital Risk Protection Services: Cum funcționează?, vă ajută să comparați ceea ce vedeți în date și ce acțiuni trebuie să luați în continuare.
Conducta de detectare tehnică: de la date brute la alertă acționabilă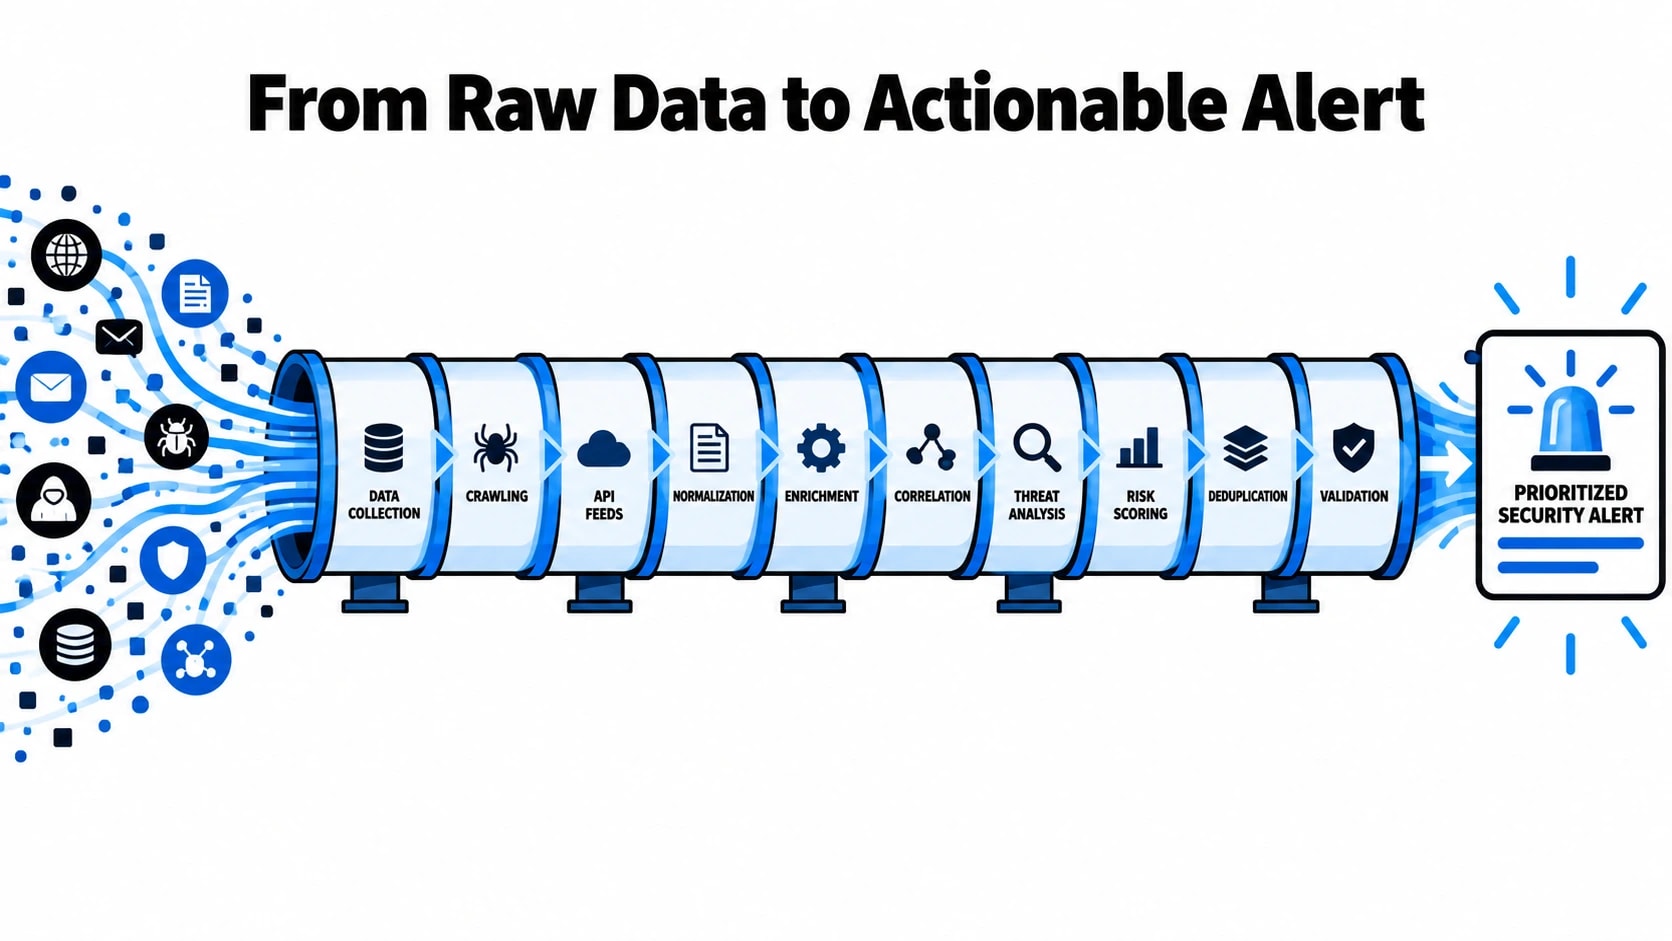
Datele brute despre amenințări sunt inutile din punct de vedere operațional fără o conductă structurată care filtrează zgomotul, îmbogățește semnalele cu context și direcționează rezultatele către echipele potrivite la momentul potrivit. Conducta de detectare într-o platformă DRPS matură trece de obicei prin cinci etape interconectate.
Etapa 1: Colectare și ingerare.Crawlerele automate, integrările API, inteligența umană (HUMINT) de pe forumuri accesate de analiști și rețelele de senzori proprietare furnizează date brute într-un strat de asimilare centralizat. În această etapă, volumul este enorm și densitatea semnalului este scăzută. Colectarea trebuie să fie continuă, deoarece activitatea actorilor de amenințări nu urmează un program previzibil și o listă de acreditări care apare pe un forum la ora 2:00 poate fi luată în considerare în câteva ore.
Etapa 2: Normalizare și deduplicare.Datele ingerate ajung în formate, limbi și structuri inconsistente. Canalele de procesare a limbajului natural (NLP) normalizează textul, traducerea automată gestionează sursele în limbi străine, iar logica de deduplicare împiedică aceeași postare sau înregistrare să genereze alerte duplicate. Schemele de date structurate etichetează fiecare înregistrare cu tipul sursei, marcajul temporal, indicatorii geografici și scorul de încredere.
Etapa 3: extragerea entităților și potrivirea activelor.Datele normalizate sunt scanate în raport cu un inventar de active definit de client, care include domenii, intervale de IP, cuvinte cheie de marcă, nume executive, nume de produse și modele de domenii de e-mail. Modelele de extragere a entităților identifică mențiuni relevante și le punctează în funcție de nivelurile de prioritate a activelor. O mențiune a domeniului dvs. corporativ principal într-o listă de acreditări de pe dark web se clasează mai sus decât o mențiune a unei mărci subsidiare într-o postare pe un forum web de suprafață.
Etapa 4: Îmbogățirea și stratificarea contextului.Înregistrările potrivite sunt îmbogățite cu context tehnic suplimentar. Un domeniu marcat este interogat pentru istoricul WHOIS, înregistrările DNS, infrastructura de găzduire și datele certificatului SSL. O înregistrare a acreditărilor este verificată cu bazele de date cunoscute pentru încălcări pentru a determina dacă face parte dintr-o nouă expunere sau dintr-o compilație reciclată. Profilurile actorilor de amenințare asociate cu forumul sau piața sursă sunt atașate acolo unde sunt disponibile, oferind context de atribuire care influențează scorul de severitate.
Etapa 5: prioritizarea, alertarea și crearea cazurilor.Rezultatele îmbogățite sunt punctate folosind o combinație de criticitate a activelor, capacitatea de amenințare, sensibilitatea datelor și impactul potențial asupra afacerii. Alertele cu prioritate ridicată sunt direcționate imediat prinSIEMintegrări, sisteme de ticketing sau notificare directă a analiștilor, în timp ce constatările cu încredere mai scăzută sunt puse în coadă pentru revizuirea periodică a analiștilor. Această rutare pe niveluri este ceea ce separă un DRPS funcțional de un instrument de inundare de alertă care epuizează echipele de securitate.
]]>Categorii de amenințări DRPS este conceput să detecteze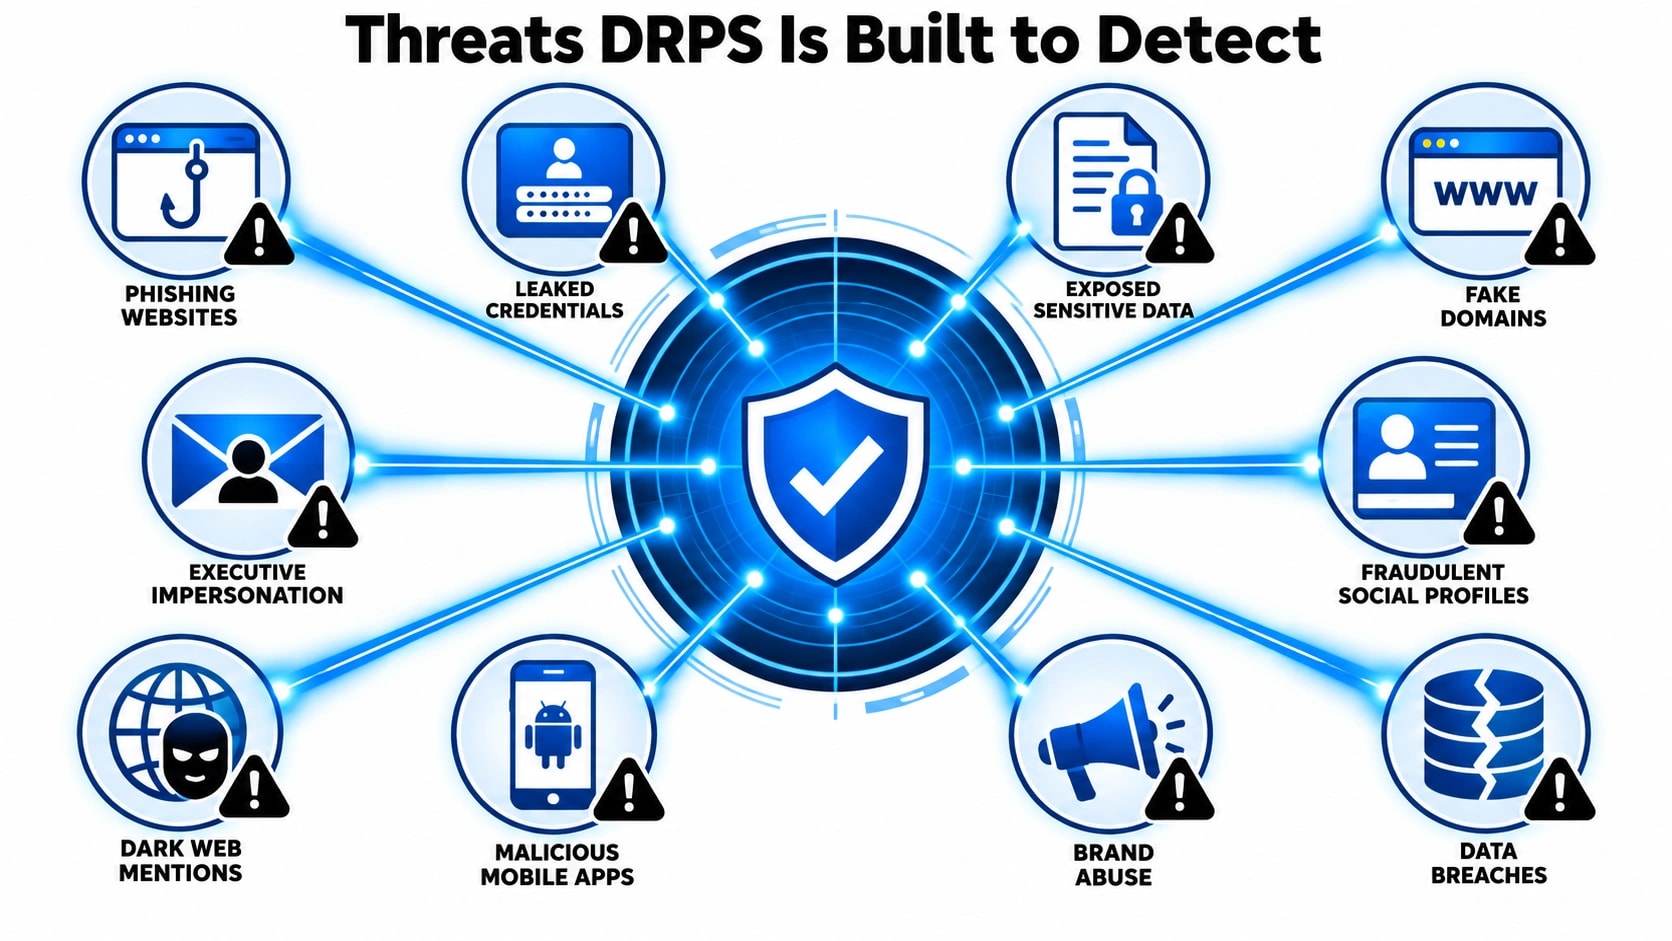
Serviciile digitale de protecție a riscurilor sunt construite în jurul unei taxonomii definite de amenințări externe, fiecare necesitând o logică de detectare și fluxuri de lucru de răspuns diferite. Cea mai răspândită categorie este abuzul de marcă, care include domenii greșite de scriere, profiluri false de rețele sociale care uzurpa identitatea directorilor sau conturi oficiale și utilizarea neautorizată a siglelor și mărcilor comerciale în kiturile de phishing. Aceste atacuri sunt adesea primul semn că un actor de amenințare a identificat o organizație ca o țintă profitabilă. Fără monitorizare automată între registratorii de domenii, platformele sociale și magazinele de aplicații simultan, aceste amenințări pot persista săptămâni întregi înainte ca cineva să le observe.
Expunerea datelor este o altă categorie majoră, care acoperă acreditările scurse pe site-urile de lipire, codul sursă împins accidental în depozitele publice și datele angajaților care apar pe forumurile de încălcare. Acest tip de expunere este deosebit de periculos, deoarece creează oportunități de atac în aval. Un singur set de acreditări valide postate pe un forum web întunecat poate permite preluarea contului, mișcarea laterală și furtul de date, adesea înainte ca organizația afectată să știe că datele circulă. Platformele DRPS indexează continuu aceste surse și corelează constatările cu amprenta digitală cunoscută a clientului, astfel încât alertele sunt mai degrabă specifice decât generice.
Dincolo de uzurparea identității și scurgerile de date, DRPS acoperă și activitatea actorilor de amenințări care vizează direct organizația. Acestea includ mențiuni în forumuri închise unde poate fi discutată planificarea atacurilor, liste de vânzare pentru acces intern sau date furate și indicatori timpurii ai campaniilor coordonate. Categoriile de mai jos oferă o imagine structurată a ceea ce se așteaptă să acopere majoritatea platformelor DRPS de nivel enterprise:
- Abuz de marcă și domeniu:Typosquatting, pagini de phishing, aplicații mobile false, utilizare neautorizată a mărcilor comerciale
- Acreditările și expunerea datelor:Scurgeri de autentificare, PII pe site-uri de lipire, chei sau jetoane API expuse, scurgeri din depozitul de coduri
- Amenințări executive și VIP:Expunerea datelor cu caracter personal, uzurparea identității conducerii, scheme de fraudă vizate
- Inteligența web întunecată:Discuții pe forum, accesați listele de brokeri, direcționarea grupurilor de ransomware, licitații de date furate
- Riscul terțelor părți și al lanțului de aprovizionare:Acreditări ale furnizorului compromis, abuz în domeniul partenerului, indicatori de încălcare a furnizorilor
Modele de implementare DRPS și comparație de capabilități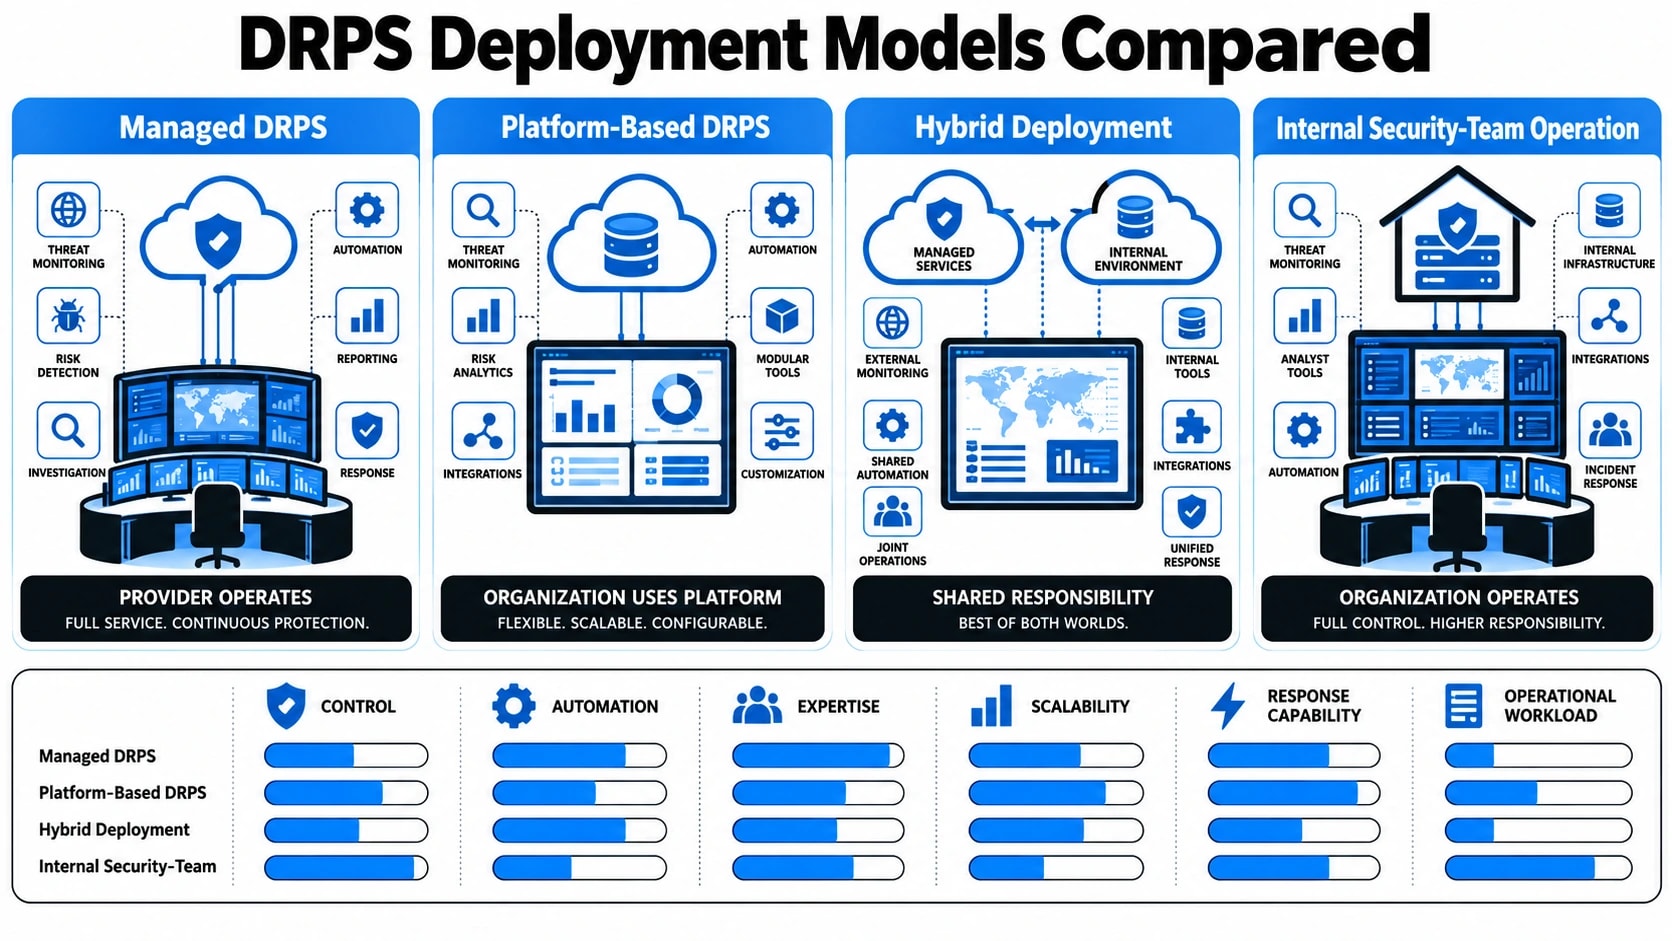
Organizațiile care evaluează protecția împotriva riscurilor digitale au trei opțiuni principale de implementare: serviciu complet gestionat, doar platformă (self-service) sau un model hibrid care combină instrumentele cu suportul analistului. Fiecare model are diferite compromisuri în ceea ce privește viteza, profunzimea analizei și cerințele interne de resurse. DRPS gestionat complet este livrat de obicei printr-un furnizor de operațiuni de securitate și include analiști umani care triajează alertele, investighează contextul și gestionează cererile de eliminare în numele clientului. Acest model se potrivește organizațiilor fără o funcție internă dedicată de informații despre amenințări.
Modelul exclusiv pe platformă oferă echipelor interne de securitate acces direct la tablouri de bord de monitorizare, fluxuri brute și fluxuri de lucru de alertă, dar necesită ca echipele respective să se ocupe de investigarea și răspunsul ele însele. Acest lucru funcționează bine pentru programele de securitate mature cu analiștii existenți de informații despre amenințări, dar poate duce la oboseală de alertă dacă platforma nu este adaptată în mod corespunzător la activele specifice ale organizației și la profilul de risc. Modelul hibrid încearcă să echilibreze ambele, oferind o linie de bază de monitorizare automată cu escaladare opțională a analiștilor pentru constatări cu prioritate ridicată.
| Capacitate | Complet gestionat | Numai platformă | Hibrid |
|---|---|---|---|
| Acoperire de monitorizare 24/7 | Da | Depinde de echipa | Da (automatizat) |
| Triajul analistului uman | Da | Nu | La escaladare |
| Gestionarea demontării | Inclus | Manual | Parțial |
| Inteligența web întunecată | Acoperire profundă | Limitat | Moderat |
| Cerința de resurse interne | Scăzut | Înalt | Mediu |
| Flexibilitate de personalizare | Moderat | Înalt | Înalt |
Fluxul de lucru de eliminare și remediere explicat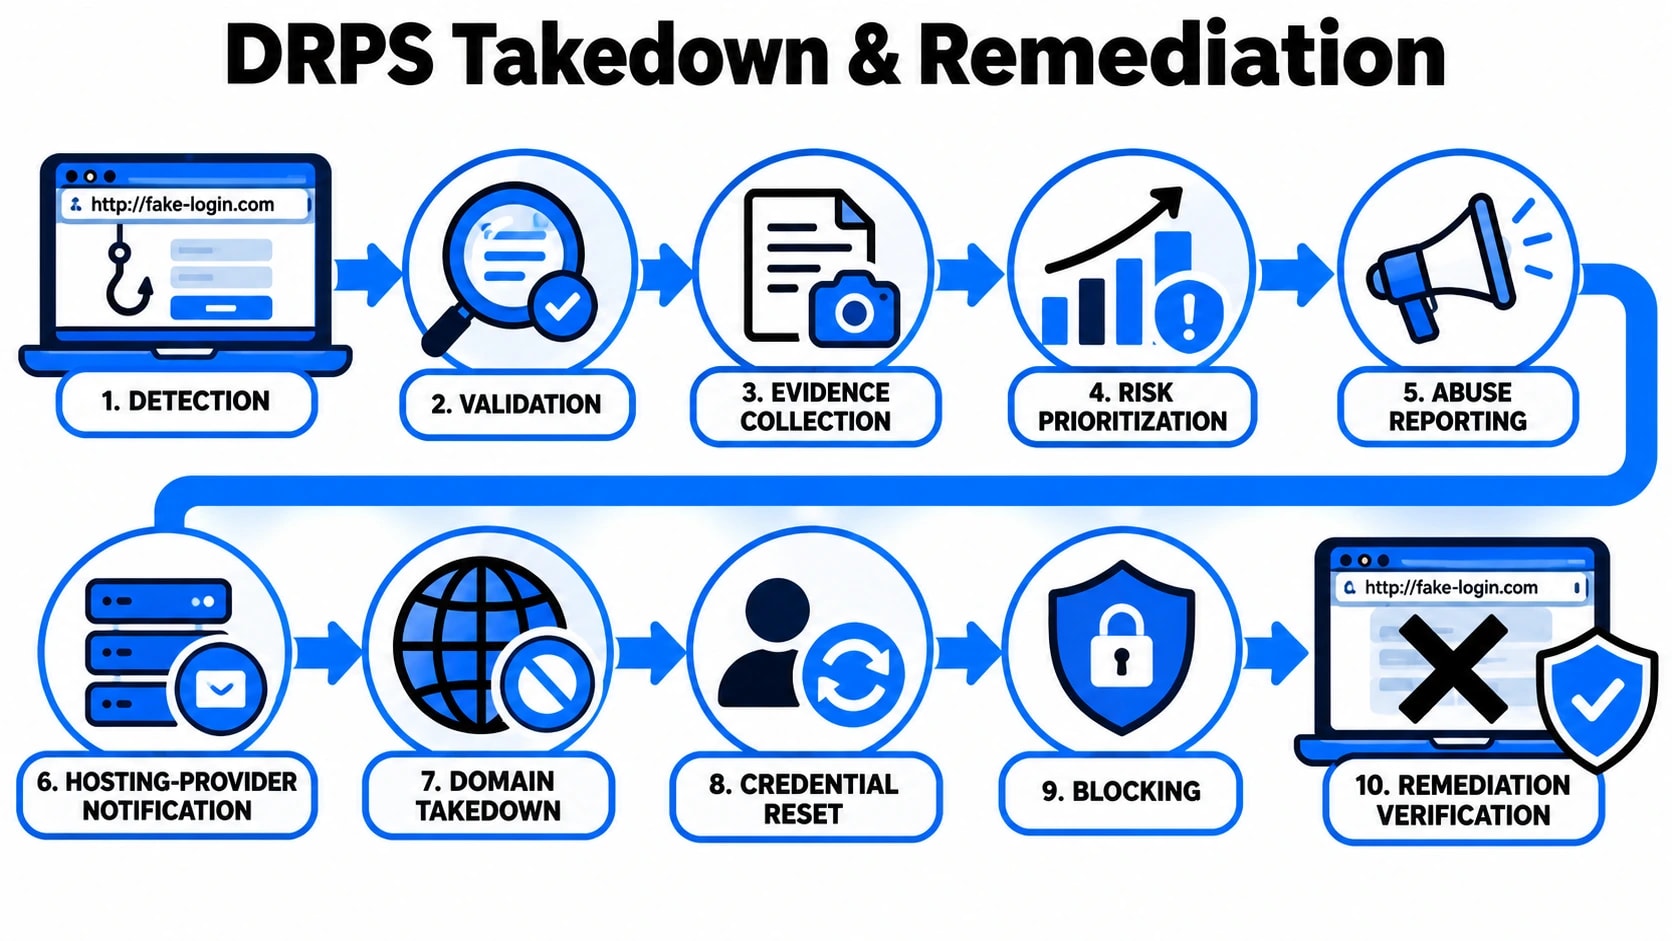
Detectarea este utilă numai dacă conduce la acțiuni măsurabile, iar fluxul de lucru de eliminare este locul în care DRPS oferă cea mai directă valoare operațională. Când se confirmă un site de phishing, un cont de rețea socială fraudulos sau o aplicație mobilă rău intenționată, procesul de remediere începe cu colectarea dovezilor. Capturile de ecran, înregistrările WHOIS, datele de găzduire și indicatorii de trafic sunt compilate într-un fișier de caz structurat. Această documentație este esențială, deoarece registratorii, furnizorii de găzduire și echipele de încredere și siguranță ale platformei necesită formate de dovezi specifice înainte de a acționa cu privire la solicitările de eliminare.
De acolo, solicitarea de eliminare este direcționată către partea corespunzătoare. Pentru domeniile de phishing, aceasta înseamnă de obicei contactarea echipei de abuz a furnizorului de găzduire, trimiterea către liste de blocare precum Navigarea sigură Google și feeduri de abuz din industrie și, în paralel, notificarea registratorului. Pentru uzurparea identității rețelelor sociale, sunt utilizate mecanisme de raportare specifice platformei, adesea suplimentate de canale de escaladare directă pe care furnizorii de DRPS gestionați le mențin cu platformele majore prin relații de abuz stabilite. Timpii medii de eliminare variază semnificativ în funcție de platformă și tipul de amenințare:
- Domenii de phishing:4 până la 48 de ore, în funcție de receptivitatea furnizorului de găzduire
- Profiluri false în rețelele sociale:24 până la 72 de ore prin raportare standard, mai rapid cu canalele de escaladare
- Aplicații mobile frauduloase:3 până la 7 zile pentru examinarea eliminării din magazinul de aplicații
- Mesaje pe forumul Dark Web:Eliminarea nu este de obicei posibilă, atenuarea axată pe monitorizare și resetarea acreditărilor
După ce o eliminare este finalizată, fluxul de lucru de remediere nu se oprește aici. Monitorizarea post-eliminare este aplicată pentru a detecta reînregistrarea domeniilor similare sau recrearea conturilor frauduloase, care este o tactică comună folosită de actorii amenințărilor persistente. Pe plan intern, incidentul alimentează actualizările inventarului de active și, dacă au fost implicate acreditări, se recomandă resetarea forțată a parolei și invalidarea sesiunii. Acest proces în buclă închisă este ceea ce separă răspunsul reactiv la incident de un program structurat de gestionare a amenințărilor externe și este o parte esențială a ceea ce furnizorii maturi precum Cyberlad au integrat înSOC- livrare integrată de informații despre amenințări.
Integrarea DRPS cu stiva dvs. de securitate existentă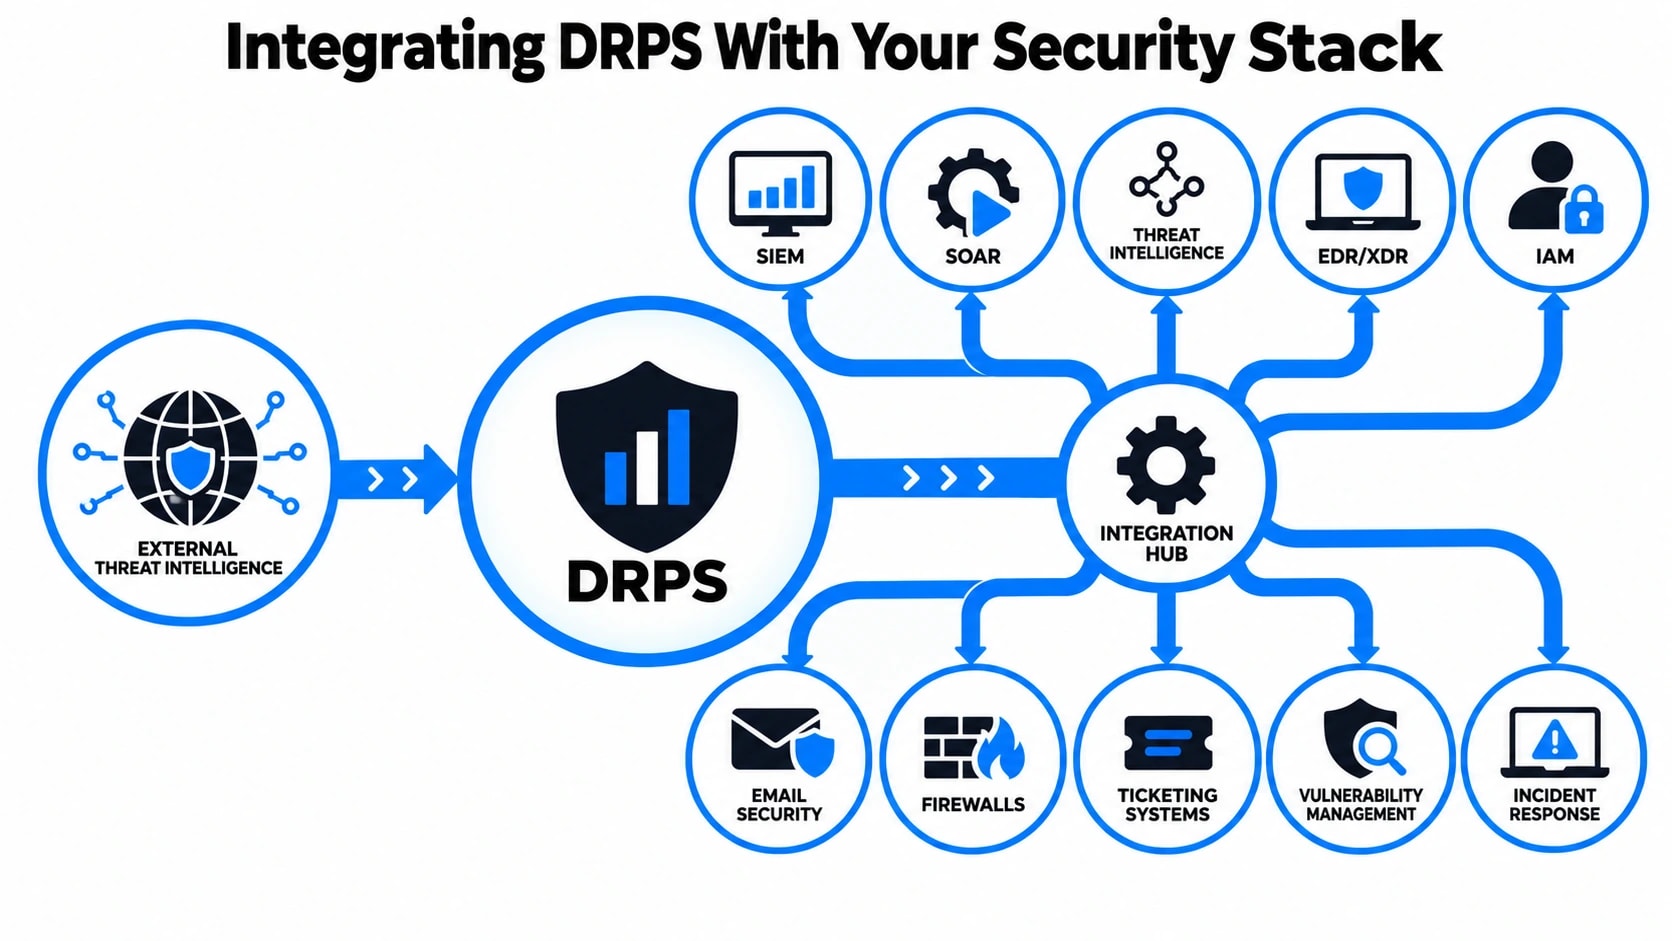
Serviciile de protecție digitală împotriva riscurilor nu funcționează în mod izolat. Valoarea lor se înmulțește semnificativ atunci când se alimentează în instrumentele și procesele pe care echipa ta de securitate le folosește deja. O platformă DRPS care se află deconectată de la fluxurile dvs. SIEM, SOAR sau de informații despre amenințări creează zgomot de alertă fără beneficii operaționale.
Integrarea eficientă acoperă de obicei mai multe straturi ale infrastructurii dvs. existente:
- Integrare SIEM:Platformele DRPS introduc alerte structurate, îmbogățite cu context, cum ar fi atribuirea actorilor, scorurile de încredere și maparea activelor, direct în informațiile de securitate și în sistemul dvs. de management al evenimentelor. Acest lucru le permite analiștilor să coreleze semnalele de amenințare externe cu datele din jurnalul intern.
- Declanșarea jocului SOAR:Când o alertă DRPS îndeplinește un prag definit, poate declanșa automat un manual de răspuns. De exemplu, o expunere confirmată a acreditării poate declanșa un flux de lucru de resetare forțată a parolei fără intervenție manuală.
- Îmbogățirea platformei de informații despre amenințări (TIP):Indicatorii de compromis extrași din monitorizarea DRPS, cum ar fi domeniile de phishing, IP-urile rău intenționate și infrastructura atacatorilor, se alimentează direct în TIP pentru blocare și corelare.
- Bilete și management de caz:Alertele se traduc în incidente urmărite în cadrul platformelor precum ServiceNow sau Jira, oferind echipelor o pistă clară de audit pentru acțiunile de remediere.
- Sisteme de management al identității și accesului (IAM):Acreditările expuse identificate prin monitorizarea dark web pot declanșa automat blocarea conturilor sau provocări de autentificare cu mai mulți factori.
Următorul tabel prezintă modul în care datele DRPS îmbogățesc fiecare punct de integrare:
| Țintă de integrare | Datele DRPS furnizate | Rezultat operațional |
|---|---|---|
| SIEM | Alerte îmbogățite cu context actor | Triaj mai rapid și false pozitive reduse |
| SOAR | Evenimente de amenințare structurate cu scoruri de severitate | Activare automată a registrului de răspuns |
| SFAT | IOC-uri: domenii, IP-uri, hashuri | Blocare proactivă peste controalele rețelei |
| IAM | Înregistrările de acreditări expuse | Blocarea automată a contului sau aplicarea MFA |
| Sistem de bilete | Date despre incident cu îndrumări de remediere | Fluxuri de lucru de răspuns urmărite, auditabile |
Când DRPS este conectat corect în stiva dvs., vizibilitatea amenințărilor externe încetează să mai fie un exercițiu de raportare și devine un control operațional real.
Măsurarea eficacității DRPS: metrici care contează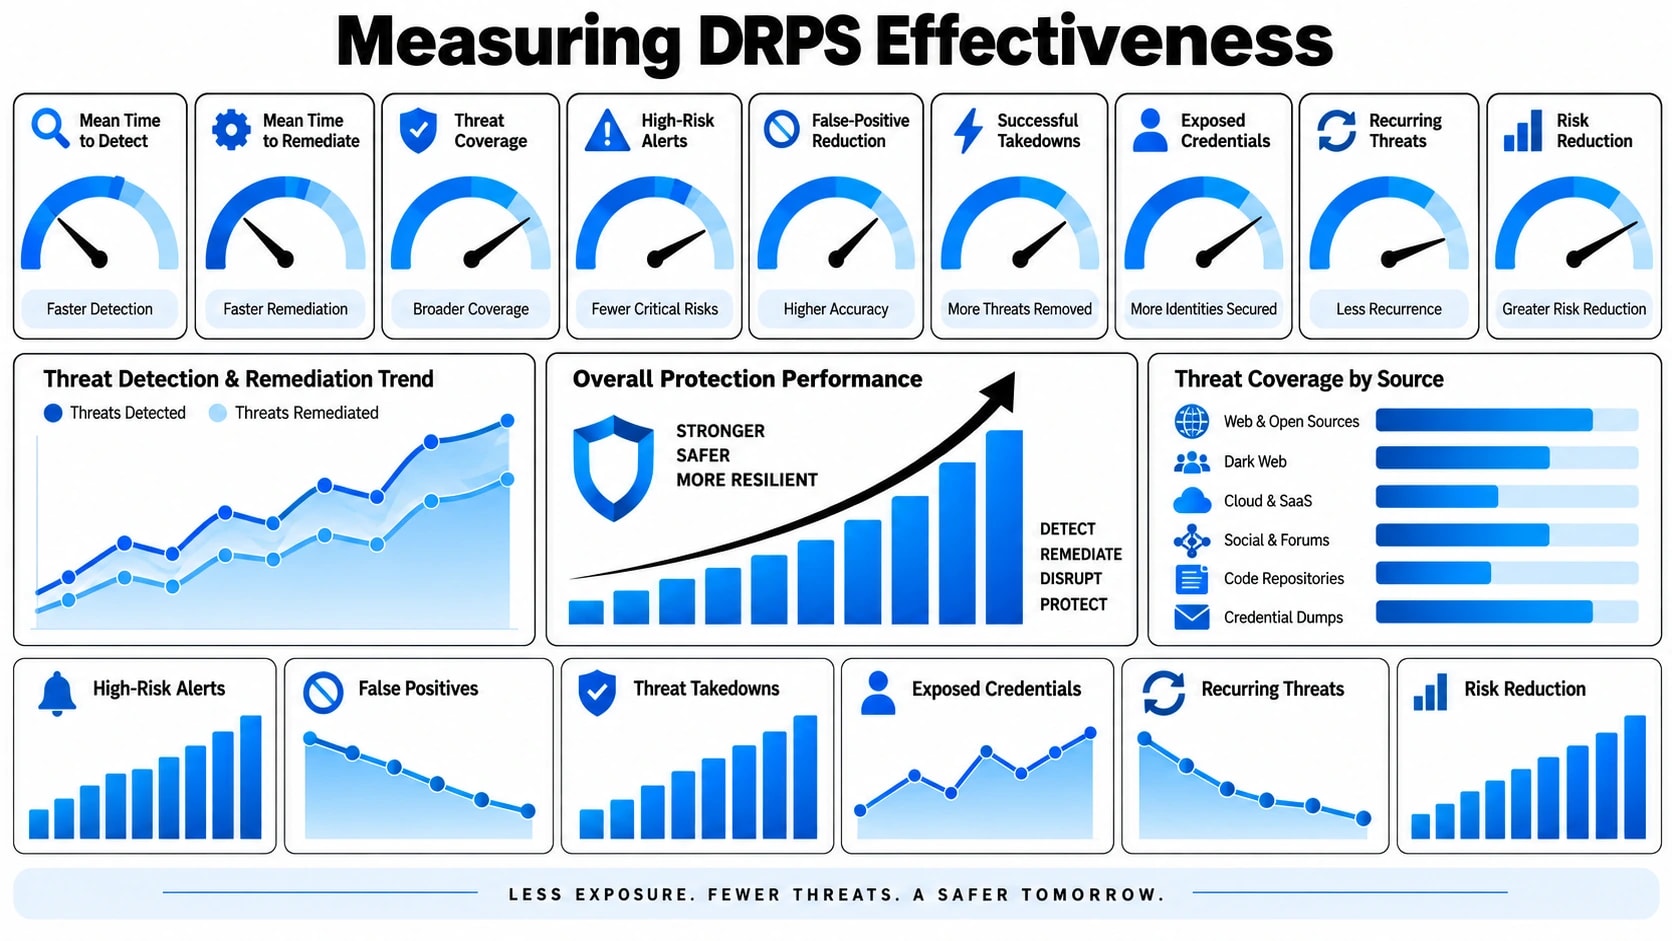
Cumpărarea unei platforme DRPS este doar primul pas. Înțelegerea dacă vă reduce de fapt expunerea necesită criterii clare și măsurabile. Multe organizații se luptă aici pentru că urmăresc valorile activității mai degrabă decât valorile rezultatelor. Volumul alertelor generate vă spune foarte puțin. Ceea ce contează este ce se întâmplă după depistare.
Valorile care merită urmărite se împart în trei categorii:
- Viteza de detectare:Cât de repede apare platforma unei amenințări după ce apare în exterior? Pentru domeniile de phishing, intervalul dintre înregistrarea domeniului și primul contact cu victima poate fi sub 24 de ore. Timpul mediu de detectare (MTTD) ar trebui măsurat în ore, nu în zile.
- Rata de succes la eliminare:Ce procent de site-uri de phishing raportate, profiluri de rețele sociale frauduloase și conținut care încalcă drepturile sunt eliminate cu succes? O rată ridicată de fals pozitive a cererilor de eliminare dăunează relațiilor cu registratorii și furnizorii de găzduire, încetinind eliminările viitoare.
- Lățimea acoperirii:Monitorizează platforma toate zonele relevante, inclusiv web-ul clar, forumurile web întunecate, site-urile de lipire, depozitele de coduri și canalele de social media specifice industriei dvs.?
- Fidelitate alertă:Ce proporție de alerte necesită acțiunea analistului față de a fi respinse ca zgomot? O platformă DRPS puternică ar trebui să furnizeze semnale de înaltă fidelitate cu context atașat, nu depozite de date brute.
- Reducerea riscului în timp:Numărul de amenințări externe active la adresa organizației dumneavoastră este în scădere trimestrial? Aceasta este măsura finală a maturității programului.
- Timp mediu de remediere (MTTR):Cât durează de la detectarea inițială până la rezoluția confirmată? Aceasta combină viteza platformei, eficiența analistului și termenele de eliminare de către terți.
Revizuirea trimestrială a acestor valori permite echipei dvs. să identifice lacunele în acoperire, să ajusteze prioritățile de monitorizare și să demonstreze valoarea programului pentru conducere, fără a se baza pe dovezi anecdotice.
Cine are nevoie de DRPS și când să-i acorde prioritate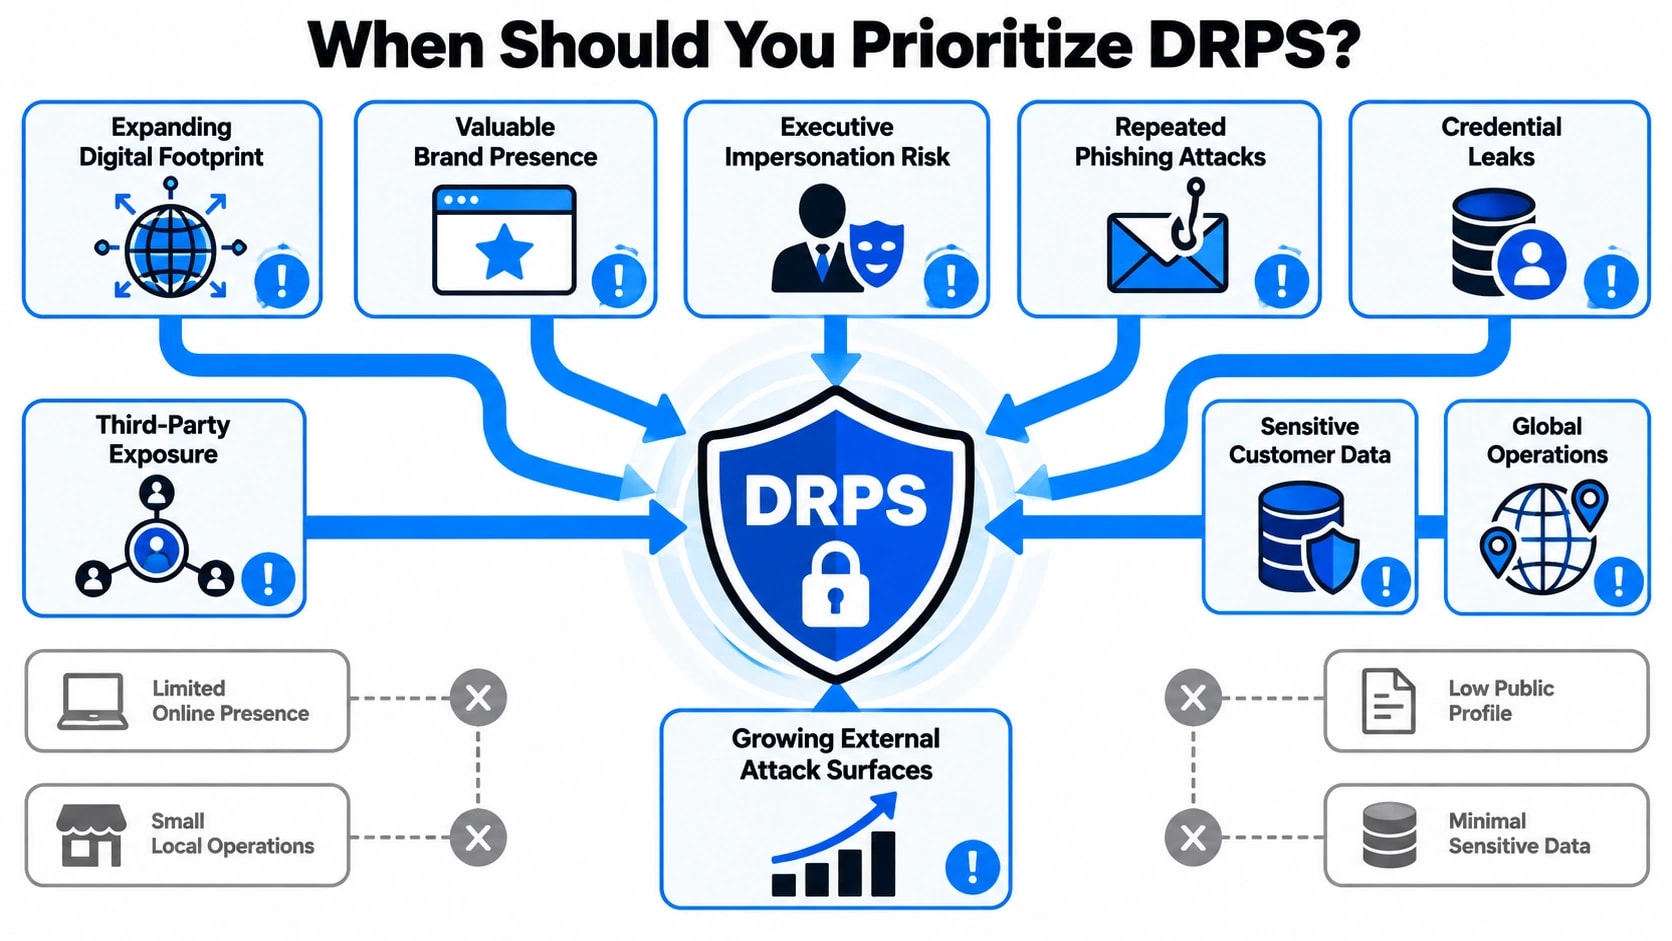
Protecția împotriva riscurilor digitale nu este exclusiv o preocupare a întreprinderilor mari. Orice organizație cu o marcă orientată spre public, date despre clienți sau prezență online implică un risc digital extern. Întrebarea nu este dacă există amenințări, ci dacă aveți vizibilitatea pentru a le prinde înainte ca acestea să provoace daune.
Anumite profiluri indică faptul că DRPS ar trebui să urce în lista de priorități:
- Firme de servicii financiare:Ținte de mare valoare pentru furtul de acreditări, troienii bancare și uzurparea identității frauduloase a aplicațiilor. Obligațiile de reglementare privind protecția clienților adaugă o urgență suplimentară.
- Comercianți cu amănuntul și mărci de comerț electronic:Uzurparea identității mărcii prin vitrine false și înregistrări de produse contrafăcute reprezintă atât pierderea de venituri, cât și erodarea încrederii clienților.
- Organizații din domeniul sănătății:Datele pacienților impun prețuri mari pe piețele criminale. Monitorizarea dark web pentru înregistrările scurse este un control aproape obligatoriu, având în vedere cerințele de notificare a încălcării.
- Companii de tehnologie:Scurgerile de cod sursă prin depozitele publice și dispozitivele angajaților expun sistemele proprietare și creează riscuri în lanțul de aprovizionare.
- Guvern și infrastructură critică:Vizat de actori din statul național și de grupuri hacktiviste, adesea cu perioade lungi de așteptare înainte de expunerea publică.
- Orice organizație post-încălcare:În urma unui incident de securitate, monitorizarea externă ar trebui tratată ca o prioritate imediată pentru a urmări activitatea actorilor de amenințări care se referă la încălcare și pentru a captura atacurile ulterioare.
Organizațiile care se află mai devreme în călătoria lor de maturitate în materie de securitate pot descoperi că un serviciu DRPS gestionat, furnizat de un furnizor cu experiență, oferă un timp mai rapid de valorificare decât construirea capacității interne de la zero. Combinația dintre instrumente specializate și expertiză a analiștilor elimină lacunele pe care echipele interne de multe ori nu le pot acoperi cu resursele existente.
Concluzie
Serviciile de protecție digitală împotriva riscurilor abordează un punct orb fundamental în programele tradiționale de securitate: amenințările care se formează, cresc și se execută în întregime în afara mediului controlat. De la expunerea acreditărilor pe forumuri dark web la infrastructura de phishing construită în jurul mărcii dvs., suprafața de atac care există dincolo de firewall-ul dvs. este reală, activă și în expansiune. DRPS oferă capacitatea de colectare, analiză și răspuns necesară pentru a acționa împotriva acelor amenințări înainte ca acestea să ajungă la clienții, angajații sau sistemele dvs. Atunci când este integrat cu operațiunile dvs. de securitate existente, transformă datele amenințărilor externe într-o reducere măsurabilă a riscului operațional.
Dacă organizația dvs. nu are în prezent o vizibilitate structurată asupra a ceea ce actorii amenințărilor spun, construiesc sau vând despre dvs. online, acest decalaj merită să fie eliminat acum și nu după ce un incident forțează problema. Echipa Cyberlad lucrează cu organizații pentru a stabili, implementa și operaționaliza programele de protecție a riscurilor digitale care se potrivesc profilului lor specific de amenințare și maturității de securitate. Începeți cu o evaluare externă a expunerii este un prim pas practic pentru a înțelege exact ceea ce vă lipsește în prezent.
Întrebări frecvente
Prin ce diferă DRPS de un flux tradițional de informații despre amenințări?
Fluxurile de informații despre amenințări furnizează indicatori bruti, cum ar fi IP-uri și domenii rău intenționate. DRPS merge mai departe prin monitorizarea amenințărilor specifice organizației dvs., cum ar fi uzurparea identității mărcii, acreditările scurse și discuțiile de atac direcționate, apoi lucrează activ pentru a remedia aceste amenințări prin eliminarea și acțiunile de răspuns ghidate de analist.
Cât timp durează pentru a vedea rezultatele după implementarea unei platforme DRPS?
Majoritatea organizațiilor încep să primească alerte acționabile în primele una sau două săptămâni, pe măsură ce platforma indexează activele monitorizate. Monitorizarea site-ului dark web și paste poate scoate la iveală expuneri istorice aproape imediat. Maturitatea operațională completă, inclusiv fluxurile de lucru de răspuns integrate, durează de obicei între 60 și 90 de zile pentru a fi stabilită corect.
DRPS poate ajuta cu cerințele de conformitate?
Da. DRPS acceptă conformitatea cu cadrele care necesită monitorizarea amenințărilor externe, identificarea încălcării datelor și documentația de răspuns la incident. Reglementările, inclusiv GDPR, PCI DSS și HIPAA, beneficiază toate de monitorizarea acreditărilor, de detectare a încălcării și de capabilitățile de audit pe care le oferă un program DRPS matur.
DRPS funcționează pentru întreprinderile mici și mijlocii sau numai pentru întreprinderi?
DRPS este relevant la orice dimensiune. Organizațiile mai mici sunt adesea vizate tocmai pentru că le lipsește vizibilitatea externă. Serviciile DRPS gestionate fac capabilitatea accesibilă fără a necesita o echipă internă mare de securitate, oferind companiilor mijlocii aceleași beneficii de detectare și eliminare pe care le primesc întreprinderile mai mari din programele interne dedicate.
Ce se întâmplă dacă o solicitare de eliminare eșuează sau este ignorată de un furnizor de găzduire?
Atunci când un furnizor de găzduire nu răspunde sau refuză o eliminare, furnizorii DRPS escaladează prin canale alternative, inclusiv contacte abuzive ale registratorului de domenii, ISP-uri din amonte și, în unele cazuri, procesele de notificare juridică. Controalele tehnice paralele, cum ar fi blocarea infrastructurii rău intenționate la nivelul rețelei, sunt aplicate în timp ce escaladarea continuă.