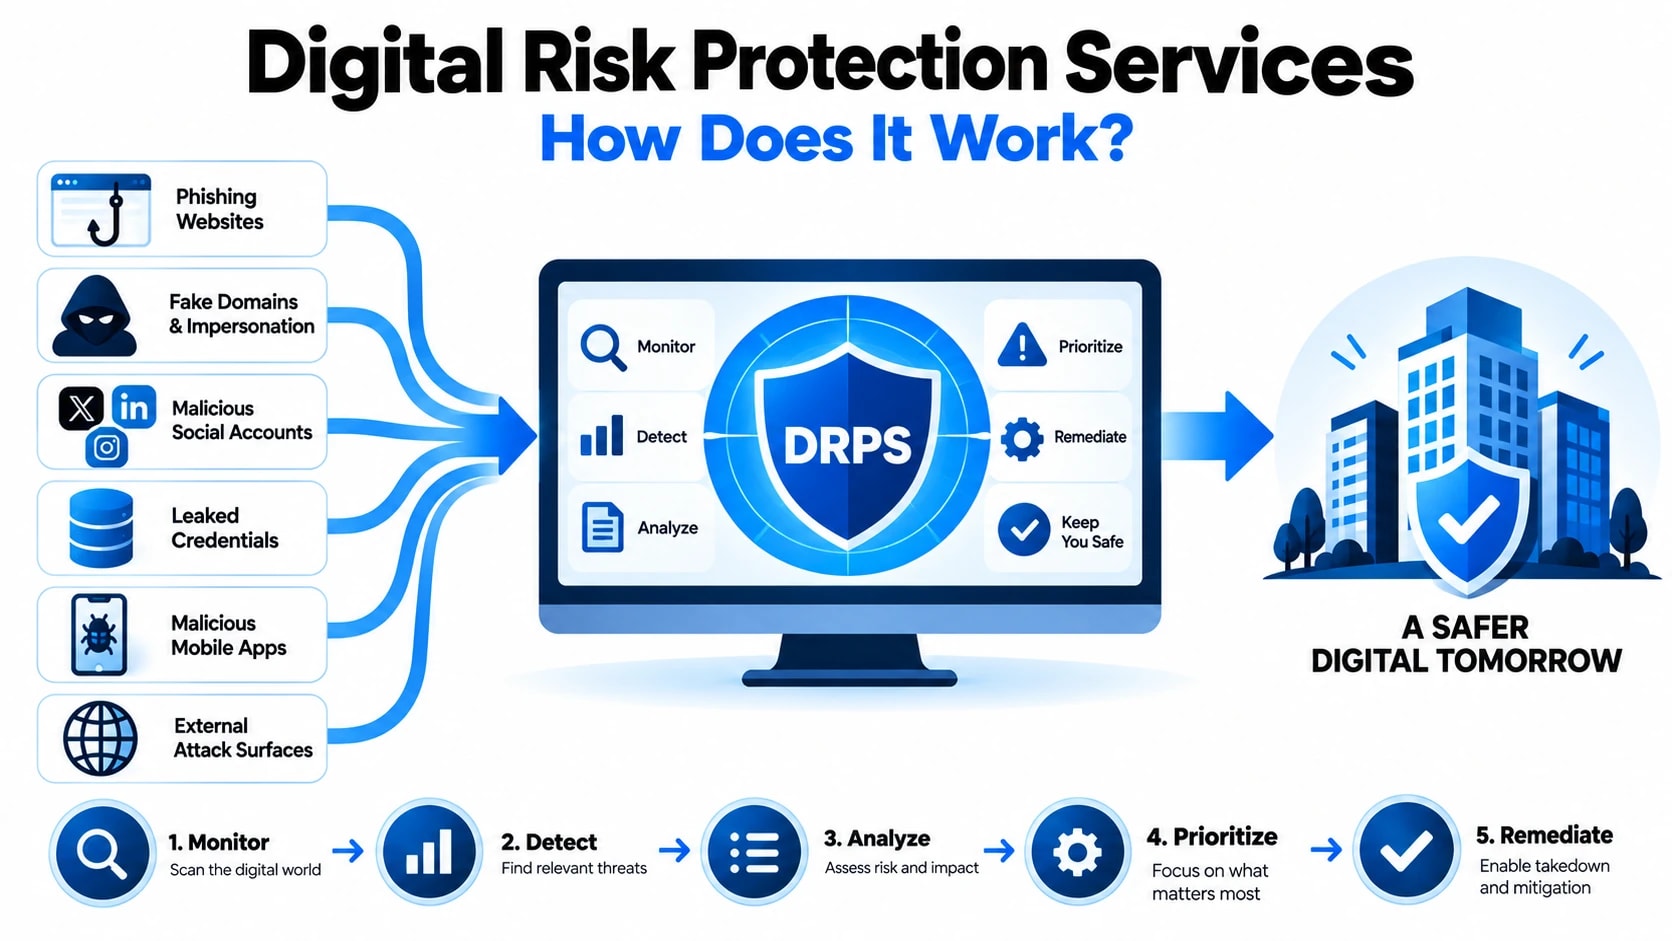
Службы защиты от цифровых рисков (DRPS) работают далеко за пределами традиционной защиты периметра, отслеживая открытую сеть, темную сеть и техническую инфраструктуру на предмет сигналов о том, что ваша организация подвергается нападению, выдает себя за другое лицо или активно используется. В отличие от реактивных мер безопасности, которые реагируют на угрозы после того, как они проникли в вашу среду, DRPS функционирует как уровень непрерывного внешнего наблюдения, преобразуя миллиарды неструктурированных точек данных в приоритетные предупреждения, на которые ваша команда безопасности может реагировать немедленно. Понимание технической механики этого процесса имеет решающее значение для любой организации, оценивающей, соответствуют ли эти услуги ее уровню угроз.
Что на самом деле отслеживают службы защиты от цифровых рисков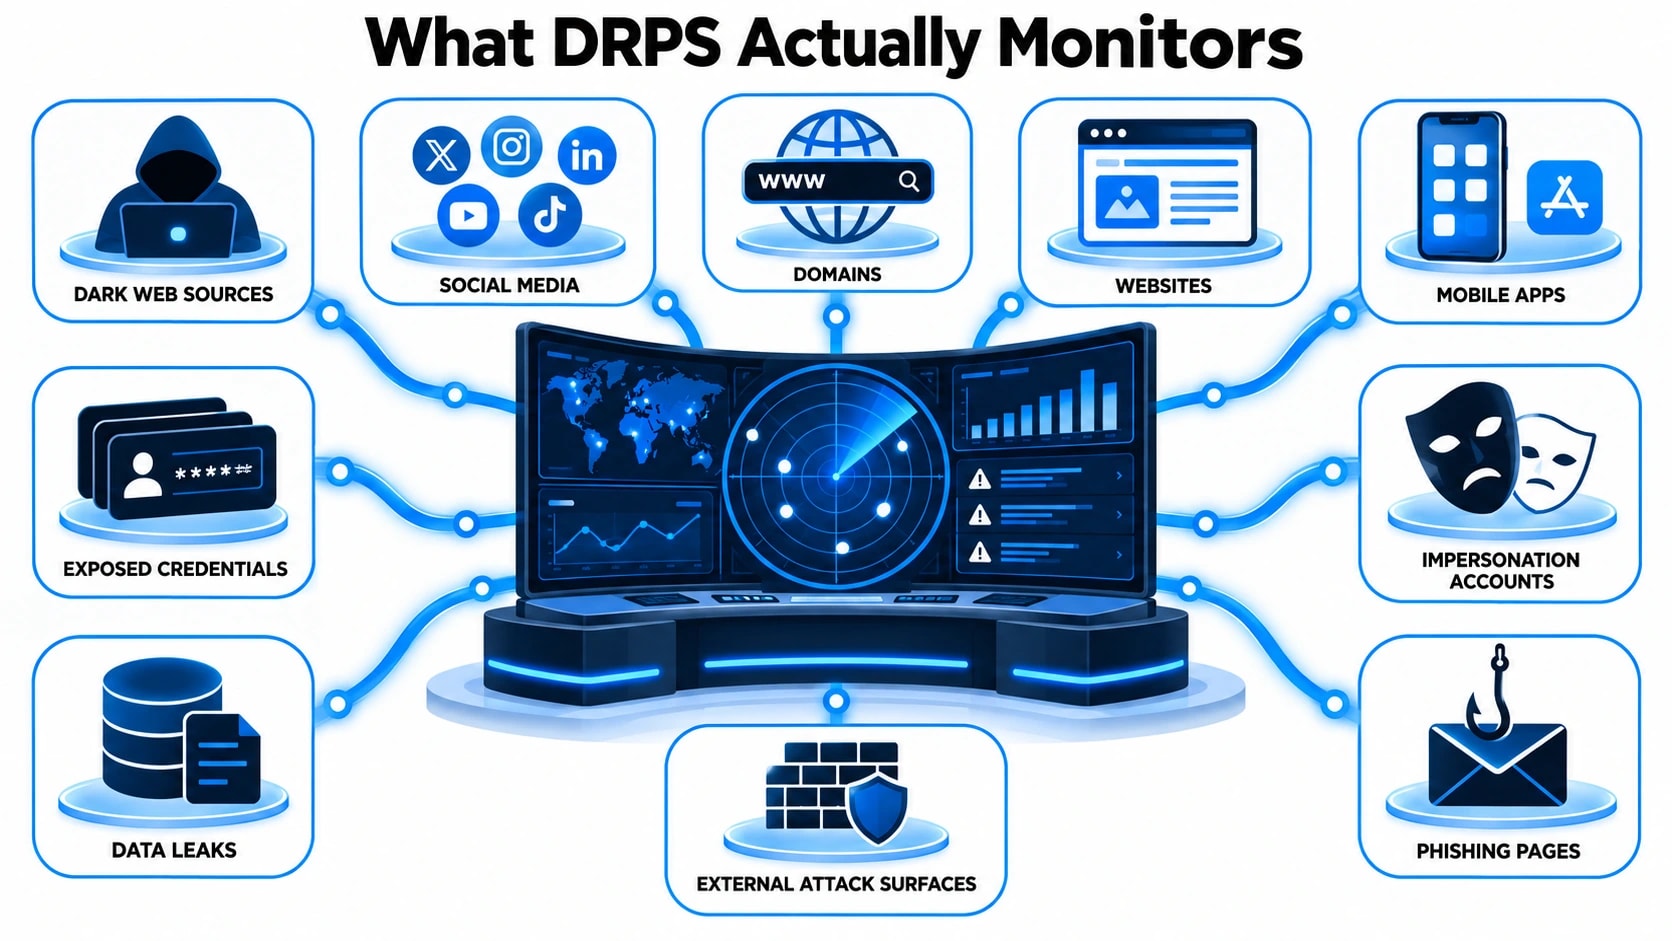
Область мониторинга зрелой платформы DRPS намеренно широка, поскольку злоумышленники действуют одновременно по десяткам различных каналов. Ограничение сбора данных одним источником создает «слепые зоны», которыми могут воспользоваться злоумышленники. Правильно настроенная служба принимает данные по нескольким различным категориям.
Веб-сайт Surface и индексированный контентвключает упоминания бренда на новостных сайтах, сайтах вставки, форумах, репозиториях кода, таких как GitHub и GitLab, досках объявлений и платформах социальных сетей. Злоумышленники часто раскрывают учетные данные, детали внутренней архитектуры или конфиденциальные документы посредством случайных публичных коммитов или утечек сторонних данных, которые появляются в индексированных результатах поиска задолго до того, как целевая организация обнаружит их внутри себя.
Даркнет и закрытые форумытребуют специализированной инфраструктуры сбора, поскольку контент не индексируется обычными поисковыми системами. Этот уровень охватывает торговые площадки на базе Tor, частные форумы группировок, занимающихся программами-вымогателями, каналы Telegram, доступные только по приглашению, и сети IRC, где рекламируются и продаются украденные учетные данные, списки доступа и запланированные кампании атак. Мониторинг здесь технически сложен, поскольку многие форумы требуют аутентифицированных учетных записей, оценок репутации или подтверждения приглашения для доступа.
Сигналы технической инфраструктурынапрямую покрывают внешнюю поверхность атаки, включая недавно зарегистрированные домены, которые опечатывают или подделывают ваш бренд, журналы прозрачности сертификатов SSL, которые выявляют поддельные сертификаты, выданные на ваше имя, неправильно настроенные сегменты облачного хранилища, открытые конечные точки API и аномалии маршрутизации BGP, которые могут указывать на попытки перехвата IP. Эти данные в основном генерируются компьютером и требуют автоматического анализа в любом масштабе.
Фиды раскрытия учетных данныхсобирать данные из сборников нарушений, журналов вредоносных программ-воров и комбо-списков, которые циркулируют через преступные сети. Эти каналы сопоставляются с вашими отслеживаемыми доменами и шаблонами электронной почты, чтобы идентифицировать учетные данные сотрудников или клиентов, которые активно продаются или уже были распространены.
Мониторинг физических и исполнительных угрозрасширяет защиту поименованных лиц внутри организации, отслеживая угрожающие высказывания, попытки доксинга и целевыефишингИнфраструктура комплектов построена на основе идентичности руководителей. Это особенно актуально для организаций, предоставляющих финансовые услуги, критическую инфраструктуру и государственные контракты.
Чтобы понять Службы защиты от цифровых рисков: как это работает?, полезно сравнить то, что вы видите в данных, и какие действия вам нужно предпринять дальше.
Конвейер технического обнаружения: от необработанных данных к действенному оповещению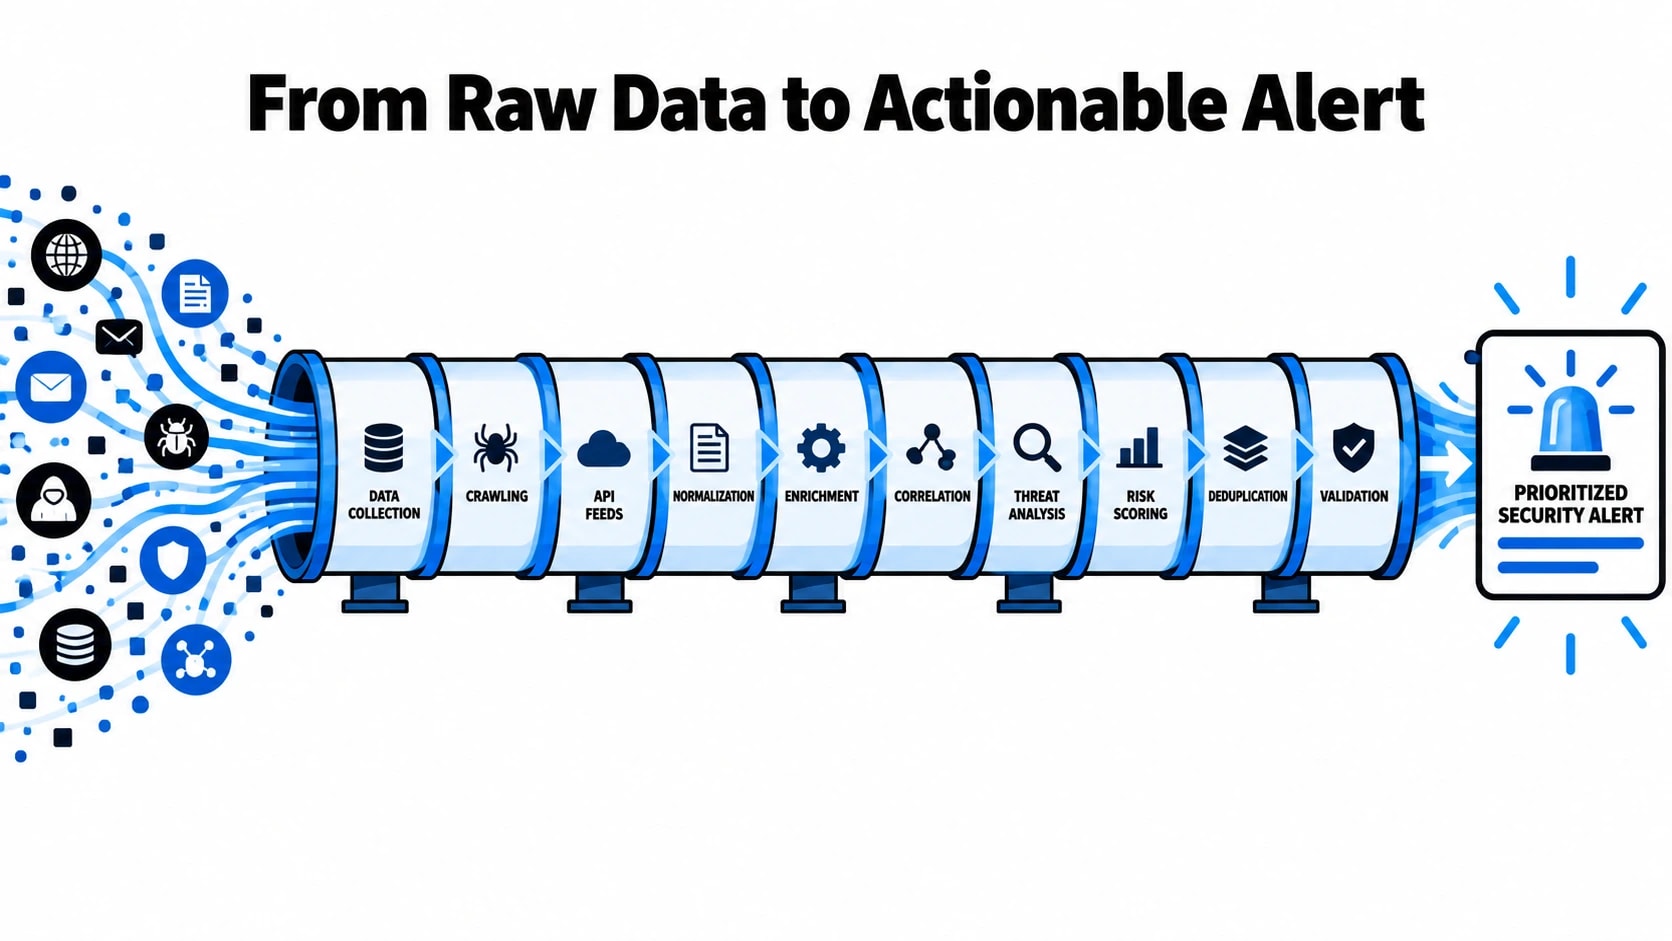
Необработанные данные об угрозах бесполезны с оперативной точки зрения без структурированного конвейера, который фильтрует шум, обогащает сигналы контекстом и направляет результаты нужным командам в нужное время. Конвейер обнаружения в зрелой платформе DRPS обычно проходит пять взаимосвязанных этапов.
Этап 1: Сбор и проглатывание.Автоматизированные сканеры, интеграция API, человеческий интеллект (HUMINT) с форумов, к которым имеют доступ аналитики, и собственные сенсорные сети передают необработанные данные на централизованный уровень приема. На этом этапе громкость огромна, а плотность сигнала мала. Сбор данных должен быть непрерывным, поскольку деятельность субъектов угроз не подчиняется предсказуемому графику, а список учетных данных, который появляется на форуме в 2:00 ночи, может быть использован в течение нескольких часов.
Этап 2: Нормализация и дедупликация.Принимаемые данные поступают в несовместимых форматах, языках и структурах. Конвейеры обработки естественного языка (NLP) нормализуют текст, машинный перевод обрабатывает источники на иностранных языках, а логика дедупликации не позволяет одному и тому же сообщению или записи создавать повторяющиеся оповещения. Схемы структурированных данных помечают каждую запись типом источника, меткой времени, географическими показателями и показателем достоверности.
Этап 3: Извлечение объектов и сопоставление активов.Нормализованные данные сканируются по заданной клиентом инвентаризации активов, которая включает домены, диапазоны IP-адресов, ключевые слова брендов, имена руководителей, названия продуктов и шаблоны доменов электронной почты. Модели извлечения сущностей идентифицируют соответствующие упоминания и оценивают их по уровням приоритета активов. Упоминание вашего основного корпоративного домена в списке учетных данных даркнета имеет более высокий рейтинг, чем упоминание дочернего бренда в сообщении на поверхностном веб-форуме.
Этап 4: Обогащение и наслоение контекста.Сопоставленные записи обогащаются дополнительным техническим контекстом. У помеченного домена запрашивается история WHOIS, записи DNS, инфраструктура хостинга и данные сертификата SSL. Запись учетных данных проверяется по базам данных об известных нарушениях, чтобы определить, является ли она частью нового воздействия или переработанной компиляцией. Профили субъектов угроз, связанные с исходным форумом или торговой площадкой, добавляются, где это возможно, предоставляя контекст атрибуции, который влияет на оценку серьезности.
Этап 5: Расстановка приоритетов, оповещение и создание обращений.Расширенные результаты оцениваются с использованием комбинации критичности активов, возможностей субъектов угроз, конфиденциальности данных и потенциального влияния на бизнес. Оповещения с высоким приоритетом перенаправляются немедленно черезСИЕМинтеграции, системы обработки заявок или прямое уведомление аналитиков, в то время как результаты с более низкой степенью достоверности ставятся в очередь для периодической проверки аналитиками. Эта многоуровневая маршрутизация отличает функциональный DRPS от инструмента рассылки оповещений, который утомляет команды безопасности.
]]>Категории угроз Система DRPS предназначена для обнаружения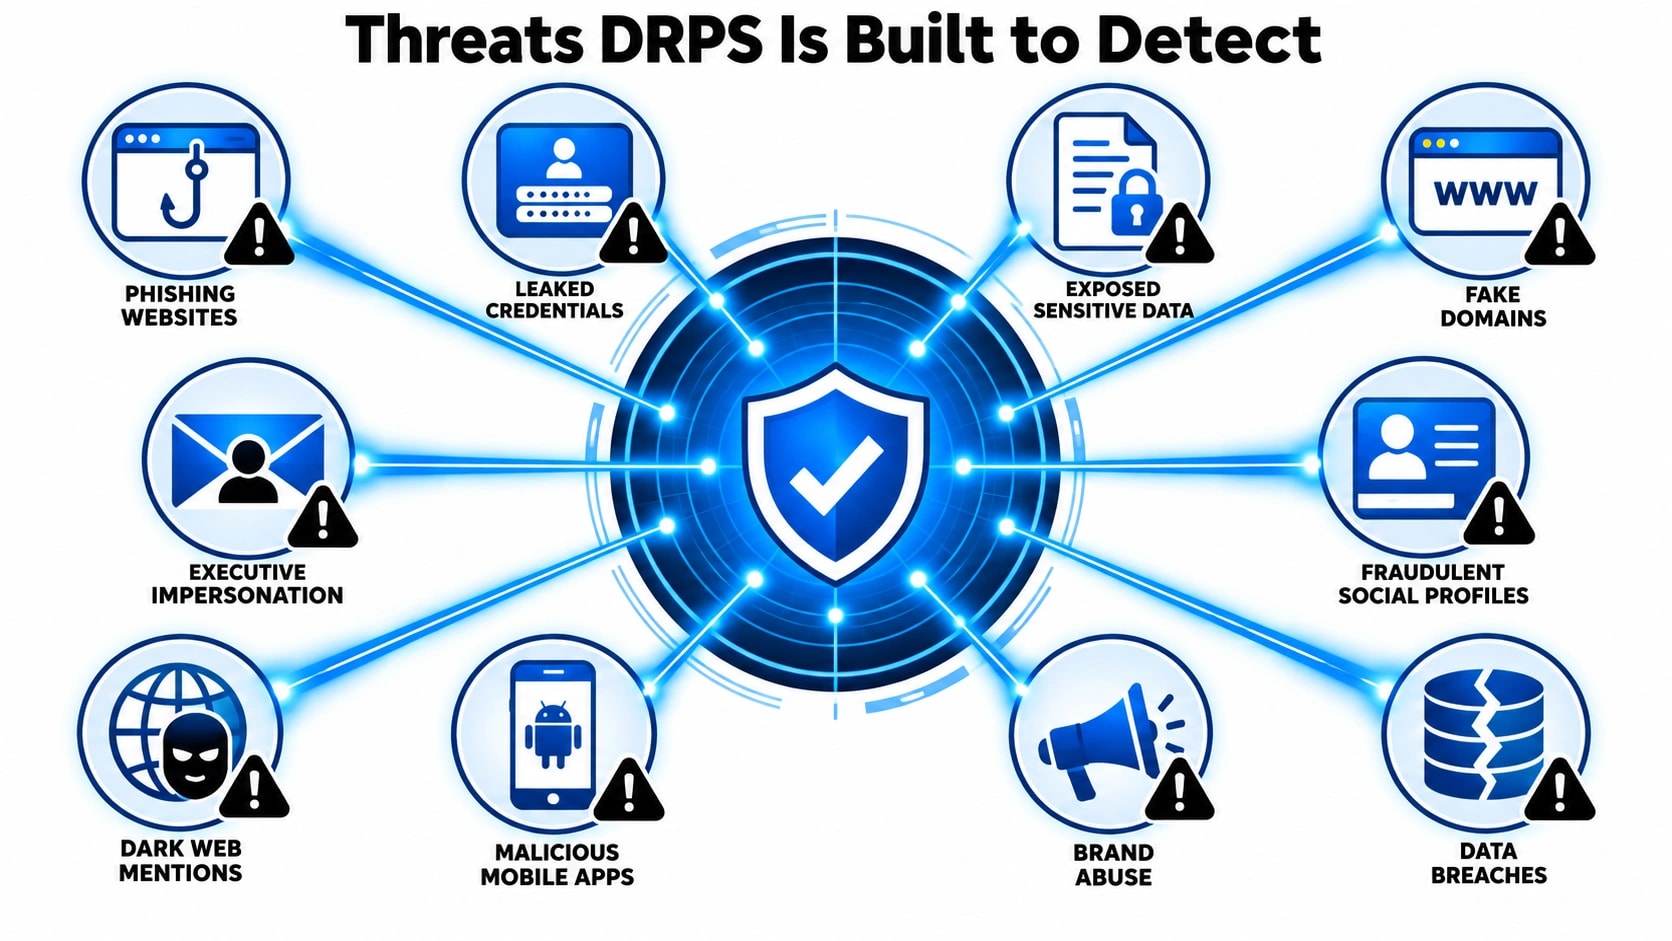
Службы защиты от цифровых рисков построены на основе определенной таксономии внешних угроз, каждая из которых требует различной логики обнаружения и рабочих процессов реагирования. Наиболее распространенной категорией является злоупотребление брендом, которое включает в себя опечатки доменов, поддельные профили в социальных сетях, выдающие себя за руководителей или официальные аккаунты, а также несанкционированное использование логотипов и товарных знаков в наборах для фишинга. Эти атаки часто являются первым признаком того, что злоумышленник определил организацию как выгодную цель. Без одновременного автоматического мониторинга регистраторов доменов, социальных платформ и магазинов приложений эти угрозы могут сохраняться неделями, прежде чем их кто-нибудь заметит.
Раскрытие данных — еще одна важная категория, охватывающая утечку учетных данных на сайтах вставки, исходный код, случайно помещенный в общедоступные репозитории, а также данные сотрудников, появляющиеся на форумах, посвященных взломам. Этот тип воздействия особенно опасен, поскольку он создает возможности для последующих атак. Один набор действительных учетных данных, размещенный на форуме даркнета, может привести к захвату учетных записей, горизонтальному перемещению и краже данных, часто еще до того, как пострадавшая организация даже узнает, что данные циркулируют. Платформы DRPS постоянно индексируют эти источники и сопоставляют результаты с известным цифровым следом клиента, поэтому оповещения носят конкретный, а не общий характер.
Помимо выдачи себя за другое лицо и утечек данных, DRPS также охватывает деятельность злоумышленников, направленную непосредственно на организацию. Сюда входят упоминания на закрытых форумах, где можно обсуждать планирование атак, объявления о продаже для внутреннего доступа или украденных данных, а также ранние индикаторы скоординированных кампаний. Категории ниже дают структурированное представление о том, что ожидается от большинства платформ DRPS корпоративного уровня:
- Злоупотребление брендом и доменом:Тайпсквоттинг, фишинговые страницы, поддельные мобильные приложения, несанкционированное использование товарных знаков
- Доступ к учетным данным и данным:Утечка логинов, PII на вставленных сайтах, открытые ключи или токены API, утечки из репозитория кода.
- Угрозы для руководителей и VIP-персон:Раскрытие персональных данных, выдача себя за руководство, целевые схемы мошенничества
- Разведка даркнета:Общение на форумах, списки брокеров доступа, нацеливание на группы программ-вымогателей, аукционы украденных данных
- Риск третьих лиц и цепочки поставок:Скомпрометированные учетные данные поставщиков, злоупотребление доменами партнеров, индикаторы нарушений со стороны поставщиков
Модели развертывания DRPS и сравнение возможностей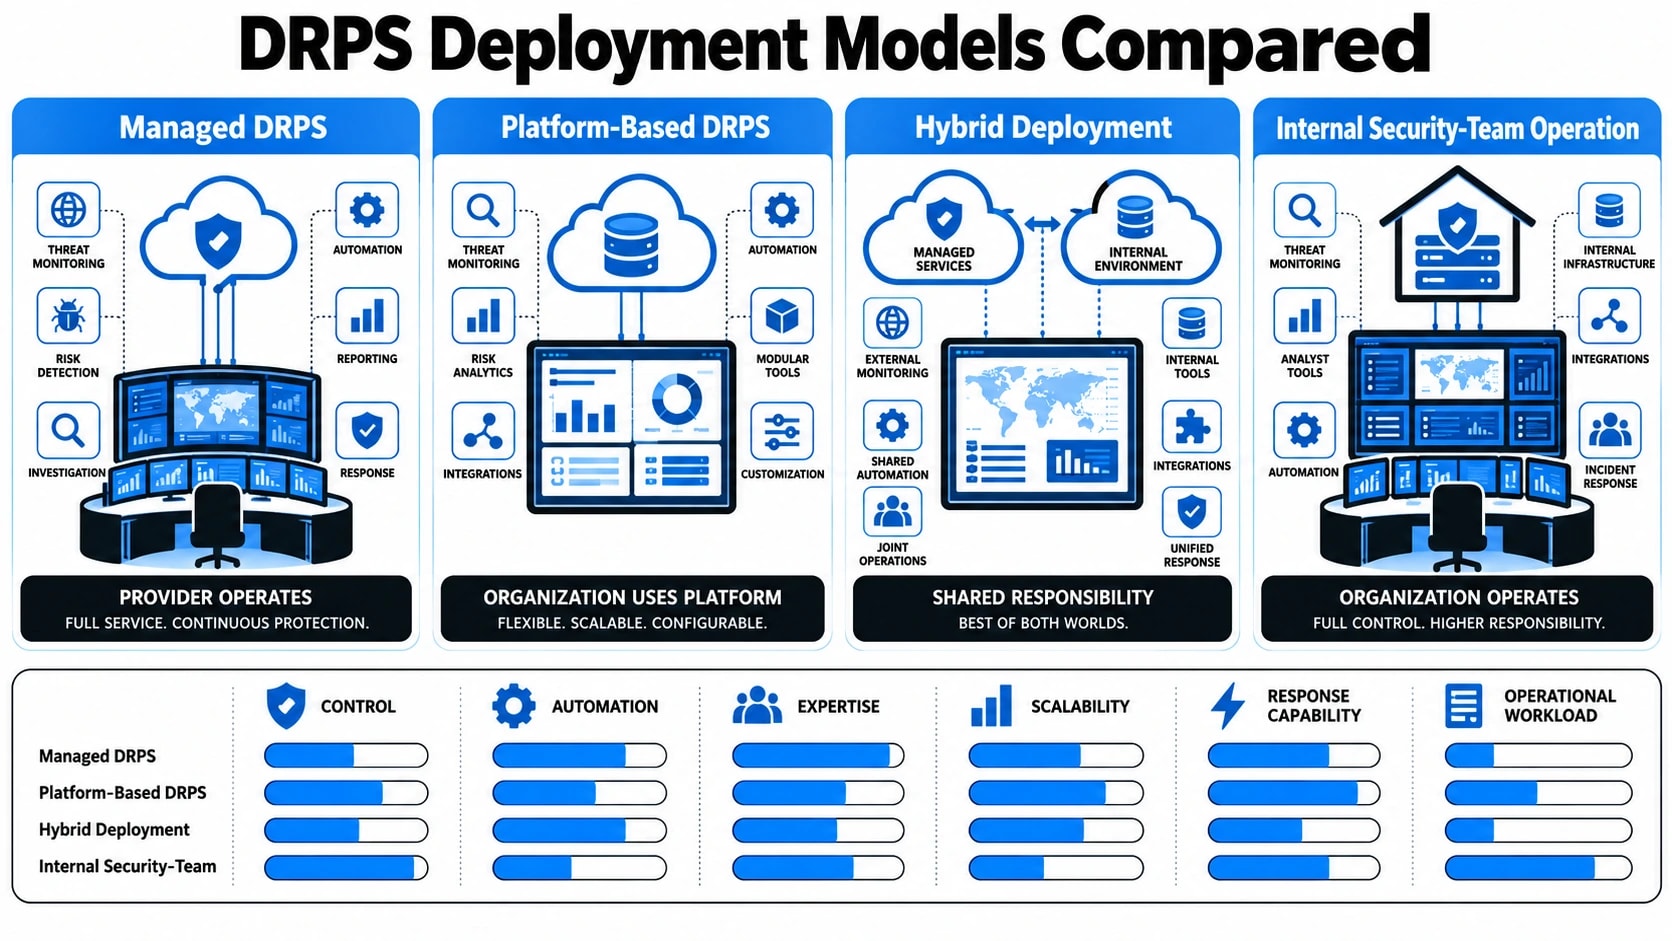
У организаций, оценивающих защиту от цифровых рисков, есть три основных варианта развертывания: полностью управляемое обслуживание, только платформа (самообслуживание) или гибридная модель, сочетающая инструменты с поддержкой аналитиков. Каждая модель предполагает различные компромиссы с точки зрения скорости, глубины анализа и требований к внутренним ресурсам. Полностью управляемый DRPS обычно предоставляется через поставщика операций безопасности и включает в себя аналитиков, которые сортируют оповещения, исследуют контекст и управляют запросами на удаление от имени клиента. Эта модель подходит организациям, у которых нет внутренней функции анализа угроз.
Модель, ориентированная только на платформу, предоставляет внутренним группам безопасности прямой доступ к панелям мониторинга, необработанным каналам и рабочим процессам оповещений, но требует от этих групп самостоятельно проводить расследование и реагировать. Это хорошо работает для зрелых программ безопасности с существующими аналитиками по анализу угроз, но может привести к утомлению оповещений, если платформа не настроена должным образом на конкретные активы и профиль риска организации. Гибридная модель пытается сбалансировать и то, и другое, предлагая базовый уровень автоматического мониторинга с дополнительным привлечением аналитиков для получения высокоприоритетных результатов.
| Возможность | Полностью управляемый | Только платформа | Гибридный |
|---|---|---|---|
| Круглосуточный мониторинг | Да | Зависит от команды | Да (автоматизировано) |
| Сортировка человеческих аналитиков | Да | Нет | При эскалации |
| Управление удалением | Включено | Руководство | Частичный |
| Разведка тёмной паутины | Глубокий охват | Ограниченная | Умеренный |
| Требования к внутренним ресурсам | Низкий | Высокий | Средний |
| Гибкость настройки | Умеренный | Высокий | Высокий |
Объяснение рабочего процесса удаления и исправления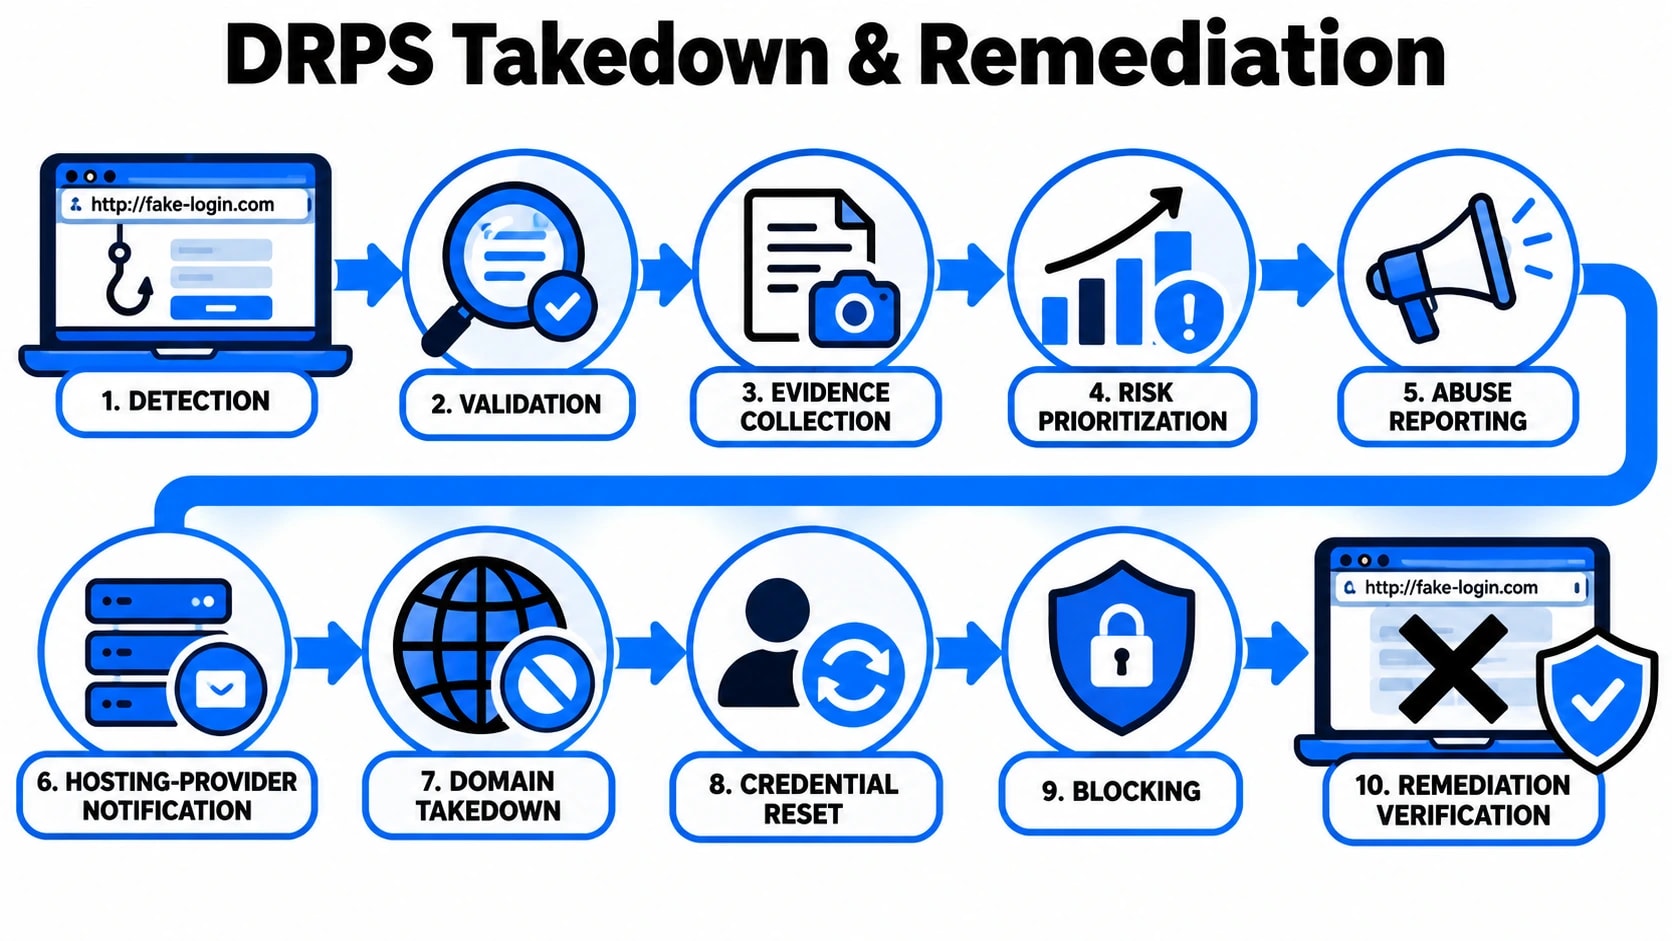
Обнаружение полезно только в том случае, если оно приводит к измеримым действиям, а рабочий процесс удаления — это то, где DRPS приносит наибольшую оперативную ценность. Когда фишинговый сайт, мошенническая учетная запись в социальной сети или вредоносное мобильное приложение подтверждены, процесс исправления начинается со сбора доказательств. Снимки экрана, записи WHOIS, данные хостинга и показатели трафика объединяются в структурированный файл дела. Эта документация имеет решающее значение, поскольку регистраторам, хостинг-провайдерам и группам по доверию и безопасности платформ требуются определенные форматы доказательств, прежде чем действовать по запросам на удаление.
Оттуда запрос на удаление перенаправляется соответствующей стороне. Для фишинговых доменов это обычно означает обращение к команде по борьбе с нарушениями хостинг-провайдера, внесение в черные списки, такие как Google Safe Browsing и отраслевые каналы злоупотреблений, и параллельное уведомление регистратора. Для выдачи себя за другое лицо в социальных сетях используются механизмы отчетности, специфичные для конкретной платформы, часто дополняемые прямыми каналами эскалации, которые управляемые поставщики DRPS поддерживают с основными платформами посредством установленных отношений о злоупотреблениях. Среднее время устранения существенно зависит от платформы и типа угрозы:
- Фишинговые домены:От 4 до 48 часов в зависимости от оперативности хостинг-провайдера
- Фейковые профили в социальных сетях:От 24 до 72 часов через стандартные отчеты, быстрее с каналами эскалации
- Мошеннические мобильные приложения:От 3 до 7 дней на рассмотрение удаления из магазина приложений
- Сообщения на форуме даркнета:Удаление обычно невозможно, меры по смягчению последствий сосредоточены на мониторинге и сбросе учетных данных.
После завершения удаления рабочий процесс исправления на этом не останавливается. Мониторинг после удаления применяется для обнаружения повторной регистрации аналогичных доменов или повторного создания мошеннических учетных записей, что является распространенной тактикой, используемой постоянными злоумышленниками. На внутреннем уровне инцидент отражается на обновлениях инвентаризации активов, и если были задействованы учетные данные, рекомендуется принудительный сброс пароля и аннулирование сеанса. Этот замкнутый процесс отличает реактивное реагирование на инциденты от структурированной программы управления внешними угрозами, и это основная часть того, что зрелые провайдеры, такие как Cyberlad, встраивают в своиСОЦ-интегрированная доставка разведывательной информации об угрозах.
Интеграция DRPS с существующим стеком безопасности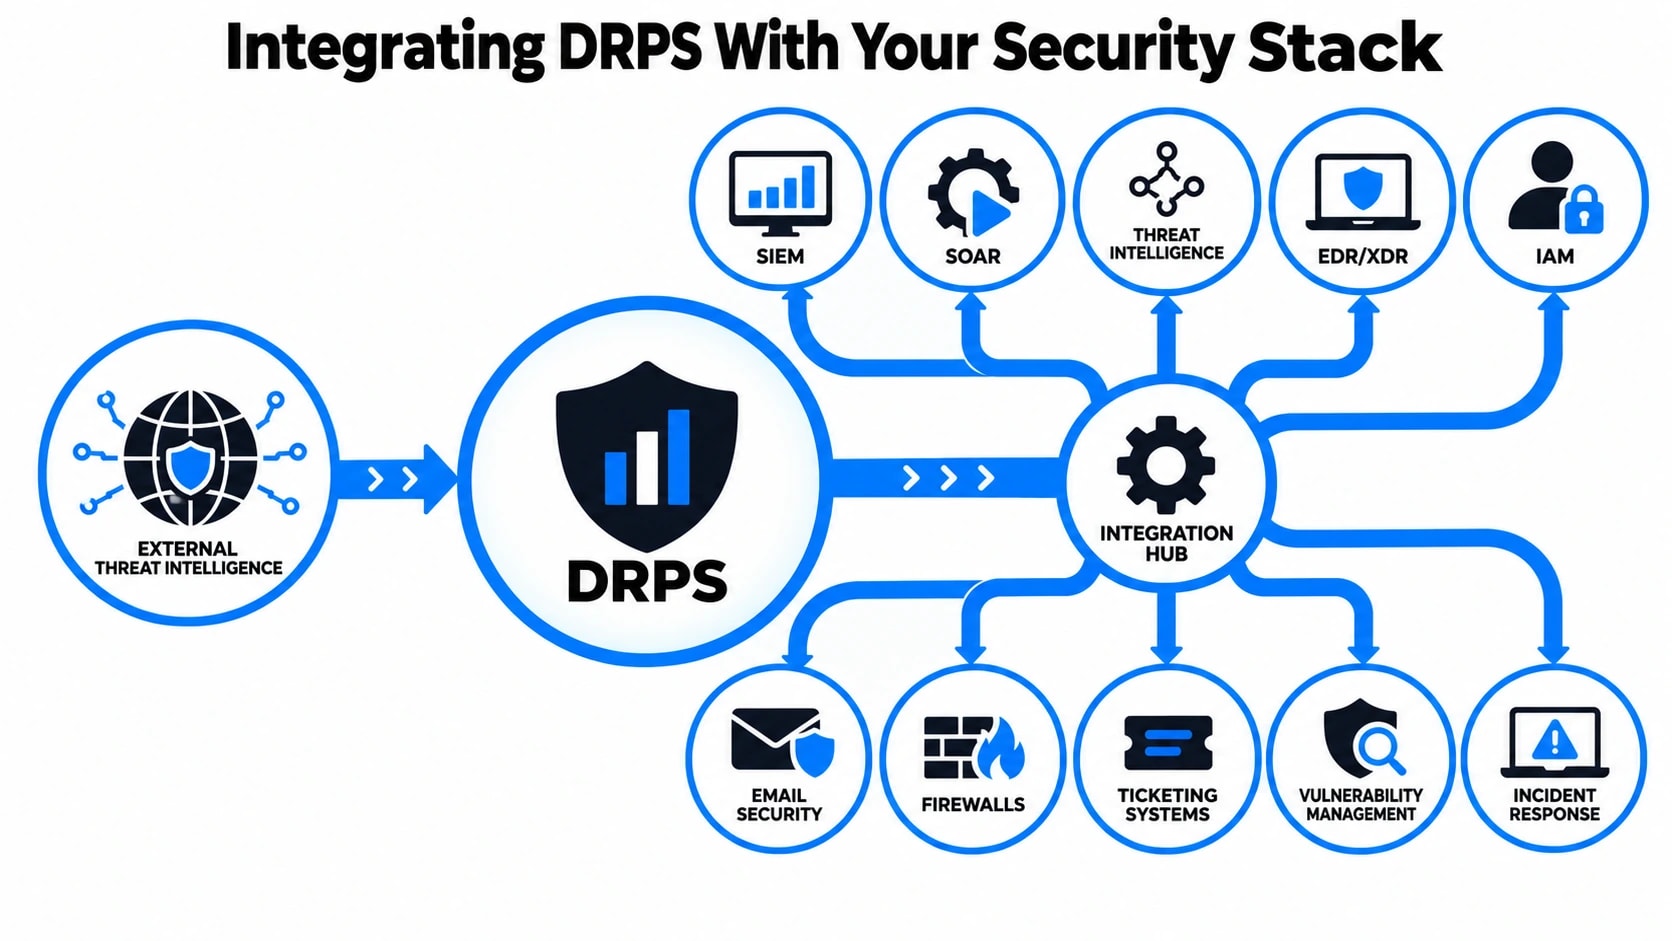
Службы защиты от цифровых рисков не работают изолированно. Их ценность значительно возрастает, когда они используются в инструментах и процессах, которые уже использует ваша команда безопасности. Платформа DRPS, которая не подключена к вашим SIEM, SOAR или каналам анализа угроз, создает шум оповещений без операционной выгоды.
Эффективная интеграция обычно охватывает несколько уровней существующей инфраструктуры:
- SIEM-интеграция:Платформы DRPS передают структурированные оповещения, обогащенные контекстом, таким как атрибуция субъектов, оценки достоверности и сопоставление активов, непосредственно в вашу систему информации о безопасности и управления событиями. Это позволяет аналитикам сопоставлять сигналы внешних угроз с данными внутреннего журнала.
- Запуск сценария SOAR:Когда предупреждение DRPS достигает определенного порога, оно может автоматически активировать сценарий ответа. Например, подтвержденное раскрытие учетных данных может запустить рабочий процесс принудительного сброса пароля без ручного вмешательства.
- Расширение платформы анализа угроз (TIP):Индикаторы компрометации, полученные в результате мониторинга DRPS, такие как фишинговые домены, вредоносные IP-адреса и инфраструктура злоумышленников, напрямую передаются в ваш TIP для блокировки и корреляции.
- Продажа билетов и ведение дел:Оповещения преобразуются в отслеживаемые инциденты внутри таких платформ, как ServiceNow или Jira, что дает командам четкий контрольный журнал для действий по исправлению ситуации.
- Системы управления идентификацией и доступом (IAM):Открытые учетные данные, идентифицированные с помощью мониторинга даркнета, могут автоматически вызвать блокировку учетных записей или проблемы многофакторной аутентификации.
В следующей таблице показано, как данные DRPS обогащают каждую точку интеграции:
| Цель интеграции | Предоставленные данные DRPS | Операционный результат |
|---|---|---|
| СИЕМ | Расширенные оповещения с контекстом актера | Ускоренная сортировка и снижение количества ложных срабатываний |
| ВЗИТ | Структурированные события угроз со степенью серьезности | Активация книги автоматических ответов |
| СОВЕТ | IOC: домены, IP-адреса, хеши | Проактивная блокировка средств управления сетью |
| ЯМ | Открытые записи учетных данных | Автоматическая блокировка учетной записи или принудительное применение MFA |
| Билетная система | Данные об инцидентах с рекомендациями по устранению | Отслеживаемые и проверяемые рабочие процессы реагирования |
Когда DRPS правильно подключен к вашему стеку, видимость внешних угроз перестает быть задачей отчетности и становится реальным оперативным контролем.
Измерение эффективности DRPS: важные показатели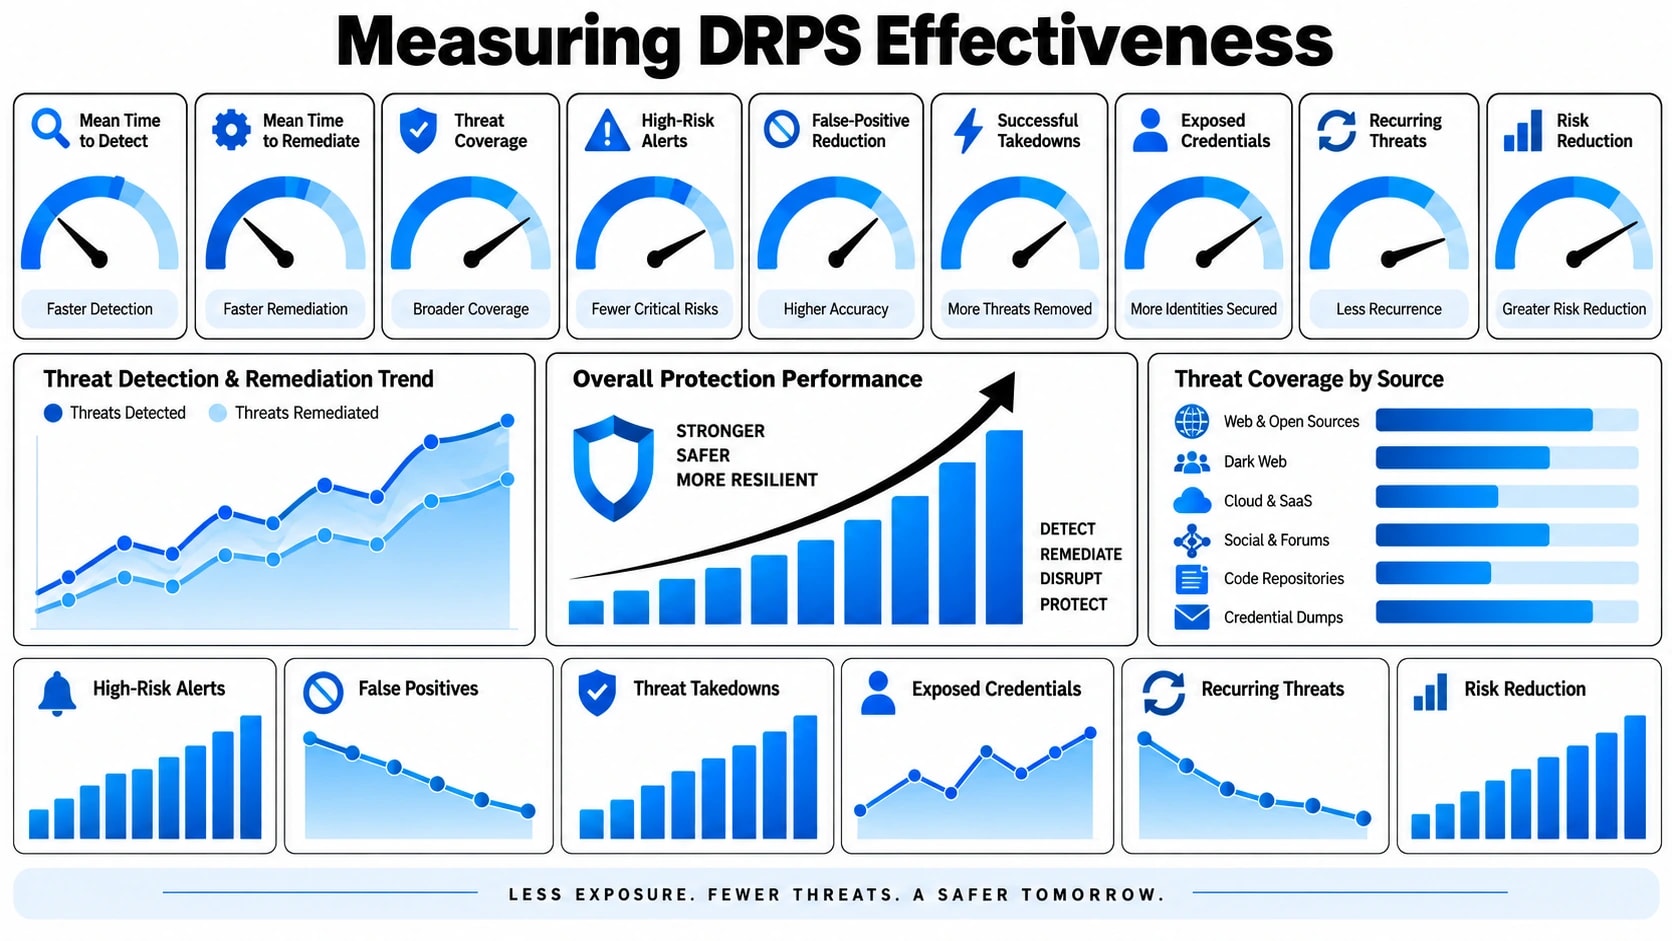
Покупка платформы DRPS — это только первый шаг. Чтобы понять, действительно ли это снижает ваше воздействие, необходимы четкие и измеримые критерии. Многие организации испытывают здесь трудности, поскольку они отслеживают показатели деятельности, а не показатели результатов. Объем генерируемых оповещений мало что вам скажет. Важно то, что происходит после обнаружения.
Метрики, которые стоит отслеживать, делятся на три категории:
- Скорость обнаружения:Как быстро платформа обнаруживает угрозу после ее внешнего появления? Для фишинговых доменов период между регистрацией домена и первым контактом с жертвой может составлять менее 24 часов. Среднее время обнаружения (MTTD) должно измеряться в часах, а не в днях.
- Доля успешных тейкдаунов:Какой процент зарегистрированных фишинговых сайтов, мошеннических профилей в социальных сетях и контента, нарушающего авторские права, успешно удален? Высокий уровень ложных срабатываний по запросам на удаление вредит отношениям с регистраторами и хостинг-провайдерами, замедляя удаление в будущем.
- Ширина покрытия:Мониторит ли платформа все соответствующие области, включая открытую сеть, темные веб-форумы, сайты вставки, репозитории кода и каналы социальных сетей, характерные для вашей отрасли?
- Точность оповещения:Какая доля предупреждений требует действий аналитика, а какая доля предупреждений игнорируется как шум? Надежная платформа DRPS должна предоставлять высококачественные сигналы с привязкой к контексту, а не дампы необработанных данных.
- Снижение риска с течением времени:Количество активных внешних угроз против вашей организации имеет тенденцию к снижению от квартала к кварталу? Это высший показатель зрелости программы.
- Среднее время устранения неисправности (MTTR):Сколько времени проходит от первоначального обнаружения до подтвержденного решения? Это сочетает в себе скорость платформы, эффективность аналитиков и сроки удаления сторонних данных.
Ежеквартальный анализ этих показателей позволяет вашей команде выявлять пробелы в охвате, корректировать приоритеты мониторинга и демонстрировать руководству ценность программы, не полагаясь на неофициальные данные.
Кому нужен DRPS и когда его следует расставить по приоритетам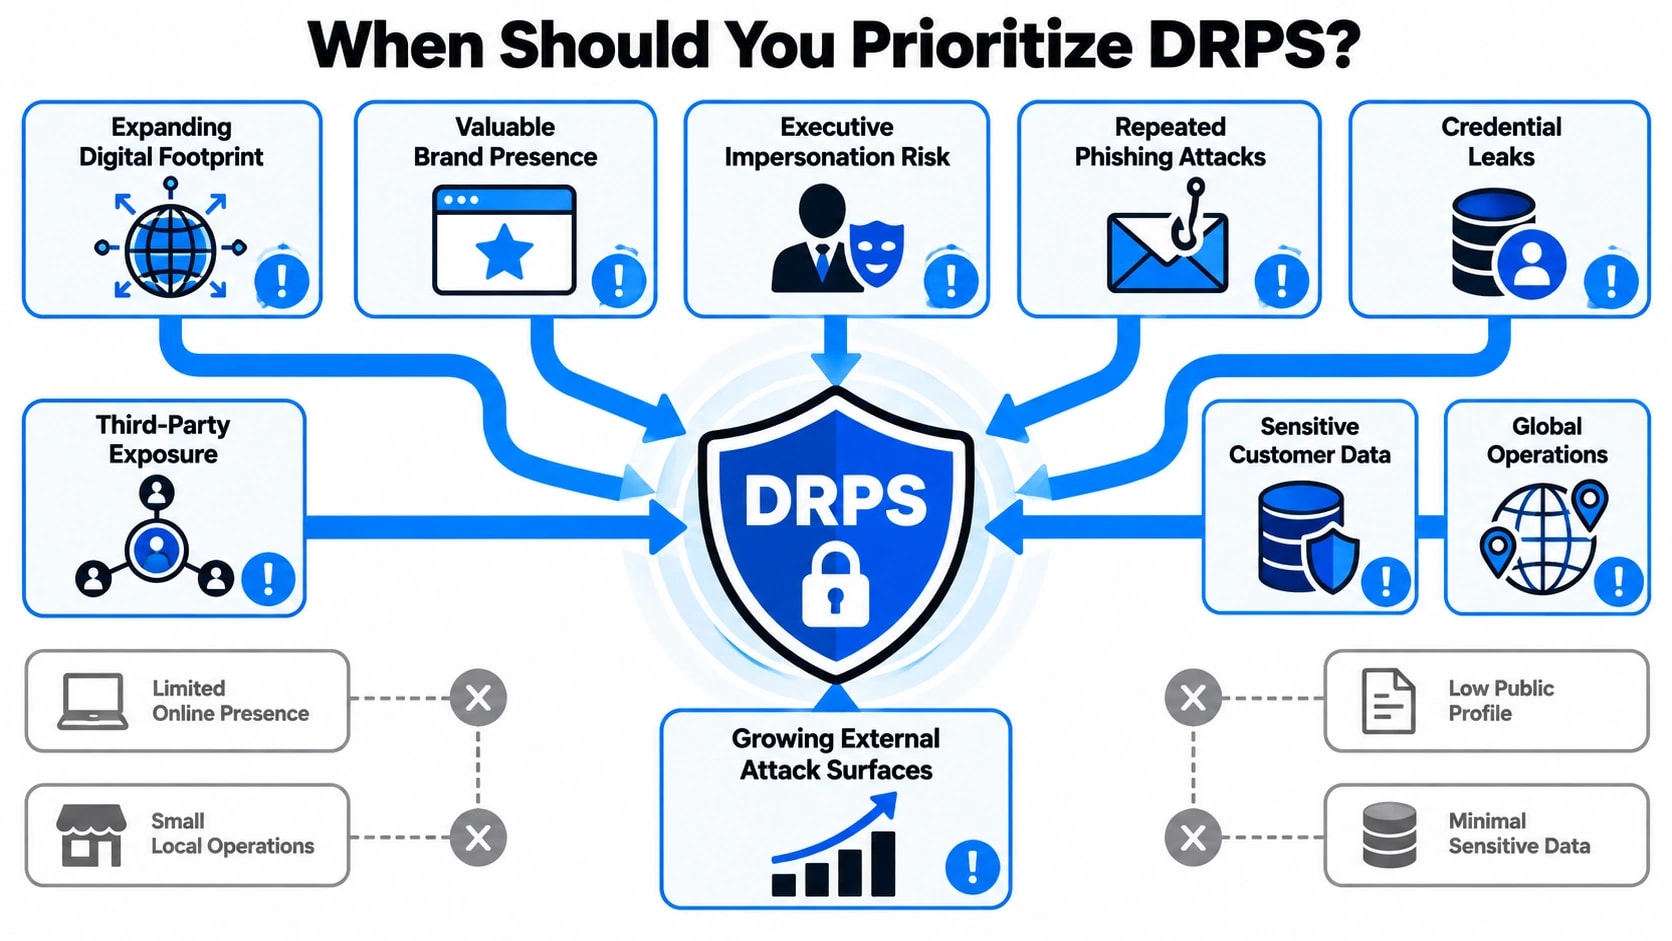
Защита от цифровых рисков — это забота не только крупных предприятий. Любая организация с публичным брендом, данными о клиентах или присутствием в Интернете несет в себе внешний цифровой риск. Вопрос не в том, существуют ли угрозы, а в том, есть ли у вас возможность их обнаружить до того, как они нанесут ущерб.
Некоторые профили указывают, что DRPS должен подняться вверх по списку приоритетов:
- Фирмы финансовых услуг:Ценные цели для кражи учетных данных, банковских троянов и мошеннических приложений. Нормативные обязательства по защите клиентов придают еще большую актуальность.
- Ритейлеры и бренды электронной коммерции:Подражание бренду посредством поддельных витрин и списков контрафактной продукции приводит как к потере доходов, так и к подрыву доверия клиентов.
- Организации здравоохранения:Данные пациентов требуют высоких цен на криминальных рынках. Мониторинг в даркнете на предмет утечек записей является практически обязательным средством контроля, учитывая требования к уведомлению о нарушениях.
- Технологические компании:Утечка исходного кода через общедоступные репозитории и устройства сотрудников подвергает риску проприетарные системы и создает риски для цепочки поставок.
- Правительство и критически важная инфраструктура:Нацелено на действия национальных государств и групп хактивистов, часто с длительным периодом ожидания до публичного разоблачения.
- Любая организация после взлома:После инцидента безопасности внешний мониторинг следует рассматривать как непосредственный приоритет для отслеживания действий субъектов угрозы, связанных с нарушением безопасности, и выявления последующих атак.
Организации, находящиеся на раннем этапе своего пути к зрелости безопасности, могут обнаружить, что управляемая услуга DRPS, предоставляемая опытным поставщиком, обеспечивает более быструю окупаемость, чем создание внутренних возможностей с нуля. Сочетание специализированных инструментов и опыта аналитиков закрывает пробелы, которые внутренние команды часто не могут устранить с помощью имеющихся ресурсов.
Заключение
Услуги по защите от цифровых рисков устраняют фундаментальное «слепое пятно» в традиционных программах безопасности: угрозы, которые формируются, растут и реализуются полностью за пределами вашей контролируемой среды. От раскрытия учетных данных на форумах даркнета до фишинговой инфраструктуры, построенной вокруг вашего бренда, поверхность атаки, существующая за пределами вашего брандмауэра, реальна, активна и расширяется. DRPS обеспечивает возможности сбора, анализа и реагирования, необходимые для реагирования на эти угрозы до того, как они достигнут ваших клиентов, сотрудников или систем. При интеграции с существующими операциями безопасности он преобразует данные о внешних угрозах в измеримое снижение операционных рисков.
Если в вашей организации в настоящее время нет структурированной информации о том, что субъекты угроз говорят, строят или продают о вас в Интернете, этот пробел стоит закрыть сейчас, а не после того, как инцидент приведет к возникновению проблемы. Команда Cyberlad работает с организациями над определением, развертыванием и вводом в эксплуатацию программ защиты от цифровых рисков, которые соответствуют их конкретному профилю угроз и зрелости безопасности. Начало работы с внешней оценкой воздействия – это практический первый шаг к пониманию того, чего именно вам в настоящее время не хватает.
Часто задаваемые вопросы
Чем DRPS отличается от традиционных источников информации об угрозах?
Потоки информации об угрозах предоставляют необработанные индикаторы, такие как вредоносные IP-адреса и домены. DRPS идет дальше, отслеживая угрозы, специфичные для вашей организации, такие как подражание бренду, утечка учетных данных и целевые атаки, а затем активно работает над устранением этих угроз посредством удаления и ответных действий под руководством аналитиков.
Сколько времени потребуется, чтобы увидеть результаты после развертывания платформы DRPS?
Большинство организаций начинают получать действенные оповещения в течение первых одной-двух недель, когда платформа индексирует ваши отслеживаемые активы. Мониторинг даркнета и вставки сайтов может почти сразу выявить исторические разоблачения. Полная операционная зрелость, включая интегрированные рабочие процессы реагирования, обычно занимает от 60 до 90 дней для правильной установки.
Может ли DRPS помочь с соблюдением требований?
Да. DRPS поддерживает соответствие средам, которые требуют мониторинга внешних угроз, выявления утечек данных и документирования реагирования на инциденты. Правила, включая GDPR, PCI DSS и HIPAA, выигрывают от мониторинга учетных данных, обнаружения нарушений и возможностей аудита, которые предоставляет зрелая программа DRPS.
Работает ли DRPS для малого и среднего бизнеса или только для предприятий?
DRPS актуален при любом размере. Небольшие организации часто подвергаются нападениям именно потому, что им не хватает внешней видимости. Управляемые службы DRPS делают эту возможность доступной без необходимости использования большой команды внутренней безопасности, предоставляя компаниям среднего бизнеса те же преимущества по обнаружению и устранению угроз, которые крупные предприятия получают от специализированных внутренних программ.
Что произойдет, если запрос на удаление не будет выполнен или проигнорирован хостинг-провайдером?
Когда хостинг-провайдер не отвечает или отказывается от удаления, DRPS-провайдеры обращаются к эскалации через альтернативные каналы, включая контакты с регистраторами доменов, вышестоящими интернет-провайдерами и, в некоторых случаях, процессы юридического уведомления. Пока продолжается эскалация, применяются параллельные технические средства контроля, такие как блокировка вредоносной инфраструктуры на сетевом уровне.