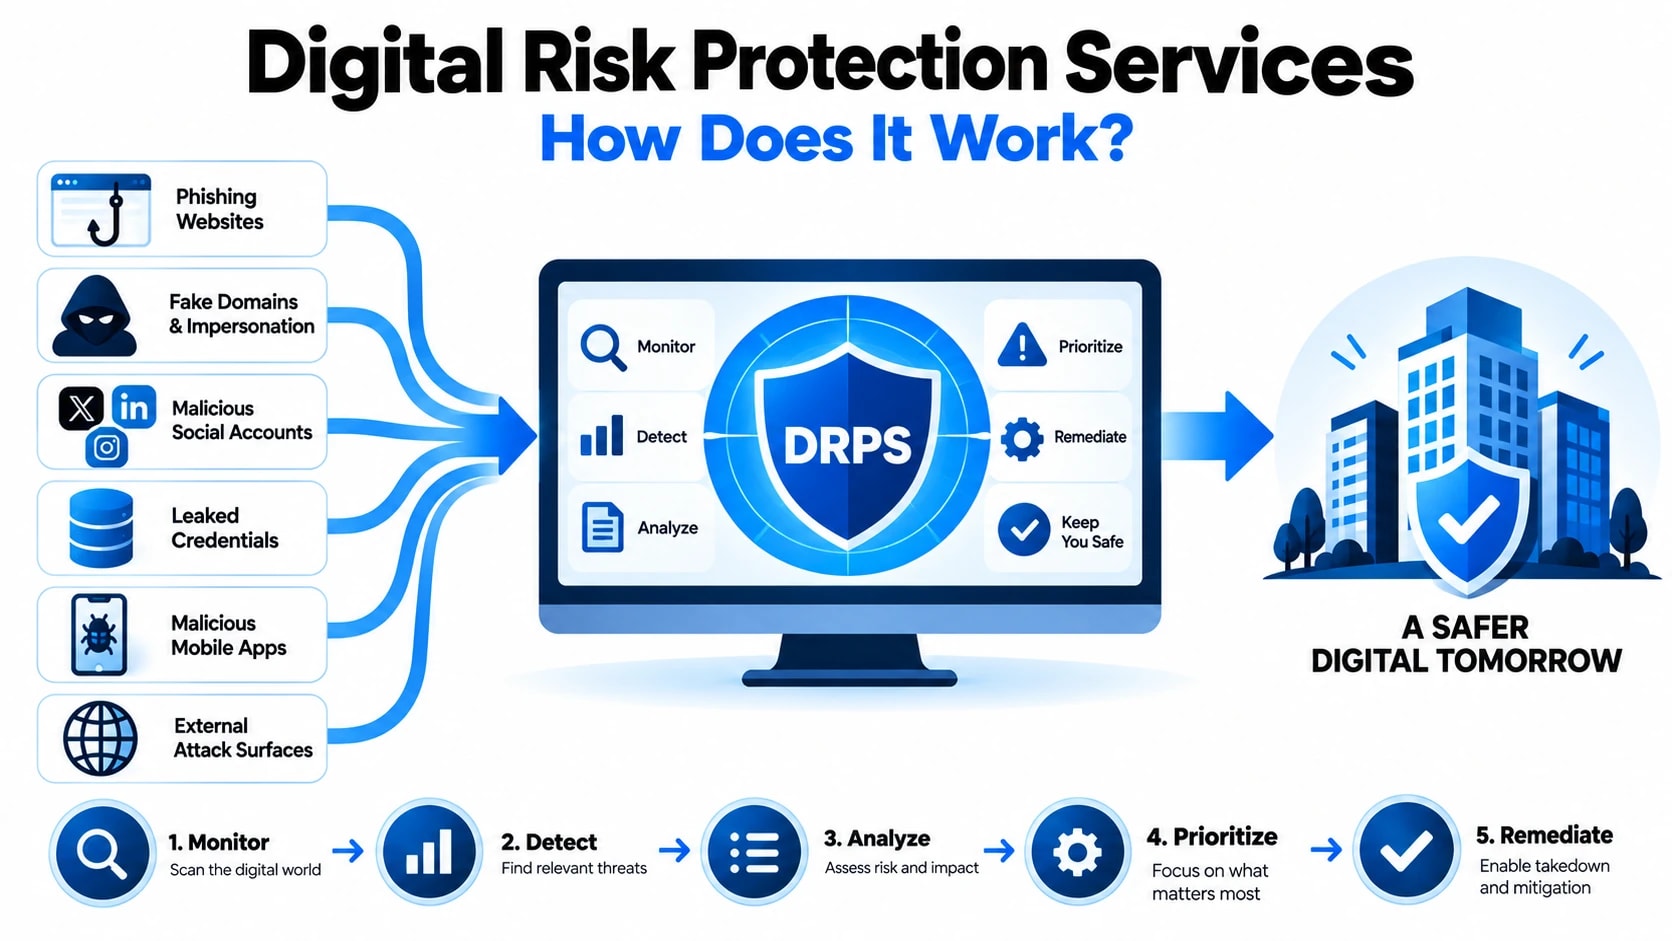
บริการป้องกันความเสี่ยงทางดิจิทัล (DRPS) ทำงานได้ดีนอกขอบเขตของการรักษาความปลอดภัยขอบเขตแบบเดิม โดยตรวจสอบเว็บแบบเปิด เว็บมืด และโครงสร้างพื้นฐานทางเทคนิค เพื่อหาสัญญาณว่าองค์กรของคุณกำลังตกเป็นเป้าหมาย ถูกแอบอ้าง หรือถูกเอารัดเอาเปรียบอย่างแข็งขัน ต่างจากการควบคุมความปลอดภัยเชิงโต้ตอบที่ตอบสนองต่อภัยคุกคามหลังจากที่พวกมันละเมิดสภาพแวดล้อมของคุณ DRPS ทำหน้าที่เป็นเลเยอร์การเฝ้าระวังภายนอกที่ต่อเนื่อง โดยแปลงจุดข้อมูลที่ไม่มีโครงสร้างนับพันล้านจุดให้เป็นคำเตือนที่มีลำดับความสำคัญที่ทีมรักษาความปลอดภัยของคุณสาม���รถดำเนินการได้ทันที การทำความเข้าใจกลไกทางเทคนิคที่อยู่เบื้องหลังกระบวนการนั้นเป็นสิ่งสำคัญสำหรับองค์กรใดๆ ในการประเมินว่าบริการเหล่านี้เหมาะสมกับรูปแบบภัยคุกคามหรือไม่
บริการป้องกันความเสี่ยงทางดิจิทัลใดบ้างที่ตรวจสอบจริง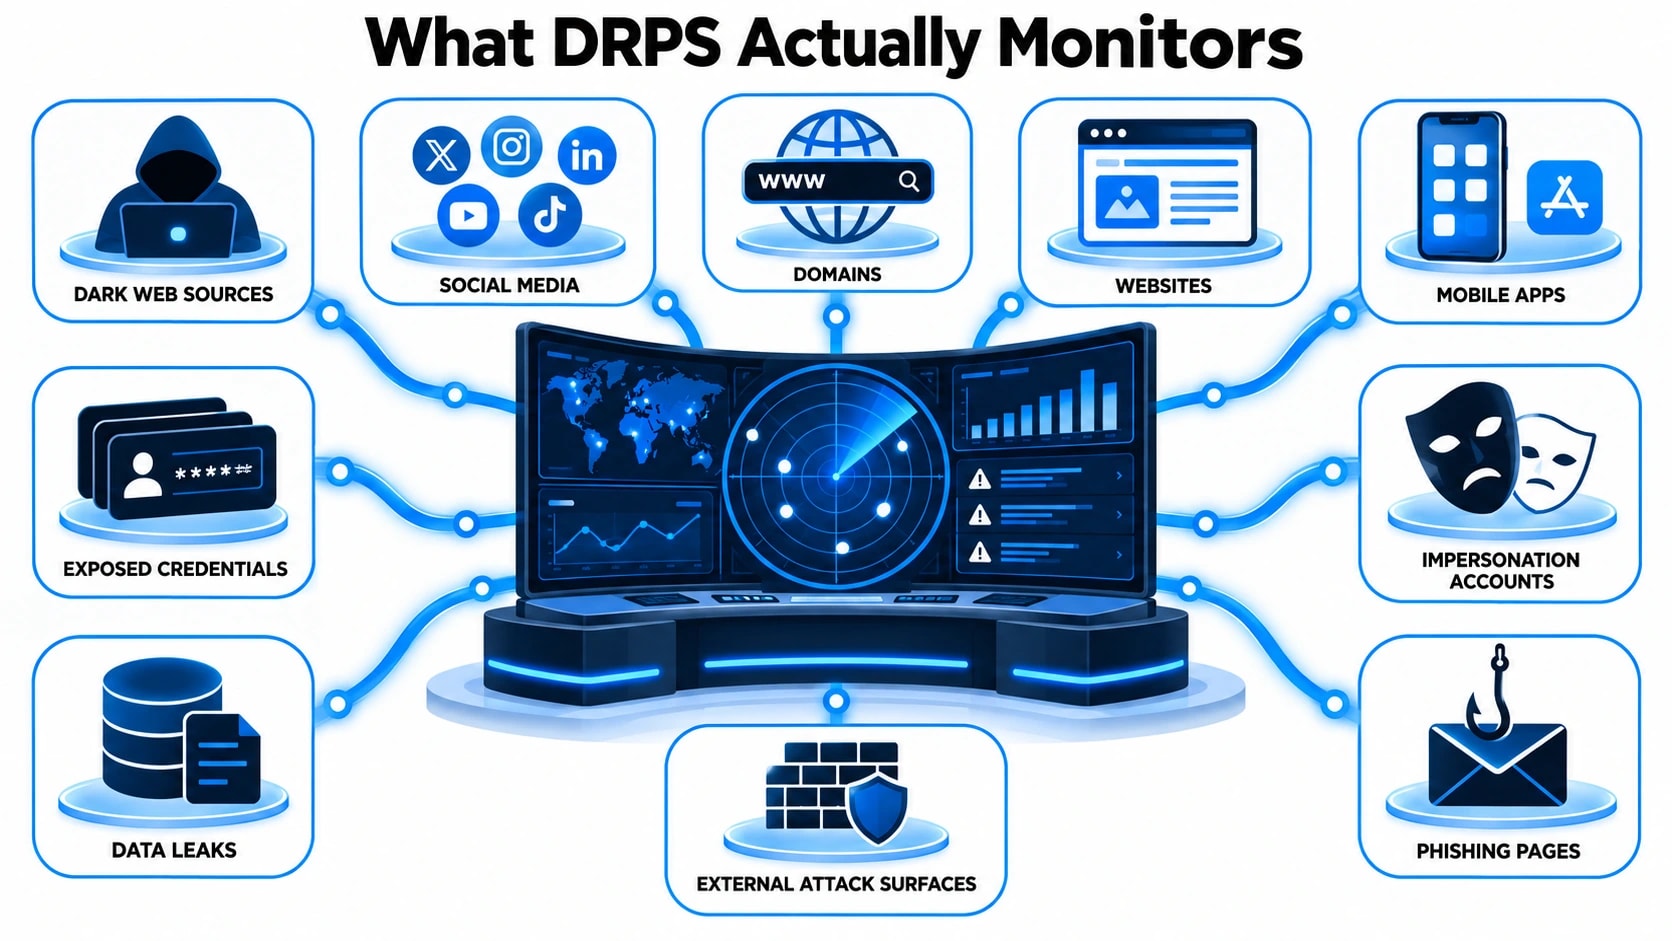
ขอบเขตการตรวจสอบของแพลตฟอร์ม DRPS ที่เติบโตเต็มที่นั้นจงใจกว้าง เนื่องจากผู้ดำเนินการภัยคุกคามดำเนินการผ่านช่องทางที่แตกต่างกันหลายสิบช่องทางพร้อมกัน การจำกัดการรวบรวมจากแหล่งเดียวจะสร้างจุดบอดที่ฝ่ายตรงข้ามจะใช้ประโยชน์ บริการที่กำหนดค่าอย่างเหมาะสมจะนำเข้าข้อมูลในหมวดหมู่ที่แตกต่างกันหลายประเภท
Surface เว็บและเนื้อหาที่จัดทำดัชนีรวมถึงการกล่าวถึงแบรนด์ในเว็บไซต์ข่าว ไซต์ Paste ฟอรัม ที่เก็บโค้ด เช่น GitHub และ GitLab กระดานงาน และแพลตฟอร์มโซเชียลมีเดีย ผู้โจมตีมักเปิดเผยข้อมูลประจำตัว รายละเอียดสถาปัตยกรรมภายใน หรือเอกสารที่ละเอียดอ่อนผ่านทางการกระทำสาธารณะโดยไม่ตั้งใจหรือการรั่วไหลของข้อมูลของบุคคลที่สาม ซึ่งปรากฏในผลการค้นหาที่จัดทำดัชนีไว้นานก่อนที่องค์กรเป้าหมายจะค้นพบภายใน
เว็บมืดและฟอรัมปิดต้องการโครงสร้างพื้นฐานการรวบรวมเฉพาะเนื่องจากเนื้อหาไม่ได้รับการจัดทำดัชนีโดยเครื่องมือค้นหาทั่วไป เลเยอร์นี้ครอบคลุมตลาดที่ใช้ Tor, ฟอรัมแก๊งแรนซัมแวร์ส่วนตัว, ช่องทาง Telegram ที่ได้รับเชิญเท่านั้น และเครือข่าย IRC ซึ่งมีการโฆษณาและแลกเปลี่ยนข้อมูลประจำตัวที่ถูกขโมย รายชื่อการเข้าถึง และแคมเปญการโจมตีที่วางแผนไว้ การตรวจสอบที่นี่มีความต้องการทางเทคนิค เนื่องจากฟอรัมจำนวนมากต้องการบัญชีที่ได้รับการตรวจสอบ คะแนนชื่อเสียง หรือการรับรองคำเชิญเพื่อเข้าถึง
สัญญาณโครงสร้างพื้นฐานทางเทคนิคครอบคลุมพื้นที่การโจมตีภายนอกโดยตรง รวมถึงโดเมนที่จดทะเบียนใหม่ซึ่งพิมพ์ผิดหรือปลอมแปลงแบรนด์ของคุณ บันทึกความโปร่งใสของใบรับรอง SSL ที่เปิดเผยใบรับรองฉ้อโกงที่ออกในชื่อของคุณ ที่เก็บข้อมูลบนคลาวด์ที่กำหนดค่าไม่ถูกต้อง จุดสิ้นสุด API ที่เปิดเผย และความผิดปกติของเส้นทาง BGP ที่อาจบ่งบอกถึงความพยายามในการไฮแจ็ก IP ข้อมูลนี้สร้างขึ้นโดยเครื่องจักรเป็นส่วนใหญ่ และต้องมีการแยกวิเคราะห์อัตโนมัติในวงกว้าง
ฟีดการเปิดเผยข้อมูลรับรองข้อมูลรวมจากการรวบรวมการละเมิด บันทึกมัลแวร์ของผู้ขโมย และรายการคอมโบที่เผยแพร่ผ่านเครือข่ายอาชญากร ฟีดเหล่านี้มีการอ้างอิงโยงกับโดเมนที่ได้รับการตรวจสอบและรูปแบบอีเมลของคุณเพื่อระบุข้อมูลประจำตัวของพนักงานหรือลูกค้าที่พร้อมขายหรือแจกจ่ายไปแล้ว
การตรวจสอบภัยคุกคามทางกายภาพและผู้บริหารขยายการป้องกันไปยังบุคคลที่ระบุชื่อภายในองค์กร ติดตามภาษาที่คุกคาม ความพยายามในการ doxxing และกำหนดเป้าหมายฟิชชิ่งโครงสร้างพื้นฐานของชุดอุปกรณ์ที่สร้างขึ้นตามอัตลักษณ์ของผู้บริหาร สิ่งนี้มีความเกี่ยวข้องเป็นพิเศษกับองค์กรในด้านบริการทางการเงิน โครงสร้างพื้นฐานที่สำคัญ และการทำสัญญากับภาครัฐ
เพื่อทำความเข้าใจบริการป้องกันความเสี่ยงทางดิจิทัล: มันทำงานอย่างไร การเปรียบเทียบสิ่งที่คุณเห็นในข้อมูลและการดำเนินการที่คุณต้องดำเนินการต่อไปจะช่วยได้
ไปป์ไลน์การตรวจจับทางเทคนิค: จากข้อมูลดิบไปจนถึงการแจ้งเตือนที่ดำเนินการได้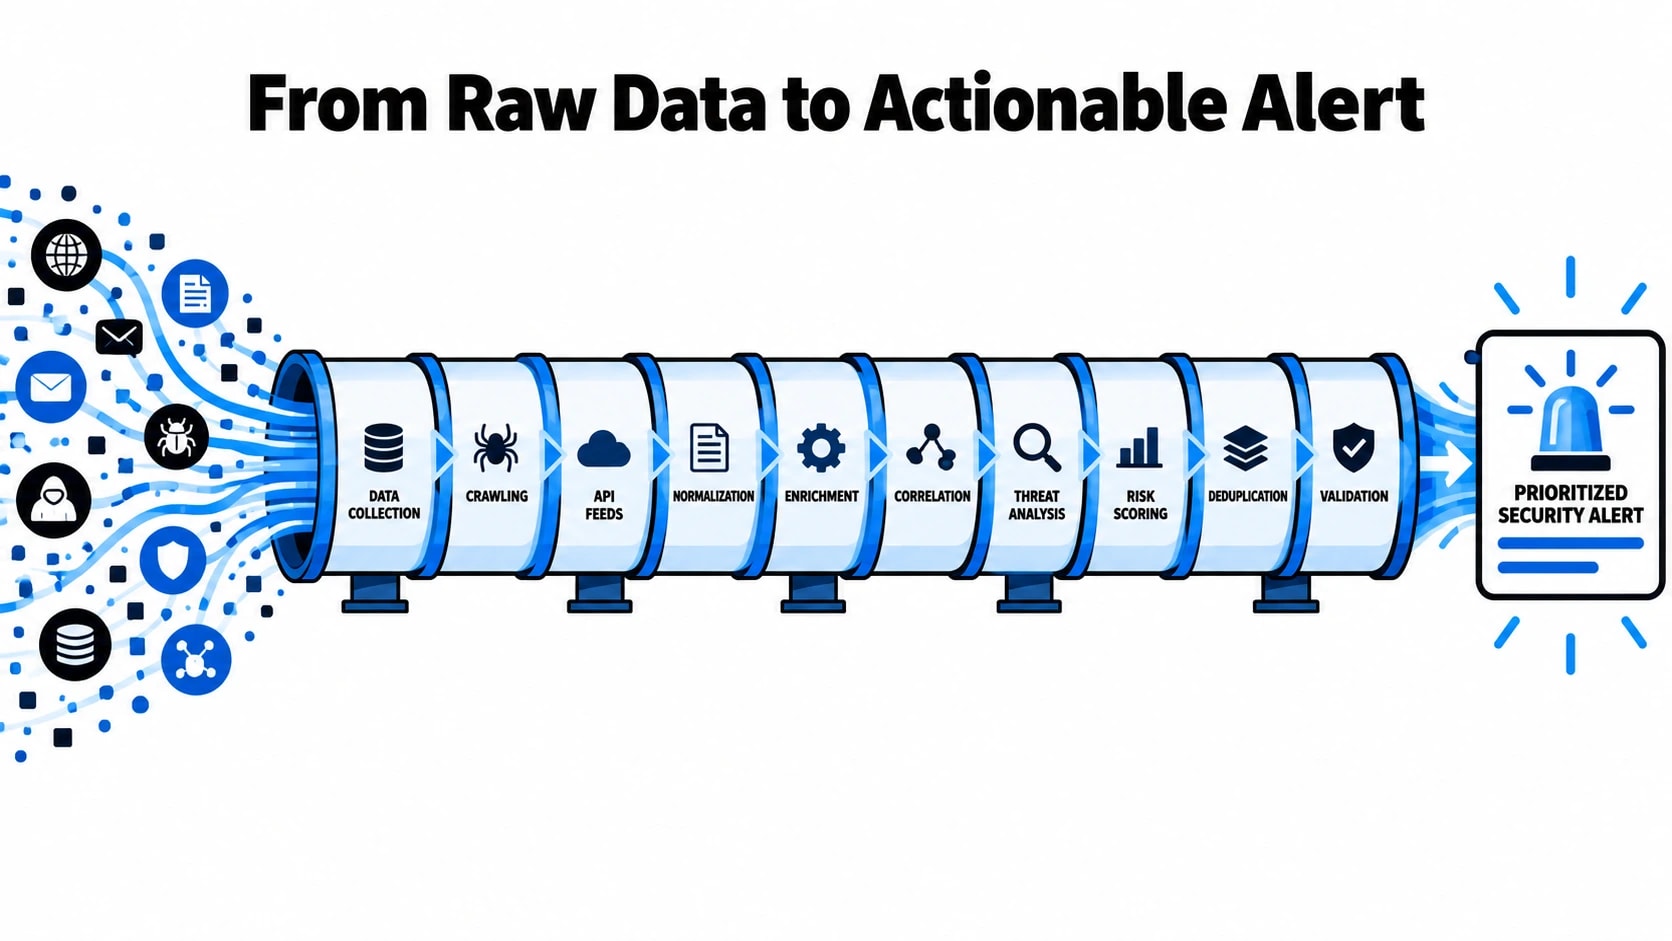
ข้อมูลภัยคุกคามแบบดิบไม่มีประโยชน์ในการปฏิบัติงานหากไม่มีไปป์ไลน์ที่มีโครงสร้างซึ่งกรองสัญญาณรบกวน เสริมสัญญาณด้วยบริบท และกำหนดเส้นทางการค้นพบไปยังทีมที่เหมาะสมในเวลาที่เหมาะสม ไปป์ไลน์การตรวจจับในแพลตฟอร์ม DRPS ที่เติบโตเต็มที่มักจะเคลื่อนที่ผ่านห้าขั้นตอนที่เชื่อมต่อถึงกัน
ขั้นที่ 1: การรวบรวมและการกลืนกินโปรแกรมรวบรวมข้อมูลอัตโนมัติ การผสานรวม API ความฉลาดของมนุษย์ (HUMINT) จากฟอรัมที่นักวิเคราะห์เข้าถึงได้ และเครือข่ายเซ็นเซอร์ที่เป็นกรรมสิทธิ์จะป้อนข้อมูลดิบเข้าสู่เลเยอร์การนำเข้าแบบรวมศูนย์ ในขั้นตอนนี้ ปริมาณมีมหาศาลและความหนาแน่นของสัญญาณต่ำ การรวบรวมจะต้องดำเนินการอย่างต่อเนื่องเนื่องจากกิจกรรมของผู้คุกคามเป็นไปตามกำหนดเวลาที่คาดเดาไม่ได้ และรายการข้อมูลประจำตัวที่ปรากฏในฟอรัมเวลา 02:00 น. อาจถูกดำเนินการภายในไม่กี่ชั่วโมง
ขั้นตอนที่ 2: การทำให้เป็นมาตรฐานและการขจัดข้อมูลซ้ำซ้อนข้อมูลที่นำเข้ามาในรูปแบบ ภาษา และโครงสร้างที่ไม่สอดคล้องกัน ไปป์ไลน์การประมวลผลภาษาธรรมชาติ (NLP) จะทำให้ข้อความเป็นมาตรฐาน การแปลด้วยคอมพิวเตอร์จะจัดการกับแหล่งที่มาของภาษาต่างประเทศ และตรรกะการขจัดข้อมูลซ้ำซ้อนจะป้องกันไม่ให้โพสต์หรือบันทึกเดียวกันสร้างการแจ้งเตือนที่ซ้ำกัน สคีมาข้อมูลที่มีโครงสร้างจะแท็กแต่ละบันทึกด้วยประเภทแหล่งที่มา การประทับเวลา ตัวบ่งชี้ทางภูมิศาสตร์ และคะแนนความเชื่อมั่น
ขั้นตอนที่ 3: การแยกเอนทิตีและการจับคู่สินทรัพย์ข้อมูลที่เป็นมาตรฐานจะถูกสแกนเทียบกับรายการสินทรัพย์ที่ลูกค้ากำหนด ซึ่งรวมถึงโดเมน ช่วง IP คำสำคัญของแบรนด์ ชื่อผู้บริหาร ชื่อผลิตภัณฑ์ และรูปแบบโดเมนอีเมล โมเดลการแยกเอนทิตีจะระบุการกล่าวถึงที่เกี่ยวข้องและให้คะแนนโดยเทียบกับระดับลำดับความสำคัญของสินทรัพย์ การกล่าวถึงโดเมนบริษัทหลักของคุณในรายการข้อมูลรับรอง Dark Web มีอันดับสูงกว่าการกล่าวถึงแบรนด์ในเครือในโพสต์ฟอรัม Surface Web
ขั้นที่ 4: การเพิ่มคุณค่าและการแบ่งชั้นบริบทบันทึกที่ตรงกันได้รับการเสริมด้วยบริบททางเทคนิคเพิ่มเติม โดเมนที่ถูกตั้งค่าสถานะจะถูกสอบถามเกี่ยวกับประวัติ WHOIS, ระเบียน DNS, โครงสร้างพื้นฐานการโฮสต์ และข้อมูลใบรับรอง SSL บันทึกข้อมูลประจำตัวจะถูกตรวจสอบกับฐานข้อมูลการละเมิดที่ทราบ เพื่อพิจารณาว่าเป็นส่วนหนึ่งของการเปิดเผยข้อมูลใหม่หรือการรวบรวมที่นำกลับมาใช้ใหม่ โปรไฟล์ผู้คุกคามที่เกี่ยวข้องกับฟอรัมต้นทางหรือตลาดจะถูกต่อท้ายหากมี โดยให้บริบทการระบุแหล่งที่มาที่มีอิทธิพลต่อการให้คะแนนความรุนแรง
ขั้นตอนที่ 5: การจัดลำดับความสำคัญ การแจ้งเตือน และการสร้างกรณีและ���ัญหาการค้นพบที่สมบูรณ์ยิ่งขึ้นจะได้รับคะแนนโดยใช้การผสมผสานระหว่างการวิพากษ์วิจารณ์สินทรัพย์ ความสามารถของผู้คุกคาม ความละเอียดอ่อนของข้อมูล และผลกระทบทางธุรกิจที่อาจเกิดขึ้น การแจ้งเตือนที่มีลำดับความสำคัญสูงจะถูกส่งผ่านทันทีผ่านเสียมการบูรณาการ ระบบการออกตั๋ว หรือการแจ้งเตือนจากนักวิเคราะห์โดยตรง ในขณะที่การค้นพบที่มีความเชื่อมั่นต่ำกว่าจะถูกจัดคิวเพื่อรับการตรวจสอบจากนักวิเคราะห์เป็นระยะ การกำหนดเส้นทางแบบแบ่งชั้นนี้เป็นสิ่งที่แยก DRPS ที่ใช้งานได้ออกจากเครื่องมือแจ้งเตือนน้ำท่วมซึ่งทำให้ทีมรักษาความปลอดภัยต้องเหนื่อยหน่าย
]]>หมวดหมู่ภัยคุกคาม DRPS ได้รับการออกแบบมาเพื่อตรวจจับ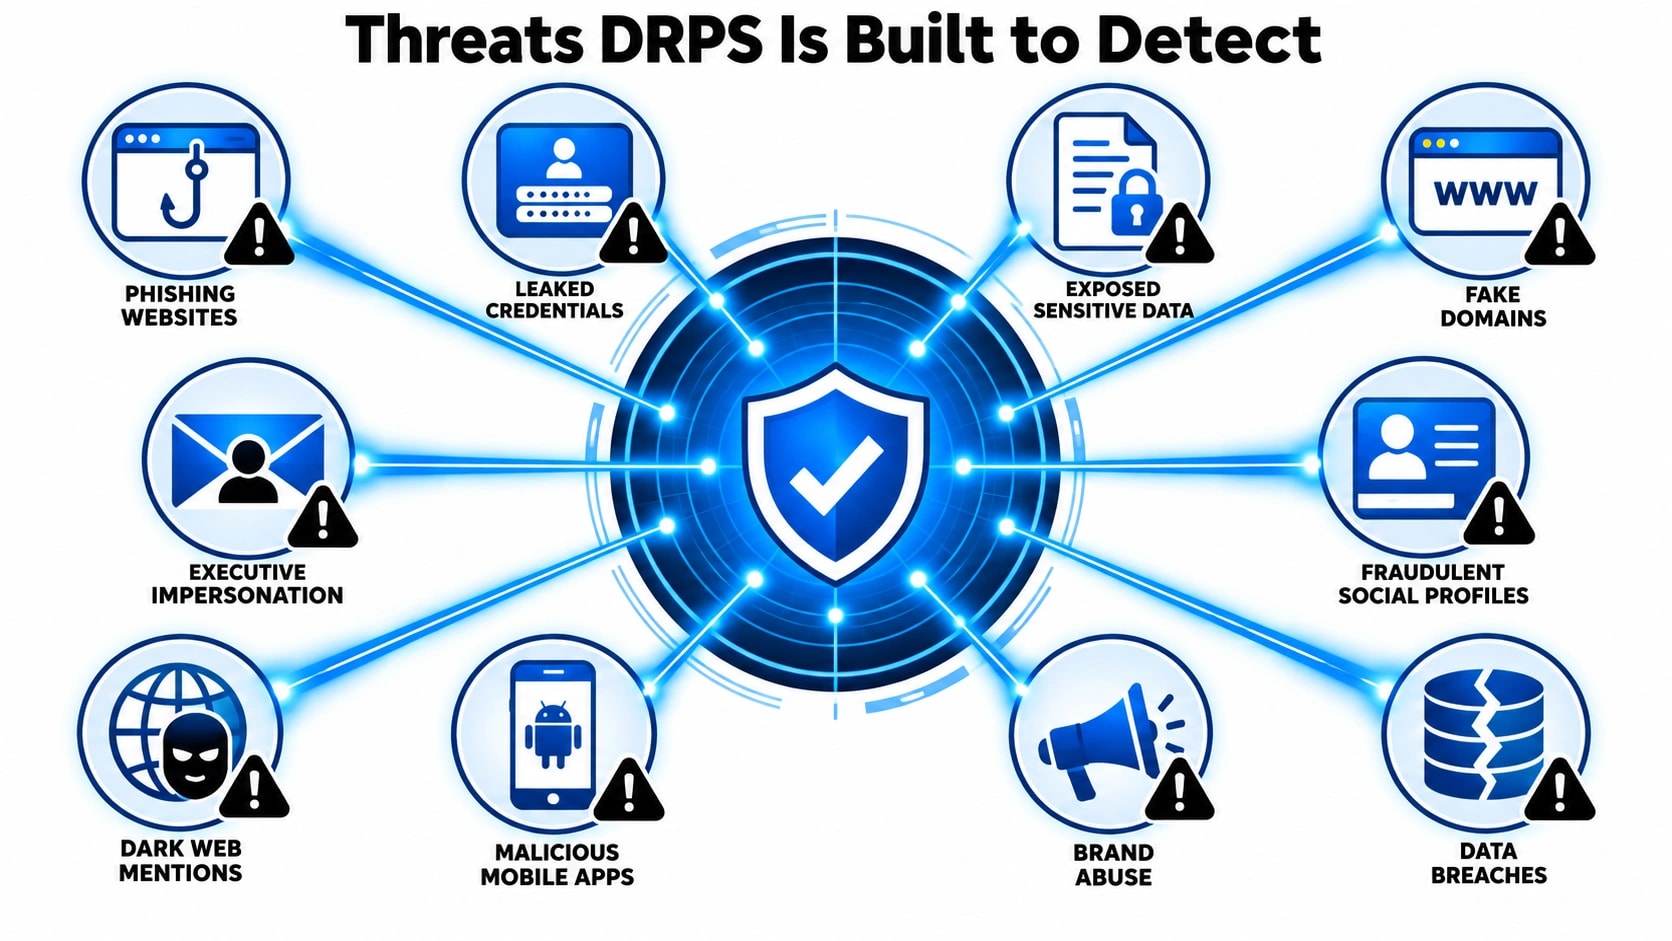
บริการป้องกันความเสี่ยงทางดิจิทัลสร้างขึ้นจากการจัดอนุกรมวิธานของภัยคุกคามภายนอกที่กำหนดไว้ ซึ่งแต่ละบริการต้องใช้ตรรกะการตรวจจับและเวิร์กโฟลว์การตอบสนองที่แตกต่างกัน หมวดหมู่ที่แพร่หลายมากที่สุดคือการละเมิดแบรนด์ ซึ่งรวมถึงโดเมนที่พิมพ์ผิด โปรไฟล์โซเชียลมีเดียปลอมที่แอบอ้างเป็นผู้บริหารหรือบัญชีทางการ และการใช้โลโก้และเครื่องหมายการค้าในชุดฟิชชิ่งโดยไม่ได้รับอนุญาต การโจมตีเหล่านี้มักเป็นสัญญาณแรกที่ผู้คุกคามระบุว่าองค์กรเป็นเป้าหมายที่ทำกำไร หากไม่มีการตรวจสอบอัตโนมัติระหว่างผู้รับจดทะเบียนโดเมน แพลตฟอร์มโซเชียล และร้านค้าแอปพร้อมกัน ภัยคุกคามเหล่านี้สามารถคงอยู่ได้นานหลายสัปดาห์ก่อนที่จะมีใครสังเกตเห็น
การเปิดเผยข้อมูลเป็นหมวดหมู่หลักอีกประเภทหนึ่ง ครอบคลุมถึงข้อมูลประจำตัวที่รั่วไหลบนไซต์วาง ซอร์สโค้ดที่ถูกส่งไปยังที่เก็บข้อมูลสาธารณะโดยไม่ได้ตั้งใจ และข้อมูลพนักงานที่ปรากฏในฟอรัมที่มีการละเมิด การเปิดเผยประเภทนี้เป็นอันตรายอย่างยิ่งเนื่องจากสร้างโอกาสในการโจมตีดาวน์สตรีม ข้อมูลรับรองที่ถูกต้องชุดเดียวที่โพสต์บนฟอรัม Dark Web สามารถเปิดใช้งานการครอบครองบัญชี การเคลื่อนไหวด้านข้าง และการขโมยข้อมูล บ่อยครั้งก่อนที่องค์กรที่ได้รับผลกระทบจะรู้ว่าข้อมูลนั้นมีการหมุนเวียนอยู่ แพลตฟอร์ม DRPS จัดทำดัชนีแหล่งข้อมูลเห��่านี้อย่างต่อเนื่องและเชื่อมโยงการค้นพบกับรอยเท้าทางดิจิทัลที่รู้จักของลูกค้า ดังนั้นการแจ้งเตือนจึงมีความเฉพาะเจาะจงมากกว่าแบบทั่วไป
นอกเหนือจากการแอบอ้างบุคคลอื่นและการรั่วไหลของข้อมูล DRPS ยังครอบคลุมถึงกิจกรรมของผู้คุกคามที่กำหนดเป้าหมายไปที่องค์กรโดยตรง ซึ่งรวมถึงการกล่าวถึงในฟอรัมปิดที่อาจหารือเกี่ยวกับการวางแผนการโจมตี รายการขายสำหรับการเข้าถึงภายในหรือข้อมูลที่ถูกขโมย และตัวบ่งชี้เบื้องต้นของแคมเปญที่ประสานงานกัน หมวดหมู่ด้านล่างนี้ให้มุมมองที่มีโครงสร้างของแพลตฟอร์ม DRPS ระดับองค์กรส่วนใหญ่ที่คาดว่าจะครอบคลุม:
- การใช้แบรนด์และโดเมนในทางที่ผิด:การพิมพ์ผิด หน้าฟิชชิ่ง แอพมือถือปลอม การใช้เครื่องหมายการค้าโดยไม่ได้รับอนุญาต
- การเปิด��ผยข้อมูลประจำตัวและข้อมูล:การเข้าสู่ระบบที่รั่วไหล, PII บนไซต์วาง, คีย์ API หรือโทเค็นที่เปิดเผย, ที่เก็บโค้ดรั่วไหล
- ภัยคุกคามจากผู้บริหารและวีไอพี:การเปิดเผยข้อมูลส่วนบุคคล การแอบอ้างเป็นผู้นำ แผนการฉ้อโกงแบบกำหนดเป้าหมาย
- หน่วยสืบราชการลับของเว็บมืด:การสนทนาในฟอรัม, เข้าถึงรายชื่อนายหน้า, การกำหนดเป้าหมายกลุ่มแรนซัมแวร์, การประมูลข้อมูลที่ถูกขโมย
- บุคคลที่สามและความเสี่ยงในห่วงโซ่อุปทาน:ข้อมูลประจำตัวของผู้ขายที่ถูกบุกรุก, การละเมิดโดเมนของพันธมิตร, ตัวบ่งชี้การละเมิดของซัพพลายเออร์
โมเดลการปรับใช้ DRPS และการเปรียบเทียบความสามารถ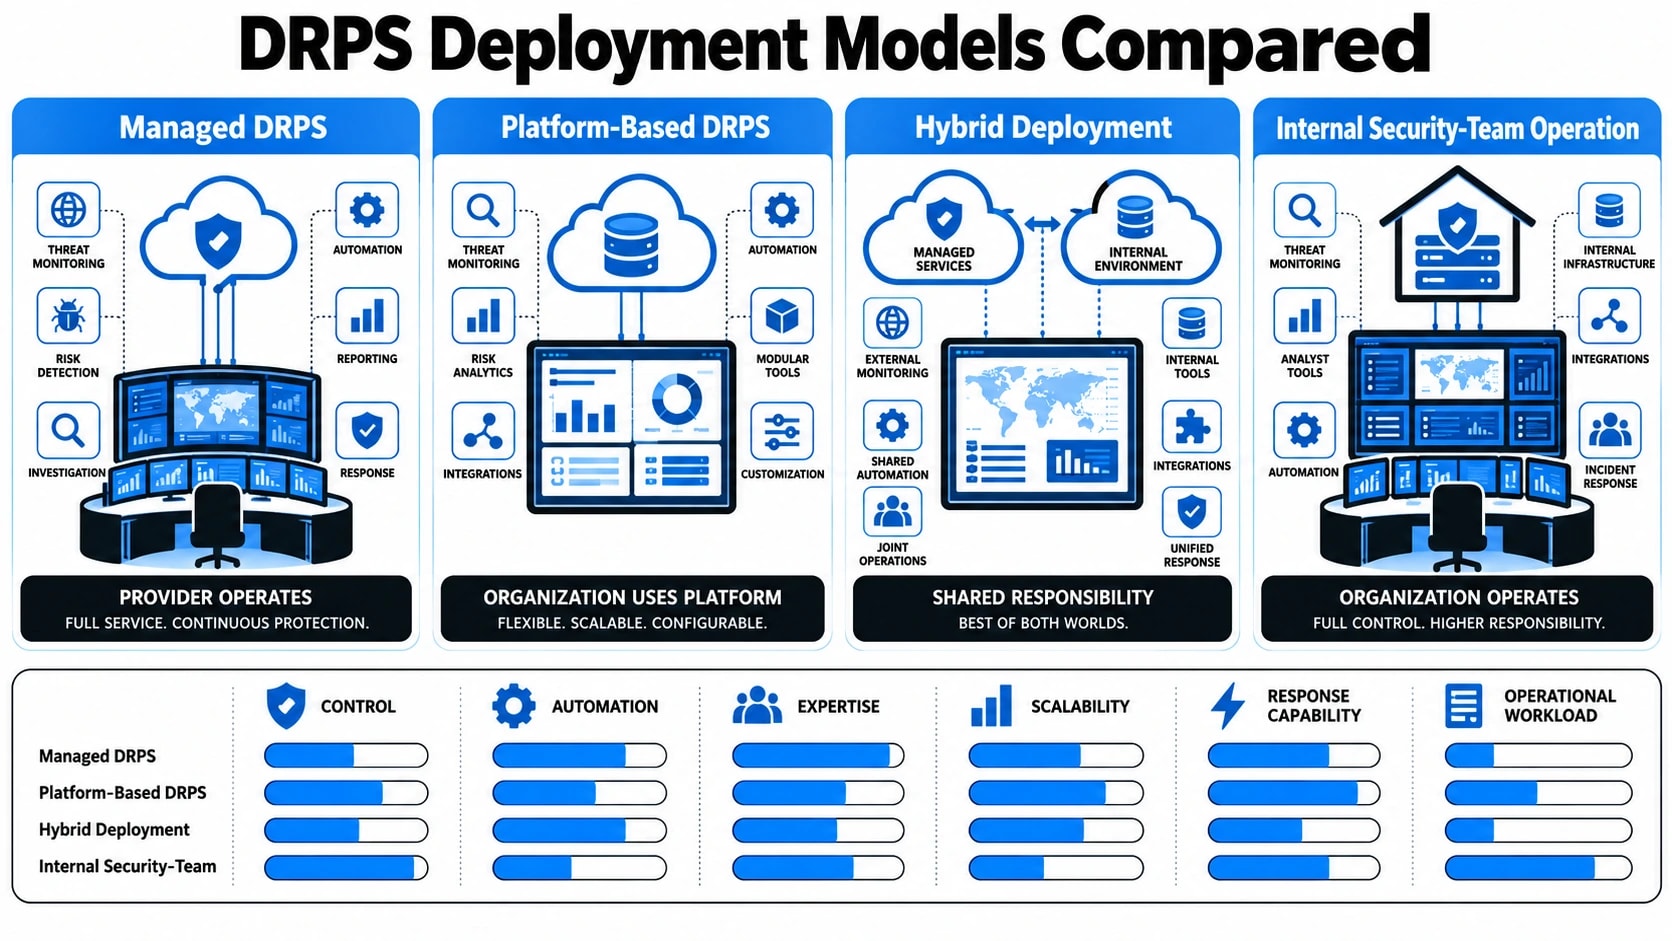
องค์กรที่ประเมินการป้องกันความเสี่ยงทางดิจิทัลมีตัวเลือกการใช้งานหลักสามตัวเลือก: บริการที่มีการจัดการเต็มรูปแบบ แพลตฟอร์มเท่านั้น (บริการตนเอง) หรือโมเดลไฮบริดที่รวมเครื่องมือเข้ากับการสนับสนุนจากนักวิเคราะห์ แต่ละโมเดลมีข้อแลกเปลี่ยนที่แตกต่างกันในแง่ของความเร็ว การวิเคราะห์เชิงลึก และความต้องการทรัพยากรภายใน โดยทั่วไปแล้ว DRPS ที่มีการจัดการเต็มรูปแบบจะถูกส่งผ่านผู้ให้บริการดำเนินการรักษาความปลอดภัย และรวมถึงนักวิเคราะห์ที่เป็นมนุษย์ซึ่งจะคัดแยกการแจ้งเตือน ตรวจสอบบริบท และจัดการคำขอลบออกในนามของลูกค้า โมเ���ลนี้เหมาะกับองค์กรที่ไม่มีฟังก์ชันข่าวกรองภัยคุกคามเฉพาะภายใน
โมเดลเฉพาะแพลตฟอร์มช่วยให้ทีมรักษาความปลอดภัยภายในองค์กรสามารถเข้าถึงแดชบอร์ดการตรวจสอบ ฟีดข้อมูลดิบ และเวิร์กโฟลว์การแจ้งเตือนได้โดยตรง แต่ทีมเหล่านั้นต้องจัดการการสืบสวนและตอบสนองด้วยตนเอง วิธีนี้ใช้ได้ผลดีกับโปรแกรมความปลอดภัยขั้นสูงที่มีนักวิเคราะห์ข่าวกรองภัยคุกคามที่มีอยู่ แต่อาจนำไปสู่ความเหนื่อยล้าในการแจ้งเตือนได้ หากแพลตฟอร์มไม่ได้รับการปรับให้เข้ากับสินทรัพย์และโปรไฟล์ความเสี่ยงเฉพาะขององค์กรอย่างเหมาะสม โมเดลไฮบริดพยายามสร้างสมดุลให้กับทั้งสองอย่าง โดยเสนอพื้นฐานการตรวจสอบอัตโนมัติพร้อมตั���เลือกยกระดับการวิเคราะห์สำหรับการค้นพบที่มีลำดับความสำคัญสูง
| ความสามารถ | จัดการอย่างเต็มที่ | แพลตฟอร์มเท่านั้น | ไฮบริด |
|---|---|---|---|
| ครอบคลุมการตรวจสอบตลอด 24 ชั่วโมงทุกวัน | ใช่ | ขึ้นอยู่กับทีมงาน | ใช่ (อัตโนมัติ) |
| การคัดเลือกนักวิเคราะห์มนุษย์ | ใช่ | ไม่ | ในการยกระดับ |
| การจัดการการลบออก | รวม | คู่มือ | บางส่วน |
| หน่วยสืบราชการลับของเว็บมืด | ครอบคลุมอย่างลึกซึ้ง | จำกัด | ปานกลาง |
| ความต้องการทรัพยากรภายใน | ต่ำ | สูง | ปานกลาง |
| ความยืดหยุ่นในการปรับแต่ง | ปานกลาง | สูง | สูง |
อธิบายขั้นตอนการลบออกและการแก้ไขแล้ว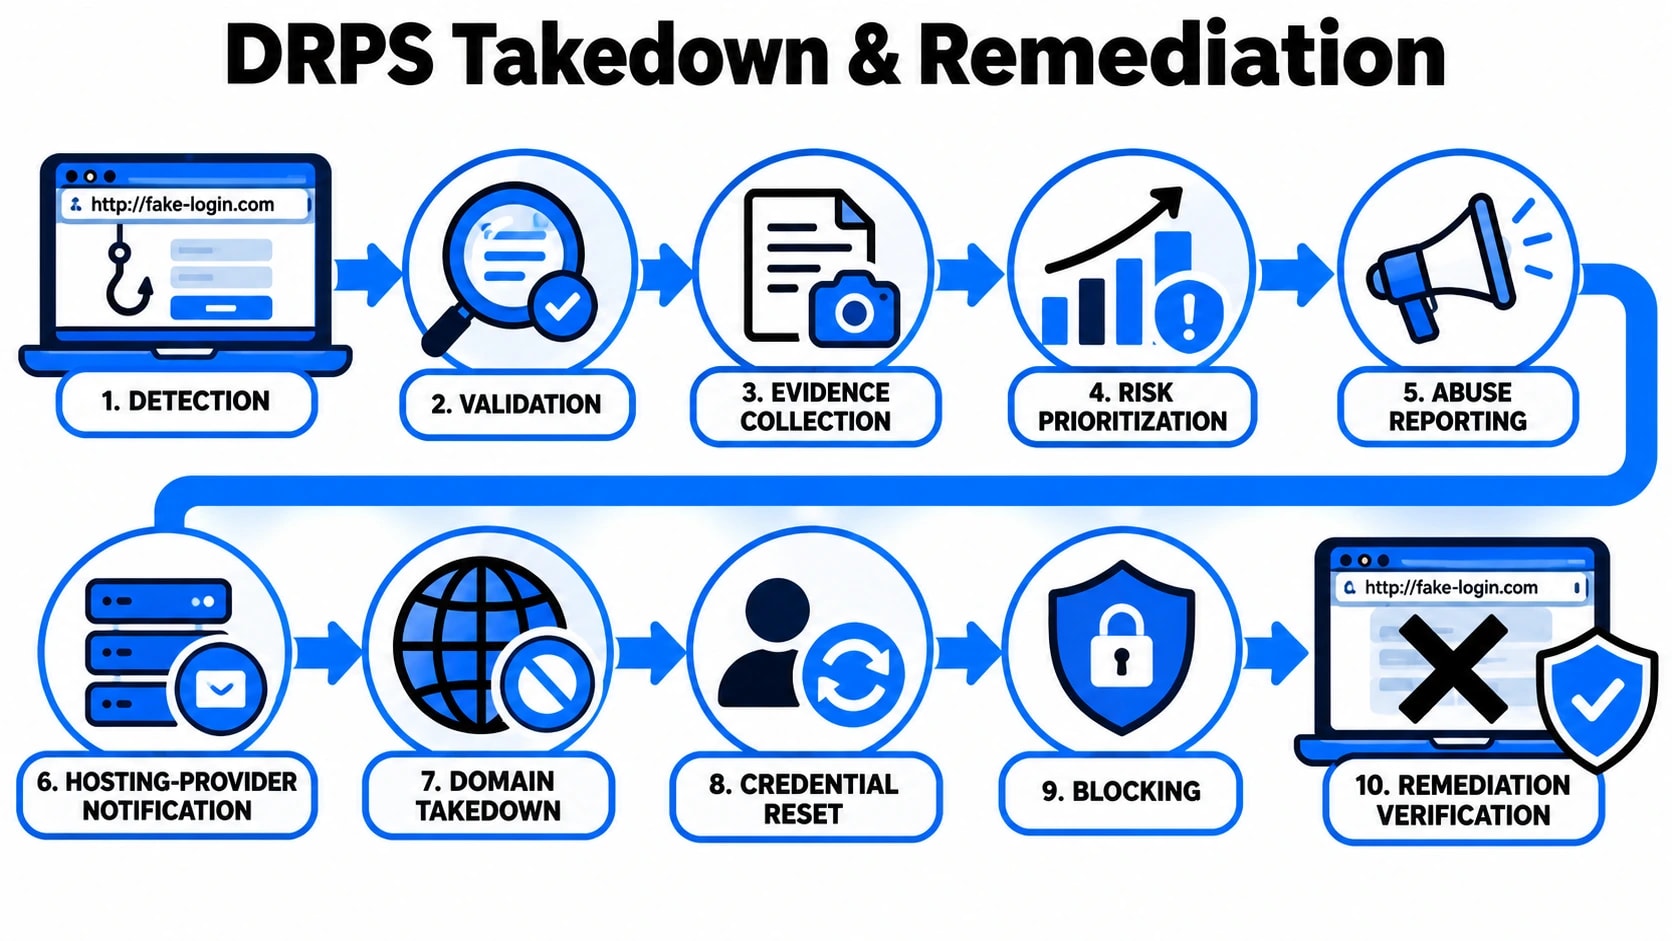
การตรวจจับจะมีประโยชน์ก็ต่อเมื่อนำไปสู่การดำเนินการที่วัดผลได้ และเวิร์กโฟลว์การลบออกคือจุดที่ DRPS มอบมูลค่าการปฏิบัติงานที่ตรงที่สุด เมื่อไซต์ฟิชชิ่ง บัญชีโซเชียลมีเดียที่ฉ้อโกง หรือแอปมือถือที่เป็นอันตรายได้รับการยืนยัน กระบวนการแก้ไขจะเริ่มต้นด้วยการรวบรวมหลักฐาน ภาพหน้าจอ บันทึก WHOIS ข้อมูลโฮสติ้ง และตัวบ่งชี้การรับส่งข้อมูลจะถูกรวบรวมเป็นไฟล์เคสที่มีโครงสร้าง เอกสารนี้มีความสำคัญเนื่องจากผู้รับจดทะเบียน ผู้ให้บริการโฮสติ้ง และทีมความน่าเชื่อถือและความปลอดภัยของแพลตฟอร์มล้วนต้องการรูปแบบหลักฐานที่เฉพาะเจา���จงก่อนที่จะดำเนินการตามคำขอลบ
จากนั้น คำร้องขอให้ลบออกจะถูกส่งไปยังฝ่ายที่เกี่ยวข้อง สำหรับโดเมนฟิชชิ่ง โดยทั่วไปหมายถึงการติดต่อทีมการละเมิดของผู้ให้บริการโฮสติ้ง การส่งไปยังรายการบล็อก เช่น Google Safe Browsing และฟีดการละเมิดในอุตสาหกรรม และแจ้งผู้รับจดทะเบียนไปพร้อมๆ กัน สำหรับการเลียนแบบโซเชียลมีเดีย มีการใช้กลไกการรายงานเฉพาะแพลตฟอร์ม ซึ่งมักจะเสริมด้วยช่องทางการยกระดับโดยตรงที่ผู้ให้บริการ DRPS ที่จัดการรักษาไว้กับแพลตฟอร์มหลักผ่านความสัมพันธ์ที่ไม่เหมาะสมที่จัดตั้งขึ้น เวลาการลบออกโดยเฉลี่ยจะแตกต่างกันไปตามแพลตฟอร์มและประเภทภัยคุกคาม:
- โดเมนฟิ���ชิ่ง:4 ถึง 48 ชั่วโมง ขึ้นอยู่กับการตอบกลับของผู้ให้บริการโฮสติ้ง
- โปรไฟล์ปลอมบนโซเชียลมีเดีย:24 ถึง 72 ชั่วโมงผ่านการรายงานมาตรฐาน เร็วขึ้นด้วยช่องทางการยกระดับ
- แอปมือถือที่ฉ้อโกง:3 ถึง 7 วันสำหรับการตรวจสอบการนำ App Store ออก
- โพสต์ในฟอรัม Dark Web:โดยทั่วไปแล้วการลบออกไม่สามารถทำได้ การบรรเทาผลกระทบมุ่งเน้นไปที่การตรวจสอบและการรีเซ็ตข้อมูลรับรอง
หลังจากการลบออกเสร็จสิ้น ขั้นตอนการแก้ไขจะไม่หยุดเพียงแค่นั้น การตรวจสอบหลังการลบจะถูกนำมาใช้เพื่อตรวจจับการลงทะเบียนซ้ำของโดเมนที่คล้ายกันหรือการสร้างบัญชีฉ้อโกงขึ้นใหม่ ซึ่งเป็นกลยุทธ์ทั่วไปที่ใช้โดยผู้แสดงภัยคุกคามแบบถาวร ภายใน เหตุการณ์จะฟีดเข้าสู่การอัปเดตรายการสินทรัพย์ และหากข้อมูลประจำตัวมีส่วนเกี่ยวข้อง แนะนำให้บังคับรีเซ็ตรหัสผ่านและการทำให้เซสชันใช้งานไม่ได้ กระบวนการวงปิดนี้เป็นสิ่งที่แยกการตอบสนองต่อเหตุการณ์ที่เกิดขึ้นจากโปรแกรมการจัดการภัยคุกคามภายนอกที่มีโครงสร้าง และเป็นส่วนสำคัญของสิ่งที่ผู้ให้บริการที่เป็นผู้ใหญ่เช่น Cyberlad สร้างไว้ในซ- การส่งมอบข่าวกรองภัยคุกคามแบบบูรณาการ
การรวม DRPS เข้ากับกลุ่มการรักษาความปลอดภัยที่มีอยู่ของคุณ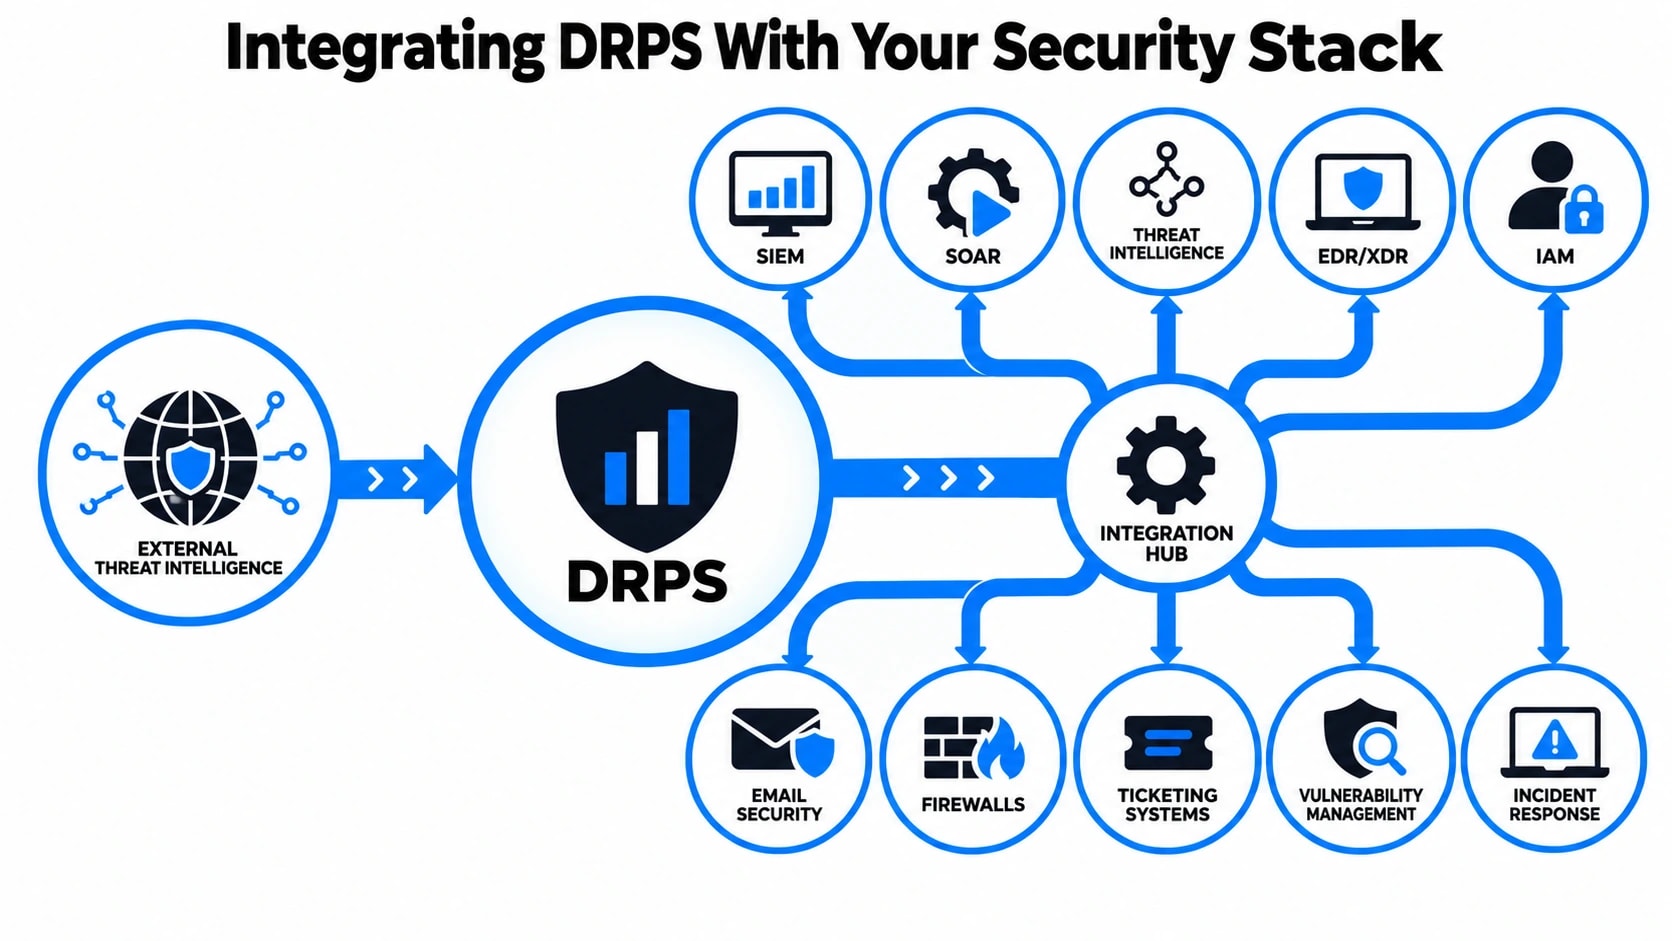
บริการป้องกันความเสี่ยงทางดิจิทัลไม่ได้ทำงานแยกกัน มูลค่าจะเพิ่มขึ้นอย่างมากเมื่อป้อนเข้าไปในเครื่องมือและประมวลผลที่ทีมรักษาความปลอดภัยของคุณใช้อยู่แล้ว แพลตฟอร์ม DRPS ที่ไม่ได้เชื่อมต่อกับฟีด SIEM, SOAR หรือข่าวกรองภัยคุกคามของคุณจะสร้างสัญญาณรบกวนโดยไม่เกิดประโยชน์ในการปฏิบัติงาน
โดยทั่วไปการบูรณาการที่มีประสิทธิภาพจะครอบคลุมโครงสร้างพื้นฐานที่มีอยู่ของคุณหลายชั้น:
- บูรณาการ SIEM:แพลตฟอร์ม DRPS ผลักดันการแจ้งเตือนที่มีโครงสร้าง เสริมด้วยบริบท เช่น การระบุแหล่งที่มาของนักแสดง คะแนนความมั่นใจ และการจับคู่สินทรัพย์ ลงในข้อมูลความปลอดภัยและระบบการจัดการเหตุการณ์ของคุณโดยตรง ช่วยให้นักวิเคราะห์เชื่อมโยงสัญญาณภัยคุกคามภายนอกกับข้อมูลบันทึกภายในได้
- SOAR Playbook ทริกเกอร์:เมื่อการแจ้งเตือน DRPS ตรงตามเกณฑ์ที่กำหนด การแจ้งเตือนจะสามารถทริกเกอร์ Playbook ตอบสนองได้โดยอัตโนมัติ ตัวอย่างเช่น การเปิดเผยข้อมูลประจำตัวที่ได้รับการยืนยันสามารถเริ่มขั้นตอนการทำงานการรีเซ็ตรหัสผ่านแบบบังคับได้โดยไม่ต้องมีการแทรกแซงด���วยตนเอง
- การเพิ่มประสิทธิภาพของแพลตฟอร์มข่าวกรองภัยคุกคาม (TIP):ตัวบ่งชี้ของการประนีประนอมที่ดึงมาจากการตรวจสอบ DRPS เช่น โดเมนฟิชชิ่ง IP ที่เป็นอันตราย และโครงสร้างพื้นฐานของผู้โจมตี จะป้อนเข้าสู่ TIP ของคุณโดยตรงเพื่อการบล็อกและความสัมพันธ์
- การจัดการตั๋วและกรณี:การแจ้งเตือนแปลเป็นเหตุการณ์ที่ติดตามภายในแพลตฟอร์ม เช่น ServiceNow หรือ Jira ทำให้ทีมมีเส้นทางการตรวจสอบที่ชัดเจนสำหรับการดำเนินการแก้ไข
- ระบบการจัดการข้อมูลประจำตัวและการเข้าถึง (IAM):ข้อมูลรับรองที่ถูกเปิดเผยซึ่งระบุผ่านการตรวจสอบเว็บมืดสามารถกระตุ้นให้เกิดการล็อคบัญชีหรือการตรวจสอบสิทธิ์แบบหลายปัจจัยได้โดยอัตโนมัติ
ตารา��ต่อไปนี้สรุปวิธีที่ข้อมูล DRPS เสริมสร้างจุดบูรณาการแต่ละจุด:
| เป้าหมายการรวม | ให้ข้อมูล DRPS | ผลการดำเนินงาน |
|---|---|---|
| เสียม | การแจ้งเตือนที่สมบูรณ์ยิ่งขึ้นพร้อมบริบทของนักแสดง | คัดแยกได้เร็วขึ้นและลดผลบวกลวง |
| ทะยาน | เหตุการณ์ภัยคุกคามที่มีโครงสร้างพร้อมคะแนนความรุนแรง | การเปิดใช้งาน Playbook ตอบกลับอัตโนมัติ |
| เคล็ดลับ | IOC: โดเมน, IP, แฮช | การบล็อกเชิงรุกผ่านการควบคุมเครือข่าย |
| ไอแอม | บันทึกข้อมูลประจำตัวที่ถูกเปิดเผย | การล็อคบัญชีอัตโนมัติหรือการบังคับใช้ MFA |
| ระบบจองตั๋ว | ข้อมูลเหตุการณ์พร้อมแนวทางการแก้ไข | เวิร์กโฟลว์การตอบสนองที่ติดตามและตรวจสอบได้ |
เมื่อเชื่อมต่อ DRPS เข้ากับสแต็กของคุณอย่างถูกต้อง การมองเห็นภัยคุกคามภายนอกจะหยุดเป็นแบบฝึกหัดการรายงานและกลายเป็นการควบคุมการปฏิบัติงานแบบเรียลไทม์
การวัดประสิทธิผลของ DRPS: ตัวชี้วัดที่สำคัญ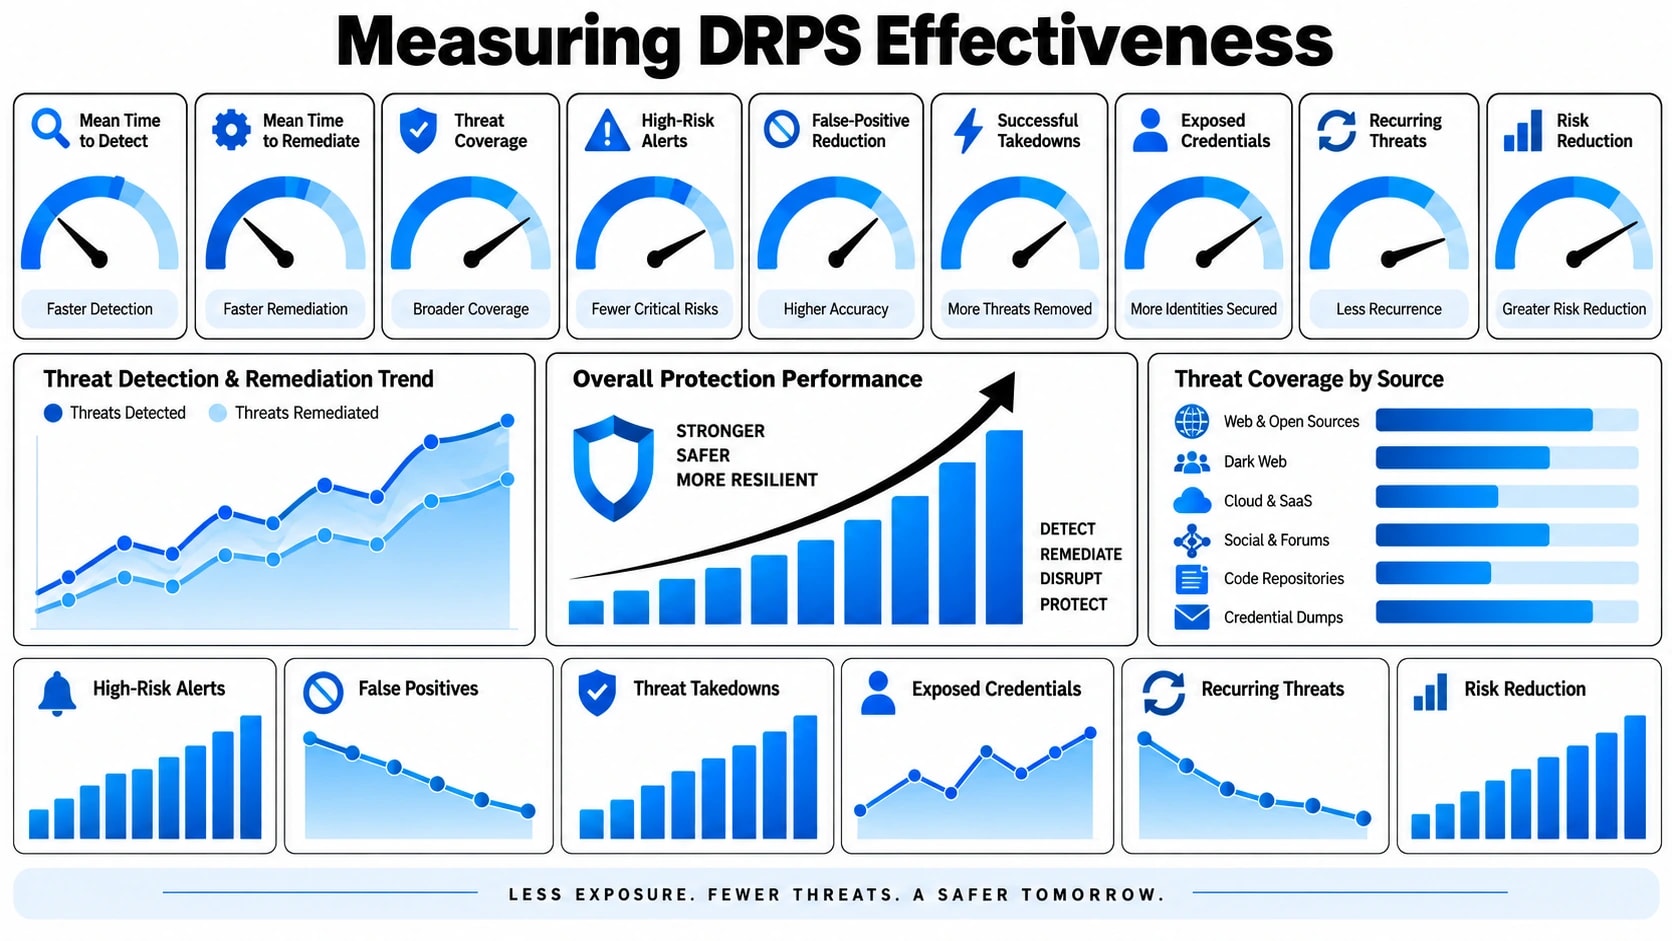
การซื้อแพลตฟอร์ม DRPS เป็นเพียงก้าวแรกเท่านั้น การทำความเข้าใจว่าจะลดความเสี่ยงของคุณจริงหรือไม่นั้นต้องอาศัยเกณฑ์ที่ชัดเจนและวัดผลได้ องค์กรหลายแห่งประสบปัญหานี้เพราะพวกเขาติดตามตัวชี้วัดกิจกรรมมากกว่าตัวชี้วัดผลลัพธ์ ปริมาณการแจ้งเตือนที่สร้างขึ้นบอกคุณได้น้อยมาก สิ่งที่สำคัญคือสิ่งที่เกิดขึ้นหลังจากการตรวจพบ
ตัวชี้ว���ดที่น่าติดตามแบ่งออกเป็นสามประเภท:
- ความเร็วในการตรวจจับ:แพลตฟอร์มแสดงภัยคุกคามได้เร็วแค่ไหนหลังจากที่ปรากฏสู่ภายนอก? สำหรับโดเมนฟิชชิ่ง กรอบเวลาระหว่างการจดทะเบียนโดเมนและการติดต่อเหยื่อรายแรกอาจอยู่ภายใน 24 ชั่วโมง เวลาเฉลี่ยในการตรวจจับ (MTTD) ควรวัดเป็นชั่วโมง ไม่ใช่วัน
- อัตราความสำเร็จในการลบออก:เปอร์เซ็นต์ของไซต์ฟิชชิ่งที่ได้รับรายงาน โปรไฟล์โซเชียลมีเดียที่ฉ้อโกง และเนื้อหาที่ละเมิดจะถูกลบออกสำเร็จหรือไม่ อัตราผลบวกลวงที่สูงสำหรับคำขอให้ลบออกสร้างความเสียหายให้กับความสัมพันธ์กับผู้รับจดทะเบียนและผู้ให้บริการโฮสติ้ง ส่งผลให้การลบออกในอนาคตช้าลง
- ความกว้างครอ���คลุม:แพลตฟอร์มตรวจสอบพื้นที่ที่เกี่ยวข้องทั้งหมด รวมถึงเคลียร์เว็บ ฟอรัมเว็บมืด ไซต์วาง ที่เก็บโค้ด และช่องทางโซเชียลมีเดียเฉพาะสำหรับอุตสาหกรรมของคุณหรือไม่?
- ความเที่ยงตรงของการแจ้งเตือน:สัดส่วนของการแจ้งเตือนที่ต้องได้รับการดำเนินการจากนักวิเคราะห์เทียบกับการถูกไล่ออกเนื่องจากเสียงรบกวน แพลตฟอร์ม DRPS ที่แข็งแกร่งควรส่งสัญญาณที่มีความเที่ยงตรงสูงพร้อมแนบบริบท ไม่ใช่การถ่ายโอนข้อมูลดิบ
- การลดความเสี่ยงเมื่อเวลาผ่านไป:จำนวนภัยคุกคามภายนอกที่ทำงานต่อองค์กรของคุณมีแนวโน้มลดลงทุกไตรมาสหรือไม่? นี่เป็นการวัดความ��มบูรณ์ของโปรแกรมขั้นสูงสุด
- เวลาเฉลี่ยในการแก้ไข (MTTR):ใช้เวลานานเท่าใดตั้งแต่การตรวจจับครั้งแรกจนถึงการแก้ไขที่ได้รับการยืนยัน? ซึ่งผสมผสานความเร็วของแพลตฟอร์ม ประสิทธิภาพของนักวิเคราะห์ และไทม์ไลน์การลบออกโดยบุคคลที่สาม
การตรวจสอบตัวชี้วัดเหล่านี้ทุกไตรมาสช่วยให้ทีมของคุณสามารถระบุช่องว่างในความครอบคลุม ปรับลำดับความสำคัญในการติดตาม และแสดงให้เห็นถึงคุณค่าของโปรแกรมต่อความเป็นผู้นำโดยไม่ต้องอาศัยหลักฐานเล็กๆ น้อยๆ
ใครต้องการ DRPS และเมื่อใดที่ควรจัดลำดับความสำคัญ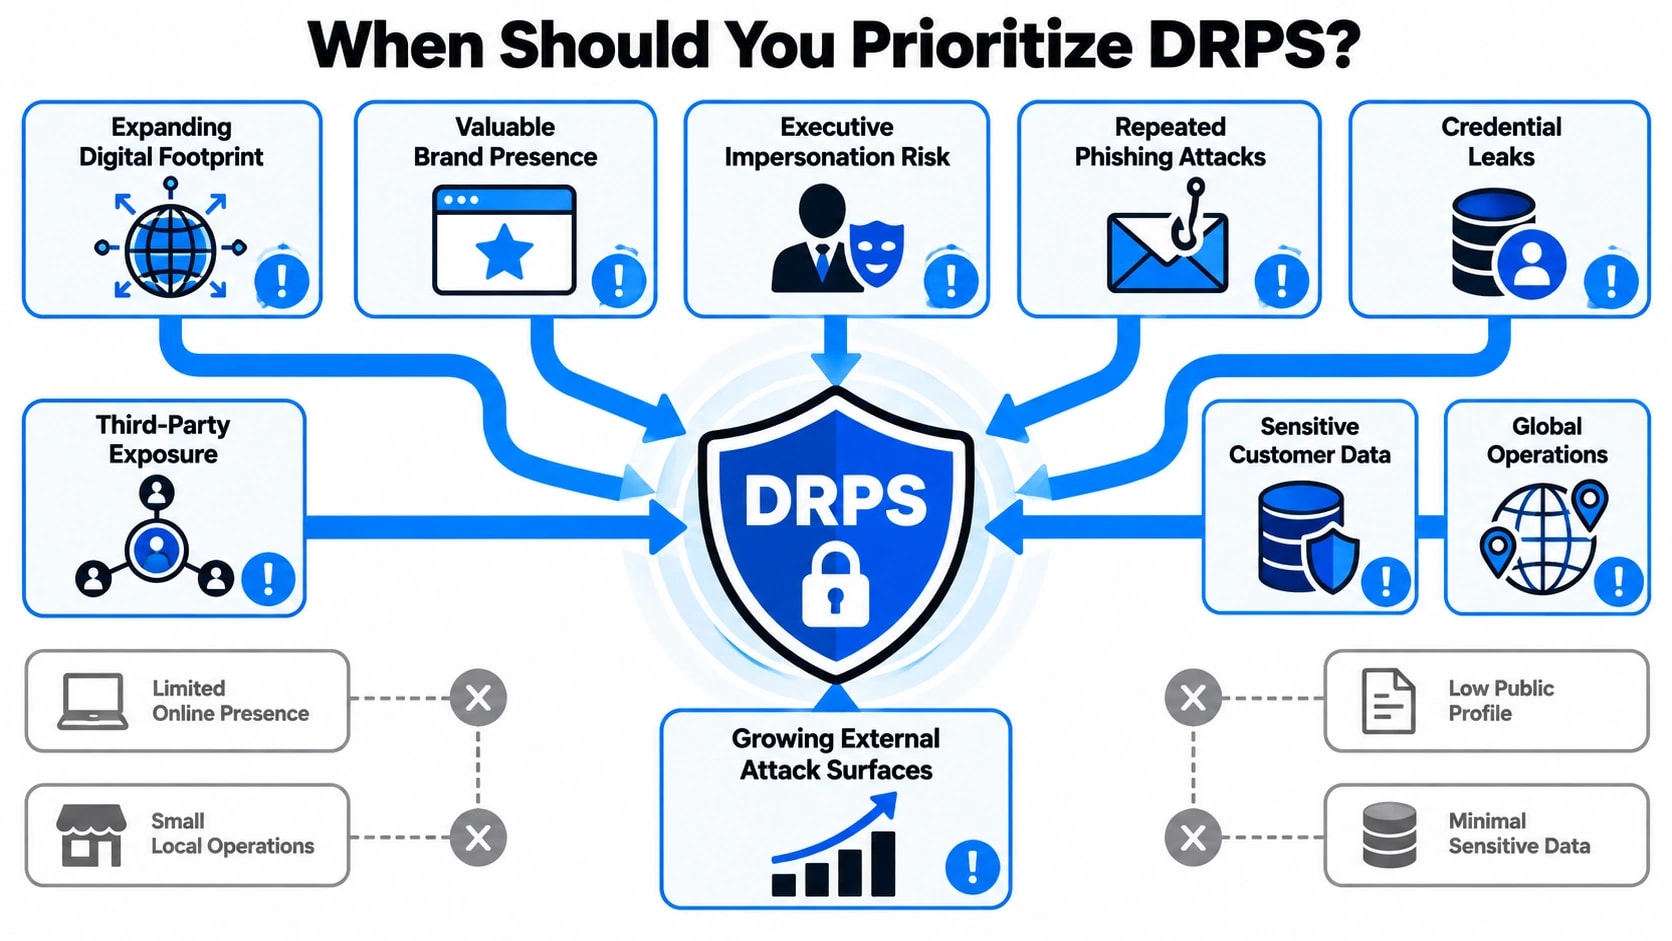
การป้องกันความเสี่ยงทางดิจิทัลไม่ได้เป็นปัญหาเฉพาะขององค์กรขนาดใหญ่เท่านั้น องค์กรใดๆ ที่มีแบรนด์ที่เปิดเผยต่อสาธารณะ ข้อมูลลูกค้า หรือสถานะออนไลน์ จะมีความเสี่ยงทางดิจิทัลจากภายนอก คำถามไม่ได้อยู่ที่ว่ามีภัยคุกคามอยู่หรือไม่ แต่ถามว่าคุณจะมองเห็นภัยคุกคามก่อนที่จะสร้างความเสียหายได้หรือไม่
โปรไฟล์บางอย่างระบุว่า DRPS ควรเลื่อนรายการลำดับความสำคัญขึ้นไป:
- บริษัทที่ให้บริการทางการเงิน:เป้าหมายที่มีมูลค่าสูงสำหรับการโจรกรรมข้อมูลประจำตัว โทรจันของธนาคาร และการแอบอ้างบุคคลอื่นในแอปที่ฉ้อโกง ภาระผูกพันด้านกฎ��ะเบียบเกี่ยวกับการคุ้มครองลูกค้าเพิ่มความเร่งด่วนเพิ่มเติม
- แบรนด์ผู้ค้าปลีกและอีคอมเมิร์ซ:การแอบอ้างแบรนด์ผ่านหน้าร้านปลอมและรายการผลิตภัณฑ์ลอกเลียนแบบ แสดงถึงการสูญเสียรายได้และความเชื่อมั่นของลูกค้าที่ลดลง
- องค์กรด้านการดูแลสุขภาพ:ข้อมูลผู้ป่วยมีราคาสูงในตลาดอาชญากร การตรวจสอบเว็บมืดสำหรับบันทึกที่รั่วไหลเป็นการควบคุมที่เกือบจะบังคับตามข้อกำหนดการแจ้งเตือนการละเมิด
- บริษัทเทคโนโลยี:การรั่วไหลของซอร์สโค้ดผ่านพื้นที่เก็บข้อมูลสาธารณะและอุปกรณ์ของพนักงานทำให้เกิดความเสี่ยงต่อระบบที่เป็นกรรมสิทธิ์ และสร้างความเสี่ยงในห่วงโซ่อุปทาน
- รัฐบาลและโครงสร้างพื้นฐานที่สำคัญ:กำหนดเป้าหมายโดยนักแสดงระดับประเทศและกลุ่มแฮ็กทีวิสต์ ซึ่งมักใช้เวลานานก่อนที่จะเปิดเผยต่อสาธารณะ
- องค์กรใดๆ หลังการละเมิด:หลังจากเกิดเหตุการณ์ด้านความปลอดภัย การตรวจสอบจากภายนอกควรถือเป็นเรื่องสำคัญทันทีในการติดตามกิจกรรมของผู้คุกคามที่อ้างอิงถึงการละเมิดและตรวจจับการโจมตีที่ตามมา
องค์กรที่อยู่ในช่วงเริ่มต้นของการรักษาความปลอดภัยอาจพบว่าบริการ DRPS ที่มีการจัดการ ซึ่งให้บริการโดยผู้ให้บริการที่มีประสบการณ์ มอบคุณค่าที่เร็วกว่าการสร้างความสามารถภายในตั้งแต่เริ่มต้น การผสมผสานระหว่างเครื่องมือเฉพาะทางและความเชี่ยวชาญด้านนักวิเคราะห์จะช่วยปิดช่องว่างที่ทีมภายในมักไม่สามารถครอบคลุมได้ด้วยทรัพยากรที่มีอยู่
บทสรุป
บริการป้องกันความเสี่ยงทางดิจิทัลจัดการกับจุดบอดขั้นพื้นฐานในโปรแกรมความปลอดภัยแบบเดิม: ภัยคุกคามที่ก่อตัว เติบโต และดำเนินการโดยสิ้นเชิงนอกสภาพแวดล้อมที่คุณควบคุม ตั้งแต่การเปิดเผยข้อมูลประจำตัวในฟอรัมเว็บมืดไปจนถึงโครงสร้างพื้นฐานฟิชชิ่งที่สร้างขึ้นรอบๆ แบรนด์ของคุณ พื้นผิวการโจมตีที่มีอยู่นอกเหนือจากไฟร์วอลล์ของคุณนั้นเป็นของจริง ใช้งานอยู่ และกำลังขยายตัว DRPS มอบความสามารถในการรวบรวม การวิเคราะห์ และการตอบสนองที่จำเป็นในการดำเนินการกับภัยคุกคามเหล่านั้นก่อนที่จะเข้าถึงลูกค้า พนักงาน หรือระบบของคุณ เมื่อ��สานรวมกับการดำเนินการรักษาความปลอดภัยที่มีอยู่ จะเปลี่ยนข้อมูลภัยคุกคามภายนอกเป็นการลดความเสี่ยงในการปฏิบัติงานที่วัดผลได้
หากปัจจุบันองค์กรของคุณไม่มีโครงสร้างที่ชัดเจนเกี่ยวกับสิ่งที่ผู้คุกคามพูด สร้าง หรือขายเกี่ยวกับคุณทางออนไลน์ ช่องว่างนั้นก็คุ้มค่าที่จะปิดลงทันที แทนที่จะหลังจากเหตุการณ์บังคับให้เกิดปัญหา ทีมงานที่ Cyberlad ทำงานร่วมกับองค์กรต่างๆ เพื่อกำหนดขอบเขต ปรับใช้ และดำเนินการโปรแกรมป้องกันความเสี่ยงทางดิจิทัลที่เหมาะสมกับโปรไฟล์ภัยคุกคามเฉพาะและความพร้อมด้านความปลอดภัย การเริ่มต้นใช้งานการประเมินความเสี่ยงจากภายนอกเป็นก้าวแรกที่นำไปใช้ได้จริงในการทำความเข้าใจอย่างแน่ชัดถึงสิ่งที่คุณยังขาดหายไปในปัจจุบัน
คำถามที��พบบ่อย
DRPS แตกต่างจากฟีดข่าวกรองภัยคุกคามแบบเดิมอย่างไร
ฟีดข่าวกรองภัยคุกคามให้ตัวบ่งชี้ดิบ เช่น IP และโดเมนที่เป็นอันตราย DRPS ก้าวไปอีกขั้นด้วยการตรวจสอบภัยคุกคามเฉพาะต่อองค์กรของคุณ เช่น การแอบอ้างแบรนด์ ข้อมูลรับรองที่รั่วไหล และการแชทโจมตีแบบกำหนดเป้าหมาย จากนั้นทำงานอย่างแข็งขันเพื่อแก้ไขภัยคุกคามเหล่านั้นผ่านการลบออกและการดำเนินการตอบสนองตามคำแนะนำของนักวิเคราะห์
ใช้เวลานานเท่าใดจึงจะเห็นผลลัพธ์หลังจากปรับใช้แพลตฟอร์ม DRPS
องค์กรส่วนใหญ่เริ่มได้รับการแจ้งเตือนที่ดำเนินการได้ภายในหนึ่งถึงสองสัปดาห์แรกในขณะที่แพลตฟอร์มจัดทำดัชนีสินทรัพย์ที่คุณตรวจสอบ การตรวจสอบเว็บไซต์แบบ Dark Web และ Paste อาจเปิดเผยประวัติการเข้าชมเกือบจะในทันที ความพร้อมในการปฏิบัติงานโดยสมบูรณ์ รวมถึงเวิร์กโฟลว์การตอบสนองแบบรวม โดยทั่วไปจะใช้เวลา 60 ถึง 90 วันในการสร้างอย่างเหมาะสม
DRPS สามารถช่วยปฏิบัติตามข้อกำหนดได้หรือไม่?
ใช่. DRPS รองรับการปฏิบัติตามกรอบงานที่ต้องการการตรวจสอบภัยคุกคามภายนอก การระบุการละเมิดข้อมูล และเอกสารประกอบการตอบสนองต่อเหตุการณ์ กฎระเบียบต่างๆ รวมถึง GDPR, PCI DSS และ HIPAA ล้วนได้รับประโยชน์จากการตรวจสอบข้อมูลประจำตัว การตรวจจับการละเมิด และความสามารถในการติดตามการตรวจสอบที่โปรแกรม DRPS ที่ครบถ้วนจัดเตรียมไว้ให้
DRPS ใช้ได้กับธุรกิจขนาดเล็กและขนาดกลางหรือเฉพาะองค์กรเท่านั้น
DRPS มีความเกี่ยวข้องในทุกขนาด องค์กรขนาดเล็กมักถูกกำหนดเป้าหมายอย่างแม่นยำเนื่องจากขาดการมองเห็นจากภายนอก บริการ DRPS ที่มีการจัดการทำให้สามารถเข้าถึงความสามารถได้โดยไม่ต้องใช้ทีมรักษาความปลอดภัยภายในขนาดใหญ่ ทำให้บริษัทในตลาดระดับกลางได้รับผลประโยชน์ในการตรวจจับและการลบออกแบบเดียวกับที่องค์กรขนาดใหญ่ได้รับจากโปรแกรมภายในองค์กรโดยเฉพาะ
จะเกิดอะไรขึ้นหากคำขอลบออกล้มเหลวหรือถูกผู้ให้บริการโฮสติ้งเพิกเฉย?
เมื่อผู้ให้บริการโฮสติ้งไม่ตอบสนองหรือปฏิเสธการลบออก ผู้ให้บริการ DRPS จะบานปลายผ่านช่องทางอื่น รวมถึงผู้ติดต่อด้านการละเมิดของผู้รับจดทะเบียนโดเมน ISP อัปสตรีม และในบางกรณี กระบวนการแจ้งทางกฎหมาย การควบคุมทางเทคนิคแบบคู่ขนาน เช่น การบล็อกโครงสร้างพื้นฐานที่เป็นอันตรายที่เลเยอร์เครือข่าย จะถูกนำไปใช้ในขณะที่การยกระดับยังคงดำเนินต่อไป