Για να αποτρέψετε επιθέσεις ωμής βίας, απαιτείται έλεγχος ταυτότητας πολλαπλών παραγόντων σε κάθε σύνδεση στο διαδίκτυο, περιορισμός ποσοστού αποτυχημένων προσπαθειών κατά λογαριασμό, IP και παγκοσμίως, αποκλεισμός παραβιασμένων κωδικών πρόσβασης, αποθήκευση κατακερματισμών με Argon2id ή bcrypt και ειδοποίηση για μη φυσιολογικές αποτυχίες σύνδεσης. Τοποθετήστε αυτά τα στοιχεία ελέγχου, επειδή κανένας δεν σταματά κάθε παραλλαγή.
Ανοίξτε το αρχείο καταγραφής ταυτότητας οποιουδήποτε διακομιστή SSH λίγες ώρες μετά τη σύνδεση του στο διαδίκτυο και θα δείτε αυτό:
Oct 3 02:14:07 web01 sshd[2231]: Αποτυχία κωδικού πρόσβασης για root από τη θύρα 203.0.113.45 51022 ssh2
Οκτ 3 02:14:09 web01 sshd[2233]: Αποτυχία κωδικού πρόσβασης για διαχειριστή από θύρα 198.51.100.17 40318 ssh2
Οκτ 3 02:14:11 web01 sshd[2236]: Αποτυχία κωδικού πρόσβασης για το ubuntu από τη θύρα 192.0.2.88 33874 ssh2
Τρία ονόματα χρήστη, τρεις IP, με διαφορά δύο δευτερολέπτων. Κανείς δεν πληκτρολογεί. Τα ρομπότ δοκιμάζουν κάθε σελίδα σύνδεσης, θύρα SSH και τελικό σημείο API που βρίσκουν και μια επιτυχής εικασία οδηγεί κατευθείαν στοανάληψη λογαριασμού. Παρακάτω παρουσιάζονται εννέα χειριστήρια που ταξινομούνται με βάση τον αντίκτυπο, καθώς και πώς να ανιχνεύσετε και να ανταποκριθείτε σε μια επίθεση σε εξέλιξη.
Πώς να αποτρέψετε τις επιθέσεις ωμής βίας: 9 χειριστήρια που ταξινομούνται κατά πρόσκρουση
Επιβολή ελέγχου ταυτότητας πολλαπλών παραγόντων.Μια σωστή εικασία ή κωδικός πρόσβασης που διέρρευσε δεν παρέχει πλέον πρόσβαση.
Όριο ρυθμού και συνδέσεις γκαζιού.Αργή εικασία σε ταχύτητα που το κάνει άσκοπο.
Ακολουθήστε τους κανόνες κωδικού πρόσβασης NIST SP 800-63B.Μήκος εύνοιας, αποκλεισμός παραβιασμένων κωδικών πρόσβασης, απόρριψη αναγκαστικής περιστροφής.
Κατακερματίστε τους κωδικούς πρόσβασης με Argon2id ή bcrypt.Μια κλεμμένη βάση δεδομένων δεν πρέπει να γίνει σπασμένη.
Προσθέστε CAPTCHA και εντοπισμό ρομπότ επιλεκτικά.Πρόκληση μόνο ύποπτης κυκλοφορίας.
Σκληρώστε τις συνδέσεις SSH, RDP, CMS και API.Κλείστε τις υπηρεσίες που χτυπούν πρώτοι οι εισβολείς.
Χρησιμοποιήστε τη φήμη IP, τους γεωγραφικούς κανόνες και ένα WAF.Κόψτε νωρίς τη γνωστή κακή κυκλοφορία.
Παρακολούθηση και ειδοποίηση για αποτυχίες ελέγχου ταυτότητας.Πιάστε ό, τι γλιστρά παρελθόν πρόληψη.
Δοκιμάστε τις δικές σας άμυνες.Επιβεβαιώστε ότι τα στοιχεία ελέγχου λειτουργούν πριν το κάνει ένας εισβολέας.
Σύντομη ώρα; Κάντε πρώτα τα χειριστήρια 1, 2 και 8. Το MFA περιορίζει τη ζημιά, ο περιορισμός ρυθμού επιβραδύνει την επίθεση και η παρακολούθηση σάς λέει ότι συμβαίνει.
Γιατί η πρόληψη διαφέρει ανά παραλλαγή
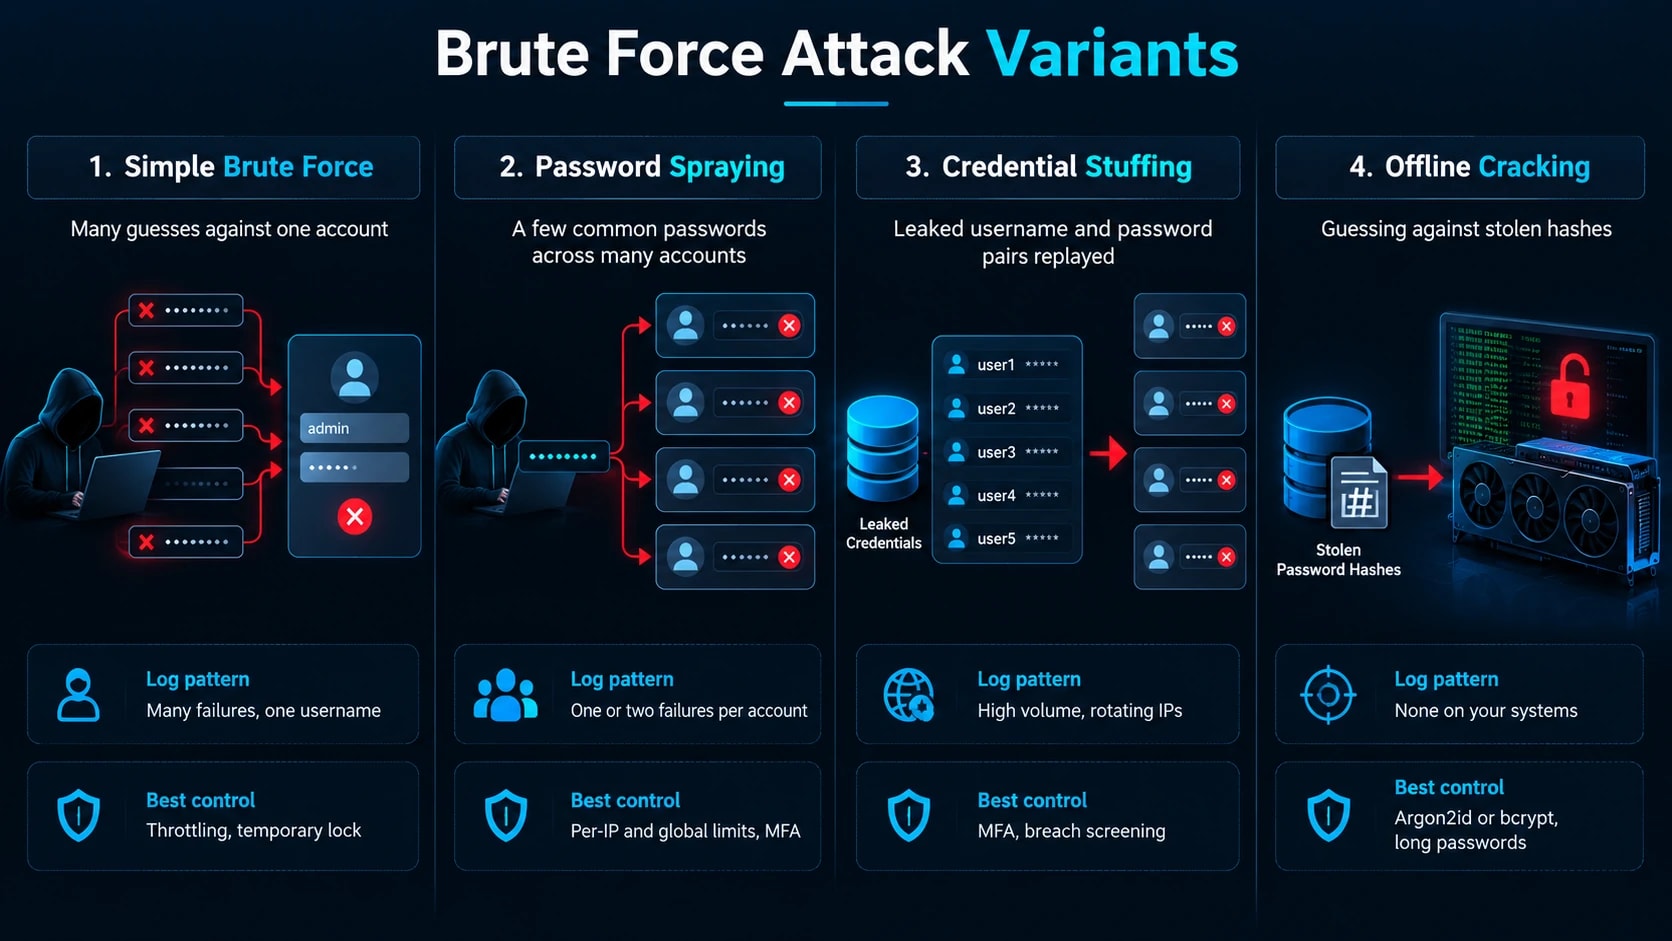
Κάθε παραλλαγή διακόπτεται από διαφορετικό χειριστήριο, οπότε ξέρετε ποιο αντιμετωπίζετε.
Παραλλαγή | Πώς λειτουργεί | Υπογραφή ημερολογίου | Καλύτερος έλεγχος |
|---|---|---|---|
Απλή ωμή δύναμη | Πολλές εικασίες ενάντια σε έναν λογαριασμό | Πολλές αποτυχίες, ένα όνομα χρήστη | Στραγγαλισμός, προσωρινό κλείδωμα |
Ψεκασμός κωδικού πρόσβασης | Μερικοί κοινοί κωδικοί πρόσβασης σε πολλούς λογαριασμούς | Μία ή δύο αποτυχίες ανά λογαριασμό | Ανά IP και καθολικά όρια, MFA |
Γέμισμα διαπιστευτηρίων | Αναπαραγωγή ζευγών ονόματος χρήστη και κωδικού πρόσβασης που διέρρευσαν | Υψηλή ένταση, περιστρεφόμενες IP | ΜΧΣ, έλεγχος παραβίασης |
Σπάσιμο εκτός σύνδεσης | Μαντεύοντας έναντι κλεμμένων κατακερματισμών | Κανένα στα συστήματά σας | Argon2id ή bcrypt, μεγάλοι κωδικοί πρόσβασης |
Ο ψεκασμός καταργεί τα lockout ανά λογαριασμό, επειδή κάθε λογαριασμός δεν βλέπει σχεδόν καμία αποτυχία. Το σπάσιμο εκτός σύνδεσης δεν αφήνει κανένα ίχνος, γι' αυτό ο κατακερματισμός έχει σημασία ακόμα κι αν η σελίδα σύνδεσής σας είναι τέλεια.
Έλεγχος 1: Επιβολή ελέγχου ταυτότητας πολλαπλών παραγόντων
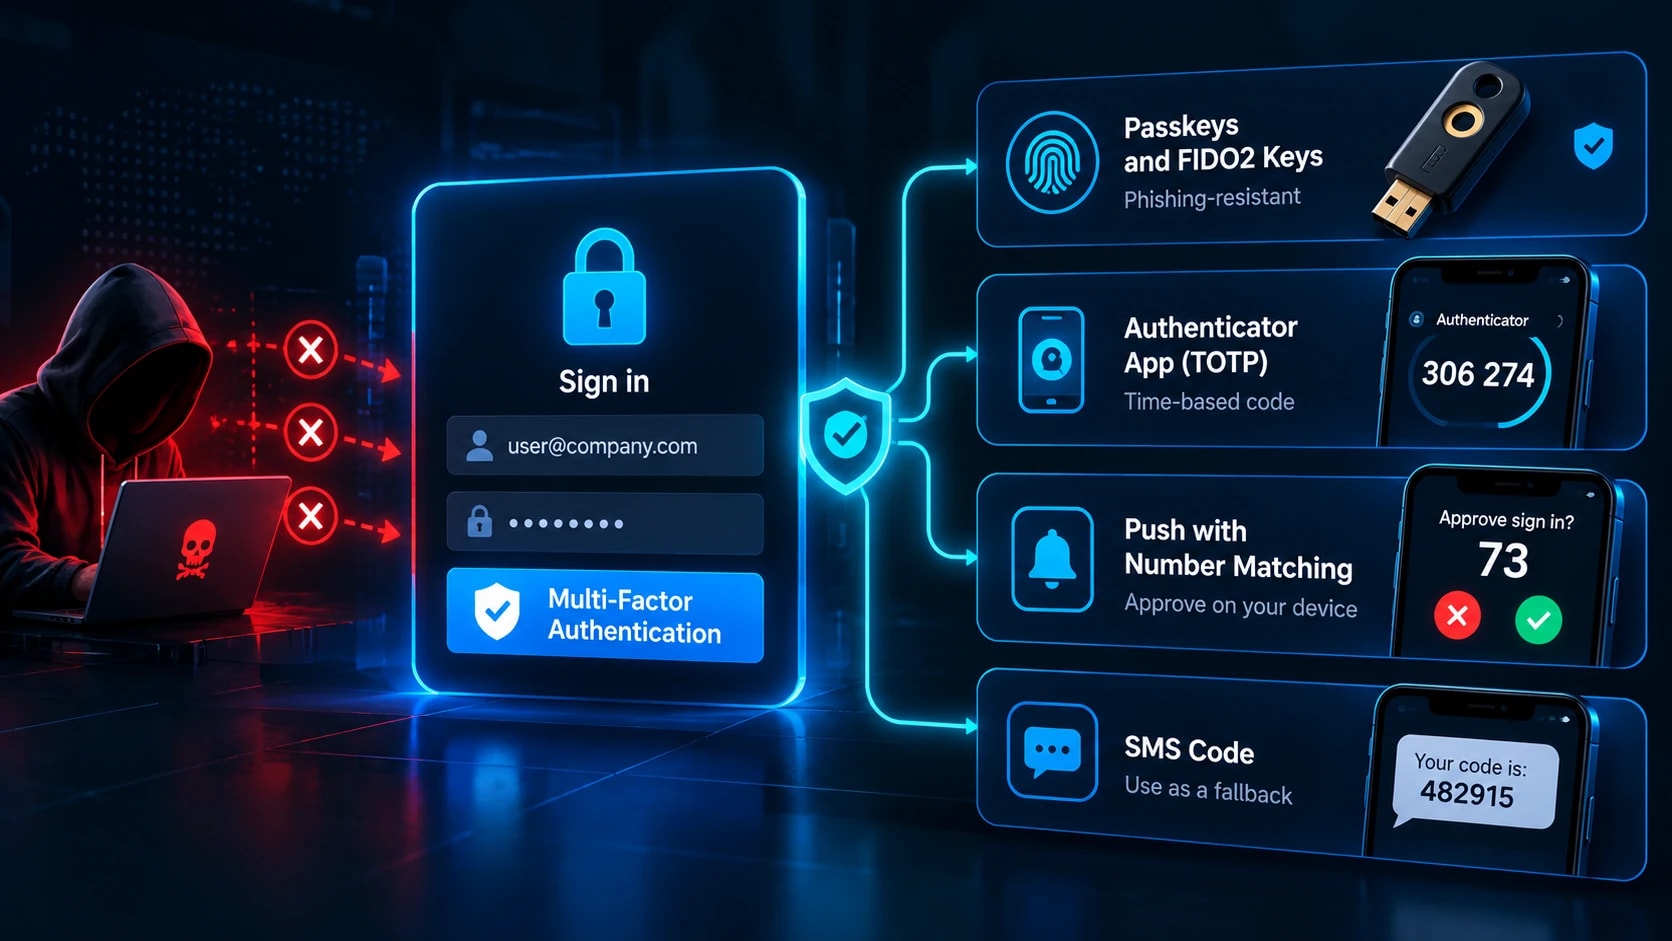
Το MFA κατατάσσεται στην πρώτη θέση επειδή καθιστά ανεπαρκή τον σωστό κωδικό πρόσβασης. Κατάταξη κατά δύναμη:
Κλειδιά πρόσβασης και κλειδιά FIDO2.Ανθεκτικό στο phishing επειδή το διαπιστευτήριο είναι δεσμευμένο στον πραγματικό τομέα.
Εφαρμογή ελέγχου ταυτότητας TOTP.Στερεό, αν και ένας ζωντανός διακομιστής phishing μπορεί να αναμεταδώσει τον κώδικα.
Σπρώξιμο με αντιστοίχιση αριθμών.Μπλοκάρει τις τυφλές εγκρίσεις.
Κωδικοί SMS.Πιο αδύναμο, εκτεθειμένο σε εναλλαγή SIM. Χρησιμοποιήστε μόνο ως εναλλακτικό.
Αντιμετώπιση της κόπωσης MFA, όπου οι εισβολείς ανεπιθύμητων μηνυμάτων ώθησης έως ότου κάποιος εγκρίνει, με αντιστοίχιση αριθμού, ένα όριο στα μηνύματα προτροπής ανά ώρα και ειδοποιήσεις μετά από επανειλημμένες αρνήσεις. Αναπτύξτε κατά ακτίνα έκρηξης: πίνακες διαχειριστή και κονσόλες cloud, μετά email, VPN και φιλοξενία κώδικα και μετά όλοι οι άλλοι. Κλείστε επίσης τη διαδρομή ανάκτησης. Μην αφήνετε ποτέ την υποστήριξη να απενεργοποιεί το MFA μόνο μέσω email.
Έλεγχος 2: Όριο ταχύτητας και Προσπάθειες σύνδεσης γκαζιού
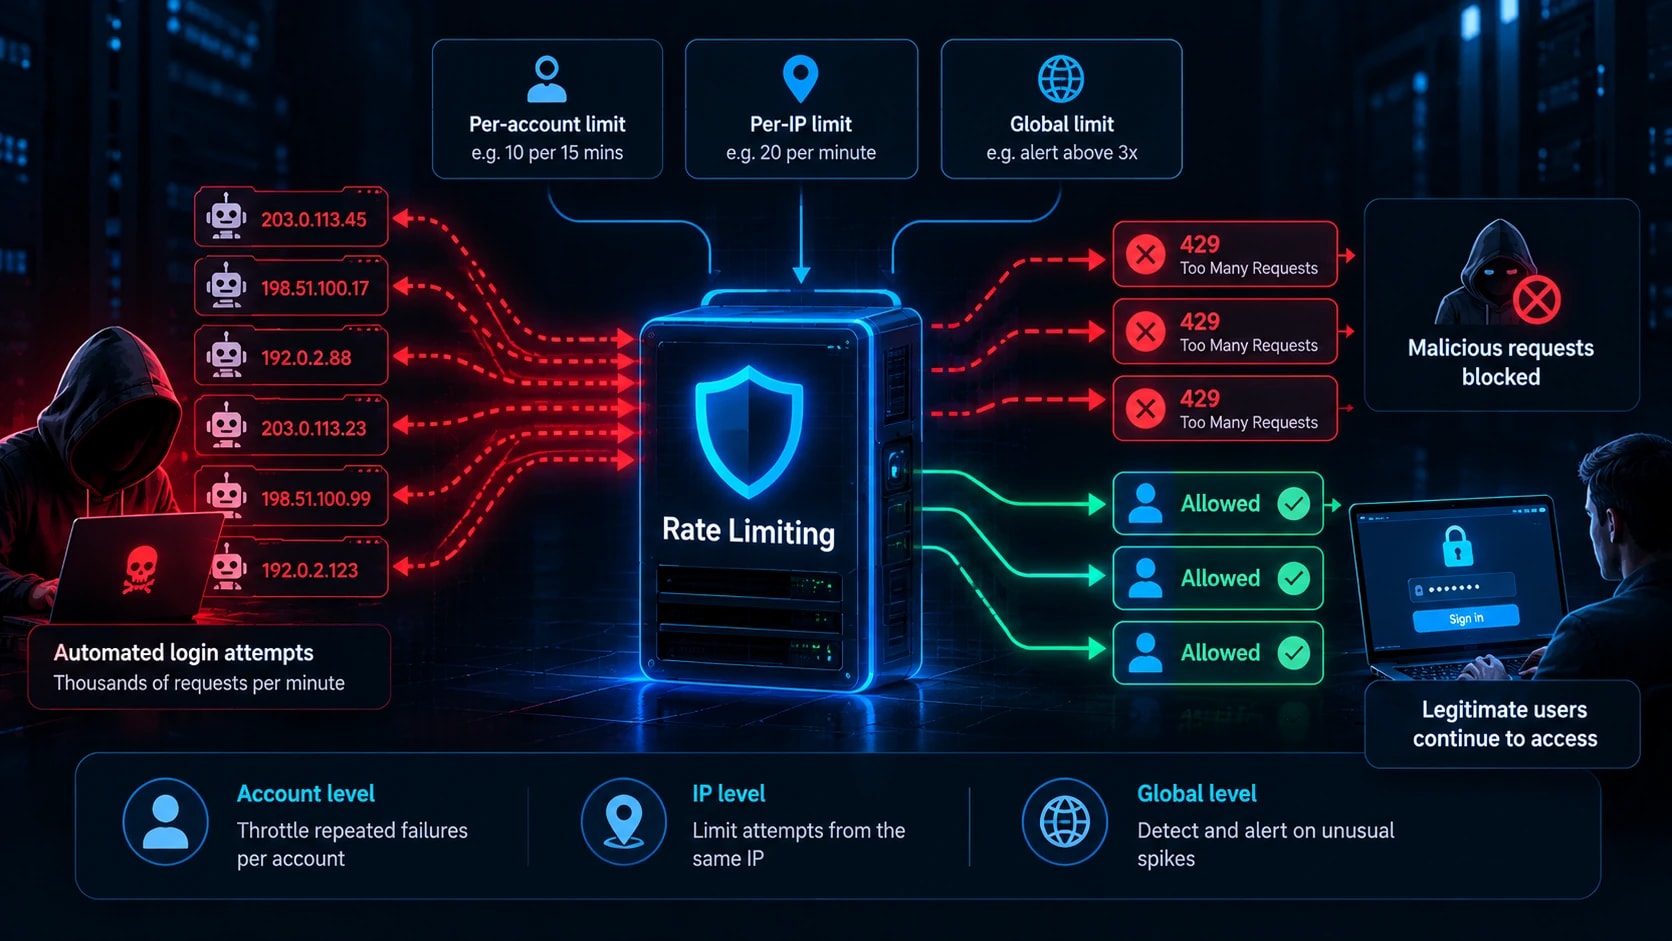
Ένα bot που δοκιμάζει 10.000 κωδικούς πρόσβασης το λεπτό είναι απειλή. Κρατείται σε 5 ανά λεπτό, δεν είναι. Πετάξτε το γκάζι πριν κλειδώσετε, επειδή τα σκληρά lockout επιτρέπουν στους εισβολείς να αρνηθούν την εξυπηρέτηση σε πραγματικούς χρήστες.
Αποτυχίες 1 έως 3: χωρίς καθυστέρηση
Αποτυχίες 4 και μετά: 1, 2, 4, 8 δευτερόλεπτα, περιορισμένο στα 60
Μετά από 10 αποτυχίες: κλείδωμα 15 λεπτών συν ένα email στον κάτοχο του λογαριασμού
Περιορίστε τις τρεις διαστάσεις, καθώς κάθε παραλλαγή ξεφεύγει από μια διαφορετική: ανά λογαριασμό (10 αποτυχίες ανά 15 λεπτά), ανά IP (20 προσπάθειες ανά λεπτό) και καθολική (ειδοποίηση πάνω από 3 φορές αποτυχίες στη γραμμή βάσης).
nginx
limit_req_zone $binary_remote_addr zone=login:10m rate=5r/m;

τοποθεσία /σύνδεση {
    limit_req zone=login burst=3 nodelay;
    limit_req_status 429;
    proxy_pass http://app_backend;
}
Το Nginx βλέπει μόνο IP, επομένως χρησιμοποιήστε μετρητές Redis ή WAF για το λογαριασμό και τα καθολικά επίπεδα. Εφαρμόστε τα ίδια όρια για την επαναφορά κωδικού πρόσβασης, την εισαγωγή MFA (ένας 6ψήφιος κωδικός έχει μόνο 1.000.000 συνδυασμούς) και τις διαδρομές σύνδεσης API.
Έλεγχος 3: Ορισμός κανόνων κωδικού πρόσβασης με βάση το NIST SP 800-63B
Το NIST αντικατέστησε τους παλιούς κανόνες πολυπλοκότητας με καθοδήγηση βασισμένη στο πώς μαντεύουν οι εισβολείς.
Απαιτούνται τουλάχιστον 8 χαρακτήρες με MFA και 15 ή περισσότεροι για λογαριασμούς διαχειριστή. Επιτρέψτε 64 ή περισσότερα.
Απόρριψη αναγκαστικών μείξεων συμβόλων και αριθμών.
σωστό συρραπτικό μπαταρίας αλόγουχτυπάειP@ssw0rd!.Ελέγξτε τους νέους κωδικούς πρόσβασης σε σχέση με το Have I Been Pwned Pwned Passwords API, το οποίο χρησιμοποιεί k-ανωνυμία, ώστε ο πλήρης κωδικός να μην φεύγει ποτέ από το σύστημά σας.
Τερματισμός προγραμματισμένης εναλλαγής. Επιβολή επαναφοράς μόνο σε στοιχεία συμβιβασμού, όπως μια αντιστοίχιση που βρέθηκε μέσωπαρακολούθηση σκοτεινού ιστού.
Επιτρέψτε την επικόλληση για να λειτουργήσουν οι διαχειριστές κωδικών πρόσβασης.
Εάν ένας ελεγκτής εξακολουθεί να απαιτεί εναλλαγή, τεκμηριώστε τη λογική του NIST και εφαρμόστε τον αυστηρότερο κανόνα μόνο όπου το απαιτεί ένα πλαίσιο.
Έλεγχος 4: Κατακερματίστε τους κωδικούς πρόσβασης για να σταματήσετε τις επιθέσεις εκτός σύνδεσης
Τα όρια τιμών δεν κάνουν τίποτα όταν ένας εισβολέας διατηρεί τη βάση δεδομένων σας. Μια σύγχρονη GPU δοκιμάζει δισεκατομμύρια εικασίες MD5 ανά δευτερόλεπτο, έτσι ώστε οι γρήγοροι κατακερματισμοί να πέφτουν σε ώρες. Εδώ είναι πουκατανόηση του τρόπου λειτουργίας του κατακερματισμούαποδίδει. Χρησιμοποιήστε έναν αργό αλγόριθμο με σκληρή μνήμη:
Argon2id.Η τρέχουσα σύσταση OWASP.
κρυπτογράφηση.Ισχυρή εναλλακτική.
bcrypt.Δοκιμασμένο σε μάχη, συντελεστής κόστους 12 ή μεγαλύτερος.
PBKDF2.Μόνο όπου η συμμόρφωση το απαιτεί, σε 600.000 ή περισσότερες επαναλήψεις.
Μην χρησιμοποιείτε ποτέ τα MD5, SHA-1 ή SHA-256 μόνα τους. Οι βιβλιοθήκες χειρίζονται το αλάτισμα, γι' αυτό μην το γράφετε ποτέ μόνοι σας. Ρυθμίστε τον παράγοντα εργασίας σε περίπου 250 έως 500 ms ανά κατακερματισμό και κατακερματίστε ξανά στην επόμενη σύνδεση όταν βελτιωθούν οι ρυθμίσεις.
πύθωνας
από argon2 εισαγωγή PasswordHasher
ph = PasswordHasher(time_cost=2, memory_cost=19456, parallelism=1)
αποθηκευμένο = ph.hash(κωδικός πρόσβασης)
ph.verify(αποθηκευμένο, κωδικός πρόσβασης) # αυξάνει σε περίπτωση αναντιστοιχίας
Επιβεβαιώστε τις παραμέτρους σε σχέση με το τρέχον φύλλο εξαπάτησης για αποθήκευση κωδικού πρόσβασης OWASP πριν από την αποστολή.
Έλεγχος 5: Προσθήκη CAPTCHA και ανίχνευσης ρομπότ επιλεκτικά
Το CAPTCHA προσθέτει τριβή, όχι τοίχο. Οι υπηρεσίες επίλυσης πωλούν προκλήσεις που επιλύονται από τον άνθρωπο φθηνά και τα μοντέλα τεχνητής νοημοσύνης ξεπερνούν πλέον πολλούς γρίφους εικόνων. Ενεργοποιήστε προκλήσεις σε κίνδυνο: τρεις ή περισσότερες αποτυχίες, μια νέα συσκευή ή χώρα, IP παρόχου φιλοξενίας ή υπογραφές προγράμματος περιήγησης χωρίς κεφάλι. Το Cloudflare Turnstile, το hCaptcha και το reCAPTCHA v3 βαθμολογούν αόρατα τον κίνδυνο. Συνδυάστε τα με δακτυλικά αποτυπώματα συσκευής και ανάλυση χρονισμού και προσφέρετε μια προσβάσιμη εναλλακτική λύση για χρήστες που δεν μπορούν να ολοκληρώσουν οπτικές προκλήσεις.
Έλεγχος 6: Σκληρύνετε τις υπηρεσίες Οι επιτιθέμενοι χτυπούν περισσότερο
SSH.Αφαιρέστε τον κωδικό πρόσβασης και η ωμή βία δεν έχει τίποτα να μαντέψει.
Κωδικός Αυθεντικοποίησης αρ
PermitRootLogin αρ
Το AllowUsers αναπτύσσει διαχειριστή
MaxAuthTries 3
Δημιουργήστε κλειδιά μεssh-keygen -t ed25519, επιβεβαιώστε τη σύνδεση κλειδιού σε μια δεύτερη συνεδρία και, στη συνέχεια, φορτώστε ξανάsshd. Προσθέστε το Fail2ban ως υποστηρικτικό επίπεδο. Η αλλαγή της θύρας μειώνει τον θόρυβο καταγραφής, αλλά δεν αποτελεί έλεγχο.
ΠΑΑ.Μην εκθέτετε ποτέ τη θύρα 3389. Τοποθετήστε το πίσω από ένα VPN ή πύλη (δείτε πώςZTNA και VPN ταιριάζουν με σύγχρονες στρατηγικές ασφαλείας), ενεργοποιήστε τον έλεγχο ταυτότητας επιπέδου δικτύου, απαιτήστε MFA και ορίστε μια πολιτική κλειδώματος 5 αποτυχιών για 15 λεπτά.
WordPress και CMS.Περιορισμός προσπαθειών σύνδεσης, αποκλεισμός/xmlrpc.php(τοτου συστήματος.πολλαπλήμέθοδος δοκιμάζει εκατοντάδες κωδικούς πρόσβασης ανά αίτημα), περιορίστε/wp-login.phpαπό την IP και επιβολή του διαχειριστή MFA.
API.Ορίστε όρια ανά κλειδί και ανά IP με429απαντήσεις, χρησιμοποιήστε τυχαία κλειδιά 332 byte ή μεγαλύτερα, λήγουν τα διακριτικά μέσα σε μια ώρα και επιστρέφουν πανομοιότυπα σφάλματα για λάθος ονόματα χρήστη και λάθος κωδικούς πρόσβασης.
Έλεγχος 7: Χρησιμοποιήστε τη φήμη IP, τους γεωγραφικούς κανόνες και ένα WAF
Το φιλτράρισμα άκρων είναι ένα προ-φίλτρο, όχι μια κύρια άμυνα. Τραβήξτε ροές φήμης όπως το AbuseIPDB και το Spamhaus DROP, αμφισβητήστε τις περιοχές παρόχων φιλοξενίας και τους κόμβους εξόδου Tor στις διαδρομές σύνδεσης και εφαρμόστε γεωγραφικούς κανόνες όπου είναι συγκεντρωμένοι οι πελάτες σας. Χρησιμοποιήστε ενισχυμένο MFA αντί για σκληρούς φραγμούς, ώστε οι ταξιδιώτες να μην κλειδώνονται έξω. Αναπτύξτε κανόνες WAF που βασίζονται σε ρυθμό (Cloudflare, AWS WAF ή ModSecurity), ξεκινώντας από τη λειτουργία μέτρησης πριν μεταβείτε σε αποκλεισμό. Τα οικιακά δίκτυα μεσολάβησης εναλλάσσουν τις πραγματικές οικιακές IP και αποφεύγουν όλα αυτά, έτσι το MFA και ο περιορισμός ανά λογαριασμό εξακολουθούν να φέρουν το φορτίο.
Έλεγχος 8: Παρακολούθηση και ειδοποίηση για αποτυχίες ελέγχου ταυτότητας
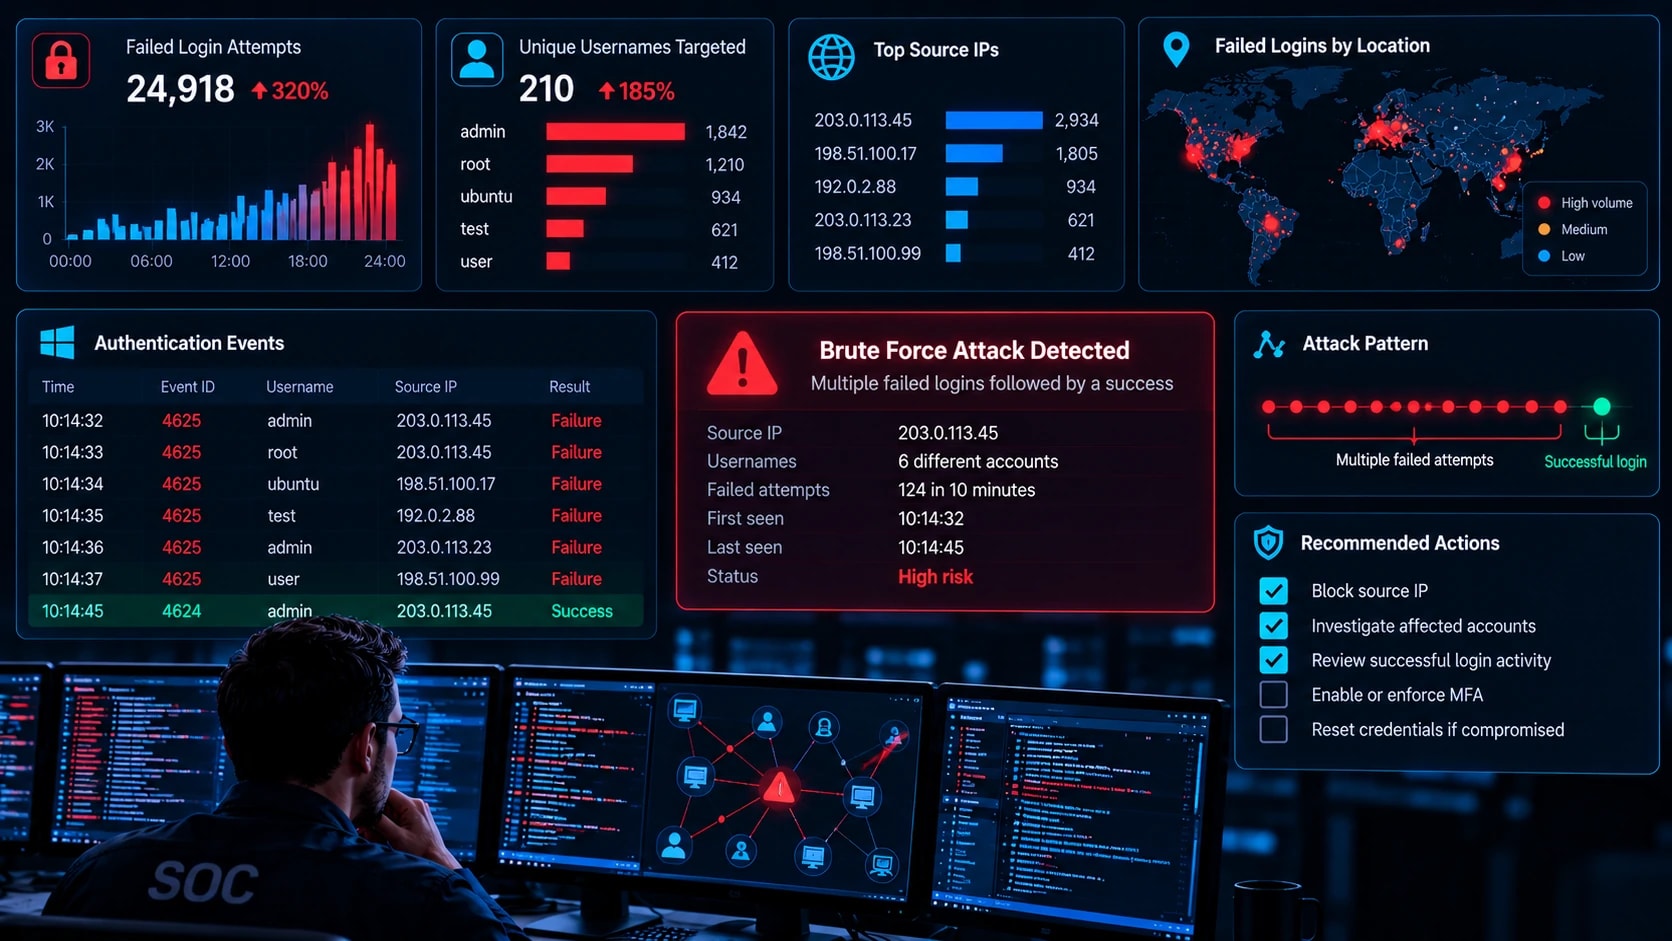
Η πρόληψη αποτυγχάνει τελικά και χωρίς παρακολούθηση, μια επιτυχημένη σύνδεση brute force φαίνεται φυσιολογική. Καλόπαρακολούθηση της ασφάλειας στον κυβερνοχώροξεκινά με τα σωστά αρχεία καταγραφής: Αναγνωριστικά συμβάντων των Windows 4625, 4624 και 4740. SSHauth.log401 αιχμές στις συνδέσεις ιστού και τα αρχεία καταγραφής εισόδου παρόχου ταυτότητας. Μην καταγράφετε ποτέ κωδικούς πρόσβασης.
Γράψτε μία ανίχνευση ανά παραλλαγή:
Βάναυση δύναμη:περισσότερες από 10 αποτυχίες για έναν λογαριασμό σε 5 λεπτά
Ψεκασμός:μια IP αποτυγχάνει σε περισσότερα από 15 ονόματα χρήστη σε 30 λεπτά
Γέμισμα:όγκος σύνδεσης πάνω από 3 φορές τη γραμμή βάσης με υψηλό ποσοστό αποτυχίας
Συμβιβασμός:μια επιτυχημένη σύνδεση μετά από μια έκρηξη αποτυχίας. Σελίδα κάποιον για αυτό.
Κατάχρηση ΜΧΣ:τρεις ή περισσότερες απορριφθείσες εντολές ώθησης
index=wineventlog EventCode=4625
| bin _time span=30m
| στατιστικά dc(TargetUserName) ως χρήστες κατά _time, IpAddress
| όπου χρήστες > 15
Το Wazuh είναι ένα δωρεάν σημείο εκκίνησης με ενσωματωμένο SSH και κανόνες ωμής βίας. Εκτελέστε ειδοποιήσεις σε λειτουργία μόνο αναφοράς για μια εβδομάδα και συντονιστείτε με τη δική σας γραμμή βάσης.
Έλεγχος 9: Δοκιμάστε τις δικές σας άμυνες
Ένας μη δοκιμασμένος έλεγχος είναι μια υπόθεση. Δοκιμάστε μόνο συστήματα που κατέχετε ή έχετε γραπτή εξουσιοδότηση για δοκιμή, χρησιμοποιώντας έναν αποκλειστικό λογαριασμό δοκιμής. Οι Hydra, Medusa και Burp Intruder καλύπτουν φόρμες και υπηρεσίες σύνδεσης και το Hashcat δοκιμάζει την αντίσταση εκτός σύνδεσης έναντι ενός αντιγράφου των δικών σας κατακερματισμών σε ένα εργαστήριο. Διπλώνοντας αυτό σε ένα ευρύτεροδοκιμή διείσδυσης και αξιολόγηση τρωτότηταςτο πρόγραμμα το κρατά σε χρονοδιάγραμμα.
Βεβαιωθείτε ότι 15 γρήγορες αποτυχίες προκαλούν καθυστερήσεις, ένας κωδικός πρόσβασης σε 30 λογαριασμούς πραγματοποιεί ανίχνευση ψεκασμού, ο σωστός κωδικός πρόσβασης χωρίς MFA απορρίπτεται, το SSH απορρίπτει τους κωδικούς πρόσβασης και ότι μια έκρηξη αποτυχίας ακολουθούμενη από επιτυχία φτάνει στον τηλεειδοποιητή σας. Το alert test έχει εξίσου σημασία με το block test. Επαναλάβετε τον έλεγχο κάθε τρίμηνο και μετά από οποιαδήποτε αλλαγή ελέγχου ταυτότητας.
Τι να κάνετε κατά τη διάρκεια μιας ενεργής επίθεσης
Επιβεβαιώστε το εύρος.Προσδιορίστε στοχευμένους λογαριασμούς, IP προέλευσης και κάθε επιτυχία μετά από έκρηξη αποτυχίας.
Αποκλεισμός της πηγής.Χρησιμοποιήστε κανόνες τείχους προστασίας ή WAF ή μπλοκάρετε με ASN ή ζητήστε μοτίβο εάν τα IP εναλλάσσονται. Εναλλαγή κανόνων λειτουργίας μέτρησης για αποκλεισμό.
Κλείδωμα παραβιασμένων λογαριασμών.Επαναφέρετε τους κωδικούς πρόσβασης, ανακαλέστε περιόδους σύνδεσης και επαληθεύστε την ιδιοκτησία MFA μέσω άλλου καναλιού.
Σφίξτε προσωρινά.Χαμηλώστε τα κατώφλια και απαιτήστε ενίσχυση του MFA και, στη συνέχεια, αφαιρέστε τα μέτρα μετά την επίθεση.
Κυνήγι δραστηριότητας μετά τον συμβιβασμό.Αναζητήστε νέες συσκευές MFA, κανόνες προώθησης γραμματοκιβωτίου, κλειδιά API και επιχορηγήσεις OAuth.
Εγγραφο.Καταγράψτε ποιο χειριστήριο θα έπρεπε να το είχε σταματήσει και διορθώστε το κενό. Ελέγξτε τις προθεσμίες ειδοποίησης παραβίασης εάν έγινε πρόσβαση στα δεδομένα.
Λίστα ελέγχου για την πρόληψη της ωμής βίας
Κάντε σήμερα
Καταχωρίστε κάθε σύνδεση στο διαδίκτυο
Ενεργοποίηση MFA σε λογαριασμούς διαχειριστή, email και cloud
Απενεργοποιήστε τους κωδικούς πρόσβασης SSH και κλείστε το δημόσιο RDP
Κάντε αυτή την εβδομάδα
Προσθήκη ορίων ρυθμού σύνδεσης, επαναφοράς και MFA
Κωδικοί πρόσβασης οθόνης έναντι λιστών παραβίασης
Ορίστε ειδοποιήσεις για επιτυχία μετά από ριπές αποτυχίας
Κάντε αυτό το τρίμηνο
Εκτελέστε μια εξουσιοδοτημένη δοκιμή σε κάθε έλεγχο
Συντονισμός ορίων ειδοποίησης
Εκ νέου συγκριτική αξιολόγηση συντελεστών εργασίας κατακερματισμού
Κατώτατη γραμμή
Οι επιθέσεις ωμής δύναμης είναι αυτοματοποιημένες και συνεχείς, επομένως η άμυνα πρέπει επίσης να είναι αυτόματη. Δώστε προτεραιότητα στο MFA, τον περιορισμό ρυθμών σε επίπεδα, τον ισχυρό κατακερματισμό με έλεγχο παραβίασης και τις ειδοποιήσεις για επιτυχία μετά από αποτυχία. Μαζί αυξάνουν το κόστος της επίθεσης σας πέρα από όσα θα ξοδέψουν τα περισσότερα bots.
Επόμενο βήμα σήμερα:παραθέστε κάθε σύνδεση που έχει πρόσβαση στο Διαδίκτυο και σημειώστε ποια δεν έχουν περιορισμό MFA και χρέωση. Διορθώστε πρώτα τους πίνακες διαχειριστή, το email και την απομακρυσμένη πρόσβαση.
Συχνές Ερωτήσεις
Ποιος είναι ο πιο αποτελεσματικός τρόπος αποτροπής επιθέσεων ωμής βίας;
MFA ανθεκτικό στο phishing, όπως κλειδί πρόσβασης ή κλειδιά FIDO2. Καθιστά ανεπαρκή τον σωστό κωδικό πρόσβασης, γεγονός που εξουδετερώνει τις εικασίες, το γέμισμα και τα διαπιστευτήρια ηλεκτρονικού ψαρέματος μαζί. Συνδυάστε το με περιορισμό ρυθμού.
Το κλείδωμα λογαριασμού σταματά τις επιθέσεις ωμής βίας;
Σταματά την εικασία ενός λογαριασμού, αλλά οι εισβολείς μπορούν να ενεργοποιήσουν κλειδώματα για να μπλοκάρουν πραγματικούς χρήστες και δεν κάνει τίποτα ενάντια στον ψεκασμό κωδικών πρόσβασης. Χρησιμοποιήστε προοδευτικές καθυστερήσεις συν ανά IP και καθολικά όρια.
Πόσος χρόνος χρειάζεται για να εξαναγκαστεί ένας κωδικός πρόσβασης;
Εξαρτάται από το μήκος, το σύνολο χαρακτήρων και τον τύπο κατακερματισμού. Το μήκος μετράει περισσότερο και τα γρήγορα hashes όπως το MD5 πέφτουν πολύ πιο γρήγορα από το Argon2id. Δοκιμάστε τα δικά σας hashes σε ένα εργαστήριο αντί να εμπιστευτείτε μια γενική φιγούρα.
Μπορεί ένα VPN ή η αλλαγή της προεπιλεγμένης θύρας να σταματήσει τις επιθέσεις ωμής βίας;
Ένα VPN αφαιρεί τη δημόσια έκθεση, επομένως οι εισβολείς πρέπει πρώτα να περάσουν τον έλεγχο ταυτότητας. Η αλλαγή της θύρας μειώνει μόνο τον θόρυβο του σαρωτή και βρίσκεται σε λίγα λεπτά.
Ποια είναι η διαφορά μεταξύ της ωμής βίας και της γέμισης διαπιστευτηρίων;
Η ωμή βία μαντεύει τους κωδικούς πρόσβασης. Η γέμιση διαπιστευτηρίων επαναλαμβάνει πραγματικά ζεύγη που διέρρευσαν, στοιχηματίζοντας στην επαναχρησιμοποίηση. Μοναδικοί κωδικοί πρόσβασης, έλεγχος παραβίασης και διακοπή πλήρωσης MFA.
Πώς μπορώ να ξέρω αν με βάζουν βίαια;
Αναζητήστε αποτυχημένες αιχμές σύνδεσης, μία IP που αποτυγχάνει σε πολλά ονόματα χρήστη, έναν κωδικό πρόσβασης που δοκιμάστηκε σε πολλούς λογαριασμούς και πλημμύρες κλειδώματος. Η επιτυχία αμέσως μετά από μια έκρηξη αποτυχίας είναι το πιο σοβαρό σημάδι.
Είναι το Fail2ban αρκετό για την προστασία του SSH;
Όχι. Οι κατανεμημένες επιθέσεις παραμένουν κάτω από τα κατώφλια του. Απενεργοποιήστε τον έλεγχο ταυτότητας με κωδικό πρόσβασης και απαιτήστε κλειδιά και διατηρήστε το Fail2ban ως επίπεδο υποστήριξης.