क्रूर बल के हमलों को रोकने के लिए, प्रत्येक इंटरनेट-फेसिंग लॉगिन पर बहु-कारक प्रमाणीकरण की आवश्यकता होती है, खाते, आईपी और वैश्विक स्तर पर असफल प्रयासों की दर-सीमा, उल्लंघन किए गए पासवर्ड को ब्लॉक करें, Argon2id या bcrypt के साथ हैश को स्टोर करें, और असामान्य लॉगिन विफलताओं पर अलर्ट करें। इन नियंत्रणों को परतबद्ध करें, क्योंकि कोई भी प्रत्येक प्रकार को नहीं रोकता है।
किसी भी SSH सर्वर के ऑनलाइन होने के कुछ घंटों बाद उसका प्रमाणीकरण लॉग खोलें, और आप इसे देखेंगे:
3 अक्टूबर 02:14:07 वेब01 एसएसएचडी[2231]: 203.0.113.45 पोर्ट 51022 एसएसएच2 से रूट के लिए विफल पासवर्ड
3 अक्टूबर 02:14:09 वेब01 एसएसएचडी[2233]: 198.51.100.17 पोर्ट 40318 एसएसएच2 से व्यवस्थापक के लिए विफल पासवर्ड
3 अक्टूबर 02:14:11 वेब01 एसएसएचडी[2236]: 192.0.2.88 पोर्ट 33874 एसएसएच2
से उबंटू के लिए विफल पासवर्ड। तीन उपयोगकर्ता नाम, तीन आईपी, दो सेकंड अलग। कोई टाइप नहीं कर रहा है. बॉट प्रत्येक लॉगिन पेज, एसएसएच पोर्ट और एपीआई एंडपॉइंट का परीक्षण करते हैं, और एक भी सफल अनुमान सीधेपर ले जाता है। खाता अधिग्रहण. नीचे प्रभाव के आधार पर क्रमबद्ध नौ नियंत्रण दिए गए हैं, साथ ही चल रहे हमले का पता लगाने और प्रतिक्रिया देने का तरीका भी बताया गया है।
क्रूर बल के हमलों को कैसे रोकें: प्रभाव के आधार पर 9 नियंत्रण रैंक
बहु-कारक प्रमाणीकरण लागू करें।एक सही अनुमान या लीक हुआ पासवर्ड अब पहुंच प्रदान नहीं करता है।
दर सीमा और थ्रॉटल लॉगिन।इतनी धीमी गति से अनुमान लगाना कि यह निरर्थक हो जाता है।
एनआईएसटी एसपी 800-63बी पासवर्ड नियमों का पालन करें।लंबाई को अनुकूल बनाएं, टूटे हुए पासवर्ड को ब्लॉक करें, जबरन रोटेशन को छोड़ें।
Argon2id या bcrypt के साथ हैश पासवर्ड।चोरी हुआ डेटाबेस क्रैक्ड डेटाबेस नहीं बनना चाहिए।
कैप्चा और बॉट डिटेक्शन को चुनिंदा रूप से जोड़ें।केवल संदिग्ध ट्रैफ़िक को चुनौती दें।
एसएसएच, आरडीपी, सीएमएस लॉ���िन और एपीआई को सख्त करें।उन सेवाओं को बंद करें जिन पर हमलावर पहले हमला करते हैं।
IP प्रतिष्ठा, भौगोलिक नियम और WAF का उपयोग करें।ज्ञात ख़राब ट्रैफ़िक को शीघ्रता से काटें।
प्रमाणीकरण विफलताओं पर निगरानी रखें और सचेत करें।रोकथाम से जो छूट जाता है उसे पकड़ें।
अपनी सुरक्षा का परीक्षण करें.किसी हमलावर के कार्य करने से पहले नियंत्रण कार्य की पुष्टि करें.
समय कम है? पहले नियंत्रण 1, 2, और 8 करें। एमएफए क्षति को सीमित करता है, दर सीमित करने से हमला धीमा हो जाता है, और निगरानी आपको बताती है कि यह हो रहा है।
रोकथाम भिन्न-भिन्न प्रकार से भिन्न क्यों होती है
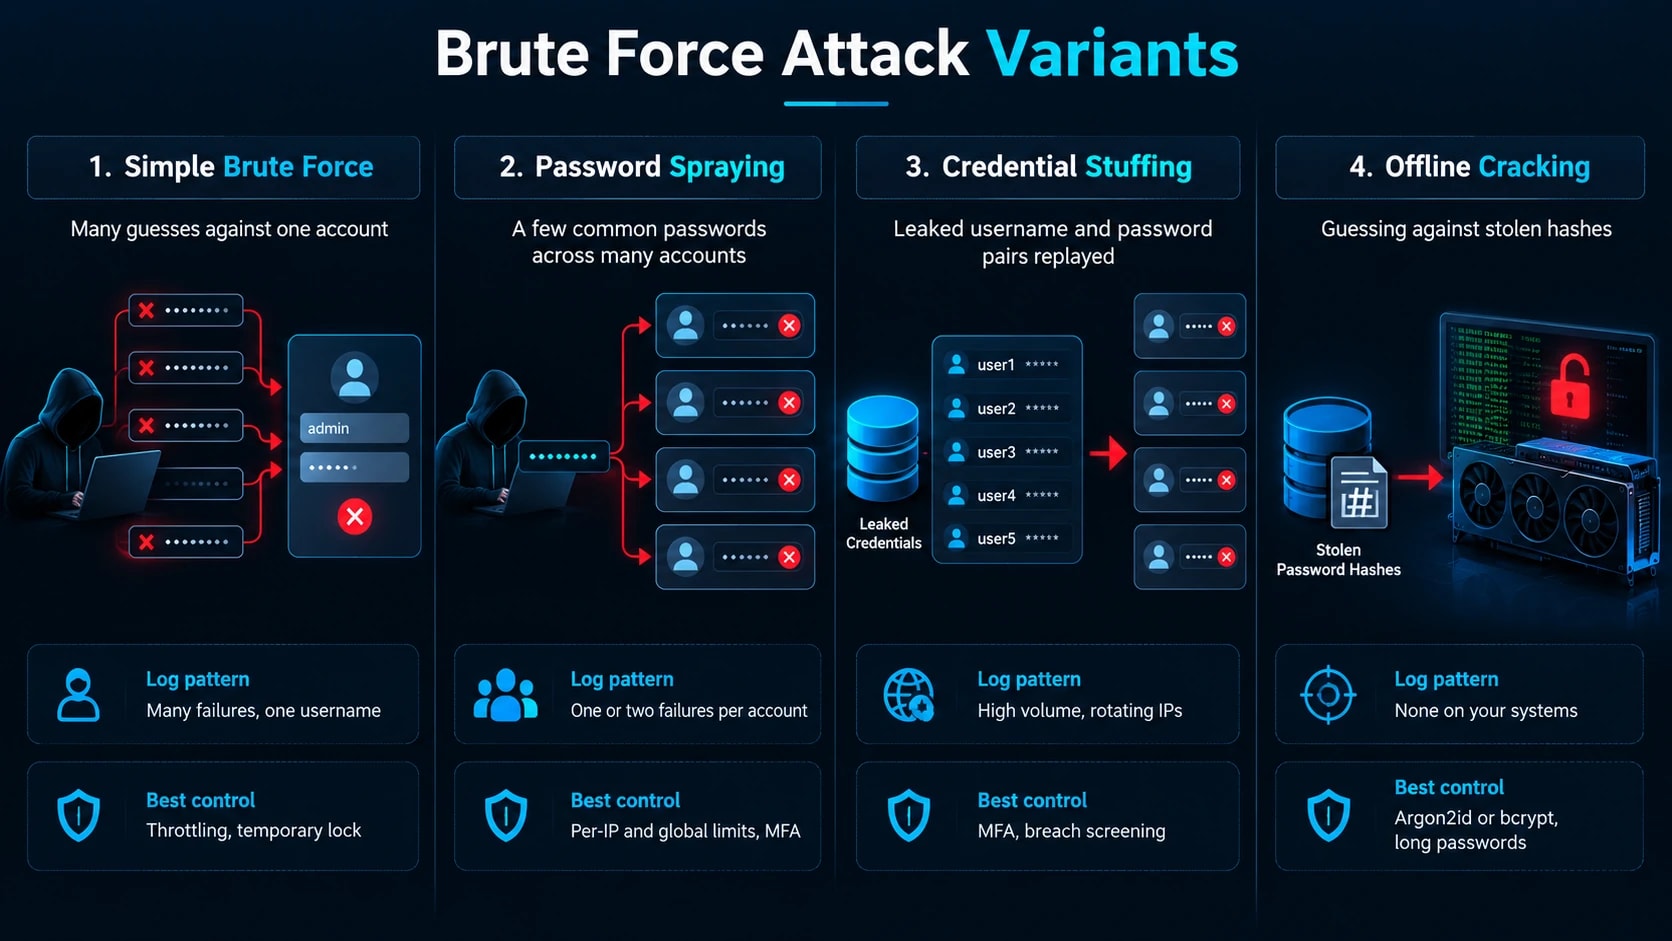
प्रत्येक वैरिएंट को एक अलग नियंत्रण द्वारा रोका जाता है, इसलिए जानें कि आप किसका सामना कर रहे हैं।
वैरिएंट | यह कैसे काम करता है | लॉग हस्ताक्षर | सर्वोत्तम नियंत्रण |
|---|---|---|---|
सरल पाशविक बल | एक खाते के विरुद्ध कई अनुमान | अनेक विफलताएँ, एक उपयोक्तानाम | थ्रॉटलिंग, अस्थायी लॉक |
पासवर्ड छिड़काव | कई खातों में कुछ सामान्य पासवर्ड | प्रति खाता एक या दो विफलताएँ | प्रति-आईपी और वैश्विक सीमाएं, एमएफए |
क्रेडेंशियल स्टफिंग | लीक हुए उपयोगकर्ता नाम और पासवर्ड जोड़े दोबारा चलाए गए | उच्च मात्रा, घूमने वाले आईपी | एमएफए, उल्लंघन स्क्रीनिंग |
ऑफ़लाइन क्रैकिंग | चुराए गए हैश के विरुद्ध अनुमान लगाना | आपके सिस्टम पर कोई नहीं | Argon2id या bcrypt, लंबे पासवर्ड |
स्प्रे करने से प्रति-खाता लॉकआउट ख़त्म हो जाता है क्योंकि प्रत्येक खाते में लगभग कोई विफलता नहीं देखी जाती है। ऑफ़लाइन क्रैकिंग कोई निशान नहीं छोड़ती है, यही कारण है कि हैशिंग मायने रखती है, भले ही आपका लॉगिन पृष्ठ सही हो।
नियंत्रण 1: बहु-कारक प्रमाणीकरण लागू करें
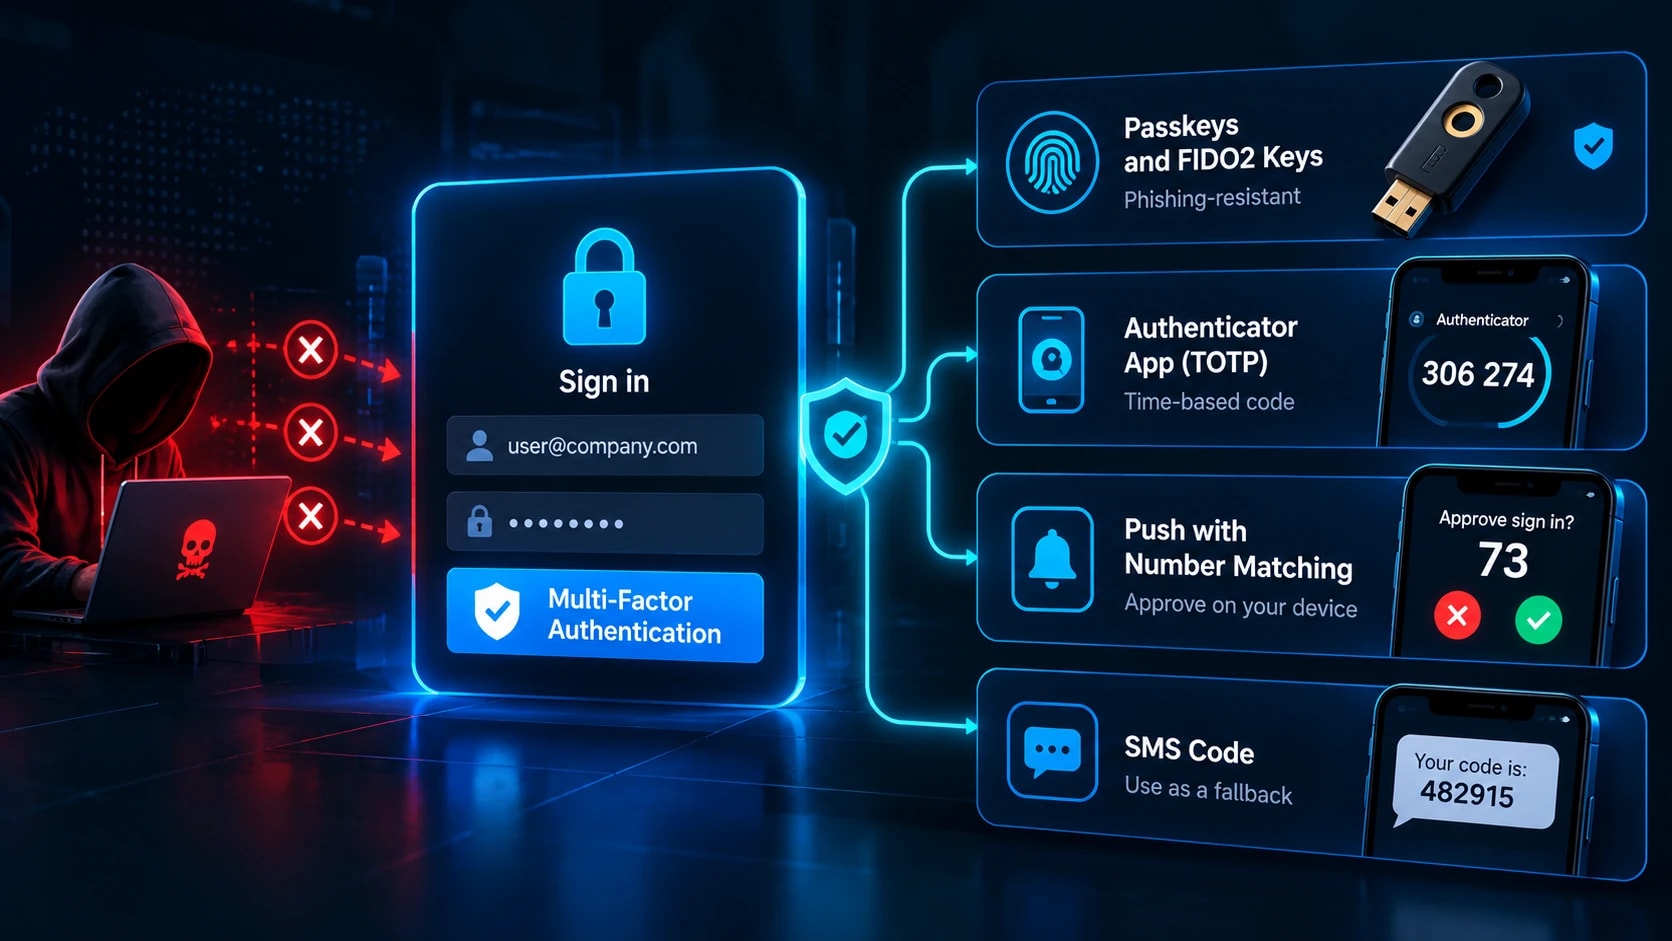
एमएफए पहले स्थान पर है क्योंकि यह सही पासवर्ड को अपर्याप्त बना देता है। ताकत के आधार पर रैंक:
पासकी और FIDO2 कुंजी।फ़िशिंग-प्रतिरोधी क्योंकि क्रेडेंशियल वास्तविक डोमेन से जुड़ा हुआ है।
प्रमाणक ऐप TOTP.ठोस, हालांकि एक लाइव फ़िशिंग प्रॉक्सी कोड को रिले कर सकता है।
संख्या मिलान के साथ पुश करें.अंध स्वीकृतियों को रोकता है.
एसएमएस कोड.सबसे कमजोर, सिम स्वैपिंग के संपर्क में। केवल फ़ॉलबैक के रूप में उपयोग करें।
काउंटर एमएफए थकान, जहां हमलावर स्पैम पुश प्रॉम्प्ट तब तक करते हैं जब तक कि कोई अनुमोदन न कर दे, संख्या मिलान के साथ, प्रति घंटे प्रॉम्प्ट पर एक सीमा, और बार-बार इनकार के बाद अलर्ट। ब्लास्ट रेडियस द्वारा रोल आउट करें: एडमिन पैनल और क्लाउड कंसोल, फिर ईमेल, वीपीएन और कोड होस्टिंग, फिर बाकी सभी। पुनर्प्राप्ति पथ को भी लॉक करें. समर्थन को कभी भी अकेले ईमेल पर एमएफए को अक्षम न करने दें।
नियंत्रण 2: दर सीमा और थ्रॉटल लॉगिन प्रयास
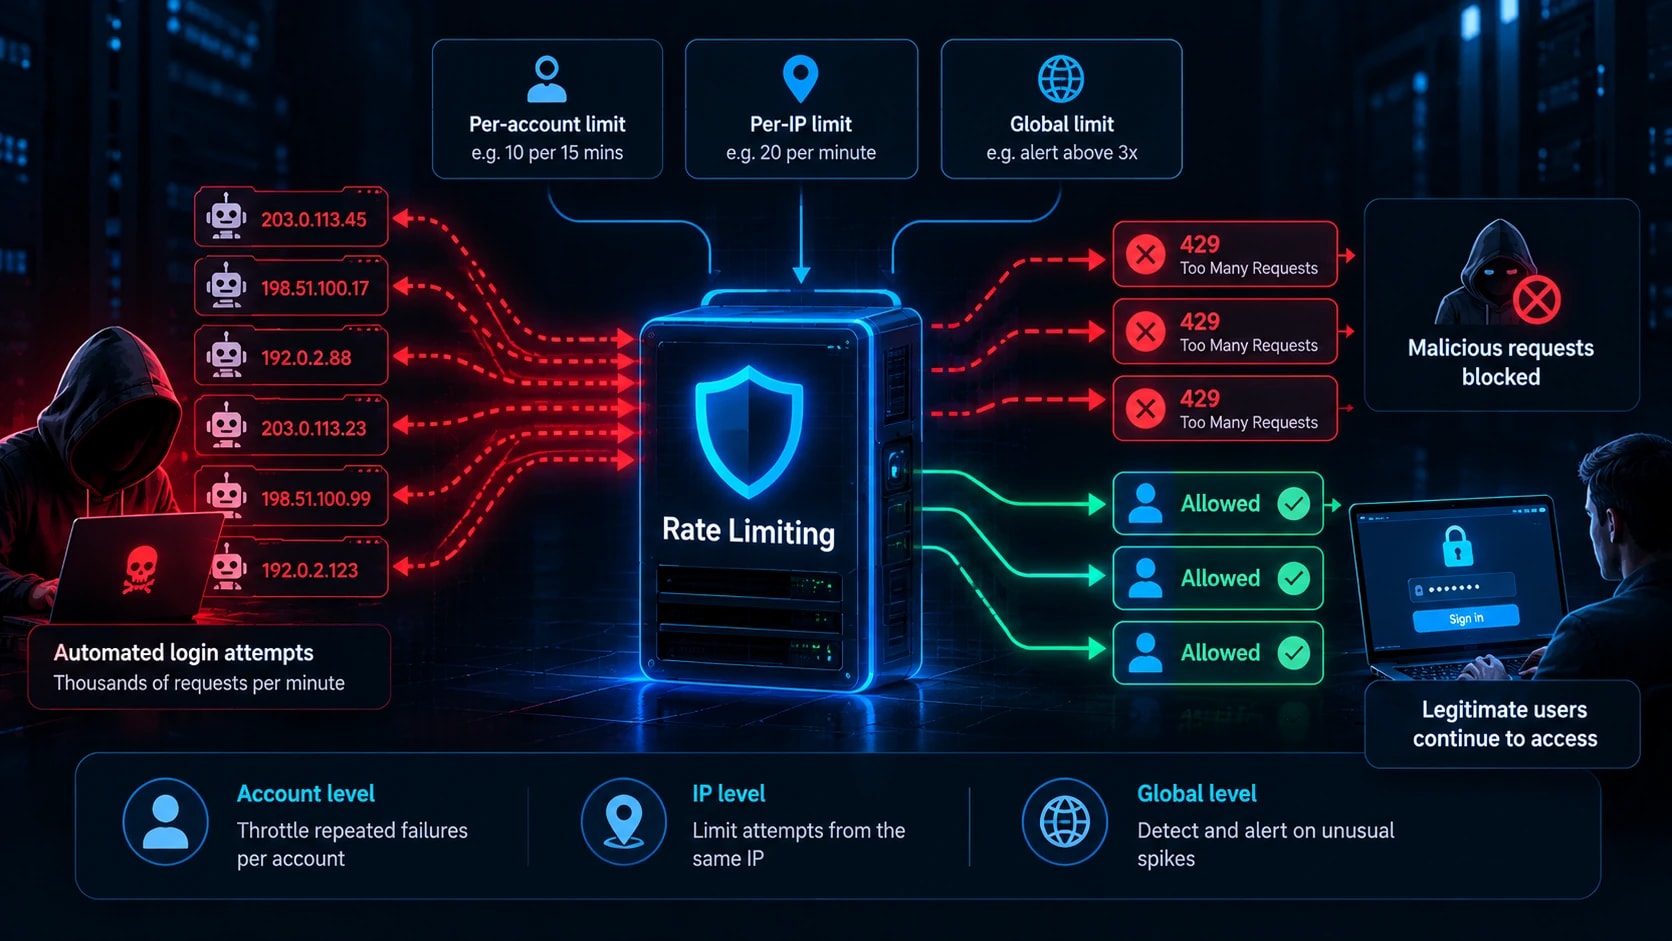
एक मिनट में 10,000 पासवर्ड आज़माने वाला बॉट एक ख़तरा है। प्रति मिनट 5 तक माना जाए तो यह नहीं है। लॉक करने से पहले थ्रॉटल करें, क्योंकि हार्ड लॉकआउट से हमलावर वा��्तविक उपयोगकर्ताओं को सेवा देने से इनकार कर देते हैं।
विफलताएँ 1 से 3: कोई देरी नहीं
विफलताएँ 4 से आगे: 1, 2, 4, 8 सेकंड, 60 पर सीमित
10 विफलताओं के बाद: 15 मिनट का लॉक और खाता स्वामी को एक ईमेल
तीन आयामों पर सीमा, क्योंकि प्रत्येक संस्करण एक अलग से आगे बढ़ता है: प्रति खाता (प्रति 15 मिनट में 10 विफलताएं), प्रति आईपी (प्रति मिनट 20 प्रयास), और वैश्विक (3x बेसलाइन विफलताओं से ऊपर चेतावनी)।
nginx
सीमा_req_zone $binary_remote_addr ज़ोन=लॉगिन:10m दर=5r/m;

स्थान/लॉगिन {
    सीमा_रेक ज़ोन=लॉगिन बर्स्ट=3 नोडले;
    सीमा_req_status 429;
    प्रॉक्सी_पास http://app_backend;
}
Nginx केवल IP देखता है, इसलिए खाते और वैश्विक परतों के लिए Redis काउंटर या WAF का उपयोग करें। पासवर्ड रीसेट, एमएफए प्रविष्टि (6-अंकीय कोड में केवल 1,000,000 संयोजन होते हैं), और एपीआई लॉगिन मार्गों पर समान सीमाएँ लागू करें।
नियंत्रण 3: एनआईएसटी एसपी 800-63बी
के आधार पर पासवर्ड नियम निर्धारित करें एनआईएसटी ने पुराने जटिलता नियमों के स्थान पर हमलावरों के अनुमान लगाने के तरीके के आधार पर मार्गदर्शन स्थापित किया।
एमएफए के लिए न्यूनतम 8 अक्षर और व्यवस्थापक खातों के लिए 15 या अधिक की आवश्यकता होती है। 64 या अधिक की अनुमति दें.
प्रतीकों और संख्याओं के जबरन मिश्रण को हटाएँ।
सही घोड़ा बैटरी स्टेपलधड़कता हैP@ssw0rd!.हैव आई बीन प्वॉंड प्वॉंड पासवर्ड्स एपीआई के विरुद्ध नए पासवर्ड की जांच करें, जो के-अनामता का उपयोग करता है ताकि पूरा पासवर्ड आपके सिस्टम को कभी न छोड़े।
निर्धारित रोटेशन समाप्त करें. केवल समझौते के सबूत पर रीसेट को बाध्य करें, जैसे किके माध्यम से पाया गया मिलान डार्क वेब मॉनिटरिंग.
पेस्ट करने की अनुमति दें ताकि पासवर्ड मैनेजर काम करें।
यदि कोई ऑडिटर अभी भी रोटेशन की मांग करता है, तो एनआईएसटी तर्क का दस्तावेजीकरण करें और सख्त नियम केवल वहीं लागू करें जहां ढांचे को इसकी आवश्यकता होती है।
नियंत्रण 4: ऑफ़लाइन हमलों को रोकने के लिए हैश पासवर्ड
एक बार जब कोई हमलावर आपके डेटाबेस पर कब्ज़ा कर लेता है तो दर सीमाएं कुछ नहीं करतीं। एक आधुनिक GPU प्रति सेकंड अरबों MD5 अनुमानों का परीक्षण करता है, इसलिए तेज़ हैश घंटों में गिर जाता है। यहीं हैयह समझना कि हैशिंग कैसे काम करती हैरिश्वत देता है। धीमे, मेमोरी-हार्ड एल्गोरिथम का उपयोग करें:
आर्गन2आईडी।वर्तमान OWASP सिफ़ारिश.
स्क्रिप्ट.मजबूत विकल्प.
bcrypt.युद्ध-परीक्षित, लागत कारक 12 या उच्चतर।
पीबीकेडीएफ2.केवल वहीं जहां अनुपालन की आवश्यकता होती है, 600,000 या अधिक पुनरावृत्तियों पर।
कभी भी MD5, SHA-1, या SHA-256 का अकेले उपयोग न करें। पुस्तकालय नमकीन बनाना संभालते हैं, इसलिए इसे कभी भी स्वयं न लिखें। कार्य कारक को लगभग 250 से 500 एमएस प्रति हैश पर ट्यून करें और सेटिंग्स में सुधार होने पर अगले लॉगिन पर पुनः हैश करें।
अजगर
आर्गन2 से पासवर्डहैशर आयात करें
ph = पासवर्डहैशर(समय_लागत=2, स्मृति_लागत=19456, समांतरता=1)
संग्रहीत = ph.हैश (पासवर्ड)
ph.verify(संग्रहीत, पासवर्ड) # बेमेल होने पर वृद्धि
शिपिंग से पहले वर्तमान OWASP पासवर्ड स्टोरेज चीट शीट के विरुद्ध मापदंडों की पुष्टि करें।
नियंत्रण 5: कैप्चा और बॉट डिटेक्शन को चुनिंदा रूप से जोड़ें
कैप्चा घर्षण जोड़ता है, दीवार नहीं। सॉल्वर सेवाएं मानव द्वारा हल की गई चुनौतियों को सस्ते में बेचती हैं, और एआई मॉडल अब कई छवि पहेलियों को मात देते हैं। जोखिम पर ट्रिगर चुनौतियाँ: तीन या अधिक विफलताएँ, एक नया उपकरण या देश, होस्टिंग प्रदाता आईपी, या हेडलेस ब्राउज़र हस्ताक्षर। क्लाउडफ़ेयर टर्नस्टाइल, hCaptcha, और reCAPTCHA v3 अदृश्य रूप से जोखिम स्कोर करते हैं। उन्हें डिवाइस फ़िंगरप्रिंटिंग और टाइमिंग विश्लेषण के साथ जोड़ें, और उन उपयोगकर्ताओं के लिए एक सुलभ विकल्प प्रदान करें जो दृश्य चुनौतियों को पूरा नहीं कर सकते।
नियंत्रण 6: उन सेवाओं को सख्त करें जो हमलावरों ने सबसे अधिक प्रभावित कीं
एसएसएच.पासवर्ड हटा दें और क्रूर बल के पास अनुमान लगाने के लिए कुछ भी नहीं होगा।
पासवर्ड प्रमाणीकरण नं
PermitRootLogin नं
अनुमतिउपयोगकर्ता व्यवस्थापक तैनात करते हैं
MaxAuthTries 3
Generate keys withके साथ कुंजियाँ उत्पन्न करें ssh-keygen -t ed25519, दूसरे सत्र में कुंजी लॉगिन की पुष्टि करें, फिर पुनः लोड करेंएसएसएचडी. Fail2ban को सहायक परत के रूप में जोड़ें। पोर्ट बदलने से लॉग शोर कम हो जाता है लेकिन यह नियंत्रण नहीं है।
आरडीपी.पोर्ट 3389 को कभी भी उजागर न करें। इसे वीपीएन या गेटवे के पीछे रखें (देखें कि कैसेZTNA और VPN आधुनिक सुरक्षा रणनीतियों में फिट बैठते हैं), नेटवर्क स्तर प्रमाणीकरण सक्षम करें, एमएफए की आवश्यकता है, और 15 मिनट के लिए 5 विफलताओं की लॉकआउट नीति सेट करें।
वर्डप्रेस और सीएमएस.���ॉगिन प्रयासों को सीमित करें, ब्लॉक करें/xmlrpc.php(इसकेसिस्टम.मल्टीकॉलविधि प्रति अनुरोध सैकड़ों पासवर्ड का परीक्षण करती है), प्रतिबंधित/wp-login.phpआईपी द्वारा, और व्यवस्थापक एमएफए लागू करें।
एपीआई. Set per-key and per-IP limits with के साथ प्रति-कुंजी और प्रति-आईपी सीमा निर्धारित करें 429प्रतिक्रियाएँ, 332-बाइट या अधिक लंबी यादृच्छिक कुंजियों का उपयोग करें, एक घंटे के भीतर टोकन समाप्त करें, और गलत उपयोगकर्ता नाम और गलत पासवर्ड के लिए समान त्रुटियाँ लौटाएँ।
नियंत्रण 7: आईपी प्रतिष्ठा, जियो नियम और डब्ल्यूएएफ का उपयोग करें
एज फ़िल्टरिंग एक प्री-फ़िल्टर है, प्राथमिक सुरक्षा नहीं। एब्यूजआईपीडीबी और स्पैमहॉस ड्रॉप जैसे प्रतिष्ठा फ़ीड में खींचें, लॉगिन मार्गों पर होस्टिंग प्रदाता रेंज और टोर निकास नोड्स को चुनौती दें, और जहां आपके ग्राहक केंद्रित हैं वहां जियो नियम लागू करें। हार्ड ब्लॉक के बजाय स्टेप-अप एमएफए का उपयोग करें ताकि यात्री लॉक न हों। ब्लॉक पर स्विच करने से पहले गिनती मोड में शुरू करके दर-आधारित WAF नियम (क्लाउडफ्लेयर, AWS WAF, या ModSecurity) तैनात करें। आवासीय प्रॉक्सी नेटवर्क वास्तविक घरेलू आईपी को घुमाते हैं और इन सब से बचते हैं, इसलिए एमएफए और प्रति-खाता थ्रॉटलिंग अभी भी भार उठाते हैं।
���ियंत्रण 8: प्रमाणीकरण विफलताओं पर निगरानी रखें और अलर्ट करें
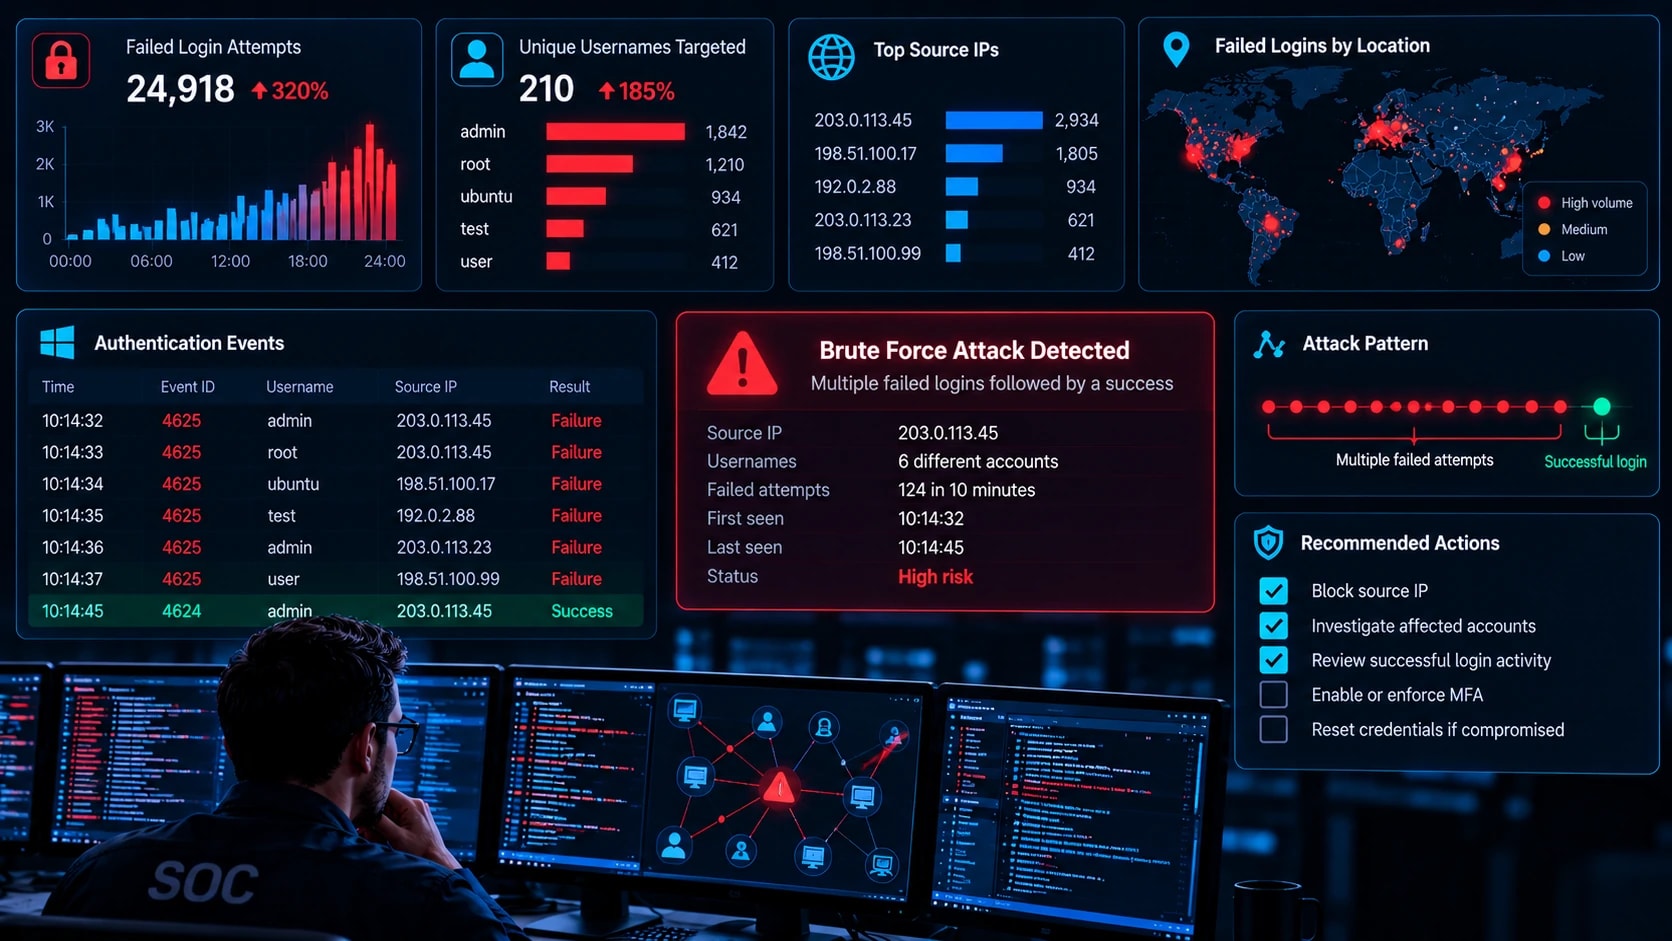
रोकथाम अंततः विफल हो जाती है, और सफल ब्रूट फ़ोर्स लॉगिन की निगरानी के बिना सामान्य दिखता है। अच्छासाइबर सुरक्षा निगरानीसही लॉग से शुरू होता है: विंडोज़ इवेंट आईडी 4625, 4624, और 4740; एसएसएचauth.logवेब लॉगिन और पहचान प्रदाता साइन-इन लॉग पर 401 स्पाइक्स। कभी भी पासवर्ड लॉग न करें.
प्रति वैरिएंट एक पहचान लिखें:
पाशविक बल:5 मिनट में एक खाते के लिए 10 से अधिक विफलताएँ
छिड़काव:30 मिनट में 15 से अधिक उपयोगकर्ता नामों के विरुद्ध एक आईपी विफल हो रहा है
भराई:उच्च विफलता अनुपात के साथ 3x बेसलाइन से ऊपर लॉगिन वॉल्यूम
समझौता:विफलता के बाद एक सफल लॉगिन। इसके लिए किसी को पेज करें।
एमएफए का दुरुपयोग:तीन या अधिक अस्वीकृत पुश संकेत
इंडेक्स=वाइनवेंटलॉग इवेंटकोड=4625
| बिन _समय अवधि=30 मी
| आँकड़े dc(TargetUserName) _time, IpAddress द्वारा उपयोगकर्ताओं के रूप में
| जहां उपयोगकर्ता > 15
वज़ुह अंतर्निहित एसएसएच और क्रूर बल नियमों के साथ एक निःशुल्क प्रारंभिक बिंदु है। एक सप्ताह के लिए केवल-रिपोर्ट मोड में अलर्ट चलाएँ और अपनी बेसलाइन के अनुसार ट्यून करें।
नियंत्रण 9: अपनी सुरक्षा का परीक्षण करें
एक अपरीक्षित नियंत्रण एक धारणा है. एक समर्पित परीक्षण खाते का उपयोग करके केवल उन प्रणालियों का परीक्षण करें जो आपके स्वामित्व में हैं या जिनके पास परीक्षण के लिए लिखित प्राधिकरण है। हाइड्रा, मेडुसा और बर्प इंट्रूडर लॉगिन फॉर्म और सेवाओं को कवर करते हैं, और हैशकैट एक प्रयोगशाला में आपके स्वयं के हैश की एक प्रति के खिलाफ ऑफ़लाइन प्रतिरोध का परीक्षण करता है। इसे व्यापक रूप में मोड़नाप्रवेश परीक्षण और भेद्यता मूल्यांकनप्रोग्राम इसे एक शेड्यूल पर रखता है।
सत्यापित करें कि 15 तीव्र विफलताएँ देरी का कारण बनती हैं, 30 खातों में एक पासवर्ड ट्रिप डिटेक्शन स्प्रे करता है, एमएफए के बिना एक सही पासवर्ड अस्वीकार कर दिया जाता है, एसएसएच पासवर्ड को अस्वीकार कर देता है, और विफलता के बाद सफलता आपके पेजर तक पहुँचती है। अलर्ट टेस्ट उतना ही मायने रखता है जितना ब्लॉक टेस्ट। त्रैमासिक और किसी भी प्रमाणीकरण परिवर्तन के बाद पुनः परीक्षण करें।
सक्रिय हमले के दौरान क्या करें
दायरे की पुष्टि करें.लक्षित खातों, स्रोत आईपी और विफलता के बाद किसी भी सफलता की पहचान करें।
स्रोत को ब्लॉक करें.यदि आईपी घूमता है तो फ़ायरवॉल या WAF नियमों का उपयोग कर���ं, या ASN द्वारा ब्लॉक करें या पैटर्न का अनुरोध करें। ब्लॉक करने के लिए काउंट-मोड नियम बदलें।
समझौता किए गए खातों को लॉक करें.पासवर्ड रीसेट करें, सत्र रद्द करें और किसी अन्य चैनल के माध्यम से एमएफए स्वामित्व सत्यापित करें।
अस्थायी रूप से कस लें.निचली सीमाएँ और एमएफए कदम बढ़ाने की आवश्यकता है, फिर हमले के बाद उपाय हटा दें।
समझौते के बाद की गतिविधि का शिकार करें।नए एमएफए डिवाइस, मेलबॉक्स फ़ॉरवर्डिंग नियम, एपीआई कुंजियाँ और OAuth अनुदान देखें।
दस्तावेज़।रिकॉर्ड करें कि किस नियंत्रण को इसे रोकना चाहिए था और अंतर को ठीक करना चाहिए। यदि डेटा एक्सेस किया गया था तो उल्लंघन अधिसूचना की समय सीमा जांचें।
क्रूर बल निवारण चेकलिस्ट
आज ही करें
प्रत्येक इंटरनेट-सामना वाले लॉगिन की सूची बनाएं
व्यवस्थापक, ईमेल और क्लाउड खातों पर एमएफए सक्षम करें
SSH पासवर्ड अक्षम करें और सार्वजनिक RDP बंद करें
इस सप्ताह करें
लॉगिन, रीसेट और एमएफए समापन बिंदु दर सीमाएँ जोड़ें
उल्लंघन सूचियों के विरुद्ध स्क्रीन पासवर्ड
असफलता के बाद सफलता के लिए अलर्ट सेट करें
इस तिमाही को करें
प्रत्येक नियंत्रण के विरुद्ध एक अधिकृत परीक्षण चलाएँ
अलर्ट थ्रेसहोल्ड को ट्यून करें
पुन: बेंचमार्क हैश कार्य कारक
निचली पंक्ति
क्रूर बल के हमले स्वचालित और निरंतर होते हैं, इसलिए रक्षा भी स्वचालित होनी चाहिए। एमएफए को प्राथमिकता दें, स्तरित दर सीमित करें, उल्लंघन स्क्रीनिंग के साथ मजबूत हैशिंग और विफलता के बाद सफलता पर अलर्ट। साथ में वे आप पर हमला करने की लागत को अधिकांश बॉट्स द्वारा ख��्च की जाने वाली राशि से भी अधिक बढ़ा देते हैं।
अगला कदम आज:प्रत्येक इंटरनेट-फ़ेसिंग लॉगिन को सूचीबद्ध करें और चिह्नित करें कि किसमें एमएफए और दर सीमित करने की कमी है। पहले एडमिन पैनल, ईमेल और रिमोट एक्सेस को ठीक करें।
अक्सर पूछे जाने वाले प्रश्न
क्रूर बल के हमलों को रोकने का सबसे प्रभावी तरीका क्या है?
फ़िशिंग-प्रतिरोधी एमएफए जैसे पासकी या FIDO2 कुंजी। यह सही पासवर्ड को अपर्याप्त बना देता है, जो अनुमान लगाने, भरने और फ़िश किए गए क्रेडेंशियल को एक साथ बेअसर कर देता है। इसे रेट लिमिटिंग के साथ जोड़ें।
क्या खाता लॉकआउट क्रूर बल के हमलों को रोकता है?
यह एकल-खाता अनुमान लगाना बंद कर देता है, लेकिन हमलावर वास्तविक उपयोगकर्ताओं को ब्लॉक करने के लिए लॉकआउट ट्रिगर कर सकते हैं, और यह पासवर्ड स्प्रेइंग के खिलाफ कुछ नहीं करता है। प्रगतिशील विलंब प्लस प्रति-आईपी और वैश्विक सीमाओं का उपयोग करें।
किसी पासवर्ड को बलपूर्वक लागू करने में कितना समय लगता है?
यह लंबाई, कैरेक्टर सेट और हैश प्रकार पर निर्भर करता है। लंबाई सबसे अधिक मायने रखती है, और MD5 जैसे तेज़ हैश Argon2id की तुलना में कहीं अधिक तेज़ी से गिरते हैं। किसी सामान्य आंकड़े पर भरोसा करने के बजाय प्रयोगशाला में अपने स्वयं के हैश का परीक्षण करें।
क्या कोई वीपीएन या डिफ़ॉल्ट पोर्ट बदलने से क्रूर बल के हमलों को रोका जा सकता है?
एक वीपीएन सार्वजनिक एक्सपोज़र को हटा देता है, इसलिए हमलावरों को पहले इसका प्रमाणीकरण पास करना होगा। पोर्ट बदलने से केवल स्कैनर का शोर कम होता है और मिनटों में पता चल जाता है।
क्रूर बल और क्रेडेंशियल स्टफिंग के बीच क्या अंतर है?
क्रूर बल पासवर्ड का अनुमान लगाता है। क्रेडेंशियल स्टफिंग वास्तविक लीक हुई जोड़ियों को दोहराती है, पुन: उपयोग पर दांव लगाती है। अद्वितीय पासवर्ड, ब्रीच स्क्रीनिंग और एमएफए भरना बंद कर देते हैं।
मुझे कैसे पता चलेगा कि मेरे साथ जबरदस्ती की जा रही है?
विफल लॉगिन स्पाइक्स, कई उपयोगकर्ता नामों में एक आईपी विफल होने, कई खातों में एक पासवर्ड आज़मा��े और लॉकआउट बाढ़ की तलाश करें। असफलता के तुरंत बाद सफलता मिलना सबसे गंभीर संकेत है।
क्या Fail2ban SSH की सुरक्षा के लिए पर्याप्त है?
नहीं, वितरित हमले इसकी सीमा के अंतर्गत रहते हैं। पासवर्ड प्रमाणीकरण अक्षम करें और कुंजियों की आवश्यकता है, और Fail2ban को एक सहायक परत के रूप में रखें।