เพื่อป้องกันการโจมตีแบบ bruteforce จำเป็นต้องมีการตรวจสอบสิทธิ์แบบหลายปัจจัยในการเข้าสู่ระบบผ่านอินเทอร์เน็ตทุกครั้ง ความพยายามที่ล้มเหลวตามอัตราตามบัญชี IP และทั่วโลก บล็อกรหัสผ่านที่ละเมิด จัดเก็บแฮชด้วย Argon2id หรือ bcrypt และแจ้งเตือนเมื่อเข้าสู่ระบบล้มเหลวผิดปกติ เลเยอร์การควบคุมเหล่านี้ เพราะไม่มีใครหยุดทุกตัวแปรได้
เปิดบันทึกการตรวจสอบสิทธิ์ของเซิร์ฟเวอร์ SSH สองสามชั่วโมงหลังจากออนไลน์ แล้วคุณจะเห็นสิ่งนี้:
3 ต.ค. 02:14:07 web01 sshd [2231]: รหัสผ่านล้มเหลวสำหรับรูทจาก 203.0.113.45 พอร์ต 51022 ssh2
3 ต.ค. 02:14:09 web01 sshd [2233]: รหัสผ่านล้มเหลวสำหรับผู้ดูแลระบบจาก 198.51.100.17 พอร์ต 40318 ssh2
3 ต.ค. 02:14:11 web01 sshd [2236]: รหัสผ่านล้มเหลวสำหรับ Ubuntu จาก 192.0.2.88 พอร์ต 33874 ssh2
ชื่อผู้ใช้สามชื่อ สาม IP ห่างกันสองวินาที ไม่มีใครกำลังพิมพ์ บอทจะทดสอบทุกหน้าเข้าสู่ระบบ พอร์ต SSH และจุดสิ้นสุด API ที่พวกเขาพบ และการคาดเดาที่สำเร็จเพียงครั้งเดียวจะนำไปสู่ การครอบครองบัญชี. ด้านล่างนี้คือการควบคุมเก้ารายการซึ่งจัดอันดับตามการกระแทก รวมถึงวิธีตรวจจับและตอบสนองต่อการโจมตีที่กำลังดำเนินอยู่
วิธีป้องกันการโจมตีแบบ Brute Force: การควบคุม 9 แบบจัดอันดับตามผลกระทบ
บังคับใช้การรับรองความถูกต้องแบบหลายปัจจัยการเดาที่ถูกต้องหรือรหัสผ่านที่รั่วไหลจะไม่ให้สิทธิ์การเข้าถึงอีกต่อไป
การจำกัดอัตราและการเข้าสู่ระบบแบบเค้นเดาช้าๆถึงความเร็วที่ทำให้ไม่มีจุดหมาย
ปฏิบัติตามกฎรหัสผ่าน NIST SP 800-63Bกำหนดความยาว, บล็อกรหัสผ่านที่ละเมิด, ยกเลิกการบังคับหมุนเวียน
แฮชรหัสผ่านด้วย Argon2id หรือ bcryptฐานข้อมูลที่ถูกขโมยไม่ควรกลายเป็นฐานข้อมูลที่ถอดรหัส
เพิ่ม CAPTCHA และการตรวจจับบอทแบบเลือกท้าทายการจราจรที่น่าสงสัยเท่านั้น
การเข้าสู่ระบบ SSH, RDP, CMS และ API ที่แข็งแกร่งขึ้นปิดบริการที่ผู้โจมตีโจมตีก่อน
ใช้ชื่อเสียงของ IP กฎทางภูมิศาสตร์ และ WAFตัดการจราจรที่ไม่ดีที่ทราบไว้ก่อน
ตรวจสอบและแจ้งเตือนเกี่ยวกับความล้มเหลวในการรับรองความถูกต้องจับสิ่งที่หลุดพ้นการป้องกัน
ทดสอบการป้องกันของคุณเองยืนยันว่าการควบคุมทำงานได้ก่อนที่ผู้โจมตีจะทำงาน
ตรงต่อเวลา? ทำการควบคุม 1, 2 และ 8 ก่อน MFA จำกัดความเสียหาย การจำกัดอัตราจะทำให้การโจมตีช้าลง และการเฝ้าติดตามจะบอกคุณว่ามันกำลังเกิดขึ้น
เหตุใดการป้องกันจึงแตกต่างกันไปตามตัวแปร
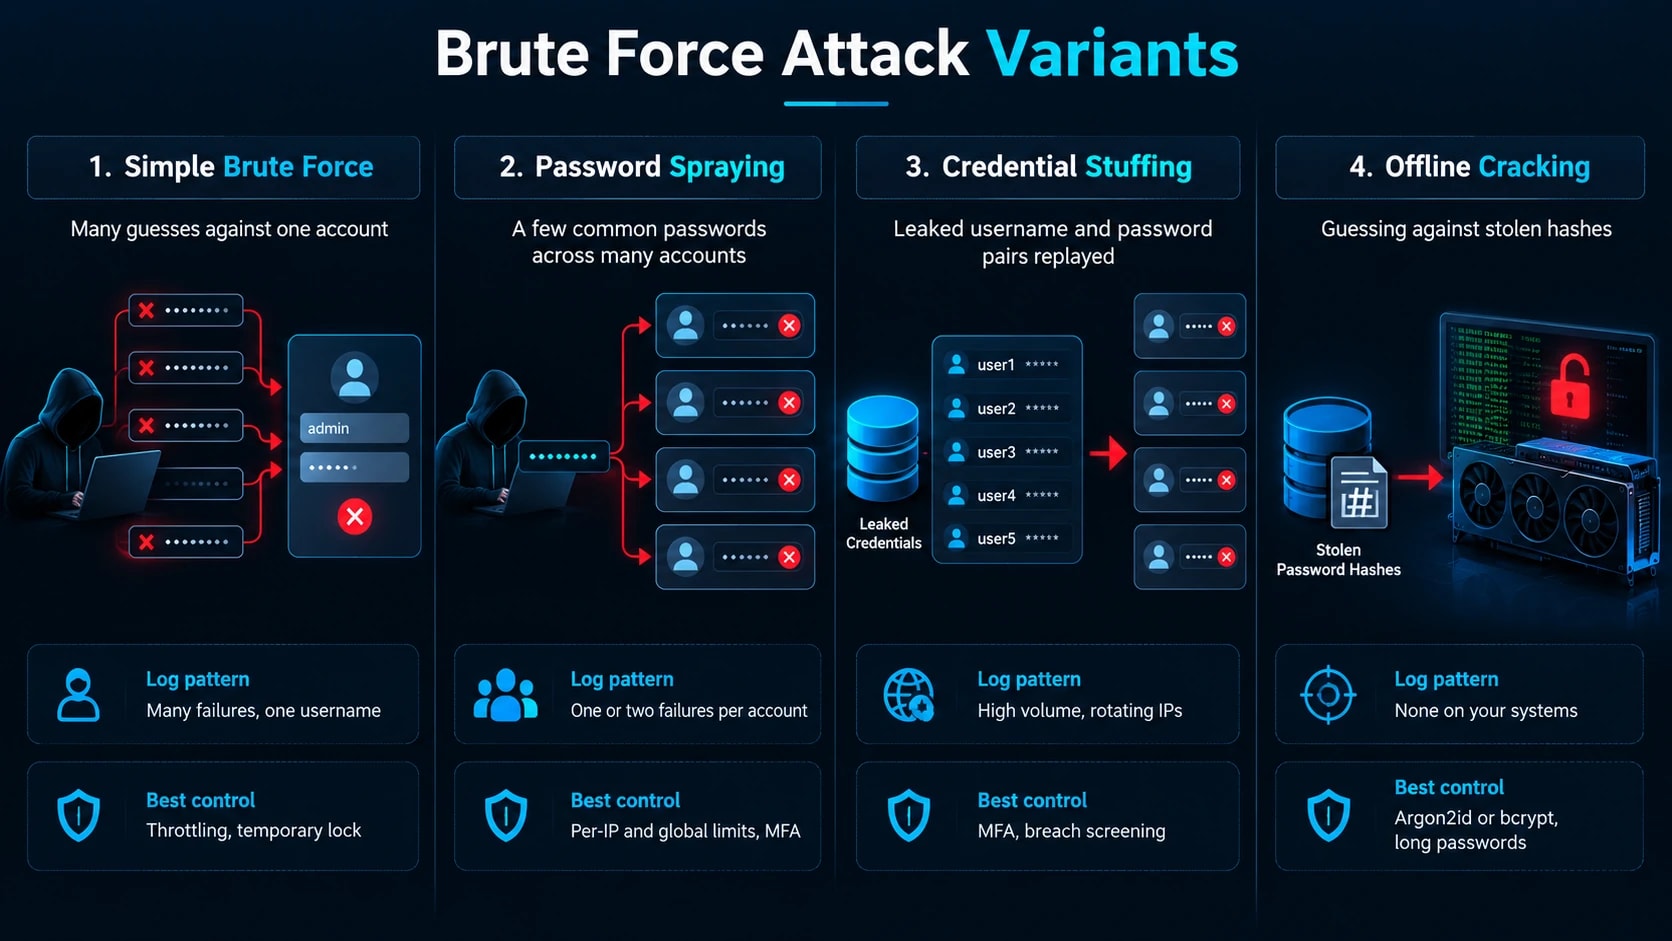
ตัวแปรแต่ละตัวจะถูกหยุดโดยการควบคุมที่แตกต่างกัน ดังนั้นจงรู้ไว้ด้วยว่าคุณกำลังเผชิญกับตัวแป���ใด
ตัวแปร | มันทำงานอย่างไร | ลายเซ็นบันทึก | การควบคุมที่ดีที่สุด |
|---|---|---|---|
การใช้กำลังดุร้ายอย่างง่าย | เดาได้มากมายกับบัญชีเดียว | ความล้มเหลวหลายครั้ง ชื่อผู้ใช้เดียว | เค้นล็อคชั่วคราว |
การพ่นรหัสผ่าน | รหัสผ่านทั่วไปสองสามรหัสในหลายบัญชี | ความล้มเหลวหนึ่งหรือสองครั้งต่อบัญชี | ต่อ IP และขีดจำกัดสากล MFA |
การกรอกข้อมูลรับรอง | คู่ชื่อผู้ใช้และรหัสผ่านที่รั่วไหลถูกเล่นซ้ำ | IP แบบหมุนเวียนปริมาณมาก | MFA, การคัดกรองการละเมิด |
แคร็กออฟไลน์ | คาดเดาแฮชที่ถูกขโมย | ไม่มีในระบบของคุณ | Argon2id หรือ bcrypt รหัสผ่านยาว |
พ่นความพ่ายแพ้ต่อบัญชีเพราะแต่ละบัญชีแทบจะไม่เห็นความล้มเหลวเลย การแคร็กแบบออฟไลน์ไม่ทิ้งร่องรอยใดๆ เลย ซึ่งเป็นเหตุผลว่าทำไมการแฮชจึงมีความสำคัญแม��ว่าหน้าเข้าสู่ระบบของคุณจะสมบูรณ์แบบก็ตาม
การควบคุม 1: บังคับใช้การตรวจสอบสิทธิ์แบบหลายปัจจัย
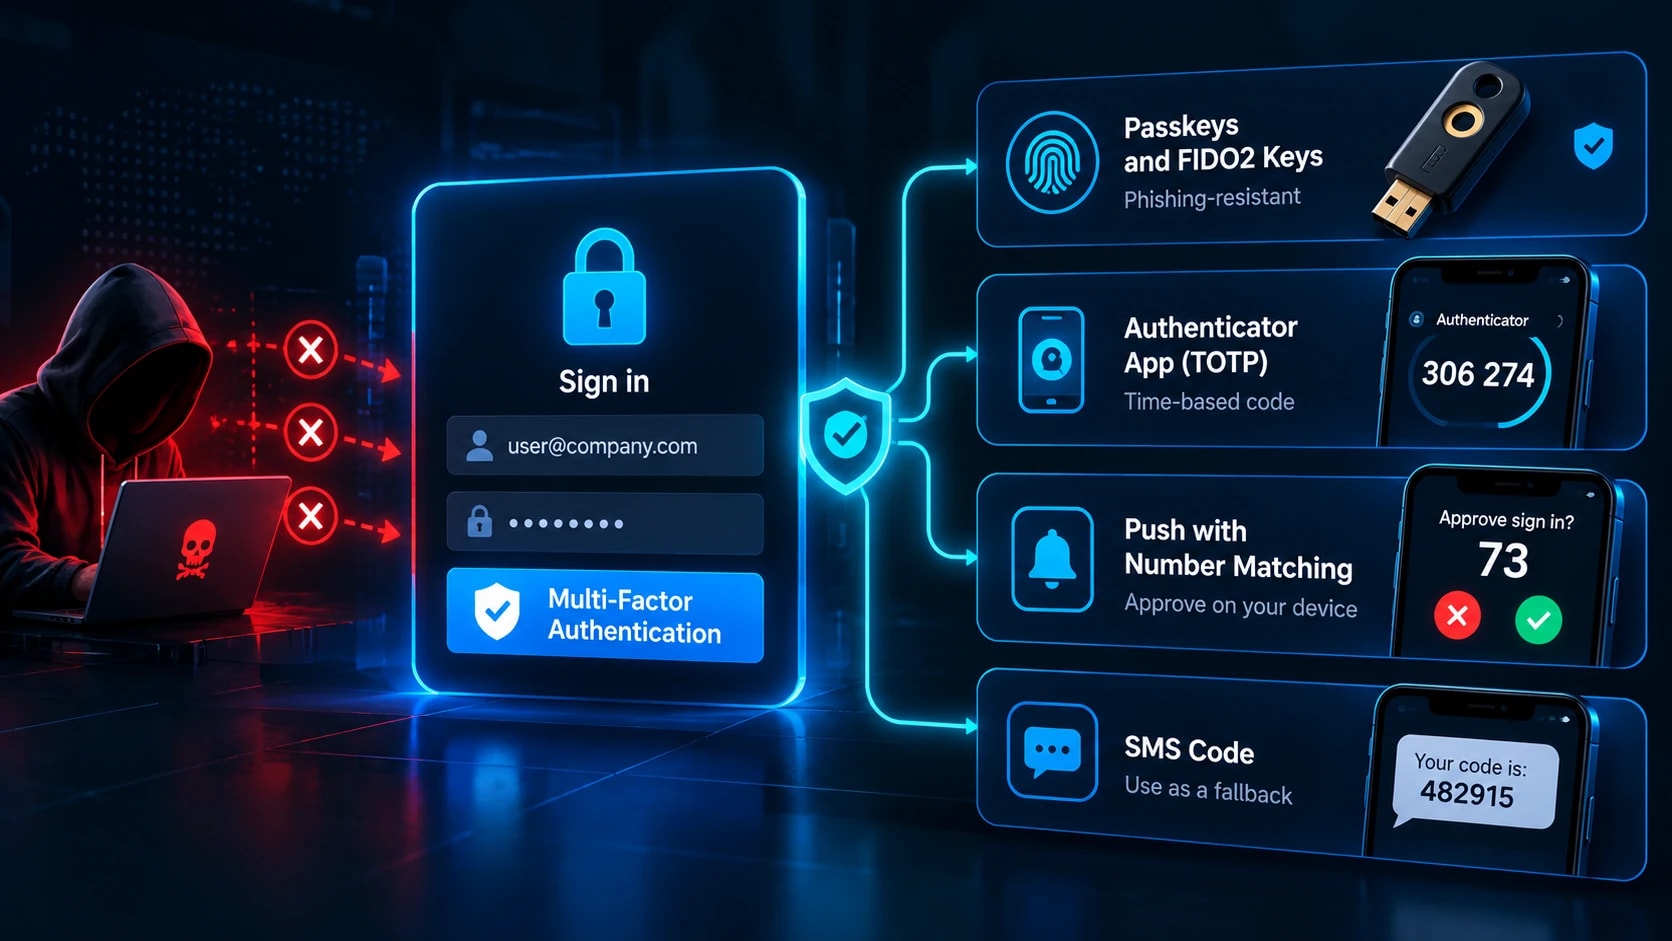
MFA อยู่ในอันดับแรกเนื่องจากทำให้รหัสผ่านที่ถูกต้องไม่เพียงพอ จัดอันดับตามความแข็งแกร่ง:
รหัสผ่านและปุ่ม FIDO2ป้องกันฟิชชิ่งได้เนื่องจากข้อมูลรับรองเชื่อมโยงกับโดเมนจริง
แอปยืนยันตัวตน TOTPมั่นคง แม้ว่าพร็อกซีฟิชชิ่งสดสามารถถ่ายทอดรหัสได้
กดด้วยการจับคู่หมายเลขบล็อกการอนุมัติแบบปกปิด
รหัส SMSอ่อนแอที่สุด เสี่ยงต่อการสลับซิม ใช้เป็นทางเลือกเท่านั้น
ตอบโต้ความเหนื่อยล้าของ MFA โดยที่ผู้โจมตีส่งสแปมจนกว่าจะมีคนอนุมัติ โดยมีการจับคู่หมายเลข การจำกัดการแจ้งเตือนต่อชั่วโมง และการแจ้งเตือนหลังจากการปฏิเสธซ้ำหลายครั้ง เปิดตัวตามรัศมี: แผงผู้ดูแลระบบและคอนโซลระบบคลาวด์ จากนั้นอีเมล VPN และการโฮสต์โค้ด จากนั้นคนอื่นๆ ล็อคเส้นทางการกู้คืนด้วย อย่าปล่อยให้ฝ่ายสนับสนุนปิดใช้งาน MFA ทางอีเมลเพียงอย่างเดียว
การควบคุม 2: การจำกัดอัตราและความพยายามในการเข้าสู่ระบบ
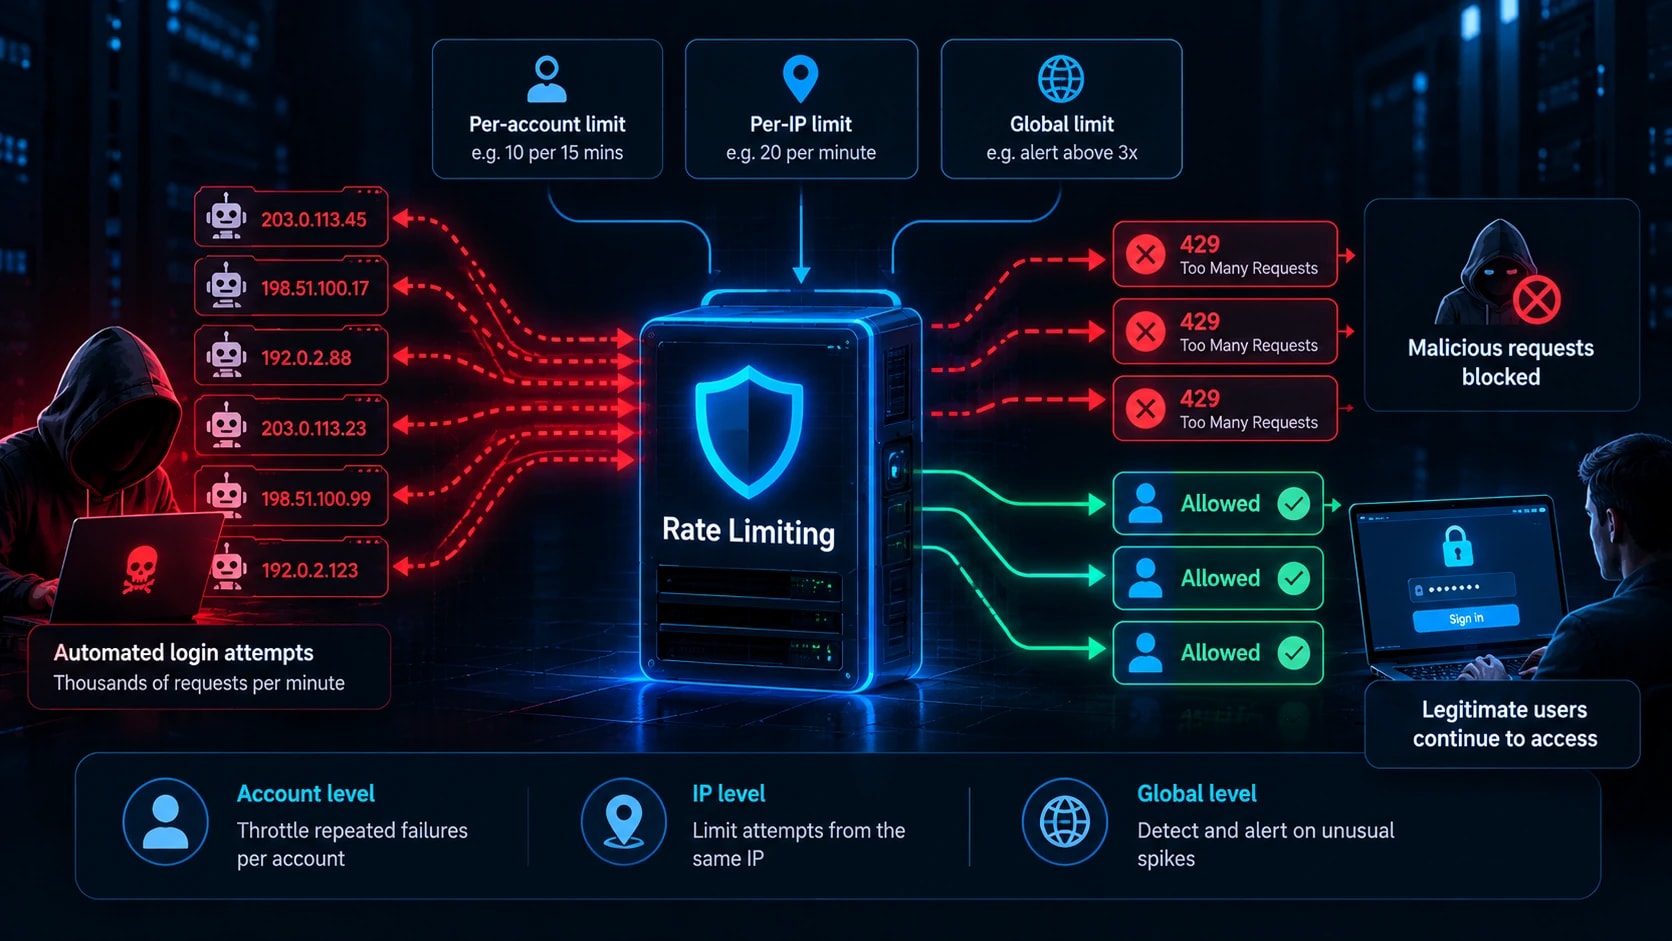
บอทที่พยายามใช้รหัสผ่าน 10,000 รหัสต่อนาทีถือเป็นภัยคุกคาม ถือไปนาทีละ 5 เลยก็ว่าได้ เร่งความเร็วก่อนที่คุณจะล็อค เนื่อ���จากการล็อคแบบถาวรทำให้ผู้โจมตีปฏิเสธการให้บริการแก่ผู้ใช้จริง
ความล้มเหลว 1 ถึง 3: ไม่มีความล่าช้า
ความล้มเหลว 4 เป็นต้นไป: 1, 2, 4, 8 วินาที ต่อยอดที่ 60
หลังจากล้มเหลว 10 ครั้ง: ล็อค 15 นาทีพร้อมอีเมลถึงเจ้าของบัญชี
ขีดจำกัดด้านสามมิติ เนื่องจากแต่ละตัวแปรเลื่อนผ่านมิติที่แตกต่างกัน: ต่อบัญชี (ความล้มเหลว 10 ครั้งต่อ 15 นาที) ต่อ IP (20 ครั้งต่อนาที) และทั่วโลก (การแจ้งเตือนสูงกว่าความล้มเหลวพื้นฐาน 3 เท่า)
nginx
Limit_req_zone $binary_remote_addr โซน=เข้าสู่ระบบ:10m อัตรา=5r/m;

ตำแหน่ง / เข้าสู่ระบบ {
    โซน Limit_req = การเข้าสู่ระบบระเบิด = 3 nodelay;
    Limit_req_status 429;
    proxy_pass http://app_backend;
}
Nginx เห็นเฉพาะ IP เท่านั้น ดังนั้นให้ใช้ตัวนับ Redis หรือ WAF สำหรับบัญชีและเลเยอร์ส่วนกลาง ใช้ขีดจำกัดเดียวกันกับการรีเซ็ตรหัสผ่าน รายการ MFA (รหัส 6 หลักมีเพียง 1,000,000 ชุด) และเส้นทางการเข้าสู่ระบบ API
การควบคุม 3: ตั้งกฎรหัสผ่านตามมาตรฐาน NIST SP 800-63B
NIST แทนที่กฎความซับซ้อนแบบเก่าด้วยคำแนะนำที่สร้างขึ้นตามวิธีที่ผู้โจมตีคาดเดา
ต้องมีอักขระอย่างน้อย 8 ตัวสำหรับ MFA และ 15 ตัวขึ้นไปสำหรับบัญชีผู้ดูแลระบบ อนุญาต 64 ขึ้นไป
ยกเลิกการบังคับผสมสัญลักษณ์และตัวเลข
ลวดเย็บแบตเตอรี่ม้าที่ถูกต้องเต้นป@ssw0rd!.ตรวจสอบรหัสผ่านใหม่กับ Have I Been Pwned Pwned Passwords API ซึ่งใช้ k-anonymity ดังนั้นรหัสผ่านแบบเต็มจะไม่ออกจากระบบของคุณ
สิ้นสุดการหมุนเวียนตามกำหนด บังคับให้รีเซ็ตเมื่อมีหลักฐานของการประนีประนอมเท่านั้น เช่น การแข่งขันที่พบผ่านการตรวจสอบเว็บมืด.
อนุญาตให้วางเพื่อให้ผู้จัดการรหัสผ่านทำงานได้
หากผู้ตรวจสอบยังคงต้องการการหมุนเวียน ให้จัดทำเอกสารเหตุผลของ NIST และใช้กฎที่เข้มงวดยิ่งขึ้นเฉพาะในกรณีที่กรอบงานกำหนดเท่านั้น
การควบคุม 4: รหัสผ่านแฮชเพื่อหยุดการโจมตีออฟไลน์
การจำกัดอัตราจะไม่ทำอะไรเลยเมื่อผู้โจมตียึดฐานข้อมูลของคุณ GPU สมัยใหม่จะทดสอบการเดา MD5 นับพันล้านครั้งต่อวินาที ดังนั้นแฮชที่รวดเร็วจึงตกในไม่กี่ชั่วโมง นี่คือที่ทำความเข้าใจวิธีการทำงานของแฮชจ่ายออกไป ใช้อัลกอริธึมที่ช้าและต้องใช้หน่วยความจำมาก:
อาร์กอน2ไอดีคำแนะนำ OWASP ปัจจุบัน
การเข้ารหัสทางเลือกที่แข็งแกร่ง
bcrypt.ผ่านการทดสอบการรบแล้ว ปัจจัยต้นทุน 12 หรือสูงกว่า
PBKDF2.เฉพาะในกรณีที่จำเป็นต้องมีการปฏิบัติตามข้อกำหนด ทำซ้ำ 600,000 ครั้งขึ้นไป
ห้ามใช้ MD5, SHA-1 หรือ SHA-256 เพียงอย่างเดียว ห้องสมุดจัดการเรื่องเกลือ ดังนั้นอย่าเขียนเอง ปรับปัจจัยการทำงานเป็นประมาณ 250 ถึง 500 มิลลิวินาทีต่อแฮช และแฮชอีกครั้งเมื่อเข้าสู่ระบบครั้งถัดไปเมื่อการตั้งค่าได้รับการปรับปรุง
หลาม
จาก argon2 นำเข้า PasswordHasher
ph = PasswordHasher (time_cost=2, memory_cost=19456, ความขนาน=1)
ที่เก็บไว้ = ph.hash (รหัสผ่าน)
ph.verify (เก็บไว้, รหัสผ่าน) # เพิ่มขึ้นเมื่อไม่ตรงกัน
ยืนยันพารามิเตอร์กับเอกสารข้อมูลสรุปการจัดเก็บรหัสผ่าน OWASP ปัจจุบันก่อนจัดส่ง
การควบคุม 5: เพิ่ม CAPTCHA และการตรวจจับบอทโดยเลือก
CAPTCHA เพิ่มการเสียดสี ไม่ใช่กำแพง บริการแก้ปัญหาขายความท้าทายที่มนุษย์แก้ไขได้ในราคาถูก และขณะนี้โมเดล AI สามารถเอาชนะปริศนาภาพได้มากมาย ก่อให้เกิดความท้าทายที่มีความเสี่ยง: ความล้มเหลวตั้งแต่สามครั้งขึ้นไป อุปกรณ์หรือประเทศใหม่ IP ของผู้ให้บริการโฮสติ้ง หรือลายเซ็นของเบราว์เซอร์แบบไม่มีส่วนหัว คะแนน Cloudflare Turnstile, hCaptcha และ reCAPTCHA v3 มองไม่เห็น จับคู่กับลายนิ้วมือของอุปกรณ์และการวิเคราะห์เวลา และเสนอทางเลือกที่เข้าถึงได้สำหรับผู้ใช้ที่ไม่สามารถเอาชนะความท้าทายด้านการมองเห็นได้
การควบคุม 6: เสริมความแข็งแกร่งให้กับผู้โจมตีบริการท��่ถูกโจมตีมากที่สุด
สสส.ลบรหัสผ่านและการใช้กำลังดุร้ายไม่มีอะไรต้องเดา
รหัสผ่านการตรวจสอบเลขที่
หมายเลข PermitRootLogin
AllowUsers ปรับใช้ผู้ดูแลระบบ
MaxAuthTries 3สร้างคีย์ด้วยssh-keygen -t ed25519ยืนยันการเข้าสู่ระบบด้วยคีย์ในเซสชันที่สอง จากนั้นโหลดซ้ำsshd. เพิ่ม Fail2ban เป็นเลเยอร์สนับสนุน การเปลี่ยนพอร์ตจะช่วยลดเสียงบันทึกแต่ไม่ใช่การควบคุม
กสท.อย่าเปิดเผยพอร์ต 3389 วางไว้ด้านหลัง VPN หรือเกตเวย์ (ดูวิธีการZTNA และ VPN เหมาะกับกลยุทธ์ความปลอดภัยสมัยใหม่) เปิดใช้งานการตรวจสอบสิทธิ์ระดับเครือข่าย ต้องใช้ MFA และตั้งค่านโยบายการล็อกเป็นความล้มเหลว 5 ครั้งเป็นเวลา 15 นาที
เวิร์ดเพรสและซีเอ็มเอสจำกัดความพยายามในการเข้าสู่ระบบ บล็อก/xmlrpc.php(ของมันระบบ.มัลติคอลวิธีทดสอบรหัสผ่านหลายร้อยรายการต่อคำขอ) จำกัด/wp-login.phpตาม IP และบังคับใช้ MFA ของผู้ดูแลระบบ
APIตั้งค่าขีดจำกัดต่อคีย์และต่อ IP ด้วย429ตอบกลับ ใช้คีย์สุ่มขนาด 332 ไบต์หรือนานกว่านั้น โทเค็นหมดอายุภายในหนึ่งชั่วโมง และส่งคืนข้อผิดพลาดที่เหมือนกันสำหรับชื่อผู้ใช้และรหัสผ่านผิด
การควบคุม 7: ใช้ชื่อเสียง IP กฎทางภูมิศาสตร์ และ WAF
การกรองขอบเป็นการกรองล่วงหน้า ไม่ใช่การป้องกันหลัก ดึงฟีดชื่อเสียง เช่น AbuseIPDB และ Spamhaus DROP ท้าทายช่วงของผู้ให้บริการโฮสติ้งและโหนดทางออกของ Tor บนเส้นทางการเข้าสู่ระบบ และใช้กฎทางภูมิศาสตร์ที่ลูกค้าของคุณกระจุกตัวอยู่ ใช้ MFA แบบ step-up แทนการบล็อคแบบถาวร เพื่อให้นักเดินทางไม่ถูกล็อก ปรับใช้กฎ WAF ตามอัตรา (Cloudflare, AWS WAF หรือ ModSecurity) โดยเริ่มต้นในโหมดการนับก่อนที่จะเปลี่ยนเป็นบล็อก เครือข่ายพร็อกซีที่อยู่อาศัยจะหมุนเวียน IP ภายในบ้านจริงและหลบเลี่ยงทั้งหมดนี้ ดังนั้น MFA และการควบคุมปริมาณต่อบัญชีจึงยังคงมีภาระอยู่
การควบคุม 8: ตรวจสอบและแจ้งเต���อนเกี่ยวกับความล้มเหลวในการรับรองความถูกต้อง
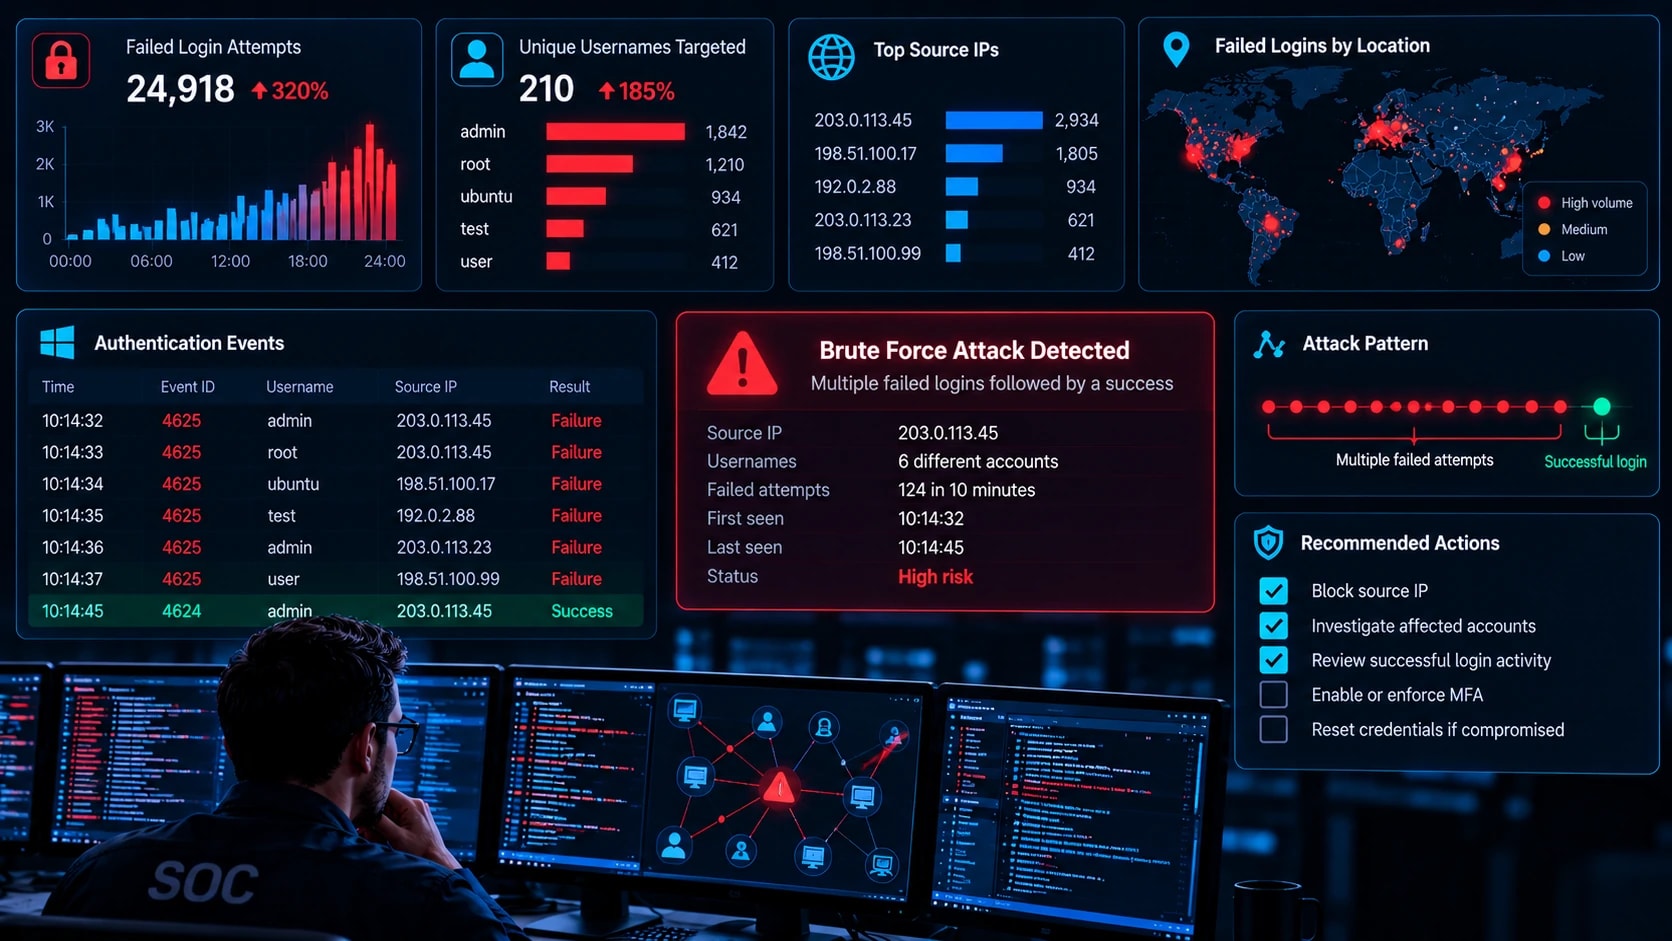
การป้องกันจะล้มเหลวในที่สุด และการไม่มีการตรวจสอบการเข้าสู่ระบบแบบ Brute Force ที่ประสบความสำเร็จก็ดูเป็นเรื่องปกติ ดีการตรวจสอบความปลอดภัยทางไซเบอร์เริ่มต้นด้วยบันทึกที่ถูกต้อง: Windows Event IDs 4625, 4624 และ 4740; เอสเอสเอชauth.log401 เพิ่มขึ้นอย่างรวดเร็วในการเข้าสู่ระบบเว็บและบันทึกการลงชื่อเข้าใช้ของผู้ให้บริการข้อมูลประจำตัว อย่าบันทึกรหัสผ่าน
เขียนหนึ่งการตรวจจับต่อตัวแปร:
กำลังดุร้าย:ความล้มเหลวมากกว่า 10 ครั้งสำหรับหนึ่งบัญชีใน 5 นาที
การฉีดพ่น:IP หนึ่งตัวล้มเหลวกับชื่อผู้ใช้มากกว่า 15 ชื่อใน 30 นาที
การบรรจุ:ปริมาณการเข้าสู่ระ���บที่สูงกว่าพื้นฐาน 3 เท่าโดยมีอัตราส่วนความล้มเหลวสูง
ประนีประนอม:การเข้าสู่ระบบสำเร็จหลังจากเกิดความล้มเหลว เพจใครสักคนเพื่อสิ่งนี้
การละเมิด MFA:ข้อความแจ้งเตือนที่ถูกปฏิเสธตั้งแต่สามรายการขึ้นไป
ดัชนี=wineventlogรหัสเหตุการณ์=4625
| bin _ช่วงเวลา = 30 นาที
| สถิติ dc (TargetUserName) ในฐานะผู้ใช้ตาม _time, IpAddress
| โดยที่ผู้ใช้ > 15
Wazuh เป็นจุดเริ่มต้นฟรีที่มี SSH ในตัวและกฎกำลังดุร้าย เรียกใช้การแจ้งเตือนในโหมดรายงานเท่านั้นเป็นเวลาหนึ่งสัปดาห์และปรับแต่งตามพื้นฐานของคุณเอง
การควบคุม 9: ทดสอบการป้องกันของคุณเอง
การควบคุมที่ยังไม่ผ่านการทดสอบถือเป็นสมมติฐาน ทดสอบเฉพาะระบบที่คุณเป็นเจ้าของหรือได้รับอนุญาตเป็นลายลักษณ์อักษรในการทดสอบ โดยใช้บัญชีทดสอบเฉพาะ Hydra, Medusa และ Burp Intruder ครอบคลุมแบบฟอร์มและบริการการเข้าสู่ระบบ และ Hashcat ทดสอบความต้านทานออฟไลน์กับสำเนาแฮชของคุณเองในห้องทดลอง พับสิ่งนี้ให้กว้างขึ้นการทดสอบการเจาะและการประเมินช่องโหว่โปรแกรมจะเก็บไว้ตามกำหนดเวลา
ตรวจสอบว่าความล้มเหลวอย่างรวดเร็ว 15 ครั้งทำให้เกิดความล่าช้า รหัสผ่านเดียวใน 30 บัญชีจะตรวจจับสเปรย์ทริป รหัสผ่านที่ถูกต้องโดยไม่มี MFA ถูกปฏิเสธ SSH ปฏิเสธรหัสผ่าน และความล้มเหลวที่ระเบิดตามมาด้วยความสำเร็จจะไปถึงเพจเจอร์ของคุณ การทดสอบการแจ้งเตือนมีความสำคัญพอๆ กับการทดสอบบล็อก ทดสอบซ้ำทุกไตรมาสและหลังการเปลี่ยนแปลงการรับรองความถูกต้อง
จะทำอย่างไรระหว่างการโจมตีที่ใช้งาน
ยืนยันขอบเขตระบุบัญชีเป้าหมาย, IP ต้นทาง และความสำเร็จใดๆ หลังจากความล้มเหลวระเบิด
บล็อกแหล่งที่มาใช้ไฟร์วอลล์หรือกฎ WAF หรือบล็อกโดย ASN หรือรูป���บบคำขอหาก IP หมุนเวียน สลับกฎโหมดการนับเพื่อบล็อก
ล็อคบัญชีที่ถูกบุกรุกรีเซ็ตรหัสผ่าน เพิกถอนเซสชัน และยืนยันความเป็นเจ้าของ MFA ผ่านช่องทางอื่น
กระชับขึ้นชั่วคราวลดเกณฑ์ขั้นต่ำและต้องมีการยกระดับ MFA จากนั้นจึงลบมาตรการหลังการโจมตี
ตามล่าหากิจกรรมหลังการประนีประนอมค้นหาอุปกรณ์ MFA ใหม่ กฎการส่งต่อกล่องจดหมาย คีย์ API และการให้สิทธิ์ OAuth
เอกสาร.บันทึกว่าการควบคุมใดควรหยุดสิ่งนี้และแก้ไขช่องว่าง ตรวจสอบกำหนดเวลาการแจ้งเตือนการละเมิดหากมีการเข้าถึงข้อมูล
รายการตรวจสอบการป้องกันการใช้กำลังดุร้าย
ทำวันนี้
แสดงรายการการเข้าสู่ระบบผ่านอินเทอร์เน็ตทุกครั้ง
เปิดใช้งาน MFA ในบัญชีผู้ดูแ���ระบบ อีเมล และคลาวด์
ปิดการใช้งานรหัสผ่าน SSH และปิด RDP สาธารณะ
ทำสัปดาห์นี้
เพิ่มขีดจำกัดอัตราการเข้าสู่ระบบ รีเซ็ต และจุดสิ้นสุด MFA
คัดกรองรหัสผ่านกับรายการละเมิด
ตั้งค่าการแจ้งเตือนความสำเร็จหลังจากความล้มเหลวระเบิด
ทำไตรมาสนี้
ดำเนินการทดสอบที่ได้รับอนุญาตกับทุกการควบคุม
ปรับเกณฑ์การแจ้งเตือน
ปัจจัยการทำงานแฮชมาตรฐานใหม่
บรรทัดล่าง
การโจมตีแบบ Brute Force นั้นเป็นไปโดยอัตโนมัติและต่อเนื่อง ดังนั้นการป้องกันจึงต้องเป็นไปโดยอัตโนมัติเช่นกัน จัดลำดับความสำคัญของ MFA, การจำกัดอัตราแบบเลเยอร์, การแฮชที่แข็งแกร่งพร้อมการคัดกรองการละเมิด และการแจ้งเตือนเกี่ยวกับความสำเร็จหลังจากความล้มเหลว พวกเขาช่วยกันเพิ่มค่าใช้จ่ายในการโจมตีคุณเกินกว่าที่บอทส่วนใหญ่จะใช้
ขั้นตอนต่อไปในวันนี้:แสดงรายการการเข้าสู่ระบบผ่านอินเทอร์เน็ตทุกครั้ง และทำเครื่องหมายว่ารายการใดไม่มี MFA และการจำกัดอัตรา แก้ไขแผงผู้ดูแลระบบ อีเมล และการเข้าถึงระยะไกลก่อน
คำถามที่พบบ่อย
วิธีที่มีประสิทธิภาพที่สุดในการป้องกันการโจมตีแบบเดรัจฉานคืออะไร?
MFA ที่ป้องกันการฟิชชิ่ง เช่น รหัสผ่านหรือคีย์ FIDO2 มันทำให้รหัสผ่านที่ถูกต้องไม่เพียงพอ ซึ่งจะทำให้การเดา การยัดข้อมูลประจำตัว และการฟิชชิ่งเป็นกลาง จับคู่กับการจำกัดอัตรา
การล็อคบัญชีสามารถหยุดการโจมตีแบบ Brute Force ได้หรือไม่?
มันหยุดการเดาบัญชีเดียว แต่ผู้โจมตีสามารถทริกเกอร์การล็อคเพื่อบล็อกผู้ใช้จริง และมันไม่ทำอะไรเลยกับการพ่นรหัสผ่าน ใช้ความล่าช้าแบบก้าวหน้าบวกกับขีดจำกัดต่อ IP และทั่วโลก
การบังคับรหัสผ่านแบบเดรัจฉานใช้เวลานานเท่าใด?
ขึ้นอยู่กับความยาว ชุดอักขระ และประเภทแฮช ความยาวมีความสำคัญที่สุด และการแฮชที่รวดเร็วเช่น MD5 จะเร็วกว่า Argon2id มาก ทดสอบแฮชของคุณเองในห้องแล็บแทนที่จะเชื่อถือบุคคลทั่วไป
VPN หรือการเปลี่ยนพอร์ตเริ่มต้นสามารถหยุดการโจมตีแบบ bruteforce ได้หรือไม่?
VPN จะลบการเปิดเผยต่อสาธารณะ ดังนั้นผู้โจมตีจะต้องผ่านการรับรองความถูกต้องก่อน การเปลี่ยนพอร์ตจะตัดเสียงรบกวนของเครื่องสแกนเท่านั้น และจะพบได้ภายในไม่กี่นาที
อะไรคือความแตกต่างระหว่างกำลังเดรัจฉานและการบรรจุข้อมูลรับรอง?
กำลังดุร้ายเดารหัสผ่าน การเติมข้อมูลประจำตัวจะเล่นซ้ำคู่ที่รั่วไหลออกมาจริง โดยเดิมพันว่าจะใช้ซ้ำ รหัสผ่านที่ไม่ซ้ำ การคัดกรองการละเมิด และ MFA หยุดการบรรจุ
ฉันจะรู้ได้อย่างไรว่าฉันถูกบังคับอย่างดุร้าย?
มองหาการเข้าสู่ระบบที่ล้มเหลวอย่างรวดเร็ว, IP หนึ่งรายการล้มเหลวในชื่อผู้ใช้หลายรายการ, รห��สผ่านเดียวที่ลองใช้ในหลายบัญชี และการล็อกอย่างท่วมท้น ความสำเร็จทันทีหลังจากความล้มเหลวระเบิดเป็นสัญญาณที่ร้ายแรงที่สุด
Fail2ban เพียงพอที่จะปกป้อง SSH หรือไม่
ไม่ การโจมตีแบบกระจายอยู่ภายใต้ขีดจำกัด ปิดใช้งานการตรวจสอบสิทธิ์ด้วยรหัสผ่านและต้องใช้คีย์ และคง Fail2ban ไว้เป็นเลเยอร์ที่รองรับ