Bei einer Cybersicherheitsbewertung handelt es sich um eine strukturierte Bewertung der Systeme, Daten und Kontrollen einer Organisation, die darauf abzielt, Schwachstellen zu identifizieren, bevor es Angreifer tun. Dies ist die effektivste Methode, um herauszufinden, wo Ihr tatsächliches Risiko liegt und nicht, wo Sie es annehmen.
Es steht auf dem Spiel: Ein durchschnittlicher Datenschutzverstoß kostet mittlerweile 4,45 Millionen US-Dollar, und die meisten Unternehmen entdecken einen Verstoß erst nach 204 Tagen. Eine gut durchgeführte Bewertung schließt diese Lücke, indem sie Schwachstellen aufdeckt, während ihre Behebung noch kostengünstig ist.
In diesem Leitfaden werden wir die verschiedenen Arten von Cyber-Sicherheitsbewertungen aufschlüsseln, den Prozess Schritt für Schritt durchgehen, Ihnen zeigen, wie ein ordnungsgemäßer Bewertungsbericht aussieht, und Ihnen eine kostenlose Checkliste geben, die Sie noch heute durchgehen können. Wenn Sie eine Bewertung gegen einen vollständigen Penetrationstest abwägen oder sich fragen, wie sie in ein umfassenderes GRC-Programm passt, werden wir uns auch damit befassen.
Was ist eine Cyber-Sicherheitsbewertung?
Bei einer Cybersicherheitsbewertung handelt es sich um eine systematische Überprüfung der IT-Umgebung einer Organisation, um Sicherheitsschwächen zu identifizieren, potenzielle Bedrohungen zu verstehen und zu bewerten, ob bestehende Sicherheitskontrollen stark genug sind, um kritische Systeme und Daten zu schützen.
Die Bewertung geht über einzelne Schwachstellen hinaus. Es untersucht, wie verschiedene Teile der Sicherheitsumgebung zusammenarbeiten, einschließlich Netzwerke, Anwendungen, Endpunkte, Cloud-Infrastruktur, Benutzerzugriff, Sicherheitsrichtlinien und Datenschutzkontrollen.
Eine typische Bewertung konzentriert sich auf vier Kernbereiche:
Vermögenswerte:Systeme, Anwendungen, Geräte, Cloud-Ressourcen und sensible Daten, die geschützt werden müssen.
Bedrohungen:Mögliche Ereignisse oder Angreifer, die diese Vermögenswerte gefährden könnten.
Sicherheitslücken:Schwachstellen, die Angreifer ausnutzen könnten, etwa veraltete Software, Fehlkonfigurationen oder übermäßige Berechtigungen.
Sicherheitskontrollen:Bereits vorhandene Maßnahmen, einschließlich Firewalls, MFA, Endpunktschutz, Zugriffskontrollen, Überwachung und Verfahren zur Reaktion auf Vorfälle.
Das Ziel besteht nicht einfach darin, eine Liste von Sicherheitsproblemen zu erstellen. Eine gute Bewertung hilft einer Organisation zu verstehen, welche Risiken am wichtigsten sind, was passieren könnte, wenn diese Risiken ausgenutzt werden, und welche Probleme zuerst behoben werden sollten.
Beispielsweise könnte eine Bewertung Dutzende von Schwachstellen in einer Umgebung identifizieren. Ein fehlender Patch auf einem isolierten Testserver stellt möglicherweise ein relativ geringes Risiko dar, während eine schwache Authentifizierung auf einem mit dem Internet verbundenen Administratorkonto sofortige Aufmerksamkeit erfordern könnte.
Dieser risikobasierte Ansatz hilft Sicherheitsteams, Ressourcen zu priorisieren, anstatt jeden Befund als gleich dringend zu behandeln.
Cyber-Sicherheitsbewertung vs. Audit vs. Penetrationstest
Diese Begriffe werden oft synonym verwendet, dienen jedoch unterschiedlichen Zwecken.
Annäherung | Hauptzweck | Was es untersucht | Typisches Ergebnis |
|---|---|---|---|
Bewertung der Cybersicherheit | Bewerten Sie die allgemeine Sicherheitslage und das Risiko | Systeme, Schwachstellen, Bedrohungen, Richtlinien, Kontrollen und Prozesse | Priorisierte Ergebnisse und Sanierungsplan |
Sicherheitsaudit | Überprüfen Sie die Einhaltung definierter Anforderungen | Richtlinien, Verfahren, Beweise und Sicherheitskontrollen | Compliance-Ergebnisse und Auditbericht |
Penetrationstest | Stellen Sie fest, ob Schwachstellen ausgenutzt werden können | Ausgewählte Netzwerke, Anwendungen, Systeme oder Infrastruktur | Ausnutzbare Schwachstellen und technische Empfehlungen |
Eine Cyber-Sicherheitsbewertung bietet den umfassendsten Überblick. Bei einem Audit geht es in erster Linie darum, ob erforderliche Kontrollen und Standards eingehalten werden, während bei einem Penetrationstest aktiv geprüft wird, ob Schwachstellen ausgenutzt werden können.
Organisationen nutzen häufig alle drei als Teil eines ausgereiften Sicherheitsprogramms, anstatt sich nur für einen Ansatz zu entscheiden. Sehen Sie sich unsere Aufschlüsselung vonan Governance, Risiko und Compliance (GRC) in der Cybersicherheitwie diese Bemühungen normalerweise koordiniert werden.
Arten von Cyber-Sicherheitsbewertungen
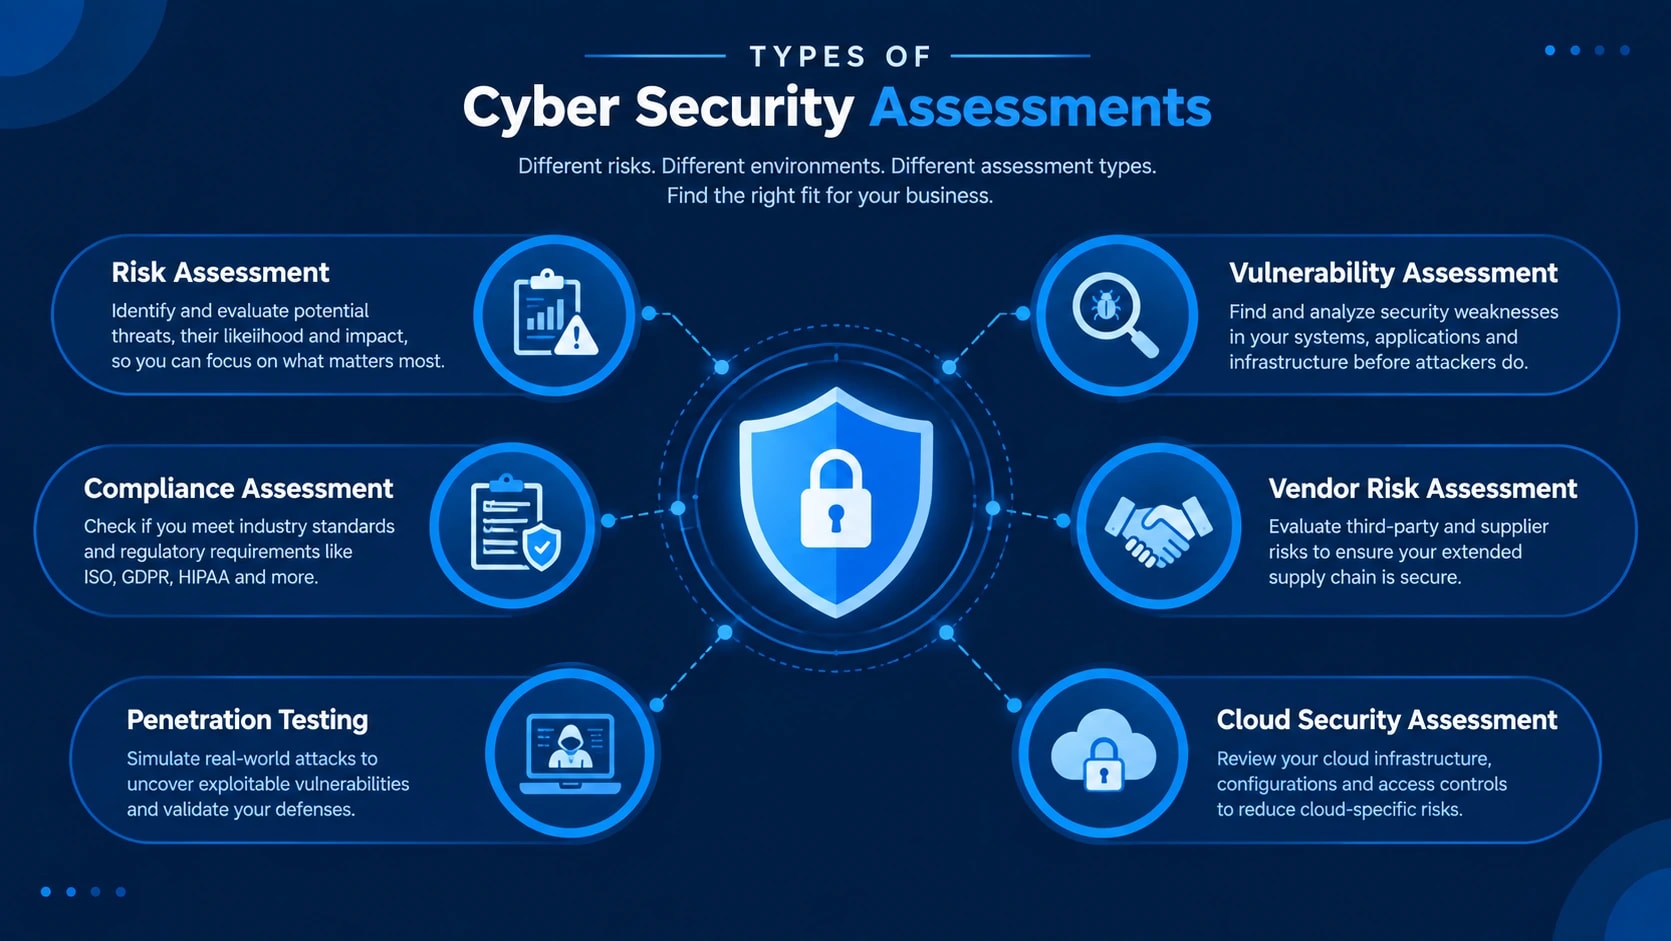
Nicht jedes Unternehmen ist den gleichen Sicherheitsrisiken ausgesetzt. Die richtige Bewertung hängt von Ihrer Infrastruktur, Branche, regulatorischen Anforderungen und der Art der Daten ab, die Sie verarbeiten.
Hier sind die häufigsten Arten von Cyber-Sicherheitsbewertungen.
1. Bewertung des Cyber-Sicherheitsrisikos
Eine Cybersicherheitsrisikobewertung identifiziert Bedrohungen für kritische Vermögenswerte und bewertet die potenziellen Auswirkungen, wenn diese Bedrohungen zu echten Vorfällen werden.
Anstatt sich nur auf technische Schwachstellen zu konzentrieren, betrachtet es das Gesamtbild. Dazu gehören die Wahrscheinlichkeit eines Vorfalls, der Wert der betroffenen Vermögenswerte, bestehende Sicherheitskontrollen und die möglichen finanziellen oder betrieblichen Auswirkungen.
Die Ergebnisse werden dann nach Risiko priorisiert und helfen Unternehmen bei der Entscheidung, wo Sicherheitsressourcen zuerst zugewiesen werden sollten. Wenn Sie dieser Priorisierung Zahlen hinzufügen möchten, ist unserRechner für Cybersicherheitsrisikenist ein nützlicher Ausgangspunkt.
2. Schwachstellenbewertung
Eine Schwachstellenanalyse durchsucht Systeme, Anwendungen, Netzwerke und Geräte nach bekannten Sicherheitslücken.
Sicherheitsteams können Schwachstellen-Scan-Tools wie Nessus, Qualys oder Rapid7 verwenden, um Probleme zu identifizieren, darunter:
Fehlende Sicherheitspatches
Veraltete Software
Offene Ports und unnötige Dienste
Schwache Konfigurationen
Bekannte Software-Schwachstellen
Exponierte Systeme
Im Gegensatz zu Penetrationstests konzentriert sich eine Schwachstellenbewertung im Allgemeinen auf die Identifizierung von Schwachstellen und nicht darauf, diese aktiv auszunutzen.
Mehr über den Unterschied erfahren Sie in unserem Leitfaden zu Penetrationstests und Strategien zur Schwachstellenbewertung.
3. Compliance-Bewertung
Bei einer Compliance-Bewertung wird bewertet, ob die Sicherheitskontrollen einer Organisation bestimmte behördliche, branchenspezifische oder vertragliche Anforderungen erfüllen.
Abhängig von der Organisation kann es sich hierbei um Frameworks und Standards handeln wie:
ISO 27001
NIST Cybersecurity Framework
SOC 2
DSGVO
PCI DSS
Die Bewertung kann Lücken zwischen bestehenden Sicherheitspraktiken und erforderlichen Kontrollen identifizieren und der Organisation einen klaren Fahrplan zur Verbesserung der Compliance geben.
Compliance-Bewertungen sind häufig Teil eines umfassenderen Governance-, Risiko- und Compliance-Programms (GRC). Wenn Sie in einer regulierten Branche wie dem Finanzdienstleistungssektor tätig sind, sind Frameworks wie zAPRA CPS 230Fügen Sie zusätzlich zu den oben genannten Standards eine weitere Ebene operationeller Risikoanforderungen hinzu.
4. Risikobewertung Dritter und Anbieter
Unternehmen sind zunehmend auf Cloud-Anbieter, SaaS-Plattformen, Auftragnehmer, Zahlungsabwickler und andere externe Anbieter angewiesen.
Eine Risikobewertung durch Dritte bewertet, ob diese Anbieter inakzeptable Sicherheitsrisiken mit sich bringen.
Es kann Bereiche wie Datenverarbeitung, Zugriffskontrollen, Verschlüsselung, Verfahren zur Reaktion auf Vorfälle, Sicherheitszertifizierungen, Verlauf von Sicherheitsverletzungen und Verwaltung von Subunternehmern untersuchen.
Diese Bewertungen sind besonders wichtig, wenn ein Anbieter Zugriff auf sensible Daten oder kritische Geschäftssysteme hat, und es lohnt sich, sie mit einem Blick aufzu kombinieren die Risiken Dritter, die Ihr Schwachstellenscanner nicht sehen kann, da Scan-Tools allein selten eine Gefährdung seitens des Anbieters hervorrufen.
5. Penetrationstests
Penetrationstests verfolgen einen eher kontradiktorischen Ansatz.
Sicherheitsexperten simulieren reale Angriffe auf ausgewählte Systeme, Anwendungen oder Netzwerke, um festzustellen, ob erkannte Schwachstellen tatsächlich ausgenutzt werden können.
Ein Penetrationstest kann Angriffspfade aufdecken, die automatisierte Schwachstellenscanner möglicherweise übersehen, wie z. B. verkettete Schwachstellen, Authentifizierungsschwächen, Fehler in der Geschäftslogik und Möglichkeiten zur Rechteausweitung.
Da es sich bei Penetrationstests um eine aktive Ausnutzung handelt, werden sie in der Regel in einem klar definierten Rahmen und mit formaler Genehmigung durchgeführt. Siehe unsereStrategieleitfaden für Penetrationstests und Schwachstellenbewertungwie die beiden Disziplinen zusammenpassen.
6. Cloud-Sicherheitsbewertung
Bei einer Cloud-Sicherheitsbewertung wird die Sicherheitskonfiguration von Cloud-Umgebungen wie AWS, Microsoft Azure oder Google Cloud bewertet.
Normalerweise wird Folgendes untersucht:
Identitäts- und Zugriffsverwaltung
Öffentlich zugängliche Ressourcen
Speicherberechtigungen
Netzwerkkonfigurationen
Verschlüsselung
Protokollierung und Überwachung
Geheimnisse und Anmeldeinformationsverwaltung
Sicherheitsrichtlinien und Fehlkonfigurationen
Cloud-Umgebungen können sich schnell ändern, daher sind diese Bewertungen besonders nützlich nach Migrationen, größeren Architekturänderungen oder der Bereitstellung neuer Cloud-Dienste. EinRahmenwerk für das Datenrisikomanagementkann Ihnen bei der Entscheidung helfen, welche „kritischen“ Daten nach der Verlagerung in die Cloud tatsächlich die strengsten Kontrollen benötigen.
Viele Organisationen kombinieren mehrere dieser Bewertungen. Beispielsweise kann ein Unternehmen eine jährliche Risikobewertung für die Cybersicherheit durchführen, regelmäßig Schwachstellenbewertungen durchführen und vor der Veröffentlichung größerer Veröffentlichungen Penetrationstests für kritische Anwendungen durchführen.
Warum benötigt Ihr Unternehmen eine Cyber-Sicherheitsbewertung?
Cyber-Risiken ändern sich ständig. Neue Schwachstellen werden entdeckt, Mitarbeiter kommen oder gehen, Anwendungen werden bereitgestellt, Cloud-Umgebungen werden erweitert und Angreifer entwickeln neue Techniken.
Eine Cybersicherheitsbewertung verschafft Unternehmen ein klares Bild davon, wo ihre Sicherheitslage heute steht. Noch wichtiger ist, dass es hilft, Schwachstellen zu erkennen, bevor sie zu Sicherheitsvorfällen werden.
Regelmäßige Beurteilungen können Organisationen helfen:
Entdecken Sie Schwachstellen und Sicherheitsfehlkonfigurationen
Identifizieren Sie übermäßige Benutzerrechte und schwache Zugriffskontrollen
Finden Sie veraltete oder nicht unterstützte Systeme
Bewerten Sie, ob vorhandene Sicherheitskontrollen wie vorgesehen funktionieren
Priorisieren Sie Sicherheitsinvestitionen basierend auf dem tatsächlichen Risiko
Bereiten Sie sich auf behördliche oder Compliance-Anforderungen vor
Reduzieren Sie die Wahrscheinlichkeit und die potenziellen Auswirkungen einer Datenschutzverletzung
Verbessern Sie die Reaktion auf Vorfälle und die Wiederherstellungsbereitschaft
Eine Bewertung kann auch Sicherheitslücken aufdecken, die einzelne Tools möglicherweise nicht erkennen. Ein Schwachstellenscanner könnte beispielsweise einen veralteten Server identifizieren, aber eine umfassendere Bewertung kann feststellen, ob dieser Server sensible Daten enthält, dem Internet ausgesetzt ist und über eine angemessene Überwachung verfügt, was eigentlich die Aufgabe der fortlaufendenist Überwachung der Cybersicherheitsobald die Bewertung abgeschlossen ist.
Dieser Kontext hilft Teams, sich auf Schwachstellen zu konzentrieren, die das größte Geschäftsrisiko darstellen.
Wie oft sollten Sie eine Cyber-Sicherheitsbewertung durchführen?
Für viele Organisationen ist die Durchführung einer umfassenden Bewertung mindestens einmal im Jahr eine nützliche Grundlage. Umgebungen mit höherem Risiko erfordern möglicherweise häufigere Bewertungen, abhängig von regulatorischen Anforderungen, Änderungen in der Infrastruktur und der Sensibilität der beteiligten Daten.
Sie sollten auch die Durchführung einer Beurteilung nach bedeutenden Ereignissen in Erwägung ziehen, wie zum Beispiel:
Eine Datenschutzverletzung oder ein Sicherheitsvorfall
Größere Infrastruktur- oder Netzwerkänderungen
Migration in eine neue Cloud-Umgebung
Bereitstellung kritischer Anwendungen
Eine Fusion oder Übernahme
Einführung neuer Anbieter mit Zugriff auf sensible Systeme
Wesentliche Änderungen der regulatorischen Anforderungen
Vor einem wichtigen Compliance-Audit
Jährliche Bewertungen sollten die kontinuierliche Sicherheitsüberwachung, das Schwachstellenmanagement, das Patchen und andere alltägliche Sicherheitspraktiken nicht ersetzen. Viele Organisationen formalisieren diese kontinuierliche Schicht durch einGlobal Security Operations Center (GSOC)oderManaged Endpoint Detection and Response (EDR).
Betrachten Sie die Bewertung als einen regelmäßigen Gesundheitscheck für Ihr Sicherheitsprogramm. Kontinuierliche Überwachung zeigt Ihnen, was in der gesamten Umgebung passiert, während eine Bewertung einen umfassenderen Blick darauf wirft, ob Ihre Abwehrmaßnahmen, Prozesse und Prioritäten immer noch den Risiken entsprechen, denen Ihr Unternehmen ausgesetzt ist.
Prozess zur Bewertung der Cybersicherheit: 6 Schritte
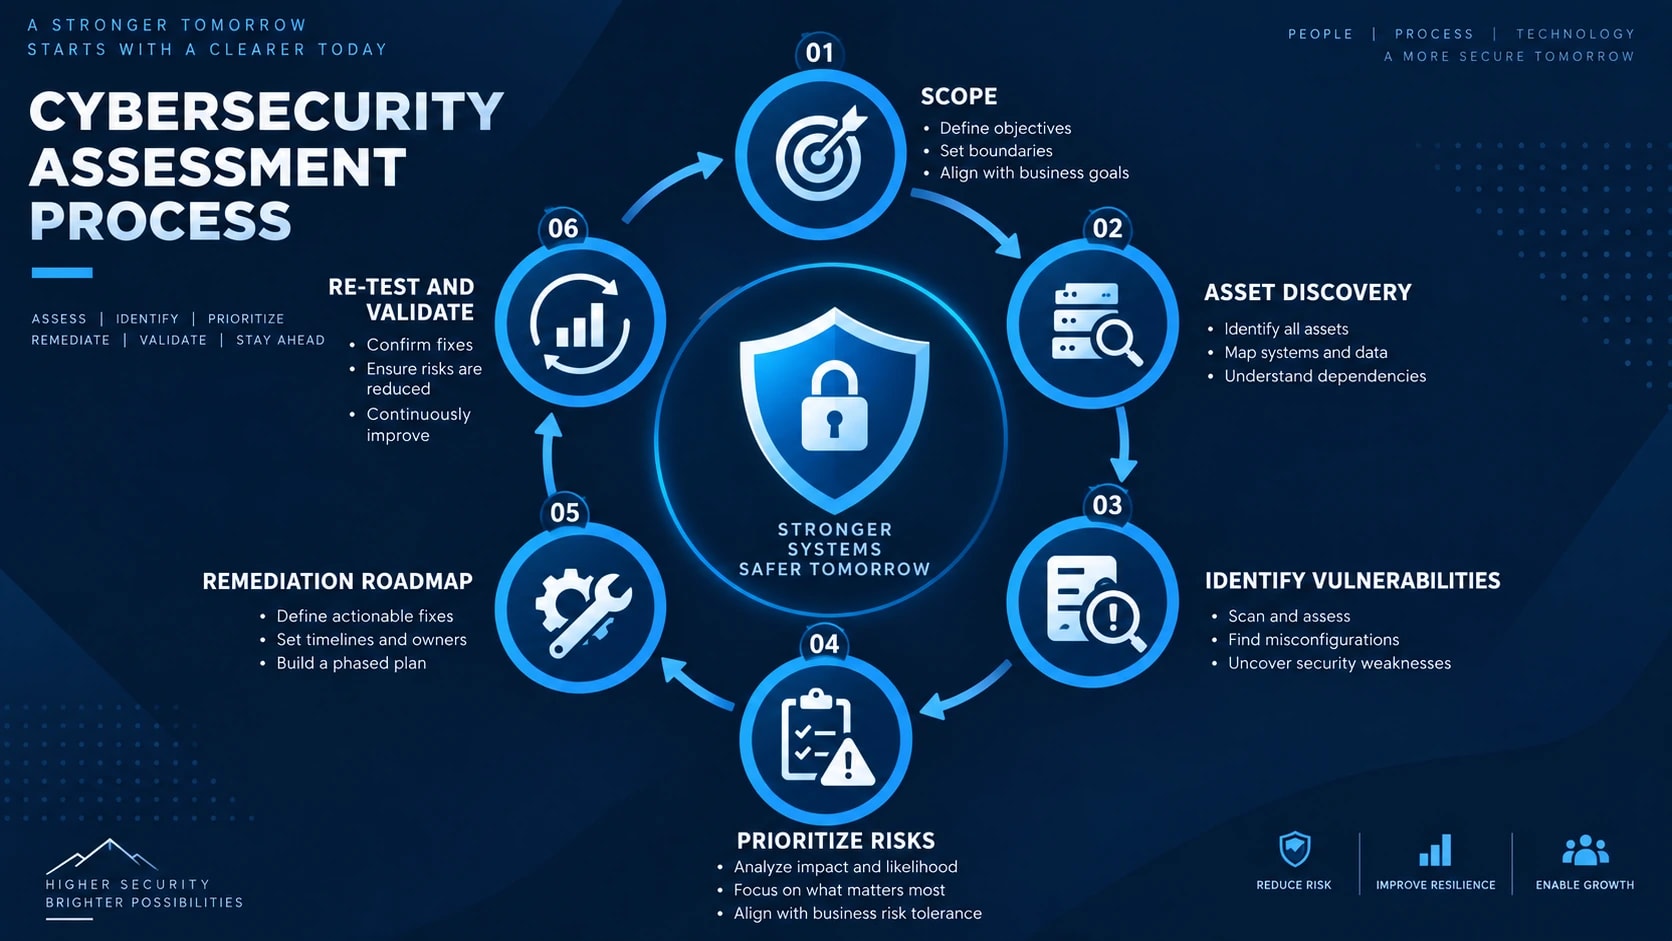
Ein erfolgreicher Cyber-Sicherheitsbewertungsprozess folgt einem strukturierten Ansatz. Der genaue Umfang variiert je nach Organisation, aber die meisten Bewertungen durchlaufen sechs Kernphasen, von der Definition dessen, was bewertet werden muss, bis zur Validierung, dass identifizierte Risiken angegangen wurden.
1. Definieren Sie den Umfang
Der erste Schritt besteht darin, genau zu entscheiden, was die Bewertung abdecken soll.
Abhängig von der Organisation kann der Umfang Folgendes umfassen:
Unternehmensnetzwerke
Server und Endpunkte
Webanwendungen
Cloud-Infrastruktur
Datenbanken
Fernzugriffssysteme
Identitäts- und Zugriffsverwaltung
Sensible Geschäftsdaten
Integrationen von Drittanbietern
Sicherheitsrichtlinien und -verfahren
Eine klare Definition dessen, was innerhalb und außerhalb des Geltungsbereichs liegt, verhindert Lücken und stellt sicher, dass jeder den Zweck der Bewertung versteht.
Der Umfang sollte auch kritische Geschäftsprozesse und -systeme identifizieren. Ein mit dem Internet verbundenes Kundenportal kann beispielsweise mehr Aufmerksamkeit erfordern als eine isolierte Entwicklungsumgebung.
2. Entdecken Sie Vermögenswerte und Daten
Sie können keine Systeme schützen, von denen Sie nicht wissen, dass sie existieren.
Der nächste Schritt besteht darin, eine genaue Bestandsaufnahme von Hardware, Software, Cloud-Ressourcen, Anwendungen, Benutzerkonten und sensiblen Daten zu erstellen.
Sicherheitsteams sollten bestimmen, wo kritische Informationen gespeichert werden, wer Zugriff darauf hat und wie sie zwischen Systemen übertragen werden.
Durch die Asset-Erkennung können auch vergessene Server, nicht verwaltete Geräte, ungenutzte Cloud-Ressourcen und Schatten-IT aufgedeckt werden, die andernfalls möglicherweise außerhalb der normalen Sicherheitsüberwachung bleiben würden.
3. Identifizieren Sie Schwachstellen und Sicherheitslücken
Sobald die Umgebung verstanden ist, wird bei der Bewertung nach Schwachstellen gesucht, die Angreifer ausnutzen könnten.
Dies kann automatisierte Schwachstellenscanner wie Nessus, Qualys und Rapid7 in Kombination mit manuellen Konfigurationsüberprüfungen und Sicherheitstests umfassen. Einige Teams gehen mit proaktivemnoch einen Schritt weiter Jagd auf Cyber-Bedrohungenum Probleme aufzudecken, die Scanner allein nicht erkennen können.
Zu den häufigsten Ergebnissen gehören:
Fehlende Sicherheitspatches
Nicht unterstützte Software
Schwache Passwörter oder Authentifizierungskontrollen
Übermäßige Benutzerrechte
Offengelegte Dienste
Cloud-Fehlkonfigurationen
Unsichere Netzwerkkonfigurationen
Fehlender Endpunktschutz
Unzureichende Protokollierung und Überwachung
Schwache Sicherungs- oder Wiederherstellungsprozesse
Automatisiertes Scannen ist sinnvoll, sollte aber nicht die gesamte Beurteilung umfassen. Die manuelle Überprüfung liefert Kontext, den Scan-Tools möglicherweise übersehen.
4. Risiken bewerten und priorisieren
Das Auffinden einer Schwachstelle macht sie nicht automatisch zu einem kritischen Geschäftsrisiko.
Jedes Ergebnis sollte auf der Grundlage von Faktoren wie Ausnutzbarkeit, Wahrscheinlichkeit, Bedeutung von Vermögenswerten, Datensensibilität, bestehenden Kontrollen und potenziellen Auswirkungen auf das Geschäft bewertet werden. UnserRechner für Cybersicherheitsrisikenkann dabei helfen, eine grobe Zahl dieser Auswirkungen zu ermitteln, wenn Sie die Ergebnisse gegeneinander abwägen.
Teams können Ergebnisse dann mithilfe von Bewertungen klassifizieren wie:
Kritisch | Hoch | Mittel | Niedrig
Dies verhindert, dass Sicherheitsteams die gleiche Zeit für jede Schwachstelle aufwenden müssen, und hilft ihnen, zuerst die Risiken anzugehen, die den größten Schaden anrichten könnten.
5. Erstellen Sie den Bericht und die Sanierungs-Roadmap
Die Ergebnisse werden in einem Cyber-Security-Assessment-Bericht dokumentiert.
Ein nützlicher Bericht kann mehr als nur Schwachstellen auflisten. Darin werden das damit verbundene Risiko, die betroffenen Vermögenswerte, die empfohlene Abhilfemaßnahme, die Priorität und der voraussichtliche Zeitplan für die Behebung des Problems erläutert.
Der Sanierungsfahrplan sollte sofortige Maßnahmen von längerfristigen Verbesserungen trennen.
Beispielsweise kann die Deaktivierung eines exponierten Kontos Minuten dauern, während die Neugestaltung der Netzwerksegmentierung mehrere Monate Planung und Implementierung erfordern könnte.
6. Erneut testen und validieren
Eine Beurteilung sollte nicht mit der Abgabe des Berichts enden.
Nach Abschluss der Behebungsarbeiten sollten die Sicherheitsteams überprüfen, ob kritische Probleme ordnungsgemäß behoben wurden und die Korrekturen keine zusätzlichen Probleme verursacht haben.
Zu den erneuten Tests können Schwachstellenscans, Konfigurationsüberprüfungen, Zugriffskontrollprüfungen oder gezielte Penetrationstests gehören.
Das Endergebnis sollte ein Zyklus aus Bewertung, Priorisierung, Behebung, Validierung und Neubewertung sein. Dadurch wird aus einer einmaligen Cybersicherheitsbewertung ein fortlaufender Prozess zur Verbesserung der Sicherheitslage des Unternehmens, einer derCybersicherheitsstrategien für Unternehmendas unterscheidet ausgereifte Programme von reaktiven.
Was ist in einem Cyber-Sicherheitsbewertungsbericht enthalten?
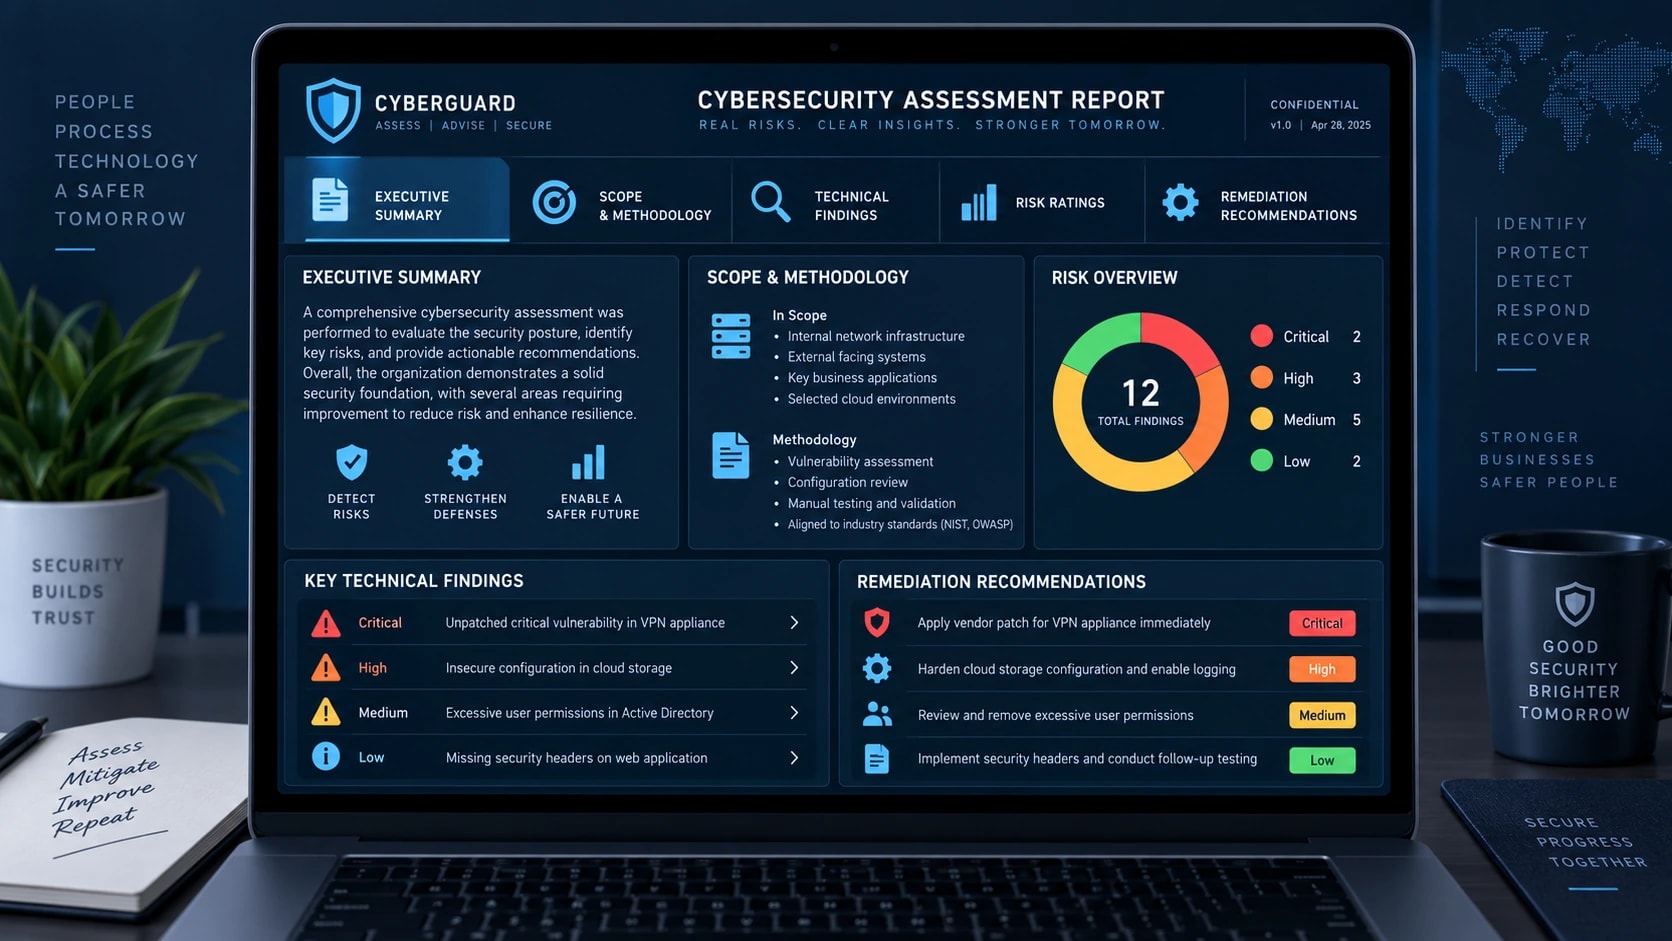
Ein Cyber-Sicherheitsbewertungsbericht wandelt technische Erkenntnisse in einen klaren Aktionsplan um. Es sollte der Führung helfen, das allgemeine Geschäftsrisiko zu verstehen, und den Sicherheits- und IT-Teams gleichzeitig genügend technische Details an die Hand geben, um identifizierte Schwachstellen zu beheben.
Ein guter Bericht umfasst normalerweise die folgenden Abschnitte.
Zusammenfassung
Die Zusammenfassung bietet einen allgemeinen Überblick für die Geschäftsleitung und andere nicht-technische Interessengruppen.
Darin sollten die allgemeine Sicherheitslage der Organisation, die wichtigsten erkannten Risiken und die Maßnahmen erläutert werden, die sofortige Aufmerksamkeit erfordern.
Anstatt die Führung mit technischen Details zu überfordern, sollte dieser Abschnitt drei Fragen beantworten:
Was sind unsere größten Cyberrisiken?
Wie könnten sie sich auf das Geschäft auswirken?
Was sollten wir zuerst ansprechen?
Umfang und Methodik
Der Bericht sollte klar dokumentieren, was bewertet wurde und wie die Bewertung durchgeführt wurde.
Dies kann Netzwerke, Anwendungen, Cloud-Infrastruktur, Endpunkte, Identitätssysteme, Sicherheitsrichtlinien und andere im Umfang enthaltene Vermögenswerte umfassen.
Alle Ausschlüsse oder Einschränkungen sollten ebenfalls dokumentiert werden, damit die Leser verstehen, was die Bewertung abdeckt und was nicht.
Technische Erkenntnisse
Dieser Abschnitt enthält detaillierte Informationen zu jeder Sicherheitslücke, die während der Bewertung entdeckt wurde.
Ein Befund kann Folgendes umfassen:
Sicherheitslücke oder Sicherheitslücke
Betroffenes System oder Asset
Beschreibung des Problems
Mögliche Auswirkungen
Beweise für die Feststellung
Empfohlene Sanierung
Risikobewertung
Technische Teams können diese Informationen verwenden, um jedes Problem zu reproduzieren, zu untersuchen und zu lösen.
Risikobewertungen
Ergebnisse werden im Allgemeinen auf der Grundlage ihrer potenziellen Auswirkungen und der Wahrscheinlichkeit einer Ausnutzung in die Kategorien „Kritisch“, „Hoch“, „Mittel“ oder „Niedrig“ eingeteilt.
Beispielsweise erhält eine Schwachstelle im Internet, die einen unbefugten Zugriff auf sensible Kundendaten ermöglichen könnte, im Allgemeinen höhere Priorität als ein Konfigurationsproblem mit geringer Auswirkung auf einem isolierten System.
Risikobewertungen helfen Unternehmen dabei, begrenzte Sicherheitsressourcen auf die wichtigsten Probleme zu lenken.
Sanierungsempfehlungen
Zu jedem aussagekräftigen Befund sollte eine praktische Empfehlung gehören.
Empfehlungen können die Anwendung von Patches, die Änderung von Konfigurationen, die Durchsetzung von MFA, die Entfernung unnötiger Berechtigungen, die Verbesserung der Netzwerksegmentierung, die Stärkung der Überwachung oder die Aktualisierung von Sicherheitsrichtlinien umfassen.
Der Bericht sollte auch realistische Zeitpläne für die Behebung auf der Grundlage des Risikos vorgeben.
Risikostufe | Beispiel einer Sanierungspriorität |
|---|---|
Kritisch | Sofortige Maßnahmen |
Hoch | So schnell wie möglich |
Mittel | Geplante Sanierung |
Niedrig | Behebung durch normale Verbesserungszyklen |
Diese Fristen sollten an die Risikotoleranz, die betrieblichen Anforderungen und die regulatorischen Verpflichtungen der Organisation angepasst werden und nicht als universelle Fristen betrachtet werden.
Sanierungs-Roadmap
Abschließend sollte der Bewertungsbericht die einzelnen Erkenntnisse in einer priorisierten Roadmap zusammenführen.
Schnelle Lösungen können zunächst in Angriff genommen werden, während größere Sicherheitsverbesserungen in den folgenden Wochen oder Monaten geplant werden können.
Damit ist der Cyber Security Assessment Report mehr als nur eine Momentaufnahme von Schwachstellen. Es wird zu einer praktischen Roadmap, die Führungskräfte, IT-Teams und Sicherheitsexperten nutzen können, um Fortschritte zu messen und Risiken stetig zu reduzieren.
Kostenlose Checkliste zur Cyber-Sicherheitsbewertung
Sie müssen nicht auf ein formelles Audit warten, um mit der Identifizierung von Sicherheitslücken zu beginnen. Verwenden Sie diese Checkliste zur Cybersicherheitsbewertung als schnelle grundlegende Überprüfung der aktuellen Sicherheitslage Ihres Unternehmens.
1. Vermögensverzeichnis
Pflegen Sie einen aktuellen Bestand an Servern, Endpunkten, Anwendungen, Netzwerkgeräten und Cloud-Ressourcen.
Identifizieren Sie, wo sensible und geschäftskritische Daten gespeichert sind.
Entfernen oder sichern Sie unbekannte, ungenutzte und nicht autorisierte Vermögenswerte.
2. Identitäts- und Zugriffsmanagement
Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) für privilegierte und sensible Konten.
Wenden Sie nach Möglichkeit den Zugriff mit den geringsten Rechten an.
Entfernen Sie inaktive und unnötige Benutzerkonten.
Überprüfen Sie regelmäßig den Administrator- und privilegierten Zugriff.
3. Patch- und Schwachstellenmanagement
Halten Sie Betriebssysteme, Anwendungen und Netzwerkgeräte auf dem neuesten Stand.
Führen Sie regelmäßig Schwachstellenscans durch.
Priorisieren Sie kritische Schwachstellen und Schwachstellen mit hohem Risiko für die Behebung.
Verfolgen Sie identifizierte Schwachstellen, bis sie behoben sind.
4. Endpunkt- und Netzwerksicherheit
Stellen Sie Endpunktschutz oder EDR für alle unterstützten Endpunkte bereit. Sehen Sie sich unseren Leitfaden zuan verwaltete Endpunkterkennung und -reaktionwenn Sie zwischen interner und verwalteter Abdeckung abwägen.
Konfigurieren Sie Firewalls so, dass nur der erforderliche Datenverkehr zugelassen wird.
Überprüfen Sie die mit dem Internet verbundenen Ports und Dienste.
Segmentieren Sie kritische Systeme gegebenenfalls von Netzwerken mit geringerem Vertrauen.
5. Datenschutz
Verschlüsseln Sie sensible Daten während der Übertragung und im Ruhezustand, sofern erforderlich.
Beschränken Sie den Zugriff auf vertrauliche und geschäftskritische Informationen.
Überprüfen Sie, wie sensible Daten erfasst, gespeichert, weitergegeben und gelöscht werden, einschließlichPII, für die eigene Bearbeitungs- und Offenlegungspflichten gelten.
Überwachen Sie auf unbefugten Zugriff oder ungewöhnliche Datenübertragungen und setzen SieVerhinderung von DatenlecksKontrollen für Ihre sensibelsten Informationen.
6. Backups und Wiederherstellung
Sichern Sie wichtige Systeme und Daten regelmäßig.
Bewahren Sie geschützte Sicherungskopien auf, die von kompromittierten Konten nicht einfach geändert werden können.
Testen Sie Verfahren zur Backup-Wiederherstellung.
Prioritäten für die Dokumentwiederherstellung für kritische Geschäftsdienste.
7. Protokollierung und Überwachung
Aktivieren Sie die Sicherheitsprotokollierung für kritische Systeme und Anwendungen.
Zentralisieren Sie wichtige Protokolle nach Möglichkeit.
Überwachen Sie auf verdächtige Authentifizierung, Berechtigungsänderungen, Malware und ungewöhnliche Netzwerkaktivitäten.
Definieren Sie einen Prozess zur Untersuchung von Sicherheitswarnungen. Siehe unsereBest Practices für die Überwachung der Cybersicherheitwie ein ausgereifter Prozess aussieht.
8. Reaktion auf Vorfälle
Pflegen Sie einen dokumentierten Vorfallreaktionsplan.
Definieren Sie Rollen und Verantwortlichkeiten, bevor ein Vorfall eintritt.
Eskalations- und Kommunikationsverfahren einhalten.
Testen Sie den Incident-Response-Plan durch Übungen oder Simulationen.
9. Sicherheit Dritter
Identifizieren Sie Anbieter, die auf sensible Daten oder kritische Systeme zugreifen können.
Überprüfen Sie deren Sicherheitspraktiken, bevor Sie Zugriff gewähren.
Beschränken Sie die Berechtigungen Dritter auf das Notwendige.
Entfernen Sie den Lieferantenzugriff, wenn Verträge oder Projekte enden. Weitere Informationen dazu, wo diese Beziehungen häufig scheitern, finden Sie unterdie Risiken Dritter, die Ihr Schwachstellenscanner nicht sehen kann.
10. Sicherheitsbewusstsein
Bieten Sie Ihren Mitarbeitern regelmäßige Schulungen zum Thema Cybersicherheit an.
Schulen Sie Benutzer darin, Phishing- und Social-Engineering-Versuche zu erkennen.
Bieten Sie eine einfache Methode zum Melden verdächtiger E-Mails oder Aktivitäten.
Beziehen Sie Sicherheitsverantwortlichkeiten in das Onboarding und Offboarding von Mitarbeitern ein und übersehen Sie nicht die Risiken von innen, die inbehandelt werden Was ist das Ziel eines Insider-Bedrohungsprogramms.
Schnelle Beurteilung
Wenn Sie mehrere der oben genannten Punkte mit „Nein“ beantwortet haben, können diese Lücken einen nützlichen Ausgangspunkt für eine detailliertere Bewertung der Cybersicherheit darstellen.
Die Checkliste dient als Grundlage und ersetzt nicht eine professionelle Beurteilung. Der nächste Schritt besteht darin, Lücken nach ihrer Wahrscheinlichkeit, potenziellen geschäftlichen Auswirkungen und der Bedeutung der beteiligten Systeme zu priorisieren. Kritische Schwachstellen wie offengelegter Administratorzugriff, fehlende MFA, nicht unterstützte Systeme mit Internetzugriff oder ungetestete Backups sollten zuerst beachtet werden.
Wie CyberLad helfen kann
Das Erkennen von Sicherheitslücken ist nur dann sinnvoll, wenn Sie wissen, welche zuerst behoben werden müssen. CyberLad hilft Unternehmen dabei, ihre Sicherheitslage zu bewerten, potenzielle Schwachstellen aufzudecken und Verbesserungen basierend auf dem tatsächlichen Risiko zu priorisieren.
Unser Ansatz konzentriert sich auf praktische Ergebnisse und nicht auf lange Berichte voller Themen, die wenig geschäftlichen Kontext bieten. Wenn Sie lieber externes Fachwissen für eine tiefergehende Prüfung hinzuziehen möchten, finden Sie hier Folgendes:Ein Cyber-Sicherheitsberater macht das und warum Sie einen brauchen könnten.
Sie können mit einer kostenlosen 30-minütigen Cyber-Sicherheitsbewertung beginnen, um einen ersten Überblick über Ihre aktuelle Sicherheitslage zu erhalten. Wir helfen Ihnen dabei, drei kritische Sicherheitslücken oder -lücken zu identifizieren, die möglicherweise Ihre Aufmerksamkeit erfordern, und erläutern Ihnen die praktischen Schritte, die Sie ergreifen können, um das damit verbundene Risiko zu verringern.
Abhängig von Ihrer Umgebung kann die Bewertung folgende Bereiche berücksichtigen:
Netzwerk- und Infrastruktursicherheit
Schwachstellenmanagement
Identitäts- und Zugriffskontrollen
Endpunktsicherheit
Cloud-Sicherheit
Sicherheitsüberwachung und Reaktion auf Vorfälle
Datenschutz- und Compliance-Bereitschaft
Ganz gleich, ob Sie sich auf ein Audit vorbereiten, auf ein aktuelles Sicherheitsrisiko reagieren oder einfach nur verstehen möchten, wo Ihre größten Risiken liegen, eine gezielte Bewertung kann Ihnen einen klareren Ausgangspunkt verschaffen.
Abschluss
Eine Cybersicherheitsbewertung verschafft Ihrem Unternehmen einen klaren Überblick über seine Schwachstellen, Sicherheitskontrollen und das Gesamtrisiko. Anstatt darauf zu warten, dass ein Vorfall Schwachstellen aufdeckt, helfen Ihnen regelmäßige Bewertungen dabei, diese frühzeitig zu erkennen und zu beheben.
Der Prozess sollte über die Durchführung von Schwachstellenscans hinausgehen. Bei einer vollständigen Bewertung werden Ihre Vermögenswerte, Zugriffskontrollen, Infrastruktur, Cloud-Umgebungen, Datenschutz, Sicherheitsprozesse und die Bereitschaft für Vorfälle untersucht. Am wichtigsten ist, dass diese Erkenntnisse in einen priorisierten Sanierungsplan umgewandelt werden.
Nutzen Sie die obige Checkliste zur Cybersicherheitsbewertung als Ausgangspunkt, um offensichtliche Lücken zu identifizieren. Für eine tiefergehende Prüfung sollten Sie eine umfassende Bewertung in Betracht ziehen, die sowohl technische Schwachstellen als auch deren potenzielle geschäftliche Auswirkungen bewertet.
Cybersicherheit ist keine einmalige Aufgabe. Bewerten, korrigieren, validieren und wiederholen Sie die Entwicklung Ihrer Systeme und Risiken.
Wenn Sie sich nicht sicher sind, wo Sie anfangen sollen, kann die kostenlose 30-minütige Sicherheitsbewertung von CyberLad dabei helfen, drei kritische Sicherheitslücken zu identifizieren und Ihnen praktische nächste Schritte zur Verbesserung Ihrer Sicherheitslage zu geben.
Häufig gestellte Fragen
Wie viel kostet eine Cyber-Sicherheitsbewertung?
Die Kosten einer Cybersicherheitsbewertung hängen von der Größe der Organisation, der Anzahl der Systeme, dem Bewertungsumfang, der Komplexität der Umgebung und dem erforderlichen Testniveau ab. Eine Bewertung eines Kleinunternehmens kostet möglicherweise deutlich weniger als eine Unternehmensbewertung, die mehrere Netzwerke, Cloud-Umgebungen, Anwendungen und Standorte abdeckt.
Wie lange dauert eine Cyber-Sicherheitsbewertung?
Eine Cybersicherheitsbewertung kann einige Tage bis mehrere Wochen dauern. Eine gezielte Bewertung einer kleinen Umgebung kann schnell abgeschlossen sein, während eine umfassende Unternehmensbewertung, die mehrere Systeme, Anwendungen, Cloud-Plattformen und Geschäftseinheiten umfasst, mehrere Wochen dauern kann.
Wer sollte eine Cyber-Sicherheitsbewertung durchführen?
Eine Cybersicherheitsbewertung kann von einem internen Sicherheitsteam, einem unabhängigen Cybersicherheitsberater oder einem spezialisierten Sicherheitsanbieter durchgeführt werden. Interne Teams verstehen die Umgebung gut, während ein unabhängiger Dritter eine externe Perspektive bieten und möglicherweise Risiken erkennen kann, die interne Teams übersehen haben.
Organisationen können auch beide Ansätze nutzen, wobei interne Teams regelmäßige Bewertungen durchführen und unabhängige Spezialisten regelmäßige Überprüfungen durchführen.
Was ist der Unterschied zwischen einer Cyber-Sicherheitsbewertung und einem Audit?
Eine Cyber-Sicherheitsbewertung konzentriert sich auf die Identifizierung von Schwachstellen, Bedrohungen, Kontrollschwächen und dem gesamten Sicherheitsrisiko. Bei einem Sicherheitsaudit wird in erster Linie bewertet, ob eine Organisation definierte Richtlinien, Vorschriften, Rahmenwerke oder Standards einhält.
Eine Bewertung fragt: „Wo liegen unsere Sicherheitsrisiken?“ Bei einem Audit wird im Allgemeinen gefragt: „Erfüllen wir die erforderlichen Kontrollen oder Standards?“
Was ist eine Cyber-Sicherheitsrisikobewertung?
Eine Cybersicherheitsrisikobewertung identifiziert wichtige Vermögenswerte, relevante Cyberbedrohungen, Schwachstellen, bestehende Sicherheitskontrollen und die potenziellen Auswirkungen eines Sicherheitsvorfalls. Die Ergebnisse werden nach Risiko priorisiert, sodass Unternehmen ihre Ressourcen auf die Sicherheitsprobleme konzentrieren können, die die größten Auswirkungen auf das Unternehmen haben könnten.