Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο είναι μια δομημένη αξιολόγηση των συστημάτων, των δεδομένων και των ελέγχων ενός οργανισμού που έχουν σχεδιαστεί για να εντοπίζουν τρωτά σημεία πριν το κάνουν οι εισβολείς. Είναι ο πιο αποτελεσματικός τρόπος για να γνωρίζετε πού βρίσκεται ο πραγματικός σας κίνδυνος και όχι πού υποθέτετε ότι βρίσκεται.
Το διακύβευμα είναι πραγματικό: η μέση παραβίαση δεδομένων κοστίζει τώρα 4,45 εκατομμύρια δολάρια και οι περισσότεροι οργανισμοί δεν ανακαλύπτουν παραβίαση για 204 ημέρες. Μια καλά οργανωμένη αξιολόγηση κλείνει αυτό το κενό αναδεικνύοντας τις αδυναμίες ενώ είναι ακόμα φθηνό να διορθωθούν.
Σε αυτόν τον οδηγό, θα αναλύσουμε τους διαφορετικούς τύπους αξιολογήσεων ασφάλειας στον κυβερνοχώρο, θα ακολουθήσουμε τη διαδικασία βήμα προς βήμα, θα σας δείξουμε πώς είναι μια σωστή αναφορά αξιολόγησης και θα σας δώσουμε μια δωρεάν λίστα ελέγχου που μπορείτε να εκτελέσετε σήμερα. Εάν σταθμίζετε μια αξιολόγηση έναντι μιας δοκιμής πλήρους διείσδυσης ή αναρωτιέστε πώς ταιριάζει σε ένα ευρύτερο πρόγραμμα GRC, θα το καλύψουμε επίσης.
Τι είναι η αξιολόγηση ασφάλειας στον κυβερνοχώρο;
Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο είναι μια συστηματική ανασκόπηση του περιβάλλοντος πληροφορικής ενός οργανισμού για τον εντοπισμό αδυναμιών ασφαλείας, την κατανόηση πιθανών απειλών και την αξιολόγηση του κατά πόσον οι υπάρχοντες έλεγχοι ασφαλείας είναι αρκετά ισχυροί για την προστασία κρίσιμων συστημάτων και δεδομένων.
Η αξιολόγηση εξετάζει πέρα από τα μεμονωμένα τρωτά σημεία. Εξετάζει πώς συνεργάζονται διαφορετικά μέρη του περιβάλλοντος ασφαλείας, συμπεριλαμβανομένων δικτύων, εφαρμογών, τελικών σημείων, υποδομής cloud, πρόσβασης χρηστών, πολιτικών ασφαλείας και ελέγχων προστασίας δεδομένων.
Μια τυπική αξιολόγηση εστιάζει σε τέσσερις βασικούς τομείς:
Ακίνητη περιουσία:Συστήματα, εφαρμογές, συσκευές, πόροι cloud και ευαίσθητα δεδομένα που χρειάζονται προστασία.
Απειλές:Πιθανά συμβάντα ή εισβολείς που θα μπορούσαν να θέσουν σε κίνδυνο αυτά τα περιουσιακά στοιχεία.
Τρωτά σημεία:Αδυναμίες που θα μπορούσαν να εκμεταλλευτούν οι εισβολείς, όπως απαρχαιωμένο λογισμικό, εσφαλμένες διαμορφώσεις ή υπερβολικές άδειες.
Έλεγχοι ασφαλείας:Μέτρα που έχουν ήδη τεθεί σε ισχύ, συμπεριλαμβανομένων τείχη προστασίας, MFA, προστασία τελικού σημείου, έλεγχοι πρόσβασης, παρακολούθηση και διαδικασίες απόκρισης συμβάντων.
Ο στόχος δεν είναι απλώς η δημιουργία μιας λίστας προβλημάτων ασφαλείας. Μια καλή αξιολόγηση βοηθά έναν οργανισμό να κατανοήσει ποιοι κίνδυνοι είναι πιο σημαντικοί, τι θα μπορούσε να συμβεί εάν γίνει εκμετάλλευση αυτών των κινδύνων και ποια ζητήματα πρέπει να διορθωθούν πρώτα.
Για παράδειγμα, μια αξιολόγηση μπορεί να εντοπίσει δεκάδες τρωτά σημεία σε ένα περιβάλλον. Μια ενημερωμένη έκδοση κώδικα που λείπει σε έναν απομονωμένο δοκιμαστικό διακομιστή ενδέχεται να παρουσιάζει σχετικά μικρό κίνδυνο, ενώ ο αδύναμος έλεγχος ταυτότητας σε έναν λογαριασμό διαχειριστή που αντιμετωπίζει το Διαδίκτυο θα μπορούσε να απαιτεί άμεση προσοχή.
Αυτή η προσέγγιση που βασίζεται στον κίνδυνο βοηθά τις ομάδες ασφαλείας να δίνουν προτεραιότητα στους πόρους αντί να αντιμετωπίζουν κάθε εύρημα ως εξίσου επείγον.
Αξιολόγηση ασφάλειας στον κυβερνοχώρο έναντι ελέγχου έναντι δοκιμής διείσδυσης
Αυτοί οι όροι χρησιμοποιούνται συχνά εναλλακτικά, αλλά εξυπηρετούν διαφορετικούς σκοπούς.
Προσέγγιση | Πρωταρχικός Σκοπός | Τι Εξετάζει | Τυπικό αποτέλεσμα |
|---|---|---|---|
Αξιολόγηση Κυβερνοασφάλειας | Αξιολογήστε τη συνολική στάση ασφαλείας και τον κίνδυνο | Συστήματα, τρωτά σημεία, απειλές, πολιτικές, έλεγχοι και διαδικασίες | Ευρήματα προτεραιότητας και σχέδιο αποκατάστασης |
Έλεγχος ασφαλείας | Επαληθεύστε τη συμμόρφωση με καθορισμένες απαιτήσεις | Πολιτικές, διαδικασίες, αποδεικτικά στοιχεία και έλεγχοι ασφάλειας | Ευρήματα συμμόρφωσης και έκθεση ελέγχου |
Δοκιμή διείσδυσης | Προσδιορίστε εάν τα τρωτά σημεία μπορούν να αξιοποιηθούν | Επιλεγμένα δίκτυα, εφαρμογές, συστήματα ή υποδομές | Εκμεταλλεύσιμα τρωτά σημεία και τεχνικές συστάσεις |
Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο παρέχει την ευρύτερη άποψη. Ένας έλεγχος επικεντρώνεται κυρίως στο κατά πόσο ακολουθούνται οι απαιτούμενοι έλεγχοι και πρότυπα, ενώ ένας έλεγχος διείσδυσης ελέγχει ενεργά εάν οι αδυναμίες μπορούν να αξιοποιηθούν.
Οι οργανισμοί συχνά χρησιμοποιούν και τα τρία ως μέρος ενός ώριμου προγράμματος ασφάλειας αντί να επιλέγουν μόνο μία προσέγγιση. Δείτε την ανάλυση τουΔιακυβέρνηση, κίνδυνος και συμμόρφωση (GRC) στην ασφάλεια στον κυβερνοχώρογια το πώς αυτές οι προσπάθειες συνήθως συντονίζονται.
Τύποι αξιολογήσεων ασφάλειας στον κυβερνοχώρο
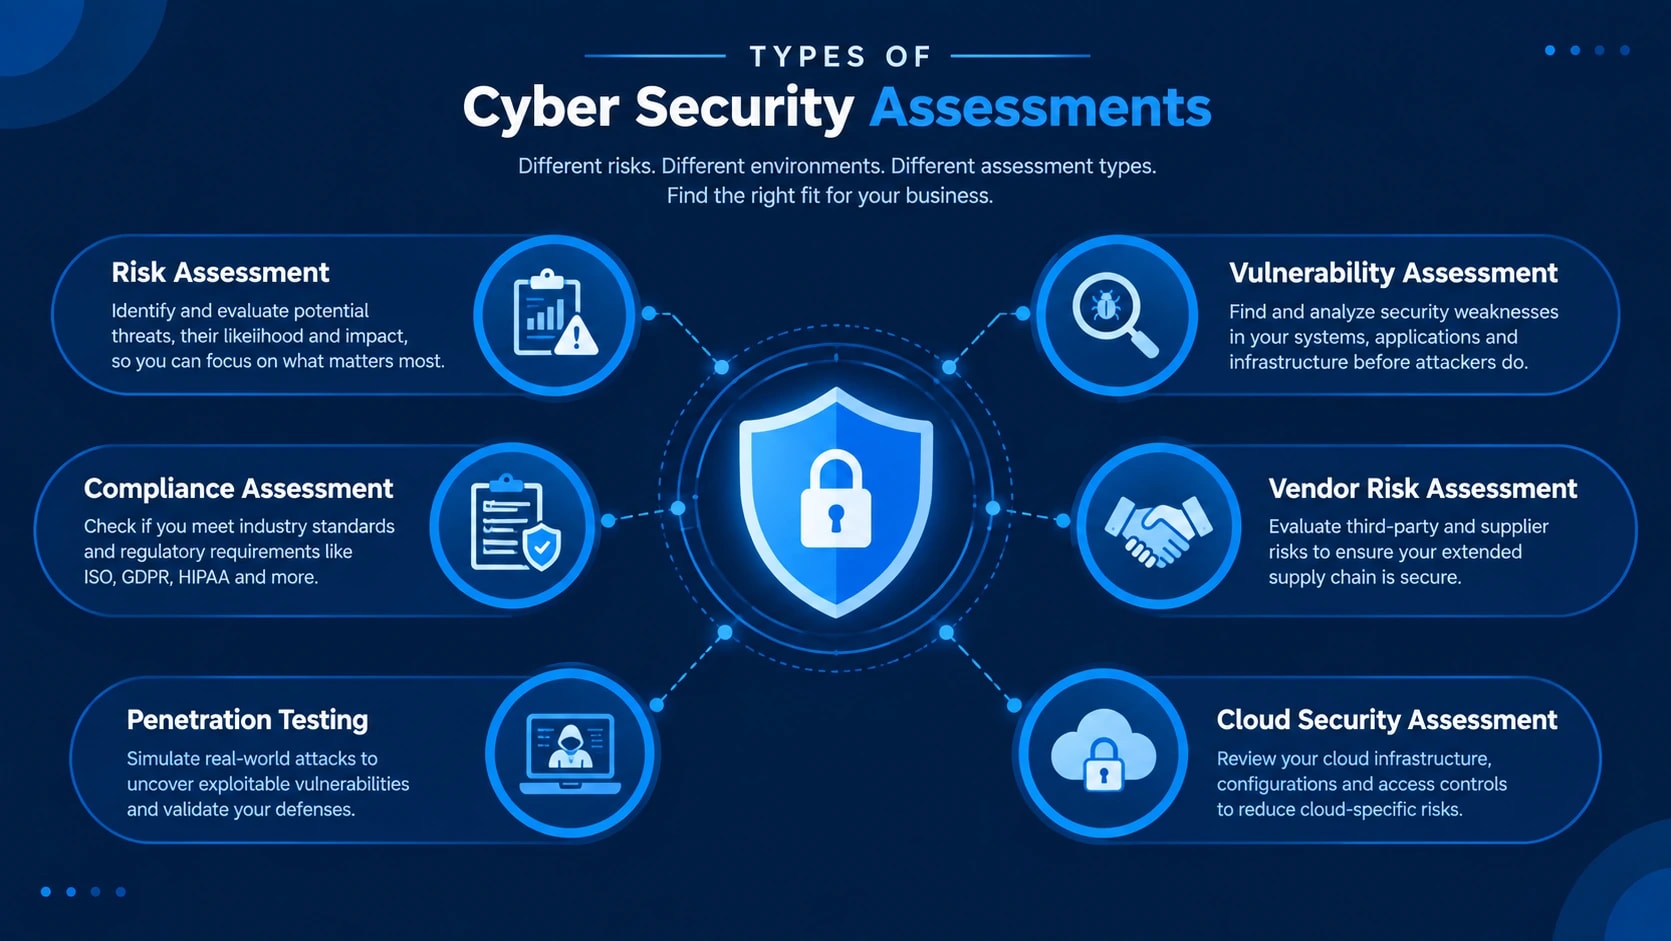
Δεν αντιμετωπίζει κάθε οργανισμός τους ίδιους κινδύνους ασφαλείας. Η σωστή αξιολόγηση εξαρτάται από την υποδομή, τον κλάδο, τις ρυθμιστικές απαιτήσεις και τον τύπο των δεδομένων που χειρίζεστε.
Ακολουθούν οι πιο συνηθισμένοι τύποι αξιολογήσεων ασφάλειας στον κυβερνοχώρο.
1. Αξιολόγηση κινδύνων για την ασφάλεια στον κυβερνοχώρο
Μια αξιολόγηση κινδύνων για την ασφάλεια στον κυβερνοχώρο εντοπίζει απειλές για κρίσιμα περιουσιακά στοιχεία και αξιολογεί τον πιθανό αντίκτυπο εάν αυτές οι απειλές γίνουν πραγματικά περιστατικά.
Αντί να εστιάζει μόνο σε τεχνικές ευπάθειες, εξετάζει τη μεγαλύτερη εικόνα. Αυτό περιλαμβάνει την πιθανότητα ενός συμβάντος, την αξία των επηρεαζόμενων περιουσιακών στοιχείων, τους υπάρχοντες ελέγχους ασφαλείας και τον πιθανό οικονομικό ή λειτουργικό αντίκτυπο.
Στη συνέχεια, τα ευρήματα ιεραρχούνται με βάση τον κίνδυνο, βοηθώντας τους οργανισμούς να αποφασίσουν πού πρέπει να κατανεμηθούν πρώτα οι πόροι ασφαλείας. Εάν θέλετε να βάλετε αριθμούς πίσω από αυτήν την ιεράρχηση, τομας υπολογιστής κινδύνου κυβερνοασφάλειαςείναι ένα χρήσιμο σημείο εκκίνησης.
2. Αξιολόγηση τρωτότητας
Μια αξιολόγηση ευπάθειας αναζητά συστήματα, εφαρμογές, δίκτυα και συσκευές για γνωστές αδυναμίες ασφάλειας.
Οι ομάδες ασφαλείας μπορούν να χρησιμοποιήσουν εργαλεία σάρωσης ευπάθειας όπως το Nessus, το Qualys ή το Rapid7 για τον εντοπισμό ζητημάτων όπως:
Λείπουν ενημερώσεις κώδικα ασφαλείας
Ξεπερασμένο λογισμικό
Ανοιχτά λιμάνια και περιττές υπηρεσίες
Αδύναμες διαμορφώσεις
Γνωστά τρωτά σημεία λογισμικού
Εκτεθειμένα συστήματα
Σε αντίθεση με τις δοκιμές διείσδυσης, μια αξιολόγηση τρωτότητας επικεντρώνεται γενικά στον εντοπισμό αδυναμιών αντί στην ενεργό εκμετάλλευση τους.
Μπορείτε να μάθετε περισσότερα για τη διαφορά στον οδηγό μας για τις δοκιμές διείσδυσης και τη στρατηγική αξιολόγησης ευπάθειας.
3. Αξιολόγηση συμμόρφωσης
Η αξιολόγηση συμμόρφωσης αξιολογεί εάν οι έλεγχοι ασφαλείας ενός οργανισμού πληρούν συγκεκριμένες ρυθμιστικές, βιομηχανικές ή συμβατικές απαιτήσεις.
Ανάλογα με τον οργανισμό, αυτό μπορεί να περιλαμβάνει πλαίσια και πρότυπα όπως:
ISO 27001
Πλαίσιο Κυβερνοασφάλειας NIST
SOC 2
GDPR
PCI DSS
Η αξιολόγηση μπορεί να εντοπίσει κενά μεταξύ των υφιστάμενων πρακτικών ασφαλείας και των απαιτούμενων ελέγχων, δίνοντας στον οργανισμό έναν σαφή οδικό χάρτη για τη βελτίωση της συμμόρφωσης.
Οι αξιολογήσεις συμμόρφωσης αποτελούν συχνά μέρος ενός ευρύτερου προγράμματος Διακυβέρνησης, Κινδύνου και Συμμόρφωσης (GRC). Εάν είστε σε έναν ρυθμιζόμενο κλάδο όπως οι χρηματοοικονομικές υπηρεσίες, πλαίσια όπως π.χAPRA CPS 230προσθέστε ένα άλλο επίπεδο απαιτήσεων λειτουργικού κινδύνου πάνω από τα παραπάνω πρότυπα.
4. Αξιολόγηση κινδύνου τρίτου μέρους και προμηθευτή
Οι οργανισμοί εξαρτώνται όλο και περισσότερο από παρόχους cloud, πλατφόρμες SaaS, εργολάβους, επεξεργαστές πληρωμών και άλλους εξωτερικούς προμηθευτές.
Μια αξιολόγηση κινδύνου τρίτου μέρους αξιολογεί εάν αυτοί οι προμηθευτές εισάγουν μη αποδεκτούς κινδύνους ασφαλείας.
Μπορεί να εξετάσει τομείς όπως ο χειρισμός δεδομένων, οι έλεγχοι πρόσβασης, η κρυπτογράφηση, οι διαδικασίες αντιμετώπισης περιστατικών, οι πιστοποιήσεις ασφαλείας, το ιστορικό παραβιάσεων και η διαχείριση υπεργολάβων.
Αυτές οι αξιολογήσεις είναι ιδιαίτερα σημαντικές όταν ένας προμηθευτής έχει πρόσβαση σε ευαίσθητα δεδομένα ή κρίσιμα επιχειρηματικά συστήματα και αξίζει να τις συνδυάσετε με μια ματιά στοο τρίτος κινδυνεύει να μην μπορεί να δει ο σαρωτής ευπάθειας, καθώς τα εργαλεία σάρωσης από μόνα τους σπάνια πιάνουν την έκθεση από την πλευρά του προμηθευτή.
5. Δοκιμή διείσδυσης
Οι δοκιμές διείσδυσης υιοθετούν μια πιο αντίθετη προσέγγιση.
Οι επαγγελματίες ασφάλειας προσομοιώνουν πραγματικές επιθέσεις εναντίον επιλεγμένων συστημάτων, εφαρμογών ή δικτύων για να προσδιορίσουν εάν οι εντοπισμένες αδυναμίες μπορούν πράγματι να αξιοποιηθούν.
Μια δοκιμή διείσδυσης μπορεί να αποκαλύψει μονοπάτια επίθεσης που μπορεί να χάσουν οι αυτοματοποιημένοι σαρωτές ευπάθειας, όπως αλυσιδωτά τρωτά σημεία, αδυναμίες ελέγχου ταυτότητας, ελαττώματα επιχειρηματικής λογικής και ευκαιρίες κλιμάκωσης προνομίων.
Επειδή η δοκιμή διείσδυσης περιλαμβάνει ενεργή εκμετάλλευση, συνήθως διεξάγεται εντός σαφώς καθορισμένου πεδίου και με επίσημη εξουσιοδότηση. Δείτε μαςΟδηγός στρατηγικής δοκιμών διείσδυσης και αξιολόγησης ευπάθειαςγια το πώς ταιριάζουν οι δύο κλάδοι.
6. Cloud Security Assessment
Μια αξιολόγηση ασφάλειας cloud αξιολογεί τη διαμόρφωση ασφαλείας περιβαλλόντων cloud όπως το AWS, το Microsoft Azure ή το Google Cloud.
Εξετάζει χαρακτηριστικά:
Διαχείριση ταυτότητας και πρόσβασης
Δημόσια εκτεθειμένοι πόροι
Άδειες αποθήκευσης
Διαμορφώσεις δικτύου
Κρυπτογράφηση
Καταγραφή και παρακολούθηση
Μυστικά και διαχείριση διαπιστευτηρίων
Πολιτικές ασφαλείας και εσφαλμένες διαμορφώσεις
Τα περιβάλλοντα cloud μπορούν να αλλάξουν γρήγορα, επομένως αυτές οι αξιολογήσεις είναι ιδιαίτερα χρήσιμες μετά από μετεγκαταστάσεις, σημαντικές αλλαγές αρχιτεκτονικής ή την ανάπτυξη νέων υπηρεσιών cloud. Απλαίσιο διαχείρισης κινδύνου δεδομένωνμπορεί να σας βοηθήσει να αποφασίσετε ποια "κρίσιμα" δεδομένα χρειάζονται πραγματικά τους πιο αυστηρούς ελέγχους μόλις μεταφερθούν στο cloud.
Πολλοί οργανισμοί συνδυάζουν αρκετές από αυτές τις αξιολογήσεις. Για παράδειγμα, μια επιχείρηση μπορεί να διεξάγει ετήσια αξιολόγηση κινδύνου για την ασφάλεια στον κυβερνοχώρο, να εκτελεί τακτικά αξιολογήσεις ευπάθειας και να πραγματοποιεί δοκιμές διείσδυσης σε κρίσιμες εφαρμογές πριν από τις μεγάλες εκδόσεις.
Γιατί η επιχείρησή σας χρειάζεται αξιολόγηση ασφάλειας στον κυβερνοχώρο;
Οι κίνδυνοι στον κυβερνοχώρο αλλάζουν συνεχώς. Ανακαλύπτονται νέα τρωτά σημεία, οι εργαζόμενοι συμμετέχουν ή αποχωρούν, οι εφαρμογές αναπτύσσονται, τα περιβάλλοντα cloud επεκτείνονται και οι εισβολείς αναπτύσσουν νέες τεχνικές.
Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο δίνει στις επιχειρήσεις μια σαφή εικόνα για το πού βρίσκεται σήμερα η στάση ασφαλείας τους. Το πιο σημαντικό, βοηθά στον εντοπισμό αδυναμιών προτού γίνουν περιστατικά ασφαλείας.
Οι τακτικές αξιολογήσεις μπορούν να βοηθήσουν τους οργανισμούς:
Ανακαλύψτε τρωτά σημεία και εσφαλμένες διαμορφώσεις ασφαλείας
Προσδιορίστε υπερβολικά δικαιώματα χρήστη και αδύναμους ελέγχους πρόσβασης
Βρείτε παλιά ή μη υποστηριζόμενα συστήματα
Αξιολογήστε εάν οι υπάρχοντες έλεγχοι ασφαλείας λειτουργούν όπως προβλέπεται
Δώστε προτεραιότητα στις επενδύσεις σε χρεόγραφα με βάση τον πραγματικό κίνδυνο
Προετοιμαστείτε για ρυθμιστικές απαιτήσεις ή απαιτήσεις συμμόρφωσης
Μειώστε την πιθανότητα και τον πιθανό αντίκτυπο μιας παραβίασης δεδομένων
Βελτιώστε την απόκριση σε περιστατικό και την ετοιμότητα ανάκτησης
Μια αξιολόγηση μπορεί επίσης να αποκαλύψει κενά ασφαλείας που μεμονωμένα εργαλεία ενδέχεται να μην εντοπίσουν. Ένας σαρωτής ευπάθειας μπορεί να προσδιορίσει έναν ξεπερασμένο διακομιστή, για παράδειγμα, αλλά μια ευρύτερη αξιολόγηση μπορεί να καθορίσει εάν αυτός ο διακομιστής περιέχει ευαίσθητα δεδομένα, είναι εκτεθειμένος στο Διαδίκτυο και διαθέτει επαρκή παρακολούθηση, κάτι που είναι πραγματικά το έργο της συνεχούςπαρακολούθηση της ασφάλειας στον κυβερνοχώρομόλις κλείσει η αξιολόγηση.
Αυτό το πλαίσιο βοηθά τις ομάδες να επικεντρωθούν σε τρωτά σημεία που παρουσιάζουν τον μεγαλύτερο επιχειρηματικό κίνδυνο.
Πόσο συχνά πρέπει να διενεργείτε αξιολόγηση ασφάλειας στον κυβερνοχώρο;
Για πολλούς οργανισμούς, η διεξαγωγή μιας συνολικής αξιολόγησης τουλάχιστον μία φορά το χρόνο παρέχει μια χρήσιμη βάση. Τα περιβάλλοντα υψηλού κινδύνου ενδέχεται να απαιτούν συχνότερες αξιολογήσεις ανάλογα με τις κανονιστικές απαιτήσεις, τις αλλαγές υποδομής και την ευαισθησία των σχετικών δεδομένων.
Θα πρέπει επίσης να εξετάσετε το ενδεχόμενο διεξαγωγής αξιολόγησης μετά από σημαντικά γεγονότα όπως:
Παραβίαση δεδομένων ή περιστατικό ασφάλειας
Σημαντικές αλλαγές υποδομής ή δικτύου
Μετάβαση σε νέο περιβάλλον cloud
Ανάπτυξη κρίσιμων εφαρμογών
Συγχώνευση ή εξαγορά
Εισαγωγή νέων προμηθευτών με πρόσβαση σε ευαίσθητα συστήματα
Σημαντικές αλλαγές στις κανονιστικές απαιτήσεις
Πριν από έναν σημαντικό έλεγχο συμμόρφωσης
Οι ετήσιες αξιολογήσεις δεν θα πρέπει να αντικαθιστούν τη συνεχή παρακολούθηση ασφάλειας, τη διαχείριση ευπάθειας, την ενημέρωση κώδικα και άλλες καθημερινές πρακτικές ασφάλειας. Πολλοί οργανισμοί επισημοποιούν αυτό το συνεχές επίπεδο μέσω ενόςΠαγκόσμιο Κέντρο Επιχειρήσεων Ασφάλειας (GSOC)ήδιαχειριζόμενη ανίχνευση και απόκριση τελικού σημείου (EDR).
Σκεφτείτε την αξιολόγηση ως έναν περιοδικό έλεγχο υγείας για το πρόγραμμα ασφαλείας σας. Η συνεχής παρακολούθηση σάς λέει τι συμβαίνει σε όλο το περιβάλλον, ενώ μια αξιολόγηση εξετάζει ευρύτερα εάν οι άμυνες, οι διαδικασίες και οι προτεραιότητές σας εξακολουθούν να ταιριάζουν με τους κινδύνους που αντιμετωπίζει ο οργανισμός σας.
Διαδικασία αξιολόγησης ασφάλειας στον κυβερνοχώρο: 6 βήματα
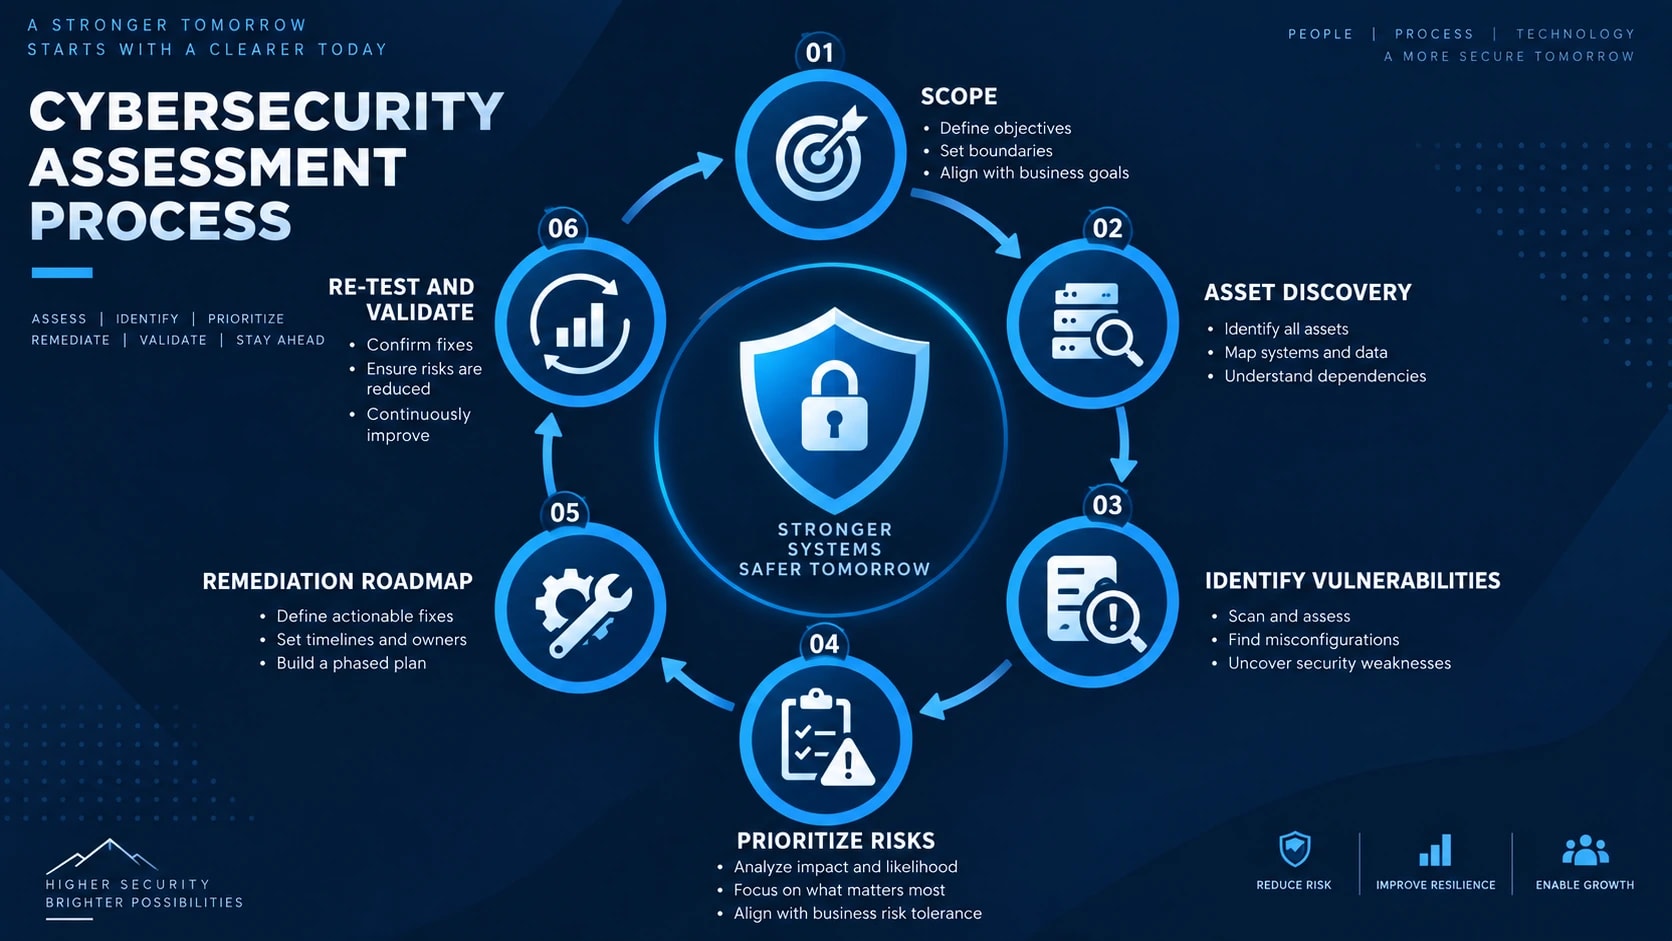
Μια επιτυχημένη διαδικασία αξιολόγησης της ασφάλειας στον κυβερνοχώρο ακολουθεί μια δομημένη προσέγγιση. Το ακριβές πεδίο εφαρμογής ποικίλλει μεταξύ των οργανισμών, αλλά οι περισσότερες αξιολογήσεις περνούν σε έξι βασικά στάδια, από τον καθορισμό του τι πρέπει να αξιολογηθεί έως την επικύρωση ότι οι εντοπισμένοι κίνδυνοι έχουν αντιμετωπιστεί.
1. Καθορίστε το Πεδίο
Το πρώτο βήμα είναι να αποφασίσετε τι ακριβώς θα καλύπτει η αξιολόγηση.
Ανάλογα με τον οργανισμό, το πεδίο εφαρμογής μπορεί να περιλαμβάνει:
Εταιρικά δίκτυα
Διακομιστές και τελικά σημεία
Εφαρμογές Ιστού
Υποδομή cloud
Βάσεις δεδομένων
Συστήματα απομακρυσμένης πρόσβασης
Διαχείριση ταυτότητας και πρόσβασης
Ευαίσθητα επιχειρηματικά δεδομένα
Ενσωματώσεις τρίτων
Πολιτικές και διαδικασίες ασφαλείας
Ο σαφής καθορισμός του τι είναι εντός και εκτός πεδίου εφαρμογής αποτρέπει τα κενά και διασφαλίζει ότι όλοι κατανοούν τον σκοπό της αξιολόγησης.
Το πεδίο εφαρμογής θα πρέπει επίσης να προσδιορίζει κρίσιμες επιχειρηματικές διαδικασίες και συστήματα. Μια πύλη πελατών που έχει πρόσβαση στο Διαδίκτυο, για παράδειγμα, μπορεί να απαιτεί περισσότερη προσοχή από ένα απομονωμένο περιβάλλον ανάπτυξης.
2. Ανακαλύψτε περιουσιακά στοιχεία και δεδομένα
Δεν μπορείτε να προστατεύσετε συστήματα που δεν γνωρίζετε ότι υπάρχουν.
Το επόμενο βήμα είναι η δημιουργία ενός ακριβούς καταλόγου υλικού, λογισμικού, πόρων cloud, εφαρμογών, λογαριασμών χρηστών και ευαίσθητων δεδομένων.
Οι ομάδες ασφαλείας θα πρέπει να καθορίσουν πού αποθηκεύονται κρίσιμες πληροφορίες, ποιος έχει πρόσβαση σε αυτές και πώς μετακινούνται μεταξύ των συστημάτων.
Η ανακάλυψη περιουσιακών στοιχείων μπορεί επίσης να αποκαλύψει ξεχασμένους διακομιστές, μη διαχειριζόμενες συσκευές, αχρησιμοποίητους πόρους cloud και σκιώδη πληροφορική που διαφορετικά μπορεί να παραμείνουν εκτός της κανονικής παρακολούθησης ασφαλείας.
3. Προσδιορίστε τρωτά σημεία και κενά ασφαλείας
Μόλις γίνει κατανοητό το περιβάλλον, η αξιολόγηση αναζητά αδυναμίες που θα μπορούσαν να εκμεταλλευτούν οι επιτιθέμενοι.
Αυτό μπορεί να περιλαμβάνει αυτοματοποιημένους σαρωτές ευπάθειας όπως Nessus, Qualys και Rapid7, σε συνδυασμό με μη αυτόματους ελέγχους διαμόρφωσης και δοκιμές ασφαλείας. Ορισμένες ομάδες προχωρούν περαιτέρω με προληπτικάκυνήγι απειλών στον κυβερνοχώροστην επιφάνεια ζητήματα οι σαρωτές μόνοι τους δεν θα πιάσουν.
Τα κοινά ευρήματα περιλαμβάνουν:
Λείπουν ενημερώσεις κώδικα ασφαλ��ίας
Μη υποστηριζόμενο λογισμικό
Αδύναμοι κωδικοί πρόσβασης ή έλεγχοι ελέγχου ταυτότητας
Υπερβολικά δικαιώματα χρήστη
Εκτεθειμένες υπηρεσίες
Εσφαλμένες διαμορφώσεις cloud
Μη ασφαλείς διαμορφώσεις δικτύου
Λείπει προστασία τελικού σημείου
Ανεπαρκής καταγραφή και παρακολούθηση
Αδύναμες διαδικασίες δημιουργίας αντιγράφων ασφαλείας ή ανάκτησης
Η αυτοματοποιημένη σάρωση είναι χρήσιμη, αλλά δεν πρέπει να είναι ολόκληρη η αξιολόγηση. Η μη αυτόματη ανασκόπηση παρέχει ένα πλαίσιο που ενδέχεται να μην υπάρχει στα εργαλεία σάρωσης.
4. Βαθμολογήστε και ιεραρχήστε τους κινδύνους
Η εύρεση μιας ευπάθειας δεν την καθιστά αυτόματα κρίσιμο επιχειρηματικό κίνδυνο.
Κάθε εύρημα θα πρέπει να αξιολογείται με βάση παράγοντες όπως η εκμεταλλευσιμότητα, η πιθανότητα, η σημασία των περιουσιακών στοιχείων, η ευαισθησία των δεδομένων, οι υφιστάμενοι έλεγχοι και ο πιθανός επιχειρηματικός αντίκτυπος. Το δικό μαςυπολογιστής κινδύνου κυβερνοασφάλειαςμπορεί να σας βοηθήσει να βάλετε έναν χονδρικό αριθμό για αυτόν τον αντίκτυπο όταν σταθμίζετε τα ευρήματα μεταξύ τους.
Οι ομάδες μπορούν στη συνέχεια να ταξινομήσουν τα ευρήματα χρησιμοποιώντας αξιολογήσεις όπως:
Κριτική | Υψηλή | Μεσαία | Χαμηλό
Αυτό εμποδίζει τις ομάδες ασφαλείας να αφιερώνουν ίσο χρόνο σε κάθε ευπάθεια και τις βοηθά να αντιμετωπίσουν πρώτα τους κινδύνους που θα μπορούσαν να προκαλέσουν τη μεγαλύτερη ζημιά.
5. Δημιουργήστε τον οδικό χάρτη αναφοράς και αποκατάστασης
Τα ευρήματα τεκμηριώνονται σε μια έκθεση αξιολόγησης της ασφάλειας στον κυβερνοχώρο.
Μια χρήσιμη αναφορά κάνει περισσότερα από το να καταγράφει τρωτά σημεία. Εξηγεί τον σχετικό κίνδυνο, τα επηρεαζόμενα περιουσιακά στοιχεία, τη συνιστώμενη αποκατάσταση, την προτεραιότητα και το αναμενόμενο χρονοδιάγραμμα για την επίλυση του ζητήματος.
Ο οδικός χάρτης αποκατάστασης θα πρέπει να διαχωρίζει τις άμεσες ενέργειες από τις μακροπρόθεσμες βελτιώσεις.
Για παράδειγμα, η απενεργοποίηση ενός εκτεθειμένου λογαριασμού μπορεί να διαρκέσει λίγα λεπτά, ενώ ο επανασχεδιασμός της τμηματοποίησης δικτύου μπορεί να απαιτήσει αρκετούς μήνες σχεδιασμού και υλοποίησης.
6. Επανέλεγχος και επικύρωση
Η αξιολόγηση δεν πρέπει να τελειώνει όταν παραδίδεται η έκθεση.
Μετά την ολοκλήρωση των εργασιών αποκατάστασης, οι ομάδες ασφαλείας θα πρέπει να επαληθεύσουν ότι τα κρίσιμα ευρήματα έχουν επιλυθεί σωστά και ότι οι επιδιορθώσεις δεν έχουν δημιουργήσει πρόσθετα προβλήματα.
Ο επανέλεγχος μπορεί να περιλαμβάνει σαρώσεις ευπάθειας, αναθεωρήσεις διαμόρφωσης, ελέγχους ελέγχου πρόσβασης ή στοχευμένες δοκιμές διείσδυσης.
Το τελικό αποτέλεσμα θα πρέπει να είναι ένας κύκλος αξιολόγησης, ιεράρχησης, επανόρθωσης, επικύρωσης και επαναξιολόγησης. Αυτό μετατρέπει μια εφάπαξ αξιολόγηση της ασφάλειας στον κυβερνοχώρο σε μια συνεχή διαδικασία για τη βελτίωση της στάσης ασφαλείας του οργανισμού, ένα από ταεταιρικές στρατηγικές κυβερνοασφάλειαςπου διαχωρίζει τα ώριμα προγράμματα από τα αντιδραστικά.
Τι Περιλαμβάνεται σε μια Έκθεση Αξιολόγησης Κυβερνοασφάλειας;
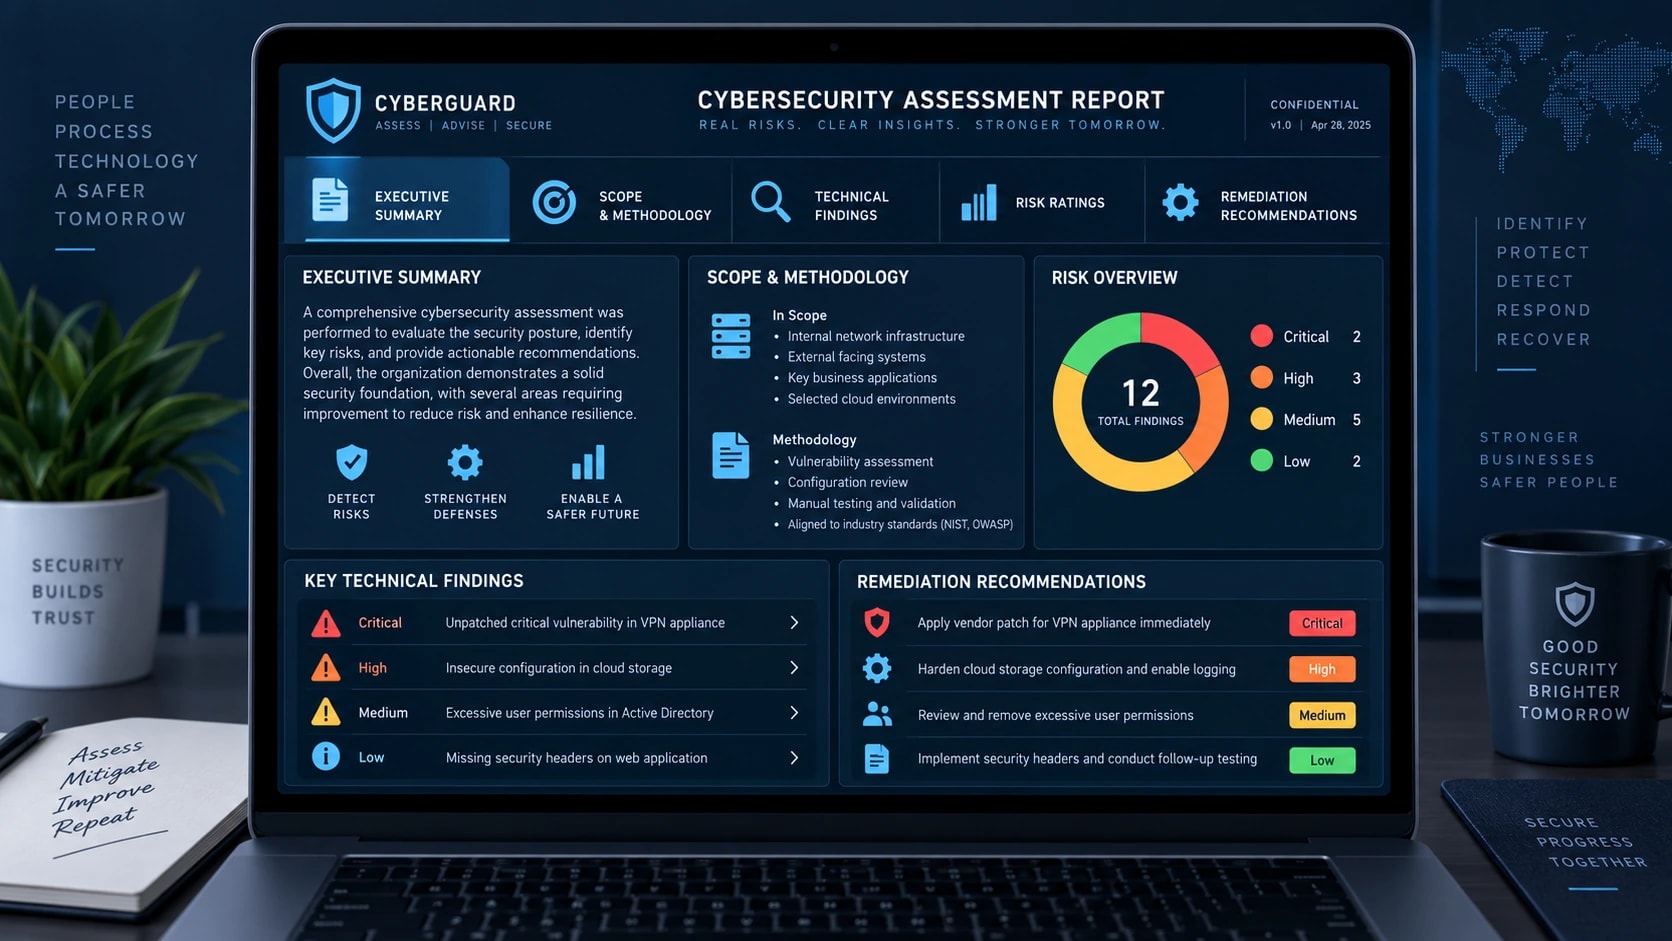
Μια έκθεση αξιολόγησης ασφάλειας στον κυβερνοχώρο μετατρέπει τα τεχνικά ευρήματα σε ένα σαφές σχέδιο δράσης. Θα πρέπει να βοηθήσει την ηγεσία να κατανοήσει τον συνολικό επιχειρηματικό κίνδυνο, ενώ θα παρέχει στις ομάδες ασφάλειας και πληροφορικής αρκετές τεχνικές λεπτομέρειες για να διορθώσουν τις αδυναμίες που έχουν εντοπιστεί.
Μια καλή αναφορά περιλαμβάνει συνήθως τις ακόλουθες ενότητες.
Περίληψη
Η σύνοψη παρέχει μια επισκόπηση υψηλού επιπέδου για τα ανώτερα στελέχη και άλλους μη τεχνικούς ενδιαφερόμενους.
Θα πρέπει να εξηγεί τη συνολική θέση ασφαλείας του οργανισμού, τους σημαντικότερους κινδύνους που ανακαλύφθηκαν και τις ενέργειες που απαιτούν άμεση προσοχή.
Αντί για συντριπτική ηγεσία με τεχνικές λεπτομέρειες, αυτή η ενότητα θα πρέπει να απαντά σε τρεις ερωτήσεις:
Ποιοι είναι οι μεγαλύτεροι κίνδυνοι στον κυβερνοχώρο;
Πώς θα μπορούσαν να επηρεάσουν την επιχείρηση;
Τι πρέπει να απευθυνθούμε πρώτα;
Πεδίο εφαρμογής και Μεθοδολογία
Η έκθεση πρέπει να τεκμηριώνει με σαφήνεια τι αξιολογήθηκε και πώς πραγματοποιήθηκε η αξιολόγηση.
Αυτό μπορεί να περιλαμβάνει δίκτυα, εφαρμογές, υποδομές cloud, τελικά σημεία, συστήματα ταυτότητας, πολιτικές ασφαλείας και άλλα στοιχεία που περιλαμβάνονται στο πεδίο εφαρμογής.
Τυχόν εξαιρέσεις ή περιορισμοί θα πρέπει επίσης να τεκμηριώνονται, ώστε οι αναγνώστες να κατανοούν τι καλύπτει και τι όχι η αξιολόγηση.
Τεχνικά ευρήματα
Αυτή η ενότητα περιέχει λεπτομερείς πληροφορίες για κάθε αδυναμία ασφαλείας που ανακαλύφθηκε κατά την αξιολόγηση.
Ένα εύρημα μπορεί να περιλαμβάνει:
Ευπάθεια ή κενό ασφαλείας
Επηρεαζόμενο σύστημα ή περιουσιακό στοιχείο
Περιγραφή του θέματος
Πιθανός αντίκτυπος
Αποδεικτικά στοιχεία που υποστηρίζουν το εύρημα
Συνιστώμενη αποκατάσταση
Αξιολόγηση κινδύνου
Οι τεχνικές ομάδες μπορούν να χρησιμοποιήσουν αυτές τις πληροφορίες για την αναπαραγωγή, τη διερεύνηση και την επίλυση κάθε ζητήματος.
Αξιολογήσεις κινδύνου
Τα ευρήματα κατηγοριοποιούνται συνήθως σε κρίσιμα, υψηλά, μεσαία ή χαμηλά με βάση τον πιθανό αντίκτυπό τους και την πιθανότητα εκμετάλλευσης.
Για παράδειγμα, μια ευπάθεια που αντιμετωπίζει το Διαδίκτυο που θα μπορούσε να επιτρέψει μη εξουσιοδοτημένη πρόσβαση σε ευαίσθητα δεδομένα πελατών θα είχε γενικά μεγαλύτερη προτεραιότητα από ένα ζήτημα διαμόρφωσης χαμηλού αντίκτυπου σε ένα απομονωμένο σύστημα.
Οι αξιολογήσεις κινδύνου βοηθούν τους οργανισμούς να κατευθύνουν περιορισμένους πόρους ασφαλείας προς τα ζητήματα που έχουν μεγαλύτερη σημασία.
Συστάσεις αποκατάστασης
Κάθε ουσιαστικό εύρημα θα πρέπει να περιλαμβάνει μια πρακτική σύσταση.
Οι συστάσεις μπορεί να περιλαμβάνουν την εφαρμογή ενημερώσεων κώδικα, την αλλαγή των διαμορφώσεων, την επιβολή MFA, την κατάργηση περιττών προνομίων, τη βελτίωση της τμηματοποίησης του δικτύου, την ενίσχυση της παρακολούθησης ή την ενημέρωση των πολιτικών ασφαλείας.
Η έκθεση θα πρέπει επίσης να ορίζει ρεαλιστικά χρονοδιαγράμματα αποκατάστασης με βάση τον κίνδυνο.
Επίπεδο Κινδύνου | Παράδειγμα Προτεραιότητας Αποκατάστασης |
|---|---|
Κριτική | Άμεση δράση |
Υψηλή | Το συντομότερο δυνατό |
Μεσαίο | Προγραμματισμένη αποκατάσταση |
Χαμηλό | Διεύθυνση μέσω κανονικών κύκλων βελτίωσης |
Αυτά τα χρονοδιαγράμματα θα πρέπει να προσαρμόζονται στην ανοχή κινδύνου, τις λειτουργικές απαιτήσεις και τις ρυθμιστικές υποχρεώσεις του οργανισμού αντί να αντιμετωπίζονται ως καθολικές προθεσμίες.
Οδικός χάρτης αποκατάστασης
Τέλος, η έκθεση αξιολόγησης θα πρέπει να συγκεντρώνει μεμονωμένα ευρήματα σε έναν οδικό χάρτη προτεραιότητας.
Οι γρήγορες επιδιορθώσεις μπορούν να αντιμετωπιστούν πρώτα, ενώ μπορούν να προγραμματιστούν μεγαλύτερες βελτιώσεις ασφάλειας τις επόμενες εβδομάδες ή μήνες.
Αυτό καθιστά την έκθεση αξιολόγησης της κυβερνοασφάλειας κάτι περισσότερο από ένα στιγμιότυπο τρωτών σημείων. Γίνεται ένας πρακτικός οδικός χάρτης που μπορούν να χρησιμοποιήσουν η ηγεσία, οι ομάδες πληροφορικής και οι επαγγελματίες ασφάλειας για τη μέτρηση της προόδου και τη σταθερή μείωση του κινδύνου.
Δωρεάν λίστα ελέγχου αξιολόγησης ασφάλειας στον κυβερνοχώρο
Δεν χρειάζεται να περιμένετε έναν επίσημο έλεγχο για να ξεκινήσει ο εντοπισμός των κενών ασφαλείας. Χρησιμοποιήστε αυτήν τη λίστα ελέγχου αξιολόγησης της ασφάλειας στον κυβερνοχώρο ως μια γρήγορη βασική ανασκόπηση της τρέχουσας θέσης ασφαλείας του οργανισμού σας.
1. Απογραφή πε��ιουσιακών στοιχείων
Διατηρήστε ένα ενημερωμένο απόθεμα διακομιστών, τελικών σημείων, εφαρμογών, συσκευών δικτύου και πόρων cloud.
Προσδιορίστε πού αποθηκεύονται ευαίσθητα και κρίσιμα για τις επιχειρήσεις δεδομένα.
Αφαιρέστε ή ασφαλίστε άγνωστα, αχρησιμοποίητα και μη εξουσιοδοτημένα στοιχεία.
2. Διαχείριση ταυτότητας και πρόσβασης
Ενεργοποιήστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για προνομιούχους και ευαίσθητους λογαριασμούς.
Εφαρμόστε πρόσβαση με τα λιγότερα προνόμια όπου είναι δυνατόν.
Καταργήστε τους ανενεργούς και περιττούς λογαριασμούς χρηστών.
Ελέγχετε τακτικά τον διαχειριστή και την προνομιακή πρόσβαση.
3. Patch και Διαχείριση ευπάθειας
Διατηρήστε ενημερωμένα τα λειτουργικά συστήματα, τις εφαρμογές και τις συσκευές δικτύου.
Εκτελείτε τακτικά σαρώσεις ευπάθειας.
Δώστε προτεραιότητα σε κρίσιμα και υψηλού κινδύνου τρωτά σημεία για αποκατάσταση.
Παρακολουθήστε τα εντοπισμένα τρωτά σημεία μέχρι να επιλυθούν.
4. Τελικό σημείο και ασφάλεια δικτύου
Αναπτύξτε προστασία τελικού σημείου ή EDR σε υποστηριζόμενα τελικά σημεία. Δείτε τον οδηγό μας γιαδιαχειριζόμενος εντοπισμός και απόκριση τελικού σημείουεάν σταθμίζετε την εσωτερική έναντι της διαχειριζόμενης κάλυψης.
Διαμορφώστε τα τείχη προστασίας για να επιτρέπεται μόνο η απαιτούμενη κίνηση.
Ελέγξτε τις θύρες και τις υπηρεσίες που έχουν πρόσβαση στο Διαδίκτυο.
Τμηματοποιήστε κρίσιμα συστήματα από δίκτυα χαμηλότερης εμπιστοσύνης, όπου χρειάζεται.
5. Προστασία Δεδομένων
Κρυπτογραφήστε ευαίσθητα δεδομένα κατά τη μεταφορά και την ηρεμία όπου απαιτείται.
Περιορίστε την πρόσβαση σε εμπιστευτικές και κρίσιμες για τις επιχειρήσεις πληροφορίες.
Ελέγξτε πώς συλλέγονται, αποθηκεύονται, κοινοποιούνται και διαγράφονται ευαίσθητα δεδομένα, συμπεριλαμβανομένου τουPII, η οποία φέρει τις δικές της υποχρεώσεις διαχείρισης και γνωστοποίησης.
Παρακολουθήστε για μη εξουσιοδοτημένη πρόσβαση ή ασυνήθιστες μεταφορές δεδομένων και βάλτεπρόληψη διαρροών δεδομένωνυπάρχουν στοιχεία ελέγχου για τις πιο ευαίσθητες πληροφορίες σας.
6. Αντίγραφα ασφαλείας και ανάκτηση
Δημιουργήστε αντίγραφα ασφαλείας κρίσιμων συστημάτων και δεδομένων τακτικά.
Διατηρήστε προστατευμένα αντίγραφα ασφαλείας που δεν μπορούν εύκολα να τροποποιηθούν από παραβιασμένους λογαριασμούς.
Δοκιμάστε τις διαδικασίες αποκατάστασης αντιγράφων ασφαλείας.
Προτεραιότητες ανάκτησης εγγράφων για κρίσιμες επιχειρηματικές υπηρεσίες.
7. Καταγραφή και παρακολούθηση
Ενεργοποιήστε την καταγραφή ασφαλείας σε κρίσιμα συστήματα και εφαρμογές.
Συγκεντρώστε σημαντικά αρχεία καταγραφής όπου είναι δυνατόν.
Παρακολούθηση για ύποπτους ελέγχους ταυτότητας, αλλαγές προνομίων, κακόβουλο λογισμικό και ασυνήθιστη δραστηριότητα δικτύου.
Καθορίστε μια διαδικασία για τη διερεύνηση των ειδοποιήσεων ασφαλείας. Δείτε μαςβέλτιστες πρακτικές παρακολούθησης της ασφάλειας στον κυβερνοχώρογια το πώς μοιάζει μια ώριμη διαδικασία.
8. Αντιμετώπιση περιστατικού
Διατηρήστε ένα τεκμηριωμένο σχέδιο αντιμετώπισης περιστατικών.
Καθορίστε τους ρόλους και τις ευθύνες πριν συμβεί ένα περιστατικό.
Διατηρήστε τις διαδικασίες κλιμάκωσης και επικοινωνίας.
Δοκιμάστε το σχέδιο απόκρισης περιστατικού μέσω ασκήσεων ή προσομοιώσεων.
9. Ασφάλεια τρίτων
Προσδιορίστε προμηθευτές που μπορούν να έχουν πρόσβαση σε ευαίσθητα δεδομένα ή κρίσιμα συστήματα.
Ελέγξτε τις πρακτικές ασφαλείας τους πριν παραχωρήσετε πρόσβαση.
Περιορίστε τα δικαιώματα τρίτων στα απαραίτητα.
Καταργήστε την πρόσβαση προμηθευτή όταν τελειώνουν οι συμβάσεις ή τα έργα. Για μια βαθύτερη ματιά στο πού αυτές οι σχέσεις τείνουν να αποτυγχάνουν, δείτεο τρίτος κινδυνεύει να μην μπορεί να δει ο σαρωτής ευπάθειας.
10. Συνειδητοποίηση ασφαλείας
Παρέχετε στους υπαλλήλους τακτική εκπαίδευση ευαισθητοποίησης για την ασφάλεια στον κυβερνοχώρο.
Εκπαιδεύστε τους χρήστες να αναγνωρίζουν απόπειρες phishing και κοινωνικής μηχανικής.
Παρέχετε μια απλή μέθοδο για την αναφορά ύποπτων μηνυμάτων ηλεκτρονικού ταχυδρομείου ή δραστηριότητας.
Συμπεριλάβετε τις ευθύνες ασφαλείας κατά την επιβίβαση και την αποβίβαση των εργαζομένων και μην παραβλέπετε τους κινδύνους εκ των έσω, που καλύπτονται απόποιος είναι ο στόχος ενός προγράμματος εσωτερικών απειλών.
Γρήγορη Αξιολόγηση
Εάν απαντήσατε Όχι σε πολλά παραπάνω στοιχεία, αυτά τα κενά μπορούν να αποτελέσουν ένα χρήσιμο σημείο εκκίνησης για μια πιο λεπτομερή αξιολόγηση της ασφάλειας στον κυβερνοχώρο.
Η λίστα ελέγχου έχει σχεδιαστεί ως βάση και όχι ως υποκατάστατο μιας επαγγελματικής αξιολόγησης. Το επόμενο βήμα είναι να δοθεί προτεραιότητα στα κενά ανάλογα με την πιθανότητα, τον πιθανό επιχειρηματικό αντίκτυπο και τη σημασία των εμπλεκόμενων συστημάτων. Θα πρέπει πρώτα να δοθεί προσοχή σε κρίσιμες αδυναμίες, όπως εκτεθειμένη πρόσβαση διαχειριστή, έλλειψη MFA, μη υποστηριζόμενα συστήματα που αντιμετωπίζουν το Διαδίκτυο ή μη δοκιμασμένα αντίγραφα ασφαλείας.
Πώς μπορεί να βοηθήσει το CyberLad
Ο εντοπισμός των κενών ασφαλείας είναι χρήσιμος μόνο εάν γνωρίζετε ποια να αντιμετωπίσετε πρώτα. Το CyberLad βοηθά τις επιχειρήσεις να αξιολογήσουν τη στάση ασφαλείας τους, να αποκαλύψουν πιθανές αδυναμίες και να δώσουν προτεραιότητα σε βελτιώσεις με βάση τον πραγματικό κίνδυνο.
Η προσέγγισή μας επικεντρώνεται σε πρακτικά ευρήματα και όχι σε εκτενείς αναφορές γεμάτες με ζητήματα που παρέχουν μικρό επιχειρηματικό πλαίσιο. Εάν προτιμάτε να φέρετε εξωτερική τεχνογνωσία για μια βαθύτερη αναθεώρηση, ορίστε τικάνει ένας σύμβουλος ασφάλειας στον κυβερνοχώρο και γιατί μπορεί να χρειαστείτε ένα.
Μπορείτε να ξεκινήσετε με μια δωρεάν αξιολόγηση ασφάλειας στον κυβερνοχώρο διάρκειας 30 λεπτών για να έχετε μια αρχική εικόνα της τρέχουσας στάσης ασφαλείας σας. Θα βοηθήσουμε στον εντοπισμό τριών κρίσιμων τρωτών σημείων ασφαλείας ή κενών που μπορεί να απαιτούν την προσοχή σας και θα εξηγήσουμε τα πρακτικά βήματα που μπορείτε να κάνετε για να μειώσετε τον σχετικό κίνδυνο.
Ανάλογα με το περιβάλλον σας, η αξιολόγηση μπορεί να λάβει υπόψη τομείς όπως:
Ασφάλεια δικτύου και υποδομής
Διαχείριση ευπάθειας
Έλεγχοι ταυτότητας και πρόσβασης
Ασφάλεια τελικού σημείου
Cloud Security
Παρακολούθηση ασφαλείας και απόκριση συμβάντων
Προστασία δεδομένων και ετοιμότητα συμμόρφωσης
Είτε προετοιμάζεστε για έλεγχο, είτε ανταποκρίνεστε σε μια πρόσφατη ανησυχία για την ασφάλεια, είτε απλά θέλετε να κατανοήσετε πού βρίσκονται οι μεγαλύτεροι κίνδυνοι σας, μια εστιασμένη αξιολόγηση μπορεί να σας δώσει ένα σαφέστερο σημείο εκκίνησης.
Σύναψη
Μια αξιολόγηση ασφάλειας στον κυβερνοχώρο δίνει στον οργανισμό σας μια σαφή εικόνα των τρωτών σημείων, των ελέγχων ασφαλείας και του συνολικού κινδύνου. Αντί να περιμένετε ένα περιστατικό για να αποκαλύψετε τις αδυναμίες, οι τακτικές αξιολογήσεις σας βοηθούν να τις βρείτε και να τις αντιμετωπίσετε έγκαιρα.
Η διαδικασία θα πρέπει να υπερβαίνει την εκτέλεση σαρώσεων ευπάθειας. Μια πλήρης αξιολόγηση εξετάζει τα περιουσιακά σας στοιχεία, τα στοιχεία ελέγχου πρόσβασης, την υποδομή, τα περιβάλλοντα cloud, την προστασία δεδομένων, τις διαδικασίες ασφαλείας και την ετοιμότητα συμβάντων. Το πιο σημαντικό, μετατρέπει αυτά τα ευρήματα σε ένα σχέδιο αποκατάστασης με προτεραιότητα.
Χρησιμοποιήστε τη λίστα ελέγχου αξιολόγησης της ασφάλειας στον κυβερνοχώρο παραπάνω ως σημείο εκκίνησης για να εντοπίσετε προφανή κενά. Για μια βαθύτερη ανασκόπηση, εξετάστε μια ολοκληρωμένη αξιολόγηση που αξιολογεί τόσο τις τεχνικές αδυναμίες όσο και τον πιθανό επιχειρηματικό αντίκτυπό τους.
Η ασφάλεια στον κυβερνοχώρο δεν είναι εφάπαξ άσκηση. Αξιολογήστε, διορθώστε, επικυρώστε και επαναλάβετε καθώς εξελίσσονται τα συστήματα και οι κίνδυνοι σας.
Εάν δεν είστε σίγουροι από πού να ξεκινήσετε, η δωρεάν αξιολόγηση ασφαλείας 30 λεπτών του CyberLad μπορεί να σας βοηθήσει να εντοπίσετε τρία κρίσιμα κενά ασφαλείας και να σας δώσει πρακτικά επόμενα βήματα για τη βελτίωση της στάσης ασφαλείας σας.
Συχνές Ερωτήσεις
Πόσο κοστίζει μια αξιολόγηση ασφάλειας στον κυβερνοχώρο;
Το κόστος μιας αξιολόγησης ασφάλειας στον κυβερνοχώρο εξαρτάται από το μέγεθος του οργανισμού, τον αριθμό των συστημάτων, το εύρος αξιολόγησης, την πολυπλοκότητα του περιβάλλοντος και το επίπεδο των απαιτούμενων δοκιμών. Μια αξιολόγηση μικρής επιχείρησης μπορεί να κοστίσει σημαντικά λιγότερο από μια αξιολόγηση επιχείρησης που καλύπτει πολλαπλά δίκτυα, περιβάλλοντα cloud, εφαρμογές και τοποθεσίες.
Πόσος χρόνος διαρκεί μια αξιολόγηση της ασφάλειας στον κυβερνοχώρο;
Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο μπορεί να διαρκέσει από μερικές ημέρες έως αρκετές εβδομάδες. Μια εστιασμένη αξιολόγηση ενός μικρού περιβάλλοντος μπορεί να ολοκληρωθεί γρήγορα, ενώ μια ολοκληρωμένη εταιρική αξιολόγηση που περιλαμβάνει πολλαπλά συστήματα, εφαρμογές, πλατφόρμες cloud και επιχειρηματικές μονάδες μπορεί να διαρκέσει αρκετές εβδομάδες.
Ποιος πρέπει να διενεργήσει αξιολόγηση ασφάλειας στον κυβερνοχώρο;
Μια αξιολόγηση ασφάλειας στον κυβερνοχώρο μπορεί να πραγματοποιηθεί από μια ομάδα εσωτερικής ασφάλειας, έναν ανεξάρτητο σύμβουλο ασφάλειας στον κυβερνοχώρο ή έναν εξειδικευμένο πάροχο ασφάλειας. Οι εσωτερικές ομάδες κατανοούν καλά το περιβάλλον, ενώ ένα ανεξάρτητο τρίτο μέρος μπορεί να παρέχει μια εξωτερική προοπτική και μπορεί να εντοπίσει κινδύνους που οι εσωτερικές ομάδες έχουν παραβλέψει.
Οι οργανισμοί μπορούν επίσης να χρησιμοποιούν και τις δύο προσεγγίσεις, με εσωτερικές ομάδες να εκτελούν τακτικές αξιολογήσεις και ανεξάρτητους ειδικούς να διεξάγουν περιοδικές αναθεωρήσεις.
Ποια είναι η διαφορά μεταξύ μιας αξιολόγησης ασφάλειας στον κυβερνοχώρο και ενός ελέγχου;
Η αξιολόγηση της ασφάλειας στον κυβερνοχώρο εστιάζει στον εντοπισμό τρωτών σημείων, απειλών, αδυναμιών ελέγχου και του συνολικού κινδύνου ασφάλειας. Ένας έλεγχος ασφαλείας αξιολογεί πρωτίστως εάν ένας οργανισμός συμμορφώνεται με καθορισμένες πολιτικές, κανονισμούς, πλαίσια ή πρότυπα.
Μια αξιολόγηση ρωτά: "Πού είναι οι κίνδυνοι για την ασφάλειά μας;" Ένας έλεγχος ρωτά γενικά, "Τηρούμε τους απαιτούμενους ελέγχους ή πρότυπα;"
Τι είναι η αξιολόγηση κινδύνου στον κυβερνοχώρο;
Μια αξιολόγηση κινδύνου για την ασφάλεια στον κυβερνοχώρο προσδιορίζει σημαντικά περιουσιακά στοιχεία, σχετικές απειλές στον κυβερνοχώρο, τρωτά σημεία, υφιστάμενους ελέγχους ασφαλείας και τον πιθανό αντίκτυπο ενός συμβάντος ασφαλείας. Τα ευρήματα ιεραρχούνται ανάλογα με τον κίνδυνο, ώστε οι οργανισμοί να μπορούν να εστιάζουν τους πόρους στα ζητήματα ασφάλειας που θα μπορούσαν να έχουν τον μεγαλύτερο επιχειρηματικό αντίκτυπο.