Una evaluación de seguridad cibernética es una evaluación estructurada de los sistemas, datos y controles de una organización diseñada para identificar vulnerabilidades antes de que lo hagan los atacantes. Es la forma más eficaz de saber dónde se encuentra su riesgo real, no dónde supone que se encuentra.
Lo que está en juego es real: la filtración de datos promedio cuesta ahora 4,45 millones de dólares y la mayoría de las organizaciones no descubren una filtración hasta pasados 204 días. Una evaluación bien realizada cierra esa brecha al sacar a la luz las debilidades mientras aún es barato solucionarlas.
En esta guía, desglosaremos los diferentes tipos de evaluaciones de seguridad cibernética, recorreremos el proceso paso a paso, le mostraremos cómo es un informe de evaluación adecuado y le brindaremos una lista de verificación gratuita que puede revisar hoy. Si está comparando una evaluación con una prueba de penetración completa o se pregunta cómo encaja en un programa GRC más amplio, también lo cubriremos.
¿Qué es una evaluación de seguridad cibernética?
Una evaluación de la seguridad cibernética es una revisión sistemática del entorno de TI de una organización para identificar debilidades de seguridad, comprender las amenazas potenciales y evaluar si los controles de seguridad existentes son lo suficientemente sólidos para proteger los sistemas y datos críticos.
La evaluación va más allá de las vulnerabilidades individuales. Examina cómo funcionan juntas las diferentes partes del entorno de seguridad, incluidas redes, aplicaciones, puntos finales, infraestructura de nube, acceso de usuarios, políticas de seguridad y controles de protección de datos.
Una evaluación típica se centra en cuatro áreas principales:
Activos:Sistemas, aplicaciones, dispositivos, recursos de la nube y datos confidenciales que necesitan protección.
Amenazas:Posibles eventos o atacantes que podrían comprometer esos activos.
Vulnerabilidades:Debilidades que los atacantes podrían aprovechar, como software desactualizado, configuraciones incorrectas o permisos excesivos.
Controles de seguridad:Medidas ya implementadas, incluidos firewalls, MFA, protección de terminales, controles de acceso, monitoreo y procedimientos de respuesta a incidentes.
El objetivo no es simplemente crear una lista de problemas de seguridad. Una buena evaluación ayuda a una organización a comprender qué riesgos son más importantes, qué podría suceder si esos riesgos se explotan y qué problemas deben solucionarse primero.
Por ejemplo, una evaluación podría identificar docenas de vulnerabilidades en un entorno. Un parche faltante en un servidor de prueba aislado puede presentar un riesgo relativamente pequeño, mientras que una autenticación débil en una cuenta de administrador conectada a Internet podría requerir atención inmediata.
Este enfoque basado en riesgos ayuda a los equipos de seguridad a priorizar los recursos en lugar de tratar cada hallazgo como igualmente urgente.
Evaluación de seguridad cibernética versus auditoría versus prueba de penetración
Estos términos a menudo se usan indistintamente, pero tienen propósitos diferentes.
Enfoque | Propósito principal | Qué examina | Resultado típico |
|---|---|---|---|
Evaluación de seguridad cibernética | Evaluar la postura general de seguridad y el riesgo | Sistemas, vulnerabilidades, amenazas, políticas, controles y procesos | Hallazgos priorizados y plan de remediación |
Auditoría de seguridad | Verificar el cumplimiento de los requisitos definidos | Políticas, procedimientos, pruebas y controles de seguridad | Constataciones de cumplimiento e informe de auditoría |
Prueba de penetración | Determinar si las vulnerabilidades se pueden explotar | Redes, aplicaciones, sistemas o infraestructuras seleccionados | Vulnerabilidades explotables y recomendaciones técnicas |
Una evaluación de la seguridad cibernética proporciona la visión más amplia. Una auditoría se centra principalmente en si se siguen los controles y estándares requeridos, mientras que una prueba de penetración prueba activamente si se pueden explotar las debilidades.
Las organizaciones suelen utilizar los tres como parte de un programa de seguridad maduro en lugar de elegir solo un enfoque. Vea nuestro desglose deGobernanza, Riesgo y Cumplimiento (GRC) en ciberseguridadsobre cómo se coordinan normalmente estos esfuerzos.
Tipos de evaluaciones de seguridad cibernética
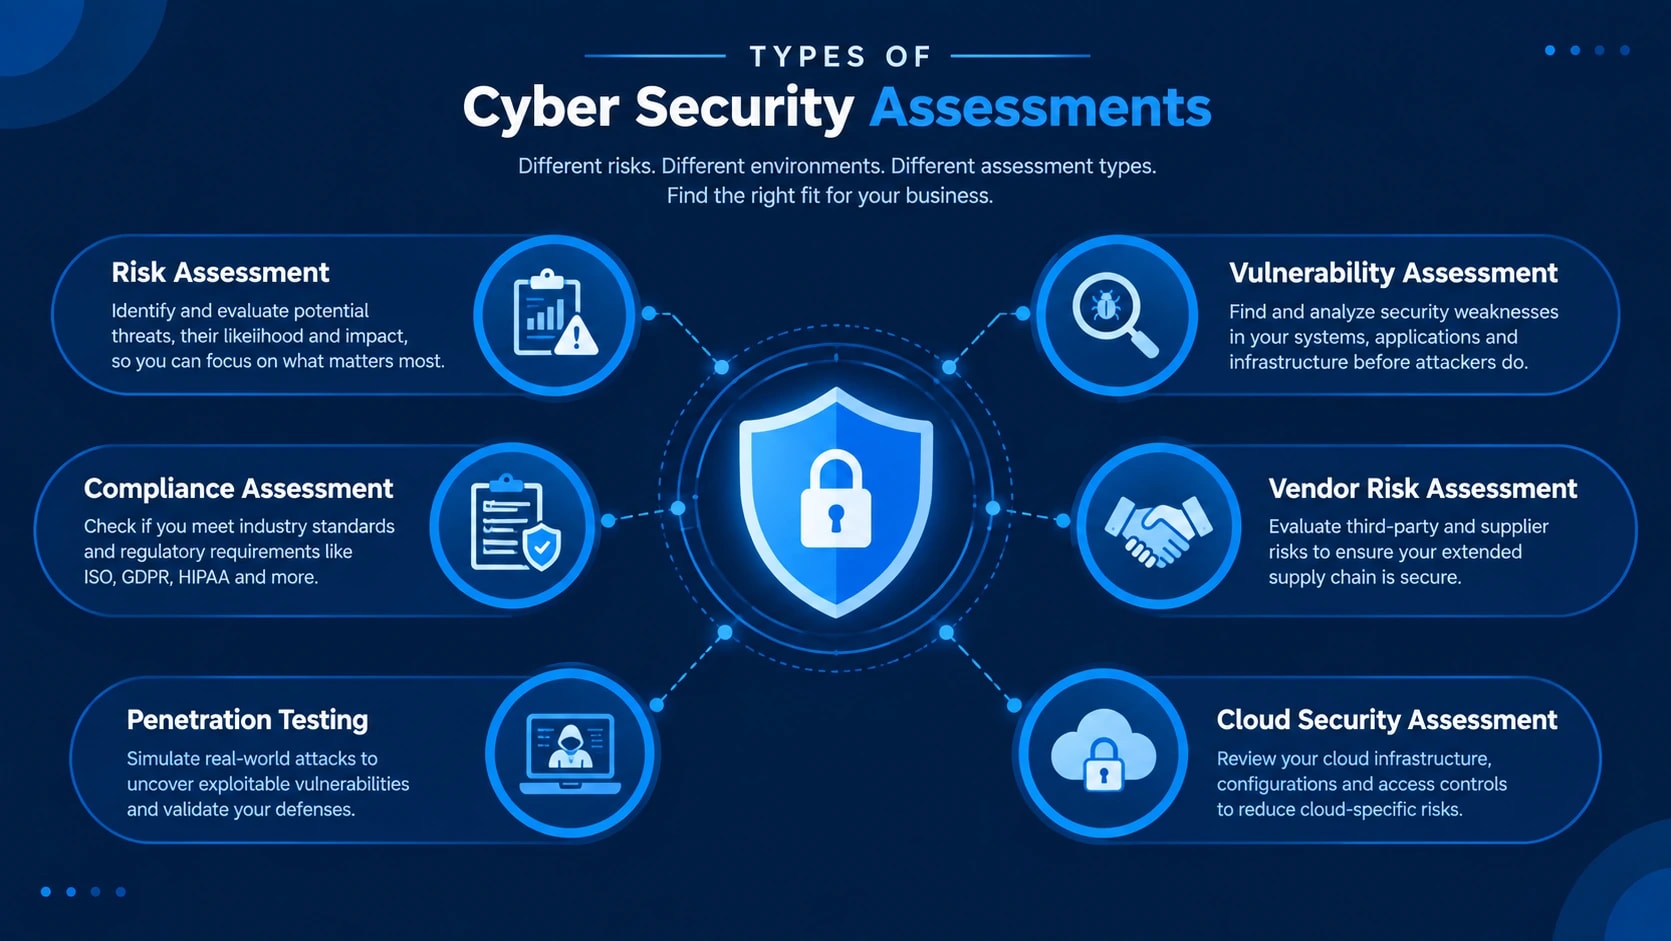
No todas las organizaciones enfrentan los mismos riesgos de seguridad. La evaluación correcta depende de su infraestructura, industria, requisitos regulatorios y el tipo de datos que maneja.
Estos son los tipos más comunes de evaluaciones de seguridad cibernética.
1. Evaluación de riesgos de seguridad cibernética
Una evaluación de riesgos de seguridad cibernética identifica amenazas a activos críticos y evalúa el impacto potencial si esas amenazas se convierten en incidentes reales.
En lugar de centrarse únicamente en las vulnerabilidades técnicas, considera el panorama más amplio. Esto incluye la probabilidad de un incidente, el valor de los activos afectados, los controles de seguridad existentes y el posible impacto financiero u operativo.
Luego, los hallazgos se priorizan por riesgo, lo que ayuda a las organizaciones a decidir dónde deben asignarse primero los recursos de seguridad. Si desea poner números detrás de esa priorización, nuestrocalculadora de riesgos de ciberseguridades un punto de partida útil.
2. Evaluación de vulnerabilidad
Una evaluación de vulnerabilidad busca sistemas, aplicaciones, redes y dispositivos en busca de debilidades de seguridad conocidas.
Los equipos de seguridad pueden utilizar herramientas de escaneo de vulnerabilidades como Nessus, Qualys o Rapid7 para identificar problemas que incluyen:
Faltan parches de seguridad
Software obsoleto
Puertos abiertos y servicios innecesarios
Configuraciones débiles
Vulnerabilidades de software conocidas
Sistemas expuestos
A diferencia de las pruebas de penetración, una evaluación de vulnerabilidad generalmente se centra en identificar debilidades en lugar de explotarlas activamente.
Puede obtener más información sobre la diferencia en nuestra guía sobre pruebas de penetración y estrategia de evaluación de vulnerabilidades.
3. Evaluación del cumplimiento
Una evaluación de cumplimiento evalúa si los controles de seguridad de una organización cumplen con requisitos regulatorios, industriales o contractuales específicos.
Dependiendo de la organización, esto puede implicar marcos y estándares como:
ISO 27001
Marco de ciberseguridad del NIST
SOC 2
RGPD
PCI DSS
La evaluación puede identificar brechas entre las prácticas de seguridad existentes y los controles requeridos, brindando a la organización una hoja de ruta clara para mejorar el cumplimiento.
Las evaluaciones de cumplimiento suelen ser parte de un programa más amplio de Gobernanza, Riesgo y Cumplimiento (GRC). Si estás en una industria regulada como la de servicios financieros, marcos comoAPRA CPS 230agregue otra capa de requisitos de riesgo operativo además de los estándares anteriores.
4. Evaluación de riesgos de terceros y proveedores
Las organizaciones dependen cada vez más de proveedores de nube, plataformas SaaS, contratistas, procesadores de pagos y otros proveedores externos.
Una evaluación de riesgos de terceros evalúa si esos proveedores introducen riesgos de seguridad inaceptables.
Puede examinar áreas como el manejo de datos, controles de acceso, cifrado, procedimientos de respuesta a incidentes, certificaciones de seguridad, historial de violaciones y gestión de subcontratistas.
Estas evaluaciones son especialmente importantes cuando un proveedor tiene acceso a datos confidenciales o sistemas comerciales críticos, y vale la pena combinarlas con un vistazo alos riesgos de terceros que su escáner de vulnerabilidades no puede ver, ya que las herramientas de escaneo por sí solas rara vez detectan la exposición del proveedor.
5. Pruebas de penetración
Las pruebas de penetración adoptan un enfoque más conflictivo.
Los profesionales de la seguridad simulan ataques del mundo real contra sistemas, aplicaciones o redes seleccionados para determinar si las debilidades identificadas realmente pueden explotarse.
Una prueba de penetración puede descubrir rutas de ataque que los escáneres de vulnerabilidades automatizados pueden pasar por alto, como vulnerabilidades encadenadas, debilidades de autenticación, fallas en la lógica empresarial y oportunidades de escalada de privilegios.
Debido a que las pruebas de penetración implican una explotación activa, generalmente se realizan dentro de un alcance claramente definido y con autorización formal. Vea nuestroguía de estrategia de evaluación de vulnerabilidades y pruebas de penetracióncómo encajan las dos disciplinas.
6. Evaluación de seguridad en la nube
Una evaluación de seguridad en la nube evalúa la configuración de seguridad de entornos en la nube como AWS, Microsoft Azure o Google Cloud.
Normalmente examina:
Gestión de identidades y accesos
Recursos expuestos públicamente
Permisos de almacenamiento
Configuraciones de red
Cifrado
Registro y seguimiento
Secretos y gestión de credenciales
Políticas de seguridad y configuraciones erróneas
Los entornos de nube pueden cambiar rápidamente, por lo que estas evaluaciones son particularmente útiles después de migraciones, cambios importantes en la arquitectura o la implementación de nuevos servicios en la nube. Unmarco de gestión de riesgos de datospuede ayudarle a decidir qué datos "críticos" realmente necesitan los controles más estrictos una vez que se trasladan a la nube.
Muchas organizaciones combinan varias de estas evaluaciones. Por ejemplo, una empresa puede realizar una evaluación anual de riesgos de seguridad cibernética, realizar evaluaciones de vulnerabilidad con regularidad y realizar pruebas de penetración en aplicaciones críticas antes de lanzamientos importantes.
¿Por qué su empresa necesita una evaluación de seguridad cibernética?
Los riesgos cibernéticos cambian constantemente. Se descubren nuevas vulnerabilidades, los empleados se unen o se van, se implementan aplicaciones, los entornos de nube se expanden y los atacantes desarrollan nuevas técnicas.
Una evaluación de la seguridad cibernética brinda a las empresas una imagen clara de cuál es su postura de seguridad actual. Más importante aún, ayuda a identificar las debilidades antes de que se conviertan en incidentes de seguridad.
Las evaluaciones periódicas pueden ayudar a las organizaciones a:
Descubra vulnerabilidades y configuraciones erróneas de seguridad
Identificar privilegios de usuario excesivos y controles de acceso débiles
Encuentre sistemas obsoletos o no compatibles
Evaluar si los controles de seguridad existentes funcionan según lo previsto
Priorizar las inversiones en seguridad en función del riesgo real
Prepárese para los requisitos reglamentarios o de cumplimiento
Reducir la probabilidad y el impacto potencial de una violación de datos
Mejorar la respuesta a incidentes y la preparación para la recuperación
Una evaluación también puede descubrir brechas de seguridad que las herramientas individuales pueden no detectar. Un escáner de vulnerabilidades podría identificar un servidor obsoleto, por ejemplo, pero una evaluación más amplia puede determinar si ese servidor contiene datos confidenciales, está expuesto a Internet y cuenta con un monitoreo adecuado, que es realmente el trabajo devigilancia de la ciberseguridaduna vez cerrada la evaluación.
Este contexto ayuda a los equipos a centrarse en las vulnerabilidades que presentan el mayor riesgo empresarial.
¿Con qué frecuencia se debe realizar una evaluación de seguridad cibernética?
Para muchas organizaciones, realizar una evaluación integral al menos una vez al año proporciona una base útil. Los entornos de mayor riesgo pueden requerir evaluaciones más frecuentes según los requisitos regulatorios, los cambios en la infraestructura y la sensibilidad de los datos involucrados.
También debería considerar realizar una evaluación después de eventos importantes como:
Una violación de datos o un incidente de seguridad
Cambios importantes en infraestructura o red
Migración a un nuevo entorno de nube
Despliegue de aplicaciones críticas
Una fusión o adquisición
Introducción de nuevos proveedores con acceso a sistemas sensibles
Cambios significativos en los requisitos reglamentarios
Antes de una importante auditoría de cumplimiento
Las evaluaciones anuales no deben reemplazar el monitoreo continuo de la seguridad, la gestión de vulnerabilidades, la aplicación de parches y otras prácticas de seguridad diarias. Muchas organizaciones formalizan esta capa continua mediante unCentro de Operaciones de Seguridad Global (GSOC)odetección y respuesta de puntos finales gestionados (EDR).
Piense en la evaluación como un control periódico del estado de su programa de seguridad. El monitoreo continuo le informa lo que sucede en el entorno, mientras que una evaluación analiza más ampliamente si sus defensas, procesos y prioridades aún coinciden con los riesgos que enfrenta su organización.
Proceso de evaluación de la seguridad cibernética: 6 pasos
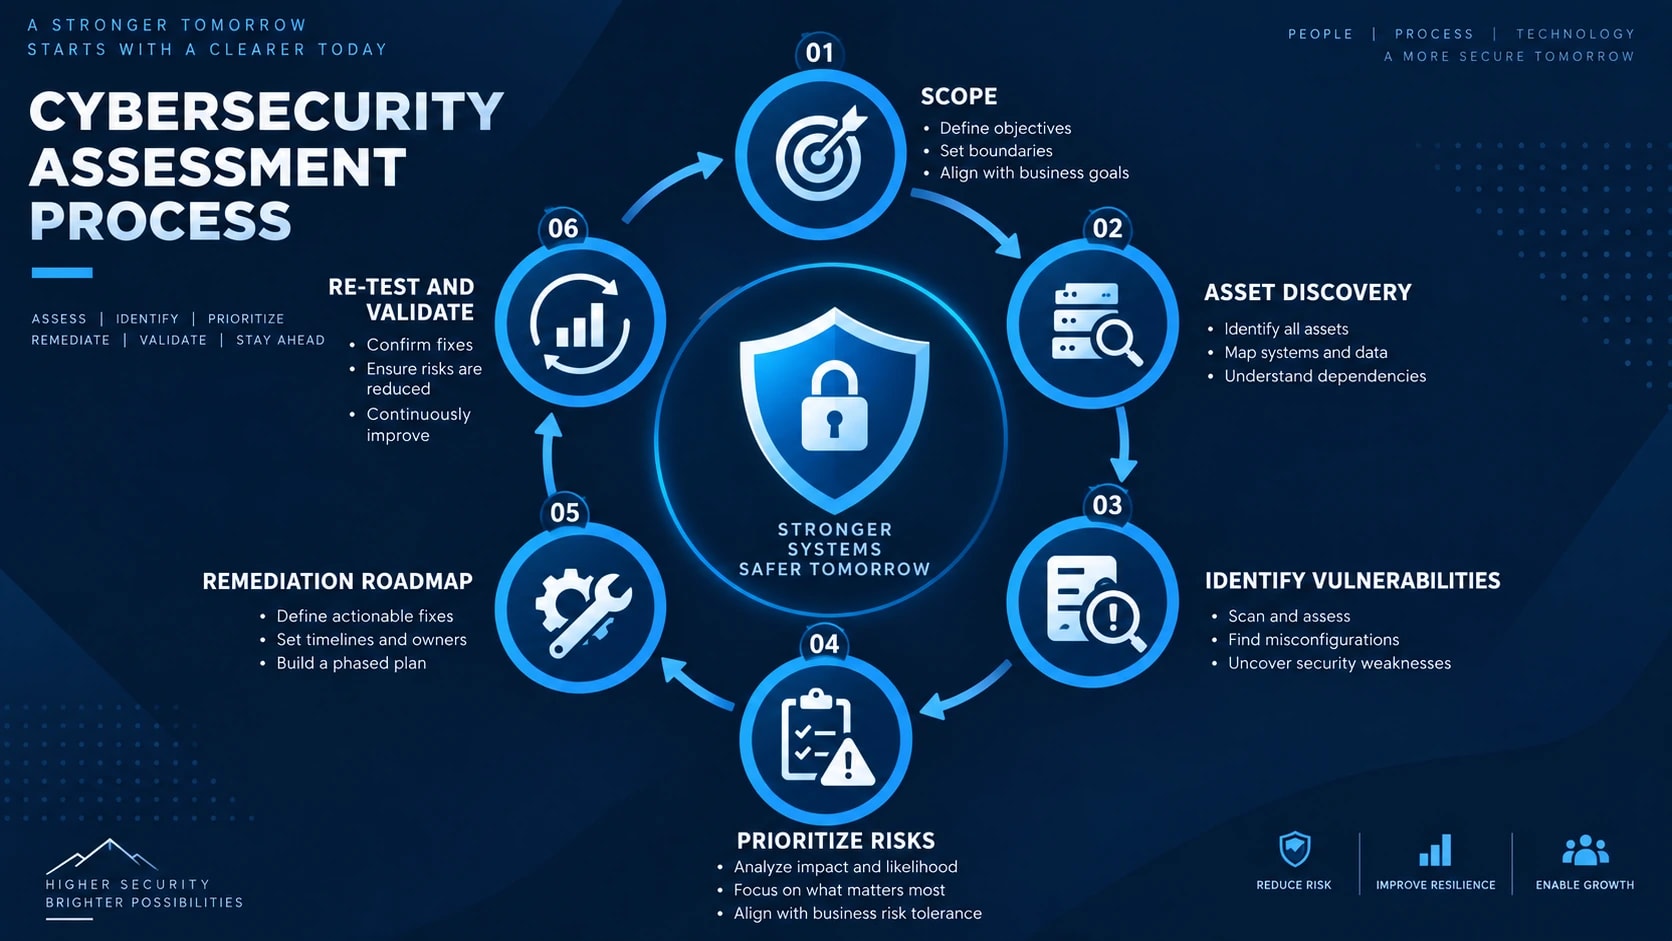
Un proceso exitoso de evaluación de la seguridad cibernética sigue un enfoque estructurado. El alcance exacto varía entre organizaciones, pero la mayoría de las evaluaciones pasan por seis etapas principales, desde definir lo que se debe evaluar hasta validar que se han abordado los riesgos identificados.
1. Definir el alcance
El primer paso es decidir exactamente qué cubrirá la evaluación.
Dependiendo de la organización, el alcance puede incluir:
Redes corporativas
Servidores y puntos finales
Aplicaciones web
Infraestructura en la nube
Bases de datos
Sistemas de acceso remoto
Gestión de identidades y accesos
Datos comerciales confidenciales
Integraciones de terceros
Políticas y procedimientos de seguridad
Definir claramente lo que está dentro y fuera del alcance evita lagunas y garantiza que todos comprendan el propósito de la evaluación.
El alcance también debe identificar los procesos y sistemas comerciales críticos. Un portal de clientes conectado a Internet, por ejemplo, puede requerir más atención que un entorno de desarrollo aislado.
2. Descubra activos y datos
No se pueden proteger sistemas que no se sabe que existen.
El siguiente paso es crear un inventario preciso de hardware, software, recursos de la nube, aplicaciones, cuentas de usuario y datos confidenciales.
Los equipos de seguridad deben determinar dónde se almacena la información crítica, quién tiene acceso a ella y cómo se mueve entre sistemas.
El descubrimiento de activos también puede revelar servidores olvidados, dispositivos no administrados, recursos de la nube no utilizados y TI en la sombra que, de otro modo, podrían permanecer fuera del monitoreo de seguridad normal.
3. Identificar vulnerabilidades y brechas de seguridad
Una vez que se comprende el entorno, la evaluación busca debilidades que los atacantes podrían aprovechar.
Esto puede implicar escáneres de vulnerabilidades automatizados como Nessus, Qualys y Rapid7, combinados con revisiones de configuración manuales y pruebas de seguridad. Algunos equipos van más allá con proactividadcaza de amenazas cibernéticaspara sacar a la luz problemas que los escáneres por sí solos no detectan.
Los hallazgos comunes incluyen:
Faltan parches de seguridad
Software no compatible
Contraseñas débiles o controles de autenticación
Privilegios de usuario excesivos
Servicios expuestos
Configuraciones erróneas de la nube
Configuraciones de red inseguras
Falta protección de punto final
Registro y seguimiento inadecuados
Procesos de copia de seguridad o recuperación débiles
El escaneo automatizado es útil, pero no debería ser la evaluación completa. La revisión manual proporciona contexto que las herramientas de escaneo pueden pasar por alto.
4. Calificar y priorizar los riesgos
Encontrar una vulnerabilidad no la convierte automáticamente en un riesgo comercial crítico.
Cada hallazgo debe evaluarse en función de factores como la explotabilidad, la probabilidad, la importancia de los activos, la sensibilidad de los datos, los controles existentes y el posible impacto comercial. Nuestrocalculadora de riesgos de ciberseguridadpuede ayudar a calcular un número aproximado de ese impacto cuando se comparan los hallazgos entre sí.
Luego, los equipos pueden clasificar los hallazgos utilizando calificaciones como:
Crítico | Alto | Medio | Bajo
Esto evita que los equipos de seguridad dediquen el mismo tiempo a cada vulnerabilidad y les ayuda a abordar primero los riesgos que podrían causar el mayor daño.
5. Cree el informe y la hoja de ruta de remediación
Los hallazgos están documentados en un informe de evaluación de seguridad cibernética.
Un informe útil hace más que enumerar vulnerabilidades. Explica el riesgo asociado, los activos afectados, la solución recomendada, la prioridad y el cronograma esperado para solucionar el problema.
La hoja de ruta de remediación debería separar las acciones inmediatas de las mejoras a más largo plazo.
Por ejemplo, deshabilitar una cuenta expuesta puede llevar unos minutos, mientras que rediseñar la segmentación de la red podría requerir varios meses de planificación e implementación.
6. Volver a probar y validar
Una evaluación no debe terminar cuando se entrega el informe.
Una vez completado el trabajo de reparación, los equipos de seguridad deben verificar que los hallazgos críticos se hayan resuelto adecuadamente y que las correcciones no hayan introducido problemas adicionales.
Las nuevas pruebas pueden incluir análisis de vulnerabilidades, revisiones de configuración, comprobaciones de control de acceso o pruebas de penetración específicas.
El resultado final debe ser un ciclo de evaluar, priorizar, remediar, validar y reevaluar. Esto convierte una evaluación única de seguridad cibernética en un proceso continuo para mejorar la postura de seguridad de la organización, uno de losestrategias de ciberseguridad empresarialque separa los programas maduros de los reactivos.
¿Qué se incluye en un informe de evaluación de seguridad cibernética?
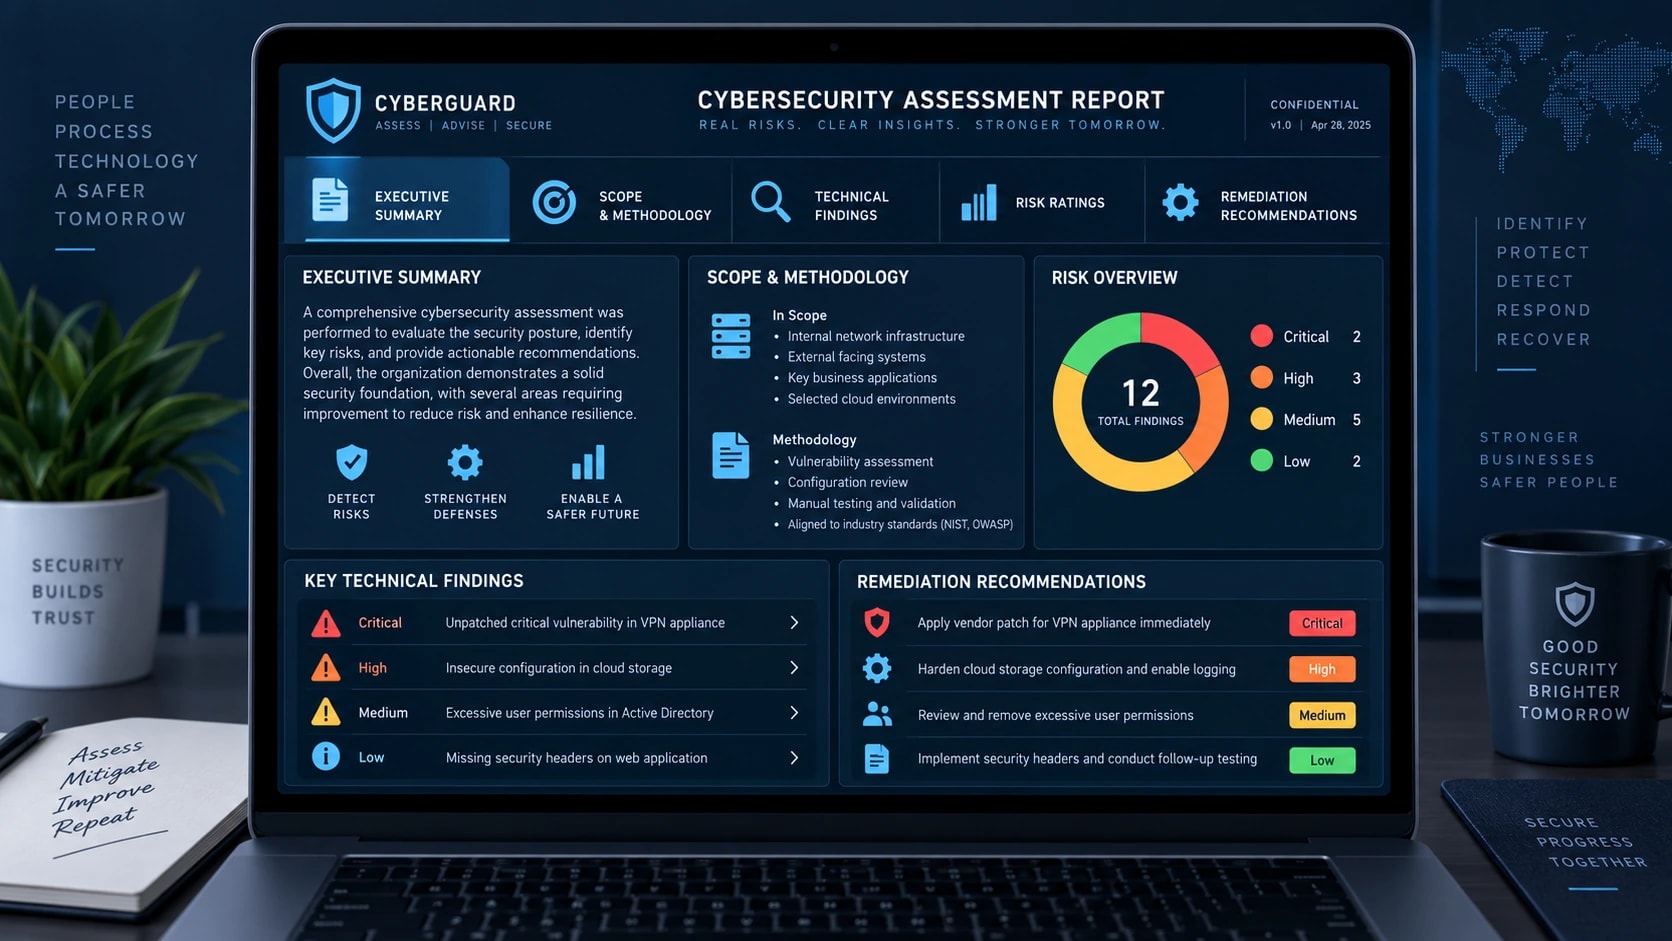
Un informe de evaluación de la seguridad cibernética convierte los hallazgos técnicos en un plan de acción claro. Debería ayudar a los líderes a comprender el riesgo comercial general y, al mismo tiempo, brindar a los equipos de seguridad y TI suficientes detalles técnicos para corregir las debilidades identificadas.
Un buen informe suele incluir las siguientes secciones.
Resumen ejecutivo
El resumen ejecutivo proporciona una descripción general de alto nivel para la alta dirección y otras partes interesadas no técnicas.
Debe explicar la postura general de seguridad de la organización, los riesgos más importantes descubiertos y las acciones que requieren atención inmediata.
En lugar de abrumar al liderazgo con detalles técnicos, esta sección debería responder tres preguntas:
¿Cuáles son nuestros mayores riesgos cibernéticos?
¿Cómo podrían afectar al negocio?
¿Qué deberíamos abordar primero?
Alcance y Metodología
El informe debe documentar claramente lo que se evaluó y cómo se realizó la evaluación.
Esto puede incluir redes, aplicaciones, infraestructura de nube, puntos finales, sistemas de identidad, políticas de seguridad y otros activos incluidos dentro del alcance.
Cualquier exclusión o limitación también debe documentarse para que los lectores comprendan lo que cubre y lo que no cubre la evaluación.
Hallazgos técnicos
Esta sección contiene información detallada sobre cada debilidad de seguridad descubierta durante la evaluación.
Un hallazgo puede incluir:
Vulnerabilidad o brecha de seguridad
Sistema o activo afectado
Descripción del problema
Impacto potencial
Pruebas que respaldan el hallazgo
Remediación recomendada
Calificación de riesgo
Los equipos técnicos pueden utilizar esta información para reproducir, investigar y resolver cada problema.
Calificaciones de riesgo
Los hallazgos comúnmente se clasifican como críticos, altos, medios o bajos según su impacto potencial y probabilidad de explotación.
Por ejemplo, una vulnerabilidad en Internet que podría permitir el acceso no autorizado a datos confidenciales del cliente generalmente recibiría mayor prioridad que un problema de configuración de bajo impacto en un sistema aislado.
Las calificaciones de riesgo ayudan a las organizaciones a dirigir recursos de seguridad limitados hacia los problemas más importantes.
Recomendaciones de remediación
Cada hallazgo significativo debe incluir una recomendación práctica.
Las recomendaciones pueden implicar la aplicación de parches, el cambio de configuraciones, la aplicación de MFA, la eliminación de privilegios innecesarios, la mejora de la segmentación de la red, el fortalecimiento de la supervisión o la actualización de políticas de seguridad.
El informe también debe asignar cronogramas realistas de remediación basados en el riesgo.
Nivel de riesgo | Ejemplo de prioridad de remediación |
|---|---|
Crítico | Acción inmediata |
Alto | Lo antes posible |
Medio | Remediación planificada |
Bajo | Abordar mediante ciclos normales de mejora |
Estos cronogramas deben adaptarse a la tolerancia al riesgo, los requisitos operativos y las obligaciones regulatorias de la organización en lugar de tratarse como plazos universales.
Hoja de ruta de remediación
Finalmente, el informe de evaluación debe reunir los hallazgos individuales en una hoja de ruta priorizada.
Primero se pueden abordar soluciones rápidas, mientras que se pueden planificar mejoras de seguridad más importantes durante las siguientes semanas o meses.
Esto hace que el informe de evaluación de la seguridad cibernética sea más que una instantánea de las vulnerabilidades. Se convierte en una hoja de ruta práctica que los líderes, los equipos de TI y los profesionales de seguridad pueden utilizar para medir el progreso y reducir el riesgo de manera constante.
Lista de verificación gratuita de evaluación de seguridad cibernética
No es necesario esperar a que se realice una auditoría formal para comenzar a identificar brechas de seguridad. Utilice esta lista de verificación de evaluación de seguridad cibernética como una revisión básica rápida de la postura de seguridad actual de su organización.
1. Inventario de activos
Mantenga un inventario actualizado de servidores, puntos finales, aplicaciones, dispositivos de red y recursos de la nube.
Identifique dónde se almacenan los datos confidenciales y críticos para el negocio.
Elimine o proteja activos desconocidos, no utilizados y no autorizados.
2. Gestión de identidades y accesos
Habilite la autenticación multifactor (MFA) para cuentas privilegiadas y confidenciales.
Aplique acceso con privilegios mínimos siempre que sea posible.
Elimine cuentas de usuario inactivas e innecesarias.
Revise periódicamente el administrador y el acceso privilegiado.
3. Gestión de parches y vulnerabilidades
Mantenga actualizados los sistemas operativos, aplicaciones y dispositivos de red.
Ejecute análisis de vulnerabilidades con regularidad.
Priorizar las vulnerabilidades críticas y de alto riesgo para su reparación.
Realice un seguimiento de las vulnerabilidades identificadas hasta que se resuelvan.
4. Seguridad de redes y terminales
Implemente protección de endpoints o EDR en todos los endpoints compatibles. Vea nuestra guía paradetección y respuesta de puntos finales gestionadossi está sopesando la cobertura interna versus la administrada.
Configure firewalls para permitir solo el tráfico requerido.
Revise los puertos y servicios conectados a Internet.
Segmente los sistemas críticos de redes de menor confianza cuando corresponda.
5. Protección de datos
Cifre datos confidenciales en tránsito y en reposo cuando sea necesario.
Restrinja el acceso a información confidencial y crítica para el negocio.
Revise cómo se recopilan, almacenan, comparten y eliminan datos confidenciales, incluidoIIP, que conlleva sus propias obligaciones de manipulación y divulgación.
Supervise el acceso no autorizado o transferencias de datos inusuales y coloqueprevención de fuga de datoscontroles establecidos para su información más confidencial.
6. Copias de seguridad y recuperación
Realice copias de seguridad de los sistemas y datos críticos con regularidad.
Mantenga copias de seguridad protegidas que las cuentas comprometidas no puedan modificar fácilmente.
Probar los procedimientos de restauración de copias de seguridad.
Documente las prioridades de recuperación para servicios comerciales críticos.
7. Registro y seguimiento
Habilite el registro de seguridad en sistemas y aplicaciones críticos.
Centralice los registros importantes siempre que sea posible.
Supervise la autenticación sospechosa, los cambios de privilegios, el malware y la actividad inusual de la red.
Definir un proceso para investigar las alertas de seguridad. Vea nuestroMejores prácticas de monitoreo de seguridad cibernéticacómo se ve un proceso maduro.
8. Respuesta a incidentes
Mantener un plan documentado de respuesta a incidentes.
Defina roles y responsabilidades antes de que ocurra un incidente.
Maintain escalation and communication procedures.
Probar el plan de respuesta a incidentes mediante ejercicios o simulaciones.
9. Seguridad de terceros
Identifique proveedores que puedan acceder a datos confidenciales o sistemas críticos.
Revise sus prácticas de seguridad antes de otorgar acceso.
Limit third-party permissions to what is necessary.
Remove vendor access when contracts or projects end. Para una mirada más profunda a dónde estas relaciones tienden a fallar, consultelos riesgos de terceros que su escáner de vulnerabilidades no puede ver.
10. Conciencia de seguridad
Proporcionar a los empleados capacitación periódica sobre concientización sobre seguridad cibernética.
Capacite a los usuarios para que reconozcan los intentos de phishing e ingeniería social.
Proporcione un método sencillo para informar correos electrónicos o actividades sospechosas.
Incluya responsabilidades de seguridad en la incorporación y baja de empleados y no pase por alto los riesgos internos, cubiertos en¿Cuál es el objetivo de un programa de amenazas internas?.
Evaluación rápida
Si respondió No a varias de las preguntas anteriores, esas lagunas pueden proporcionar un punto de partida útil para una evaluación de seguridad cibernética más detallada.
La lista de verificación está diseñada como punto de referencia, no como sustituto de una evaluación profesional. El siguiente paso es priorizar las brechas según su probabilidad, su posible impacto comercial y la importancia de los sistemas involucrados. Las debilidades críticas, como el acceso administrativo expuesto, la falta de MFA, los sistemas conectados a Internet no compatibles o las copias de seguridad no probadas, deben recibir atención en primer lugar.
Cómo puede ayudar CyberLad
Identificar las brechas de seguridad sólo es útil si sabes cuáles abordar primero. CyberLad ayuda a las empresas a evaluar su postura de seguridad, descubrir posibles debilidades y priorizar mejoras en función del riesgo real.
Nuestro enfoque se centra en hallazgos prácticos en lugar de informes extensos llenos de cuestiones que proporcionan poco contexto empresarial. Si prefiere recurrir a expertos externos para una revisión más profunda, esto es lo quequé hace un consultor de seguridad cibernética y por qué podría necesitar uno.
Puede comenzar con una evaluación de seguridad cibernética gratuita de 30 minutos para obtener una visión inicial de su postura de seguridad actual. Le ayudaremos a identificar tres vulnerabilidades o brechas de seguridad críticas que pueden requerir su atención y le explicaremos los pasos prácticos que puede tomar para reducir el riesgo asociado.
Dependiendo de su entorno, la evaluación puede considerar áreas como:
Seguridad de redes e infraestructuras
Gestión de vulnerabilidades
Controles de identidad y acceso
Seguridad de terminales
Seguridad en la nube
Monitoreo de seguridad y respuesta a incidentes
Preparación para la protección de datos y el cumplimiento
Ya sea que se esté preparando para una auditoría, respondiendo a un problema de seguridad reciente o simplemente quiera comprender dónde están sus mayores riesgos, una evaluación enfocada puede brindarle un punto de partida más claro.
Conclusión
Una evaluación de seguridad cibernética le brinda a su organización una visión clara de sus vulnerabilidades, controles de seguridad y riesgo general. En lugar de esperar a que un incidente exponga las debilidades, las evaluaciones periódicas le ayudan a encontrarlas y abordarlas temprano.
El proceso debería ir más allá de ejecutar análisis de vulnerabilidades. Una evaluación completa analiza sus activos, controles de acceso, infraestructura, entornos de nube, protección de datos, procesos de seguridad y preparación para incidentes. Lo más importante es que convierte esos hallazgos en un plan de remediación priorizado.
Utilice la lista de verificación de evaluación de seguridad cibernética anterior como punto de partida para identificar brechas obvias. Para una revisión más profunda, considere una evaluación integral que evalúe tanto las debilidades técnicas como su posible impacto comercial.
La ciberseguridad no es un ejercicio de una sola vez. Evalúe, corrija, valide y repita a medida que sus sistemas y riesgos evolucionan.
Si no está seguro de por dónde empezar, la evaluación de seguridad gratuita de 30 minutos de CyberLad puede ayudarle a identificar tres brechas de seguridad críticas y brindarle los próximos pasos prácticos para mejorar su postura de seguridad.
Preguntas frecuentes
¿Cuánto cuesta una evaluación de seguridad cibernética?
El costo de una evaluación de seguridad cibernética depende del tamaño de la organización, la cantidad de sistemas, el alcance de la evaluación, la complejidad del entorno y el nivel de pruebas requeridas. Una evaluación de una pequeña empresa puede costar significativamente menos que una evaluación empresarial que abarque múltiples redes, entornos de nube, aplicaciones y ubicaciones.
¿Cuánto tiempo lleva una evaluación de seguridad cibernética?
Una evaluación de la seguridad cibernética puede llevar desde unos pocos días hasta varias semanas. Una evaluación enfocada de un entorno pequeño puede completarse rápidamente, mientras que una evaluación empresarial integral que involucre múltiples sistemas, aplicaciones, plataformas en la nube y unidades de negocios puede demorar varias semanas.
¿Quién debería realizar una evaluación de la seguridad cibernética?
Una evaluación de seguridad cibernética puede ser realizada por un equipo de seguridad interno, un consultor de seguridad cibernética independiente o un proveedor de seguridad especializado. Los equipos internos comprenden bien el entorno, mientras que un tercero independiente puede proporcionar una perspectiva externa e identificar riesgos que los equipos internos han pasado por alto.
Las organizaciones también pueden utilizar ambos enfoques: equipos internos que realizan evaluaciones periódicas y especialistas independientes que realizan revisiones periódicas.
¿Cuál es la diferencia entre una evaluación de ciberseguridad y una auditoría?
Una evaluación de seguridad cibernética se centra en identificar vulnerabilidades, amenazas, debilidades de control y riesgos de seguridad generales. Una auditoría de seguridad evalúa principalmente si una organización cumple con políticas, regulaciones, marcos o estándares definidos.
Una evaluación pregunta: "¿Dónde están nuestros riesgos de seguridad?" Una auditoría generalmente pregunta: "¿Estamos cumpliendo con los controles o estándares requeridos?"
¿Qué es una evaluación de riesgos de seguridad cibernética?
Una evaluación de riesgos de seguridad cibernética identifica activos importantes, amenazas cibernéticas relevantes, vulnerabilidades, controles de seguridad existentes y el impacto potencial de un incidente de seguridad. Los hallazgos se priorizan según el riesgo para que las organizaciones puedan centrar sus recursos en los problemas de seguridad que podrían tener el mayor impacto empresarial.