Une évaluation de la cybersécurité est une évaluation structurée des systèmes, des données et des contrôles d'une organisation conçue pour identifier les vulnérabilités avant les attaquants. Il s’agit du moyen le plus efficace de savoir où se situe votre risque réel, et non où vous supposez qu’il se situe.
Les enjeux sont réels : une violation de données moyenne coûte désormais 4,45 millions de dollars, et la plupart des organisations ne découvrent pas une violation avant 204 jours. Une évaluation bien menée comble cet écart en faisant apparaître les faiblesses alors qu’il est encore peu coûteux de les corriger.
Dans ce guide, nous détaillerons les différents types d'évaluations de cybersécurité, passerons en revue le processus étape par étape, vous montrerons à quoi ressemble un rapport d'évaluation approprié et vous fournirons une liste de contrôle gratuite que vous pouvez parcourir dès aujourd'hui. Si vous comparez une évaluation à un test d'intrusion complet, ou si vous vous demandez comment elle s'intègre dans un programme GRC plus large, nous en parlerons également.
Qu'est-ce qu'une évaluation de la cybersécurité ?
Une évaluation de la cybersécurité est un examen systématique de l'environnement informatique d'une organisation pour identifier les faiblesses de sécurité, comprendre les menaces potentielles et évaluer si les contrôles de sécurité existants sont suffisamment solides pour protéger les systèmes et les données critiques.
L’évaluation va au-delà des vulnérabilités individuelles. Il examine la manière dont les différentes parties de l'environnement de sécurité fonctionnent ensemble, notamment les réseaux, les applications, les points finaux, l'infrastructure cloud, l'accès des utilisateurs, les politiques de sécurité et les contrôles de protection des données.
Une évaluation typique se concentre sur quatre domaines principaux :
Actifs:Systèmes, applications, appareils, ressources cloud et données sensibles nécessitant une protection.
Menaces :Événements potentiels ou attaquants susceptibles de compromettre ces actifs.
Vulnérabilités :Faiblesses que les attaquants pourraient exploiter, telles que des logiciels obsolètes, des erreurs de configuration ou des autorisations excessives.
Contrôles de sécurité :Mesures déjà en place, notamment les pare-feu, la MFA, la protection des points finaux, les contrôles d'accès, la surveillance et les procédures de réponse aux incidents.
L’objectif n’est pas simplement de dresser une liste de problèmes de sécurité. Une bonne évaluation aide une organisation à comprendre quels risques sont les plus importants, ce qui pourrait arriver si ces risques sont exploités et quels problèmes doivent être résolus en premier.
Par exemple, une évaluation peut identifier des dizaines de vulnérabilités dans un environnement. Un correctif manquant sur un serveur de test isolé peut présenter relativement peu de risques, tandis qu'une faible authentification sur un compte administrateur connecté à Internet peut nécessiter une attention immédiate.
Cette approche basée sur les risques aide les équipes de sécurité à prioriser les ressources au lieu de traiter chaque découverte comme étant également urgente.
Évaluation de la cybersécurité, audit ou test d'intrusion
Ces termes sont souvent utilisés de manière interchangeable, mais ils répondent à des objectifs différents.
Approche | Objectif principal | Ce qu'il examine | Résultat typique |
|---|---|---|---|
Évaluation de la cybersécurité | Évaluer la situation de sécurité globale et les risques | Systèmes, vulnérabilités, menaces, politiques, contrôles et processus | Résultats hiérarchisés et plan de remédiation |
Audit de sécurité | Vérifier la conformité aux exigences définies | Politiques, procédures, preuves et contrôles de sécurité | Constatations de conformité et rapport d'audit |
Test d'intrusion | Déterminer si les vulnérabilités peuvent être exploitées | Réseaux, applications, systèmes ou infrastructures sélectionnés | Vulnérabilités exploitables et recommandations techniques |
Une évaluation de la cybersécurité offre la vue la plus large. Un audit se concentre principalement sur le respect des contrôles et des normes requis, tandis qu'un test d'intrusion teste activement si les faiblesses peuvent être exploitées.
Les organisations utilisent souvent ces trois approches dans le cadre d’un programme de sécurité mature plutôt que de choisir une seule approche. Voir notre répartition deGouvernance, risque et conformité (GRC) en cybersécuritésur la manière dont ces efforts sont généralement coordonnés.
Types d'évaluations de cybersécurité
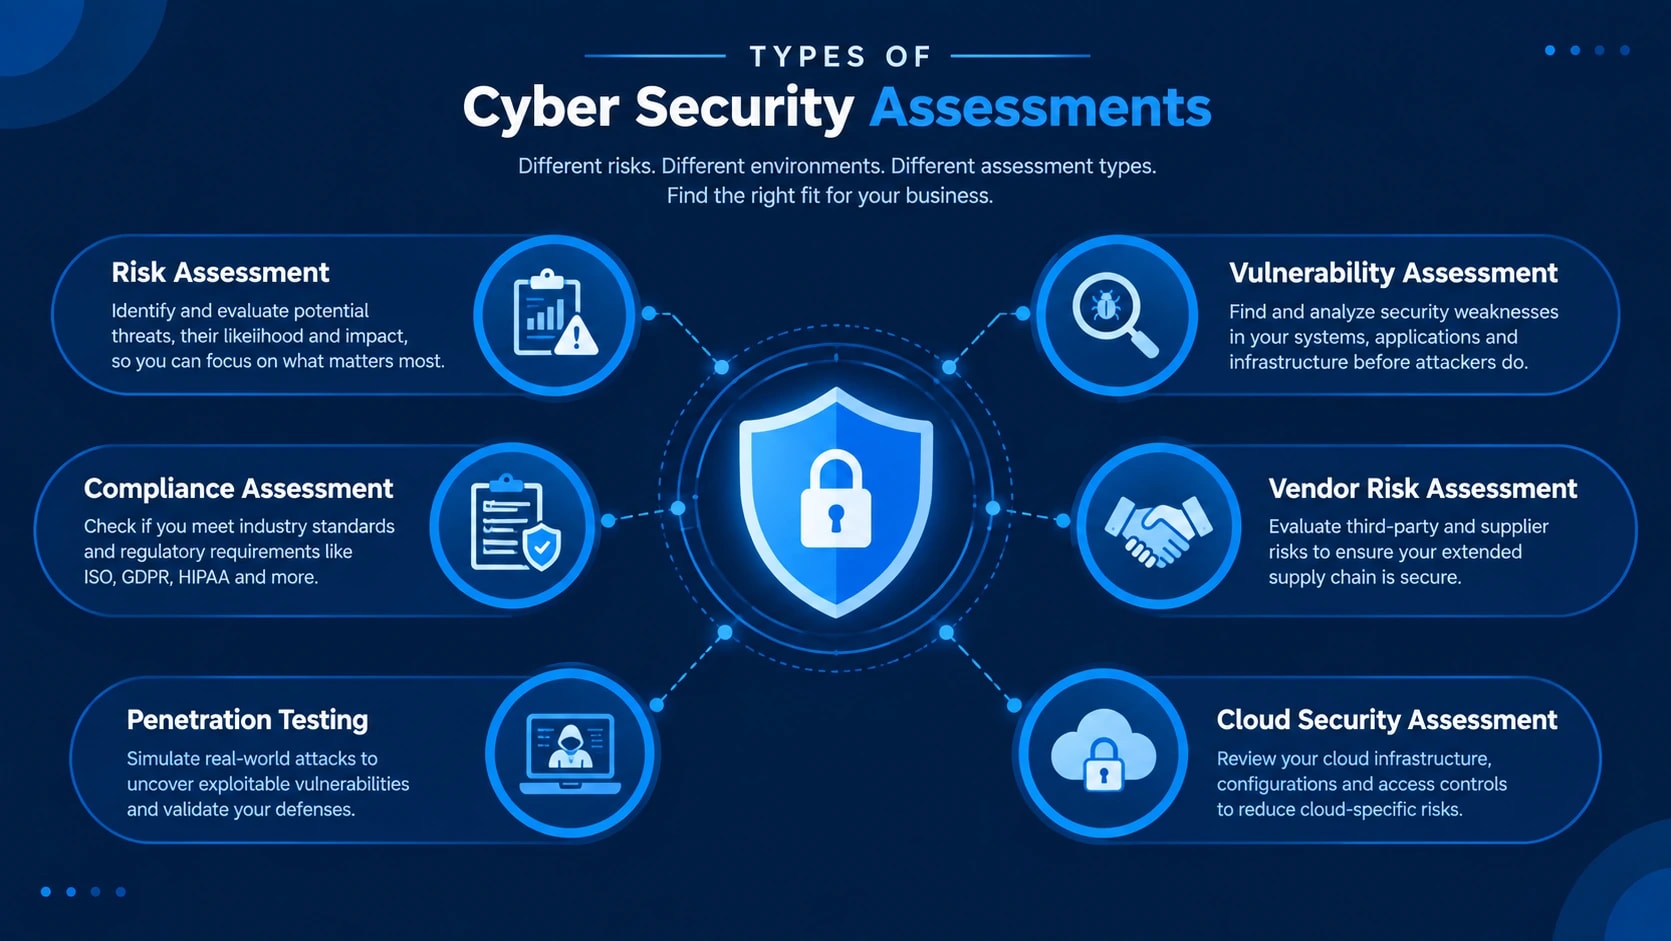
Toutes les organisations ne sont pas confrontées aux mêmes risques de sécurité. La bonne évaluation dépend de votre infrastructure, de votre secteur d’activité, des exigences réglementaires et du type de données que vous gérez.
Voici les types d’évaluations de cybersécurité les plus courants.
1. Évaluation des risques liés à la cybersécurité
Une évaluation des risques de cybersécurité identifie les menaces pesant sur les actifs critiques et évalue l'impact potentiel si ces menaces se transforment en incidents réels.
Au lieu de se concentrer uniquement sur les vulnérabilités techniques, il considère la situation dans son ensemble. Cela inclut la probabilité d'un incident, la valeur des actifs concernés, les contrôles de sécurité existants et l'impact financier ou opérationnel potentiel.
Les résultats sont ensuite classés par risque, aidant ainsi les organisations à décider où les ressources de sécurité doivent être allouées en premier. Si vous souhaitez mettre des chiffres derrière cette priorisation, notrecalculateur de risque de cybersécuritéest un point de départ utile.
2. Évaluation de la vulnérabilité
Une évaluation des vulnérabilités recherche les systèmes, les applications, les réseaux et les appareils pour détecter les faiblesses de sécurité connues.
Les équipes de sécurité peuvent utiliser des outils d'analyse des vulnérabilités tels que Nessus, Qualys ou Rapid7 pour identifier les problèmes, notamment :
Correctifs de sécurité manquants
Logiciel obsolète
Ports ouverts et services inutiles
Configurations faibles
Vulnérabilités logicielles connues
Systèmes exposés
Contrairement aux tests d’intrusion, une évaluation de vulnérabilité se concentre généralement sur l’identification des faiblesses plutôt que sur leur exploitation active.
Vous pouvez en savoir plus sur la différence dans notre guide sur la stratégie de test d’intrusion et d’évaluation des vulnérabilités.
3. Évaluation de la conformité
Une évaluation de la conformité évalue si les contrôles de sécurité d'une organisation répondent à des exigences réglementaires, industrielles ou contractuelles spécifiques.
Selon l'organisation, cela peut impliquer des cadres et des normes tels que :
OIN 27001
Cadre de cybersécurité du NIST
SOC2
RGPD
PCI DSS
L'évaluation peut identifier les écarts entre les pratiques de sécurité existantes et les contrôles requis, donnant ainsi à l'organisation une feuille de route claire pour améliorer la conformité.
Les évaluations de conformité font souvent partie d'un programme plus large de gouvernance, de risque et de conformité (GRC). Si vous travaillez dans un secteur réglementé comme les services financiers, des cadres tels queAPRA CPS230ajoutez une autre couche d’exigences en matière de risque opérationnel en plus des normes ci-dessus.
4. Évaluation des risques liés aux tiers et aux fournisseurs
Les organisations dépendent de plus en plus des fournisseurs de cloud, des plateformes SaaS, des sous-traitants, des processeurs de paiement et d'autres fournisseurs externes.
Une évaluation des risques par un tiers évalue si ces fournisseurs introduisent des risques de sécurité inacceptables.
Il peut examiner des domaines tels que le traitement des données, les contrôles d'accès, le cryptage, les procédures de réponse aux incidents, les certifications de sécurité, l'historique des violations et la gestion des sous-traitants.
Ces évaluations sont particulièrement importantes lorsqu'un fournisseur a accès à des données sensibles ou à des systèmes commerciaux critiques, et méritent d'être associées àles risques tiers que votre scanner de vulnérabilités ne peut pas détecter, car les outils d'analyse à eux seuls détectent rarement l'exposition du côté du fournisseur.
5. Tests d'intrusion
Les tests d’intrusion adoptent une approche plus contradictoire.
Les professionnels de la sécurité simulent des attaques réelles contre des systèmes, des applications ou des réseaux sélectionnés pour déterminer si les faiblesses identifiées peuvent réellement être exploitées.
Un test d'intrusion peut révéler des chemins d'attaque que les scanners de vulnérabilités automatisés peuvent manquer, tels que des vulnérabilités en chaîne, des faiblesses d'authentification, des failles de logique métier et des opportunités d'élévation de privilèges.
Les tests d’intrusion impliquant une exploitation active, ils sont généralement menés dans un périmètre clairement défini et avec une autorisation formelle. Voir notreguide stratégique de tests d'intrusion et d'évaluation de la vulnérabilitésur la manière dont les deux disciplines s'articulent.
6. Évaluation de la sécurité du cloud
Une évaluation de la sécurité du cloud évalue la configuration de sécurité des environnements cloud tels qu'AWS, Microsoft Azure ou Google Cloud.
Il examine généralement :
Gestion des identités et des accès
Ressources exposées publiquement
Autorisations de stockage
Configurations réseau
Cryptage
Journalisation et surveillance
Gestion des secrets et des identifiants
Politiques de sécurité et mauvaises configurations
Les environnements cloud peuvent évoluer rapidement, ces évaluations sont donc particulièrement utiles après des migrations, des changements d'architecture majeurs ou le déploiement de nouveaux services cloud. Uncadre de gestion des risques liés aux donnéespeut vous aider à décider quelles données « critiques » nécessitent réellement les contrôles les plus stricts une fois déplacées vers le cloud.
De nombreuses organisations combinent plusieurs de ces évaluations. Par exemple, une entreprise peut effectuer une évaluation annuelle des risques de cybersécurité, effectuer régulièrement des évaluations de vulnérabilité et effectuer des tests d'intrusion sur des applications critiques avant les versions majeures.
Pourquoi votre entreprise a-t-elle besoin d’une évaluation de la cybersécurité ?
Les cyber-risques évoluent constamment. De nouvelles vulnérabilités sont découvertes, des employés rejoignent ou quittent l'entreprise, des applications sont déployées, les environnements cloud se développent et les attaquants développent de nouvelles techniques.
Une évaluation de la cybersécurité donne aux entreprises une idée claire de leur situation actuelle en matière de sécurité. Plus important encore, cela permet d’identifier les faiblesses avant qu’elles ne se transforment en incidents de sécurité.
Des évaluations régulières peuvent aider les organisations :
Découvrez les vulnérabilités et les erreurs de configuration de sécurité
Identifiez les privilèges utilisateur excessifs et les contrôles d'accès faibles
Rechercher des systèmes obsolètes ou non pris en charge
Évaluer si les contrôles de sécurité existants fonctionnent comme prévu
Prioriser les investissements en matière de sécurité en fonction du risque réel
Se préparer aux exigences réglementaires ou de conformité
Réduire la probabilité et l'impact potentiel d'une violation de données
Améliorer la réponse aux incidents et la préparation à la récupération
Une évaluation peut également révéler des failles de sécurité que des outils individuels pourraient ne pas détecter. Un scanner de vulnérabilités peut identifier un serveur obsolète, par exemple, mais une évaluation plus large peut déterminer si ce serveur contient des données sensibles, est exposé à Internet et dispose d'une surveillance adéquate en place, ce qui est en réalité le travail d'unesurveillance de la cybersécuritéune fois l’évaluation terminée.
Ce contexte aide les équipes à se concentrer sur les vulnérabilités qui présentent le plus grand risque commercial.
À quelle fréquence devriez-vous effectuer une évaluation de la cybersécurité ?
Pour de nombreuses organisations, mener une évaluation complète au moins une fois par an constitue une base de référence utile. Les environnements à risque plus élevé peuvent nécessiter des évaluations plus fréquentes en fonction des exigences réglementaires, des changements d'infrastructure et de la sensibilité des données impliquées.
Vous devriez également envisager de procéder à une évaluation après des événements importants tels que :
Une violation de données ou un incident de sécurité
Modifications majeures de l'infrastructure ou du réseau
Migration vers un nouvel environnement cloud
Déploiement d'applications critiques
Une fusion ou une acquisition
Introduction de nouveaux fournisseurs ayant accès aux systèmes sensibles
Modifications importantes des exigences réglementaires
Avant un audit de conformité important
Les évaluations annuelles ne doivent pas remplacer la surveillance continue de la sécurité, la gestion des vulnérabilités, l'application de correctifs et d'autres pratiques de sécurité quotidiennes. De nombreuses organisations formalisent cette couche continue via unCentre des opérations de sécurité mondiale (GSOC)oudétection et réponse des points de terminaison gérés (EDR).
Considérez l’évaluation comme un bilan de santé périodique de votre programme de sécurité. Une surveillance continue vous informe de ce qui se passe dans l'environnement, tandis qu'une évaluation examine plus largement si vos défenses, processus et priorités correspondent toujours aux risques auxquels votre organisation est confrontée.
Processus d'évaluation de la cybersécurité : 6 étapes
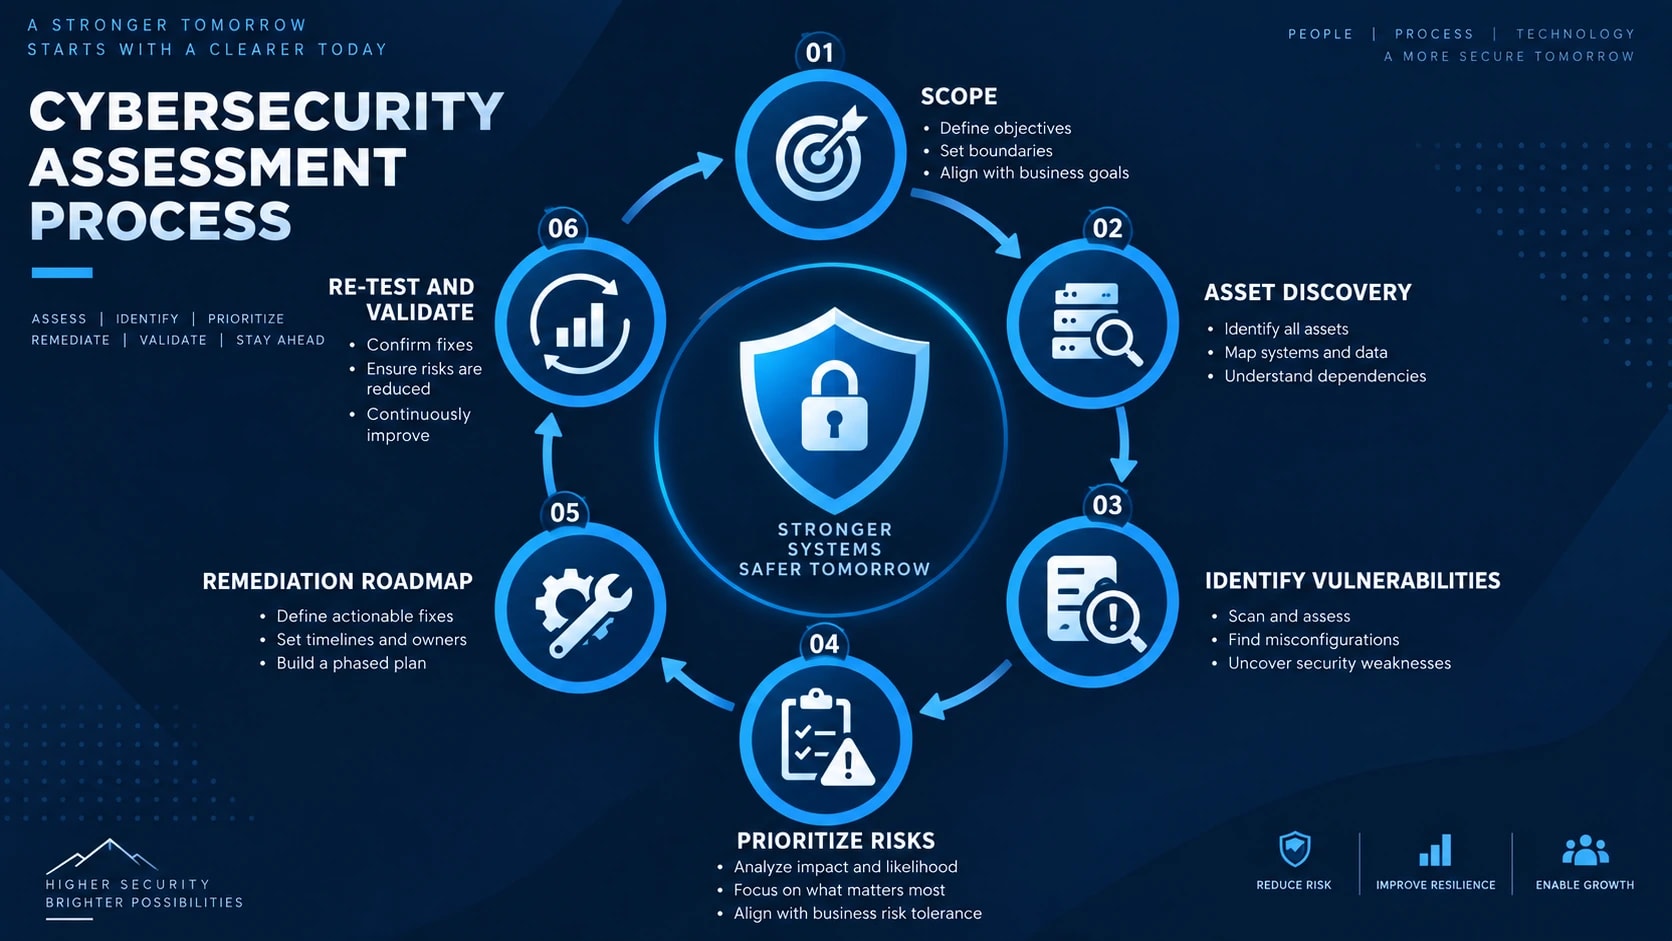
Un processus d’évaluation de la cybersécurité réussi suit une approche structurée. La portée exacte varie selon les organisations, mais la plupart des évaluations passent par six étapes principales, depuis la définition de ce qui doit être évalué jusqu'à la validation de la prise en compte des risques identifiés.
1. Définir la portée
La première étape consiste à décider exactement ce que couvrira l’évaluation.
Selon l'organisation, le périmètre peut inclure :
Réseaux d'entreprise
Serveurs et points de terminaison
Applications Web
Infrastructure cloud
Bases de données
Systèmes d'accès à distance
Gestion des identités et des accès
Données commerciales sensibles
Intégrations tierces
Politiques et procédures de sécurité
Définir clairement ce qui entre dans le champ d’application et ce qui ne l’est pas permet d’éviter les lacunes et garantit que chacun comprend l’objectif de l’évaluation.
La portée doit également identifier les processus et systèmes commerciaux critiques. Un portail client accessible sur Internet, par exemple, peut nécessiter plus d'attention qu'un environnement de développement isolé.
2. Découvrez les actifs et les données
Vous ne pouvez pas protéger des systèmes dont vous ignorez l’existence.
L'étape suivante consiste à créer un inventaire précis du matériel, des logiciels, des ressources cloud, des applications, des comptes d'utilisateurs et des données sensibles.
Les équipes de sécurité doivent déterminer où les informations critiques sont stockées, qui y a accès et comment elles circulent entre les systèmes.
La découverte d'actifs peut également révéler des serveurs oubliés, des appareils non gérés, des ressources cloud inutilisées et du shadow IT qui pourraient autrement rester en dehors de la surveillance de sécurité normale.
3. Identifier les vulnérabilités et les failles de sécurité
Une fois l’environnement compris, l’évaluation recherche les faiblesses que les attaquants pourraient exploiter.
Cela peut impliquer des scanners de vulnérabilités automatisés tels que Nessus, Qualys et Rapid7, combinés à des examens de configuration manuels et à des tests de sécurité. Certaines équipes vont plus loin en étant proactiveschasse aux cybermenacespour faire ressortir les problèmes que les scanners seuls ne pourront pas détecter.
Les résultats courants incluent :
Correctifs de sécurité manquants
Logiciel non pris en charge
Mots de passe ou contrôles d'authentification faibles
Privilèges utilisateur excessifs
Prestations exposées
Mauvaises configurations du cloud
Configurations réseau non sécurisées
Protection manquante des points de terminaison
Journalisation et surveillance inadéquates
Faibles processus de sauvegarde ou de récupération
L’analyse automatisée est utile, mais elle ne devrait pas constituer l’intégralité de l’évaluation. L'examen manuel fournit un contexte que les outils d'analyse peuvent manquer.
4. Noter et hiérarchiser les risques
La découverte d’une vulnérabilité n’en fait pas automatiquement un risque commercial critique.
Chaque résultat doit être évalué en fonction de facteurs tels que l'exploitabilité, la probabilité, l'importance des actifs, la sensibilité des données, les contrôles existants et l'impact commercial potentiel. Notrecalculateur de risque de cybersécuritépeut vous aider à chiffrer grossièrement cet impact lorsque vous comparez les résultats les uns aux autres.
Les équipes peuvent ensuite classer les résultats en utilisant des notes telles que :
Critique | Élevé | Moyen | Faible
Cela empêche les équipes de sécurité de consacrer le même temps à chaque vulnérabilité et les aide à traiter en premier les risques qui pourraient causer les plus gros dégâts.
5. Créer le rapport et la feuille de route de correction
Les conclusions sont documentées dans un rapport d’évaluation de la cybersécurité.
Un rapport utile fait bien plus que répertorier les vulnérabilités. Il explique le risque associé, les actifs affectés, les mesures correctives recommandées, la priorité et le calendrier prévu pour résoudre le problème.
La feuille de route de remédiation doit séparer les actions immédiates des améliorations à plus long terme.
Par exemple, la désactivation d'un compte exposé peut prendre quelques minutes, tandis que la refonte de la segmentation du réseau peut nécessiter plusieurs mois de planification et de mise en œuvre.
6. Re-tester et valider
Une évaluation ne doit pas s’arrêter à la remise du rapport.
Une fois les travaux de correction terminés, les équipes de sécurité doivent vérifier que les problèmes critiques ont été correctement résolus et que les correctifs n'ont pas introduit de problèmes supplémentaires.
Les nouveaux tests peuvent inclure des analyses de vulnérabilité, des examens de configuration, des vérifications de contrôle d'accès ou des tests d'intrusion ciblés.
Le résultat final devrait être un cycle d’évaluation, de priorisation, de correction, de validation et de réévaluation. Cela transforme une évaluation ponctuelle de la cybersécurité en un processus continu d'amélioration de la posture de sécurité de l'organisation, l'un desstratégies de cybersécurité des entreprisesqui sépare les programmes matures des programmes réactifs.
Qu'est-ce qui est inclus dans un rapport d'évaluation de la cybersécurité ?
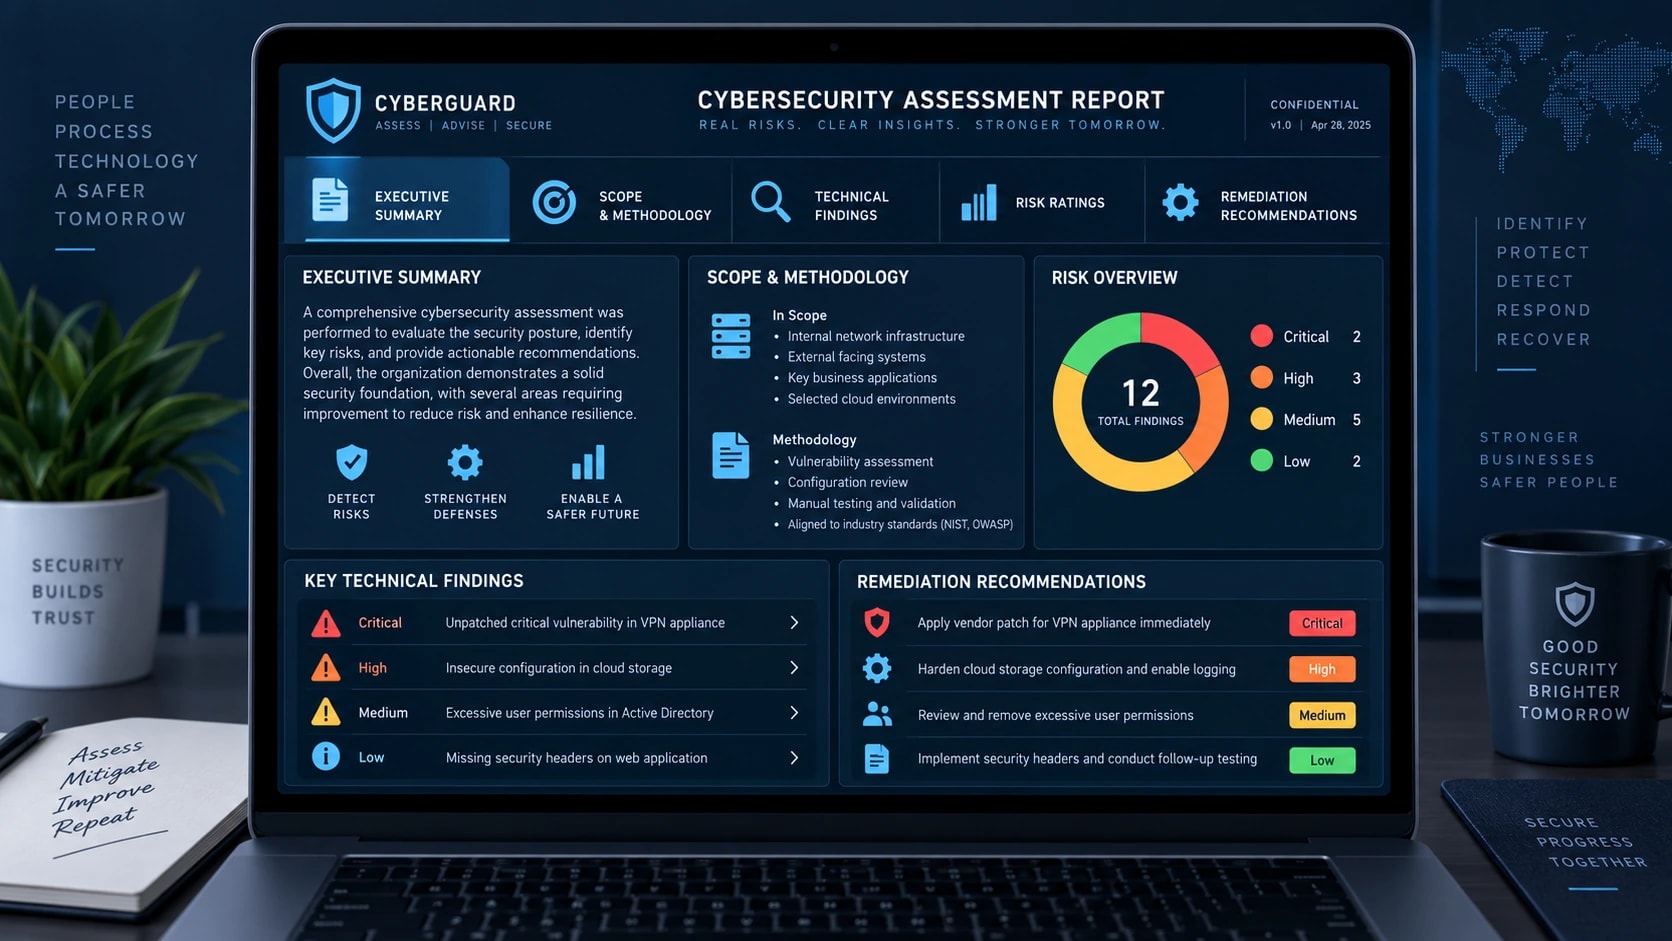
Un rapport d'évaluation de la cybersécurité transforme les conclusions techniques en un plan d'action clair. Il devrait aider les dirigeants à comprendre le risque global de l’entreprise tout en fournissant aux équipes de sécurité et informatiques suffisamment de détails techniques pour corriger les faiblesses identifiées.
Un bon rapport comprend généralement les sections suivantes.
Résumé exécutif
Le résumé fournit un aperçu de haut niveau à l'intention de la haute direction et des autres parties prenantes non techniques.
Il doit expliquer la posture de sécurité globale de l'organisation, les risques les plus importants découverts et les actions qui nécessitent une attention immédiate.
Au lieu de submerger le leadership de détails techniques, cette section devrait répondre à trois questions :
Quels sont nos plus grands cyber-risques ?
Comment pourraient-ils affecter l’entreprise ?
Que devrions-nous aborder en premier ?
Portée et méthodologie
Le rapport doit clairement documenter ce qui a été évalué et comment l’évaluation a été réalisée.
Cela peut inclure des réseaux, des applications, une infrastructure cloud, des points de terminaison, des systèmes d'identité, des politiques de sécurité et d'autres actifs inclus dans le champ d'application.
Toute exclusion ou limitation doit également être documentée afin que les lecteurs comprennent ce que l'évaluation couvre et ne couvre pas.
Résultats techniques
Cette section contient des informations détaillées sur chaque faille de sécurité découverte lors de l'évaluation.
Une constatation peut inclure :
Vulnérabilité ou faille de sécurité
Système ou actif concerné
Description du problème
Impact potentiel
Preuves à l'appui de la conclusion
Correction recommandée
Évaluation du risque
Les équipes techniques peuvent utiliser ces informations pour reproduire, enquêter et résoudre chaque problème.
Notations de risque
Les résultats sont généralement classés comme critiques, élevés, moyens ou faibles en fonction de leur impact potentiel et de leur probabilité d'exploitation.
Par exemple, une vulnérabilité Internet qui pourrait permettre un accès non autorisé aux données sensibles des clients recevrait généralement une plus grande priorité qu'un problème de configuration à faible impact sur un système isolé.
Les évaluations des risques aident les organisations à orienter leurs ressources de sécurité limitées vers les problèmes les plus importants.
Recommandations de mesures correctives
Chaque constatation significative doit inclure une recommandation pratique.
Les recommandations peuvent impliquer l'application de correctifs, la modification des configurations, l'application de l'authentification multifacteur, la suppression des privilèges inutiles, l'amélioration de la segmentation du réseau, le renforcement de la surveillance ou la mise à jour des politiques de sécurité.
Le rapport doit également attribuer des délais de remédiation réalistes en fonction du risque.
Niveau de risque | Exemple de priorité de correction |
|---|---|
Critique | Action immédiate |
Élevé | Dès que possible |
Moyen | Assainissement prévu |
Faible | Aborder à travers des cycles d’amélioration normaux |
Ces délais doivent être adaptés à la tolérance au risque, aux exigences opérationnelles et aux obligations réglementaires de l'organisation plutôt que traités comme des délais universels.
Feuille de route de remédiation
Enfin, le rapport d’évaluation doit rassembler les conclusions individuelles dans une feuille de route hiérarchisée.
Des solutions rapides peuvent être apportées en premier, tandis que des améliorations de sécurité plus importantes peuvent être planifiées au cours des semaines ou des mois suivants.
Le rapport d’évaluation de la cybersécurité est donc bien plus qu’un instantané des vulnérabilités. Il devient une feuille de route pratique que les dirigeants, les équipes informatiques et les professionnels de la sécurité peuvent utiliser pour mesurer les progrès et réduire progressivement les risques.
Liste de contrôle gratuite pour l'évaluation de la cybersécurité
Vous n’avez pas besoin d’attendre un audit formel pour commencer à identifier les failles de sécurité. Utilisez cette liste de contrôle d'évaluation de la cybersécurité comme examen de base rapide de la posture de sécurité actuelle de votre organisation.
1. Inventaire des actifs
Maintenez un inventaire à jour des serveurs, des points de terminaison, des applications, des périphériques réseau et des ressources cloud.
Identifiez où les données sensibles et critiques pour l’entreprise sont stockées.
Supprimez ou sécurisez les actifs inconnus, inutilisés et non autorisés.
2. Gestion des identités et des accès
Activez l'authentification multifacteur (MFA) pour les comptes privilégiés et sensibles.
Appliquez l’accès au moindre privilège dans la mesure du possible.
Supprimez les comptes d'utilisateurs inactifs et inutiles.
Vérifiez régulièrement les accès administrateur et privilégiés.
3. Gestion des correctifs et des vulnérabilités
Gardez les systèmes d'exploitation, les applications et les périphériques réseau à jour.
Exécutez régulièrement des analyses de vulnérabilité.
Donnez la priorité aux vulnérabilités critiques et à haut risque pour la correction.
Suivez les vulnérabilités identifiées jusqu’à ce qu’elles soient résolues.
4. Sécurité des points finaux et du réseau
Déployez la protection des points de terminaison ou EDR sur les points de terminaison pris en charge. Consultez notre guide surdétection et réponse des points de terminaison géréssi vous évaluez la couverture interne par rapport à la couverture gérée.
Configurez les pare-feu pour autoriser uniquement le trafic requis.
Passez en revue les ports et services accessibles sur Internet.
Segmentez les systèmes critiques des réseaux moins fiables, le cas échéant.
5. Protection des données
Chiffrez les données sensibles en transit et au repos si nécessaire.
Restreindre l’accès aux informations confidentielles et critiques pour l’entreprise.
Examinez la manière dont les données sensibles sont collectées, stockées, partagées et supprimées, y comprisInformations personnelles, qui comporte ses propres obligations de traitement et de divulgation.
Surveillez les accès non autorisés ou les transferts de données inhabituels et placezprévention des fuites de donnéescontrôles en place pour vos informations les plus sensibles.
6. Sauvegardes et récupération
Sauvegardez régulièrement les systèmes et les données critiques.
Conservez des copies de sauvegarde protégées qui ne peuvent pas être facilement modifiées par des comptes compromis.
Testez les procédures de restauration des sauvegardes.
Documentez les priorités de récupération pour les services commerciaux critiques.
7. Journalisation et surveillance
Activez la journalisation de sécurité sur les systèmes et applications critiques.
Centralisez les journaux importants lorsque cela est possible.
Surveillez les authentifications suspectes, les modifications de privilèges, les logiciels malveillants et les activités réseau inhabituelles.
Définir un processus d'enquête sur les alertes de sécurité. Voir notreMeilleures pratiques en matière de surveillance de la cybersécuritéà quoi ressemble un processus mature.
8. Réponse aux incidents
Maintenir un plan documenté de réponse aux incidents.
Définissez les rôles et les responsabilités avant qu’un incident ne se produise.
Maintenir les procédures d'escalade et de communication.
Testez le plan de réponse aux incidents à travers des exercices ou des simulations.
9. Sécurité des tiers
Identifiez les fournisseurs qui peuvent accéder aux données sensibles ou aux systèmes critiques.
Passez en revue leurs pratiques de sécurité avant d’accorder l’accès.
Limitez les autorisations des tiers à ce qui est nécessaire.
Supprimez l’accès des fournisseurs à la fin des contrats ou des projets. Pour un examen plus approfondi des points où ces relations ont tendance à échouer, voirles risques tiers que votre scanner de vulnérabilités ne peut pas détecter.
10. Sensibilisation à la sécurité
Offrez régulièrement aux employés des formations de sensibilisation à la cybersécurité.
Formez les utilisateurs à reconnaître les tentatives de phishing et d’ingénierie sociale.
Fournissez une méthode simple pour signaler les e-mails ou les activités suspectes.
Incluez les responsabilités de sécurité lors de l'intégration et du départ des employés, et ne négligez pas les risques internes, couverts dansquel est le but d'un programme de menace interne.
Évaluation rapide
Si vous avez répondu Non à plusieurs éléments ci-dessus, ces lacunes peuvent constituer un point de départ utile pour une évaluation plus détaillée de la cybersécurité.
La liste de contrôle est conçue comme une référence et non comme un substitut à une évaluation professionnelle. L’étape suivante consiste à hiérarchiser les lacunes en fonction de leur probabilité, de leur impact potentiel sur l’entreprise et de l’importance des systèmes impliqués. Les faiblesses critiques telles que l’accès administratif exposé, l’absence de MFA, les systèmes Internet non pris en charge ou les sauvegardes non testées doivent retenir l’attention en premier.
Comment CyberLad peut vous aider
L’identification des failles de sécurité n’est utile que si vous savez lesquelles corriger en premier. CyberLad aide les entreprises à évaluer leur niveau de sécurité, à découvrir les faiblesses potentielles et à prioriser les améliorations en fonction des risques réels.
Notre approche se concentre sur des conclusions pratiques plutôt que sur de longs rapports remplis de questions qui fournissent peu de contexte commercial. Si vous préférez faire appel à une expertise extérieure pour un examen plus approfondi, voici ce quece que fait un consultant en cybersécurité et pourquoi vous pourriez en avoir besoin.
Vous pouvez commencer par une évaluation gratuite de cybersécurité de 30 minutes pour avoir un premier aperçu de votre posture de sécurité actuelle. Nous vous aiderons à identifier trois vulnérabilités ou lacunes de sécurité critiques qui peuvent nécessiter votre attention et vous expliquerons les mesures pratiques que vous pouvez prendre pour réduire le risque associé.
En fonction de votre environnement, l'évaluation peut prendre en compte des domaines tels que :
Sécurité des réseaux et des infrastructures
Gestion des vulnérabilités
Contrôles d'identité et d'accès
Sécurité des points de terminaison
Sécurité du cloud
Surveillance de la sécurité et réponse aux incidents
Protection des données et préparation à la conformité
Que vous vous prépariez à un audit, répondiez à un problème de sécurité récent ou souhaitiez simplement comprendre où se situent vos plus grands risques, une évaluation ciblée peut vous donner un point de départ plus clair.
Conclusion
Une évaluation de la cybersécurité donne à votre organisation une vision claire de ses vulnérabilités, de ses contrôles de sécurité et de son risque global. Au lieu d’attendre qu’un incident révèle vos faiblesses, des évaluations régulières vous aident à les détecter et à y remédier rapidement.
Le processus devrait aller au-delà de l’exécution d’analyses de vulnérabilité. Une évaluation complète examine vos actifs, vos contrôles d'accès, votre infrastructure, vos environnements cloud, la protection des données, vos processus de sécurité et votre préparation aux incidents. Plus important encore, il transforme ces résultats en un plan de remédiation hiérarchisé.
Utilisez la liste de contrôle d’évaluation de la cybersécurité ci-dessus comme point de départ pour identifier les lacunes évidentes. Pour un examen plus approfondi, envisagez une évaluation complète qui évalue à la fois les faiblesses techniques et leur impact potentiel sur l’entreprise.
La cybersécurité n’est pas un exercice ponctuel. Évaluez, corrigez, validez et répétez à mesure que vos systèmes et vos risques évoluent.
Si vous ne savez pas par où commencer, l'évaluation de sécurité gratuite de 30 minutes de CyberLad peut vous aider à identifier trois failles de sécurité critiques et vous proposer les prochaines étapes pratiques pour améliorer votre posture de sécurité.
Foire aux questions
Combien coûte une évaluation de cybersécurité ?
Le coût d'une évaluation de cybersécurité dépend de la taille de l'organisation, du nombre de systèmes, de la portée de l'évaluation, de la complexité de l'environnement et du niveau de test requis. Une évaluation de petite entreprise peut coûter beaucoup moins cher qu’une évaluation d’entreprise couvrant plusieurs réseaux, environnements cloud, applications et emplacements.
Combien de temps dure une évaluation de cybersécurité ?
Une évaluation de la cybersécurité peut prendre de quelques jours à plusieurs semaines. Une évaluation ciblée d'un petit environnement peut être réalisée rapidement, tandis qu'une évaluation complète d'une entreprise impliquant plusieurs systèmes, applications, plates-formes cloud et unités commerciales peut prendre plusieurs semaines.
Qui doit réaliser une évaluation de la cybersécurité ?
Une évaluation de cybersécurité peut être réalisée par une équipe de sécurité interne, un consultant indépendant en cybersécurité ou un fournisseur de sécurité spécialisé. Les équipes internes comprennent bien l’environnement, tandis qu’un tiers indépendant peut apporter un point de vue extérieur et identifier les risques que les équipes internes ont négligés.
Les organisations peuvent également utiliser les deux approches, avec des équipes internes effectuant des évaluations régulières et des spécialistes indépendants effectuant des examens périodiques.
Quelle est la différence entre une évaluation de cybersécurité et un audit ?
Une évaluation de la cybersécurité se concentre sur l’identification des vulnérabilités, des menaces, des faiblesses des contrôles et des risques de sécurité globaux. Un audit de sécurité évalue principalement si une organisation se conforme aux politiques, réglementations, cadres ou normes définis.
Une évaluation demande : « Où sont nos risques en matière de sécurité ? Un audit demande généralement : « Répondons-nous aux contrôles ou aux normes requis ?
Qu’est-ce qu’une évaluation des risques de cybersécurité ?
Une évaluation des risques de cybersécurité identifie les actifs importants, les cybermenaces pertinentes, les vulnérabilités, les contrôles de sécurité existants et l'impact potentiel d'un incident de sécurité. Les résultats sont classés par ordre de priorité en fonction du risque afin que les organisations puissent concentrer leurs ressources sur les problèmes de sécurité susceptibles d'avoir le plus grand impact sur leur activité.