साइबर सुरक्षा मूल्यांकन किसी संगठन के सिस्टम, डेटा और नियंत्रण का एक संरचित मूल्यांकन है जिसे हमलावरों से पहले कमजोरियों की पहचान करने के लिए डिज़ाइन किया गया है। यह जानने का सबसे प्रभावी तरीका है कि आपका वास्तविक जोखिम कहां है, न कि आप यह मानते हैं कि यह कहां है।
दांव वास्तविक हैं: औसत डेटा उल्लंघन की लागत अब $4.45 मिलियन है, और अधिकांश संगठन 204 दिनों तक उल्लंघन का पता नहीं लगाते हैं। एक अच्छी तरह से संचालित मूल्यांकन कमजोरियों को सामने लाकर उस अंतर को पाट देता है जबकि उन्हें ठीक करना अभी भी सस्ता है।
इस गाइड में, हम विभिन्न प्रकार के साइबर सुरक्षा मूल्यांकनों को तोड़ेंगे, चरण दर चरण प्रक्रिया से गुजरेंगे, आपको दिखाएंगे कि एक उचित मूल्यांकन रिपोर्ट कैसी दिखती है, और आपको एक निःशुल्क चेकलिस्ट देंगे जिसे आप आज ही पूरा कर सकते हैं। यदि आप पूर्ण प्रवेश परीक्षण के आधार पर मूल्यांकन कर रहे हैं, या सोच रहे हैं कि यह व्यापक जीआरसी कार्यक्रम में कैसे फिट बैठता है, तो हम उसे भी कवर करेंगे।
साइबर सुरक्षा मूल्यांकन क्या है?
साइबर सुरक्षा मूल्यांकन सुरक्षा कमजोरियों की पहचान करने, संभावित खतरों को समझने और यह मूल्यांकन करने के लिए किसी संगठन के आईटी वातावरण की एक व्यवस्थित समीक्षा है कि क्या मौजूदा सुरक्षा नियंत्रण महत्वपूर्ण प्रणालियों और डेटा की सुरक्षा के लिए पर्याप्त मजबूत हैं।
मूल्यांकन व्यक्तिगत कमजोरियों से परे दिखता है। यह जांच करता है कि नेटवर्क, एप्लिकेशन, एंडपॉइंट, क्लाउड इंफ्रास्ट्रक्चर, उपयोगकर्ता पहुंच, सुरक्षा नीतियां और डेटा सुरक्षा नियंत्रण सहित सुरक्षा वातावरण के विभिन्न हिस्से एक साथ कैसे काम करते हैं।
एक विशिष्ट मूल्यांकन चार मुख्य क्षेत्रों पर केंद्रित है:
संपत्ति:सिस्टम, एप्लिकेशन, डिवाइस, क्लाउड संसाधन और संवेदनशील डेटा जिन्हें सुरक्षा की आवश्यकता है।
धमकियाँ:संभावित घटनाएँ या हमलावर जो उन संपत्तियों से समझौता कर सकते हैं।
कमजोरियाँ:कमजोरियाँ जिनका हमलावर फायदा उठा सकते हैं, जैसे पुराना सॉफ़्टवेयर, गलत कॉन्फ़िगरेशन, या अत्यधिक अनुमतियाँ।
सुरक्षा नियंत्रण:फ़ायरवॉल, एमएफए, एंडपॉइंट सुरक्षा, पहुंच नियंत्रण, निगरानी और घटना प्रतिक्रिया प्रक्रियाओं सहित उपाय पहले से ही मौजूद हैं।
लक्ष्य केवल सुरक्षा समस्याओं की सूची बनाना नहीं है। एक अच्छा मूल्यांकन किसी संगठन को यह समझने में मदद करता है कि कौन से जोखिम सबसे अधिक मायने रखते हैं, यदि उन जोखिमों का फायदा उठाया गया तो क्या हो सकता है और कौन से मुद्दे पहले ठीक किए जाने चाहिए।
उदाहरण के लिए, एक मूल्यांकन पूरे वातावरण में दर्जनों कमजोरियों की पहचान कर सकता है। एक पृथक परीक्षण सर्वर पर एक गायब पैच अपेक्षाकृत कम जोखिम पैदा कर सकता है, जबकि इंटरनेट-फेसिंग व्यवस्थापक खाते पर कमजोर प्रमाणीकरण पर तत्काल ध्यान देने की आवश्यकता हो सकती है।
यह जोखिम-आधारित दृष्टिकोण सुरक्षा टीमों को हर खोज को समान रूप से जर���री मानने के बजाय संसाधनों को प्राथमिकता देने में मदद करता है।
साइबर सुरक्षा आकलन बनाम ऑडिट बनाम पेनेट्रेशन टेस्ट
ये शब्द अक्सर एक दूसरे के स्थान पर उपयोग किए जाते हैं, लेकिन ये अलग-अलग उद्देश्यों की पूर्ति करते हैं।
दृष्टिकोण | प्राथमिक उद्देश्य | यह क्या जांच करता है | विशिष्ट परिणाम |
|---|---|---|---|
साइबर सुरक्षा आकलन | समग्र सुरक्षा स्थिति और जोखिम का मूल्यांकन करें | सिस्टम, कमजोरियाँ, खतरे, नीतियाँ, नियंत्रण और प्रक्रियाएँ | प्राथमिकता वाले निष्कर्ष और निवारण योजना |
सुरक्षा ऑडिट | परिभाषित आवश्यकताओं के अनुपालन की पुष्टि करें | नीतियां, प्रक्रियाएं, साक्ष्य और सुरक्षा नियंत्रण | अनुपालन निष्कर्ष और लेखापरीक्षा रिपोर्ट |
प्रवेश पर���क्षण | निर्धारित करें कि क्या कमजोरियों का फायदा उठाया जा सकता है | चयनित नेटवर्क, एप्लिकेशन, सिस्टम, या बुनियादी ढांचा | शोषण योग्य कमजोरियाँ और तकनीकी सिफ़ारिशें |
साइबर सुरक्षा मूल्यांकन व्यापक दृष्टिकोण प्रदान करता है। एक ऑडिट मुख्य रूप से इस बात पर केंद्रित होता है कि क्या आवश्यक नियंत्रण और मानकों का पालन किया जा रहा है, जबकि एक प्रवेश परीक्षण सक्रिय रूप से परीक्षण करता है कि क्या कमजोरियों का फायदा उठाया जा सकता है।
संगठन अक्सर केवल एक दृष्टिकोण चुनने के बजाय परिपक्व सुरक्षा कार्यक्रम के हिस्से के रूप में तीनों का उपयोग करते हैं।का हमारा विवरण देखें साइबर सुरक्षा में शासन, जोखिम और अनुपालन (जीआरसी)इन प्रयासों को आम तौर प�� कैसे समन्वित किया जाता है।
साइबर सुरक्षा आकलन के प्रकार
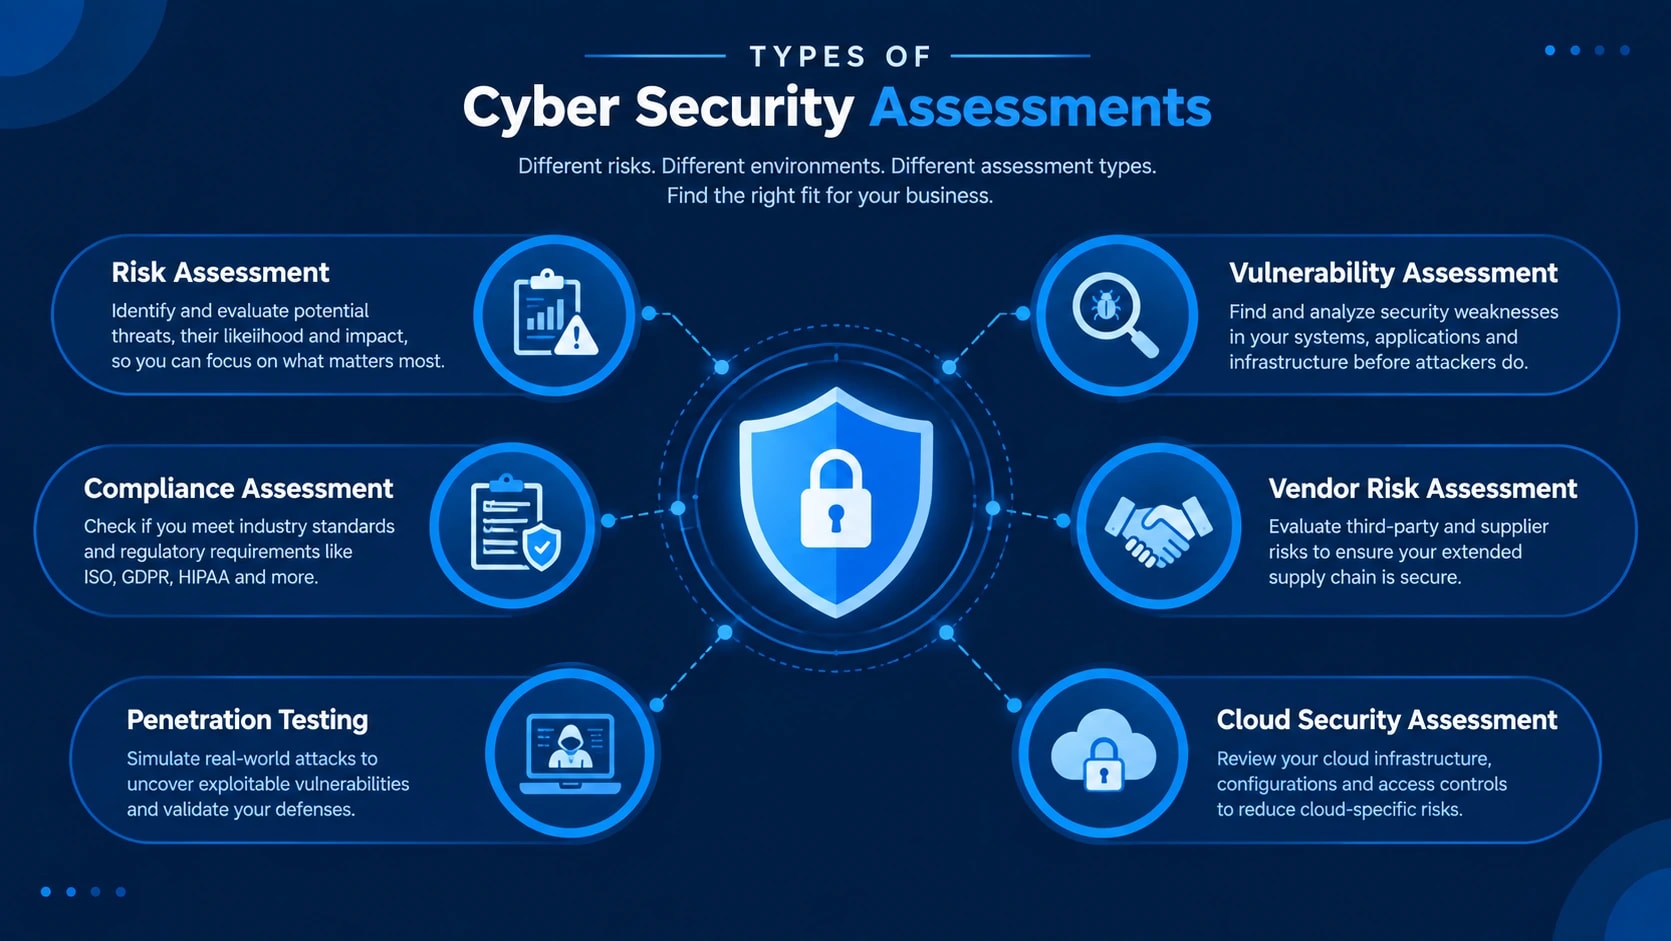
प्रत्येक संगठन को समान सुरक्षा जोखिमों का सामना नहीं करना पड़ता है. सही मूल्यांकन आपके बुनियादी ढांचे, उद्योग, नियामक आवश्यकताओं और आपके द्वारा संभाले जाने वाले डेटा के प्रकार पर निर्भर करता है।
यहां साइबर सुरक्षा आकलन के सबसे सामान्य प्रकार दिए गए हैं।
1. साइबर सुरक्षा जोखिम मूल्यांकन
साइबर सुरक्षा जोखिम मूल्यांकन महत्वपूर्ण परिसंपत्तियों के लिए खतरों की पहचान करता है और यदि वे खतरे वास्तविक घटनाएं बन जाते हैं तो संभावित प्रभाव का मूल्यांकन करता है।
केवल तकनीकी कमजोरियों पर ध्यान केंद्रित करने के बजाय, यह बड़ी तस्वीर पर विचार करता है। इसमें किसी घटना की संभावना, प्रभावित संपत्तियों का मूल्य, मौजूदा सुरक्षा नियंत्रण और संभावित वित्तीय या परिचालन प्रभाव शामिल हैं।
फिर निष्कर्षों को जोखिम के आधार पर प्राथमिकता दी जाती है, जिससे संगठनों को यह तय करने में मदद मिलती है कि सुरक्षा संसाधनों को पहले कहाँ आवंटित किया जाना चाहिए। यदि आप उस प्राथमिकता के पीछे संख्याएँ रखना चाहते हैं, तो हमारासाइबर सुरक्षा जोखिम कैलकुलेटरएक उपयोगी प्रारंभिक बिंदु है.
2. भेद्यता आकलन
भेद्यता मूल्यांकन ज्ञात सुरक्षा कमजोरियों के लिए सिस्टम, एप्लिकेशन, नेटवर्क और उपकरणों की खोज करता है।
सुरक्षा टीमें निम्नलिखित समस्याओं की पहचान करने के लिए नेसस, क्वालिस या रैपिड7 जैसे भेद्यता स्कैनिंग टूल का उपयोग कर सकती हैं:
गुम सुरक्षा पैच
पुराना सॉफ्टवेयर
खुले बंदरगाह और अनावश्यक सेवाएँ
कमजोर विन्यास
ज्ञात सॉफ़्टवेयर कमजोरियाँ
उजागर सिस्टम
पैठ परीक्षण के विपरीत, भेद्यता मूल्यांकन आम तौर पर सक्रिय रूप से शोषण करने के बजाय कमजोरियों की पहचान करने पर केंद्रित होता है।
आप प्रवेश परीक्षण और भेद्यता मूल्यांकन रणनीति के लिए हमारी मार्गदर्शिका में अंतर के बारे में अधिक जान सकते हैं।
3. अनुपालन मूल्यांकन
अनुपालन मूल्यांकन यह मूल्यांकन करता है कि किसी संगठन के सुरक्षा नियंत्रण विशिष्ट नियामक, उद्योग या संविदात्मक आवश्यकताओं को पूरा करते हैं या नहीं।
संगठन के आधार पर, इसमें रूपरेखा और मानक शामिल हो सकते हैं जैसे:
आईएसओ 27001
एनआईएसटी साइबर सुरक्षा ढांचा
एसओसी 2
जीडीपीआर
पीसीआई डीएसएस
मूल्यांकन मौजूदा सुरक्षा प्रथाओं और आवश्यक नियंत्रणों के बीच अंतराल की पहचान कर सकता है, जिससे संगठन को अनुपालन में सुधार के लिए एक स्पष्ट रोडमैप मिलता है।
अनुपालन मूल्यांकन अक्सर व्यापक शासन, जोखिम और अनुपालन (जीआरसी) कार्यक्रम का हिस्सा होते हैं। यदि आप वित्तीय सेवाओं जैसे वि��ियमित उद्योग में हैं, तो फ्रेमवर्क जैसेएपीआरए सीपीएस 230उपरोक्त मानकों के शीर्ष पर परिचालन-जोखिम आवश्यकताओं की एक और परत जोड़ें।
4. तृतीय-पक्ष और विक्रेता जोखिम मूल्यांकन
संगठन तेजी से क्लाउड प्रदाताओं, SaaS प्लेटफ़ॉर्म, ठेकेदारों, भुगतान प्रोसेसर और अन्य बाहरी विक्रेताओं पर निर्भर हो रहे हैं।
तृतीय-पक्ष जोखिम मूल्यांकन यह मूल्यांकन करता है कि क्या वे विक्रेता अस्वीकार्य सुरक्षा जोखिम पेश करते हैं।
यह डेटा हैंडलिंग, एक्सेस नियंत्रण, एन्क्रिप्शन, घटना प्रतिक्रिया प्रक्रिया, सुरक्षा प्रमाणपत्र, उल्लंघन इतिहास और उपठेकेदार प्रबंधन जैसे क्षेत्रों की जांच कर सकता है।
ये आकलन विशेष रूप से महत्वपूर्ण होते हैं जब किसी विक्रेता के पास संवेदनशील डेटा या महत्वपूर्ण व्यावसायिक प्रणालियों तक पहुंच होती है, और इसे देखने लायक हैतृतीय-पक्ष यह जोखिम उठाता है कि आपका भेद्यता स्कैनर नहीं देख सकता, क्योंकि अकेले स्कैनिंग उपकरण शायद ही कभी विक्रेता-पक्ष एक्सपोज़र को पकड़ते हैं।
5. प्रवेश परीक्षण
प्रवेश परीक्षण अधिक प्रतिकूल दृष्टिकोण अपनाता है।
सुरक्षा पेशेवर यह निर्धारित करने के लिए चयनित सिस्टम, एप्लिकेशन या नेटवर्क के खिलाफ वास्तविक दुनिया के हमलों का अनुकरण करते हैं कि क्या पहचानी गई कमजोरियों का वास्तव में फायदा उठाया जा सकता ह��।
एक प्रवेश परीक्षण उन आक्रमण पथों को उजागर कर सकता है जो स्वचालित भेद्यता स्कैनर चूक सकते हैं, जैसे जंजीरदार कमजोरियाँ, प्रमाणीकरण कमजोरियाँ, व्यावसायिक तर्क दोष और विशेषाधिकार वृद्धि के अवसर।
क्योंकि प्रवेश परीक्षण में सक्रिय शोषण शामिल होता है, यह आमतौर पर स्पष्ट रूप से परिभाषित दायरे में और औपचारिक प्राधिकरण के साथ आयोजित किया जाता है। हमारा देखेंप्रवेश परीक्षण और भेद्यता मूल्यांकन रणनीति गाइडयह जानने के लिए कि दोनों अनुशासन एक साथ कैसे फिट होते हैं।
6. क्लाउड सुरक्षा आकलन
क्लाउड सुरक्षा मूल्यांकन AWS, Microsoft Azure, या Google क्लाउड जैसे क्लाउड वातावरण के सुरक्षा कॉन्फ़िगरेशन का मूल्यांकन करता है।
यह आम तौर पर जांच करता है:
पहचान और पहुंच प्रबंधन
सार्वजनिक रूप से उजागर संसाधन
भंडारण अनुमतियाँ
नेटवर्क कॉन्फ़िगरेशन
एन्क्रिप्शन
लॉगिंग और निगरानी
रहस्य और क्रेडेंशियल प्रबंधन
सुरक्षा नीतियां और गलत कॉन्फ़िगरेशन
क्लाउड वातावरण तेजी से बदल सकता है, इसलिए ये आकलन माइग्रेशन, प्रमुख आर्किटेक्चर परिवर्तन या नई क्लाउड सेवाओं की तैनाती के बाद विशेष रूप से उपयोगी होते हैं। एडेटा जोखिम प्रबंधन ढांचायह आपको यह तय करने में मदद कर सकता है कि क्लाउड पर ले जाने के बाद किस "महत्वपूर्ण" डेटा को वास्तव में सबसे सख्त नियंत्रण की आवश्यकता है।
कई संगठन इनमें से कई आकलनों को जोड़ते हैं। उदाहरण के लिए, कोई व्यवसाय वार्षिक साइबर सुरक्षा जोखिम मूल्यांकन कर सकता है, नियमित रूप से भेद्यता मूल्यांकन चला सकता है, और प्रमुख रिलीज़ से पहले महत्वपूर्ण अनुप्रयोगों पर प्रवेश परीक्षण कर सकता है।
आपके व्यवसाय को साइबर सुरक्षा मूल्यांकन की आवश्यकता क्यों है?
साइबर जोखिम लगातार बदलते रहते हैं। नई कमजोरियाँ खोजी जाती हैं, कर्मचारी शामिल होते हैं या चले जाते हैं, एप्लिकेशन तैनात किए जाते हैं, क्लाउड वातावरण का विस्तार होता है, और हमलावर नई तकनीक विकसित करते हैं।
साइबर सुरक्षा मूल्यांकन व्यवसायों को एक स्पष्ट तस्वीर देता है कि उनकी सुरक्षा स्थिति आज कहां है। इससे भी महत्वपूर्ण बात यह है कि यह सुरक्षा घटना बनने से पहले कमजोरियों की पहचान करने में मदद करता है।
नियमित मूल्यांकन से संगठनों को मदद मिल सकती है:
कमजोरियों और सुरक्षा गलत कॉन्फ़िगरेशन की खोज करें
अत्यधिक उपयोगकर्ता विशेषाधिकारों और कमजोर पहुंच नियंत्रणों की पहचान करें
पुराने या असमर्थित सिस्टम ढूंढें
मूल्यांकन करें कि क्या मौजूदा सुरक्षा नियंत्रण इच्छानुसार काम कर रहे हैं
वास्तविक जोखिम के आधार पर सुरक्षा निवेश को प्राथमिकता दें
नियामक या अनुपालन आवश्यकताओं के लिए तैयारी करें
डेटा उल्लंघन की संभावना और संभावित प्रभाव को कम करें
घटना की प्रतिक्रिया और पुनर्प्राप्ति तत्परता में सुधार करें
एक मूल्यांकन उन सुरक्षा कमियों को भी उजागर कर सकता है जिनका व्यक्तिगत उपकरण पता नहीं लगा सकते हैं। उदाहरण के लिए, एक भेद्यता स्कैनर एक पुराने सर्वर की पहचान कर सकता है, लेकिन एक व्यापक मूल्यांकन यह निर्धारित कर सकता है कि क्या उस सर्वर में संवेदनशील डेटा है, इंटरनेट के संपर्क में है, और उसके पास पर्याप्त निगरानी है, जो वास्तव में जारी रहने का काम हैसाइबर सुरक्षा निगरानीएक बार मूल्यांकन बंद हो जाए।
यह संदर्भ टीमों को उन कमजोरियों पर ध्यान केंद्रित करने में मदद करता है जो सबसे बड़ा व्यावसायिक जोखिम पेश करती हैं।
आपको कितनी बार साइबर सुरक्षा मूल्यांकन कराना चाहिए?
कई संगठनों के लिए, वर्ष में कम से कम एक बार व्यापक मूल्यांकन करना एक उपयोगी आधार रेखा प्रदान करता है। उच्च जोखिम वाले वातावरण में नियामक आवश्यकताओं, बुनियादी ढांचे में बदलाव और शामिल डेटा की संवेदनशीलता के आधार पर अधिक बार मूल्यांकन की आवश्यकता हो सकती है।
आपको महत्वपूर्ण घटनाओं जैसे:
के बाद मूल्यांकन करने पर भी विचार करना चाहिए डेटा उल्लंघन या सुरक्षा घटना
प्रमुख बुनियादी ढांचे या नेटवर्क परिवर्तन
एक नए क्लाउड वातावरण में स्थानांतरण
महत्वपूर्ण अनुप्रयोगों का परिनियोजन
विलय या अधिग्रहण
संवेदनशील प्रणालियों तक पहुंच के साथ नए विक्रेताओं का परिचय
नियामक आवश्यकताओं में महत्वपूर्ण परिवर्तन
एक महत्वपूर्ण अनुपालन ऑडिट से पहले
वार्षिक मूल्यांकन को निरंतर सुरक्षा निगरानी, भेद्यता प्रबंधन, पैचिंग और अन्य दिन-प्रतिदिन की सुरक्षा प्रथाओं को प्रतिस्थापित नहीं करना चाहिए। कई संगठनके माध्यम से इस सतत परत को औपचारिक बनाते हैं वैश्विक सुरक्षा संचालन केंद्र (जीएसओसी)याप्रबंधित समापन बिंदु पहचान और प्रतिक्रिया (EDR).
मूल्यांकन को अपने सुरक्षा कार्यक्रम के लिए आवधिक स्वास्थ्य जांच के रूप में सोचें। निरंतर निगरानी आपको बताती है कि पूरे वातावरण में क्या हो रहा है, जबकि एक मूल्यांकन इस बात पर व्यापक नज़र डालता है कि क्या आपकी सुरक्षा, प्रक्रियाएँ और प्राथमिकताएँ अभी भी आपके संगठन के सामने आने वाले जोखिमों से मेल खाती हैं।
साइबर सुरक्षा मूल्यांकन प्रक्रिया: 6 चरण
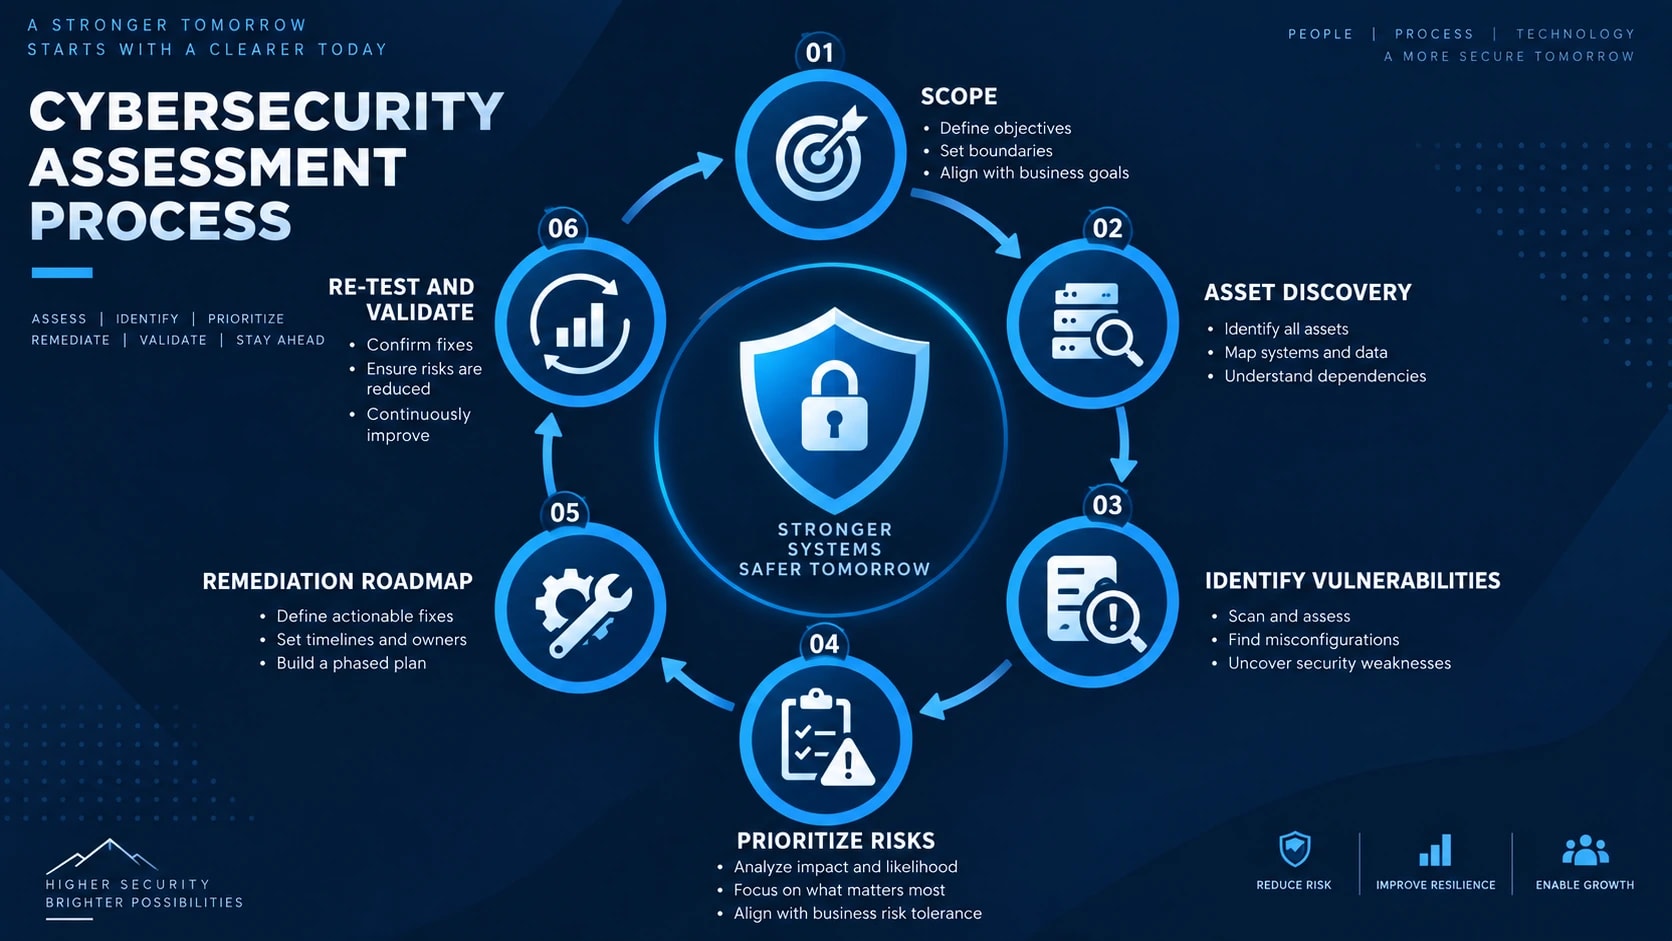
एक सफल साइबर सुरक्षा मूल्यांकन प्रक्रिया एक संरचित दृष्टिकोण का पालन करती है। संगठनों के बीच सटीक दायरा अलग-अलग होता है, लेकिन अधिकांश मूल्यांकन छह मुख्य चरणों से गुजरते हैं, यह परिभाषित करने से लेकर कि किस चीज का मूल्यांकन करने की आवश्यकता है, यह सत्यापित करने तक कि पहचाने गए जोखिमों को संबोधित किया गया है।
1. कार्यक्षेत्र को परिभाषित करें
पहला कदम यह तय करना है कि मूल्यांकन में वास्तव में क्या शामिल होगा।
संगठन के आधार पर, दायरे में शामिल हो सकते हैं:
कॉर्पोरेट नेटवर्क
सर्वर और समापन बिंदु
वेब अनुप्रयोग
क्लाउड इन्फ्रास्ट्रक्चर
डेटाबेस
रिमोट एक्सेस सिस्टम
पहचान और पहुंच प्रबंधन
संवेदनशील व्यावसायिक डेटा
तृतीय-पक्ष एकीकरण
सुरक्षा नीतियां और प्रक्रियाएं
दायरे के अंदर और बाहर क्या है, इसे स्पष्ट रूप से परिभाषित करने से अंतराल को रोका जाता है और यह सुनिश्चित किया जाता है कि हर कोई मूल्यांकन के उद्देश्य को समझता है।
दायरे में महत्वपूर्ण व्यावसायिक प्रक्रियाओं और प्रणालियों की भी पहचान होनी चाहिए। उदाहरण के लिए, एक इंटरनेट-फेसिंग ग्राहक पोर्टल को एक पृथक विकास परिवेश की तुलना में अधिक ध्यान देने की आवश्यकता हो सकती है।
2. संपत्ति और डेटा की खोज करें
आप उन प्रणालियों की सुरक्षा नहीं कर सकते जिनके अस्तित्व के बारे में आप नहीं जानते।
अगला कदम हार्डवेयर, सॉफ्टवेयर, क्लाउड संसाधनों, एप्लिकेशन, उपयोगकर्ता खातों और संवेदनशील डेटा की एक सटीक सूची बनाना है।
सुरक्षा टीमों को यह निर्धारित करना चाहिए कि महत्वपूर्ण जानकारी कहाँ संग्रहीत है, उस तक किसकी पहुंच है, और यह सिस्टम के बीच कैसे चलती है।
संपत्ति की खोज भूले हुए सर्वर, अप्रबंधित डिवाइस, अप्रयुक्त क्लाउड संसाधनों और छाया आईटी को भी प्रकट कर सकती है जो अन्यथा सामान्य सुरक्षा निगरानी से बाहर रह सकते हैं।
3. कमजोरियों और सुरक्षा कमियों की पहचान करें
एक बार जब माहौल समझ में आ जाता है, तो मूल्यांकन उन कमजोरियों की तलाश करता है जिनका हमलावर फायदा उठा सकते हैं।
इसमें मैन्युअल कॉन्फ़िगरेशन समीक्षा और सुरक्षा परीक्षण के साथ संयुक्त रूप से नेसस, क्वालिस और रैपिड7 जैसे स्वचालित भेद्यता स्कैनर शामिल हो सकते हैं। कुछ टीमें सक्रियता के साथ आगे बढ़ती हैंसाइबर खतरे की तलाशअकेले स्कैनर मुद्दों को सतह पर नहीं पकड़ पाएंगे।
सामान्य निष्कर्षों में शामिल हैं:
सुरक्षा पैच गायब
असमर्थित सॉफ़्टवेयर
कमज़ोर पासवर्ड या प्रमाणीकरण नियंत्रण
अत्यधिक उपयोगकर्ता विशेषाधिकार
उजागर सेवाएं
क्लाउड गलत कॉन्फ़िगरेशन
असुरक्षित नेटवर्क कॉन्फ़िगरेशन
समापनबिंदु सुरक्षा गुम
अपर्याप्त लॉगिंग और निगरानी
कमज़ोर बैकअप या पुनर्प्राप्ति प्रक्रियाएँ
स्वचालित स्कैनिंग उपयोगी है, लेकिन यह संपूर्ण मूल्यांकन नहीं होना चाहिए। मैन्युअल समीक्षा वह संदर्भ प्रदान करती है जो स्कैनिंग टूल से छूट सकता है।
4. जोखिमों को स्कोर करें और प्राथमिकता दें
किसी भेद्यता का पता लगाना स्वचालित रूप से इसे एक महत्वपूर्ण व्यावसायिक जोखिम नहीं बनाता है।
प्रत्येक निष्कर्ष का मूल्यांकन शोषणशीलता, संभावना, परिसंपत्ति महत्व, डेटा संवेदनशीलता, मौजूदा नियंत्रण और संभावित व्यावसायिक प्रभाव जैसे कारकों के आधार पर किया जाना चाहिए। हमारासाइबर सुरक्षा जोखिम कैलकुलेटरजब आप एक-दूसरे के विरुद्ध निष्कर्षों का मूल्यांकन कर रहे हों तो उस प्रभाव पर एक अनुमानित संख्या डालने में मदद मिल सकती है।
फिर टीमें रेटिंग का उपयोग करके निष्कर्षों को वर्गीकृत कर सकती हैं जैसे:
गंभीर | उच्च | मध्यम | निम्न
यह सुरक्षा टीमों को प्रत्येक भेद्यता पर समान समय खर्च करने से रोकता है और उन्हें उन जोखिमों का समाधान करने में मदद करता है जो सबसे बड��ी क्षति का कारण बन सकते हैं।
5. रिपोर्ट और सुधारात्मक रोडमैप बनाएं
निष्कर्षों को साइबर सुरक्षा मूल्यांकन रिपोर्ट में दर्ज़ किया गया है।
एक उपयोगी रिपोर्ट कमजोरियों को सूचीबद्ध करने से कहीं अधिक कार्य करती है। यह संबंधित जोखिम, प्रभावित परिसंपत्तियों, अनुशंसित उपचार, प्राथमिकता और समस्या को ठीक करने के लिए अपेक्षित समयसीमा की व्याख्या करता है।
सुधारात्मक रोडमैप को तात्कालिक कार्रवाइयों को दीर्घकालिक सुधारों से अलग करना चाहिए।
उदाहरण के लिए, किसी उजागर खाते को अक्षम करने में कुछ मिनट लग सकते हैं, जबकि नेटवर्क विभाजन को फिर से डिज़ाइन करने के लिए कई महीनों की योजना और कार्यान्वयन की आवश्यकता हो सकती है।
6. पुन: परीक्षण करें और मान्य करें
रिपोर्ट आने पर मूल्यांकन समाप्त नहीं होना चाहिए।
सुधार कार्य पूरा होने के बाद, सुरक्षा टीमों को यह सत्यापित करना चाहिए कि महत्वपूर्ण निष्कर्षों का ठीक से समाधान किया गया है और सुधारों से अतिरिक्त समस्याएं नहीं आई हैं।
पुन: परीक्षण में भेद्यता स्कैन, कॉन्फ़िगरेशन समीक्षा, एक्सेस-कंट्रोल जांच या लक्षित प्रवेश परीक्षण शामिल हो सकते हैं।
अंतिम परिणाम मूल्यांकन, प्राथमिकता, सुधार, सत्यापन और पुनर्मूल्यांकन का एक चक्र होना चाहिए। यह एक बार के साइबर सुरक्षा मूल्यांकन को संगठन की सुरक्षा स्थिति में सुधार के लिए चल रही प्रक्रिया में बदल देता है,में से एक उद्यम साइबर सुरक्षा रणनीतियाँजो परिपक्व कार्यक्रमों को प्रतिक्रियाशील कार्यक्रमों से अलग करता है।
साइबर सुरक्षा मूल्यांकन रिपोर्ट में क्या शामिल है?
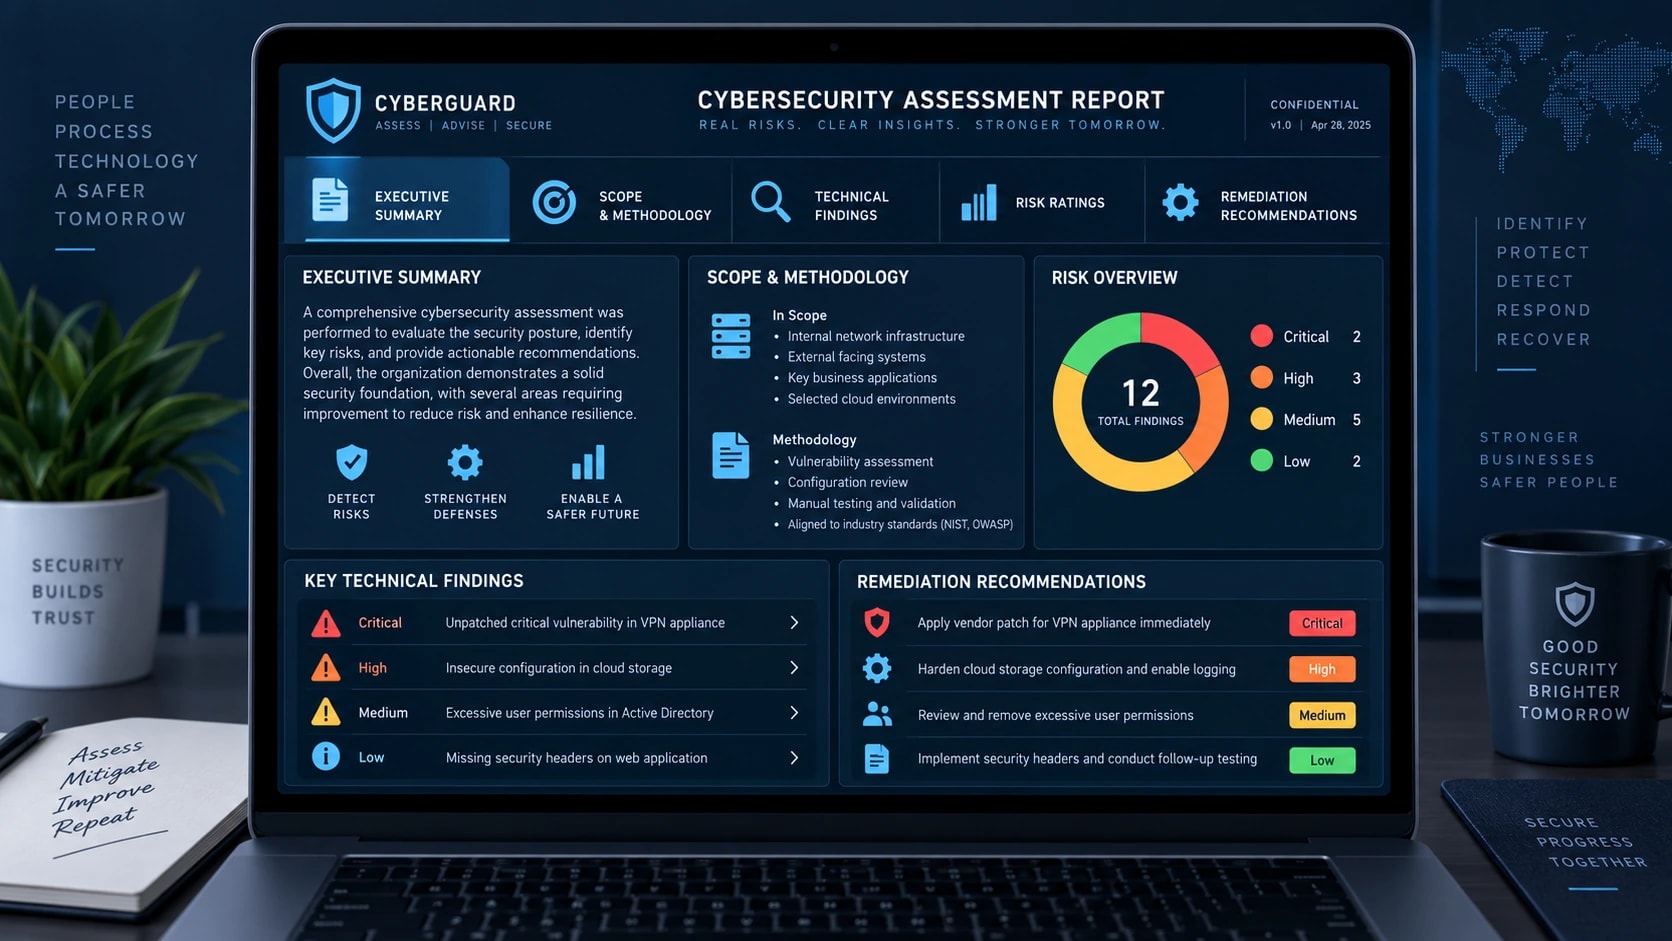
साइबर सुरक्षा मूल्यांकन रिपोर्ट तकनीकी निष्कर्षों को एक स्पष्ट कार्य योजना में बदल देती है। इसे सुरक्षा और आईटी टीमों को पहचानी गई कमजोरियों को ठीक करने के लिए पर्याप्त तकनीकी विवरण देते हुए नेतृत्व को समग्र व्यावसायिक जोखिम को समझने में मदद करनी चाहिए।
एक अच्छी रिपोर्ट में आमतौर पर निम्नलिखित अनुभाग शामिल होते हैं।
कार्यकारी सारांश
कार्यकारी सारांश वरिष्ठ प्रबंधन और अन्य गैर-तकनीकी हितधारकों के लिए एक उच्च-स्तरीय अवलोकन प्रदान करता है।
इसमें संगठन की समग्र सुरक्षा स्थिति, खोजे गए सबसे महत्वपूर्ण जोखि���ों और उन कार्यों की व्याख्या होनी चाहिए जिन पर तत्काल ध्यान देने की आवश्यकता है।
तकनीकी विवरण के साथ नेतृत्व को अभिभूत करने के बजाय, इस खंड को तीन प्रश्नों का उत्तर देना चाहिए:
हमारे सबसे बड़े साइबर जोखिम क्या हैं?
वे व्यवसाय को कैसे प्रभावित कर सकते हैं?
हमें पहले क्या संबोधित करना चाहिए?
दायरा और कार्यप्रणाली
रिपोर्ट में स्पष्ट रूप से दस्तावेज़ होना चाहिए कि क्या मूल्यांकन किया गया था और मूल्यांकन कैसे किया गया था।
इसमें नेटवर्क, एप्लिकेशन, क्लाउड इंफ्रास्ट्रक्चर, एंडपॉइंट, पहचान प्रणाली, सुरक्षा नीतियां और दायरे में शामिल अन्य संपत्तियां शामिल हो सकती हैं।
किसी भी बहिष्करण या सीमा को भी प्रलेखित किया जाना चाहिए ताकि पाठक समझ सकें कि ���ूल्यांकन में क्या शामिल है और क्या नहीं।
तकनीकी निष्कर्ष
इस अनुभाग में मूल्यांकन के दौरान पाई गई प्रत्येक सुरक्षा कमज़ोरी के बारे में विस्तृत जानकारी शामिल है।
एक निष्कर्ष में शामिल हो सकते हैं:
भेद्यता या सुरक्षा अंतर
प्रभावित प्रणाली या संपत्ति
मुद्दे का विवरण
संभावित प्रभाव
निष्कर्ष का समर्थन करने वाले साक्ष्य
अनुशंसित निवारण
जोखिम रेटिंग
तकनीकी टीमें इस जानकारी का उपयोग प्रत्येक समस्या को पुन: प्रस्तुत करने, जांच करने और हल करने के लिए कर सकती हैं।
जोखिम रेटिंग
निष्कर्षों को उनके संभावित प्रभाव और शोषण की संभावना के आधार पर आमतौर पर गंभीर, उच्च, मध्यम या निम्न के रूप में वर्गीकृत किया जाता है।
उदाहरण के लिए, एक इंटरनेट-सामना वाली भेद्यता जो संवेदनशील ग्राहक डेटा तक अनधिकृत पहुंच की अनुमति दे सकती है, उसे आम तौर पर एक अलग सिस्टम पर कम प्रभाव वाले कॉन्फ़िगरेशन मुद्दे की तुलना में अधिक प्राथमिकता प्राप्त होगी।
जोखिम रेटिंग संगठनों को सीमित सुरक्षा संसाधनों को उन मुद्दों की ओर निर्देशित करने में मदद करती है जो सबसे महत्वपूर्ण हैं।
निवारण सिफ़ारिशें
प्रत्येक सार्थक खोज में एक व्यावहारिक अनुशंसा शामिल होनी चाहिए।
अनुशंसाओं में पैच लागू करना, कॉन्फ़िगरेशन बदलना, एमएफए लागू करना, अनावश्यक विशेषाधिकार हटाना, नेटवर्क विभाजन में सुधार करना, निगरानी को मजबूत करना या सुरक्षा नीतियों को अपडेट करना शामिल हो सकता है।
रिपोर्ट में जोखिम के आधार पर यथार्थवादी निवारण समय-सीमा भी बताई जानी चाहिए।
जोखिम स्तर | उदाहरण निवारण प्राथमिकता |
|---|---|
गंभीर | तत्काल कार्रवाई |
उच्च | जितनी जल्दी हो सके |
मध्यम | नियोजित निवारण |
निम्न | सामान्य सुधार चक्रों के माध्यम से पता |
इन समय-सीमाओं को सार्वभौमिक समय-सीमा के रूप में मानने के बजाय संगठन की जोखिम सहनशीलता, परिचालन आवश्यकताओं और नियामक दायित्वों के अनुकूल बनाया जाना चाहिए।
निवारण रोडमैप
अंत में, मूल्यांकन रिपोर्ट को व्यक्तिगत निष्कर्षों को एक प्राथमिकता वाले रोडमैप में एक साथ लाना चाहिए।
त्वरित सुधारों को पहले संबोधित किया जा सकता है, जबकि अगले हफ्तों या महीनों में बड़े सुरक्षा सुधारों की योजना बनाई जा सकती है।
यह साइबर सुरक्षा मूल्यांकन रिपोर्ट को कमजोरियों के स्नैपशॉट से कहीं अधिक बनाता है। यह एक व्यावहारिक रोडमैप बन जाता है जिसका उपयोग नेतृत्व, आईटी टीमें और सुरक्षा पेशेवर प्रगति को मापने और जोखिम को लगातार कम करने के लिए कर सकते हैं।
निःशुल्क साइबर सुरक्षा मूल्यांकन चेकलिस्ट
सुरक्षा कमियों की पहचान शुरू करने के लिए आपको औपचारिक ऑडिट की प्रतीक्षा करने की आवश्यकता नहीं है। इस साइबर सुरक्षा मूल्यांकन चेकलिस्ट का उपयोग अपने संगठन की वर्तमान ���ुरक्षा स्थिति की त्वरित आधारभूत समीक्षा के रूप में करें।
1. संपत्ति सूची
सर्वर, एंडपॉइंट, एप्लिकेशन, नेटवर्क डिवाइस और क्लाउड संसाधनों की अद्यतन सूची बनाए रखें।
पहचानें कि संवेदनशील और व्यवसाय-महत्वपूर्ण डेटा कहाँ संग्रहीत है।
अज्ञात, अप्रयुक्त और अनधिकृत संपत्तियों को हटाएं या सुरक्षित करें।
2. पहचान और पहुंच प्रबंधन
विशेषाधिकार प्राप्त और संवेदनशील खातों के लिए बहु-कारक प्रमाणीकरण (एमएफए) सक्षम करें।
जहां भी संभव हो न्यूनतम-विशेषाधिकार पहुंच लागू करें।
निष्क्रिय और अनावश्यक उपयोगकर्ता खाते हटाएँ।
व्यवस्थापक और विशेषाधिकार प्राप्त पहुंच की नियमित रूप से समीक्षा करें।
3. पैच और भेद्यता प्रबंधन
ऑपरेटिंग सिस्टम, एप्लिक���शन और नेटवर्क डिवाइस को अपडेट रखें।
भेद्यता स्कैन नियमित रूप से चलाएँ।
निवारण के लिए गंभीर और उच्च जोखिम वाली कमजोरियों को प्राथमिकता दें।
पहचानी गई कमजोरियों को तब तक ट्रैक करें जब तक उनका समाधान न हो जाए।
4. समापन बिंदु और नेटवर्क सुरक्षा
समर्थित एंडपॉइंट पर एंडपॉइंट सुरक्षा या ईडीआर तैनात करें।के लिए हमारी मार्गदर्शिका देखें प्रबंधित समापन बिंदु का पता लगाना और प्रतिक्रियायदि आप इन-हाउस बनाम प्रबंधित कवरेज का मूल्यांकन कर रहे हैं।
केवल आवश्यक ट्रैफ़िक की अनुमति देने के लिए फ़ायरवॉल कॉन्फ़िगर करें।
इंटरनेट-फ़ेसिंग पोर्ट और सेवाओं की समीक्षा करें।
जहां उपयुक्त हो, कम-भरोसेमंद नेटवर्क से महत्वपूर्ण प्रणालियों को विभाजित करें।
5. डेटा सुरक्षा
जहां आवश्यक हो, पारगमन और विश्राम के दौरान संवेदनशील डेटा को एन्क्रिप्ट करें।
गोपनीय और व्यवसाय-महत्वपूर्ण जानकारी तक पहुंच प्रतिबंधित करें।
समीक्षा करें किसहित संवेदनशील डेटा कैसे एकत्र, संग्रहीत, साझा और हटाया जाता है पीआईआई, जो अपने स्वयं के प्रबंधन और प्रकटीकरण दायित्वों को वहन करता है।
अनधिकृत पहुंच या असामान्य डेटा स्थानांतरण की निगरानी करें, औरलगाएं डेटा लीक रोकथामआपकी सबसे संवेदनशील जानकारी के लिए नियंत्रण मौजूद हैं।
6. बैकअप और रिकवरी
महत्वपूर्ण प्रणालियों और डेटा का नियमित रूप से बैकअप लें।
सुरक्षित बैकअप प्रतियां रखें जिन्हें समझौता किए गए खातों द्वारा आसानी से संशोधित नहीं किया जा सकता है।
बैकअप पुनर्स्थापना प्रक्रियाओं का परीक्षण करें।
महत्वपूर्ण व्यावसायिक सेवाओं के लिए दस्तावेज़ पुनर्प्राप्ति प्राथमिकताएँ।
7. लॉगिंग और मॉनिटरिंग
महत्वपूर्ण सिस्टम और एप्लिकेशन पर सुरक्षा लॉगिंग सक्षम करें।
जहां संभव हो महत्वपूर्ण लॉग को केंद्रीकृत करें.
संदिग्ध प्रमाणीकरण, विशेषाधिकार परिवर्तन, मैलवेयर और असामान्य नेटवर्क गतिविधि की निगरानी करें।
सुरक्षा अलर्ट की जांच के लिए एक प्रक्रिया परिभाषित करें। हमारा देखेंसाइबर सुरक्षा निगरानी सर्वोत्तम अभ्यासएक परिपक्व प्रक्रिया कैसी दिखती है इसके लिए।
8. घटना प्रतिक्रिया
एक प्रलेखित घटना प्रत���क्रिया योजना बनाए रखें।
किसी घटना के घटित होने से पहले भूमिकाएँ और जिम्मेदारियाँ परिभाषित करें।
वृद्धि और संचार प्रक्रियाओं को बनाए रखें.
अभ्यास या सिमुलेशन के माध्यम से घटना प्रतिक्रिया योजना का परीक्षण करें।
9. तृतीय पक्ष सुरक्षा
उन विक्रेताओं की पहचान करें जो संवेदनशील डेटा या महत्वपूर्ण प्रणालियों तक पहुंच सकते हैं।
पहुंच प्रदान करने से पहले उनकी सुरक्षा प्रथाओं की समीक्षा करें।
तीसरे पक्ष की अनुमतियों को आवश्यक तक ही सीमित रखें।
अनुबंध या प्रोजेक्ट समाप्त होने पर विक्रेता की पहुंच हटा दें। ये रिश्ते कहां विफल हो जाते हैं, इस पर गहराई से विचार करने के लिए देखेंतृतीय-पक्ष यह जोखिम उठाता है कि आपका भेद्यता स्कैनर नहीं देख सकता.
10. सुरक्षा जागरू���ता
कर्मचारियों को नियमित साइबर सुरक्षा जागरूकता प्रशिक्षण प्रदान करें।
उपयोगकर्ताओं को फ़िशिंग और सोशल इंजीनियरिंग प्रयासों को पहचानने के लिए प्रशिक्षित करें।
संदिग्ध ईमेल या गतिविधि की रिपोर्ट करने के लिए एक सरल तरीका प्रदान करें।
कर्मचारियों के ऑनबोर्डिंग और ऑफबोर्डिंग में सुरक्षा जिम्मेदारियों को शामिल करें, और अंदर से आने वाले जोखिमों को नजरअंदाज न करें,अंदरूनी धमकी कार्यक्रम का लक्ष्य क्या है.
त्वरित मूल्यांकन
यदि आपने उपरोक्त कई मदों का उत्तर नहीं दिया है, तो वे कमियाँ अधिक विस्तृत साइबर सुरक्षा मूल्यांकन के लिए एक उपयोगी प्रारंभिक बिंदु प्रदान कर सकती हैं।
चेकलिस्ट को आधार रेखा के रूप में डिज़ाइन किया गया है, न कि पेशेवर मूल्यांकन के विकल्प के रूप में। अगला कदम उनकी संभावना, संभावित व्यावसायिक प्रभाव और शामिल प्रणालियों के महत्व के अनुसार अंतराल को प्राथमिकता देना है। उजागर प्रशासनिक पहुंच, लापता एमएफए, असमर्थित इंटरनेट-फेसिंग सिस्टम या अप्रयुक्त बैकअप जैसी गंभीर कमजोरियों पर पहले ध्यान दिया जाना चाहिए।
साइबरलैड कैसे मदद कर सकता है
सुरक्षा कमियों की पहचान करना केवल तभी उपयोगी होता है जब आप जानते हों कि किन खामियों को पहले दूर करना है। साइबरलैड व्यवसायों को उनकी सुरक्षा स्थिति का मूल्यांकन करने, संभावित कमजोरियों को उजागर करने और वास्तविक जोखिम के आधार पर सुधार को प्राथमिकता देने में मदद करता है।
हमारा दृष्टिकोण उन मुद्दों से भरी लंबी रिपोर्टों के बजाय व्यावहारिक निष्कर्षों पर केंद्रित है जो कम व्यावसायिक संदर्भ प्रदान करते हैं। यदि आप गहन समीक्षा के लिए बाहरी विशेषज्ञता लाना चाहते हैं, तो यहां बताया गया हैएक साइबर सुरक्षा सलाहकार करता है और आपको इसकी आवश्यकता क्यों हो सकती है.
आप अपनी वर्तमान सुरक्षा स्थिति का प्रारंभिक दृश्य प्राप्त करने के लिए 30 मिनट के निःशुल्क साइबर सुरक्षा मूल्यांकन से शुरुआत कर सकते हैं। हम तीन महत्वपूर्ण सुरक्षा कमजोरियों या कमियों की पहचान करने में मदद करेंगे जिन पर आपको ध्यान देने की आवश्यकता हो सकती है और संबंधित जोखिम को क��� करने के लिए आप जो व्यावहारिक कदम उठा सकते हैं, उन्हें समझाएंगे।
आपके परिवेश के आधार पर, मूल्यांकन ऐसे क्षेत्रों पर विचार कर सकता है:
नेटवर्क और बुनियादी ढांचे की सुरक्षा
भेद्यता प्रबंधन
पहचान और पहुंच नियंत्रण
समापन बिंदु सुरक्षा
क्लाउड सुरक्षा
सुरक्षा निगरानी और घटना प्रतिक्रिया
डेटा सुरक्षा और अनुपालन तत्परता
चाहे आप ऑडिट की तैयारी कर रहे हों, किसी हालिया सुरक्षा चिंता का जवाब दे रहे हों, या बस यह समझना चाहते हों कि आपके सबसे बड़े जोखिम कहां हैं, एक केंद्रित मूल्यांकन आपको एक स्पष्ट शुरुआती बिंदु दे सकता है।
निष्कर्ष
साइबर सुरक्षा मूल्यांकन आपके संगठन को उसकी कमजोरियों, सुरक्षा नियंत्रणों और समग्र जोखिम के बारे में स्पष्ट दृष्टिकोण देता है। कमजोरियों को उजागर करने के लिए किसी घटना की प्रतीक्षा करने के बजाय, नियमित मूल्यांकन आपको उन्हें जल्दी ढूंढने और संबोधित करने में मदद करता है।
यह प्रक्रिया भेद्यता स्कैन चलाने से आगे बढ़नी चाहिए। एक संपूर्ण मूल्यांकन आपकी संपत्ति, पहुंच नियंत्रण, बुनियादी ढांचे, क्लाउड वातावरण, डेटा सुरक्षा, सुरक्षा प्रक्रियाओं और घटना की तैयारी को देखता है। सबसे महत्वपूर्ण बात यह है कि यह उन निष्कर्षों को प्राथमिकता वाली सुधारात्मक योजना में बदल देता ��ै।
स्पष्ट कमियों की पहचान करने के लिए प्रारंभिक बिंदु के रूप में उपरोक्त साइबर सुरक्षा मूल्यांकन चेकलिस्ट का उपयोग करें। गहन समीक्षा के लिए, एक व्यापक मूल्यांकन पर विचार करें जो तकनीकी कमजोरियों और उनके संभावित व्यावसायिक प्रभाव दोनों का मूल्यांकन करता है।
साइबर सुरक्षा एक बार की प्रक्रिया नहीं है। जैसे-जैसे आपके सिस्टम और जोखिम विकसित होते हैं, आकलन करें, सुधार करें, सत्यापन करें और दोहराएँ।
यदि आप अनिश्चित हैं कि कहां से शुरू करें, तो साइबरलैड का निःशुल्क 30 मिनट का सुरक्षा मूल्यांकन तीन महत्वपूर्ण सुरक्षा अंतरालों की पहचान करने में मदद कर सकता है और आपको अपनी सुर���्षा स्थिति में सुधार के लिए व्यावहारिक अगले कदम दे सकता है।
अक्सर पूछे जाने वाले प्रश्न
साइबर सुरक्षा मूल्यांकन की लागत कितनी है?
साइबर सुरक्षा मूल्यांकन की लागत संगठन के आकार, प्रणालियों की संख्या, मूल्यांकन का दायरा, पर्यावरण की जटिलता और आवश्यक परीक्षण के स्तर पर निर्भर करती है। एक छोटे व्यवसाय के मूल्यांकन की लागत कई नेटवर्क, क्लाउड वातावरण, एप्लिकेशन और स्थानों को कवर करने वाले उद्यम मूल्यांकन से काफी कम हो सकती है।
साइबर सुरक्षा मूल्यांकन में कितना समय लगता है?
साइबर सुरक्षा मूल्यांकन में कुछ दिनों से लेकर कई सप्ताह तक का समय लग सकता है। एक छोटे वातावरण का एक केंद्रित मूल्यांकन जल्दी से पूरा किया जा सकता है, जबकि कई प्रणालियों, अनुप्रयोगों, क्लाउड प्लेटफार्मों और व्यावसायिक इकाइयों को शामिल करने वाले एक व्यापक उद्यम मूल्यांकन में कई सप्ताह लग सकते हैं।
साइबर सुरक्षा मूल्यांकन किसे करना चाहिए?
साइबर सुरक्षा मूल्यांकन एक आंतरिक सुरक्षा टीम, एक स्वतंत्र साइबर सुरक्षा सलाहकार, या एक विशेष सुरक्षा प्रदाता द्वारा किया जा सकता है। आंतरिक टीमें पर्यावरण को अच्छी तरह से समझती हैं, जबकि एक स्वतंत्र तृतीय पक्ष बाहरी परिप्रेक्ष्य प्रदान कर सकता है और उन जोखिमों की पहचान कर सकता है जिन्हें आंतरिक टीमों ने नजरअंदाज कर दिया है।
संगठन भी दोनों दृष्टिकोणों का उपयोग कर सकते हैं, आंतरिक टीमें नियमित मूल्यांकन करती हैं और स्वतंत्र विशेषज्ञ समय-समय पर समीक्षा करते हैं।
साइबर सुरक्षा मूल्यांकन और ऑडिट के बीच क्या अंतर है?
साइबर सुरक्षा मूल्यांकन कमजोरियों, खतरों, नियंत्रण कमजोरियों और समग्र सुरक्षा जोखिम की पहचान करने पर केंद्रित है। एक सुरक्षा ऑडिट मुख्य रूप से यह मूल्यांकन करता है कि कोई संगठन परिभाषित नीतियों, विनियमों, रूपरेखाओं या मानकों का अनुपालन करता है या नहीं।
एक आकलन पूछता है, "हमारे सुरक्षा जोखिम कहां हैं?" एक ऑडिट आम तौर पर पूछता है, "क्या हम आवश्यक नियंत्रण या मानकों को पूरा कर रहे हैं?"
साइबर सुरक्षा जोखिम मूल्यांकन क्या है?
साइबर सुरक्षा जोखिम मूल्यांकन महत्वपूर्ण संपत्तियों, प्रासंगिक साइबर खतरों, कमजोरियों, मौजूदा सुरक्षा नियंत्रणों और सुरक्षा घटना के संभावित प्रभाव की पहचान करता है। जोखिम के अनुसार निष्कर्षों को प्राथमिकता दी जाती है ताकि संगठन उन सुरक्षा मुद्दों पर संसाधनों को केंद्रित कर सकें जिनका सबसे बड़ा व्यावसायिक प्रभाव हो सकता है।