Una valutazione della sicurezza informatica è una valutazione strutturata dei sistemi, dei dati e dei controlli di un'organizzazione progettata per identificare le vulnerabilità prima che lo facciano gli aggressori. È il modo più efficace per sapere dove si trova il rischio effettivo e non dove si presume che si trovi.
La posta in gioco è reale: una violazione media dei dati costa oggi 4,45 milioni di dollari e la maggior parte delle organizzazioni non scopre una violazione prima di 204 giorni. Una valutazione ben condotta colma questo divario facendo emergere i punti deboli mentre è ancora economico risolverli.
In questa guida, analizzeremo i diversi tipi di valutazioni della sicurezza informatica, seguiremo il processo passo dopo passo, ti mostreremo come si presenta un rapporto di valutazione adeguato e ti forniremo una lista di controllo gratuita che puoi consultare oggi stesso. Se stai valutando una valutazione rispetto a un penetration test completo o ti stai chiedendo come si inserisce in un programma GRC più ampio, copriremo anche questo.
Cos’è una valutazione della sicurezza informatica?
Una valutazione della sicurezza informatica è una revisione sistematica dell'ambiente IT di un'organizzazione per identificare i punti deboli della sicurezza, comprendere le potenziali minacce e valutare se i controlli di sicurezza esistenti sono sufficientemente forti da proteggere sistemi e dati critici.
La valutazione va oltre le vulnerabilità individuali. Esamina il modo in cui le diverse parti dell'ambiente di sicurezza interagiscono tra loro, comprese reti, applicazioni, endpoint, infrastruttura cloud, accesso degli utenti, policy di sicurezza e controlli di protezione dei dati.
Una valutazione tipica si concentra su quattro aree principali:
Attività:Sistemi, applicazioni, dispositivi, risorse cloud e dati sensibili che necessitano di protezione.
Minacce:Potenziali eventi o aggressori che potrebbero compromettere tali risorse.
Vulnerabilità:Punti deboli che gli aggressori potrebbero sfruttare, come software obsoleto, configurazioni errate o autorizzazioni eccessive.
Controlli di sicurezza:Misure già in atto, inclusi firewall, MFA, protezione degli endpoint, controlli di accesso, monitoraggio e procedure di risposta agli incidenti.
L’obiettivo non è semplicemente quello di creare un elenco di problemi di sicurezza. Una buona valutazione aiuta un’organizzazione a capire quali rischi contano di più, cosa potrebbe accadere se tali rischi venissero sfruttati e quali problemi dovrebbero essere risolti per primi.
Ad esempio, una valutazione potrebbe identificare decine di vulnerabilità in un ambiente. Una patch mancante su un server di test isolato può presentare un rischio relativamente basso, mentre un'autenticazione debole su un account amministratore connesso a Internet potrebbe richiedere un'attenzione immediata.
Questo approccio basato sul rischio aiuta i team di sicurezza a dare priorità alle risorse invece di considerare ogni risultato altrettanto urgente.
Valutazione della sicurezza informatica vs audit vs Penetration Test
Questi termini sono spesso usati in modo intercambiabile, ma hanno scopi diversi.
Avvicinamento | Scopo primario | Cosa esamina | Risultato tipico |
|---|---|---|---|
Valutazione della sicurezza informatica | Valutare il livello generale di sicurezza e i rischi | Sistemi, vulnerabilità, minacce, policy, controlli e processi | Risultati prioritari e piano di riparazione |
Controllo di sicurezza | Verificare la conformità ai requisiti definiti | Politiche, procedure, prove e controlli di sicurezza | Risultati di conformità e relazione di audit |
Prova di penetrazione | Determinare se le vulnerabilità possono essere sfruttate | Reti, applicazioni, sistemi o infrastrutture selezionati | Vulnerabilità sfruttabili e raccomandazioni tecniche |
Una valutazione della sicurezza informatica fornisce la visione più ampia. Un audit si concentra principalmente sul rispetto dei controlli e degli standard richiesti, mentre un test di penetrazione verifica attivamente se i punti deboli possono essere sfruttati.
Le organizzazioni spesso li utilizzano tutti e tre come parte di un programma di sicurezza maturo anziché scegliere un solo approccio. Vedi la nostra ripartizione diGovernance, rischio e conformità (GRC) nella sicurezza informaticaper come questi sforzi vengono generalmente coordinati.
Tipi di valutazioni della sicurezza informatica
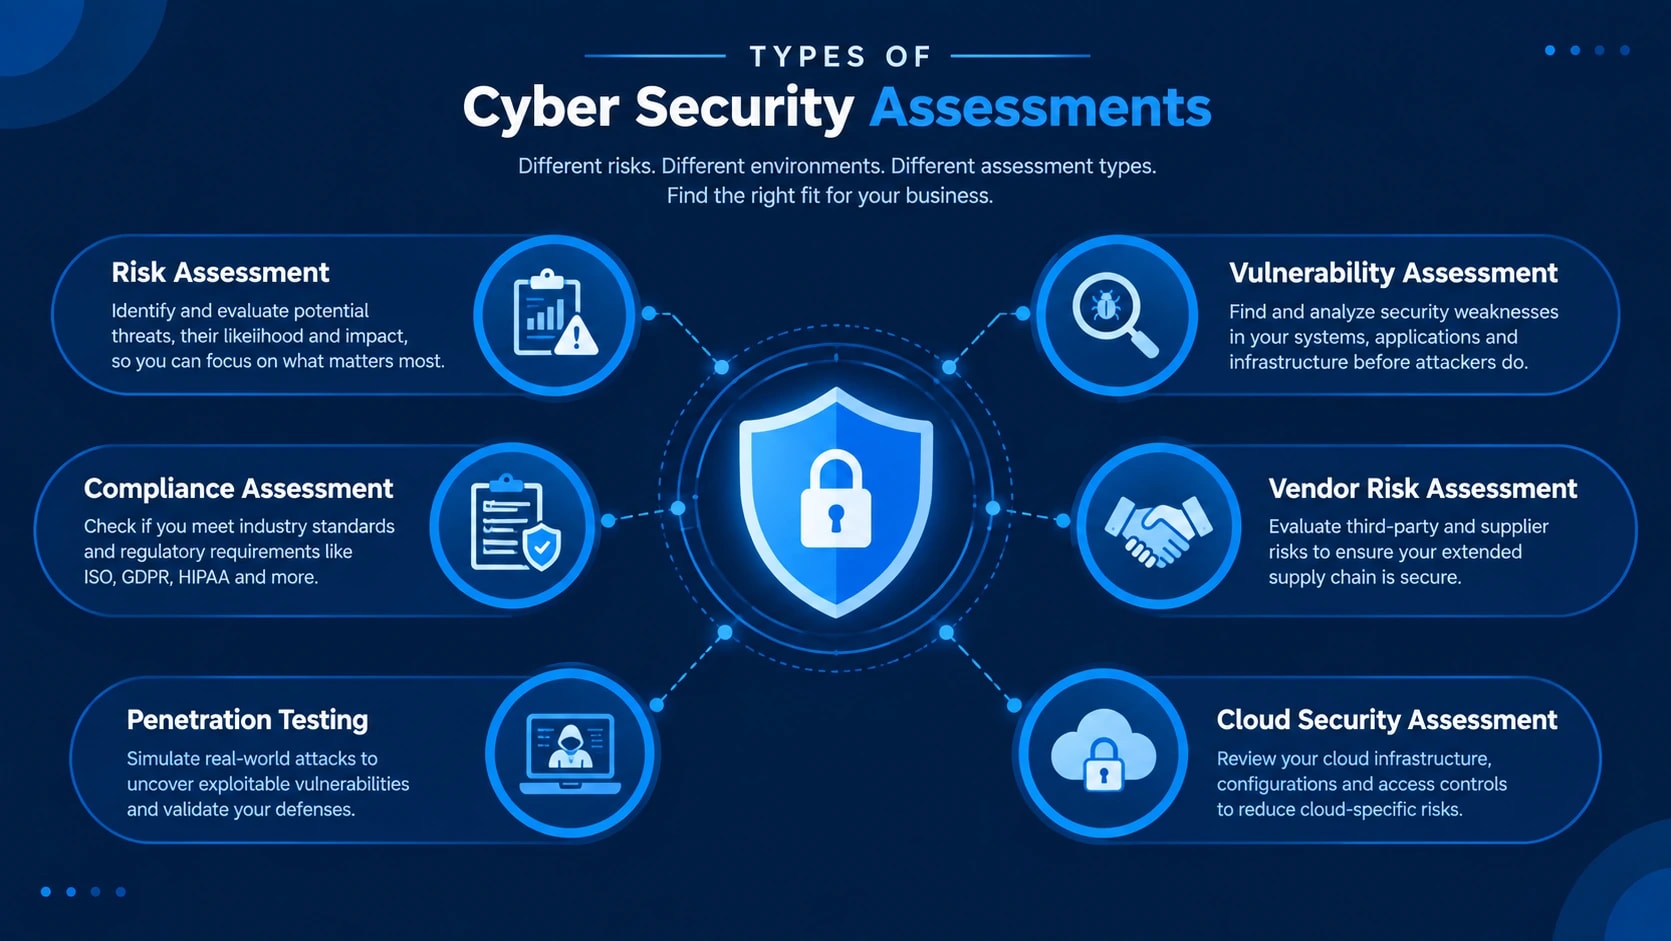
Non tutte le organizzazioni affrontano gli stessi rischi per la sicurezza. La giusta valutazione dipende dalla tua infrastruttura, dal settore, dai requisiti normativi e dal tipo di dati che gestisci.
Ecco i tipi più comuni di valutazioni della sicurezza informatica.
1. Valutazione del rischio di sicurezza informatica
Una valutazione del rischio di sicurezza informatica identifica le minacce alle risorse critiche e valuta il potenziale impatto nel caso in cui tali minacce diventassero incidenti reali.
Invece di concentrarsi solo sulle vulnerabilità tecniche, considera il quadro più ampio. Ciò include la probabilità di un incidente, il valore delle risorse interessate, i controlli di sicurezza esistenti e il potenziale impatto finanziario o operativo.
Ai risultati viene quindi assegnata la priorità in base al rischio, aiutando le organizzazioni a decidere dove allocare per prime le risorse di sicurezza. Se vuoi dare dei numeri a questa definizione delle priorità, il nostrocalcolatore del rischio per la sicurezza informaticaè un utile punto di partenza.
2. Valutazione della vulnerabilità
Una valutazione della vulnerabilità ricerca sistemi, applicazioni, reti e dispositivi per individuare punti deboli di sicurezza noti.
I team di sicurezza possono utilizzare strumenti di scansione delle vulnerabilità come Nessus, Qualys o Rapid7 per identificare problemi tra cui:
Patch di sicurezza mancanti
Software obsoleto
Porti aperti e servizi inutili
Configurazioni deboli
Vulnerabilità software note
Sistemi esposti
A differenza dei penetration test, una valutazione delle vulnerabilità generalmente si concentra sull’identificazione dei punti deboli piuttosto che sul loro sfruttamento attivo.
Puoi saperne di più sulla differenza nella nostra guida ai test di penetrazione e alla strategia di valutazione delle vulnerabilità.
3. Valutazione della conformità
Una valutazione della conformità valuta se i controlli di sicurezza di un'organizzazione soddisfano specifici requisiti normativi, di settore o contrattuali.
A seconda dell'organizzazione, ciò può comportare strutture e standard come:
ISO27001
Quadro di riferimento per la sicurezza informatica del NIST
SOC2
GDPR
PCI-DSS
La valutazione può identificare le lacune tra le pratiche di sicurezza esistenti e i controlli richiesti, fornendo all’organizzazione una chiara tabella di marcia per migliorare la conformità.
Le valutazioni di conformità fanno spesso parte di un programma più ampio di governance, rischio e conformità (GRC). Se operi in un settore regolamentato come quello dei servizi finanziari, quadri comeAPRA CPS 230aggiungere un altro livello di requisiti di rischio operativo oltre agli standard di cui sopra.
4. Valutazione del rischio verso terze parti e fornitori
Le organizzazioni dipendono sempre più da fornitori cloud, piattaforme SaaS, appaltatori, elaboratori di pagamento e altri fornitori esterni.
Una valutazione del rischio di terze parti valuta se tali fornitori introducono rischi per la sicurezza inaccettabili.
Può esaminare aree quali la gestione dei dati, i controlli di accesso, la crittografia, le procedure di risposta agli incidenti, le certificazioni di sicurezza, la cronologia delle violazioni e la gestione dei subappaltatori.
Queste valutazioni sono particolarmente importanti quando un fornitore ha accesso a dati sensibili o sistemi aziendali critici e vale la pena dare un'occhiata ai rischi di terze parti che il tuo scanner di vulnerabilità non può vedere, poiché gli strumenti di scansione da soli raramente riescono a catturare l'esposizione del fornitore.
5. Test di penetrazione
I test di penetrazione adottano un approccio più contraddittorio.
I professionisti della sicurezza simulano attacchi nel mondo reale contro sistemi, applicazioni o reti selezionati per determinare se i punti deboli identificati possono effettivamente essere sfruttati.
Un test di penetrazione può scoprire percorsi di attacco che gli scanner automatizzati delle vulnerabilità potrebbero non cogliere, come vulnerabilità concatenate, punti deboli dell'autenticazione, difetti della logica aziendale e opportunità di escalation dei privilegi.
Poiché i test di penetrazione implicano uno sfruttamento attivo, vengono solitamente condotti entro un ambito chiaramente definito e con un'autorizzazione formale. Vedi il nostroGuida strategica ai test di penetrazione e alla valutazione delle vulnerabilitàper come le due discipline si integrano.
6. Valutazione della sicurezza nel cloud
Una valutazione della sicurezza cloud valuta la configurazione di sicurezza di ambienti cloud come AWS, Microsoft Azure o Google Cloud.
Solitamente esamina:
Gestione dell'identità e degli accessi
Risorse esposte pubblicamente
Autorizzazioni di archiviazione
Configurazioni di rete
Crittografia
Registrazione e monitoraggio
Segreti e gestione delle credenziali
Politiche di sicurezza e configurazioni errate
Gli ambienti cloud possono cambiare rapidamente, quindi queste valutazioni sono particolarmente utili dopo migrazioni, modifiche importanti dell'architettura o implementazione di nuovi servizi cloud. Aquadro di gestione del rischio dei datipuò aiutarti a decidere quali dati "critici" necessitano effettivamente dei controlli più rigorosi una volta spostati nel cloud.
Molte organizzazioni combinano diverse di queste valutazioni. Ad esempio, un’azienda può condurre una valutazione annuale del rischio di sicurezza informatica, eseguire regolarmente valutazioni delle vulnerabilità ed eseguire test di penetrazione sulle applicazioni critiche prima dei rilasci principali.
Perché la tua azienda ha bisogno di una valutazione della sicurezza informatica?
I rischi informatici cambiano costantemente. Vengono scoperte nuove vulnerabilità, i dipendenti entrano o lasciano l'azienda, le applicazioni vengono distribuite, gli ambienti cloud si espandono e gli aggressori sviluppano nuove tecniche.
Una valutazione della sicurezza informatica offre alle aziende un quadro chiaro dello stato attuale della loro sicurezza. Ancora più importante, aiuta a identificare i punti deboli prima che diventino incidenti di sicurezza.
Valutazioni periodiche possono aiutare le organizzazioni a:
Scopri vulnerabilità ed errori di configurazione della sicurezza
Identificare privilegi utente eccessivi e controlli di accesso deboli
Trova sistemi obsoleti o non supportati
Valutare se i controlli di sicurezza esistenti funzionano come previsto
Dare priorità agli investimenti in sicurezza in base al rischio effettivo
Prepararsi per i requisiti normativi o di conformità
Ridurre la probabilità e il potenziale impatto di una violazione dei dati
Migliorare la risposta agli incidenti e la preparazione al ripristino
Una valutazione può anche scoprire lacune di sicurezza che i singoli strumenti potrebbero non rilevare. Uno scanner di vulnerabilità potrebbe identificare un server obsoleto, ad esempio, ma una valutazione più ampia può determinare se quel server contiene dati sensibili, è esposto a Internet e dispone di un monitoraggio adeguato, che è in realtà il compito dimonitoraggio della sicurezza informaticauna volta chiusa la valutazione.
Questo contesto aiuta i team a concentrarsi sulle vulnerabilità che presentano il rischio aziendale maggiore.
Con quale frequenza dovresti condurre una valutazione della sicurezza informatica?
Per molte organizzazioni, condurre una valutazione completa almeno una volta all'anno fornisce un'utile base di riferimento. Gli ambienti a rischio più elevato possono richiedere valutazioni più frequenti a seconda dei requisiti normativi, dei cambiamenti infrastrutturali e della sensibilità dei dati coinvolti.
Dovresti anche considerare di condurre una valutazione dopo eventi significativi come:
Una violazione dei dati o un incidente di sicurezza
Grandi modifiche alle infrastrutture o alla rete
Migrazione a un nuovo ambiente cloud
Distribuzione di applicazioni critiche
Una fusione o acquisizione
Introduzione di nuovi fornitori con accesso a sistemi sensibili
Modifiche significative ai requisiti normativi
Prima di un importante audit di conformità
Le valutazioni annuali non dovrebbero sostituire il monitoraggio continuo della sicurezza, la gestione delle vulnerabilità, l’applicazione di patch e altre pratiche di sicurezza quotidiane. Molte organizzazioni formalizzano questo livello continuo attraverso unCentro operativo di sicurezza globale (GSOC)orilevamento e risposta gestiti degli endpoint (EDR).
Considera la valutazione come un controllo periodico dello stato del tuo programma di sicurezza. Il monitoraggio continuo ti dice cosa sta succedendo nell'ambiente, mentre una valutazione dà uno sguardo più ampio per verificare se le tue difese, i processi e le priorità corrispondono ancora ai rischi che la tua organizzazione deve affrontare.
Processo di valutazione della sicurezza informatica: 6 passaggi
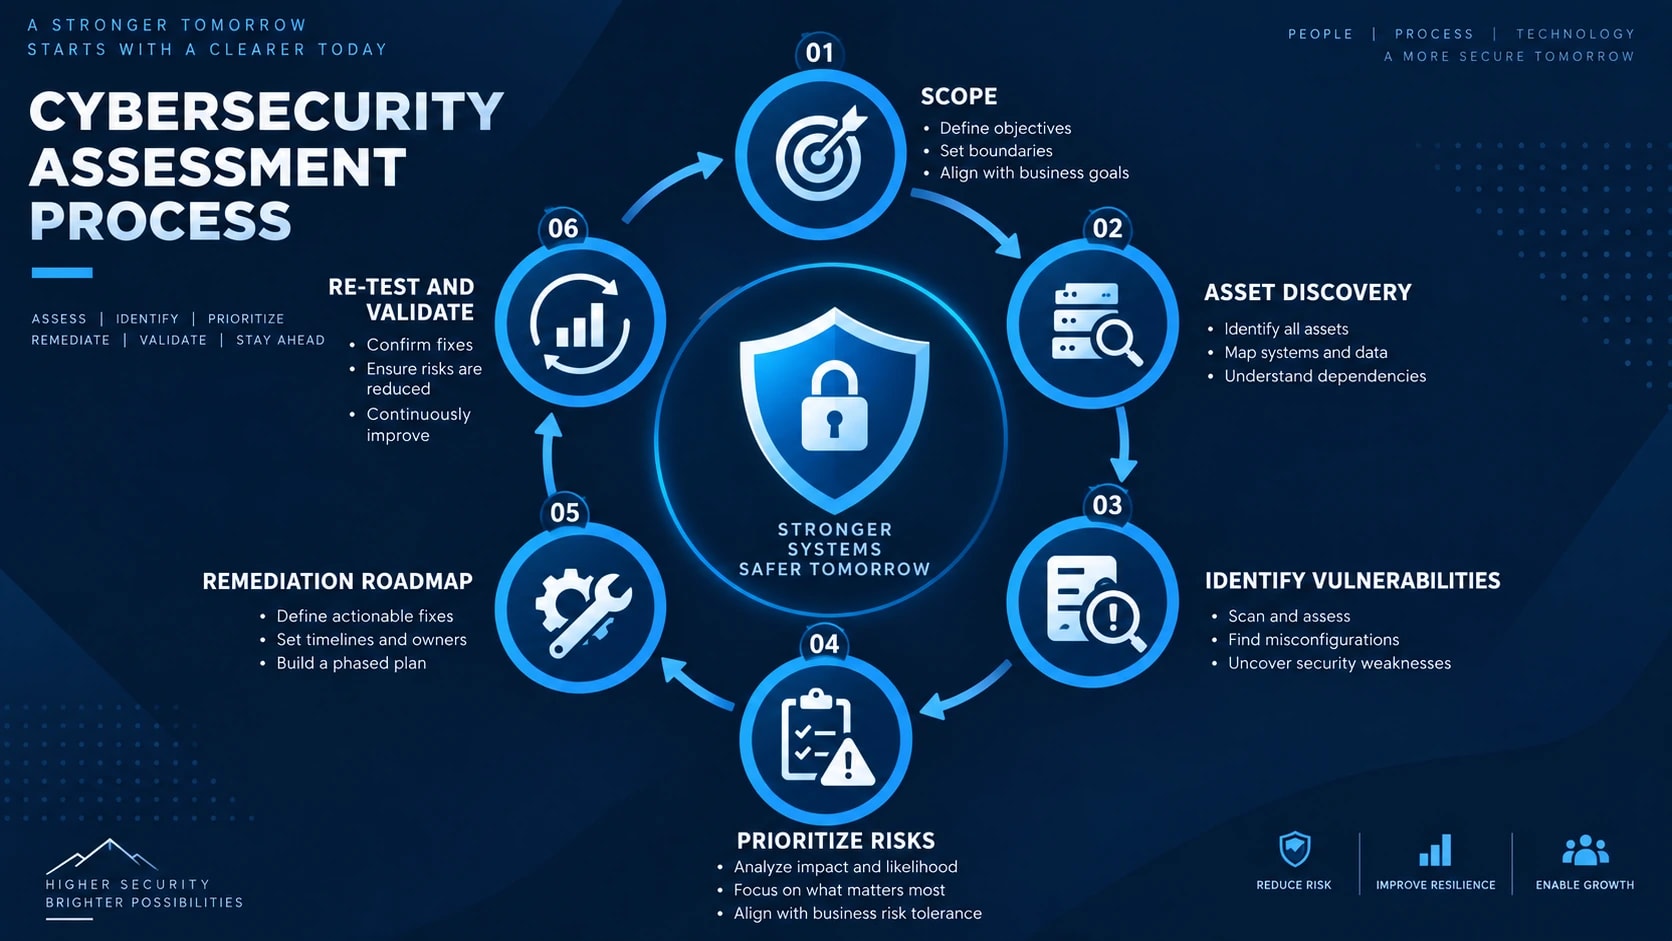
Un processo di valutazione della sicurezza informatica di successo segue un approccio strutturato. L’ambito esatto varia da un’organizzazione all’altra, ma la maggior parte delle valutazioni si sviluppa attraverso sei fasi principali, dalla definizione di ciò che deve essere valutato alla convalida che i rischi identificati siano stati affrontati.
1. Definire l'ambito
Il primo passo è decidere esattamente cosa riguarderà la valutazione.
A seconda dell'organizzazione, l'ambito può includere:
Reti aziendali
Server ed endpoint
Applicazioni web
Infrastruttura cloud
Banche dati
Sistemi di accesso remoto
Gestione dell'identità e degli accessi
Dati aziendali sensibili
Integrazioni di terze parti
Politiche e procedure di sicurezza
Definire chiaramente cosa rientra e cosa non rientra nell’ambito di applicazione previene lacune e garantisce che tutti comprendano lo scopo della valutazione.
L’ambito dovrebbe inoltre identificare i processi e i sistemi aziendali critici. Un portale clienti connesso a Internet, ad esempio, potrebbe richiedere più attenzione di un ambiente di sviluppo isolato.
2. Scopri risorse e dati
Non puoi proteggere sistemi di cui non sai l'esistenza.
Il passo successivo è creare un inventario accurato di hardware, software, risorse cloud, applicazioni, account utente e dati sensibili.
I team di sicurezza dovrebbero determinare dove sono archiviate le informazioni critiche, chi può accedervi e come si spostano tra i sistemi.
Il rilevamento delle risorse può anche rivelare server dimenticati, dispositivi non gestiti, risorse cloud inutilizzate e shadow IT che altrimenti potrebbero rimanere al di fuori del normale monitoraggio della sicurezza.
3. Identificare le vulnerabilità e le lacune nella sicurezza
Una volta compreso l'ambiente, la valutazione ricerca i punti deboli che gli aggressori potrebbero sfruttare.
Ciò può comportare scanner di vulnerabilità automatizzati come Nessus, Qualys e Rapid7, combinati con revisioni manuali della configurazione e test di sicurezza. Alcuni team vanno oltre con proattivitàcaccia alle minacce informaticheper far emergere problemi che gli scanner da soli non riescono a rilevare.
I risultati comuni includono:
Patch di sicurezza mancanti
Software non supportato
Password o controlli di autenticazione deboli
Privilegi utente eccessivi
Servizi esposti
Configurazioni errate del cloud
Configurazioni di rete non sicure
Protezione endpoint mancante
Registrazione e monitoraggio inadeguati
Processi di backup o ripristino deboli
La scansione automatizzata è utile, ma non dovrebbe coprire l’intera valutazione. La revisione manuale fornisce il contesto che gli strumenti di scansione potrebbero non cogliere.
4. Assegnare un punteggio e dare priorità ai rischi
Trovare una vulnerabilità non la rende automaticamente un rischio aziendale critico.
Ogni risultato deve essere valutato in base a fattori quali sfruttabilità, probabilità, importanza delle risorse, sensibilità dei dati, controlli esistenti e potenziale impatto aziendale. Il nostrocalcolatore del rischio per la sicurezza informaticapuò aiutare a stabilire un numero approssimativo di tale impatto quando si confrontano i risultati l'uno con l'altro.
I team possono quindi classificare i risultati utilizzando valutazioni come:
Critico | Alto | Medio | Basso
Ciò impedisce ai team di sicurezza di dedicare lo stesso tempo a ogni vulnerabilità e li aiuta ad affrontare prima i rischi che potrebbero causare il danno maggiore.
5. Creare la roadmap di report e risoluzione
I risultati sono documentati in un rapporto di valutazione della sicurezza informatica.
Un report utile fa molto di più che elencare le vulnerabilità. Spiega il rischio associato, le risorse interessate, la soluzione consigliata, la priorità e la tempistica prevista per la risoluzione del problema.
La tabella di marcia per le misure correttive dovrebbe separare le azioni immediate dai miglioramenti a lungo termine.
Ad esempio, la disattivazione di un account esposto potrebbe richiedere alcuni minuti, mentre la riprogettazione della segmentazione della rete potrebbe richiedere diversi mesi di pianificazione e implementazione.
6. Ritestare e convalidare
Una valutazione non dovrebbe terminare con la consegna del rapporto.
Una volta completato il lavoro di riparazione, i team di sicurezza dovrebbero verificare che i risultati critici siano stati risolti correttamente e che le correzioni non abbiano introdotto ulteriori problemi.
I nuovi test possono includere scansioni di vulnerabilità, revisioni della configurazione, controlli del controllo degli accessi o test di penetrazione mirati.
Il risultato finale dovrebbe essere un ciclo di valutazione, definizione delle priorità, correzione, convalida e rivalutazione. Ciò trasforma una valutazione una tantum della sicurezza informatica in un processo continuo per migliorare il livello di sicurezza dell'organizzazione, uno deistrategie di sicurezza informatica aziendaleche separa i programmi maturi da quelli reattivi.
Cosa è incluso in un rapporto di valutazione della sicurezza informatica?
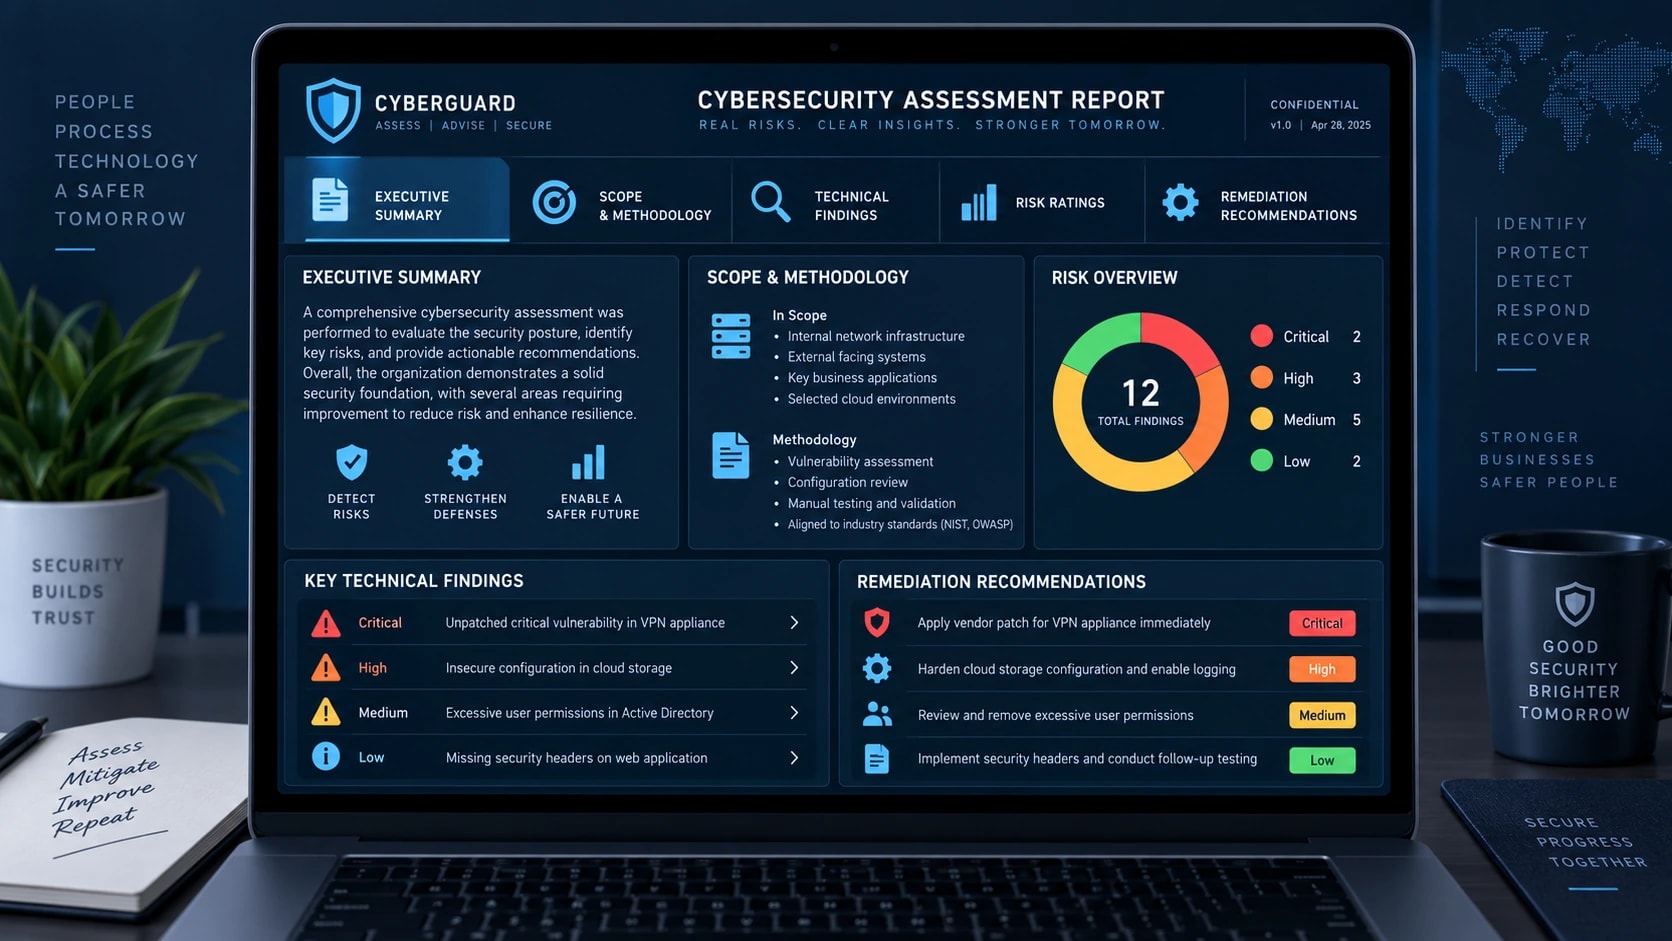
Un rapporto di valutazione della sicurezza informatica trasforma i risultati tecnici in un chiaro piano d’azione. Dovrebbe aiutare la leadership a comprendere il rischio aziendale complessivo, fornendo ai team IT e di sicurezza sufficienti dettagli tecnici per correggere i punti deboli identificati.
Un buon report in genere include le seguenti sezioni.
Riepilogo esecutivo
Il riepilogo esecutivo fornisce una panoramica di alto livello per il senior management e altri stakeholder non tecnici.
Dovrebbe spiegare il livello di sicurezza generale dell'organizzazione, i rischi più significativi scoperti e le azioni che richiedono attenzione immediata.
Invece di sommergere la leadership con dettagli tecnici, questa sezione dovrebbe rispondere a tre domande:
Quali sono i nostri maggiori rischi informatici?
Come potrebbero influenzare il business?
Cosa dovremmo affrontare per primo?
Ambito e metodologia
Il rapporto dovrebbe documentare chiaramente cosa è stato valutato e come è stata eseguita la valutazione.
Ciò può includere reti, applicazioni, infrastruttura cloud, endpoint, sistemi di identità, policy di sicurezza e altre risorse incluse nell'ambito.
Eventuali esclusioni o limitazioni dovrebbero essere documentate in modo che i lettori comprendano cosa copre e cosa non copre la valutazione.
Risultati tecnici
Questa sezione contiene informazioni dettagliate su ogni punto debole della sicurezza scoperto durante la valutazione.
Un risultato può includere:
Vulnerabilità o lacuna nella sicurezza
Sistema o asset interessato
Descrizione del problema
Impatto potenziale
Prove a sostegno della scoperta
Riparazione consigliata
Classificazione del rischio
I team tecnici possono utilizzare queste informazioni per riprodurre, indagare e risolvere ogni problema.
Valutazioni del rischio
I risultati sono comunemente classificati come critici, alti, medi o bassi in base al loro potenziale impatto e alla probabilità di sfruttamento.
Ad esempio, una vulnerabilità rivolta a Internet che potrebbe consentire l’accesso non autorizzato ai dati sensibili dei clienti riceverebbe generalmente una priorità maggiore rispetto a un problema di configurazione a basso impatto su un sistema isolato.
Le classificazioni del rischio aiutano le organizzazioni a indirizzare risorse di sicurezza limitate verso le questioni che contano di più.
Raccomandazioni per la riparazione
Ogni risultato significativo dovrebbe includere una raccomandazione pratica.
I consigli potrebbero riguardare l'applicazione di patch, la modifica delle configurazioni, l'applicazione dell'MFA, la rimozione di privilegi non necessari, il miglioramento della segmentazione della rete, il rafforzamento del monitoraggio o l'aggiornamento delle policy di sicurezza.
Il rapporto dovrebbe inoltre assegnare tempistiche di riparazione realistiche in base al rischio.
Livello di rischio | Esempio di priorità di riparazione |
|---|---|
Critico | Azione immediata |
Alto | Appena possibile |
Medio | Bonifica pianificata |
Basso | Affrontare attraverso normali cicli di miglioramento |
Queste scadenze dovrebbero essere adattate alla tolleranza al rischio dell'organizzazione, ai requisiti operativi e agli obblighi normativi piuttosto che trattate come scadenze universali.
Tabella di marcia per la bonifica
Infine, la relazione di valutazione dovrebbe riunire i singoli risultati in una tabella di marcia prioritaria.
È possibile risolvere prima le soluzioni rapide, mentre è possibile pianificare miglioramenti più ampi della sicurezza nelle settimane o nei mesi successivi.
Ciò rende il rapporto di valutazione della sicurezza informatica più di un’istantanea delle vulnerabilità. Diventa una tabella di marcia pratica che la leadership, i team IT e i professionisti della sicurezza possono utilizzare per misurare i progressi e ridurre costantemente i rischi.
Elenco di controllo gratuito per la valutazione della sicurezza informatica
Non è necessario attendere un audit formale per iniziare a identificare le lacune di sicurezza. Utilizza questo elenco di controllo per la valutazione della sicurezza informatica come una rapida revisione di base dell'attuale livello di sicurezza della tua organizzazione.
1. Inventario delle risorse
Mantieni un inventario aggiornato di server, endpoint, applicazioni, dispositivi di rete e risorse cloud.
Identificare dove sono archiviati i dati sensibili e critici per l'azienda.
Rimuovi o proteggi risorse sconosciute, non utilizzate e non autorizzate.
2. Gestione dell'identità e degli accessi
Abilita l'autenticazione a più fattori (MFA) per account privilegiati e sensibili.
Applicare l'accesso con privilegi minimi ove possibile.
Rimuovere gli account utente inattivi e non necessari.
Controlla regolarmente l'accesso amministrativo e privilegiato.
3. Gestione delle patch e delle vulnerabilità
Mantieni aggiornati i sistemi operativi, le applicazioni e i dispositivi di rete.
Esegui regolarmente scansioni di vulnerabilità.
Dare priorità alle vulnerabilità critiche e ad alto rischio per la riparazione.
Tieni traccia delle vulnerabilità identificate finché non vengono risolte.
4. Sicurezza degli endpoint e della rete
Distribuisci la protezione endpoint o EDR sugli endpoint supportati. Consulta la nostra guida surilevamento e risposta gestiti degli endpointse stai valutando la copertura interna rispetto a quella gestita.
Configura i firewall per consentire solo il traffico richiesto.
Esaminare le porte e i servizi connessi a Internet.
Segmentare i sistemi critici dalle reti a basso livello di fiducia, ove appropriato.
5. Protezione dei dati
Crittografa i dati sensibili in transito e inattivi dove richiesto.
Limitare l'accesso alle informazioni riservate e cruciali per l'azienda.
Esamina il modo in cui i dati sensibili vengono raccolti, archiviati, condivisi ed eliminati, inclusiPII, che comporta i propri obblighi di trattamento e comunicazione.
Monitorare eventuali accessi non autorizzati o trasferimenti di dati insoliti e inserireprevenzione della fuga di daticontrolli in atto per le tue informazioni più sensibili.
6. Backup e ripristino
Eseguire regolarmente il backup dei sistemi e dei dati critici.
Conserva copie di backup protette che non possono essere facilmente modificate da account compromessi.
Testare le procedure di ripristino del backup.
Priorità di ripristino dei documenti per i servizi aziendali critici.
7. Registrazione e monitoraggio
Abilita la registrazione di sicurezza su sistemi e applicazioni critici.
Centralizza i registri importanti ove possibile.
Monitora l'eventuale presenza di autenticazione sospetta, modifiche dei privilegi, malware e attività di rete insolite.
Definire un processo per indagare sugli avvisi di sicurezza. Vedi il nostroMigliori pratiche di monitoraggio della sicurezza informaticaper come appare un processo maturo.
8. Risposta all'incidente
Mantenere un piano di risposta agli incidenti documentato.
Definire ruoli e responsabilità prima che si verifichi un incidente.
Mantenere le procedure di escalation e comunicazione.
Testare il piano di risposta agli incidenti attraverso esercizi o simulazioni.
9. Sicurezza di terze parti
Identificare i fornitori che possono accedere a dati sensibili o sistemi critici.
Rivedi le loro pratiche di sicurezza prima di concedere l'accesso.
Limita le autorizzazioni di terze parti a quanto necessario.
Rimuovi l'accesso del fornitore al termine dei contratti o dei progetti. Per uno sguardo più approfondito su dove queste relazioni tendono a fallire, vederei rischi di terze parti che il tuo scanner di vulnerabilità non può vedere.
10. Sensibilizzazione alla sicurezza
Fornire ai dipendenti una formazione regolare sulla consapevolezza della sicurezza informatica.
Formare gli utenti a riconoscere i tentativi di phishing e di ingegneria sociale.
Fornire un metodo semplice per segnalare e-mail o attività sospette.
Includere responsabilità di sicurezza durante l'onboarding e l'offboarding dei dipendenti e non trascurare i rischi interni, trattati inqual è l'obiettivo di un programma di minacce interne.
Valutazione rapida
Se hai risposto No a diversi punti precedenti, tali lacune possono fornire un utile punto di partenza per una valutazione della sicurezza informatica più dettagliata.
La lista di controllo è concepita come riferimento e non come sostituto di una valutazione professionale. Il passo successivo consiste nel dare priorità alle lacune in base alla loro probabilità, al potenziale impatto sul business e all’importanza dei sistemi coinvolti. I punti deboli critici come l'accesso amministrativo esposto, l'MFA mancante, i sistemi collegati a Internet non supportati o i backup non testati dovrebbero ricevere prima l'attenzione.
Come CyberLad può aiutarti
Identificare le lacune nella sicurezza è utile solo se sai quali affrontare per prime. CyberLad aiuta le aziende a valutare il proprio livello di sicurezza, a scoprire potenziali punti deboli e a dare priorità ai miglioramenti in base al rischio effettivo.
Il nostro approccio si concentra su risultati pratici piuttosto che su lunghi report pieni di problemi che forniscono poco contesto aziendale. Se preferisci avvalerti di esperti esterni per una revisione più approfondita, ecco cosacosa fa un consulente di sicurezza informatica e perché potresti averne bisogno.
Puoi iniziare con una valutazione gratuita della sicurezza informatica di 30 minuti per avere una visione iniziale del tuo attuale livello di sicurezza. Aiuteremo a identificare tre vulnerabilità o lacune critiche nella sicurezza che potrebbero richiedere la tua attenzione e spiegheremo i passaggi pratici che puoi intraprendere per ridurre il rischio associato.
A seconda dell'ambiente, la valutazione può prendere in considerazione aree quali:
Sicurezza delle reti e delle infrastrutture
Gestione delle vulnerabilità
Controlli di identità e accesso
Sicurezza degli endpoint
Sicurezza nel cloud
Monitoraggio della sicurezza e risposta agli incidenti
Protezione dei dati e preparazione alla conformità
Che tu ti stia preparando per un audit, rispondendo a un recente problema di sicurezza o semplicemente desideri capire dove sono i rischi maggiori, una valutazione mirata può fornirti un punto di partenza più chiaro.
Conclusione
Una valutazione della sicurezza informatica offre alla tua organizzazione una visione chiara delle sue vulnerabilità, dei controlli di sicurezza e del rischio complessivo. Invece di aspettare che un incidente evidenzi i punti deboli, le valutazioni regolari ti aiutano a trovarli e affrontarli tempestivamente.
Il processo dovrebbe andare oltre l’esecuzione delle scansioni di vulnerabilità. Una valutazione completa esamina le risorse, i controlli di accesso, l'infrastruttura, gli ambienti cloud, la protezione dei dati, i processi di sicurezza e la preparazione agli incidenti. Ancora più importante, trasforma questi risultati in un piano di riparazione prioritario.
Utilizza la lista di controllo per la valutazione della sicurezza informatica riportata sopra come punto di partenza per identificare le lacune evidenti. Per un esame più approfondito, prendi in considerazione una valutazione completa che valuti sia i punti deboli tecnici sia il loro potenziale impatto aziendale.
La sicurezza informatica non è un esercizio una tantum. Valuta, correggi, convalida e ripeti man mano che i tuoi sistemi e i tuoi rischi si evolvono.
Se non sai da dove iniziare, la valutazione gratuita della sicurezza di 30 minuti di CyberLad può aiutarti a identificare tre lacune critiche nella sicurezza e fornirti i passaggi pratici successivi per migliorare il tuo livello di sicurezza.
Domande frequenti
Quanto costa una valutazione della sicurezza informatica?
Il costo di una valutazione della sicurezza informatica dipende dalle dimensioni dell’organizzazione, dal numero di sistemi, dall’ambito della valutazione, dalla complessità dell’ambiente e dal livello di test richiesto. Una valutazione per una piccola impresa può costare molto meno di una valutazione aziendale che copre più reti, ambienti cloud, applicazioni e posizioni.
Quanto tempo dura una valutazione della sicurezza informatica?
Una valutazione della sicurezza informatica può richiedere da pochi giorni a diverse settimane. Una valutazione mirata di un piccolo ambiente può essere completata rapidamente, mentre una valutazione aziendale completa che coinvolge più sistemi, applicazioni, piattaforme cloud e unità aziendali può richiedere diverse settimane.
Chi dovrebbe condurre una valutazione della sicurezza informatica?
Una valutazione della sicurezza informatica può essere eseguita da un team di sicurezza interno, da un consulente di sicurezza informatica indipendente o da un fornitore di sicurezza specializzato. I team interni comprendono bene l'ambiente, mentre una terza parte indipendente può fornire una prospettiva esterna e identificare i rischi che i team interni hanno trascurato.
Le organizzazioni possono anche utilizzare entrambi gli approcci, con team interni che eseguono valutazioni regolari e specialisti indipendenti che conducono revisioni periodiche.
Qual è la differenza tra una valutazione della sicurezza informatica e un audit?
Una valutazione della sicurezza informatica si concentra sull’identificazione delle vulnerabilità, delle minacce, dei punti deboli del controllo e del rischio generale per la sicurezza. Un audit di sicurezza valuta principalmente se un'organizzazione è conforme alle politiche, ai regolamenti, ai quadri o agli standard definiti.
Una valutazione chiede: "Dove sono i nostri rischi per la sicurezza?" Un audit generalmente chiede: "Stiamo rispettando i controlli o gli standard richiesti?"
Cos’è la valutazione del rischio di sicurezza informatica?
Una valutazione del rischio di sicurezza informatica identifica risorse importanti, minacce informatiche rilevanti, vulnerabilità, controlli di sicurezza esistenti e il potenziale impatto di un incidente di sicurezza. Ai risultati viene assegnata una priorità in base al rischio in modo che le organizzazioni possano concentrare le risorse sui problemi di sicurezza che potrebbero avere il maggiore impatto aziendale.