Een cyberveiligheidsbeoordeling is een gestructureerde evaluatie van de systemen, gegevens en controles van een organisatie, ontworpen om kwetsbaarheden te identificeren voordat aanvallers dat doen. Het is de meest effectieve manier om te weten waar uw werkelijke risico ligt, en niet waar u aanneemt dat het zich bevindt.
De inzet is reëel: het gemiddelde datalek kost nu 4,45 miljoen dollar, en de meeste organisaties ontdekken pas in 204 dagen een lek. Een goed uitgevoerde beoordeling overbrugt deze kloof door zwakke punten aan het licht te brengen, terwijl deze nog steeds goedkoop te repareren zijn.
In deze handleiding zetten we de verschillende soorten cyberveiligheidsbeoordelingen uiteen, doorlopen we het proces stap voor stap, laten we u zien hoe een goed beoordelingsrapport eruit ziet en geven we u een gratis checklist die u vandaag nog kunt doorlopen. Als je een assessment afweegt tegen een volledige penetratietest, of je afvraagt hoe deze past in een breder GRC-programma, dan behandelen we dat ook.
Wat is een cyberveiligheidsbeoordeling?
Een cyberveiligheidsbeoordeling is een systematische beoordeling van de IT-omgeving van een organisatie om zwakke punten in de beveiliging te identificeren, potentiële bedreigingen te begrijpen en te evalueren of bestaande beveiligingscontroles sterk genoeg zijn om kritieke systemen en gegevens te beschermen.
De beoordeling kijkt verder dan individuele kwetsbaarheden. Het onderzoekt hoe verschillende delen van de beveiligingsomgeving samenwerken, waaronder netwerken, applicaties, eindpunten, cloudinfrastructuur, gebruikerstoegang, beveiligingsbeleid en gegevensbeschermingscontroles.
Een typische beoordeling richt zich op vier kerngebieden:
Activa:Systemen, applicaties, apparaten, cloudbronnen en gevoelige gegevens die bescherming nodig hebben.
Bedreigingen:Potentiële gebeurtenissen of aanvallers die deze activa in gevaar kunnen brengen.
Kwetsbaarheden:Zwakke punten waar aanvallers misbruik van kunnen maken, zoals verouderde software, verkeerde configuraties of overmatige machtigingen.
Beveiligingscontroles:Reeds genomen maatregelen, waaronder firewalls, MFA, eindpuntbescherming, toegangscontroles, monitoring en incidentresponsprocedures.
Het doel is niet simpelweg een lijst met beveiligingsproblemen op te stellen. Een goede beoordeling helpt een organisatie te begrijpen welke risico's het belangrijkst zijn, wat er kan gebeuren als deze risico's worden uitgebuit en welke problemen eerst moeten worden opgelost.
Een beoordeling kan bijvoorbeeld tientallen kwetsbaarheden in een omgeving identificeren. Een ontbrekende patch op een geïsoleerde testserver kan relatief weinig risico met zich meebrengen, terwijl zwakke authenticatie op een internetgerichte beheerdersaccount onmiddellijke aandacht kan vergen.
Deze op risico's gebaseerde aanpak helpt beveiligingsteams prioriteiten te stellen in plaats van elke vondst als even urgent te behandelen.
Cyberveiligheidsbeoordeling versus audit versus penetratietest
Deze termen worden vaak door elkaar gebruikt, maar ze dienen verschillende doeleinden.
Benader | Primair doel | Wat het onderzoekt | Typisch resultaat |
|---|---|---|---|
Cyberveiligheidsbeoordeling | Evalueer de algehele beveiligingsstatus en -risico's | Systemen, kwetsbaarheden, bedreigingen, beleid, controles en processen | Geprioriteerde bevindingen en herstelplan |
Beveiligingsaudit | Conformiteit met gedefinieerde vereisten verifiëren | Beleid, procedures, bewijsmateriaal en beveiligingscontroles | Conformiteitsbevindingen en auditrapport |
Penetratietest | Bepaal of kwetsbaarheden kunnen worden uitgebuit | Geselecteerde netwerken, applicaties, systemen of infrastructuur | Exploiteerbare kwetsbaarheden en technische aanbevelingen |
Een cybersecurity assessment biedt de breedste kijk. Een audit richt zich primair op de vraag of de vereiste controles en standaarden worden gevolgd, terwijl een penetratietest actief test of zwakke punten kunnen worden uitgebuit.
Organisaties gebruiken ze vaak alle drie als onderdeel van een volwassen beveiligingsprogramma in plaats van slechts één aanpak te kiezen. Bekijk ons overzicht vanGovernance, Risk en Compliance (GRC) in cyberbeveiligingvoor de manier waarop deze inspanningen doorgaans worden gecoördineerd.
Soorten cyberveiligheidsbeoordelingen
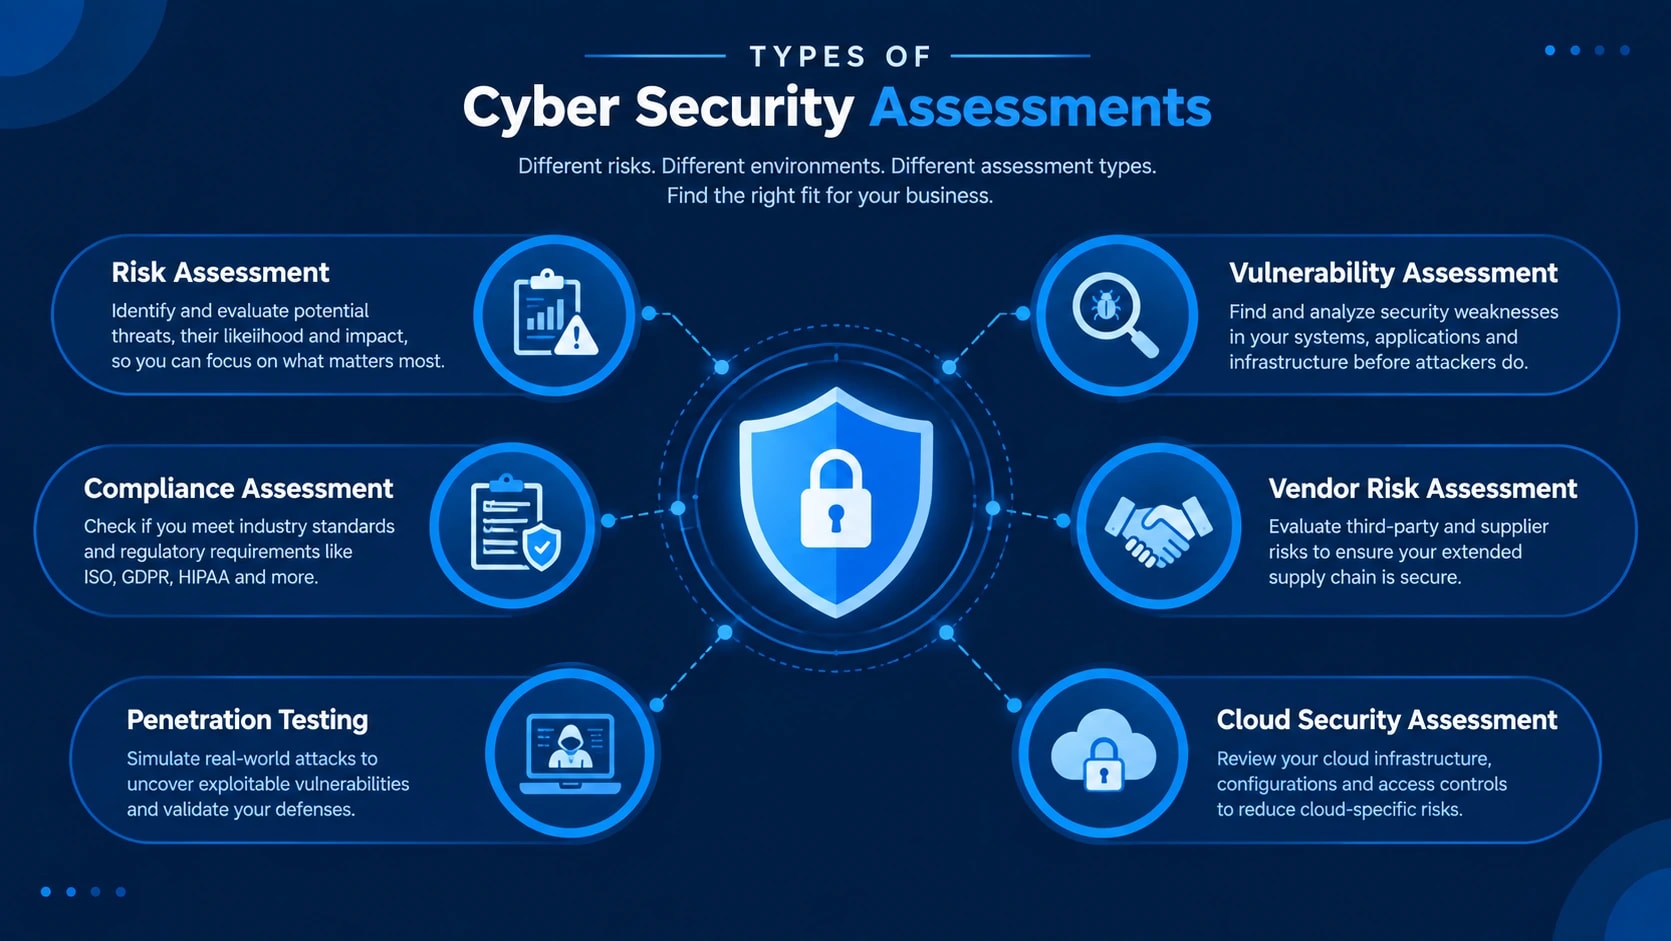
Niet elke organisatie wordt geconfronteerd met dezelfde beveiligingsrisico’s. De juiste beoordeling hangt af van uw infrastructuur, branche, wettelijke vereisten en het soort gegevens dat u verwerkt.
Dit zijn de meest voorkomende soorten cyberveiligheidsbeoordelingen.
1. Risicobeoordeling van cyberbeveiliging
Een cyberveiligheidsrisicobeoordeling identificeert bedreigingen voor kritieke bedrijfsmiddelen en evalueert de potentiële impact als deze bedreigingen echte incidenten worden.
In plaats van zich alleen te concentreren op technische kwetsbaarheden, houdt het rekening met het grotere geheel. Dit omvat de waarschijnlijkheid van een incident, de waarde van de getroffen activa, bestaande beveiligingscontroles en de potentiële financiële of operationele impact.
De bevindingen worden vervolgens geprioriteerd op basis van risico, waardoor organisaties kunnen beslissen waar beveiligingsmiddelen als eerste moeten worden toegewezen. Als je cijfers achter die prioriteitstelling wilt plaatsen, onzecyberbeveiligingsrisicocalculatoris een nuttig uitgangspunt.
2. Kwetsbaarheidsbeoordeling
Bij een kwetsbaarheidsanalyse worden systemen, applicaties, netwerken en apparaten doorzocht op bekende beveiligingszwakheden.
Beveiligingsteams kunnen tools voor het scannen op kwetsbaarheden zoals Nessus, Qualys of Rapid7 gebruiken om problemen te identificeren, waaronder:
Ontbrekende beveiligingspatches
Verouderde software
Open poorten en onnodige services
Zwakke configuraties
Bekende softwarekwetsbaarheden
Blootgestelde systemen
In tegenstelling tot penetratietesten is een kwetsbaarheidsbeoordeling doorgaans gericht op het identificeren van zwakke punten in plaats van deze actief te exploiteren.
U kunt meer leren over het verschil in onze gids voor penetratietesten en kwetsbaarheidsbeoordelingsstrategieën.
3. Beoordeling van de naleving
Bij een nalevingsbeoordeling wordt beoordeeld of de beveiligingscontroles van een organisatie voldoen aan specifieke wettelijke, branche- of contractuele vereisten.
Afhankelijk van de organisatie kan het hierbij gaan om raamwerken en standaarden zoals:
ISO 27001
NIST Cybersecurity-framework
SOC 2
AVG
PCI DSS
De beoordeling kan hiaten tussen bestaande beveiligingspraktijken en vereiste controles identificeren, waardoor de organisatie een duidelijk stappenplan krijgt voor het verbeteren van de naleving.
Compliance-beoordelingen maken vaak deel uit van een breder Governance, Risk, and Compliance (GRC)-programma. Als u zich in een gereguleerde sector bevindt, zoals financiële dienstverlening, zijn raamwerken zoalsAPRA CPS 230voeg nog een laag operationele risicovereisten toe bovenop de bovenstaande normen.
4. Risicobeoordeling door derden en leveranciers
Organisaties zijn steeds meer afhankelijk van cloudproviders, SaaS-platforms, aannemers, betalingsverwerkers en andere externe leveranciers.
Een risicobeoordeling door een derde partij evalueert of deze leveranciers onaanvaardbare beveiligingsrisico's introduceren.
Het kan gebieden onderzoeken zoals gegevensverwerking, toegangscontroles, encryptie, procedures voor respons op incidenten, beveiligingscertificeringen, geschiedenis van inbreuken en beheer van onderaannemers.
Deze beoordelingen zijn vooral belangrijk wanneer een leverancier toegang heeft tot gevoelige gegevens of kritieke bedrijfssystemen, en zijn de moeite waard om te combineren metde risico's van derden die uw kwetsbaarheidsscanner niet kan zien, omdat scantools alleen zelden in aanraking komen met leveranciers.
5. Penetratietesten
Penetratietests hanteren een meer vijandige benadering.
Beveiligingsprofessionals simuleren aanvallen uit de echte wereld op geselecteerde systemen, applicaties of netwerken om te bepalen of geïdentificeerde zwakke punten daadwerkelijk kunnen worden uitgebuit.
Een penetratietest kan aanvalspaden blootleggen die geautomatiseerde kwetsbaarheidsscanners mogelijk over het hoofd zien, zoals aaneengeschakelde kwetsbaarheden, zwakke plekken in de authenticatie, fouten in de bedrijfslogica en mogelijkheden voor escalatie van bevoegdheden.
Omdat bij penetratietesten sprake is van actieve exploitatie, worden deze doorgaans binnen een duidelijk gedefinieerde reikwijdte en met formele toestemming uitgevoerd. Zie onzeStrategiegids voor penetratietesten en kwetsbaarheidsbeoordelingvoor hoe de twee disciplines bij elkaar passen.
6. Beoordeling van cloudbeveiliging
Een cloudbeveiligingsbeoordeling evalueert de beveiligingsconfiguratie van cloudomgevingen zoals AWS, Microsoft Azure of Google Cloud.
Meestal wordt het volgende onderzocht:
Identiteits- en toegangsbeheer
Openbaar toegankelijke bronnen
Opslagrechten
Netwerkconfiguraties
Encryptie
Registratie en monitoring
Beheer van geheimen en inloggegevens
Beveiligingsbeleid en verkeerde configuraties
Cloudomgevingen kunnen snel veranderen, dus deze beoordelingen zijn vooral nuttig na migraties, grote architectuurwijzigingen of de implementatie van nieuwe clouddiensten. Eenraamwerk voor gegevensrisicobeheerkan u helpen beslissen welke ‘kritieke’ gegevens daadwerkelijk de strengste controles nodig hebben zodra deze naar de cloud zijn verplaatst.
Veel organisaties combineren meerdere van deze assessments. Een bedrijf kan bijvoorbeeld jaarlijks een cyberveiligheidsrisicobeoordeling uitvoeren, regelmatig kwetsbaarheidsbeoordelingen uitvoeren en penetratietests uitvoeren op kritieke applicaties vóór grote releases.
Waarom heeft uw bedrijf een cyberveiligheidsbeoordeling nodig?
Cyberrisico’s veranderen voortdurend. Er worden nieuwe kwetsbaarheden ontdekt, medewerkers komen of vertrekken, applicaties worden ingezet, cloudomgevingen breiden zich uit en aanvallers ontwikkelen nieuwe technieken.
Een cybersecuritybeoordeling geeft bedrijven een duidelijk beeld van waar hun beveiligingspositie vandaag de dag staat. Belangrijker nog is dat het helpt zwakke punten te identificeren voordat deze beveiligingsincidenten worden.
Regelmatige beoordelingen kunnen organisaties helpen:
Ontdek kwetsbaarheden en verkeerde beveiligingsconfiguraties
Identificeer buitensporige gebruikersrechten en zwakke toegangscontroles
Vind verouderde of niet-ondersteunde systemen
Evalueer of bestaande beveiligingscontroles werken zoals bedoeld
Prioriteit geven aan beveiligingsinvesteringen op basis van het werkelijke risico
Bereid u voor op wettelijke of nalevingsvereisten
De waarschijnlijkheid en potentiële impact van een datalek verkleinen
Verbeter de incidentrespons en herstelbereidheid
Een beoordeling kan ook beveiligingslacunes aan het licht brengen die individuele tools mogelijk niet detecteren. Een kwetsbaarheidsscanner kan bijvoorbeeld een verouderde server identificeren, maar een bredere beoordeling kan bepalen of die server gevoelige gegevens bevat, is blootgesteld aan internet en over adequate monitoring beschikt, wat eigenlijk de taak is van de voortdurendecyberveiligheidsmonitoringzodra de beoordeling is gesloten.
Deze context helpt teams zich te concentreren op kwetsbaarheden die het grootste bedrijfsrisico met zich meebrengen.
Hoe vaak moet u een cyberveiligheidsbeoordeling uitvoeren?
Voor veel organisaties biedt het minstens één keer per jaar uitvoeren van een uitgebreide beoordeling een nuttig uitgangspunt. Omgevingen met een hoger risico vereisen mogelijk vaker beoordelingen, afhankelijk van wettelijke vereisten, veranderingen in de infrastructuur en de gevoeligheid van de betrokken gegevens.
U kunt ook overwegen een beoordeling uit te voeren na belangrijke gebeurtenissen zoals:
Een datalek of beveiligingsincident
Grote infrastructuur- of netwerkwijzigingen
Migratie naar een nieuwe cloudomgeving
Implementatie van kritische applicaties
Een fusie of overname
Introductie van nieuwe leveranciers met toegang tot gevoelige systemen
Significante wijzigingen in wettelijke vereisten
Vóór een belangrijke nalevingsaudit
Jaarlijkse beoordelingen mogen niet in de plaats komen van voortdurende beveiligingsmonitoring, kwetsbaarheidsbeheer, patching en andere dagelijkse beveiligingspraktijken. Veel organisaties formaliseren deze doorlopende laag via eenMondiaal veiligheidsoperatiecentrum (GSOC)ofbeheerde eindpuntdetectie en -respons (EDR).
U kunt het assessment beschouwen als een periodieke healthcheck van uw beveiligingsprogramma. Doorlopende monitoring vertelt u wat er in de omgeving gebeurt, terwijl bij een beoordeling breder wordt bekeken of uw verdedigingsmechanismen, processen en prioriteiten nog steeds overeenkomen met de risico's waarmee uw organisatie wordt geconfronteerd.
Beoordelingsproces voor cyberveiligheid: 6 stappen
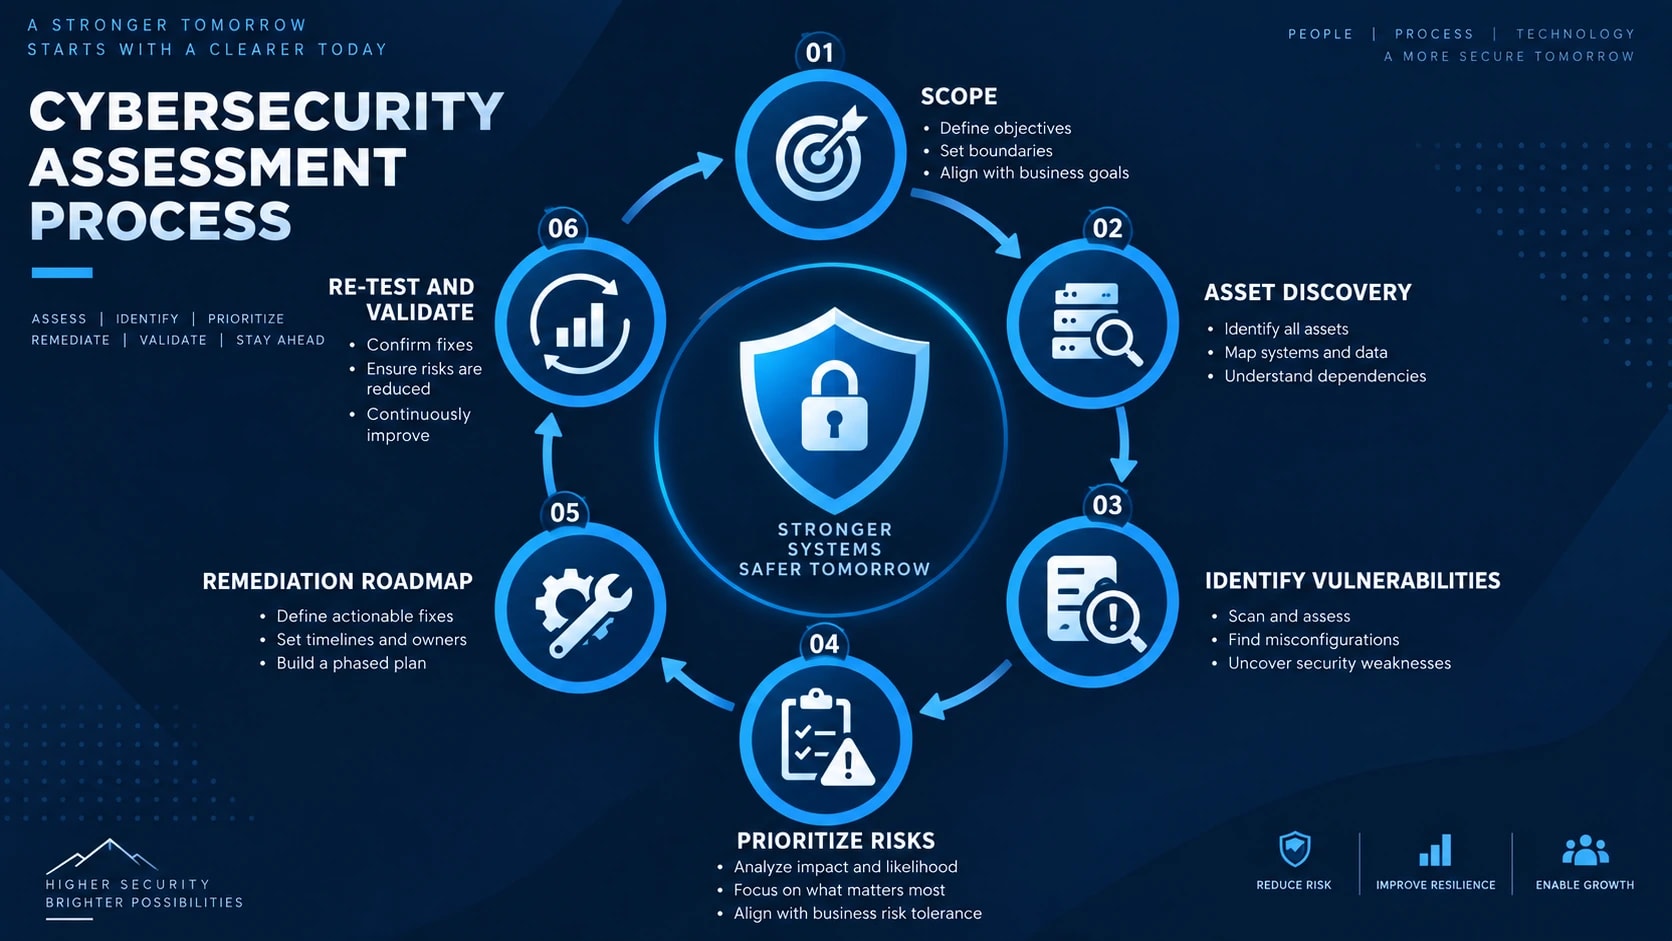
Een succesvol cybersecuritybeoordelingsproces volgt een gestructureerde aanpak. De exacte reikwijdte varieert per organisatie, maar de meeste beoordelingen doorlopen zes kernfasen, van het definiëren van wat moet worden beoordeeld tot het valideren dat de geïdentificeerde risico's zijn aangepakt.
1. Definieer het bereik
De eerste stap is bepalen wat de beoordeling precies zal omvatten.
Afhankelijk van de organisatie kan de reikwijdte het volgende omvatten:
Bedrijfsnetwerken
Servers en eindpunten
Webapplicaties
Cloudinfrastructuur
Databases
Systemen voor toegang op afstand
Identiteits- en toegangsbeheer
Gevoelige bedrijfsgegevens
Integraties van derden
Beveiligingsbeleid en -procedures
Het duidelijk definiëren van wat wel en niet binnen de reikwijdte valt, voorkomt lacunes en zorgt ervoor dat iedereen het doel van de beoordeling begrijpt.
De reikwijdte moet ook kritische bedrijfsprocessen en -systemen identificeren. Een op internet gericht klantenportaal kan bijvoorbeeld meer aandacht vergen dan een geïsoleerde ontwikkelomgeving.
2. Ontdek activa en gegevens
Je kunt geen systemen beschermen waarvan je niet weet dat ze bestaan.
De volgende stap is het opbouwen van een nauwkeurige inventaris van hardware, software, cloudbronnen, applicaties, gebruikersaccounts en gevoelige gegevens.
Beveiligingsteams moeten bepalen waar kritieke informatie wordt opgeslagen, wie er toegang toe heeft en hoe deze zich tussen systemen verplaatst.
Het ontdekken van activa kan ook vergeten servers, onbeheerde apparaten, ongebruikte cloudbronnen en schaduw-IT aan het licht brengen die anders buiten de normale beveiligingsmonitoring zouden blijven.
3. Identificeer kwetsbaarheden en gaten in de beveiliging
Zodra de omgeving bekend is, wordt er bij de beoordeling gezocht naar zwakke punten die aanvallers kunnen misbruiken.
Hierbij kan het gaan om geautomatiseerde kwetsbaarheidsscanners zoals Nessus, Qualys en Rapid7, gecombineerd met handmatige configuratiebeoordelingen en beveiligingstests. Sommige teams gaan verder met proactiefjacht op cyberdreigingenom problemen aan het licht te brengen die scanners alleen niet kunnen opvangen.
Veel voorkomende bevindingen zijn:
Ontbrekende beveiligingspatches
Niet-ondersteunde software
Zwakke wachtwoorden of authenticatiecontroles
Overmatige gebruikersrechten
Blootgestelde diensten
Misconfiguraties van de cloud
Onveilige netwerkconfiguraties
Ontbrekende eindpuntbeveiliging
Ontoereikende registratie en monitoring
Zwakke back-up- of herstelprocessen
Geautomatiseerd scannen is nuttig, maar zou niet de volledige beoordeling moeten zijn. Handmatige beoordeling biedt context die scantools mogelijk missen.
4. Risico's beoordelen en prioriteren
Het vinden van een kwetsbaarheid maakt het niet automatisch tot een kritisch bedrijfsrisico.
Elke bevinding moet worden geëvalueerd op basis van factoren zoals exploiteerbaarheid, waarschijnlijkheid, belang van activa, gegevensgevoeligheid, bestaande controles en potentiële zakelijke impact. Onzecyberbeveiligingsrisicocalculatorkan u helpen een ruw cijfer te geven over die impact wanneer u de bevindingen tegen elkaar afweegt.
Teams kunnen vervolgens bevindingen classificeren met behulp van beoordelingen zoals:
Kritisch | Hoog | Middel | Laag
Dit voorkomt dat beveiligingsteams evenveel tijd aan elke kwetsbaarheid besteden en helpt hen de risico’s die de grootste schade kunnen veroorzaken als eerste aan te pakken.
5. Create the Report and Remediation Roadmap
De bevindingen worden gedocumenteerd in een cybersecuritybeoordelingsrapport.
Een nuttig rapport doet meer dan alleen kwetsbaarheden opsommen. Hierin worden het bijbehorende risico, de getroffen activa, de aanbevolen herstelmaatregelen, de prioriteit en de verwachte tijdlijn voor het oplossen van het probleem uitgelegd.
De routekaart voor herstel moet directe acties scheiden van verbeteringen op de langere termijn.
Het uitschakelen van een openbaar account kan bijvoorbeeld enkele minuten duren, terwijl het opnieuw ontwerpen van netwerksegmentatie enkele maanden planning en implementatie kan vergen.
6. Opnieuw testen en valideren
Een beoordeling mag niet eindigen wanneer het rapport wordt opgeleverd.
Nadat het herstelwerk is voltooid, moeten beveiligingsteams verifiëren dat kritieke bevindingen op de juiste manier zijn opgelost en dat de oplossingen geen extra problemen hebben veroorzaakt.
Hertesten kan bestaan uit kwetsbaarheidsscans, configuratiebeoordelingen, toegangscontroles of gerichte penetratietests.
Het eindresultaat moet een cyclus zijn van beoordelen, prioriteren, corrigeren, valideren en opnieuw beoordelen. Dit verandert een eenmalige cyberveiligheidsbeoordeling in een continu proces voor het verbeteren van de beveiligingshouding van de organisatie, een van decyberbeveiligingsstrategieën voor ondernemingendat volwassen programma’s scheidt van reactieve programma’s.
Wat staat er in een cyberveiligheidsbeoordelingsrapport?
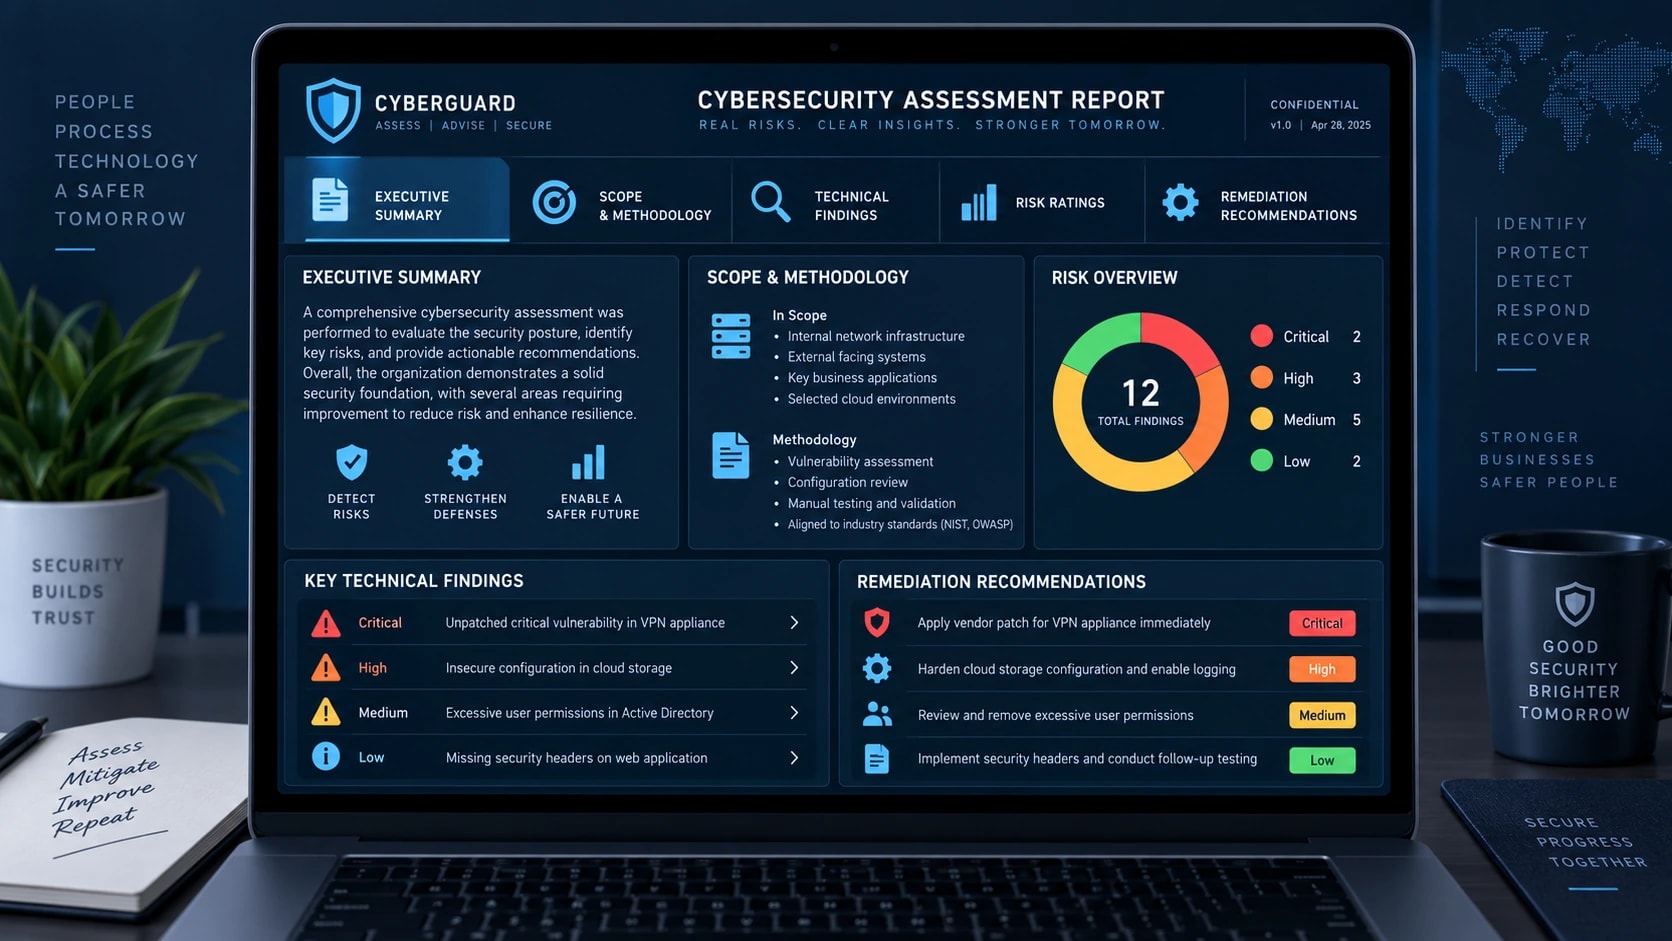
Een cybersecuritybeoordelingsrapport zet technische bevindingen om in een duidelijk actieplan. Het moet het leiderschap helpen de algemene bedrijfsrisico's te begrijpen en tegelijkertijd de beveiligings- en IT-teams voldoende technische details geven om de geïdentificeerde zwakke punten op te lossen.
Een goed rapport bevat doorgaans de volgende secties.
Samenvatting
De samenvatting biedt een overzicht op hoog niveau voor het senior management en andere niet-technische belanghebbenden.
Het moet de algehele beveiligingshouding van de organisatie verklaren, de belangrijkste ontdekte risico's en de acties die onmiddellijke aandacht vereisen.
In plaats van het leiderschap te overweldigen met technische details, zou dit onderdeel drie vragen moeten beantwoorden:
Wat zijn onze grootste cyberrisico’s?
Hoe zouden ze het bedrijf kunnen beïnvloeden?
Wat moeten we eerst aanpakken?
Reikwijdte en methodologie
In het rapport moet duidelijk worden vastgelegd wat er is beoordeeld en hoe de beoordeling is uitgevoerd.
Dit kunnen netwerken, applicaties, cloudinfrastructuur, eindpunten, identiteitssystemen, beveiligingsbeleid en andere activa zijn die binnen de reikwijdte vallen.
Eventuele uitsluitingen of beperkingen moeten ook worden gedocumenteerd, zodat lezers begrijpen wat de beoordeling wel en niet omvat.
Technische bevindingen
Deze sectie bevat gedetailleerde informatie over elke beveiligingszwakte die tijdens de beoordeling is ontdekt.
Een bevinding kan het volgende omvatten:
Kwetsbaarheid of beveiligingslek
Betrokken systeem of item
Beschrijving van het probleem
Potentiële impact
Bewijs ter ondersteuning van de bevinding
Aanbevolen herstel
Risicobeoordeling
Technische teams kunnen deze informatie gebruiken om elk probleem te reproduceren, onderzoeken en oplossen.
Risicobeoordelingen
Bevindingen worden gewoonlijk gecategoriseerd als Kritiek, Hoog, Gemiddeld of Laag op basis van hun potentiële impact en de waarschijnlijkheid van uitbuiting.
Een kwetsbaarheid op het internet die ongeoorloofde toegang tot gevoelige klantgegevens mogelijk maakt, zou bijvoorbeeld over het algemeen een grotere prioriteit krijgen dan een configuratieprobleem met weinig impact op een geïsoleerd systeem.
Risicobeoordelingen helpen organisaties beperkte beveiligingsmiddelen te richten op de problemen die er het meest toe doen.
Saneringsaanbevelingen
Elke zinvolle bevinding moet een praktische aanbeveling bevatten.
Aanbevelingen kunnen betrekking hebben op het toepassen van patches, het wijzigen van configuraties, het afdwingen van MFA, het verwijderen van onnodige privileges, het verbeteren van netwerksegmentatie, het versterken van monitoring of het bijwerken van beveiligingsbeleid.
Het rapport moet ook realistische hersteltijdlijnen bevatten op basis van risico's.
Risiconiveau | Voorbeeld Saneringsprioriteit |
|---|---|
Kritisch | Onmiddellijke actie |
Hoog | Zo snel mogelijk |
Middel | Geplande sanering |
Laag | Aanpakken via normale verbetercycli |
Deze tijdlijnen moeten worden aangepast aan de risicotolerantie, operationele vereisten en wettelijke verplichtingen van de organisatie, in plaats van te worden behandeld als universele deadlines.
Stappenplan sanering
Ten slotte moet het beoordelingsrapport individuele bevindingen samenbrengen in een geprioriteerde routekaart.
Snelle oplossingen kunnen eerst worden aangepakt, terwijl grotere beveiligingsverbeteringen in de daaropvolgende weken of maanden kunnen worden gepland.
Dit maakt het cyberveiligheidsbeoordelingsrapport meer dan een momentopname van kwetsbaarheden. Het wordt een praktische routekaart die leiderschap, IT-teams en beveiligingsprofessionals kunnen gebruiken om de voortgang te meten en de risico's gestaag te verminderen.
Gratis checklist voor cyberveiligheidsbeoordeling
U hoeft niet te wachten op een formele audit om beveiligingslekken te identificeren. Gebruik deze checklist voor cyberbeveiligingsbeoordelingen als een snelle basisbeoordeling van de huidige beveiligingspositie van uw organisatie.
1. Inventaris van activa
Houd een up-to-date inventaris bij van servers, eindpunten, applicaties, netwerkapparaten en cloudbronnen.
Identificeer waar gevoelige en bedrijfskritische gegevens worden opgeslagen.
Verwijder of beveilig onbekende, ongebruikte en ongeautoriseerde activa.
2. Identiteits- en toegangsbeheer
Schakel multi-factor authenticatie (MFA) in voor bevoorrechte en gevoelige accounts.
Pas waar mogelijk toegang met de minste privileges toe.
Verwijder inactieve en onnodige gebruikersaccounts.
Controleer de beheerders- en bevoorrechte toegang regelmatig.
3. Patch- en kwetsbaarheidsbeheer
Houd besturingssystemen, applicaties en netwerkapparaten up-to-date.
Voer regelmatig kwetsbaarheidsscans uit.
Geef prioriteit aan kritieke en risicovolle kwetsbaarheden voor herstel.
Volg geïdentificeerde kwetsbaarheden totdat ze zijn opgelost.
4. Eindpunt- en netwerkbeveiliging
Implementeer eindpuntbescherming of EDR op ondersteunde eindpunten. Zie onze gids voordetectie en respons van beheerde eindpuntenals u een interne versus beheerde dekking afweegt.
Configureer firewalls om alleen het vereiste verkeer toe te staan.
Bekijk internetgerichte poorten en services.
Segmenteer waar nodig kritische systemen van netwerken met een lager vertrouwen.
5. Gegevensbescherming
Versleutel gevoelige gegevens tijdens verzending en in rust waar nodig.
Beperk de toegang tot vertrouwelijke en bedrijfskritische informatie.
Bekijk hoe gevoelige gegevens worden verzameld, opgeslagen, gedeeld en verwijderd, inclusiefPII, die zijn eigen verwerkings- en openbaarmakingsverplichtingen heeft.
Controleer op ongeoorloofde toegang of ongebruikelijke gegevensoverdrachten en plaatspreventie van datalekkenEr zijn controles ingesteld voor uw meest gevoelige informatie.
6. Back-ups en herstel
Maak regelmatig een back-up van kritieke systemen en gegevens.
Bewaar beveiligde back-upkopieën die niet gemakkelijk kunnen worden gewijzigd door gecompromitteerde accounts.
Test back-upherstelprocedures.
Prioriteiten voor documentherstel voor kritieke zakelijke services.
7. Logboekregistratie en monitoring
Schakel beveiligingslogboekregistratie in op kritieke systemen en applicaties.
Centraliseer belangrijke logboeken waar mogelijk.
Controleer op verdachte authenticatie, wijziging van bevoegdheden, malware en ongebruikelijke netwerkactiviteit.
Definieer een proces voor het onderzoeken van beveiligingswaarschuwingen. Zie onzeBeste praktijken voor het monitoren van cyberbeveiligingvoor hoe een volwassen proces eruit ziet.
8. Reactie op incidenten
Houd een gedocumenteerd incidentresponsplan bij.
Definieer rollen en verantwoordelijkheden voordat zich een incident voordoet.
Onderhouden van escalatie- en communicatieprocedures.
Test het incidentresponsplan door middel van oefeningen of simulaties.
9. Beveiliging door derden
Identificeer leveranciers die toegang hebben tot gevoelige gegevens of kritieke systemen.
Controleer hun beveiligingspraktijken voordat u toegang verleent.
Beperk toestemmingen van derden tot wat nodig is.
Verwijder de toegang van leveranciers wanneer contracten of projecten eindigen. Voor een dieper inzicht in waar deze relaties vaak mislukken, ziede risico's van derden die uw kwetsbaarheidsscanner niet kan zien.
10. Beveiligingsbewustzijn
Bied medewerkers regelmatig cybersecurity-bewustzijnstrainingen aan.
Train gebruikers om phishing- en social engineering-pogingen te herkennen.
Bied een eenvoudige methode voor het melden van verdachte e-mails of activiteiten.
Neem beveiligingsverantwoordelijkheden op bij het on- en offboarden van medewerkers en negeer de risico's van binnenuit niet, zoals behandeld inwat is het doel van een insiderdreigingsprogramma.
Snelle beoordeling
Als u op verschillende bovenstaande punten Nee hebt geantwoord, kunnen deze lacunes een nuttig startpunt vormen voor een meer gedetailleerde cyberveiligheidsbeoordeling.
De checklist is bedoeld als basislijn en niet als vervanging voor een professionele beoordeling. De volgende stap is het prioriteren van hiaten op basis van hun waarschijnlijkheid, potentiële zakelijke impact en het belang van de betrokken systemen. Kritieke zwakke punten zoals blootgestelde beheerderstoegang, ontbrekende MFA, niet-ondersteunde internetgerichte systemen of niet-geteste back-ups moeten eerst aandacht krijgen.
Hoe CyberLad kan helpen
Het identificeren van beveiligingslacunes is alleen nuttig als u weet welke u eerst moet aanpakken. CyberLad helpt bedrijven hun beveiligingspositie te evalueren, potentiële zwakke punten bloot te leggen en verbeteringen te prioriteren op basis van daadwerkelijke risico's.
Onze aanpak richt zich op praktische bevindingen in plaats van op lange rapporten vol kwesties die weinig zakelijke context bieden. Als u liever externe expertise inschakelt voor een diepere beoordeling, dan is dit wateen cyberbeveiligingsconsulent doet dat en waarom u er misschien een nodig heeft.
U kunt beginnen met een gratis cyberveiligheidsbeoordeling van 30 minuten om een eerste beeld te krijgen van uw huidige beveiligingssituatie. We helpen u bij het identificeren van drie kritieke beveiligingsproblemen of -lacunes die mogelijk uw aandacht vereisen en leggen de praktische stappen uit die u kunt nemen om het bijbehorende risico te verminderen.
Afhankelijk van uw omgeving kan de beoordeling betrekking hebben op gebieden als:
Netwerk- en infrastructuurbeveiliging
Kwetsbaarheidsbeheer
Identiteits- en toegangscontroles
Eindpuntbeveiliging
Cloudbeveiliging
Beveiligingsmonitoring en reactie op incidenten
Gegevensbescherming en gereedheid voor naleving
Of u zich nu voorbereidt op een audit, reageert op een recent beveiligingsprobleem, of gewoon wilt begrijpen waar uw grootste risico's liggen: een gerichte beoordeling kan u een duidelijker startpunt geven.
Conclusie
Een cybersecuritybeoordeling geeft uw organisatie een duidelijk beeld van de kwetsbaarheden, beveiligingscontroles en algemene risico's. In plaats van te wachten tot een incident zwakke punten aan het licht brengt, helpen regelmatige beoordelingen u deze vroegtijdig te ontdekken en aan te pakken.
Het proces moet verder gaan dan het uitvoeren van kwetsbaarheidsscans. Bij een volledige beoordeling wordt gekeken naar uw bedrijfsmiddelen, toegangscontroles, infrastructuur, cloudomgevingen, gegevensbescherming, beveiligingsprocessen en paraatheid voor incidenten. Het allerbelangrijkste is dat deze bevindingen worden omgezet in een geprioriteerd herstelplan.
Gebruik de bovenstaande checklist voor cyberveiligheidsbeoordeling als uitgangspunt om duidelijke hiaten te identificeren. Voor een diepere beoordeling kunt u een alomvattende beoordeling overwegen die zowel de technische zwakke punten als hun potentiële zakelijke impact evalueert.
Cybersecurity is geen eenmalige exercitie. Beoordeel, herstel, valideer en herhaal naarmate uw systemen en risico's evolueren.
Als u niet zeker weet waar u moet beginnen, kan de gratis beveiligingsbeoordeling van 30 minuten van CyberLad u helpen drie kritieke beveiligingslacunes te identificeren en u praktische vervolgstappen bieden om uw beveiligingshouding te verbeteren.
Veelgestelde vragen
Hoeveel kost een cybersecurity assessment?
De kosten van een cybersecuritybeoordeling zijn afhankelijk van de grootte van de organisatie, het aantal systemen, de reikwijdte van de beoordeling, de complexiteit van de omgeving en het vereiste testniveau. Een beoordeling voor een klein bedrijf kan aanzienlijk minder kosten dan een beoordeling voor een onderneming die meerdere netwerken, cloudomgevingen, applicaties en locaties omvat.
Hoe lang duurt een cybersecurity assessment?
Een cyberveiligheidsbeoordeling kan enkele dagen tot enkele weken duren. Een gerichte beoordeling van een kleine omgeving kan snel worden voltooid, terwijl een uitgebreide beoordeling van een onderneming waarbij meerdere systemen, applicaties, cloudplatforms en bedrijfseenheden betrokken zijn, enkele weken kan duren.
Wie moet een cyberveiligheidsbeoordeling uitvoeren?
Een cybersecurity assessment kan worden uitgevoerd door een intern securityteam, een onafhankelijke cybersecurityconsultant of een gespecialiseerde securityprovider. Interne teams begrijpen de omgeving goed, terwijl een onafhankelijke derde partij een perspectief van buitenaf kan bieden en risico's kan identificeren die interne teams over het hoofd hebben gezien.
Organisaties kunnen ook beide benaderingen gebruiken, waarbij interne teams regelmatig beoordelingen uitvoeren en onafhankelijke specialisten periodieke beoordelingen uitvoeren.
Wat is het verschil tussen een cybersecuritybeoordeling en een audit?
Een cyberveiligheidsbeoordeling richt zich op het identificeren van kwetsbaarheden, bedreigingen, zwakke punten in de controle en het algemene veiligheidsrisico. Een beveiligingsaudit evalueert in de eerste plaats of een organisatie voldoet aan gedefinieerd beleid, regelgeving, raamwerken of normen.
Een beoordeling vraagt: "Waar zijn onze veiligheidsrisico's?" Bij een audit wordt doorgaans de vraag gesteld: "Voldoen we aan de vereiste controles of normen?"
Wat is een cyberveiligheidsrisicobeoordeling?
Een cyberveiligheidsrisicobeoordeling identificeert belangrijke activa, relevante cyberdreigingen, kwetsbaarheden, bestaande beveiligingscontroles en de potentiële impact van een beveiligingsincident. De bevindingen worden geprioriteerd op basis van het risico, zodat organisaties hun middelen kunnen richten op de beveiligingsproblemen die de grootste zakelijke impact kunnen hebben.