Uma avaliação de segurança cibernética é uma avaliação estruturada dos sistemas, dados e controles de uma organização, projetada para identificar vulnerabilidades antes que os invasores o façam. É a maneira mais eficaz de saber onde está o seu risco real, e não onde você presume que ele está.
Os riscos são reais: a violação média de dados custa agora 4,45 milhões de dólares e a maioria das organizações não descobre uma violação durante 204 dias. Uma avaliação bem conduzida preenche essa lacuna ao revelar pontos fracos enquanto eles ainda são baratos para serem corrigidos.
Neste guia, detalharemos os diferentes tipos de avaliações de segurança cibernética, percorreremos o processo passo a passo, mostraremos como é um relatório de avaliação adequado e forneceremos uma lista de verificação gratuita que você pode executar hoje mesmo. Se você estiver avaliando uma avaliação em relação a um teste de penetração completo ou se perguntando como ela se encaixa em um programa GRC mais amplo, abordaremos isso também.
O que é uma avaliação de segurança cibernética?
Uma avaliação de segurança cibernética é uma revisão sistemática do ambiente de TI de uma organização para identificar pontos fracos de segurança, compreender ameaças potenciais e avaliar se os controles de segurança existentes são fortes o suficiente para proteger sistemas e dados críticos.
A avaliação vai além das vulnerabilidades individuais. Ele examina como diferentes partes do ambiente de segurança funcionam juntas, incluindo redes, aplicativos, endpoints, infraestrutura em nuvem, acesso de usuários, políticas de segurança e controles de proteção de dados.
Uma avaliação típica centra-se em quatro áreas principais:
Ativos:Sistemas, aplicativos, dispositivos, recursos de nuvem e dados confidenciais que precisam de proteção.
Ameaças:Eventos ou invasores potenciais que possam comprometer esses ativos.
Vulnerabilidades:Fraquezas que os invasores podem explorar, como software desatualizado, configurações incorretas ou permissões excessivas.
Controles de segurança:Medidas já em vigor, incluindo firewalls, MFA, proteção de endpoints, controles de acesso, monitoramento e procedimentos de resposta a incidentes.
O objetivo não é simplesmente criar uma lista de problemas de segurança. Uma boa avaliação ajuda uma organização a compreender quais riscos são mais importantes, o que poderia acontecer se esses riscos fossem explorados e quais problemas deveriam ser corrigidos primeiro.
Por exemplo, uma avaliação pode identificar dezenas de vulnerabilidades em um ambiente. Um patch ausente em um servidor de teste isolado pode apresentar risco relativamente pequeno, enquanto uma autenticação fraca em uma conta de administrador voltada para a Internet pode exigir atenção imediata.
Essa abordagem baseada em riscos ajuda as equipes de segurança a priorizar os recursos em vez de tratar cada descoberta como igualmente urgente.
Avaliação de segurança cibernética versus auditoria versus teste de penetração
Esses termos são frequentemente usados de forma intercambiável, mas servem a propósitos diferentes.
Abordagem | Objetivo principal | O que examina | Resultado típico |
|---|---|---|---|
Avaliação de segurança cibernética | Avaliar a postura e o risco geral de segurança | Sistemas, vulnerabilidades, ameaças, políticas, controlos e processos | Constatações priorizadas e plano de remediação |
Auditoria de segurança | Verificar o cumprimento dos requisitos definidos | Políticas, procedimentos, provas e controlos de segurança | Constatações de conformidade e relatório de auditoria |
Teste de penetração | Determine se as vulnerabilidades podem ser exploradas | Redes, aplicações, sistemas ou infraestruturas selecionados | Vulnerabilidades exploráveis e recomendações técnicas |
Uma avaliação de segurança cibernética fornece a visão mais ampla. Uma auditoria concentra-se principalmente em saber se os controles e padrões exigidos estão sendo seguidos, enquanto um teste de penetração testa ativamente se os pontos fracos podem ser explorados.
As organizações costumam usar todos os três como parte de um programa de segurança maduro, em vez de escolher apenas uma abordagem. Veja nosso detalhamento deGovernação, Risco e Conformidade (GRC) na cibersegurançapara saber como esses esforços normalmente são coordenados.
Tipos de avaliações de segurança cibernética
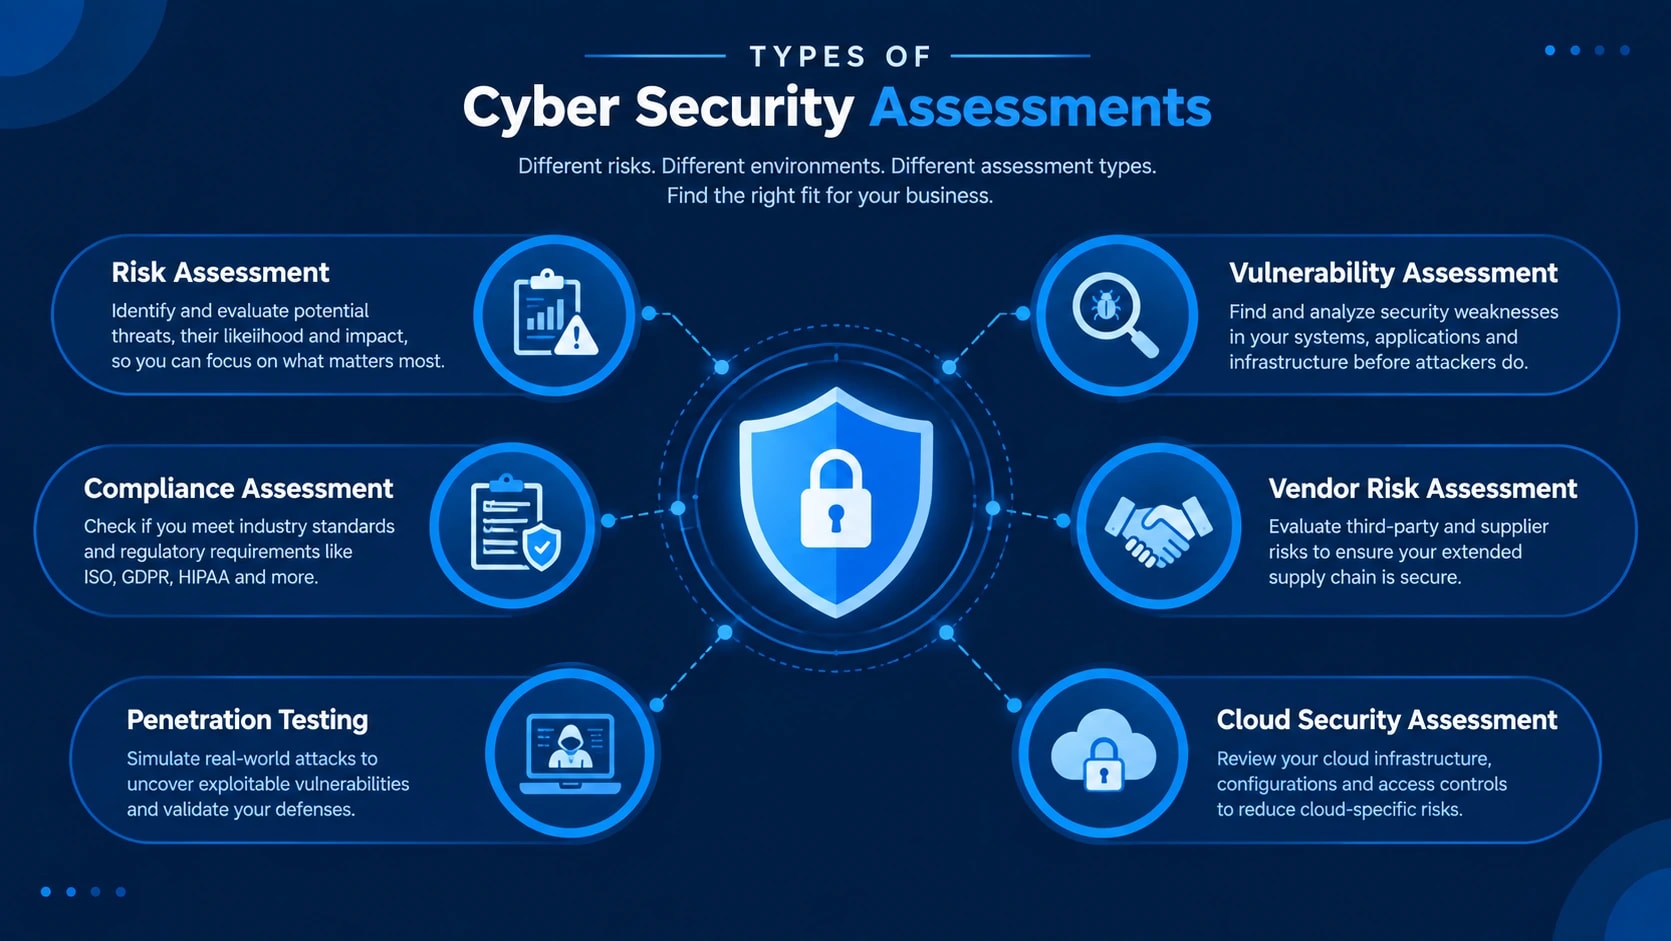
Nem todas as organizações enfrentam os mesmos riscos de segurança. A avaliação correta depende da sua infraestrutura, do setor, dos requisitos regulatórios e do tipo de dados que você gerencia.
Aqui estão os tipos mais comuns de avaliações de segurança cibernética.
1. Avaliação de riscos de cibersegurança
Uma avaliação de riscos de segurança cibernética identifica ameaças a ativos críticos e avalia o impacto potencial caso essas ameaças se tornem incidentes reais.
Em vez de se concentrar apenas nas vulnerabilidades técnicas, considera o panorama geral. Isto inclui a probabilidade de um incidente, o valor dos ativos afetados, os controlos de segurança existentes e o potencial impacto financeiro ou operacional.
As descobertas são então priorizadas por risco, ajudando as organizações a decidir onde os recursos de segurança devem ser alocados primeiro. Se você quiser colocar números por trás dessa priorização, nossocalculadora de risco de cibersegurançaé um ponto de partida útil.
2. Avaliação de vulnerabilidade
Uma avaliação de vulnerabilidade pesquisa sistemas, aplicativos, redes e dispositivos em busca de pontos fracos de segurança conhecidos.
As equipes de segurança podem usar ferramentas de verificação de vulnerabilidades, como Nessus, Qualys ou Rapid7, para identificar problemas, incluindo:
Patches de segurança ausentes
Software desatualizado
Portas abertas e serviços desnecessários
Configurações fracas
Vulnerabilidades de software conhecidas
Sistemas expostos
Ao contrário dos testes de penetração, uma avaliação de vulnerabilidade geralmente se concentra na identificação de pontos fracos, em vez de explorá-los ativamente.
Você pode aprender mais sobre a diferença em nosso guia para testes de penetração e estratégia de avaliação de vulnerabilidades.
3. Avaliação de Conformidade
Uma avaliação de conformidade avalia se os controles de segurança de uma organização atendem a requisitos regulatórios, industriais ou contratuais específicos.
Dependendo da organização, isso pode envolver estruturas e padrões como:
ISO 27001
Estrutura de cibersegurança do NIST
SOC 2
RGPD
PCIDSS
A avaliação pode identificar lacunas entre as práticas de segurança existentes e os controlos necessários, dando à organização um roteiro claro para melhorar a conformidade.
As avaliações de conformidade costumam fazer parte de um programa mais amplo de Governança, Risco e Conformidade (GRC). Se você estiver em um setor regulamentado como serviços financeiros, estruturas comoAPRA CPS 230adicionar outra camada de requisitos de risco operacional além dos padrões acima.
4. Avaliação de riscos de terceiros e fornecedores
As organizações dependem cada vez mais de provedores de nuvem, plataformas SaaS, prestadores de serviços, processadores de pagamentos e outros fornecedores externos.
Uma avaliação de risco de terceiros avalia se esses fornecedores apresentam riscos de segurança inaceitáveis.
Pode examinar áreas como tratamento de dados, controles de acesso, criptografia, procedimentos de resposta a incidentes, certificações de segurança, histórico de violações e gerenciamento de subcontratados.
Essas avaliações são especialmente importantes quando um fornecedor tem acesso a dados confidenciais ou sistemas de negócios críticos e vale a pena conferiros riscos de terceiros que seu scanner de vulnerabilidades não consegue ver, uma vez que as ferramentas de digitalização por si só raramente captam a exposição do fornecedor.
5. Teste de penetração
O teste de penetração adota uma abordagem mais adversária.
Os profissionais de segurança simulam ataques do mundo real contra sistemas, aplicativos ou redes selecionados para determinar se os pontos fracos identificados podem realmente ser explorados.
Um teste de penetração pode descobrir caminhos de ataque que os scanners automatizados de vulnerabilidades podem perder, como vulnerabilidades encadeadas, pontos fracos de autenticação, falhas de lógica de negócios e oportunidades de escalonamento de privilégios.
Como os testes de penetração envolvem exploração ativa, geralmente são conduzidos dentro de um escopo claramente definido e com autorização formal. Veja nossoguia de estratégia para testes de penetração e avaliação de vulnerabilidadespara saber como as duas disciplinas se encaixam.
6. Avaliação de segurança na nuvem
Uma avaliação de segurança em nuvem avalia a configuração de segurança de ambientes em nuvem, como AWS, Microsoft Azure ou Google Cloud.
Normalmente examina:
Gestão de identidade e acesso
Recursos expostos publicamente
Permissões de armazenamento
Configurações de rede
Criptografia
Registo e monitorização
Gerenciamento de segredos e credenciais
Políticas de segurança e configurações incorretas
Os ambientes em nuvem podem mudar rapidamente, por isso essas avaliações são particularmente úteis após migrações, grandes mudanças na arquitetura ou implantação de novos serviços em nuvem. Umestrutura de gerenciamento de risco de dadospode ajudá-lo a decidir quais dados "críticos" realmente precisam dos controles mais rígidos depois de serem movidos para a nuvem.
Muitas organizações combinam várias dessas avaliações. Por exemplo, uma empresa pode realizar uma avaliação anual de riscos de segurança cibernética, executar avaliações de vulnerabilidade regularmente e realizar testes de penetração em aplicações críticas antes dos principais lançamentos.
Por que sua empresa precisa de uma avaliação de segurança cibernética?
Os riscos cibernéticos mudam constantemente. Novas vulnerabilidades são descobertas, funcionários ingressam ou saem, aplicativos são implantados, ambientes de nuvem se expandem e invasores desenvolvem novas técnicas.
Uma avaliação de segurança cibernética dá às empresas uma imagem clara de onde está sua postura de segurança hoje. Mais importante ainda, ajuda a identificar pontos fracos antes que se tornem incidentes de segurança.
Avaliações regulares podem ajudar as organizações a:
Descubra vulnerabilidades e configurações incorretas de segurança
Identifique privilégios excessivos de usuário e controles de acesso fracos
Encontre sistemas desatualizados ou sem suporte
Avaliar se os controlos de segurança existentes funcionam conforme pretendido
Priorizar os investimentos em segurança com base no risco real
Prepare-se para requisitos regulatórios ou de conformidade
Reduzir a probabilidade e o impacto potencial de uma violação de dados
Melhorar a resposta a incidentes e a prontidão para recuperação
Uma avaliação também pode revelar lacunas de segurança que ferramentas individuais podem não detectar. Um scanner de vulnerabilidades pode identificar um servidor desatualizado, por exemplo, mas uma avaliação mais ampla pode determinar se esse servidor contém dados confidenciais, está exposto à Internet e tem monitoramento adequado, que é realmente o trabalho contínuomonitorização da cibersegurançaassim que a avaliação for encerrada.
Esse contexto ajuda as equipes a se concentrarem nas vulnerabilidades que apresentam maior risco comercial.
Com que frequência você deve realizar uma avaliação de segurança cibernética?
Para muitas organizações, a realização de uma avaliação abrangente pelo menos uma vez por ano fornece uma base útil. Ambientes de maior risco podem exigir avaliações mais frequentes, dependendo dos requisitos regulamentares, das alterações na infraestrutura e da sensibilidade dos dados envolvidos.
Você também deve considerar a realização de uma avaliação após eventos significativos, como:
Uma violação de dados ou incidente de segurança
Grandes alterações nas infraestruturas ou na rede
Migração para um novo ambiente cloud
Implantação de aplicações críticas
Uma fusão ou aquisição
Introdução de novos fornecedores com acesso a sistemas sensíveis
Alterações significativas nos requisitos regulamentares
Antes de uma importante auditoria de conformidade
As avaliações anuais não devem substituir o monitoramento contínuo da segurança, o gerenciamento de vulnerabilidades, a aplicação de patches e outras práticas de segurança diárias. Muitas organizações formalizam esta camada contínua através de umCentro Global de Operações de Segurança (GSOC)oudetecção e resposta de endpoints gerenciados (EDR).
Pense na avaliação como uma verificação periódica da integridade do seu programa de segurança. O monitoramento contínuo informa o que está acontecendo em todo o ambiente, enquanto uma avaliação analisa de forma mais ampla se suas defesas, processos e prioridades ainda correspondem aos riscos que sua organização enfrenta.
Processo de avaliação de segurança cibernética: 6 etapas
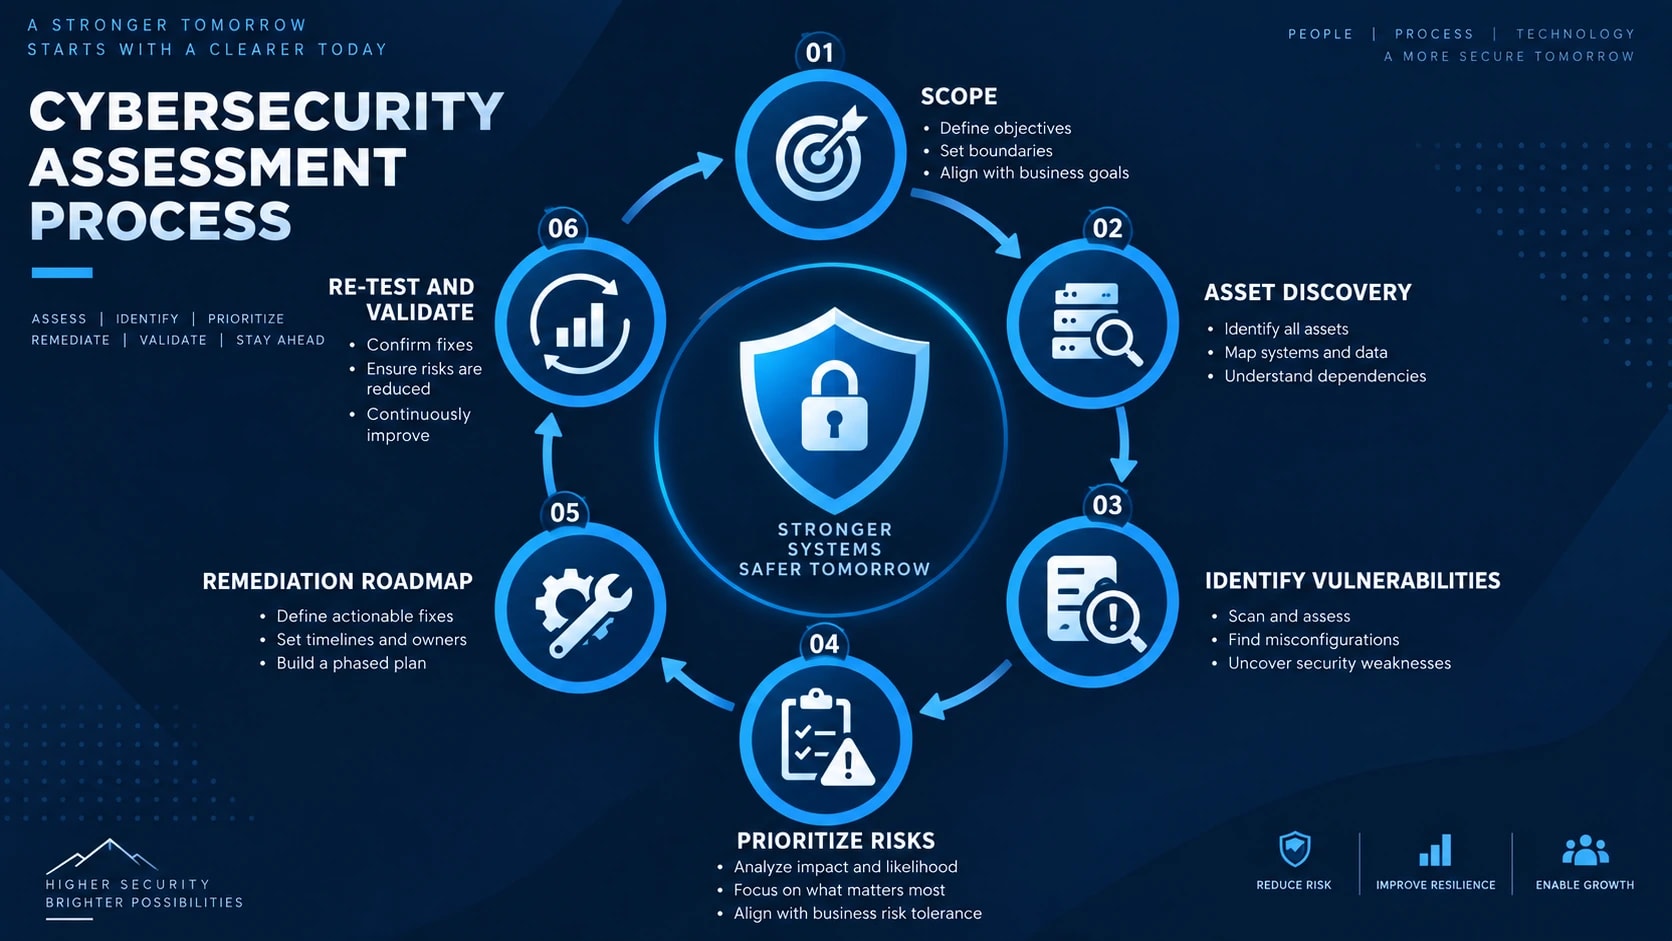
Um processo de avaliação de segurança cibernética bem-sucedido segue uma abordagem estruturada. O âmbito exato varia entre organizações, mas a maioria das avaliações passa por seis fases principais, desde a definição do que precisa de ser avaliado até à validação de que os riscos identificados foram abordados.
1. Defina o escopo
O primeiro passo é decidir exatamente o que a avaliação cobrirá.
Dependendo da organização, o escopo pode incluir:
Redes corporativas
Servidores e endpoints
Aplicações Web
Infraestrutura em nuvem
Bancos de dados
Sistemas de acesso remoto
Gestão de identidade e acesso
Dados empresariais sensíveis
Integrações de terceiros
Políticas e procedimentos de segurança
Definir claramente o que está dentro e fora do escopo evita lacunas e garante que todos entendam o propósito da avaliação.
O escopo também deve identificar processos e sistemas críticos de negócios. Um portal de clientes voltado para a Internet, por exemplo, pode exigir mais atenção do que um ambiente de desenvolvimento isolado.
2. Descubra ativos e dados
Você não pode proteger sistemas que você não sabe que existem.
A próxima etapa é construir um inventário preciso de hardware, software, recursos de nuvem, aplicativos, contas de usuários e dados confidenciais.
As equipes de segurança devem determinar onde as informações críticas são armazenadas, quem tem acesso a elas e como elas se movem entre os sistemas.
A descoberta de ativos também pode revelar servidores esquecidos, dispositivos não gerenciados, recursos de nuvem não utilizados e shadow IT que, de outra forma, poderiam permanecer fora do monitoramento de segurança normal.
3. Identificar vulnerabilidades e lacunas de segurança
Uma vez compreendido o ambiente, a avaliação procura pontos fracos que os invasores possam explorar.
Isso pode envolver scanners automatizados de vulnerabilidades, como Nessus, Qualys e Rapid7, combinados com revisões manuais de configuração e testes de segurança. Algumas equipes vão além com proatividadecaça às ameaças cibernéticaspara revelar problemas que os scanners por si só não detectarão.
As descobertas comuns incluem:
Patches de segurança ausentes
Software não suportado
Senhas ou controles de autenticação fracos
Privilégios de usuário excessivos
Serviços expostos
Configurações incorretas da nuvem
Configurações de rede inseguras
Proteção de endpoint ausente
Registo e monitorização inadequados
Processos de backup ou recuperação fracos
A verificação automatizada é útil, mas não deve abranger toda a avaliação. A revisão manual fornece contexto que as ferramentas de verificação podem perder.
4. Pontuar e priorizar riscos
Encontrar uma vulnerabilidade não a torna automaticamente um risco comercial crítico.
Cada descoberta deve ser avaliada com base em fatores como explorabilidade, probabilidade, importância dos ativos, sensibilidade dos dados, controles existentes e impacto potencial nos negócios. Nossocalculadora de risco de cibersegurançapode ajudar a definir um número aproximado desse impacto quando você compara as descobertas.
As equipes podem então classificar as descobertas usando classificações como:
Crítico | Alto | Médio | Baixo
Isso evita que as equipes de segurança gastem o mesmo tempo em todas as vulnerabilidades e as ajuda a enfrentar primeiro os riscos que podem causar maiores danos.
5. Crie o relatório e o roteiro de remediação
As descobertas estão documentadas em um relatório de avaliação de segurança cibernética.
Um relatório útil faz mais do que listar vulnerabilidades. Explica o risco associado, os ativos afetados, a correção recomendada, a prioridade e o cronograma esperado para corrigir o problema.
O roteiro de remediação deve separar as ações imediatas das melhorias a longo prazo.
Por exemplo, desabilitar uma conta exposta pode levar alguns minutos, enquanto redesenhar a segmentação da rede pode exigir vários meses de planejamento e implementação.
6. Testar novamente e validar
Uma avaliação não deve terminar quando o relatório é entregue.
Após a conclusão do trabalho de correção, as equipes de segurança devem verificar se as descobertas críticas foram resolvidas adequadamente e se as correções não introduziram problemas adicionais.
O novo teste pode incluir varreduras de vulnerabilidades, revisões de configuração, verificações de controle de acesso ou testes de penetração direcionados.
O resultado final deve ser um ciclo de avaliar, priorizar, remediar, validar e reavaliar. Isso transforma uma avaliação única de segurança cibernética em um processo contínuo para melhorar a postura de segurança da organização, um dosestratégias de cibersegurança empresarialque separa os programas maduros dos reativos.
O que está incluído em um relatório de avaliação de segurança cibernética?
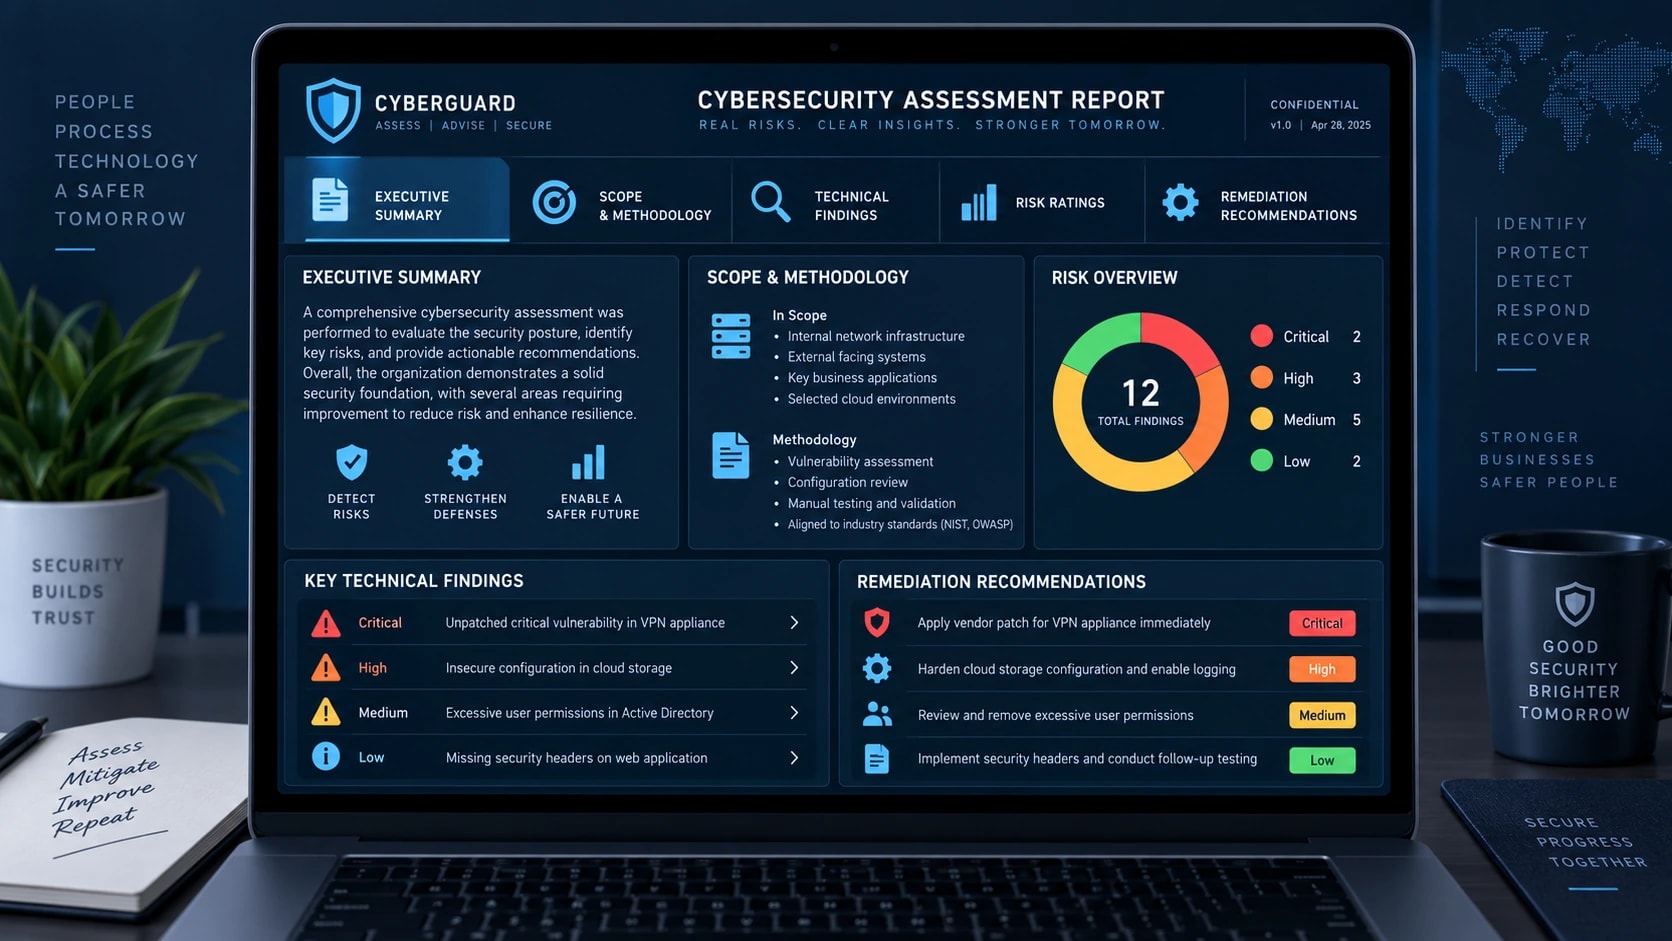
Um relatório de avaliação de segurança cibernética transforma as descobertas técnicas em um plano de ação claro. Deve ajudar a liderança a compreender o risco geral do negócio, ao mesmo tempo que fornece às equipes de segurança e de TI detalhes técnicos suficientes para corrigir os pontos fracos identificados.
Um bom relatório normalmente inclui as seções a seguir.
Resumo executivo
O resumo executivo fornece uma visão geral de alto nível para a alta administração e outras partes interessadas não técnicas.
Deve explicar a postura geral de segurança da organização, os riscos mais significativos descobertos e as ações que requerem atenção imediata.
Em vez de sobrecarregar a liderança com detalhes técnicos, esta seção deve responder a três perguntas:
Quais são os nossos maiores riscos cibernéticos?
Como eles poderiam afetar o negócio?
O que devemos abordar primeiro?
Âmbito e Metodologia
O relatório deve documentar claramente o que foi avaliado e como a avaliação foi realizada.
Isto pode incluir redes, aplicações, infraestrutura em nuvem, terminais, sistemas de identidade, políticas de segurança e outros ativos incluídos no escopo.
Quaisquer exclusões ou limitações também devem ser documentadas para que os leitores entendam o que a avaliação cobre ou não.
Descobertas Técnicas
Esta seção contém informações detalhadas sobre cada falha de segurança descoberta durante a avaliação.
Uma descoberta pode incluir:
Vulnerabilidade ou lacuna de segurança
Sistema ou ativo afetado
Descrição do problema
Impacto potencial
Evidências que apoiam a conclusão
Correção recomendada
Classificação de risco
As equipes técnicas podem usar essas informações para reproduzir, investigar e resolver cada problema.
Classificações de risco
As descobertas são normalmente categorizadas como Críticas, Altas, Médias ou Baixas com base no seu impacto potencial e na probabilidade de exploração.
Por exemplo, uma vulnerabilidade voltada para a Internet que pudesse permitir acesso não autorizado a dados confidenciais de clientes geralmente receberia maior prioridade do que um problema de configuração de baixo impacto em um sistema isolado.
As classificações de risco ajudam as organizações a direcionar recursos de segurança limitados para os problemas mais importantes.
Recomendações de reparação
Cada descoberta significativa deve incluir uma recomendação prática.
As recomendações podem envolver a aplicação de patches, a alteração de configurações, a aplicação de MFA, a remoção de privilégios desnecessários, a melhoria da segmentação da rede, o fortalecimento do monitoramento ou a atualização de políticas de segurança.
O relatório também deve atribuir prazos de remediação realistas com base no risco.
Nível de risco | Exemplo de prioridade de remediação |
|---|---|
Crítico | Ação imediata |
Alto | O mais rápido possível |
Médio | Correção planeada |
Baixo | Abordar através de ciclos normais de melhoria |
Esses prazos devem ser adaptados à tolerância ao risco, aos requisitos operacionais e às obrigações regulatórias da organização, em vez de serem tratados como prazos universais.
Roteiro de remediação
Finalmente, o relatório de avaliação deve reunir as conclusões individuais num roteiro prioritário.
Correções rápidas podem ser abordadas primeiro, enquanto melhorias maiores de segurança podem ser planejadas nas semanas ou meses seguintes.
Isto faz com que o relatório de avaliação de segurança cibernética seja mais do que um instantâneo de vulnerabilidades. Torna-se um roteiro prático que a liderança, as equipes de TI e os profissionais de segurança podem usar para medir o progresso e reduzir constantemente os riscos.
Lista de verificação gratuita para avaliação de segurança cibernética
Você não precisa esperar por uma auditoria formal para começar a identificar falhas de segurança. Use esta lista de verificação de avaliação de segurança cibernética como uma rápida revisão básica da postura atual de segurança da sua organização.
1. Inventário de ativos
Mantenha um inventário atualizado de servidores, endpoints, aplicativos, dispositivos de rede e recursos de nuvem.
Identifique onde os dados confidenciais e críticos para os negócios estão armazenados.
Remova ou proteja ativos desconhecidos, não utilizados e não autorizados.
2. Gestão de identidades e acessos
Habilite a autenticação multifator (MFA) para contas privilegiadas e confidenciais.
Aplique acesso com privilégios mínimos sempre que possível.
Remova contas de usuários inativas e desnecessárias.
Revise o administrador e o acesso privilegiado regularmente.
3. Gerenciamento de patches e vulnerabilidades
Mantenha os sistemas operacionais, aplicativos e dispositivos de rede atualizados.
Execute verificações de vulnerabilidade regularmente.
Priorize vulnerabilidades críticas e de alto risco para correção.
Rastreie as vulnerabilidades identificadas até que sejam resolvidas.
4. Segurança de endpoints e redes
Implante proteção de endpoint ou EDR em endpoints suportados. Veja nosso guia paradetecção e resposta de endpoint gerenciadose você estiver avaliando cobertura interna versus cobertura gerenciada.
Configure firewalls para permitir apenas o tráfego necessário.
Revise as portas e serviços voltados para a Internet.
Segmente sistemas críticos de redes de menor confiança, quando apropriado.
5. Proteção de dados
Criptografe dados confidenciais em trânsito e em repouso, quando necessário.
Restrinja o acesso a informações confidenciais e críticas para os negócios.
Revise como os dados confidenciais são coletados, armazenados, compartilhados e excluídos, incluindoPII, que carrega suas próprias obrigações de manuseio e divulgação.
Monitore acessos não autorizados ou transferências incomuns de dados e coloqueprevenção de vazamento de dadoscontroles em vigor para suas informações mais confidenciais.
6. Backups e Recuperação
Faça backup de sistemas e dados críticos regularmente.
Mantenha cópias de backup protegidas que não possam ser facilmente modificadas por contas comprometidas.
Teste os procedimentos de restauração de backup.
Documente as prioridades de recuperação para serviços comerciais críticos.
7. Registro e monitoramento
Habilite o registro de segurança em sistemas e aplicativos críticos.
Centralize logs importantes sempre que possível.
Monitore autenticações suspeitas, alterações de privilégios, malware e atividades incomuns de rede.
Defina um processo para investigar alertas de segurança. Veja nossoMelhores práticas de monitorização da cibersegurançapara saber como é um processo maduro.
8. Resposta a incidentes
Mantenha um plano de resposta a incidentes documentado.
Defina funções e responsabilidades antes que ocorra um incidente.
Manter procedimentos de escalonamento e comunicação.
Teste o plano de resposta a incidentes através de exercícios ou simulações.
9. Segurança de Terceiros
Identifique fornecedores que podem acessar dados confidenciais ou sistemas críticos.
Revise suas práticas de segurança antes de conceder acesso.
Limite as permissões de terceiros ao necessário.
Remova o acesso do fornecedor quando os contratos ou projetos terminarem. Para uma análise mais aprofundada de onde esses relacionamentos tendem a falhar, consulteos riscos de terceiros que seu scanner de vulnerabilidades não consegue ver.
10. Conscientização sobre segurança
Forneça aos funcionários treinamento regular de conscientização sobre segurança cibernética.
Treine os usuários para reconhecer tentativas de phishing e engenharia social.
Forneça um método simples para relatar e-mails ou atividades suspeitas.
Inclua responsabilidades de segurança na integração e saída de funcionários e não negligencie os riscos internos, abordados emqual é o objetivo de um programa de ameaças internas.
Avaliação Rápida
Se você respondeu Não a vários itens acima, essas lacunas podem fornecer um ponto de partida útil para uma avaliação mais detalhada da segurança cibernética.
A lista de verificação foi concebida como uma linha de base e não como um substituto para uma avaliação profissional. O próximo passo é priorizar as lacunas de acordo com sua probabilidade, impacto potencial nos negócios e importância dos sistemas envolvidos. Fraquezas críticas, como acesso administrativo exposto, MFA ausente, sistemas voltados para a Internet sem suporte ou backups não testados, devem receber atenção primeiro.
Como a CyberLad pode ajudar
Identificar lacunas de segurança só é útil se você souber quais delas abordar primeiro. A CyberLad ajuda as empresas a avaliar sua postura de segurança, descobrir possíveis pontos fracos e priorizar melhorias com base no risco real.
Nossa abordagem se concentra em descobertas práticas, em vez de relatórios extensos repletos de questões que fornecem pouco contexto de negócios. Se você preferir trazer especialistas externos para uma revisão mais profunda, aqui está o queum consultor de segurança cibernética faz e por que você pode precisar de um.
Você pode começar com uma avaliação gratuita de segurança cibernética de 30 minutos para obter uma visão inicial de sua postura de segurança atual. Ajudaremos a identificar três vulnerabilidades ou lacunas críticas de segurança que podem exigir sua atenção e explicaremos as etapas práticas que você pode tomar para reduzir o risco associado.
Dependendo do seu ambiente, a avaliação pode considerar áreas como:
Segurança de redes e infraestruturas
Gestão de vulnerabilidades
Controlos de identidade e acesso
Segurança de terminais
Segurança na nuvem
Monitorização da segurança e resposta a incidentes
Proteção de dados e preparação para conformidade
Esteja você se preparando para uma auditoria, respondendo a uma preocupação recente de segurança ou simplesmente desejando entender onde estão seus maiores riscos, uma avaliação focada pode fornecer um ponto de partida mais claro.
Conclusão
Uma avaliação de segurança cibernética dá à sua organização uma visão clara de suas vulnerabilidades, controles de segurança e riscos gerais. Em vez de esperar que um incidente exponha pontos fracos, avaliações regulares ajudam você a encontrá-los e resolvê-los antecipadamente.
O processo deve ir além da execução de verificações de vulnerabilidades. Uma avaliação completa analisa seus ativos, controles de acesso, infraestrutura, ambientes de nuvem, proteção de dados, processos de segurança e preparação para incidentes. Mais importante ainda, transforma essas descobertas num plano de remediação priorizado.
Use a lista de verificação de avaliação de segurança cibernética acima como ponto de partida para identificar lacunas óbvias. Para uma análise mais profunda, considere uma avaliação abrangente que avalie tanto os pontos fracos técnicos como o seu potencial impacto nos negócios.
A segurança cibernética não é um exercício único. Avalie, corrija, valide e repita conforme seus sistemas e riscos evoluem.
Se você não souber por onde começar, a avaliação de segurança gratuita de 30 minutos da CyberLad pode ajudar a identificar três lacunas críticas de segurança e fornecer as próximas etapas práticas para melhorar sua postura de segurança.
Perguntas Frequentes
Quanto custa uma avaliação de segurança cibernética?
O custo de uma avaliação de segurança cibernética depende do tamanho da organização, do número de sistemas, do escopo da avaliação, da complexidade do ambiente e do nível de testes necessários. Uma avaliação para pequenas empresas pode custar significativamente menos do que uma avaliação empresarial que abrange diversas redes, ambientes de nuvem, aplicativos e locais.
Quanto tempo leva uma avaliação de segurança cibernética?
Uma avaliação de segurança cibernética pode levar de alguns dias a várias semanas. Uma avaliação focada de um ambiente pequeno pode ser concluída rapidamente, enquanto uma avaliação empresarial abrangente envolvendo vários sistemas, aplicativos, plataformas de nuvem e unidades de negócios pode levar várias semanas.
Quem deve realizar uma avaliação de segurança cibernética?
Uma avaliação de segurança cibernética pode ser realizada por uma equipe de segurança interna, um consultor independente de segurança cibernética ou um fornecedor de segurança especializado. As equipes internas entendem bem o ambiente, enquanto um terceiro independente pode fornecer uma perspectiva externa e identificar riscos que as equipes internas ignoraram.
As organizações também podem utilizar ambas as abordagens, com equipas internas a realizar avaliações regulares e especialistas independentes a realizar revisões periódicas.
Qual é a diferença entre uma avaliação de segurança cibernética e uma auditoria?
Uma avaliação de segurança cibernética concentra-se na identificação de vulnerabilidades, ameaças, pontos fracos de controle e riscos gerais de segurança. Uma auditoria de segurança avalia principalmente se uma organização cumpre políticas, regulamentos, estruturas ou padrões definidos.
Uma avaliação pergunta: “Onde estão os nossos riscos de segurança?” Uma auditoria geralmente pergunta: “Estamos atendendo aos controles ou padrões exigidos?”
O que é uma avaliação de risco de segurança cibernética?
Uma avaliação de risco de segurança cibernética identifica ativos importantes, ameaças cibernéticas relevantes, vulnerabilidades, controles de segurança existentes e o impacto potencial de um incidente de segurança. As descobertas são priorizadas de acordo com o risco para que as organizações possam concentrar recursos nas questões de segurança que podem ter maior impacto nos negócios.