O evaluare a securității cibernetice este o evaluare structurată a sistemelor, datelor și controalelor unei organizații concepute pentru a identifica vulnerabilități înainte ca atacatorii să o facă. Este cel mai eficient mod de a ști unde se află riscul real, nu unde presupuneți că se află.
Miza este reală: încălcarea medie a datelor costă acum 4,45 milioane USD, iar majoritatea organizațiilor nu descoperă o încălcare timp de 204 de zile. O evaluare bine desfășurată închide acest decalaj prin scoaterea la suprafață a punctelor slabe în timp ce acestea sunt încă ieftine de remediat.
În acest ghid, vom detalia diferitele tipuri de evaluări de securitate cibernetică, vom parcurge procesul pas cu pas, vă vom arăta cum arată un raport de evaluare adecvat și vă vom oferi o listă de verificare gratuită pe care o puteți parcurge astăzi. Dacă comparați o evaluare cu un test de penetrare complet sau vă întrebați cum se încadrează într-un program GRC mai larg, vom acoperi și asta.
Ce este o evaluare a securității cibernetice?
O evaluare a securității cibernetice este o revizuire sistematică a mediului IT al unei organizații pentru a identifica punctele slabe de securitate, pentru a înțelege potențialele amenințări și pentru a evalua dacă controalele de securitate existente sunt suficient de puternice pentru a proteja sistemele și datele critice.
Evaluarea privește dincolo de vulnerabilitățile individuale. Acesta examinează modul în care diferite părți ale mediului de securitate lucrează împreună, inclusiv rețele, aplicații, puncte finale, infrastructura cloud, accesul utilizatorilor, politicile de securitate și controalele de protecție a datelor.
O evaluare tipică se concentrează pe patru domenii de bază:
Active:Sisteme, aplicații, dispozitive, resurse cloud și date sensibile care au nevoie de protecție.
Amenințări:Evenimente potențiale sau atacatori care ar putea compromite acele active.
Vulnerabilitati:Puncte slabe pe care atacatorii le-ar putea exploata, cum ar fi software învechit, configurări greșite sau permisiuni excesive.
Controale de securitate:Măsuri deja în vigoare, inclusiv firewall-uri, MFA, protecția punctelor terminale, controale de acces, monitorizare și proceduri de răspuns la incident.
Scopul nu este doar acela de a crea o listă de probleme de securitate. O evaluare bună ajută o organizație să înțeleagă care riscuri contează cel mai mult, ce s-ar putea întâmpla dacă aceste riscuri sunt exploatate și care probleme ar trebui rezolvate mai întâi.
De exemplu, o evaluare ar putea identifica zeci de vulnerabilități într-un mediu. Un patch lipsă pe un server de testare izolat poate prezenta un risc relativ mic, în timp ce autentificarea slabă pe un cont de administrator cu acces la internet ar putea necesita atenție imediată.
Această abordare bazată pe risc ajută echipele de securitate să prioritizeze resursele în loc să trateze fiecare constatare ca fiind la fel de urgentă.
Evaluarea securității cibernetice vs audit vs test de penetrare
Acești termeni sunt adesea folosiți interschimbabil, dar au scopuri diferite.
Abordare | Scopul principal | Ce examinează | Rezultat tipic |
|---|---|---|---|
Evaluarea securității cibernetice | Evaluați poziția generală de securitate și riscul | Sisteme, vulnerabilități, amenințări, politici, controale și procese | Constatări prioritare și plan de remediere |
Audit de securitate | Verificați conformitatea cu cerințele definite | Politici, proceduri, dovezi și controale de securitate | Constatări de conformitate și raport de audit |
Test de penetrare | Determinați dacă vulnerabilitățile pot fi exploatate | Rețele, aplicații, sisteme sau infrastructură selectate | Vulnerabilități exploatabile și recomandări tehnice |
O evaluare a securității cibernetice oferă cea mai largă viziune. Un audit se concentrează în primul rând pe dacă sunt respectate controalele și standardele necesare, în timp ce un test de penetrare testează în mod activ dacă punctele slabe pot fi exploatate.
Organizațiile le folosesc adesea pe toate trei ca parte a unui program de securitate matur, mai degrabă decât să aleagă o singură abordare. Vedeți defalcarea noastră aGuvernare, risc și conformitate (GRC) în securitatea ciberneticăpentru modul în care aceste eforturi sunt de obicei coordonate.
Tipuri de evaluări de securitate cibernetică
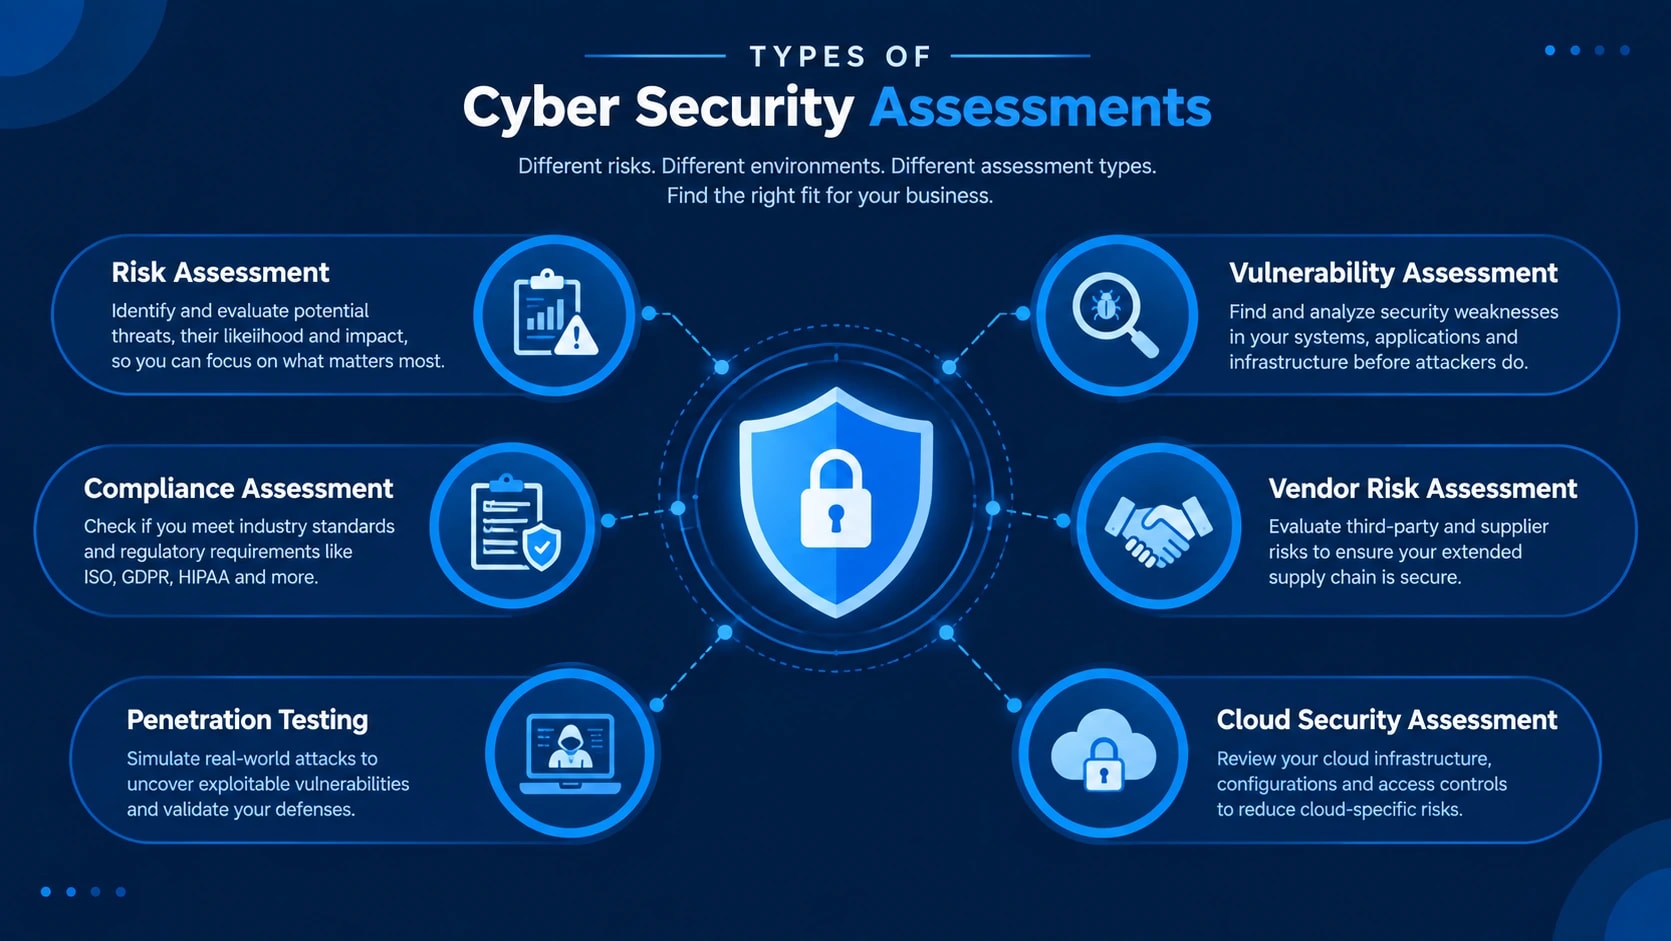
Nu toate organizațiile se confruntă cu aceleași riscuri de securitate. Evaluarea corectă depinde de infrastructura dvs., de industrie, de cerințele de reglementare și de tipul de date pe care le gestionați.
Iată cele mai comune tipuri de evaluări de securitate cibernetică.
1. Evaluarea riscurilor de securitate cibernetică
O evaluare a riscului de securitate cibernetică identifică amenințările la adresa activelor critice și evaluează impactul potențial dacă acele amenințări devin incidente reale.
În loc să se concentreze doar pe vulnerabilitățile tehnice, ia în considerare imaginea de ansamblu. Aceasta include probabilitatea unui incident, valoarea activelor afectate, controalele de securitate existente și impactul potențial financiar sau operațional.
Descoperirile sunt apoi prioritizate în funcție de risc, ajutând organizațiile să decidă unde trebuie alocate mai întâi resursele de securitate. Dacă doriți să puneți numere în spatele acestei prioritizări,calculator de risc pentru securitatea ciberneticăeste un punct de plecare util.
2. Evaluarea vulnerabilității
O evaluare a vulnerabilității caută sisteme, aplicații, rețele și dispozitive pentru deficiențe de securitate cunoscute.
Echipele de securitate pot utiliza instrumente de scanare a vulnerabilităților, cum ar fi Nessus, Qualys sau Rapid7 pentru a identifica probleme, inclusiv:
Lipsesc corecții de securitate
Software învechit
Porturi deschise și servicii inutile
Configurații slabe
Vulnerabilitati software cunoscute
Sisteme expuse
Spre deosebire de testarea de penetrare, o evaluare a vulnerabilității se concentrează în general pe identificarea punctelor slabe, mai degrabă decât pe exploatarea lor activă.
Puteți afla mai multe despre diferență în ghidul nostru pentru testarea de penetrare și strategia de evaluare a vulnerabilităților.
3. Evaluarea conformității
O evaluare a conformității evaluează dacă controalele de securitate ale unei organizații îndeplinesc cerințe specifice de reglementare, industrie sau contractuale.
În funcție de organizație, aceasta poate implica cadre și standarde precum:
ISO 27001
Cadrul de securitate cibernetică NIST
SOC 2
GDPR
PCI DSS
Evaluarea poate identifica decalajele dintre practicile de securitate existente și controalele necesare, oferind organizației o foaie de parcurs clară pentru îmbunătățirea conformității.
Evaluările conformității fac adesea parte dintr-un program mai larg de guvernare, risc și conformitate (GRC). Dacă vă aflați într-o industrie reglementată, cum ar fi serviciile financiare, cadre precumAPRA CPS 230adăugați un alt nivel de cerințe de risc operațional peste standardele de mai sus.
4. Evaluarea riscurilor de către terți și furnizori
Organizațiile depind din ce în ce mai mult de furnizorii de cloud, platformele SaaS, contractorii, procesatorii de plăți și alți furnizori externi.
O evaluare a riscurilor de la terți evaluează dacă acești furnizori introduc riscuri de securitate inacceptabile.
Acesta poate examina domenii precum manipularea datelor, controalele accesului, criptarea, procedurile de răspuns la incident, certificările de securitate, istoricul încălcării și gestionarea subcontractanților.
Aceste evaluări sunt deosebit de importante atunci când un furnizor are acces la date sensibile sau la sisteme de afaceri critice și merită asociate cu o privire lariscurile terțelor părți ca scanerul dvs. de vulnerabilități să nu poată vedea, deoarece instrumentele de scanare singure prinde rareori expunerea furnizorului.
5. Testarea de penetrare
Testarea de penetrare are o abordare mai contradictorie.
Profesioniștii în securitate simulează atacuri din lumea reală împotriva sistemelor, aplicațiilor sau rețelelor selectate pentru a determina dacă punctele slabe identificate pot fi efectiv exploatate.
Un test de penetrare poate descoperi căi de atac pe care scanerele automate de vulnerabilități le pot rata, cum ar fi vulnerabilități înlănțuite, deficiențe de autentificare, defecte ale logicii de afaceri și oportunități de escaladare a privilegiilor.
Deoarece testarea de penetrare implică exploatare activă, este de obicei efectuată într-un domeniu clar definit și cu autorizare oficială. Vezighid de strategie pentru testarea de penetrare și evaluarea vulnerabilitățiipentru modul în care cele două discipline se potrivesc.
6. Evaluarea securității în cloud
O evaluare a securității în cloud evaluează configurația de securitate a mediilor cloud, cum ar fi AWS, Microsoft Azure sau Google Cloud.
Acesta examinează de obicei:
Administrarea identității și a accesului
Resursele expuse public
Permisiuni de stocare
Configurații de rețea
Criptare
Înregistrare și monitorizare
Administrarea secretelor și a acreditărilor
Politici de securitate și configurări greșite
Mediile cloud se pot schimba rapid, astfel încât aceste evaluări sunt deosebit de utile după migrări, schimbări majore de arhitectură sau implementarea de noi servicii cloud. Acadrul de management al riscului de datevă poate ajuta să decideți ce date „critice” au nevoie de fapt de cele mai stricte controale odată ce sunt mutate în cloud.
Multe organizații combină mai multe dintre aceste evaluări. De exemplu, o afacere poate efectua o evaluare anuală a riscului de securitate cibernetică, poate efectua evaluări de vulnerabilitate în mod regulat și poate efectua teste de penetrare a aplicațiilor critice înainte de lansările majore.
De ce are nevoie afacerea dvs. de o evaluare a securității cibernetice?
Riscurile cibernetice se schimbă în mod constant. Sunt descoperite noi vulnerabilități, angajații se alătură sau părăsesc, aplicațiile sunt implementate, mediile cloud se extind, iar atacatorii dezvoltă noi tehnici.
O evaluare a securității cibernetice oferă companiilor o imagine clară asupra poziției lor în materie de securitate în prezent. Mai important, ajută la identificarea punctelor slabe înainte ca acestea să devină incidente de securitate.
Evaluările regulate pot ajuta organizațiile:
Descoperiți vulnerabilități și configurări greșite de securitate
Identificați privilegiile excesive ale utilizatorului și controalele slabe ale accesului
Găsiți sisteme învechite sau neacceptate
Evaluați dacă controalele de securitate existente funcționează conform prevederilor
Prioritizează investițiile în securitate pe baza riscului real
Pregătiți-vă pentru cerințele de reglementare sau de conformitate
Reduceți probabilitatea și impactul potențial al unei încălcări a datelor
Îmbunătățiți răspunsul la incident și pregătirea pentru recuperare
O evaluare poate descoperi, de asemenea, lacune de securitate pe care instrumentele individuale ar putea să nu le detecteze. Un scanner de vulnerabilități ar putea identifica un server învechit, de exemplu, dar o evaluare mai amplă poate determina dacă acel server conține date sensibile, este expus la internet și are o monitorizare adecvată, ceea ce este într-adevăr treaba continuămonitorizarea securității ciberneticeodată cu încheierea evaluării.
Acest context ajută echipele să se concentreze asupra vulnerabilităților care prezintă cel mai mare risc de afaceri.
Cât de des ar trebui să efectuați o evaluare a securității cibernetice?
Pentru multe organizații, efectuarea unei evaluări cuprinzătoare cel puțin o dată pe an oferă o bază utilă. Mediile cu risc mai mare pot necesita evaluări mai frecvente, în funcție de cerințele de reglementare, modificările de infrastructură și de sensibilitatea datelor implicate.
De asemenea, ar trebui să luați în considerare efectuarea unei evaluări după evenimente semnificative, cum ar fi:
O încălcare a datelor sau un incident de securitate
Modificări majore în infrastructură sau rețea
Migrarea la un nou mediu cloud
Implementarea aplicațiilor critice
O fuziune sau o achiziție
Introducerea de noi furnizori cu acces la sisteme sensibile
Modificări semnificative ale cerințelor de reglementare
Înainte de un audit de conformitate important
Evaluările anuale nu ar trebui să înlocuiască monitorizarea continuă a securității, gestionarea vulnerabilităților, corecțiile și alte practici de securitate de zi cu zi. Multe organizații oficializează acest strat continuu printr-unCentrul de operațiuni de securitate globală (GSOC)saudetectarea și răspunsul la punctele finale gestionate (EDR).
Gândiți-vă la evaluare ca la o verificare periodică a stării de sănătate a programului dvs. de securitate. Monitorizarea continuă vă spune ce se întâmplă în mediul înconjurător, în timp ce o evaluare analizează mai amplă dacă apărările, procesele și prioritățile dvs. se potrivesc în continuare cu riscurile cu care se confruntă organizația dvs.
Procesul de evaluare a securității cibernetice: 6 pași
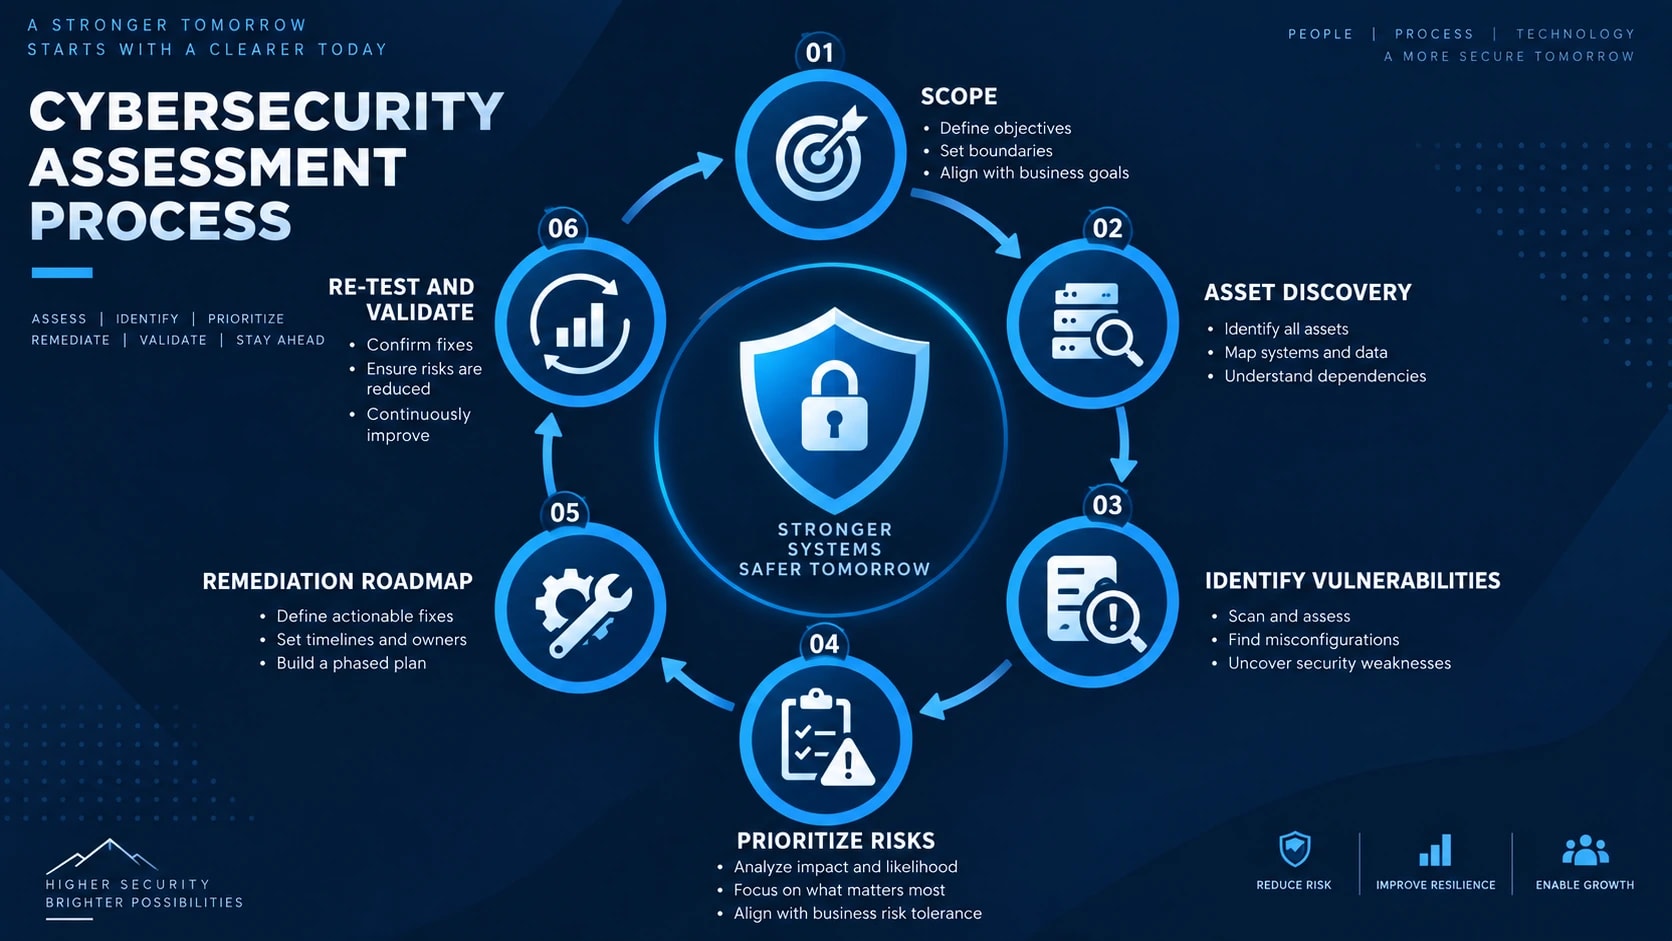
Un proces de evaluare a securității cibernetice de succes urmează o abordare structurată. Sfera exactă variază între organizații, dar majoritatea evaluărilor trec prin șase etape de bază, de la definirea a ceea ce trebuie evaluat până la validarea faptului că riscurile identificate au fost abordate.
1. Definiți domeniul de aplicare
Primul pas este să decideți exact ce va acoperi evaluarea.
În funcție de organizație, domeniul de aplicare poate include:
Rețele corporative
Servere și puncte finale
Aplicații web
Infrastructura cloud
Baze de date
Sisteme de acces la distanță
Administrarea identității și a accesului
Date comerciale sensibile
Integrarea terților
Politici și proceduri de securitate
Definirea în mod clar a ceea ce este în și în afara domeniului de aplicare previne lacunele și asigură că toată lumea înțelege scopul evaluării.
Scopul ar trebui să identifice, de asemenea, procesele și sistemele de afaceri critice. Un portal pentru clienți orientat spre internet, de exemplu, poate necesita mai multă atenție decât un mediu de dezvoltare izolat.
2. Descoperiți active și date
Nu poți proteja sisteme despre care nu știi că există.
Următorul pas este construirea unui inventar precis de hardware, software, resurse cloud, aplicații, conturi de utilizator și date sensibile.
Echipele de securitate ar trebui să stabilească unde sunt stocate informațiile critice, cine are acces la acestea și cum se deplasează între sisteme.
Descoperirea activelor poate dezvălui, de asemenea, servere uitate, dispozitive neadministrate, resurse cloud neutilizate și IT-ul umbră care altfel ar putea rămâne în afara monitorizării normale de securitate.
3. Identificați vulnerabilitățile și lacunele de securitate
Odată ce mediul este înțeles, evaluarea caută punctele slabe pe care atacatorii le-ar putea exploata.
Aceasta poate implica scanere automate de vulnerabilitate, cum ar fi Nessus, Qualys și Rapid7, combinate cu revizuiri manuale de configurare și teste de securitate. Unele echipe merg mai departe cuproactiv vânătoare de amenințări ciberneticepentru a iesi la suprafata problemelor scanerele singure nu vor prinde.
Constatările comune includ:
Lipsesc corecții de securitate
Software neacceptat
Parole slabe sau controale de autentificare
Privilegii excesive de utilizator
Servicii expuse
Configurații greșite ale cloudului
Configurații de rețea nesigure
Protecția punctului final lipsește
Înregistrare și monitorizare inadecvată
Procese slabe de backup sau de recuperare
Scanarea automată este utilă, dar nu ar trebui să fie întreaga evaluare. Examinarea manuală oferă context pe care instrumentele de scanare îl pot pierde.
4. Punctajul și prioritizarea riscurilor
Găsirea unei vulnerabilități nu o face automat un risc critic de afaceri.
Fiecare constatare ar trebui evaluată pe baza unor factori precum exploabilitatea, probabilitatea, importanța activelor, sensibilitatea datelor, controalele existente și impactul potențial asupra afacerii. Nostrucalculator de risc pentru securitatea ciberneticăvă poate ajuta să puneți o cifră aproximativă asupra acestui impact atunci când cântăriți constatările unul față de celălalt.
Apoi, echipele pot clasifica rezultatele utilizând evaluări precum:
Critic | Ridicat | Mediu | Scăzut
Acest lucru împiedică echipele de securitate să petreacă timp egal pentru fiecare vulnerabilitate și le ajută să abordeze mai întâi riscurile care ar putea cauza cele mai mari daune.
5. Creați raportul și foaia de parcurs de remediere
Constatările sunt documentate într-un raport de evaluare a securității cibernetice.
Un raport util face mai mult decât enumerarea vulnerabilităților. Acesta explică riscul asociat, activele afectate, remedierea recomandată, prioritatea și termenul estimat pentru remedierea problemei.
Foaia de parcurs de remediere ar trebui să separe acțiunile imediate de îmbunătățirile pe termen lung.
De exemplu, dezactivarea unui cont expus poate dura câteva minute, în timp ce reproiectarea segmentării rețelei ar putea necesita câteva luni de planificare și implementare.
6. Re-testați și validați
O evaluare nu ar trebui să se încheie atunci când raportul este transmis.
După finalizarea lucrărilor de remediere, echipele de securitate ar trebui să verifice dacă constatările critice au fost rezolvate corect și că remediile nu au introdus probleme suplimentare.
Re-testarea poate include scanări ale vulnerabilităților, revizuiri ale configurației, verificări de control al accesului sau testare de penetrare țintită.
Rezultatul final ar trebui să fie un ciclu de evaluare, prioritizare, remediere, validare și reevaluare. Acest lucru transformă o evaluare unică a securității cibernetice într-un proces continuu de îmbunătățire a poziției de securitate a organizației, unul dintrestrategii de securitate cibernetică a întreprinderilorcare separă programele mature de cele reactive.
Ce este inclus într-un raport de evaluare a securității cibernetice?
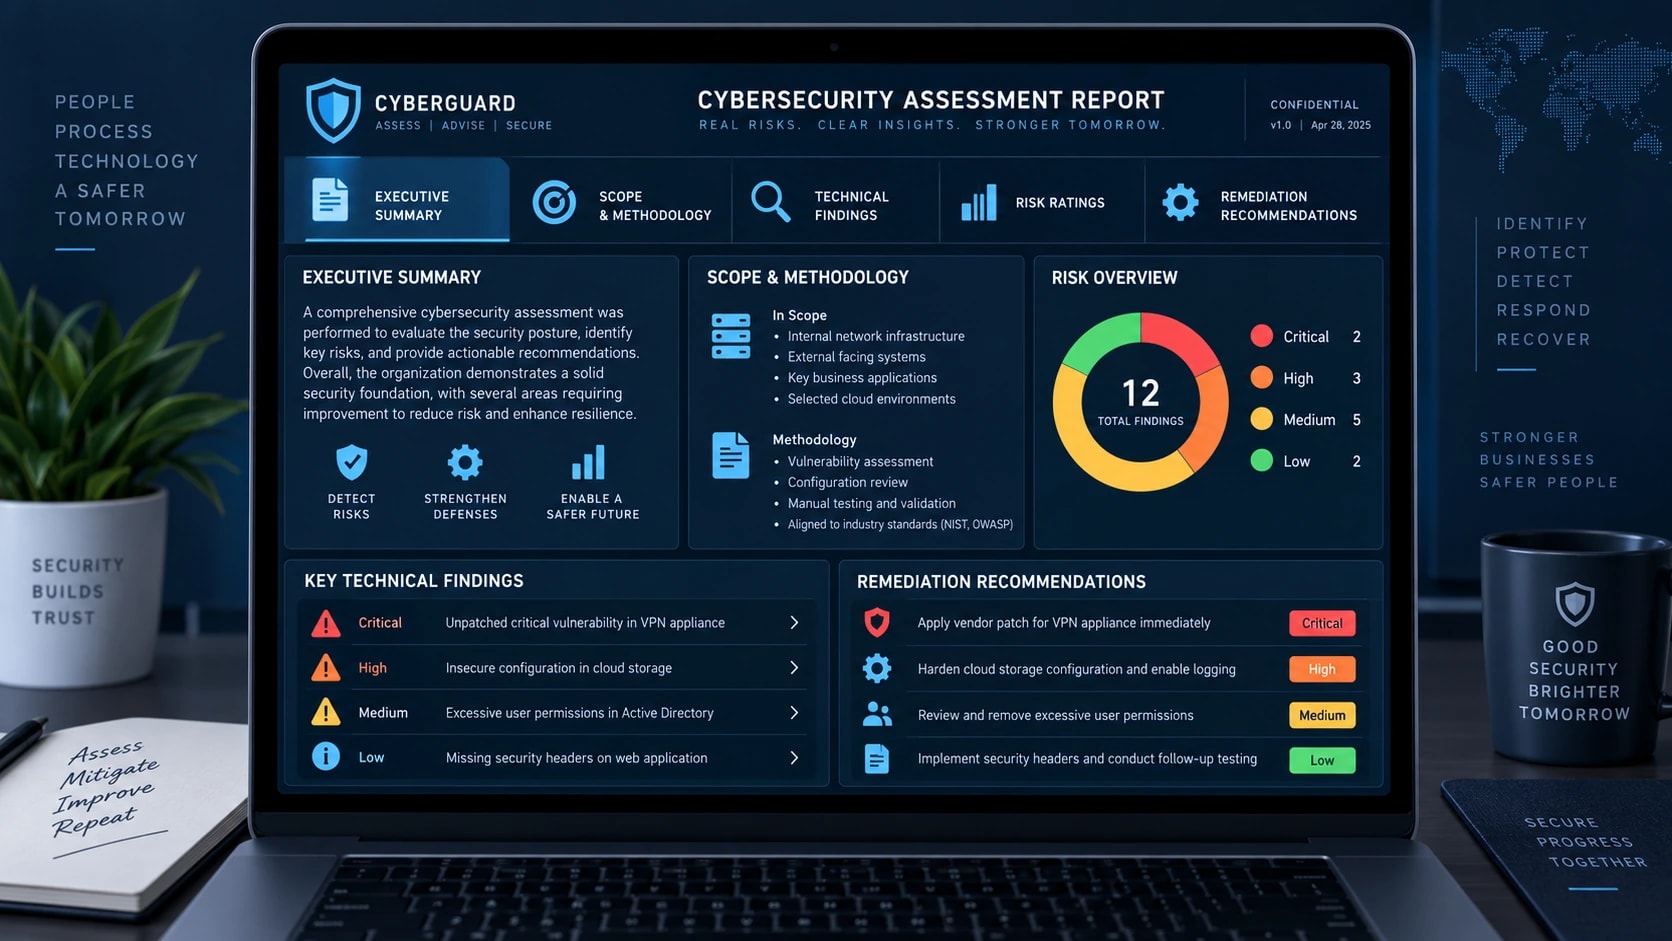
Un raport de evaluare a securității cibernetice transformă constatările tehnice într-un plan de acțiune clar. Ar trebui să ajute conducerea să înțeleagă riscul general de afaceri, oferind în același timp echipelor de securitate și IT suficiente detalii tehnice pentru a remedia deficiențele identificate.
Un raport bun include de obicei următoarele secțiuni.
Rezumat
Rezumatul oferă o imagine de ansamblu la nivel înalt pentru managementul superior și alte părți interesate non-tehnice.
Ar trebui să explice postura generală de securitate a organizației, cele mai semnificative riscuri descoperite și acțiunile care necesită atenție imediată.
În loc să copleșească conducerea cu detalii tehnice, această secțiune ar trebui să răspundă la trei întrebări:
Care sunt cele mai mari riscuri cibernetice ale noastre?
Cum ar putea afecta afacerea?
Ce ar trebui să ne adresăm mai întâi?
Domeniul de aplicare și metodologia
Raportul ar trebui să documenteze în mod clar ceea ce a fost evaluat și cum a fost efectuată evaluarea.
Acestea pot include rețele, aplicații, infrastructură cloud, puncte finale, sisteme de identitate, politici de securitate și alte active incluse în domeniu.
Orice excluderi sau limitări ar trebui, de asemenea, documentate, astfel încât cititorii să înțeleagă ce acoperă și ce nu acoperă evaluarea.
Constatări tehnice
Această secțiune conține informații detaliate despre fiecare deficiență de securitate descoperită în timpul evaluării.
O constatare poate include:
Vulnerabilitatea sau decalajul de securitate
Sistem sau activ afectat
Descrierea problemei
Impact potențial
Dovezi care susțin constatarea
Remediere recomandată
Evaluarea riscului
Echipele tehnice pot folosi aceste informații pentru a reproduce, investiga și rezolva fiecare problemă.
Evaluări de risc
Constatările sunt clasificate în mod obișnuit ca Critice, Ridicate, Medie sau Scăzute, pe baza impactului lor potențial și a probabilității de exploatare.
De exemplu, o vulnerabilitate care se confruntă cu internet care ar putea permite accesul neautorizat la datele sensibile ale clienților ar primi, în general, o prioritate mai mare decât o problemă de configurare cu impact redus pe un sistem izolat.
Evaluările de risc ajută organizațiile să direcționeze resursele limitate de securitate către problemele care contează cel mai mult.
Recomandări de remediere
Fiecare constatare semnificativă ar trebui să includă o recomandare practică.
Recomandările ar putea implica aplicarea de corecții, modificarea configurațiilor, aplicarea MFA, eliminarea privilegiilor inutile, îmbunătățirea segmentării rețelei, consolidarea monitorizării sau actualizarea politicilor de securitate.
Raportul ar trebui să stabilească, de asemenea, termene realiste de remediere bazate pe risc.
Nivel de risc | Exemplu de prioritate de remediere |
|---|---|
Critic | Acțiune imediată |
Înalt | Cât mai curând posibil |
Mediu | Remedierea planificată |
Scăzut | Adresă prin cicluri normale de îmbunătățire |
Aceste termene ar trebui adaptate la toleranța la risc ale organizației, cerințele operaționale și obligațiile de reglementare, mai degrabă decât să fie tratate ca termene universale.
Foaia de parcurs de remediere
În cele din urmă, raportul de evaluare ar trebui să reunească constatările individuale într-o foaie de parcurs prioritizată.
Remediile rapide pot fi abordate mai întâi, în timp ce îmbunătățiri mai mari de securitate pot fi planificate în următoarele săptămâni sau luni.
Acest lucru face ca raportul de evaluare a securității cibernetice să fie mai mult decât un instantaneu al vulnerabilităților. Devine o foaie de parcurs practică pe care conducerea, echipele IT și profesioniștii în securitate o pot folosi pentru a măsura progresul și a reduce în mod constant riscul.
Lista de verificare gratuită pentru evaluarea securității cibernetice
Nu trebuie să așteptați un audit formal pentru a începe identificarea lacunelor de securitate. Utilizați această listă de verificare a evaluării securității cibernetice ca o analiză de bază rapidă a poziției actuale de securitate a organizației dvs.
1. Inventar de active
Mențineți un inventar actualizat de servere, puncte finale, aplicații, dispozitive de rețea și resurse cloud.
Identificați unde sunt stocate datele sensibile și critice pentru afaceri.
Eliminați sau securizați activele necunoscute, neutilizate și neautorizate.
2. Managementul identității și accesului
Activați autentificarea cu mai mulți factori (MFA) pentru conturile privilegiate și sensibile.
Aplicați accesul cu cel mai mic privilegiu oriunde este posibil.
Eliminați conturile de utilizator inactive și inutile.
Examinați în mod regulat accesul administrator și privilegiat.
3. Patch-uri și managementul vulnerabilităților
Păstrați sistemele de operare, aplicațiile și dispozitivele de rețea actualizate.
Rulați în mod regulat scanări de vulnerabilități.
Prioritizează vulnerabilitățile critice și cu risc ridicat pentru remediere.
Urmăriți vulnerabilitățile identificate până când acestea sunt rezolvate.
4. Securitatea punctelor terminale și a rețelei
Implementați protecția punctelor finale sau EDR în punctele finale acceptate. Consultați ghidul nostru pentrudetectarea și răspunsul punctului final gestionatdacă cântăriți acoperirea internă față de acoperirea gestionată.
Configurați firewall-uri pentru a permite numai traficul necesar.
Examinați porturile și serviciile cu acces la internet.
Segmentați sistemele critice din rețelele cu încredere scăzută, acolo unde este cazul.
5. Protecția datelor
Criptați datele sensibile în tranzit și în repaus, acolo unde este necesar.
Restricționați accesul la informații confidențiale și critice pentru afaceri.
Examinați modul în care datele sensibile sunt colectate, stocate, partajate și șterse, inclusivPII, care poartă propriile obligații de manipulare și divulgare.
Monitorizați accesul neautorizat sau transferurile neobișnuite de date și punețiprevenirea scurgerilor de datecontroale existente pentru informațiile dvs. cele mai sensibile.
6. Backup-uri și recuperare
Faceți copii de rezervă ale sistemelor și datelor critice în mod regulat.
Păstrați copii de rezervă protejate care nu pot fi modificate cu ușurință de conturile compromise.
Testați procedurile de restaurare de rezervă.
Documentați prioritățile de recuperare pentru serviciile de afaceri critice.
7. Înregistrare și monitorizare
Activați înregistrarea de securitate pe sisteme și aplicații critice.
Centralizați jurnalele importante acolo unde este posibil.
Monitorizați pentru autentificare suspectă, modificări de privilegii, malware și activitate neobișnuită în rețea.
Definiți un proces pentru investigarea alertelor de securitate. Vezibune practici de monitorizare a securității ciberneticepentru cum arată un proces matur.
8. Răspuns la incident
Mențineți un plan documentat de răspuns la incident.
Definiți rolurile și responsabilitățile înainte de apariția unui incident.
Mențineți procedurile de escaladare și comunicare.
Testați planul de răspuns la incident prin exerciții sau simulări.
9. Securitate terță parte
Identificați furnizorii care pot accesa date sensibile sau sisteme critice.
Examinați-le practicile de securitate înainte de a acorda acces.
Limitați permisiunile terților la ceea ce este necesar.
Eliminați accesul furnizorilor când contractele sau proiectele se încheie. Pentru o privire mai profundă asupra locurilor în care aceste relații tind să eșueze, veziriscurile terțelor părți ca scanerul dvs. de vulnerabilități să nu poată vedea.
10. Conștientizarea securității
Oferiți angajaților cursuri regulate de conștientizare a securității cibernetice.
Antrenați utilizatorii să recunoască tentativele de phishing și de inginerie socială.
Furnizați o metodă simplă de raportare a e-mailurilor sau activităților suspecte.
Includeți responsabilitățile de securitate în integrarea și debarcarea angajaților și nu treceți cu vederea riscurile din interior, acoperite încare este scopul unui program de amenințări interne.
Evaluare rapidă
Dacă ați răspuns Nu la mai multe elemente de mai sus, acele lacune pot oferi un punct de plecare util pentru o evaluare mai detaliată a securității cibernetice.
Lista de verificare este concepută ca o bază, nu un substitut pentru o evaluare profesională. Următorul pas este prioritizarea decalajelor în funcție de probabilitatea lor, impactul potențial asupra afacerii și importanța sistemelor implicate. Punctele slabe critice, cum ar fi accesul administrativ expus, lipsa MFA, sistemele neacceptate cu acces la internet sau backup-urile netestate ar trebui să primească mai întâi atenție.
Cum poate ajuta CyberLad
Identificarea lacunelor de securitate este utilă doar dacă știți pe care să le abordați mai întâi. CyberLad ajută companiile să își evalueze situația de securitate, să descopere potențialele puncte slabe și să prioritizeze îmbunătățirile pe baza riscului real.
Abordarea noastră se concentrează mai degrabă pe constatări practice decât pe rapoarte lungi, pline cu probleme care oferă puțin context de afaceri. Dacă preferați să aduceți expertiză externă pentru o analiză mai profundă, iată ceun consultant de securitate cibernetică o face și de ce ați putea avea nevoie de unul.
Puteți începe cu o evaluare gratuită a securității cibernetice de 30 de minute pentru a obține o vedere inițială a poziției dvs. actuale de securitate. Vă vom ajuta la identificarea a trei vulnerabilități sau lacune critice de securitate care ar putea necesita atenția dvs. și vă vom explica pașii practici pe care îi puteți lua pentru a reduce riscul asociat.
În funcție de mediul dvs., evaluarea poate lua în considerare domenii precum:
Securitatea rețelelor și a infrastructurii
Managementul vulnerabilităților
Controale de identitate și acces
Securitatea punctului final
Securitate cloud
Monitorizarea securității și răspunsul la incident
Protecția datelor și pregătirea conformității
Indiferent dacă vă pregătiți pentru un audit, dacă răspundeți la o problemă recentă de securitate sau pur și simplu doriți să înțelegeți unde sunt cele mai mari riscuri, o evaluare concentrată vă poate oferi un punct de plecare mai clar.
Concluzie
O evaluare a securității cibernetice oferă organizației dumneavoastră o imagine clară asupra vulnerabilităților sale, a controalelor de securitate și a riscului general. În loc să așteptați ca un incident să expună punctele slabe, evaluările regulate vă ajută să le găsiți și să le rezolvați din timp.
Procesul ar trebui să depășească rularea scanărilor de vulnerabilități. O evaluare completă analizează activele, controalele de acces, infrastructura, mediile cloud, protecția datelor, procesele de securitate și pregătirea pentru incidente. Cel mai important, transformă acele constatări într-un plan de remediere prioritizat.
Utilizați lista de verificare a evaluării securității cibernetice de mai sus ca punct de plecare pentru a identifica lacunele evidente. Pentru o analiză mai profundă, luați în considerare o evaluare cuprinzătoare care evaluează atât deficiențele tehnice, cât și impactul lor potențial asupra afacerii.
Securitatea cibernetică nu este un exercițiu unic. Evaluați, remediați, validați și repetați pe măsură ce sistemele și riscurile dumneavoastră evoluează.
Dacă nu sunteți sigur de unde să începeți, evaluarea gratuită a securității de 30 de minute a CyberLad vă poate ajuta să identificați trei lacune critice de securitate și vă poate oferi următorii pași practici pentru îmbunătățirea poziției dvs. de securitate.
Întrebări frecvente
Cât costă o evaluare a securității cibernetice?
Costul unei evaluări a securității cibernetice depinde de dimensiunea organizației, numărul de sisteme, sfera evaluării, complexitatea mediului și nivelul de testare necesar. O evaluare a unei întreprinderi mici poate costa mult mai puțin decât o evaluare a întreprinderii care acoperă mai multe rețele, medii cloud, aplicații și locații.
Cât durează o evaluare a securității cibernetice?
O evaluare a securității cibernetice poate dura de la câteva zile la câteva săptămâni. O evaluare concentrată a unui mediu mic poate fi finalizată rapid, în timp ce o evaluare cuprinzătoare a întreprinderii care implică mai multe sisteme, aplicații, platforme cloud și unități de afaceri poate dura câteva săptămâni.
Cine ar trebui să efectueze o evaluare a securității cibernetice?
O evaluare a securității cibernetice poate fi efectuată de o echipă de securitate internă, un consultant independent de securitate cibernetică sau un furnizor de securitate specializat. Echipele interne înțeleg bine mediul, în timp ce o terță parte independentă poate oferi o perspectivă externă și poate identifica riscurile pe care echipele interne le-au trecut cu vederea.
Organizațiile pot utiliza, de asemenea, ambele abordări, echipele interne efectuând evaluări regulate și specialiști independenți efectuând revizuiri periodice.
Care este diferența dintre o evaluare a securității cibernetice și un audit?
O evaluare a securității cibernetice se concentrează pe identificarea vulnerabilităților, amenințărilor, punctelor slabe de control și a riscului general de securitate. Un audit de securitate evaluează în primul rând dacă o organizație respectă politicile, reglementările, cadrele sau standardele definite.
O evaluare întreabă: „Unde sunt riscurile noastre de securitate?” Un audit întreabă în general: „Întâlnim controalele sau standardele necesare?”
Ce este o evaluare a riscului de securitate cibernetică?
O evaluare a riscului de securitate cibernetică identifică activele importante, amenințările cibernetice relevante, vulnerabilitățile, controalele de securitate existente și impactul potențial al unui incident de securitate. Constatările sunt prioritizate în funcție de risc, astfel încât organizațiile să poată concentra resursele asupra problemelor de securitate care ar putea avea cel mai mare impact asupra afacerii.