Оценка кибербезопасности — это структурированная оценка систем, данных и средств управления организации, предназначенная для выявления уязвимостей до того, как это сделают злоумышленники. Это единственный наиболее эффективный способ узнать, где находится ваш реальный риск, а не где он находится, как вы предполагаете.
Ставки реальны: средняя утечка данных сейчас обходится в 4,45 миллиона долларов, и большинство организаций не обнаруживают утечку в течение 204 дней. Хорошо проведенная оценка закрывает этот пробел, выявляя слабые места, хотя их устранение еще не требует больших затрат.
В этом руководстве мы разберем различные типы оценок кибербезопасности, шаг за шагом рассмотрим процесс, покажем, как выглядит правильный отчет об оценке, и предоставим вам бесплатный контрольный список, который вы можете выполнить сегодня. Если вы сравниваете оценку с полным тестом на проникновение или задаетесь вопросом, как она вписывается в более широкую программу GRC, мы это тоже рассмотрим.
Что такое оценка кибербезопасности?
Оценка кибербезопасности — это систематический анализ ИТ-среды организации с целью выявления слабых мест безопасности, понимания потенциальных угроз и оценки того, достаточно ли сильны существующие меры безопасности для защиты критически важных систем и данных.
Оценка выходит за рамки отдельных уязвимостей. В нем рассматривается, как взаимодействуют различные части среды безопасности, включая сети, приложения, конечные точки, облачную инфраструктуру, доступ пользователей, политики безопасности и средства управления защитой данных.
Типичная оценка фокусируется на четырех основных областях:
Ресурсы:Системы, приложения, устройства, облачные ресурсы и конфиденциальные данные, нуждающиеся в защите.
Угрозы:Потенциальные события или злоумышленники, которые могут поставить под угрозу эти активы.
Уязвимости:Слабые стороны, которыми могут воспользоваться злоумышленники, например устаревшее программное обеспечение, неправильные настройки или чрезмерные разрешения.
Средства контроля безопасности:Уже приняты меры, включая межсетевые экраны, MFA, защиту конечных точек, контроль доступа, мониторинг и процедуры реагирования на инциденты.
Цель состоит не в том, чтобы просто составить список проблем безопасности. Хорошая оценка помогает организации понять, какие риски наиболее важны, что может произойти, если эти риски будут использованы, и какие проблемы следует устранить в первую очередь.
Например, оценка может выявить десятки уязвимостей в среде. Отсутствие патча на изолированном тестовом сервере может представлять относительно небольшой риск, в то время как слабая аутентификация в учетной записи администратора с выходом в Интернет может потребовать немедленного внимания.
Такой подход, основанный на оценке рисков, помогает командам безопасности расставлять приоритеты в ресурсах вместо того, чтобы рассматривать каждое обнаружение как одинаково срочное.
Оценка кибербезопасности против аудита против теста на проникновение
Эти термины часто используются как взаимозаменяемые, но они служат разным целям.
Подход | Основная цель | Что он исследует | Типичный результат |
|---|---|---|---|
Оценка кибербезопасности | Оценить общее состояние безопасности и риски | Системы, уязвимости, угрозы, политики, средства контроля и процессы | Приоритетные выводы и план исправления |
Аудит безопасности | Проверка соответствия установленным требованиям | Политики, процедуры, доказательства и меры безопасности | Выводы о соблюдении требований и отчет об аудите |
Тест на проникновение | Определите, можно ли использовать уязвимости | Выбранные сети, приложения, системы или инфраструктура | Эксплуатируемые уязвимости и технические рекомендации |
Оценка кибербезопасности дает самое широкое представление. Аудит фокусируется в первую очередь на том, соблюдаются ли необходимые меры контроля и стандарты, в то время как тест на проникновение активно проверяет, можно ли использовать слабые места.
Организации часто используют все три подхода как часть зрелой программы безопасности, а не выбирают только один подход. См. нашу разбивкуУправление, риски и соответствие требованиям (GRC) в сфере кибербезопасностио том, как эти усилия обычно координируются.
Типы оценок кибербезопасности
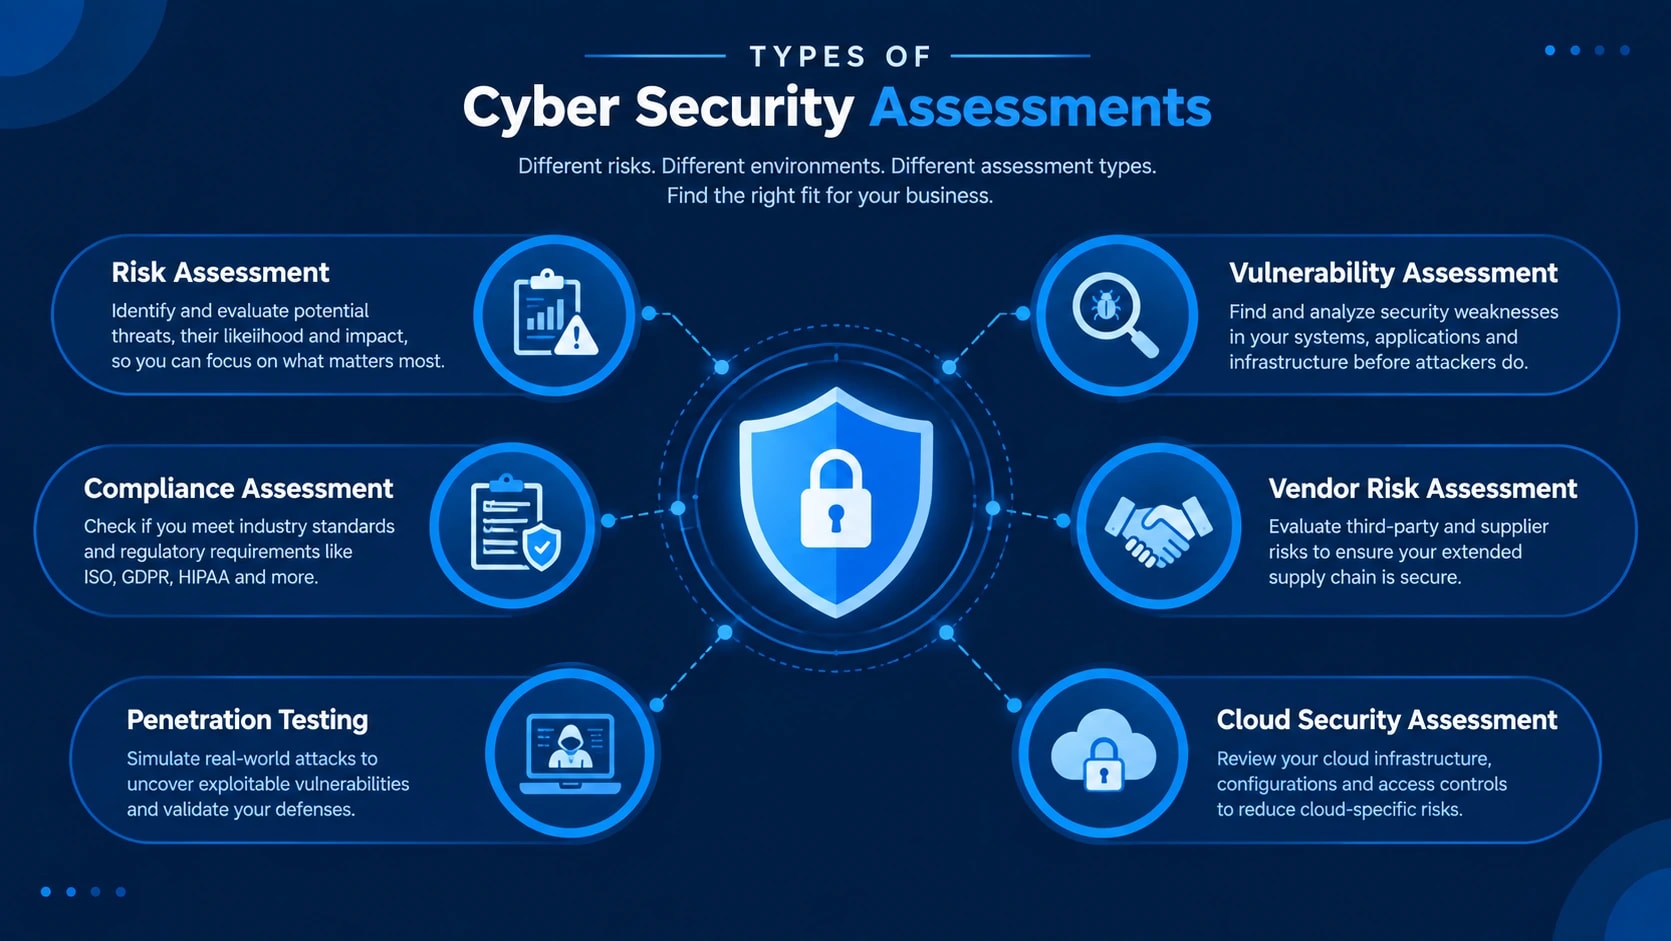
Не каждая организация сталкивается с одинаковыми рисками безопасности. Правильная оценка зависит от вашей инфраструктуры, отрасли, нормативных требований и типа данных, с которыми вы работаете.
Вот наиболее распространенные типы оценок кибербезопасности.
1. Оценка рисков кибербезопасности
Оценка рисков кибербезопасности выявляет угрозы для критически важных активов и оценивает потенциальное воздействие, если эти угрозы станут реальными инцидентами.
Вместо того, чтобы сосредоточиться только на технических уязвимостях, они рассматривают более широкую картину. Сюда входит вероятность инцидента, стоимость затронутых активов, существующие меры безопасности и потенциальные финансовые или эксплуатационные последствия.
Результаты затем расставляются по приоритетам в зависимости от риска, что помогает организациям решить, куда в первую очередь следует выделить ресурсы безопасности. Если вы хотите поставить в основу расстановки приоритетов цифры, нашкалькулятор рисков кибербезопасностиявляется полезной отправной точкой.
2. Оценка уязвимости
При оценке уязвимостей осуществляется поиск систем, приложений, сетей и устройств на наличие известных недостатков безопасности.
Группы безопасности могут использовать инструменты сканирования уязвимостей, такие как Nessus, Qualys или Rapid7, для выявления проблем, включая:
Отсутствуют обновления безопасности
Устаревшее программное обеспечение
Открытые порты и ненужные сервисы
Слабые конфигурации
Известные уязвимости программного обеспечения
Открытые системы
В отличие от тестирования на проникновение, оценка уязвимостей обычно фокусируется на выявлении слабых мест, а не на их активном использовании.
Вы можете узнать больше о разнице в нашем руководстве по тестированию на проникновение и стратегии оценки уязвимостей.
3. Оценка соответствия
Оценка соответствия позволяет оценить, соответствуют ли меры безопасности организации конкретным нормативным, отраслевым или договорным требованиям.
В зависимости от организации это может включать в себя такие рамки и стандарты, как:
ИСО 27001
Структура кибербезопасности NIST
СОЦ 2
GDPR
PCI DSS
Оценка может выявить пробелы между существующими методами обеспечения безопасности и необходимыми средствами контроля, давая организации четкий план действий по улучшению соответствия.
Оценки соответствия часто являются частью более широкой программы управления, рисков и соответствия (GRC). Если вы работаете в регулируемой отрасли, такой как финансовые услуги, такие структуры, какАПРА CPS 230добавьте еще один уровень требований к операционным рискам поверх вышеуказанных стандартов.
4. Оценка рисков третьих сторон и поставщиков
Организации все больше зависят от поставщиков облачных услуг, платформ SaaS, подрядчиков, платежных систем и других внешних поставщиков.
Сторонняя оценка рисков определяет, создают ли эти поставщики неприемлемые риски безопасности.
Он может исследовать такие области, как обработка данных, контроль доступа, шифрование, процедуры реагирования на инциденты, сертификаты безопасности, история нарушений и управление субподрядчиками.
Эти оценки особенно важны, когда поставщик имеет доступ к конфиденциальным данным или критически важным бизнес-системам, и их стоит сочетать ссторонние риски, которые ваш сканер уязвимостей не видит, поскольку сами по себе инструменты сканирования редко выявляют угрозу со стороны поставщика.
5. Тестирование на проникновение
Тестирование на проникновение использует более состязательный подход.
Специалисты по безопасности моделируют реальные атаки на выбранные системы, приложения или сети, чтобы определить, можно ли на самом деле использовать выявленные уязвимости.
Тест на проникновение может выявить пути атаки, которые могут пропустить автоматизированные сканеры уязвимостей, такие как связанные уязвимости, недостатки аутентификации, недостатки бизнес-логики и возможности повышения привилегий.
Поскольку тестирование на проникновение предполагает активную эксплуатацию, оно обычно проводится в четко определенных рамках и с формальным разрешением. Посмотрите нашруководство по стратегии тестирования на проникновение и оценки уязвимостейо том, как эти две дисциплины сочетаются друг с другом.
6. Оценка облачной безопасности
Оценка облачной безопасности оценивает конфигурацию безопасности облачных сред, таких как AWS, Microsoft Azure или Google Cloud.
Обычно он исследует:
Управление идентификацией и доступом
Общедоступные ресурсы
Разрешения на хранение
Конфигурации сети
Шифрование
Ведение журнала и мониторинг
Секреты и управление учетными данными
Политики безопасности и неправильные настройки
Облачные среды могут быстро меняться, поэтому эти оценки особенно полезны после миграции, серьезных изменений архитектуры или развертывания новых облачных сервисов. Асистема управления рисками данныхможет помочь вам решить, какие «критические» данные на самом деле нуждаются в самом жестком контроле после их перемещения в облако.
Многие организации объединяют несколько таких оценок. Например, компания может проводить ежегодную оценку рисков кибербезопасности, регулярно проводить оценки уязвимостей и выполнять тестирование на проникновение критически важных приложений перед выпуском основных выпусков.
Почему вашему бизнесу нужна оценка кибербезопасности?
Киберриски постоянно меняются. Обнаруживаются новые уязвимости, сотрудники присоединяются или уходят, развертываются приложения, расширяются облачные среды, а злоумышленники разрабатывают новые методы.
Оценка кибербезопасности дает предприятиям четкое представление о том, на каком уровне их безопасности сегодня находится. Что еще более важно, это помогает выявить слабые места до того, как они станут угрозой безопасности.
Регулярные оценки могут помочь организациям:
Обнаружение уязвимостей и неправильных настроек безопасности
Выявление чрезмерных привилегий пользователя и слабого контроля доступа
Найдите устаревшие или неподдерживаемые системы
Оцените, работают ли существующие меры безопасности должным образом
Распределите приоритеты инвестиций в безопасность на основе фактического риска
Подготовьтесь к соблюдению нормативных требований или требований соответствия
Снизить вероятность и потенциальное влияние утечки данных
Улучшить реагирование на инциденты и готовность к восстановлению
Оценка также может выявить пробелы в безопасности, которые отдельные инструменты могут не обнаружить. Например, сканер уязвимостей может выявить устаревший сервер, но более широкая оценка может определить, содержит ли этот сервер конфиденциальные данные, доступен ли он в Интернете и имеет ли адекватный мониторинг, что на самом деле является постоянной работоймониторинг кибербезопасностикак только оценка завершится.
Этот контекст помогает командам сосредоточиться на уязвимостях, которые представляют наибольший бизнес-риск.
Как часто следует проводить оценку кибербезопасности?
Для многих организаций проведение комплексной оценки не реже одного раза в год является полезной отправной точкой. В средах с более высоким риском могут потребоваться более частые оценки в зависимости от нормативных требований, изменений в инфраструктуре и чувствительности задействованных данных.
Вам также следует рассмотреть возможность проведения оценки после значительных событий, таких как:
Нарушение данных или инцидент безопасности
Крупные изменения в инфраструктуре или сети
Миграция в новую облачную среду
Развертывание критически важных приложений
Слияние или поглощение
Внедрение новых поставщиков с доступом к конфиденциальным системам
Значительные изменения в нормативных требованиях
Перед важным аудитом соответствия
Ежегодные оценки не должны заменять постоянный мониторинг безопасности, управление уязвимостями, установку исправлений и другие повседневные методы обеспечения безопасности. Многие организации формализуют этот непрерывный уровень с помощьюЦентр операций глобальной безопасности (GSOC)илиуправляемое обнаружение конечных точек и реагирование (EDR).
Рассматривайте оценку как периодическую проверку работоспособности вашей программы безопасности. Непрерывный мониторинг сообщает вам, что происходит в среде, а оценка позволяет более широко взглянуть на то, соответствуют ли ваши средства защиты, процессы и приоритеты рискам, с которыми сталкивается ваша организация.
Процесс оценки кибербезопасности: 6 шагов
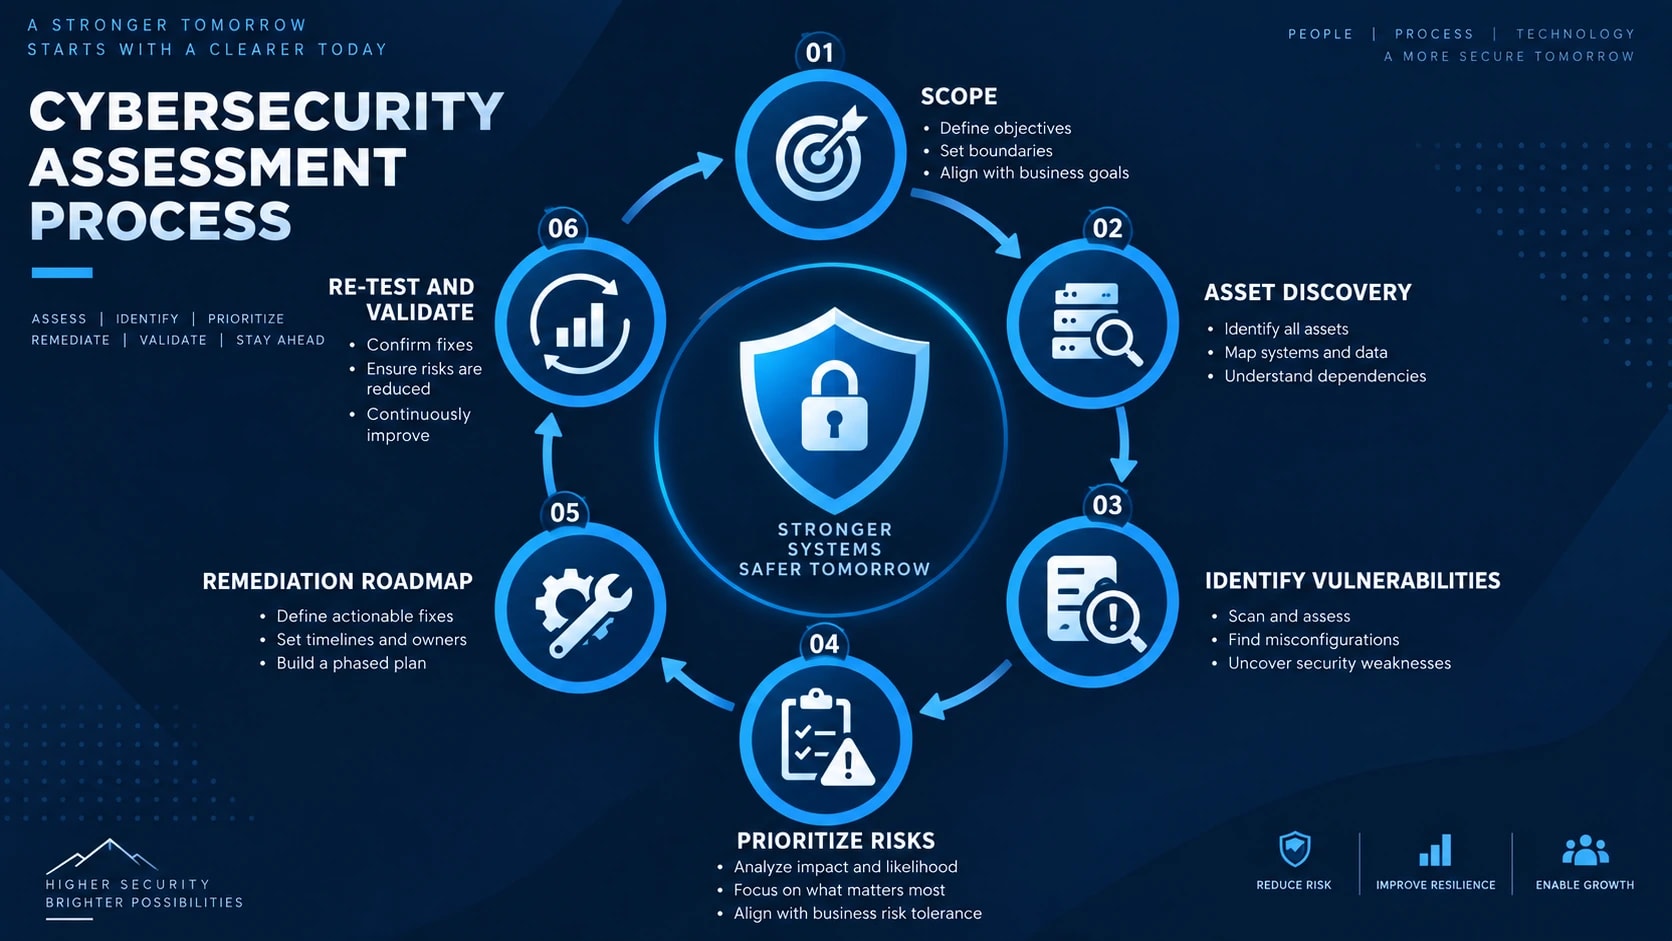
Успешный процесс оценки кибербезопасности следует структурированному подходу. Точный объем варьируется в зависимости от организации, но большинство оценок проходит через шесть основных этапов: от определения того, что необходимо оценить, до подтверждения того, что выявленные риски были устранены.
1. Определите область применения
Первым шагом является определение того, что именно будет охватывать оценка.
В зависимости от организации область действия может включать:
Корпоративные сети
Серверы и конечные точки
Веб-приложения
Облачная инфраструктура
Базы данных
Системы удаленного доступа
Управление идентификацией и доступом
Конфиденциальные бизнес-данные
Сторонние интеграции
Политики и процедуры безопасности
Четкое определение того, что входит в рамки оценки, а что нет, предотвращает пробелы и гарантирует, что каждый понимает цель оценки.
Объем также должен определять критические бизнес-процессы и системы. Например, клиентский портал с выходом в Интернет может потребовать больше внимания, чем изолированная среда разработки.
2. Discover Assets and Data
Вы не можете защитить системы, о существовании которых вы не знаете.
Следующим шагом является создание точной инвентаризации оборудования, программного обеспечения, облачных ресурсов, приложений, учетных записей пользователей и конфиденциальных данных.
Службы безопасности должны определить, где хранится критическая информация, кто имеет к ней доступ и как она перемещается между системами.
Обнаружение активов также может выявить забытые серверы, неуправляемые устройства, неиспользуемые облачные ресурсы и теневые ИТ-инфраструктуры, которые в противном случае могут остаться за пределами обычного мониторинга безопасности.
3. Выявление уязвимостей и пробелов в безопасности
После того, как среда изучена, в ходе оценки выявляются слабые места, которыми могут воспользоваться злоумышленники.
Это может включать в себя автоматические сканеры уязвимостей, такие как Nessus, Qualys и Rapid7, в сочетании с ручными проверками конфигурации и тестированием безопасности. Некоторые команды идут дальше, применяя упреждающие мерыохота за киберугрозамидля выявления проблем, которые одни сканеры не смогут обнаружить.
Общие выводы включают в себя:
Отсутствуют обновления безопасности
Неподдерживаемое программное обеспечение
Слабые пароли или средства контроля аутентификации
Чрезмерные привилегии пользователя
Открытые услуги
Неправильные настройки облака
Небезопасные конфигурации сети
Отсутствует защита конечных точек
Неадекватное ведение журнала и мониторинг
Слабые процессы резервного копирования или восстановления
Автоматизированное сканирование полезно, но оно не должно составлять всю оценку. Ручная проверка предоставляет контекст, который могут пропустить инструменты сканирования.
4. Оцените и расставьте приоритеты рисков
Обнаружение уязвимости не делает ее автоматически критическим бизнес-риском.
Каждый вывод следует оценивать на основе таких факторов, как возможность использования, вероятность, важность активов, конфиденциальность данных, существующие средства контроля и потенциальное влияние на бизнес. Нашкалькулятор рисков кибербезопасностиможет помочь приблизительно оценить это влияние, когда вы сопоставляете результаты друг с другом.
Затем команды могут классифицировать результаты, используя такие рейтинги, как:
Критический | Высокий | Средний | Низкий
Это не позволяет командам безопасности тратить одинаковое время на каждую уязвимость и помогает им в первую очередь устранять риски, которые могут нанести наибольший ущерб.
5. Создайте отчет и план действий по исправлению ситуации.
Результаты документированы в отчете об оценке кибербезопасности.
Полезный отчет — это больше, чем просто список уязвимостей. В нем объясняется связанный риск, затронутые активы, рекомендуемые меры по устранению, приоритет и ожидаемые сроки устранения проблемы.
Дорожная карта восстановления должна отделять немедленные действия от долгосрочных улучшений.
Например, отключение открытой учетной записи может занять несколько минут, а перепроектирование сегментации сети может потребовать нескольких месяцев планирования и реализации.
6. Повторное тестирование и проверка
Оценка не должна заканчиваться с момента предоставления отчета.
После завершения работ по исправлению группам безопасности следует убедиться, что критические выводы были правильно устранены и что исправления не привели к возникновению дополнительных проблем.
Повторное тестирование может включать сканирование уязвимостей, проверку конфигурации, проверку контроля доступа или целевое тестирование на проникновение.
Конечным результатом должен стать цикл оценки, определения приоритетов, исправления, проверки и переоценки. Это превращает разовую оценку кибербезопасности в постоянный процесс улучшения состояния безопасности организации, один изстратегии кибербезопасности предприятияэто отличает зрелые программы от реактивных.
Что входит в отчет об оценке кибербезопасности?
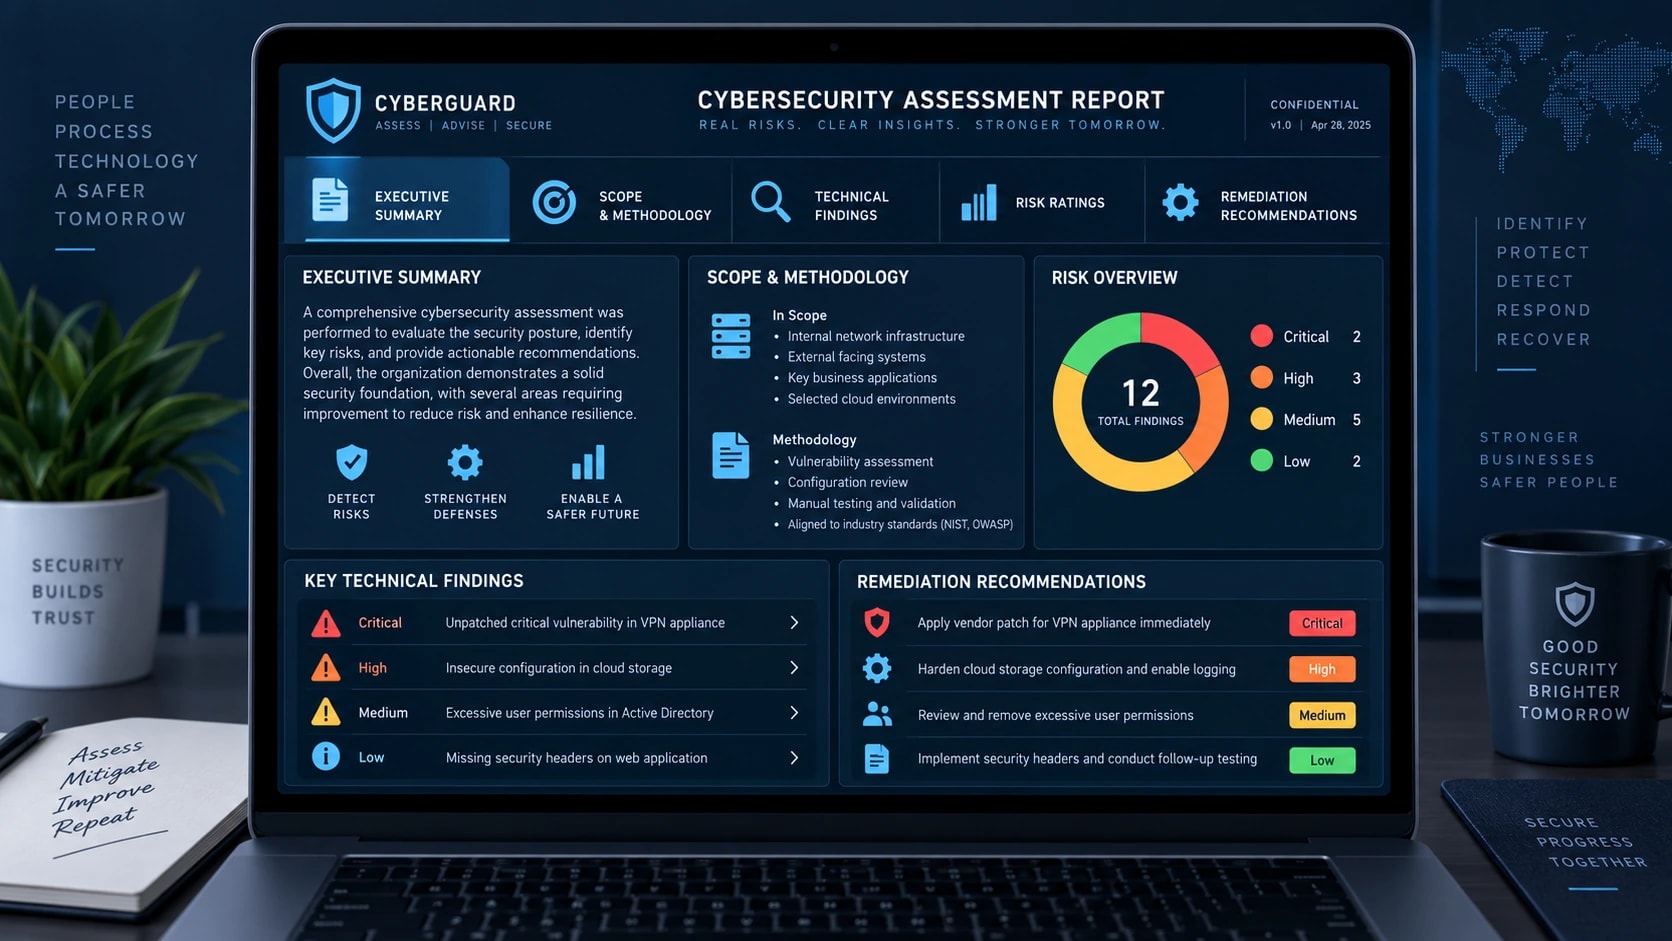
Отчет об оценке кибербезопасности превращает технические выводы в четкий план действий. Это должно помочь руководству понять общий бизнес-риск, одновременно предоставляя командам безопасности и ИТ-специалистам достаточно технических подробностей для устранения выявленных слабых мест.
Хороший отчет обычно включает следующие разделы.
Резюме
Резюме представляет собой общий обзор для высшего руководства и других нетехнических заинтересованных сторон.
В нем должно быть объяснено общее состояние безопасности организации, наиболее существенные обнаруженные риски и действия, требующие немедленного внимания.
Вместо того, чтобы перегружать руководство техническими подробностями, этот раздел должен ответить на три вопроса:
Каковы наши самые большие киберриски?
Как они могли повлиять на бизнес?
На что нам следует обратить внимание в первую очередь?
Область применения и методология
В отчете должно быть четко документировано, что было оценено и как была проведена оценка.
Сюда могут входить сети, приложения, облачная инфраструктура, конечные точки, системы идентификации, политики безопасности и другие активы, включенные в область действия.
Любые исключения или ограничения также должны быть задокументированы, чтобы читатели понимали, что включает в себя оценка, а что нет.
Технические заключения
В этом разделе содержится подробная информация о каждой уязвимости безопасности, обнаруженной в ходе оценки.
Выводы могут включать:
Уязвимость или пробел в безопасности
Затронутая система или актив
Описание проблемы
Потенциальное воздействие
Доказательства, подтверждающие вывод
Рекомендуемое исправление
Рейтинг риска
Технические группы могут использовать эту информацию для воспроизведения, исследования и решения каждой проблемы.
Рейтинги риска
Результаты обычно классифицируются как критические, высокие, средние или низкие в зависимости от их потенциального воздействия и вероятности использования.
Например, уязвимость в Интернете, которая может привести к несанкционированному доступу к конфиденциальным данным клиента, обычно получает больший приоритет, чем проблема конфигурации с низким уровнем воздействия в изолированной системе.
Рейтинги рисков помогают организациям направлять ограниченные ресурсы безопасности на решение наиболее важных проблем.
Рекомендации по исправлению
Каждый значимый вывод должен включать в себя практические рекомендации.
Рекомендации могут включать применение исправлений, изменение конфигураций, принудительное применение MFA, удаление ненужных привилегий, улучшение сегментации сети, усиление мониторинга или обновление политик безопасности.
В отчете также должны быть указаны реалистичные сроки устранения последствий с учетом риска.
Уровень риска | Пример приоритета исправления |
|---|---|
Критический | Немедленные действия |
Высокий | Как можно скорее |
Средний | Планируемое восстановление |
Низкий | Решение проблем посредством обычных циклов улучшения |
Эти сроки следует адаптировать к терпимости организации к рискам, эксплуатационным требованиям и нормативным обязательствам, а не рассматривать как универсальные сроки.
Дорожная карта исправления
Наконец, отчет об оценке должен объединить отдельные выводы в дорожную карту с приоритетами.
В первую очередь можно заняться быстрыми исправлениями, а более крупные улучшения безопасности можно запланировать на следующие недели или месяцы.
Таким образом, отчет об оценке кибербезопасности представляет собой нечто большее, чем просто снимок уязвимостей. Это становится практической дорожной картой, которую руководство, ИТ-команды и специалисты по безопасности могут использовать для измерения прогресса и постепенного снижения рисков.
Бесплатный контрольный список для оценки кибербезопасности
Вам не нужно ждать формального аудита, чтобы начать выявлять бреши в безопасности. Используйте этот контрольный список для оценки кибербезопасности в качестве быстрого базового анализа текущего состояния безопасности вашей организации.
1. Инвентаризация активов
Поддерживайте актуальную инвентаризацию серверов, конечных точек, приложений, сетевых устройств и облачных ресурсов.
Определите, где хранятся конфиденциальные и критически важные для бизнеса данные.
Удалите или защитите неизвестные, неиспользуемые и неавторизованные активы.
2. Управление идентификацией и доступом
Включите многофакторную аутентификацию (MFA) для привилегированных и конфиденциальных учетных записей.
Применяйте доступ с наименьшими привилегиями везде, где это возможно.
Удалите неактивные и ненужные учетные записи пользователей.
Регулярно проверяйте доступ администратора и привилегированный доступ.
3. Управление исправлениями и уязвимостями
Постоянно обновляйте операционные системы, приложения и сетевые устройства.
Регулярно запускайте сканирование уязвимостей.
Расставьте приоритеты для устранения критических и высокорисковых уязвимостей.
Отслеживайте выявленные уязвимости, пока они не будут устранены.
4. Безопасность конечных точек и сети
Разверните защиту конечных точек или EDR на поддерживаемых конечных точках. См. наше руководство поуправляемое обнаружение конечных точек и реагированиеесли вы сравниваете внутреннее и управляемое покрытие.
Настройте брандмауэры, чтобы разрешать только необходимый трафик.
Ознакомьтесь с портами и услугами, выходящими в Интернет.
При необходимости сегментируйте критически важные системы из сетей с более низким уровнем доверия.
5. Защита данных
Шифруйте конфиденциальные данные при передаче и хранении, где это необходимо.
Ограничьте доступ к конфиденциальной и критически важной для бизнеса информации.
Узнайте, как собираются, хранятся, передаются и удаляются конфиденциальные данные, включаяЛичные данные, которая несет свои собственные обязательства по обработке и раскрытию информации.
Отслеживайте несанкционированный доступ или необычную передачу данных и ставьтепредотвращение утечки данныхсредства контроля для вашей наиболее конфиденциальной информации.
6. Резервное копирование и восстановление
Регулярно создавайте резервные копии критически важных систем и данных.
Сохраняйте защищенные резервные копии, которые не могут быть легко изменены взломанными учетными записями.
Протестируйте процедуры восстановления из резервной копии.
Документируйте приоритеты восстановления критически важных бизнес-сервисов.
7. Регистрация и мониторинг
Включите ведение журнала безопасности в критически важных системах и приложениях.
Централизуйте важные журналы, где это возможно.
Отслеживайте подозрительную аутентификацию, изменения привилегий, вредоносное ПО и необычную сетевую активность.
Определите процесс исследования предупреждений безопасности. Посмотрите нашПередовой опыт мониторинга кибербезопасностикак выглядит зрелый процесс.
8. Реагирование на инциденты
Поддерживайте документированный план реагирования на инциденты.
Определите роли и обязанности до того, как произойдет инцидент.
Поддерживать процедуры эскалации и связи.
Проверьте план реагирования на инциденты с помощью учений или моделирования.
9. Сторонняя безопасность
Определите поставщиков, которые могут получить доступ к конфиденциальным данным или критически важным системам.
Прежде чем предоставлять доступ, ознакомьтесь с их методами обеспечения безопасности.
Ограничьте сторонние разрешения тем, что необходимо.
Запретите доступ поставщикам после завершения контрактов или проектов. Для более глубокого изучения того, где эти отношения имеют тенденцию давать сбои, см.сторонние риски, которые ваш сканер уязвимостей не видит.
10. Осведомленность о безопасности
Обеспечьте сотрудникам регулярное обучение по вопросам кибербезопасности.
Научите пользователей распознавать попытки фишинга и социальной инженерии.
Предоставьте простой способ сообщить о подозрительных электронных письмах или действиях.
Включите обязанности по обеспечению безопасности при приеме и увольнении сотрудников и не упускайте из виду внутренние риски, описанные вкакова цель программы инсайдерских угроз.
Быстрая оценка
Если вы ответили «Нет» на несколько пунктов выше, эти пробелы могут стать полезной отправной точкой для более детальной оценки кибербезопасности.
Контрольный список разработан как базовый уровень, а не как замена профессиональной оценки. Следующим шагом является определение приоритетности пробелов в соответствии с их вероятностью, потенциальным влиянием на бизнес и важностью задействованных систем. В первую очередь следует обратить внимание на критические недостатки, такие как открытый административный доступ, отсутствие MFA, неподдерживаемые системы с выходом в Интернет или непроверенные резервные копии.
Как CyberLad может помочь
Выявление брешей в безопасности полезно только в том случае, если вы знаете, какие из них устранить в первую очередь. CyberLad помогает предприятиям оценить уровень своей безопасности, выявить потенциальные слабые места и расставить приоритеты для улучшений на основе фактического риска.
Наш подход фокусируется на практических выводах, а не на длинных отчетах, наполненных вопросами, которые мало что дают о бизнес-контексте. Если вы предпочитаете привлечь сторонних экспертов для более глубокого анализа, вот чтоделает консультант по кибербезопасности и зачем он вам может понадобиться.
Вы можете начать с бесплатной 30-минутной оценки кибербезопасности, чтобы получить первоначальное представление о текущем состоянии вашей безопасности. Мы поможем выявить три критические уязвимости или пробелы в системе безопасности, которые могут потребовать вашего внимания, и объясним практические шаги, которые вы можете предпринять для снижения связанного с ними риска.
В зависимости от вашей среды, оценка может учитывать такие области, как:
Сетевая и инфраструктурная безопасность
Управление уязвимостями
Контроль идентификации и доступа
Безопасность конечных точек
Облачная безопасность
Мониторинг безопасности и реагирование на инциденты
Защита данных и готовность к соблюдению требований
Готовитесь ли вы к аудиту, реагируете на недавнюю проблему безопасности или просто хотите понять, в чем заключаются ваши самые большие риски, целенаправленная оценка может дать вам более четкую отправную точку.
Заключение
Оценка кибербезопасности дает вашей организации четкое представление о ее уязвимостях, мерах безопасности и общем риске. Вместо того, чтобы ждать, пока инцидент обнажит слабые места, регулярные оценки помогут вам обнаружить и устранить их на ранней стадии.
Этот процесс должен выходить за рамки сканирования уязвимостей. В ходе полной оценки рассматриваются ваши активы, средства контроля доступа, инфраструктура, облачные среды, защита данных, процессы безопасности и готовность к инцидентам. Самое главное, это превращает эти выводы в приоритетный план исправления ситуации.
Используйте приведенный выше контрольный список оценки кибербезопасности в качестве отправной точки для выявления очевидных пробелов. Для более глубокого анализа рассмотрите комплексную оценку, которая оценивает как технические недостатки, так и их потенциальное влияние на бизнес.
Кибербезопасность — это не разовое мероприятие. Оценивайте, исправляйте, проверяйте и повторяйте по мере развития ваших систем и рисков.
Если вы не знаете, с чего начать, бесплатная 30-минутная оценка безопасности CyberLad поможет выявить три критических бреши в безопасности и подскажет вам дальнейшие практические шаги по улучшению вашего состояния безопасности.
Часто задаваемые вопросы
Сколько стоит оценка кибербезопасности?
Стоимость оценки кибербезопасности зависит от размера организации, количества систем, объема оценки, сложности среды и необходимого уровня тестирования. Оценка малого бизнеса может стоить значительно дешевле, чем оценка предприятия, охватывающая несколько сетей, облачных сред, приложений и мест.
Сколько времени занимает оценка кибербезопасности?
Оценка кибербезопасности может занять от нескольких дней до нескольких недель. Целенаправленную оценку небольшой среды можно выполнить быстро, тогда как комплексная оценка предприятия, включающая несколько систем, приложений, облачных платформ и бизнес-подразделений, может занять несколько недель.
Кто должен проводить оценку кибербезопасности?
Оценка кибербезопасности может быть выполнена командой внутренней безопасности, независимым консультантом по кибербезопасности или специализированным поставщиком услуг безопасности. Внутренние команды хорошо понимают окружающую среду, а независимая третья сторона может предоставить взгляд со стороны и выявить риски, которые внутренние команды упустили из виду.
Организации также могут использовать оба подхода: внутренние группы проводят регулярные оценки, а независимые специалисты проводят периодические проверки.
В чем разница между оценкой кибербезопасности и аудитом?
Оценка кибербезопасности фокусируется на выявлении уязвимостей, угроз, недостатков контроля и общего риска безопасности. Аудит безопасности в первую очередь оценивает, соблюдает ли организация определенные политики, правила, рамки или стандарты.
Оценка спрашивает: «Где находятся наши риски безопасности?» Аудит обычно спрашивает: «Соблюдаем ли мы необходимые меры контроля или стандарты?»
Что такое оценка рисков кибербезопасности?
Оценка рисков кибербезопасности определяет важные активы, соответствующие киберугрозы, уязвимости, существующие меры безопасности и потенциальное влияние инцидента безопасности. Результаты расставляются по приоритетам в соответствии с риском, поэтому организации могут сосредоточить ресурсы на проблемах безопасности, которые могут оказать наибольшее влияние на бизнес.