การประเมินความปลอดภัยทางไซเบอร์คือการประเมินเชิงโครงสร้างของระบบ ข้อมูล และการควบคุมขององค์กรที่ออกแบบมาเพื่อระบุช่องโหว่ก่อนที่ผู้โจมตีจะทำ นี่เป็นวิธีเดียวที่มีประสิทธิภาพมากที่สุดในการทราบว่าความเสี่ยงที่แท้จริงของคุณอยู่ที่ใด ไม่ใช่จุดที่คุณถือว่าความเสี่ยงนั้นอยู่ที่ใด
ความเสี่ยงมีอยู่จริง: การละเมิดข้อมูลโดยเฉลี่ยขณะนี้มีค่าใช้จ่าย 4.45 ล้านเหรียญสหรัฐ และองค์กรส่วนใหญ่ไม่พบการละเมิดเป็นเวลา 204 วัน การประเมินที่ดำเนินไปอย่างดีจะช่วยปิดช่องว่างนั้นด้วยการแสดงจุดอ่อนในขณะที่ยังมีราคาถูกที่จะแก้ไข
ในคู่มือนี้ เราจะแจกแจงการประเมินความปลอดภัยทางไซเบอร์ประเภทต่างๆ อธิบายกระบวนการทีละขั้นตอน แสดงให้คุณเห็นว่ารายงานการประเมินที่เหมาะสมมีลักษณะอย่างไร และให้รายการตรวจสอบฟรีที่คุณสามารถดำเนินการได้ตั้งแต่วันนี้ หากคุณกำลังชั่งน้ำหนักการประเมินกับการทดสอบการเจาะแบบเต็ม หรือสงสัยว่ามันเข้ากับโปรแกรม GRC ที่กว้างขึ้นได้อย่างไร เราก็จะครอบคลุมเรื่องนั้นด้วย
การประเมินความปลอดภัยทางไซเบอร์คืออะไร?
การประเมินความปลอดภัยทางไซเบอร์เป็นการทบทวนสภาพแวดล้อมไอทีขององค์กรอย่างเป็นระบบเพื่อระบุจุดอ่อนด้านความปลอดภัย ทำความเข้าใจภัยคุกคามที่อาจเกิดขึ้น และประเมินว่าการควบคุมความปลอดภัยที่มีอยู่นั้นแข็งแกร่งเพียงพอที่จะปกป้องระบบและข้อมูลที่สำคัญหรือไม่
การประเมินมองข้ามจุดอ่อนส่วนบุคคล โดยจะตรวจสอบว่าส่วนต่างๆ ของสภาพแวดล้อมการรักษาความปลอดภัยทำงานร่วมกันอย่างไร รวมถึงเครือข่าย แอปพลิเคชัน อุปกรณ์ปลายทาง โครงสร้างพื้นฐานคลาวด์ การเข้าถึงของผู้ใช้ นโยบายความปลอดภัย และการควบคุมการปกป้องข้อมูล
การประเมินโ��ยทั่วไปจะมุ่งเน้นไปที่สี่ประเด็นหลัก:
สินทรัพย์:ระบบ แอปพลิเคชัน อุปกรณ์ ทรัพยากรบนคลาวด์ และข้อมูลที่ละเอียดอ่อนที่ต้องการการปกป้อง
ภัยคุกคาม:เหตุการณ์ที่อาจเกิดขึ้นหรือผู้โจมตีที่อาจเป็นอันตรายต่อทรัพย์สินเหล่านั้น
ช่องโหว่:จุดอ่อนที่ผู้โจมตีสามารถใช้ประโยชน์ได้ เช่น ซอฟต์แวร์ที่ล้าสมัย การกำหนดค่าที่ไม่ถูกต้อง หรือสิทธิ์ที่มากเกินไป
การควบคุมความปลอดภัย:มาตรการที่มีอยู่แล้ว รวมถึงไฟร์วอลล์, MFA, การป้องกันอุปกรณ์ปลายทาง, การควบคุมการเข้าถึง, การตรวจสอบ และขั้นตอนการตอบสนองต่อเหตุการณ์
เป้าหมายไม่ใช่เพียงการสร้างรายการปัญหาด้านความปลอดภัยเท่านั้น การประเมินที่ดีช่วยให้องค์กรเข้าใจว่าความเสี่ยงใดที่สำคัญที่สุด อะไรจะเกิดขึ้นหากความเสี่ยงเหล่านั้นถูกนำไปใช้ประโยชน์ และปัญหาใดควรได้รับการแก้ไขก่อน
ตัวอย่างเช่น การประเมินอาจระบุช่องโหว่หลายสิบรายการในสภาพแวดล้อม แพตช์ที่หายไปบนเซิร์ฟเวอร์ทดสอบที่แยกออกมาอาจมีความเสี่ยงค่อนข้างน้อย ในขณะที่การตรวจสอบสิทธิ์ที่อ่อนแอบนบัญชีผู้ดูแลระบบที่เชื่อมต่อกับอินเทอร์เน็ตอาจต้องได้รับการดูแลทันที
แนวทางที่อิงตามความเสี่ยงนี้ช่วยให้ทีมรักษาความปลอดภัยจัดลำดับความสำคัญของทรัพยากร แทนที่จะถือว่าทุกการค้นพบเป็นเรื่องเร่งด่วนเท่าเทียมกัน
การประเมินความปลอดภัยทางไซเบอร์เทียบกับการตรวจสอบและการทดสอบการเจาะระบบ
คำเหล่านี้มักใช้แทนกันได้ แต่มีจุดประสงค์ที่แตกต่างกัน
วิธีการ | วัตถุประสงค์หลัก | สิ่งที่ตรวจสอบ | ผลลัพธ์ทั่วไป |
|---|---|---|---|
การประเมินความปลอดภัยทางไซเบอร์ | ประเมินมาตรการรักษาความปลอดภัยและความเสี่ยงโดยรวม | ระบบ ช่องโหว่ ภัยคุกคาม นโยบาย การควบคุม และกระบวนการ | จัดลำดับความสำคัญของการค้นพบและแผนการแก้ไข |
การตรวจสอบความปลอดภัย | ตรวจสอบการปฏิบัติตามข้อกำหนดที่กำหนดไว้ | นโยบาย ขั้นตอน หลักฐาน และการควบคุมความปลอดภัย | ข้อค้นพบด้านการปฏิบัติตามข้อ��ำหนดและรายงานการตรวจสอบ |
การทดสอบการเจาะ | พิจารณาว่าช่องโหว่สามารถถูกโจมตีได้หรือไม่ | เครือข่าย แอปพลิเคชัน ระบบ หรือโครงสร้างพื้นฐานที่เลือก | ช่องโหว่ที่สามารถใช้ประโยชน์ได้และคำแนะนำทางเทคนิค |
การประเมินความปลอดภัยทางไซเบอร์ให้มุมมองที่กว้างที่สุด การตรวจสอบมุ่งเน้นไปที่การปฏิบัติตามการควบคุมและมาตรฐานที่จำเป็นเป็นหลัก ในขณะที่การทดสอบการเจาะทดสอบเชิงรุกจะทดสอบว่าจุดอ่อนสามารถนำมาใช้ประโยชน์ได้หรือไม่
องค์กรต่างๆ มักใช้ทั้งสามอย่างนี้เป็นส่วนหนึ่งของโปรแกรมรักษาความปลอดภัยที่สมบูรณ์ แทนที่จะเลือกเพียงแนวทางเดียว ดูรายละเอียดของการกำกับดูแล ความเสี่ยง และการปฏิบัติตามกฎระเบียบ (GRC) ในความปลอดภัยทางไซเบอร์สำหรับวิธีการประสานงานความพยายามเหล่านี้โดยทั่วไป
ประเภทของการประเมินความปลอดภัยทางไซเบอร์
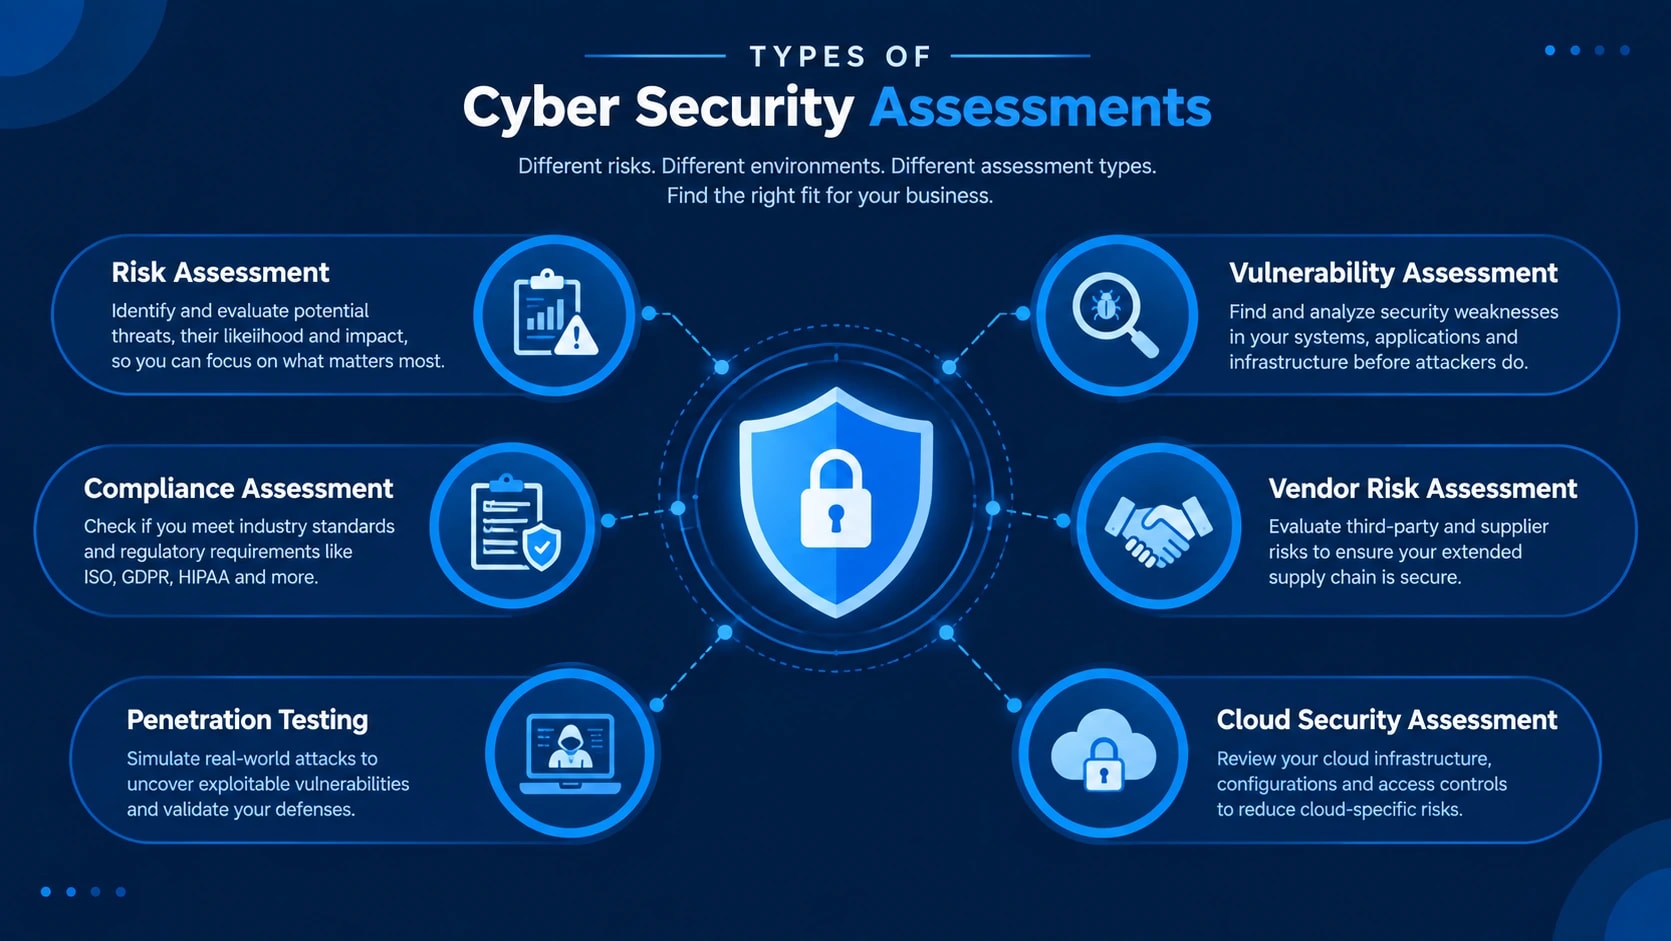
ไม่ใช่ทุกองค์กรที่เผชิญกับความเสี่ยงด้านความปลอดภัยเหมือนกัน การประเมินที่ถูกต้องขึ้นอยู่กับโครงสร้างพื้นฐาน อุตสาหกรรม ข้อกำหนดด้านกฎระเบียบ และประเภทของข้อมูลที่คุณจัดการ
ต่อไปนี้เป็นการประเมินความปลอดภัยทางไซเบอร์ประเภทที่พบบ่อยที่สุด
1. การประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์
การประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์จะระบุภัยคุกคามต่อทรัพย์สินที่สำคัญและประเมินผลกระทบที่อาจเกิดขึ้นหากภัยคุกคามเหล่านั้นกลายเป็นเหตุการณ์จริง
แทนที่จะมุ่งเน้นเฉพาะจุดอ่อนทางเทคนิค กลับพิจารณาภาพรวมที่ใหญ่กว่า ซึ่งรวมถึงโอกาสที่จะเกิดเหตุการณ์ มูลค่าของสินทรัพย์ที่ได้รับผลกระทบ การควบคุมความปลอดภัยที่มีอยู่ และผลกระทบทางการเงินหรือการดำเนินงานที่อาจเกิดขึ้น
จากนั้นผลการวิจัยจะถูกจัดลำดับความสำคัญตามความเสี่ยง ช่วยให้องค์กรต่างๆ ตัดสินใจได้ว่าควรจัดสรรทรัพยากรด้านความปลอดภัยไว้ที่ใดก่อน หากคุณต้องการใส่ตัวเลขไว้ด้านหลังการจัดลำดับความสำคัญนั้นเครื่องคำนวณความเสี่ยงด้านความปลอดภัยทางไซเบอร์เป็นจุดเริ่มต้นที่มีประโยชน์
2. การประเมินช่องโหว่
การประเมินช่องโหว่จะค้นหาระบบ แอปพลิเคชัน เครือข่าย และอุปกรณ์เพื่อหาจุดอ่อนด้านความปลอดภัยที่ทราบ
ทีมรักษาความปลอดภัยอาจใช้เครื่องมือสแกนช่องโหว่ เช่น Nessus, Qualys หรือ Rapid7 เพื่อระบุปัญหาต่างๆ ได้แก่:
ไม่มีแพตช์รักษาความปลอดภัย
ซอฟต์แวร์ล้าสมัย
เปิดพอร์ตและบริการที่ไม่จำเป็น
การกำหนดค่าที่อ่อนแอ
ช่องโหว่ของซอฟต์แวร์ที่ทราบ
ระบบที่เปิดเผย
การประเมินช่องโหว่ต่างจากการทดสอบการเจาะระบบ โดยทั่วไปจะมุ่งเน้นไปที่การระบุจุดอ่อนมากกว่าการหาประโยชน์จากจุดอ่อนเหล่านั้น
คุณสามารถเรียนรู้เพิ่มเติมเกี่ยวกับความแตกต่างได้ในคู่มือการทดสอบการเจาะระบบและกลยุทธ์การประเมินช่องโหว่ของเรา
3. การประเมินการปฏิบัติตามข้อกำหน��
การประเมินการปฏิบัติตามกฎระเบียบจะประเมินว่าการควบคุมความปลอดภัยขององค์กรเป็นไปตามข้อกำหนดด้านกฎระเบียบ อุตสาหกรรม หรือสัญญาที่เฉพาะเจาะจงหรือไม่
สิ่งนี้อาจเกี่ยวข้องกับกรอบงานและมาตรฐาน เช่น:
ทั้งนี้ขึ้นอยู่กับองค์กร ISO 27001
กรอบงานความปลอดภัยทางไซเบอร์ของ NIST
เอสโอซี 2
GDPR
PCI DSS
การประเมินสามารถระบุช่องว่างระหว่างแนวทางปฏิบัติด้านความปลอดภัยที่มีอยู่และการควบคุมที่จำเป็น ทำให้องค์กรมีแผนงานที่ชัดเจนในการปรับปรุงการปฏิบัติตามข้อกำหนด
การประเมินการปฏิบัติตามข้อกำหนดมักเป็นส่วนหนึ่งของโปรแกรมการกำกับดูแล คว���มเสี่ยง และการปฏิบัติตามข้อกำหนด (GRC) ในวงกว้าง หากคุณอยู่ในอุตสาหกรรมที่มีการควบคุม เช่น บริการทางการเงิน กรอบงาน เช่นAPRA CPS 230เพิ่มข้อกำหนดความเสี่ยงด้านปฏิบัติการอีกชั้นหนึ่งเพิ่มเติมจากมาตรฐานข้างต้น
4. การประเมินความเสี่ยงของบุคคลที่สามและผู้ขาย
องค์กรต่างๆ พึ่งพาผู้ให้บริการคลาวด์ แพลตฟอร์ม SaaS ผู้รับจ้าง ผู้ประมวลผลการชำระเงิน และผู้จำหน่ายภายนอกอื่นๆ มากขึ้น
การประเมินความเสี่ยงของบริษัทภายนอกจะประเมินว่าผู้จำหน่ายเหล่านั้นนำเสนอความเสี่ยงด้านความปลอดภัยที่ยอมรับไม่ได้หรือไม่
โดยอาจตรวจสอบด้านต่างๆ เช่น การจัดการข้อมูล การควบคุมการเข้าถึง การเข้ารหัส ขั้นตอนการตอบสนองเหตุการณ์ การรับรองความปลอดภัย ประวัติการละเมิด และ���ารจัดการผู้รับเหมาช่วง
การประเมินเหล่านี้มีความสำคัญอย่างยิ่งเมื่อผู้ขายสามารถเข้าถึงข้อมูลที่ละเอียดอ่อนหรือระบบธุรกิจที่สำคัญ และคุ้มค่าที่จะจับคู่กับการดูที่บุคคลที่สามเสี่ยงต่อโปรแกรมสแกนช่องโหว่ของคุณไม่สามารถมองเห็นเนื่องจากเครื่องมือสแกนเพียงอย่างเดียวไม่ค่อยสามารถตรวจจับความเสี่ยงจากฝั่งผู้ขายได้
5. การทดสอบการเจาะ
การทดสอบการเจาะใช้แนวทางที่ขัดแย้งกันมากขึ้น
ผู้เชี่ยวชาญด้านความปลอดภัยจำลองการโจมตีในโลกแห่งความเป็นจริงต่อระบบ แอพพลิเคชั่น หรือเครือข่ายที่เลือก เพื่อพิจารณาว่าจุดอ่อนที่ระบุสามารถนำไปใช้ประโยช���์ได้จริงหรือไม่
การทดสอบการเจาะระบบสามารถเปิดเผยเส้นทางการโจมตีที่เครื่องสแกนช่องโหว่แบบอัตโนมัติอาจพลาด เช่น ช่องโหว่แบบลูกโซ่ จุดอ่อนในการรับรองความถูกต้อง ข้อบกพร่องด้านตรรกะทางธุรกิจ และโอกาสในการยกระดับสิทธิ์
เนื่องจากการทดสอบการเจาะระบบเกี่ยวข้องกับการแสวงหาประโยชน์อย่างจริงจัง จึงมักจะดำเนินการภายในขอบเขตที่กำหนดไว้อย่างชัดเจนและได้รับอนุญาตอย่างเป็นทางการ ดูคู่มือกลยุทธ์การทดสอบการเจาะระบบและการประเมินช่องโหว่ว่าทั้งสองสาขาวิชาเข้ากันได้อย่างไร
6. การประเมินความปลอดภัยของคลาวด์
การประเมินความปลอดภัยของระบบคลาวด์จะประเมินการกำหนดค่าความปลอดภัยของสภาพแวดล้อมระบบคลาวด์ เช่น AWS, Microsoft Azure หรือ Google Cloud
โดยทั่วไปจะตรวจสอบ:
การจัดการข้อมูลประจำตัวและการเข้าถึง
แหล่งข้อมูลที่เปิดเผยต่อสาธารณะ
สิทธิ์ในการจัดเก็บ
การกำหนดค่าเครือข่าย
การเข้ารหัส
การบันทึกและการตรวจสอบ
การจัดการความลับและข้อมูลรับรอง
นโยบายความปลอดภัยและการกำหนดค่าที่ไม่ถูกต้อง
สภาพแวดล้อมคลาวด์สามารถเปลี่ยนแปลงได้อย่างรวดเร็ว ดังนั้นการประเมินเหล่านี้จึงมีประโยชน์อย่างยิ่งหลังจากการโยกย้าย การเปลี่ยนแปลงสถาปัตยกรรมที่ส���คัญ หรือการปรับใช้บริการคลาวด์ใหม่ กกรอบการบริหารความเสี่ยงด้านข้อมูลสามารถช่วยให้คุณตัดสินใจได้ว่าข้อมูล "สำคัญ" ใดที่ต้องการการควบคุมที่เข้มงวดที่สุดเมื่อย้ายไปยังระบบคลาวด์
หลายองค์กรรวมการประเมินหลายรายการเข้าด้วยกัน ตัวอย่างเช่น ธุรกิจอาจดำเนินการประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์ประจำปี ดำเนินการประเมินช่องโหว่เป็นประจำ และทำการทดสอบการเจาะระบบในแอปพลิเคชันที่สำคัญก่อนการเปิดตัวครั้งใหญ่
เหตุใดธุรกิจของคุณจึงต้องได้รับการประเมินความปลอดภัยทางไซเบอร์
ความเสี่ยงทางไซเบอร์เปลี่ยนแปลงตลอดเวลา มีการค้นพบช่องโหว่ใหม่ พนักงานเข้าร่วมหรือลาออก แอปพลิเคชันถูกปรั���ใช้ สภาพแวดล้อมคลาวด์ขยายตัว และผู้โจมตีพัฒนาเทคนิคใหม่
การประเมินความปลอดภัยทางไซเบอร์ช่วยให้ธุรกิจต่างๆ เห็นภาพที่ชัดเจนว่ามาตรการรักษาความปลอดภัยของตนอยู่ในจุดใดในปัจจุบัน ที่สำคัญกว่านั้นคือช่วยระบุจุดอ่อนก่อนที่จะกลายเป็นเหตุการณ์ด้านความปลอดภัย
การประเมินเป็นประจำสามารถช่วยองค์กรได้:
ค้นหาช่องโหว่และการกำหนดค่าความปลอดภัยที่ผิดพลาด
ระบุสิทธิ์ของผู้ใช้ที่มากเกินไปและการควบคุมการเข้าถึงที่อ่อนแอ
ค้นหาระบบที่ล้าสมัยหรือไม่รองรับ
ประเมินว่าการควบคุมความปลอดภัยที่มีอยู่ทำงานตามที่ตั้งใจไว้หรือไม่
จัดลำดับความสำคัญการลงทุนด้านความปลอดภัยตามความเสี่ยงที่แท้จริง
เตรียมความพร้อมสำหรับข้อกำหนดด้านกฎระเบียบหรือการปฏิบัติตามข้อกำหนด
ลดโอกาสและผลกระทบที่อาจเกิดขึ้นจากการละเมิดข้อมูล
ปรับปรุงการตอบสนองต่อเหตุการณ์และความพร้อมในการกู้คืน
การประเมินยังสามารถเปิดเผยช่องว่างด้านความปลอดภัยที่เครื่องมือแต่ละรายการอาจตรวจไม่พบ เครื่องมือสแกนช่องโหว่อาจระบุเซิร์ฟเวอร์ที่ล้าสมัย เป็นต้น แต่การประเมินที่กว้างขึ้นสามารถระบุได้ว่าเซิร์ฟเวอร์นั้นมีข้อมูลที่ละเอียดอ่อน ถูกเปิดเผยต่ออินเทอร์เน็ต และมีการตรวจสอบที่เพียงพอ ซึ่งเป็นงานต่อเนื่องการตรวจสอบความปลอดภัยทางไซเบอร์เมื่อการประเมินสิ้นสุดลง
บริบทนี้ช่วยให้ทีมมุ่งเน้นไปที่จุดอ่อนที่น��เสนอความเสี่ยงทางธุรกิจที่ยิ่งใหญ่ที่สุด
คุณควรประเมินความปลอดภัยทางไซเบอร์บ่อยแค่ไหน?
สำหรับหลายๆ องค์กร การดำเนินการประเมินอย่างครอบคลุมอย่างน้อยปีละครั้งถือเป็นข้อมูลพื้นฐานที่เป็นประโยชน์ สภาพแวดล้อมที่มีความเสี่ยงสูงอาจต้องมีการประเมินบ่อยครั้งมากขึ้น ขึ้นอยู่กับข้อกำหนดด้านกฎระเบียบ การเปลี่ยนแปลงโครงสร้างพื้นฐาน และความอ่อนไหวของข้อมูลที่เกี่ยวข้อง
นอกจากนี้ คุณควรพิจารณาดำเนินการประเมินหลังจากเกิดเหตุการณ์สำคัญ เช่น
การละเมิดข้อมูลหรือเหตุการณ์ด้านความปลอดภัย
การเปลี่ยนแปลงโครงสร้างพื้นฐานหรือเครือข่ายที่สำคัญ
การย้ายไปยังสภาพแวด��้อมคลาวด์ใหม่
การปรับใช้แอปพลิเคชันที่สำคัญ
การควบรวมกิจการหรือการเข้าซื้อกิจการ
การแนะนำผู้จำหน่ายรายใหม่ที่สามารถเข้าถึงระบบที่มีความละเอียดอ่อน
การเปลี่ยนแปลงข้อกำหนดด้านกฎระเบียบที่สำคัญ
ก่อนการตรวจสอบการปฏิบัติตามข้อกำหนดที่สำคัญ
การประเมินประจำปีไม่ควรแทนที่การตรวจสอบความปลอดภัยอย่างต่อเนื่อง การจัดการช่องโหว่ แพตช์ และแนวปฏิบัติด้านความปลอดภัยอื่นๆ ในแต่ละวัน หลายองค์กรจัดรูปแบบเลเยอร์ต่อเนื่องนี้อย่างเป็นทางการผ่านศูนย์ปฏิบัติการรักษาความปลอดภัยทั่วโลก (GSOC)หรือการตรวจจับและการตอบสนองปลายทางที่ได้รับการจัดการ (EDR).
คิดว่าการประเมินเป็นการตรวจสุขภาพเป็นระยะสำหรับโปรแกรมรักษาความปลอดภัยของคุณ การตรวจสอบอย่างต่อเนื่องจะบอกคุณว่าเกิดอะไรขึ้นทั่วทั้งสภาพแวดล้อม ในขณะที่การประเมินจะพิจารณาให้กว้างขึ้นว่าการป้องกัน กระบวนการ และลำดับความสำคัญของคุณยังคงตรงกับความเสี่ยงที่องค์กรของคุณเผชิญอยู่หรือไม่
กระบวนการประเมินความปลอดภัยทางไซเบอร์: 6 ขั้นตอน
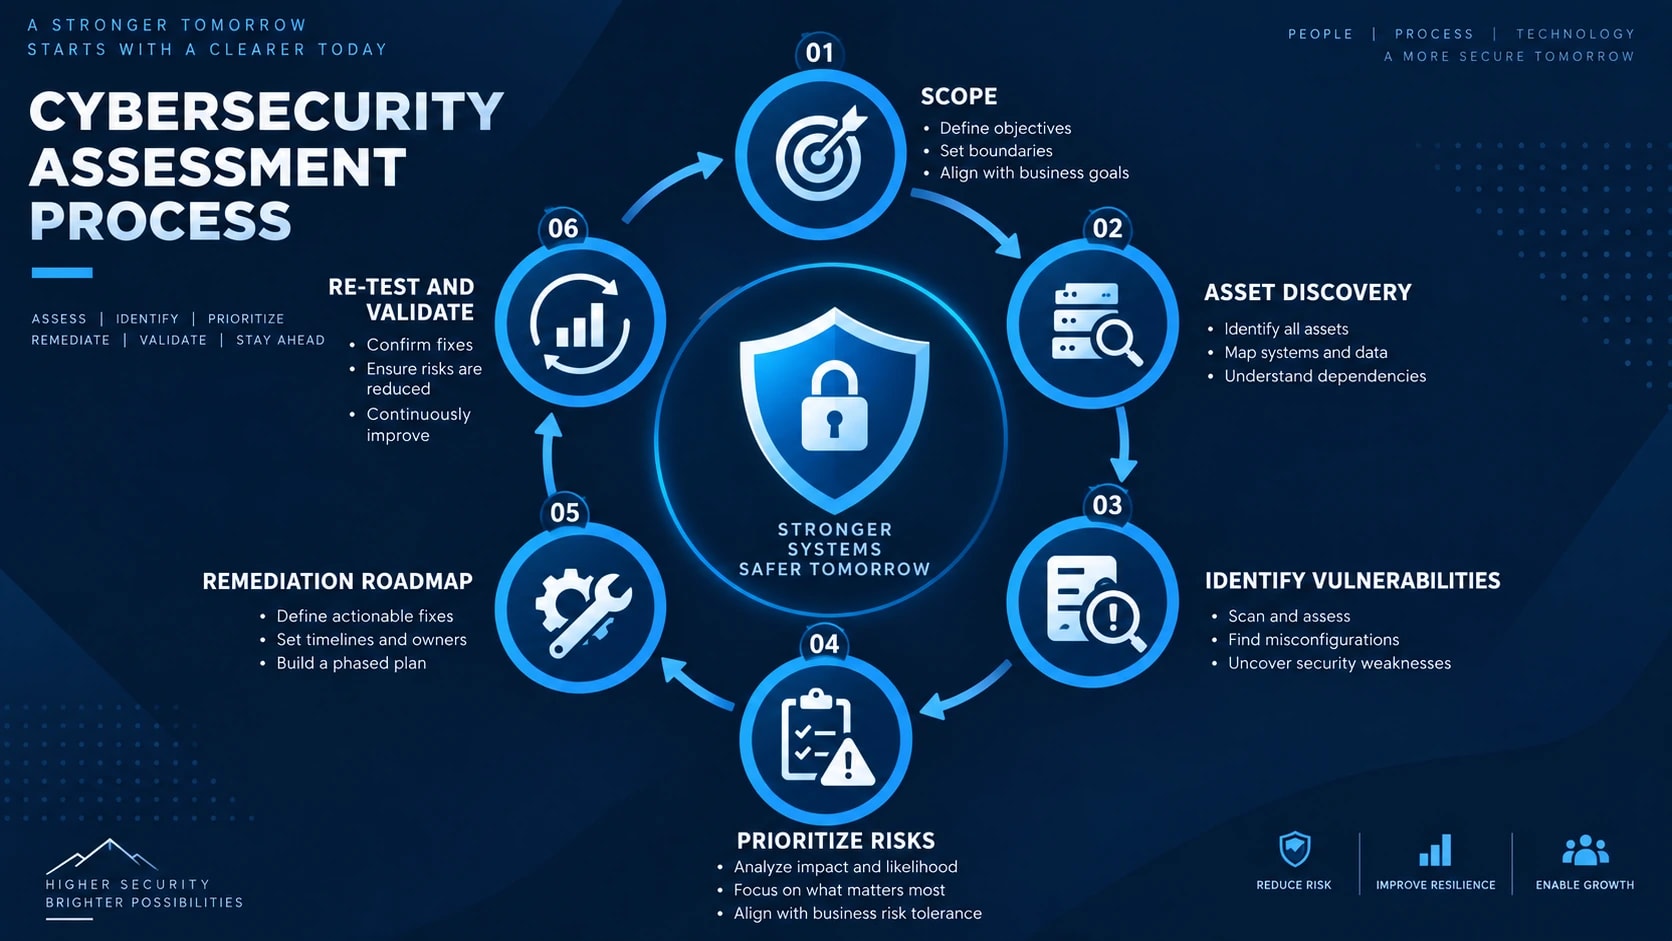
กระบวนการประเมินความปลอดภัยทางไซเบอร์ที่ประสบความสำเร็จเป็นไปตามแนวทางที่มีโครงสร้าง ขอบเขตที่แน่นอนจะแตกต่างกันไปในแต่ละองค์กร แต่การประเมินส่วนใหญ่จะผ่านขั้นตอนหลักหกขั้นต���น ตั้งแต่การกำหนดสิ่งที่ต้องประเมินไปจนถึงการตรวจสอบความถูกต้องว่าความเสี่ยงที่ระบุได้รับการแก้ไขแล้ว
1. กำหนดขอบเขต
ขั้นตอนแรกคือการตัดสินใจให้แน่ชัดว่าการประเมินจะครอบคลุมถึงอะไรบ้าง
ขอบเขตอาจรวมถึง:
ทั้งนี้ขึ้นอยู่กับองค์กร เครือข่ายองค์กร
เซิร์ฟเวอร์และอุปกรณ์ปลายทาง
เว็บแอปพลิเคชัน
โครงสร้างพื้นฐานคลาวด์ || ฐานข้อมูล
ระบบการเข้าถึงระยะไกล
การจัดการข้อมูลประจำตัวและการเข้าถึง
ข้อมูลทางธุรกิจที่ละเอียดอ่อน
การบูรณาการของบุคคลที่สาม
นโยบายและขั้นตอนด้านความปลอดภัย
การกำหนดสิ่งที่อยู่ในและนอกขอบเขตอย่างชัดเจนจะช่วยป้องกันช่องว่างและทำให้ทุกคนเข้าใจวัตถุประสงค์ของการประเมิน
Clearly defining what is in and out of scope prevents gaps and ensures everyone understands the purpose of the assessment.
ขอบเขตควรระบุกระบวนการและระบบทางธุรกิจที่สำคัญด้วย ตัวอย่างเช่น พอร์ทัลลูกค้าที่เชื่อมต่อกับอินเทอร์เน็ตอาจต้องการการดูแลเอาใจใส่มากกว่าสภาพแวดล้อมการพัฒนาที่แยกจากกัน
2. ค้นหาสินทรัพย์และข้อมูล
คุณไม่สามารถปกป้องระบบที่คุณไม่รู้ว่ามีอยู่ได้
ขั้นตอนต่อไปคือการสร้างรายการฮาร์ดแวร์ ซอฟต์แวร์ ทรัพยากรระบบคลาวด์ แอปพลิเคชัน บัญชีผู้ใช้ และข้อมูลที่ละเอียดอ่อนที่แม่นยำ
ทีมรักษาความปลอดภัยควรพิจารณาว่าข้อมูลสำคัญถูกจัดเก็บไว้ที่ใด ใครบ้างที่สามารถเข้าถึงข้อมูลได้ และจะเคลื่อนย้ายข้อมูลระหว่างระบบอย่างไร
การค้นพบสินทรัพย์ยังสามารถเปิดเผยเซิร์ฟเวอร์ที่ถูกลืม อุปกรณ์ที่ไม่มีการจัดการ ทรัพยากรคลาวด์ที่ไม่ได้ใช้ และ Shadow IT ที่อาจยังคงอยู่นอกการตรวจสอบความปลอดภัยตามปกติ
3. ระบุช่องโหว่และช่องว่างด้านความปลอดภัย
เมื่อเข้าใจสภาพแวดล้อมแล้ว การประเมินจะมองหาจุดอ่อนที่ผู้โจมตีสามารถใช้ประโยชน์ได้
ซึ่งอาจเกี่ยวข้องกับเครื่องสแกนช่องโหว่อัตโนมัติ เช่น Nessus, Qualys และ Rapid7 รวมกับการตรวจสอบการกำหนดค่าด้วยตนเองและการทดสอบความปลอดภัย บางทีมก้าวไปไกลกว่านี้ด้วยเชิงรุกการตามล่าภัยคุกคามทางไซเบอร์เพื่อแก้ไขปัญหาที่สแกนเนอร์เพียงอย่างเดียวไม่สามารถตรวจจับได้
สิ่งที่พบโดยทั่วไปได้แก่:
แพตช์รักษาความปลอดภัยหายไป
ซอฟต์แวร์ที่ไม่รองรับ
รหัสผ่านที่อ่อนแอหรือการควบคุมการตรวจสอบสิทธิ์
สิทธิ์ผู้ใช้ที่มากเกินไป
บริการที่เปิดเผย
การกำหนดค่าคลาวด์ผิดพลาด
การกำหนดค่าเครือข่ายไม่ปลอดภัย
ไม่มีการป้องกันปลายทาง
การบันทึกและการตรวจสอบไม่เพียงพอ
กระบวนการสำรองข้อมูลหรือการกู้คืนที่อ่อนแอ
การสแกนอัตโนมัติมีประโยชน์ แต่ไม่ควรเป็นการประเมินทั้งหมด การตรวจสอบด้วยตนเองจะให้บริบทที่เครื่องมือสแกนอาจพลาดไป
4. ให้คะแนนและจัดลำดับความสำคัญของความเสี่ยง
การค้นหาช่องโหว่ไม่ได้ทำให้กลายเป็นความเสี่ยงทางธุรกิจที่สำคัญโดยอัตโนม���ติ
การค้นพบแต่ละครั้งควรได้รับการประเมินตามปัจจัยต่างๆ เช่น การใช้ประโยชน์ ความเป็นไปได้ ความสำคัญของสินทรัพย์ ความละเอียดอ่อนของข้อมูล การควบคุมที่มีอยู่ และผลกระทบทางธุรกิจที่อาจเกิดขึ้น ของเราเครื่องคำนวณความเสี่ยงด้านความปลอดภัยทางไซเบอร์สามารถช่วยระบุตัวเลขคร่าวๆ เกี่ยวกับผลกระทบนั้นได้เมื่อคุณชั่งน้ำหนักผลการวิจัยเปรียบเทียบกัน
จากนั้นทีมสามารถจำแนกสิ่งที่ค้นพบโดยใช้การให้คะแนน เช่น
สำคัญ | สูง | ปานกลาง | ต่ำ
วิธีนี้จะป้องกันไม่ให้ทีมรักษาความปลอดภัยใช้เวลาเท่ากันกับทุกช่องโหว่ และช่วยให้พวกเขาจัดก��รกับความเสี่ยงที่อาจทำให้เกิดความเสียหายมากที่สุดก่อน
5. สร้างแผนงานรายงานและการแก้ไข
ข้อค้นพบนี้ได้รับการบันทึกไว้ในรายงานการประเมินความปลอดภัยทางไซเบอร์
รายงานที่มีประโยชน์ทำได้มากกว่าแค่แสดงรายการช่องโหว่ โดยจะอธิบายความเสี่ยงที่เกี่ยวข้อง สินทรัพย์ที่ได้รับผลกระทบ การแก้ไขที่แนะนำ ลำดับความสำคัญ และลำดับเวลาที่คาดหวังในการแก้ไขปัญหา
แผนงานการแก้ไขควรแยกการดำเนินการทันทีออกจากการปรับปรุงในระยะยาว
ตัวอย่างเช่น การปิดใช้งานบัญชีที่ถูกเปิดเผยอาจใช้เวลาไม่กี่นาที ในขณะที่การออกแบบการแบ่งส่วนเครือข่ายใหม่อาจต้องใช้เวลาหลายเดือนในการวางแผนและดำเนินการ
6. ทดสอบซ้ำและตรวจสอบความถูกต้อง
การประเมินไม่ควรสิ้นสุดเมื่อมีการส่งรายงาน
หลังจากงานแก้ไขเสร็จสิ้น ทีมรักษาความปลอดภัยควรตรวจสอบว่าการค้นพบที่สำคัญได้รับการแก้ไขอย่างถูกต้องแล้ว และการแก้ไขไม่ได้ทำให้เกิดปัญหาเพิ่มเติม
การทดสอบซ้ำอาจรวมถึงการสแกนช่องโหว่ การตรวจสอบการกำหนดค่า การตรวจสอบการควบคุมการเข้าถึง หรือการทดสอบการเจาะระบบแบบกำหนดเป้าหมาย
ผลลัพธ์สุดท้ายควรเป็นวงจรของการประเมิน จัดลำดับความสำคัญ แก้ไข ตรวจสอบ และประเมินใหม่ สิ่งนี้จะเปลี่ยนการประเมินความปลอดภัยทางไซเบอร์เพียงครั้งเดียวให้เป็นกระบวนการต่อเนื่องในการปรับปรุงมาตรการรักษาความปลอดภัยขององค์กร ซึ่งเป็นหนึ่งในกลยุทธ์การรักษาความปลอดภัยทางไซเบอร์ขององค์กรที่แยกโปรแกรมสำหรับผู้ใหญ่ออกจากโปรแกรมที่มีปฏิกิริยาโต้ตอบ
รายงานการประเมินความปลอดภัยทางไซเบอร์รวมอยู่ในอะไรบ้าง?
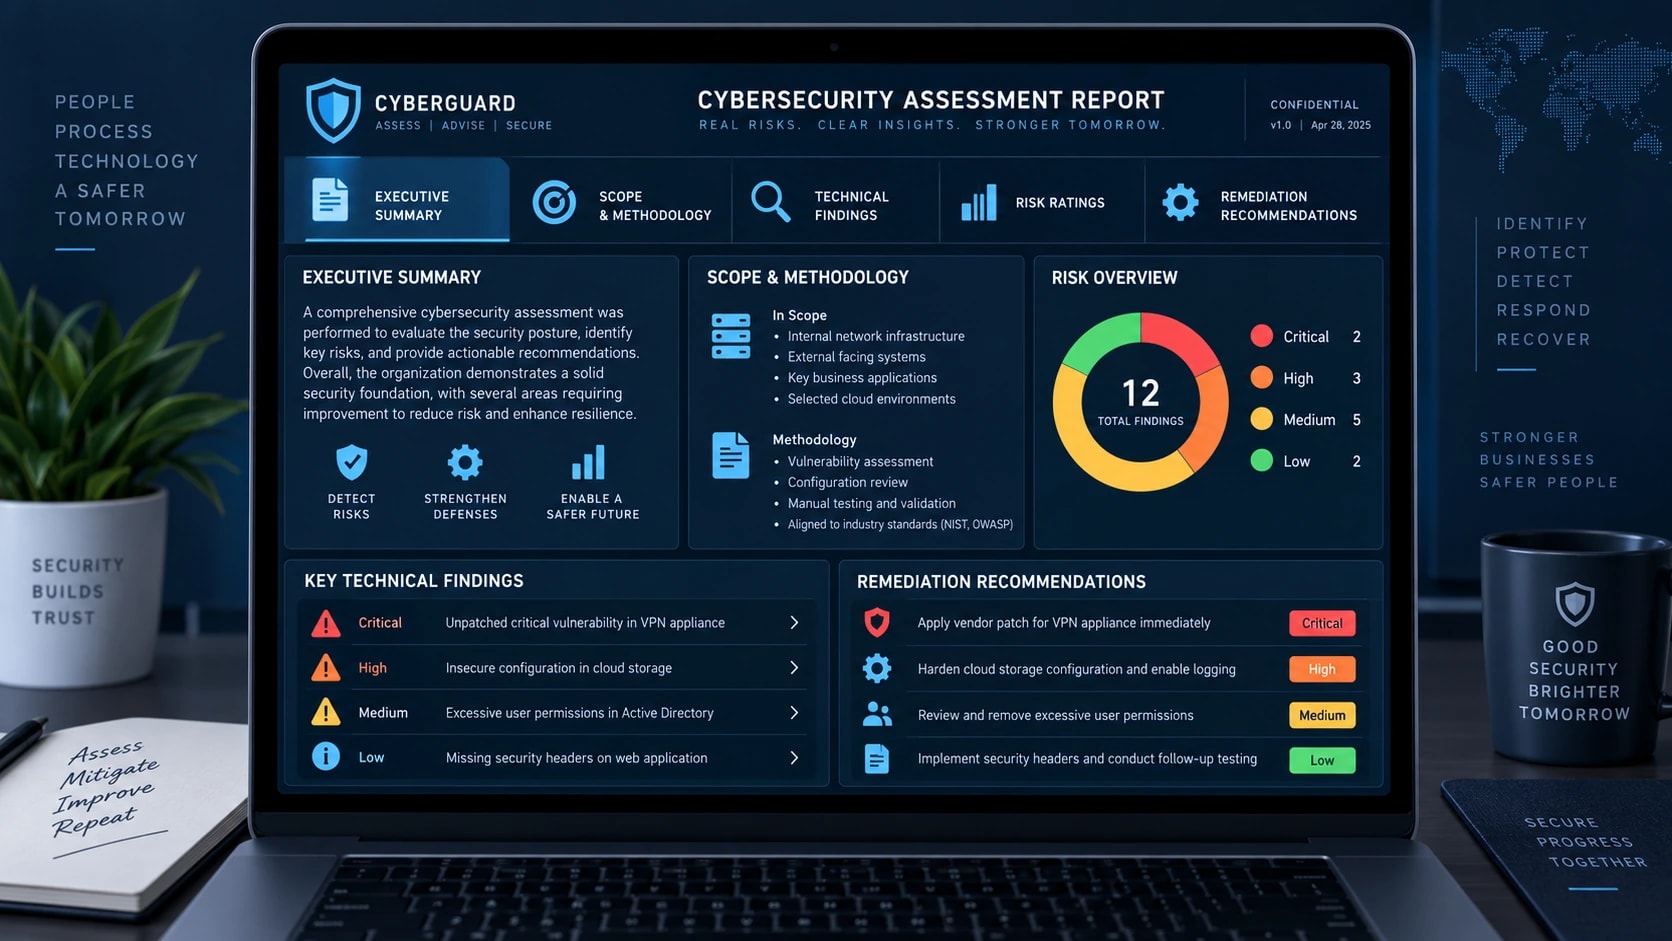
รายงานการประเมินความปลอดภัยทางไซเบอร์จะเปลี่ยนการค้นพบทางเทคนิคให้เป็นแผนปฏิบัติการที่ชัดเจน ควรช่วยให้ผู้นำเข้าใจความเสี่ยงทางธุรกิจโดยรวม ในขณะเดียวกันก็ให้รายละเอียดทางเทคนิคแก่ทีมรักษาความปลอดภัยและไอทีเพียงพอที่จะแก้ไขจุดอ่อนที่ระบุ
โดยทั่วไปรายงานที่ดีจะประกอบด้วยส่วนต่อไปนี้
บทสรุปผู้บริหาร
บทสรุปผู้บริหารให้ภาพรวมระดับสูงสำหรับผู้บริหารระดับสูงและผู้มีส่วนได้ส่วนเสียอื่นๆ ที่ไม่ใช่ด้านเทคนิค
ควรอธิบายมาตรการรักษาความปลอดภัยโดยรวมขอ��องค์กร ความเสี่ยงที่สำคัญที่สุดที่ค้นพบ และการดำเนินการที่ต้องได้รับการดูแลทันที
แทนที่จะต้องอธิบายรายละเอียดทางเทคนิคเกี่ยวกับความเป็นผู้นำอย่างล้นหลาม ส่วนนี้ควรตอบคำถามสามข้อ:
ความเสี่ยงทางไซเบอร์ที่ใหญ่ที่สุดของเราคืออะไร?
ส่งผลต่อธุรกิจอย่างไร?
เราควรจัดการกับอะไรก่อน?
ขอบเขตและวิธีการ
รายงานควรบันทึกอย่างชัดเจนถึงสิ่งที่ได้รับการประเมินและวิธีการประเมิน
ซึ่งอาจรวมถึงเครือข่าย แอปพลิเคชัน โครงสร้างพื้นฐานคลาวด์ อุปกรณ์ปลายทาง ระบบข้อมูลประจำตัว นโยบายความปลอดภัย และทรัพย์สินอื่นๆ ที่รวมอยู่ในขอบเขต
ข้อยกเว้นหรือข้อจำกัดใดๆ ควรได้รับการบันทึกไว้เพื่อให้ผู้อ่านเข้าใจว่าการปร��เมินครอบคลุมถึงอะไรบ้าง
ผลการวิจัยทางเทคนิค
ส่วนนี้ประกอบด้วยข้อมูลโดยละเอียดเกี่ยวกับจุดอ่อนด้านความปลอดภัยแต่ละข้อที่ค้นพบระหว่างการประเมิน
การค้นพบอาจรวมถึง:
ช่องโหว่หรือช่องว่างด้านความปลอดภัย
ระบบหรือทรัพย์สินที่ได้รับผลกระทบ
คำอธิบายของปัญหา
ผลกระทบที่อาจเกิดขึ้น
หลักฐานสนับสนุนการค้นพบ
วิธีแก้ไขที่แนะนำ
ระดับความเสี่ยง
ทีมเทคนิคสามารถใช้ข้อมูลนี้เพื่อทำซ้ำ ตรวจสอบ และแก้ไขปัญหาแต่ละข้อ
การให้คะแนนความเสี่ยง
โดยทั่วไปข้อค้นพบจะถูกจัดประเภทเป็นระดับวิกฤต สูง ปานกลาง หรือต่ำ ขึ้นอยู่กับผลกระทบที่อาจเกิดขึ้นและแนวโน้มของการแสวงหาผลประโยชน์
ตัวอย่างเช่น ช่องโหว่ในการเชื่อมต่อกับอินเทอร์เน็ตที่อาจทำให้สามารถเข้าถึงข้อมูลลูกค้าที่ละเอียดอ่อนโดยไม่ได้รับอนุญาต โดยทั่วไปจะได้รับลำดับความสำคัญมากกว่าปัญหาการกำหนดค่าที่มีผลกระทบต่ำบนระบบแยก
การจัดระดับความเสี่ยงช่วยให้องค์กรกำหนดทิศทางทรัพยากรด้านความปลอดภัยที่จำกัดไปยังปัญหาที่สำคัญที่สุดได้
คำแนะนำในการแก้ไข
การค้นพบที่มีความหมายทุกครั้งควรมีคำแนะนำเชิงปฏิบัติด้วย
คำแนะนำอาจเกี่ยวข้องกับการใช้แพตช์ การเปลี่ยนแปลงการกำหนดค่า การบังคับใช้ MFA การลบสิทธิ์ที่ไม่จำเป็น การปรับปรุงการแบ่งส่วนเครือข่าย การเสริมความแข็งแกร่งในการตรวจสอบ หรือการอัปเดตนโยบายความปลอดภัย
รายงานควรกำหนดกรอบเวลาการแก้ไขตามความเป็นจริงตามความเสี่ยง
ระดับความเสี่ยง | ตัวอย่างลำดับความสำคัญในการแก้ไข |
|---|---|
สำคัญ | การดำเนินการทันที |
สูง | โดยเร็วที่สุด |
ปานกลาง | การแก้ไขตามแผน |
ต่ำ | แก้ไขปัญหาผ่านวงจรการปรับปรุงปกติ |
ลำดับเวลาเหล่านี้ควรปรับให้เข้ากับการยอมรับความเสี่ยง ข้อกำหนดในการปฏิบัติงาน และภาระผูกพันด้านกฎระเบียบขององค์กร แทนที่จะถือเป็นกำหนดเวลาสากล
แผนงานการแก้ไข
สุดท้ายนี้ รายงานการประเมินควรนำข้อค้นพบของแต่ละบุคคลมารวมกันเป็นแผนงานที่มีการจัดลำดับความสำคัญ
การแก้ไขด่วนสามารถแก้ไขได้ก่อน ในขณะที่การปรับปรุงความปลอดภัยที่ใหญ่ขึ้นสามารถวางแผนได้ในช่วงสัปดาห์หรือเดือนต่อจากนี้
ทำให้รายงานการประเมินความปลอดภัยทางไซเบอร์เป็นมากกว่าภาพรวมของช่องโหว่ กลายเป็นแผนงานเชิงปฏิบัติที่ผู้นำ ทีมไอที และผู้เชี่ยวชาญด้านความปลอดภัยสามารถใช้เพื่อวัดความคืบหน้าและลดความเสี่ยงอย่างต่อเนื่อง
รายการตรวจสอบการประเมินความปลอดภัยทางไซเบอร์ฟรี
คุณไม่จำเป็นต้องรอการตรวจสอบอย่างเป็นทางการเพื่อเริ่มระบุช่องว่างด้านความปลอดภัย ใช้รายการตรวจสอบการประเมินความปลอดภัยทางไซเบอร์นี้เป��นการทบทวนพื้นฐานโดยย่อเกี่ยวกับมาตรการรักษาความปลอดภัยในปัจจุบันขององค์กรของคุณ
1. สินค้าคงคลังสินทรัพย์
ดูแลรักษารายการเซิร์ฟเวอร์ อุปกรณ์ปลายทาง แอปพลิเคชัน อุปกรณ์เครือข่าย และทรัพยากรระบบคลาวด์ให้ทันสมัยอยู่เสมอ
ระบุตำแหน่งที่จัดเก็บข้อมูลละเอียดอ่อนและสำคัญต่อธุรกิจถูกจัดเก็บไว้
ลบหรือรักษาความปลอดภัยทรัพย์สินที่ไม่รู้จัก ไม่ได้ใช้ และไม่ได้รับอนุญาต
2. การจัดการข้อมูลประจำตัวและการเข้าถึง
เปิดใช้งานการรับรองความถูกต้องด้วยหลายปัจจัย (MFA) สำหรับบัญชีที่มีสิทธิ์และละเอียดอ่อน
ใช้การเข้าถึงที่มีสิทธิ์น้อยที่สุดทุกครั้งที่เป็นไปได้
ลบบัญชีผู้ใช้ที่ไม่ได้ใช้งานและไม่จำเป็นออก
ตรวจสอบผู้ดูแลระบบและการเข���าถึงแบบมีสิทธิพิเศษเป็นประจำ
3. การจัดการแพตช์และช่องโหว่
อัปเดตระบบปฏิบัติการ แอปพลิเคชัน และอุปกรณ์เครือข่ายอยู่เสมอ
เรียกใช้การสแกนช่องโหว่เป็นประจำ
จัดลำดับความสำคัญของช่องโหว่ที่สำคัญและมีความเสี่ยงสูงสำหรับการแก้ไข
ติดตามช่องโหว่ที่ระบุจนกว่าจะได้รับการแก้ไข
4. อุปกรณ์ปลายทางและความปลอดภัยเครือข่าย
ปรับใช้การป้องกันปลายทางหรือ EDR ทั่วทั้งปลายทางที่รองรับ ดูคำแนะนำของเราเกี่ยวกับการตรวจจับและการตอบสนองปลายทางที่ได้รับการจัดการหากคุณกำลังชั่งน้ำหนักภายในองค์กรเทียบกับความคุ้มครองที่มีการจัดการ
กำหนดค่าไฟร์วอลล์เพื่ออนุญาตการรับส่งข้อมูลที่จำเป็นเท่านั้น
ตรวจสอบพอร์ตและบริการที่เชื่อมต่อกับอินเทอร์เน็ต
แบ่งกลุ่มระบบที่สำคัญจากเครือข่ายที่มีความน่าเชื่อถือต่ำตามความเหมาะสม
5. การคุ้มครองข้อมูล
เข้ารหัสข้อมูลที่ละเอียดอ่อนระหว่างส่งและพักเมื่อจำเป็น
จำกัดการเข้าถึงข้อมูลที่เป็นความลับและสำคัญต่อธุรกิจ
ตรวจสอบวิธีการรวบรวม จัดเก็บ แชร์ และลบข้อมูลที่ละเอียดอ่อน รวมถึงข้อมูล PIIซึ่งมีภาระหน้าที่ในการจัดการและการเปิดเผยข้อมูลของตนเอง
ตรวจสอบการเข้าถึงโดยไม่ได้รับอนุญาตหรือการถ่ายโอนข้อมูลที่ผิดปกติ และใส่การป้องกันข้อมูลรั่วไหลการควบคุมข้อมูลที่ละเอียดอ่อนที่สุดของคุณ
6. การสำรองข้อมูลและการกู้คืน
สำรองข้อมูลระบบและข้อมูลที่สำคัญอย่างสม่ำเสมอ
เก็บสำเนาสำรองที่ได้รับการป้องกันซึ่งไม่สาม���รถแก้ไขได้อย่างง่ายดายโดยบัญชีที่ถูกบุกรุก
ทดสอบขั้นตอนการกู้คืนข้อมูลสำรอง
ลำดับความสำคัญในการกู้คืนเอกสารสำหรับบริการทางธุรกิจที่สำคัญ
7. การบันทึกและการตรวจสอบ
เปิดใช้งานการบันทึกความปลอดภัยบนระบบและแอปพลิเคชันที่สำคัญ
รวมศูนย์บันทึกที่สำคัญเมื่อเป็นไปได้
ตรวจสอบการตรวจสอบสิทธิ์ที่น่าสงสัย การเปลี่ยนแปลงสิทธิ์ มัลแวร์ และกิจกรรมเครือข่ายที่ผิดปกติ
กำหนดกระบวนการตรวจสอบการแจ้งเตือนด้านความปลอดภัย ดูแนวทางปฏิบัติที่ดีที่สุดในการตรวจสอบความปลอดภัยทางไซเบอร์เพื่อดูว่ากระบวนการที่สมบูรณ์นั้นเป็นอย่างไร
8. การตอบสนองต่อเหตุการณ์
จัดทำเอกส���รแผนการตอบสนองต่อเหตุการณ์
กำหนดบทบาทและความรับผิดชอบก่อนที่เหตุการณ์จะเกิดขึ้น
รักษาขั้นตอนการยกระดับและการสื่อสาร
ทดสอบแผนการตอบสนองต่อเหตุการณ์ผ่านแบบฝึกหัดหรือสถานการณ์จำลอง
9. การรักษาความปลอดภัยของบุคคลที่สาม
ระบุผู้จำหน่ายที่สามารถเข้าถึงข้อมูลที่ละเอียดอ่อนหรือระบบที่สำคัญได้
ตรวจสอบแนวทางปฏิบัติด้านความปลอดภัยก่อนที่จะให้สิทธิ์การเข้าถึง
จำกัดสิทธิ์ของบุคคลที่สามตามที่จำเป็น
ลบการเข้าถึงของผู้ขายเมื่อสัญญาหรือโครงการสิ้นสุดลง หากต้องการดูเชิงลึกว่าความสัมพันธ์เหล่านี้มีแนวโน้มที่จะล้มเหลวที่จุดใด โปรดดูที่บุคคลที่สามเสี่ยงต่อโปรแกรมสแกนช่องโหว่ของคุณไม่สามารถมอง��ห็น.
10. การตระหนักรู้ด้านความปลอดภัย
จัดให้มีการฝึกอบรมความตระหนักรู้ด้านความปลอดภัยทางไซเบอร์ให้กับพนักงานเป็นประจำ
ฝึกอบรมผู้ใช้ให้จดจำความพยายามในการฟิชชิ่งและวิศวกรรมสังคม
จัดเตรียมวิธีการง่ายๆ สำหรับการรายงานอีเมลหรือกิจกรรมที่น่าสงสัย
รวมความรับผิดชอบด้านความปลอดภัยไว้ในการเริ่มต้นและออกจากงานของพนักงาน และอย่ามองข้ามความเสี่ยงจากภายใน ซึ่งครอบคลุมอยู่ในเป้าหมายของโปรแกรมภัยคุกคามภายในคืออะไร.
การประเมินด่วน
หากคุณตอบว่าไม่หลายข้อข้างต้น ช่องว่างเหล่านั้นอาจเป็นจุดเริ่มต้นที่เป็นประโยชน์สำหรับการประเมินความปลอดภัยทางไซเบอร์ที่มีรายละเอียดมากขึ้น
รายการตรวจสอบได้รับการออกแบบให้เป็นข้อมูลพื้นฐาน ไม่ใช่สิ่งทดแทนการประเมินทางวิชาชีพ ขั้นตอนต่อไปคือการจัดลำดับความสำคัญของช่องว่างตามแนวโน้ม ผลกระทบทางธุรกิจที่อาจเกิดขึ้น และความสำคัญของระบบที่เกี่ยวข้อง จุดอ่อนที่สำคัญ เช่น การเข้าถึงของผู้ดูแลระบบที่ถูกเปิดเผย, MFA ที่หายไป, ระบบที่เชื่อมต่อกับอินเทอร์เน็ตที่ไม่รองรับ หรือการสำรองข้อมูลที่ยังไม่ทดสอบ ควรได้รับความสนใจเป็นอันดับแรก
CyberLad สามารถช่วยได้อย่างไร
การระบุช่องว่างด้านความปลอดภัยจะมีประโยชน์ก็ต่อเมื่อคุณรู้ว่าต้องจัดการจุดไหนก่อน CyberLad ช่วยให้ธุรกิจต่างๆ ประเมินมาตรการรักษาความปลอดภัย เปิดเผยจุดอ่อนที่อาจเกิดขึ้น และจัดลำดับความสำคัญของการปรับปรุงตามความเสี่ยงที่แท้จริง
แนวทางของเรามุ่งเน้นไปที่การค้นพบในทางปฏิบัติมากกว่ารายงานที่มีความยาวซึ่งเต็มไปด้วยประเด็นต่างๆ ที่ให้บริบททางธุรกิจเพียงเล็กน้อย หากคุณต้องการนำผู้เชี่ยวชาญภายนอกเข้ามาตรวจสอบในเชิงลึก นี่คือสิ่งที่ที่ปรึกษาด้านความปลอดภัยในโลกไซเบอร์ทำและทำไมคุณถึงต้องการ.
คุณสามารถเริ่มต้นด้วยการประเมินความปลอดภัยทางไซเบอร์ฟรี 30 นาทีเพื่อดูภาพรวมระดับความปลอดภัยปัจจุบันของคุณ เราจะช่วยระบุช่องโหว่หรือช่องว่างด้านความปลอดภัยที่สำคัญสามประการที่อาจต้องได้รับการดูแลจากคุณ และอธิบายขั้นตอนการปฏิบัติที่คุณสามารถทำ���ด้เพื่อลดความเสี่ยงที่เกี่ยวข้อง
การประเมินสามารถพิจารณาด้านต่างๆ เช่น:
ทั้งนี้ขึ้นอยู่กับสภาพแวดล้อมของคุณ การรักษาความปลอดภัยเครือข่ายและโครงสร้างพื้นฐาน
การจัดการช่องโหว่
การควบคุมการระบุตัวตนและการเข้าถึง
การรักษาความปลอดภัยปลายทาง
การรักษาความปลอดภัยบนคลาวด์
การตรวจสอบความปลอดภัยและการตอบสนองต่อเหตุการณ์
การปกป้องข้อมูลและความพร้อมในการปฏิบัติตามข้อกำหนด
ไม่ว่าคุณกำลังเตรียมตัวสำหรับการตรวจสอบ ตอบสนองต่อข้อกังวลด้านความปลอดภัยล่าสุด หรือเพียงต้องการเข้าใจว่าความเสี่ยงที่ใหญ่ที่สุดของคุณอยู่ที่ใด การประเมินที่มุ่งเน้นสามา��ถให้จุดเริ่มต้นที่ชัดเจนยิ่งขึ้นแก่คุณได้
บทสรุป
การประเมินความปลอดภัยทางไซเบอร์ช่วยให้องค์กรของคุณมีมุมมองที่ชัดเจนเกี่ยวกับจุดอ่อน การควบคุมความปลอดภัย และความเสี่ยงโดยรวม แทนที่จะรอให้เหตุการณ์เปิดเผยจุดอ่อน การประเมินเป็นประจำจะช่วยให้คุณค้นหาและแก้ไขจุดอ่อนได้ตั้งแต่เนิ่นๆ
กระบวนการนี้ควรเป็นมากกว่าการเรียกใช้การสแกนช่องโหว่ การประเมินที่สมบูรณ์จะพิจารณาสินทรัพย์ การควบคุมการเข้าถึง โครงสร้างพื้นฐาน สภาพแวดล้อมคลาวด์ การปกป้องข้อมูล กระบวนการรักษาความปลอดภัย และความพร้อมของเหตุการณ์ สิ่งสำคัญที่สุดคือ เปลี่ยนข้อค้นพบเหล่านั้นให้เป็นแผนฟื้นฟูที่ได้รับการจัดลำดับความสำคัญ
ใช้รายการตรวจสอบการประเมินความปลอดภัยทางไซเบอร์ด้านบนเป็นจุดเริ่มต้นในการระบุช่องว่างที่ชัดเจน หากต้องการการตรวจสอบเชิงลึก ให้พิจารณาการประเมินที่ครอบคลุมซึ่งประเมินทั้งจุดอ่อนทางเทคนิคและผลกระทบทางธุรกิจที่อาจเกิดขึ้น
การรักษาความปลอดภัยทางไซเบอร์ไม่ใช่การดำเนินการเพียงครั้งเดียว ประเมิน แก้ไข ตรวจสอบ และทำซ้ำเมื่อระบบและความเสี่ยงของคุณพัฒนาขึ้น
หากคุณไม่แน่ใจว่าจะเริ่มต้นจากตรงไหน การประเมินความปลอดภัยฟรี 30 นาทีของ CyberLad สามารถช่วยระบุช่องว่างด้านความปลอดภัยที่สำคัญสามประการ และให้ขั้นตอนถัดไปที่นำไปป���ิบัติได้จริงในการปรับปรุงมาตรการรักษาความปลอดภัยของคุณ
คำถามที่พบบ่อย
การประเมินความปลอดภัยทางไซเบอร์มีค่าใช้จ่ายเท่าไร?
ค่าใช้จ่ายในการประเมินความปลอดภัยทางไซเบอร์ขึ้นอยู่กับขนาดขององค์กร จำนวนระบบ ขอบเขตการประเมิน ความซับซ้อนของสภาพแวดล้อม และระดับของการทดสอบที่ต้องการ การประเมินธุรกิจขนาดเล็กอาจมีค่าใช้จ่ายน้อยกว่าการประเมินระดับองค์กรอย่างมาก ซึ่งครอบคลุมเครือข่าย สภาพแวดล้อมคลาวด์ แอปพลิเคชัน และสถานที่ตั้งที่หลากหลาย
การประเมินความปลอดภัยทางไซเบอร์ใช้เวลานานเท่าใด?
การประเมินความปลอดภัยทางไซเบอร์อาจใช้เวลาตั้งแต่สองสามวันไปจนถึงหลายสัปดาห์ การประเมินแบบมุ่งเน้นสำหรับสภาพแวดล้อมขนาดเล็กอาจเสร็จสิ้นได้อย่างรวดเร็ว ในขณะที่การประเมินระดับองค์กรแบบครอบคลุมที่เกี่ยวข้องกับระบบ แอปพลิเคชัน แพลตฟอร์มคลาวด์ และหน่วยธุรกิจต่างๆ อาจใช้เวลาหลายสัปดาห์
ใครควรทำการประเมินความปลอดภัยทางไซเบอร์?
การประเมินความปลอดภัยทางไซเบอร์สามารถดำเนินการโดยทีมรักษาความปลอดภัยภายใน ที่ปรึกษาด้านความปลอดภัยทางไซเบอร์อิสระ หรือผู้ให้บริการด้านความปลอดภัยที่เชี่ยวชาญ ทีมภายในเข้าใจสภาพแวดล้อมเป็นอย่างดี ในขณะที่บุคคลที่สามที่เป็นอิสระสามารถให้มุมมองภายนอก และอาจระบุความเสี่ยงที่ทีมภายในมองข้ามไป
องค์กรอาจใช้ทั้งสองแนวทาง โดยทีมภายในจะทำการประเมินอย่างสม่ำเสมอ และผู้เชี่ยวชาญอิสระจะทำการทบทวนเป็นระยะ
อะไรคือความแตกต่างระหว่างการประเมินความปลอดภัยทางไซเบอร์และการตรวจสอบ?
การประเมินความปลอดภัยทางไซเบอร์มุ่งเน้นไปที่การระบุช่องโหว่ ภัยคุกคาม จุดอ่อนในการควบคุม และความเสี่ยงด้านความปลอดภัยโดยรวม การตรวจสอบความปลอดภัยจะประเมินเป็นหลักว่าองค์กรปฏิบัติตามนโยบาย ข้อบังคับ กรอบการทำงาน หรือมาตรฐานที่กำหนดไว้หรือไม่
การประเมินถามว่า "ความเสี่ยงด้านความปลอดภัยของเราอยู่ที่ไหน" โดยทั่วไปการตรวจสอบจะถามว่า "เราปฏิบัติตามการควบคุมหรือมาตรฐานที่กำหนดหรือไม่"
การประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์คืออะไร?
การประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์จะระบุทรัพย์สินที่สำคัญ ภัยคุกคามทางไซเบอร์ที่เกี่ยวข้อง ช่องโหว่ การควบคุมความปลอดภัยที่มีอยู่ และผลกระทบที่อาจเกิดขึ้นจากเหตุการณ์ด้านความปลอดภัย การค้นพบนี้จะได้รับการจัดลำดับความสำคัญตามความเสี่ยง เพื่อให้องค์กรต่างๆ สามารถมุ่งเน้นทรัพยากรไปที่ประเด็นด้านความปลอดภัยที่อาจมีผลกระทบทางธุรกิจมากที่สุด